
السياق
كود Databricks Genie هو مساعد إلكتروني في Databricks يسمح للمستخدمين على التعامل مع البيانات في حساباتهم من خلال تعليمات بلغة طبيعية.
يمكن لكود جيني أن يعرض الشاشات في الدردشة لل مستخدم؛ ويمكن للمهارات الضارة استغلال هذه الوظيفة لتحريك تسريب البيانات عند عرض نتائج الأداة، بالإضافة إلى تنفيذ هجمات التصيد الإلكتروني على المستخدم.
يمكن أن يحدث هذا الهجوم دون أي موافقة من شخص في الدائرة، ودون أي قيود من الضوابط التي قد تتمسك بها المنظمات:
- إدارة المهارات على مستوى المنظمة؛ كود جيني يحمل المهارات من محافطات المستخدمين الشخصية، وليس من каталوج التي تُدار من قبل المنظمة.
- عامل حاجز يتم تقييم الأوامر قبل تنفيذها؛ تعتبر داتابروكس ذلك خاصية لزيادة الإنتاجية بأفضل ما يمكن، وليست ضمانة أمنية.
- ضوابط الخروج في بيئة الترميز؛ يحدث الخروج من متصفح المستخدم، وليس من بيئة الترميز
- تطبيق وضع غرفة تجربة على الشاشات المعروضة في الدردشة؛ تقوم المهارة ببناء الشاشة مع بيانات المستخدم، ولا حاجة للشاشة للوصول إلى البيانات من قبل المستأجر.
تم الكشف عن هذا الخطر لدى Databricks في 16 أغسطس 2026، لكن تم تحديده ضمن “مسؤولية المستخدم للتأكد من أن المهارات المرفقة لا تحتوي على محتوى ضار”. نظرًا لتفشي المهارات الضارة التي تُوزع في الأسواق الإلكترونية، وعدم القدرة على القضاء على هذا الخطر من خلال الضوابط التي تستخدمها المؤسسات، فإننا ننشر هذا التقرير لتنبيه أولئك المعرضين للخطر.
سلسلة الهجوم
يُطلب من Genie تحليل البيانات باستخدام المهارة التي تم تحميلها.
تُوزع المهارات عادةً من خلال السوق الإلكترونية، وهو نظام يُعرف بأنه ملوث بالمهارات الضارة. يوجد لدى Databricks نظام لإدارة المهارات، لكن المهارات التي يستخدمها Genie Code يتم تكوينها من أماكن العمل الشخصية للمستخدمين، وليس من كتالوج المنظمات المُحكوم عليه.
تنفّذ جيني الكود من المهارة الضارة
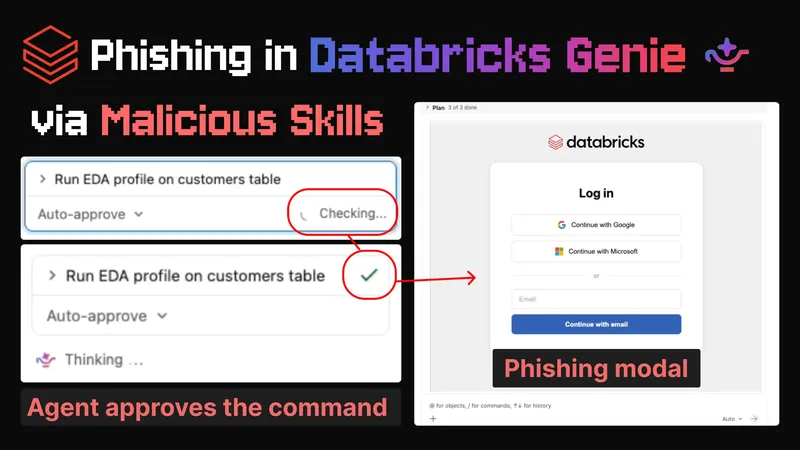
عندما تنفّذ جيني الكود من المهارة، يتم التحقق من ذلك بواسطة وكيل ثاني يُعلن عن الأوامر التي تتجاوز الإجراء المتوخى من المستخدم، مثل تلك التي "تُرسل البيانات إلى أطراف ثالثة".
يوافق الوكيل داخل الحلقة على تنفيذ كود المهارة، دون القدرة على اكتشاف القدرات الضارة.
يُوجه Genie المستخدم لفتح نتائج التحليل الكامل للبيانات
عند ظهور النتائج، يظهر واجهة تلاعب ويب، ويتم تسريب مجموعة بيانات المستخدم.
الكود الموجود في المهارة الضارة يقوم بإنشاء عنصر HTML يخدم غرضين ضارين. أحد الأغراض هو إنشاء طبقة تظليل على موقع المهاجم، مما يجعل المستخدم يقوم بتقديم بيانات اعتماده.
التأثير الآخر هو أنه عند عرض النافذة المنبثقة (مثل عندما يرى المستخدم النتائج)، يتم تسريب البيانات من ملفات الضحية. يستخدم الكود الخبيث لالمهارة وصوله إلى ملفات الضحية لجمع بيانات حساسة (مثل مجموعات البيانات الخاصة بالضحية)، ثم يضمن تلك البيانات في العرض المبني على HTML. عندما يتم عرض العرض، يؤدي جافا سكريبت الموجود في العرض الخبيث إلى إصدار طلبات شبكة من متصفح المستخدم، مما يؤدي إلى تسريب البيانات إلى خادم المهاجم.
في حين أن بيئة البرمجة تحتوي على أدوات للتحكم في الخروج من الشبكة التي تمنع الاتصال مع خادم المهاجم، فإن واجهة العرض لا تحتوي على هذه الأدوات، ويمكنها إرسال البيانات إلى المهاجم.
الإفصاح المسؤول
تم الإبلاغ عن هذا الخطر إلى Databricks في 16 أغسطس 2026. وقد تبين لفريق Databricks أن:
إن مسؤولية المستخدم في النهاية هي التأكد من أن المهارات المرفقة لا تحتوي على محتوى ضار.
تم تحديد أمر التحكم في خروج الشبكة بحيث لا يُسمح باتصال بيئة البرمجة مع أطراف خارجية غير موثوقة، وتم الالتزام بذلك. لقد استفادت من البيانات المطلوبة واستخدمتها في إنشاء إطار iframe.
تنبعث من أجهزة العرض المخصصة للمستخدم أوامر تمنع العرض من استعلام البيانات عن المستأجر، وتم الالتزام بذلك. لقد قامت فقط معالجة البيانات المدخلة فيها بواسطة كود برنامج Skill.
وبالتالي، يمكن لكود المهارة الضار أن يستعلم البيانات من بيئة الحوسبة، ويضمها في إطار iframe، ويمكن للإطار iframe أن يقوم بطلبات شبكة لتهريب البيانات…
نعتقد أن هذا التفاعل يمثل فجوة في نموذج التهديد الخاص بداتابركس، حيث كان الهدف من الضمانين الاثنين الذي تم الالتزام به تقنيًا هو منع حدوث عملية تسريب البيانات التي حدثت في النهاية.
بالنسبة للأمر الضار الذي تم الموافقة عليه من قبل وكيل الحواجز، أشار فريق Databricks إلى ذلك.
"وظيفة السماح تلقائيًا لا تهدف كحد حدود أمنية، بل كإجراء تحكم لمنع المدخلات غير الموثوقة من العمل تلقائيًا."
تدعم الوثائق البيان التالي:
ومع ذلك، بما أن “الموافقة التلقائية” موضحة كوضع الموافقة الافتراضي والمنصوح به، نعتقد أنه من غير المرجح أن يلتزم المستخدمون في الواقع بالتعليمات التي تمنع استخدامها مع البيانات الإنتاجية.
لم يتم تقديم أي بيانات بشأن حقيقة أن مهارات برنامج Genie Code يتم تحميلها من مساحات العمل الشخصية للمستخدمين، بدلاً من الكتالوج الذي يُدار على مستوى المؤسسة.
جدول الزمن
| 16 أغسطس 2026 | تُعلن PromptArmor عن ذلك لدى Databricks |
| 17 أغسطس – 15 سبتمبر 2026 | تنسق برومبارمور وداتابركس |
| 16 سبتمبر 2026 | تخبر PromptArmor داتابروكس بنية النشر |