
توسيع برنامج التحقق الإلكتروني
6 أكتوبر 2026نحن نطلق نسخة جديدة وموسعة من برنامج التحقق الإلكتروني (CVP) الخاص بنا، الذي يوفر القدرات الإلكترونية المتقدمة ومنصات تصنيف تقليل الحظر للأفراد المؤهلين في مجال الأمن. يتكون البرنامج الآن من ثلاث فئات لالوصول، مما يسمح لفرق الأمان بتقديم طلب للوصول إلى مستوى الولوج الذي يناسب عملهم بشكل أفضل. تشمل كل فئة وصولًا إلى أفضل النماذج الخاصة بنا، مثل Claude Opus 5.5، Claude Sonnet 5.5، Claude Mythos 5.1، بالإضافة إلى النماذج الجديدة في المستقبل. يمكن للعملاء المهتمين التقديم هنا.
أمن الشبكات الإلكترونية يتمتع باستخدام مزدوج: نفس القدرات التي تسمح لفريق الأمان بالعثور على الثغرات وإصلاحها يمكن أن تساعد الجهات الخبيثة في استغلالها. لهذا السبب، فإن نماذجنا المتاحة بشكل عام، مثل Claude Opus 5.5، Claude Fable 5.1، و Claude Sonnet 5.5، تحتوي على حواجز أمان إلكترونية محافظة تمنع معظم الأنشطة الإلكترونية الضارة التي يمكن للجهات الخبيثة القيام بها باستخدام النماذج لدينا، بينما نواصل العمل على تقليل النتائج الصحيحة الخاطئة في البرمجة الآمنة.
لكن المدافعين يحتاجون أيضًا إلى الوصول إلى أفضل الأدوات وأقوى القدرات لحماية أنظمتهم. خلال الستة أشهر الماضية، تمت مُسننة الوصول الموثوق من خلال برنامجين: مشروع Glasswing والـ CVP. وقد منح الأول مجموعة من المنظمات إمكانية الوصول إلى البرامج الحرجة عبر Claude Mythos؛ بينما منح الثاني فرقًا أمنية مدققة إمكانية الوصول إلى تدابير حماية مخفضة على نماذج Claude Opus وClaude Sonnet.
الآن، نقوم بدمج هذه البرامج في منتج متكامل، مصمم لتمكين المنظمات الأمنية من الوصول إلى القدرات التي تحتاجها لحماية أنظمتها.
فئات الوصول الجديدة
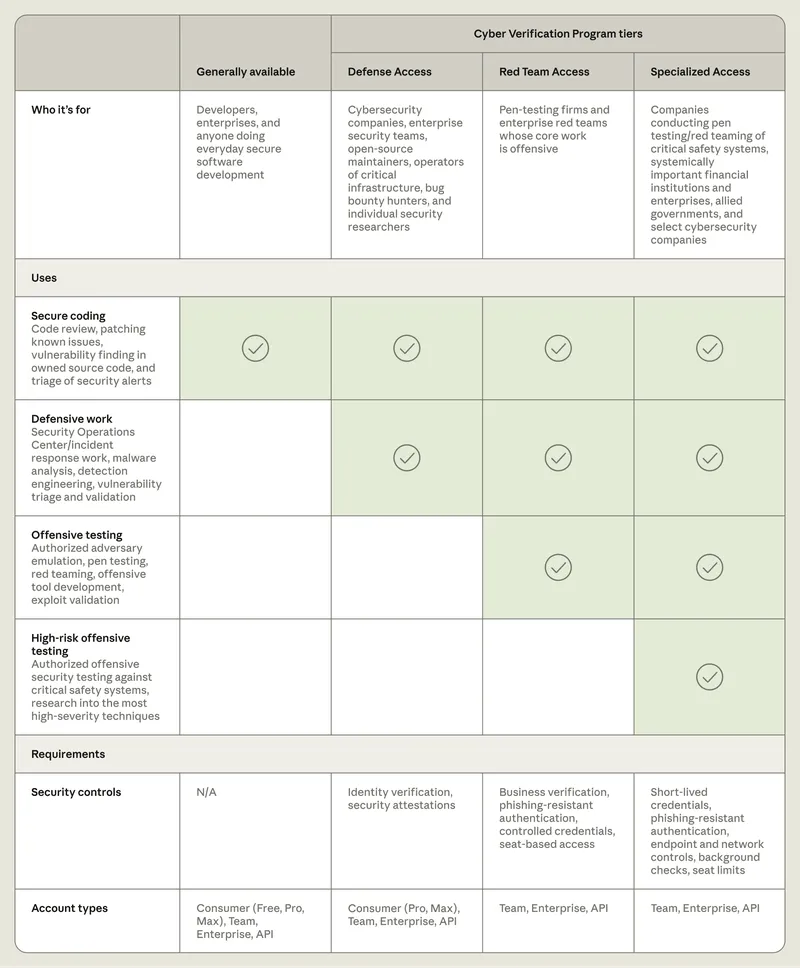
تتيح فئات الوصول المحدثة إمكانيات نموذج معين للأخصائيين في مجال الأمن، بناءً على نطاق عملهم السيبراني. ولكل منها متطلبات التحقق والتحكم الأمني المختلفة.
وصول الدفاع يُستخدم للأعمال الدفاعية، بما في ذلك مركز عمليات الأمن والأنشطة المتعلقة بمعالجة الحوادث، وتحليل البرمجيات الخبيثة واختبارها، وتحليل وتأكيد الثغرات. من أمثلة المنظمات المؤهلة: فرق الأمان في الشركات والمنظمات غير الربحية والجامعات والهيئات الحكومية التي تحمي الأنظمة التي تمتلكها أو تديرها؛ مشغلو البنية التحتية الحرجة بأي حجم، مثل المستشفيات الإقليمية أو خدمات البلديات؛ الشركات الأمنية الصغيرة؛ أصحاب المصدر المفتوح؛ والباحثون الفرديون الذين لديهم سجل في الإبلاغ عن الثغرات.
نتوقع أن تتمكن العديد من المنظمات التي تقوم بأعمال أمن السيبرانتية الدفاعية من الحصول على هذا المستوى. نحن نهدف إلى الرد على الطلبات خلال بضعة أيام.
وصول فريق الأحمر يضيف اختبارات الاختراق المصرح بها واختبارات فريق الأحمر إلى الاستخدامات الدفاعية المذكورة أعلاه. تشمل أمثلة المنظمات المؤهلة فرق الأحمر الداخلية، وفرق الأحمر الحكومية، وشركات أمن والاختبار الاختراقي. لا يمكن للمنظمات في هذا المستوى إجراء اختبارات تنافسية ضد الأنظمة التي تمتلك صلاحية اختبارها، بما في ذلك أنظمة تكنولوجيا المعلومات في الصناعات الحرجة. سيواجه المستخدمون لا يزالان عوائق في الوقت الحقيقي للأفعال التي قد تسبب ضررًا جسديًا أو اضطرابًا جماعيًا، مثل توزيع رمز الخطأ، تضرر الأنظمة المادية، أو اختبار أنظمة الأمان عالية المخاطر.
نظرًا لزيادة متطلبات الأهلية والضوابط الأمنية، نتوقع أن تستغرق مراجعة الطلبات في هذا المستوى بضعة أسابيع. ستنضم المنظمات المؤهلة إلى نظام الوصول الدفاعي الفئة التي نقوم بمراجعتها هي فئة للمنظمات فقط؛ الباحثون الأفراد لا يستوفون الشروط.
الوصول المتخصص، الذي يحتوي على أقل عدد من الحواجز الإلكترونية، مخصص لمجموعة محدودة من المؤسسات الموثقة التي تم تفويضها باختبار أنظمة الأمان التي قد تؤثر على حياة الناس أو تعكر صفو الأسواق، مثل أنظمة تشغيل الرحلات الجوية، شبكات الطاقة، شبكات الاتصالات، البنية التحتية للنقل بين البنوك، وشبكات الإدارة الحكومية.
لهذا المستوى، نقوم حاليًا بفحص كل منظمة بشكل مفصل بالتعاون مع الحكومة الأمريكية. الأعضاء الحاليون في مشروع جلاسوين سينتقلون إلى هذا المستوى، ولا يحتاجون إلى موافقة إعادة للنماذج الحالية.
يمكن استمرار استخدام النماذج المتاحة عمومًا لأغراض مثل مراجعة الكود، تصحيح المشاكل المعروفة، اكتشاف الثغرات في الكود المصدر المملوك، وتصنيف تنبيهات الأمان.
يُطلب الاحتفاظ بالبيانات للمنظمات المشاركة في البرنامج، حتى نتمكن من مراقبة الاستخدام الخاطئ عبر الإنترنت. بمجرد أن يصبح Enterprise Frontier Safeguards (EFS) متاحًا في الخريف القادم، ستتمكن المنظمات المؤهلة من تخزين البيانات في البنية التحتية السحابية التي تسيطر عليها. حتى يصبح EFS متاحًا، يمكن للمنظمات التي تمتلك وصولًا إلى Claude Fable 5.1 أو Claude Mythos 5.1 مع عدم الاحتفاظ بالبيانات استخدام CVP أيضًا بدون احتفاظ بالبيانات. لإعلان الاهتمام بـ EFS، يُرجى ملء هذا النموذج.
أدناه، نشارك نظرة عامة على ما هو متاح لكل مستوى من مستويات الوصول إلى CVP، بالإضافة إلى المتطلبات المتعلقة بضوابط الأمان والخصوصية:
اختبار فعالية مستوياتنا
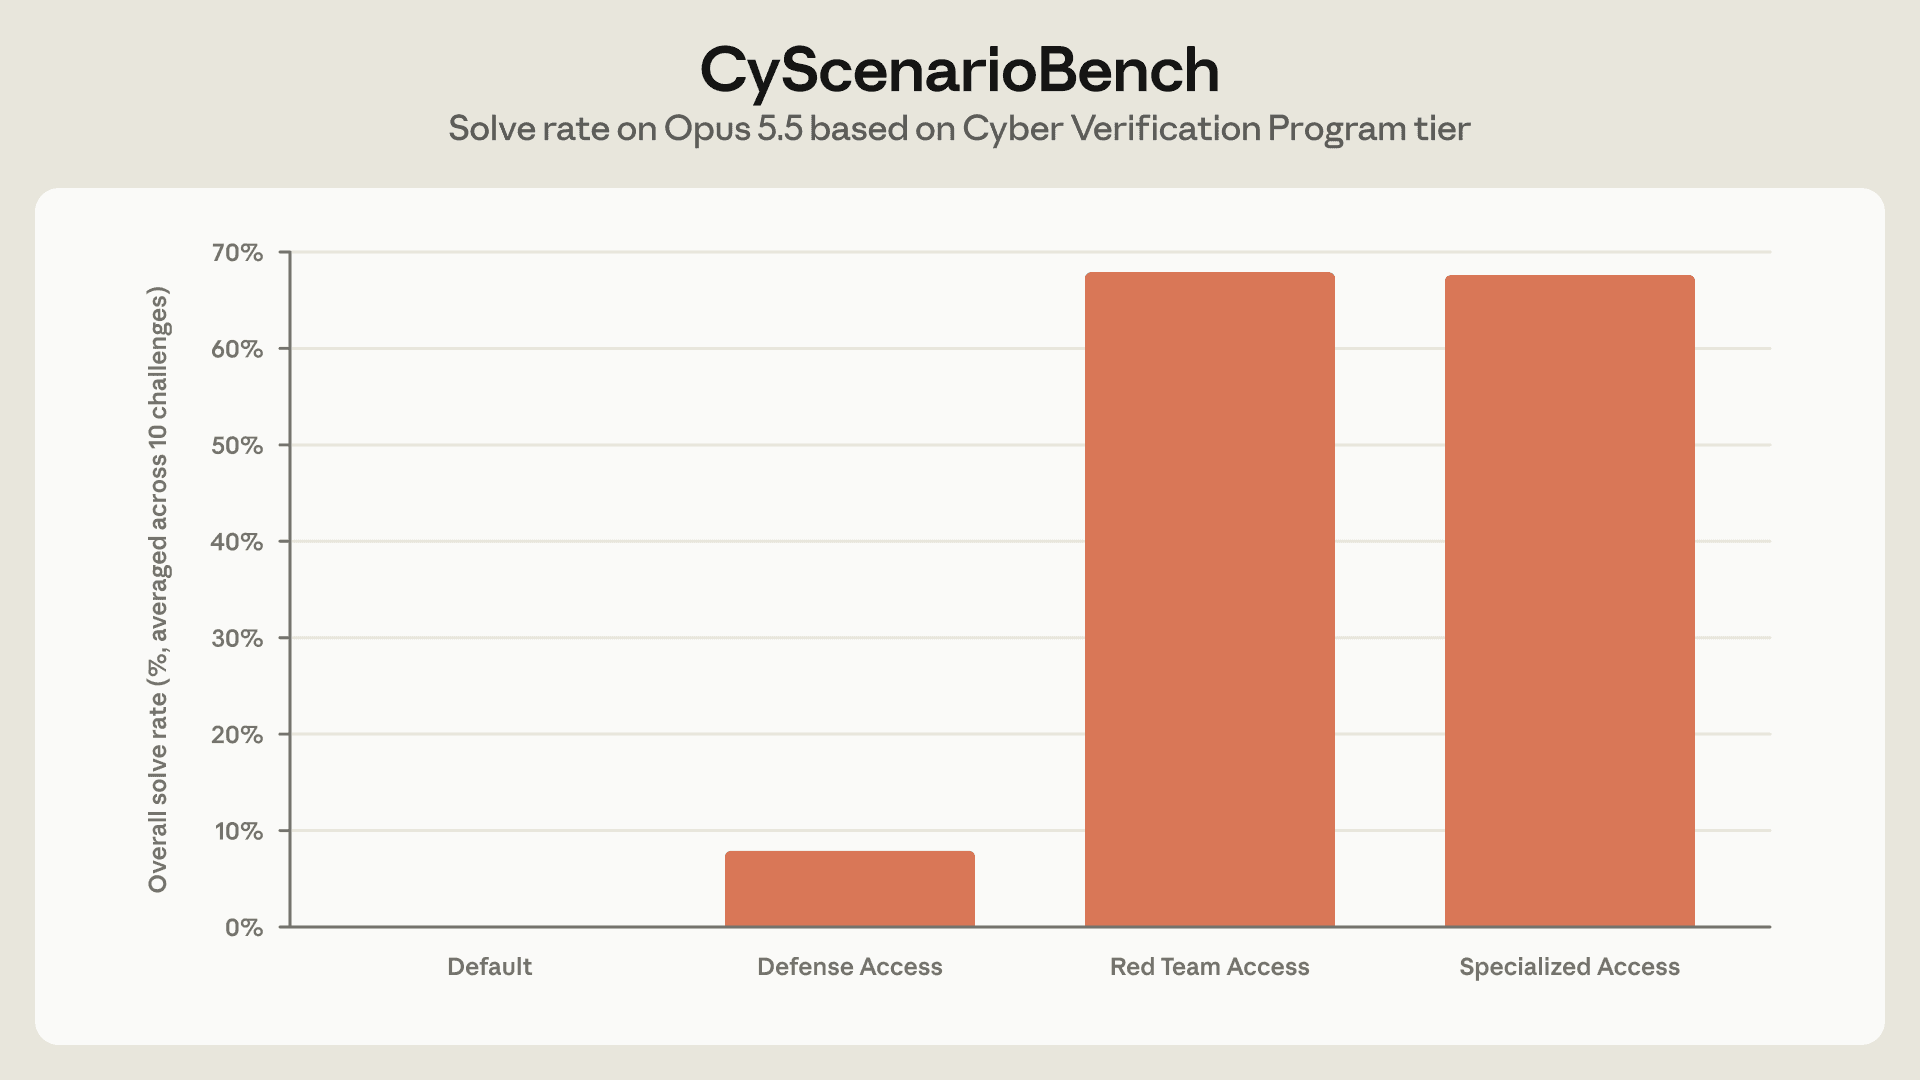
لتقييم فعالية حمايات CVP الخاصة بنا، قمنا بتشغيل Claude Opus 5.5 عبر CyScenarioBench — تقييم يقيس ما إذا كانت النماذج يمكنها التخطيط وتنفيذ عمليات سيبرانية متعددة المراحل تحت قيود واقعية — مع حمايات مضبوطة لفئات CVP المختلفة. نظرًا لأن هذا التقييم يتضمن سيناريوهات هجومية معقدة وتفاعلية، نتوقع أن يواجه كلود عقبات كبيرة في النموذج المتاح بشكل عام وفي مستوى الوصول للدفاع، بينما لا يواجه أي عقبات في مستويات وصول الفريق الأحمر والوصول المتخصص.
في خمس محاولات لكل من 10 تحديات CyScenarioBench في كل مستوى من مستويات الوصول، وجدنا أن:
- بدون الوصول إلى CVP، تم حظر كل مهمة في الطلب الأول؛
- في مستوى دخول الدفاع، تم حظر 46 من الـ 50 تجربة في مرحلة ما من التحدي، بينما نجحت المهام الأربعة المتبقية؛
- في مستوى وصول الفريق الأحمر، لم تحدث أي حواجز، وقد أكمل Claude Opus 5.5 34 من المهام الـ 50 بنجاح – وهو ما يعادل نسبة نجاح الـ 67.6% للنموذج في هذا التقييم دون تطبيق أي حمايات (وهو يمثل وصول التخصص).
تُعطينا هذه التقييمات الثقة بأننا يمكننا توفير القدرات الإلكترونية المتقدمة لدائرة أوسع من المدافعين، مما يوسّع جهود الدفاع التي بدأناها مع مشروع جلاسوينج. وسنواصل تحسين مصنفات التصنيف القائمة على المستويات على مر الزمن.
إعطاء المدافعين ميزة
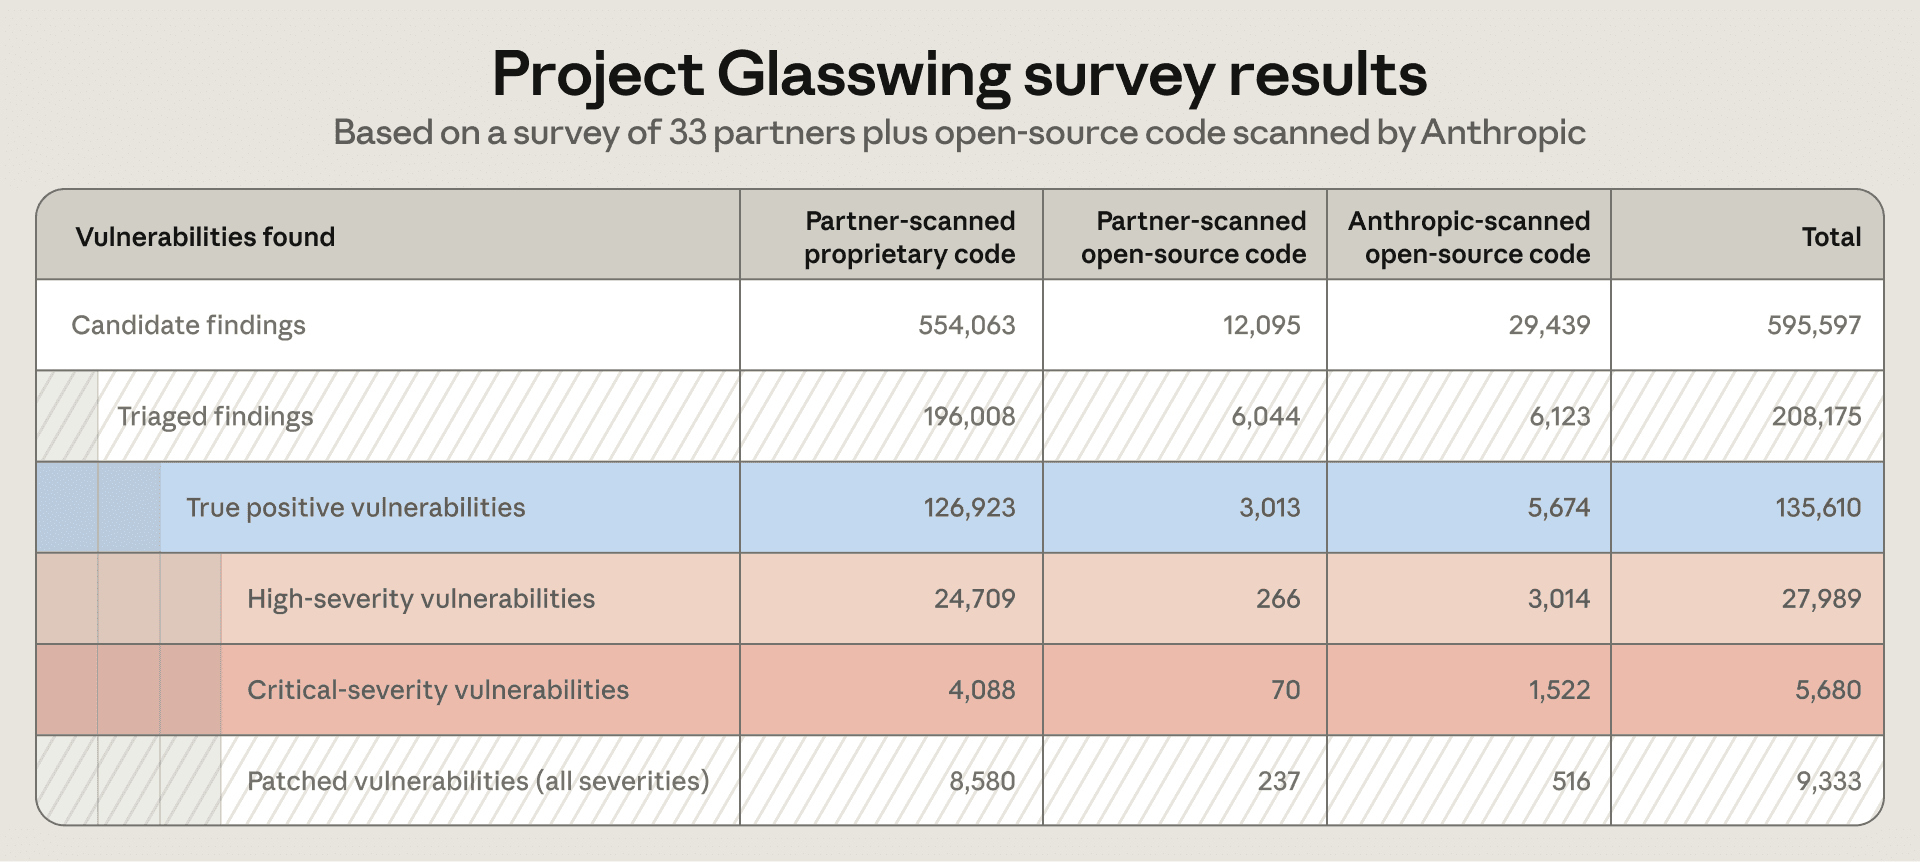
من خلال مشروع جلاسوينج، وجدنا أن نماذج كلود ميثوس زادت بشكل كبير من معدل قدرة المؤسسات على تحديد الثغرات في أنظمتها. من خلال البرنامج، كشفت شركاءنا عن ما لا يقل عن 129,000 ثغرة برمجية مؤكدة بين أبريل ويوليو 2026. ومن خلال جهودنا الخاصة للفحص القائم على المصدر المفتوح، وجدنا 5,500 ثغرة برمجية مؤكدة أخرى بين أبريل وأكتوبر 2026. من بين الثغرات المؤكدة هذه، تم تصنيف أكثر من 33,000 ثغرة على أنها ثغرات حرجة أو شديدة الخطورة حتى الآن. من المحتمل أن يكون هذا الرقم أقل من الحقيقة، لأنه يعتمد على بيانات استطلاع من جزء صغير فقط من شركاء شركة غلاسوينج. وبالتالي، نتوقع أن التأثير الحقيقي سيكون أكبر بخمس مرات على الأقل.
عند الاستفسار عن المدة التي استغرقتها الشركات للعثور على نفس عدد الثغرات دون استخدام نماذج Claude Mythos، قال العديد من الشركاء إن هذه النماذج زادت من معدلهم في اكتشاف الثغرات بمقدار أشهر أو حتى سنوات. اقرأ المزيد من شركائنا في Booz Allen وComcast حول تجربتهم.
التغييرات التي نقوم بها اليوم في برنامج التحقق الإلكتروني تهدف إلى توسيع نطاق تأثير مشروع جلاسوينغ ليشمل عدد أكبر من المدافعين الإلكترونيين. كما سنواصل جهودنا لمساعدة البرمجيات المفتوحة المصدر والبنية التحتية الحيوية على الأمان. في الأسابيع القادمة، سنشارك المزيد عن هذا العمل وما تعلمناه أثناء مواصلة جهودنا لتقديم ميزة دائمة للمدافعين.
تقديم طلب للحصول على الوصول
يمكن للمنظمات المهتمة تقديم طلباتها لبرنامج CVP هنا. كجزء من عملية التقديم، سنتحقق من جميع المتقدمين ونتطلب إثباتات للضوابط الأمنية المطلوبة لمستوى الوصول المناسب. سيحتفظ أعضاء برنامج CVP الحاليون بإعداداتهم السابقة للنماذج السابقة، وسيتم تقييمهم تلقائيًا للحصول على الوصول إلى Claude Opus 5.5، Claude Sonnet 5.5، وClaude Mythos 5.1 من خلال البرنامج المحدث. سيتعين على المسؤولين تعيين الوصول إلى مساحات العمل المحددة عن طريق اتباع هذه الخطوات.
يُتاح CVP على منصة Claude، وعلى Vertex AI في Google Cloud، وعلى Microsoft Foundry. يُتاح CVP فقط على Amazon Bedrock للعملاء المؤهلين لـ Enterprise Frontier Safeguards.
إذا تم حظرك في العمل حيث تعتقد أن مستواك يجب أن يسمح به، يمكنك الإبلاغ عن ذلك هنا. يمكن العثور على التفاصيل الكاملة حول كل مستوى في مركز الدعم.
المحتوى المرتبط
استثمرت شركة أنثروبيك 100 مليون دولار لتدريب 10,000 مهندس ومواجهة الفجوة في المواهب الذكية للشركات.
تستثمر شركة أنثروبيك 100 مليون دولار في أكاديمية كلود فرونتري، بهدف تدريب 10,000 مهندس من فئة فرونتري ديبودج، بحلول نهاية عام 2027، حيث بدأت مجموعات تدريبية من شركات Accenture وBain وCBA وDeloitte وMcKinsey وMorgan Stanley وNovo Nordisk بالفعل.
قرأ أكثرتقوم باركليز بتعيين كلود لتحسين العمليات ورفع تجربة العملاء
بنك باركلاس، البنك البريطاني العام، يوسع تعاونه الاستراتيجي مع أنتропيك لتحقيق دمج أنظمة الذكاء الاصطناعي الآمنة من نوع المؤسسي في عملياته العالمية.
قرأ المزيداكتشف كلود نظام إنزيمي جديد يحتوي على تكرارات تشبه تلك الموجودة في CRISPR
نعلن عن مجموعة بحثية جديدة في مجال العلوم الحياة ومختبر في Anthropic. يقدم هذا البيان المجموعة التي تقوم بهذا العمل، ويتشارك النتائج الأولية التي اكتشفها كلود نظامًا إنزيميًا جديدًا يتمتع بخصائص تشبه تلك الخاصة بـ CRISPR، مع توجيه عالٍ من قبل العلماء لدينا فقط.
قرأ المزيد