

الحواجز الذكية للذكاء الاصطناعي المصممة لمنع المخترقين توقف الآن المدافعين، ويُهدف Orion-1 إلى سد الفجوة
 جوناثان كيمبر
عرض 프로필 جوناثان كيمبر على لينكد إن
14 أكتوبر 2026
 تم تفعيل Nano Banana Pro بواسطة THE DECODER
نقاط رئيسية
- قامت شركة Artemis Security بتطوير نموذج ذكاء اصطناعي يُدعى Orion-1، يُحلل والرد على الهجمات الإلكترونية على الشبكات المؤسسية بشكل مستقل.
- يقوم بربط بيانات السجلات المتفرقة من الشبكات ونقاط النهاية وخدمات السحابة لتتبع الهجمات وإعادة توجيه تدابير مكافحة الهجمات.
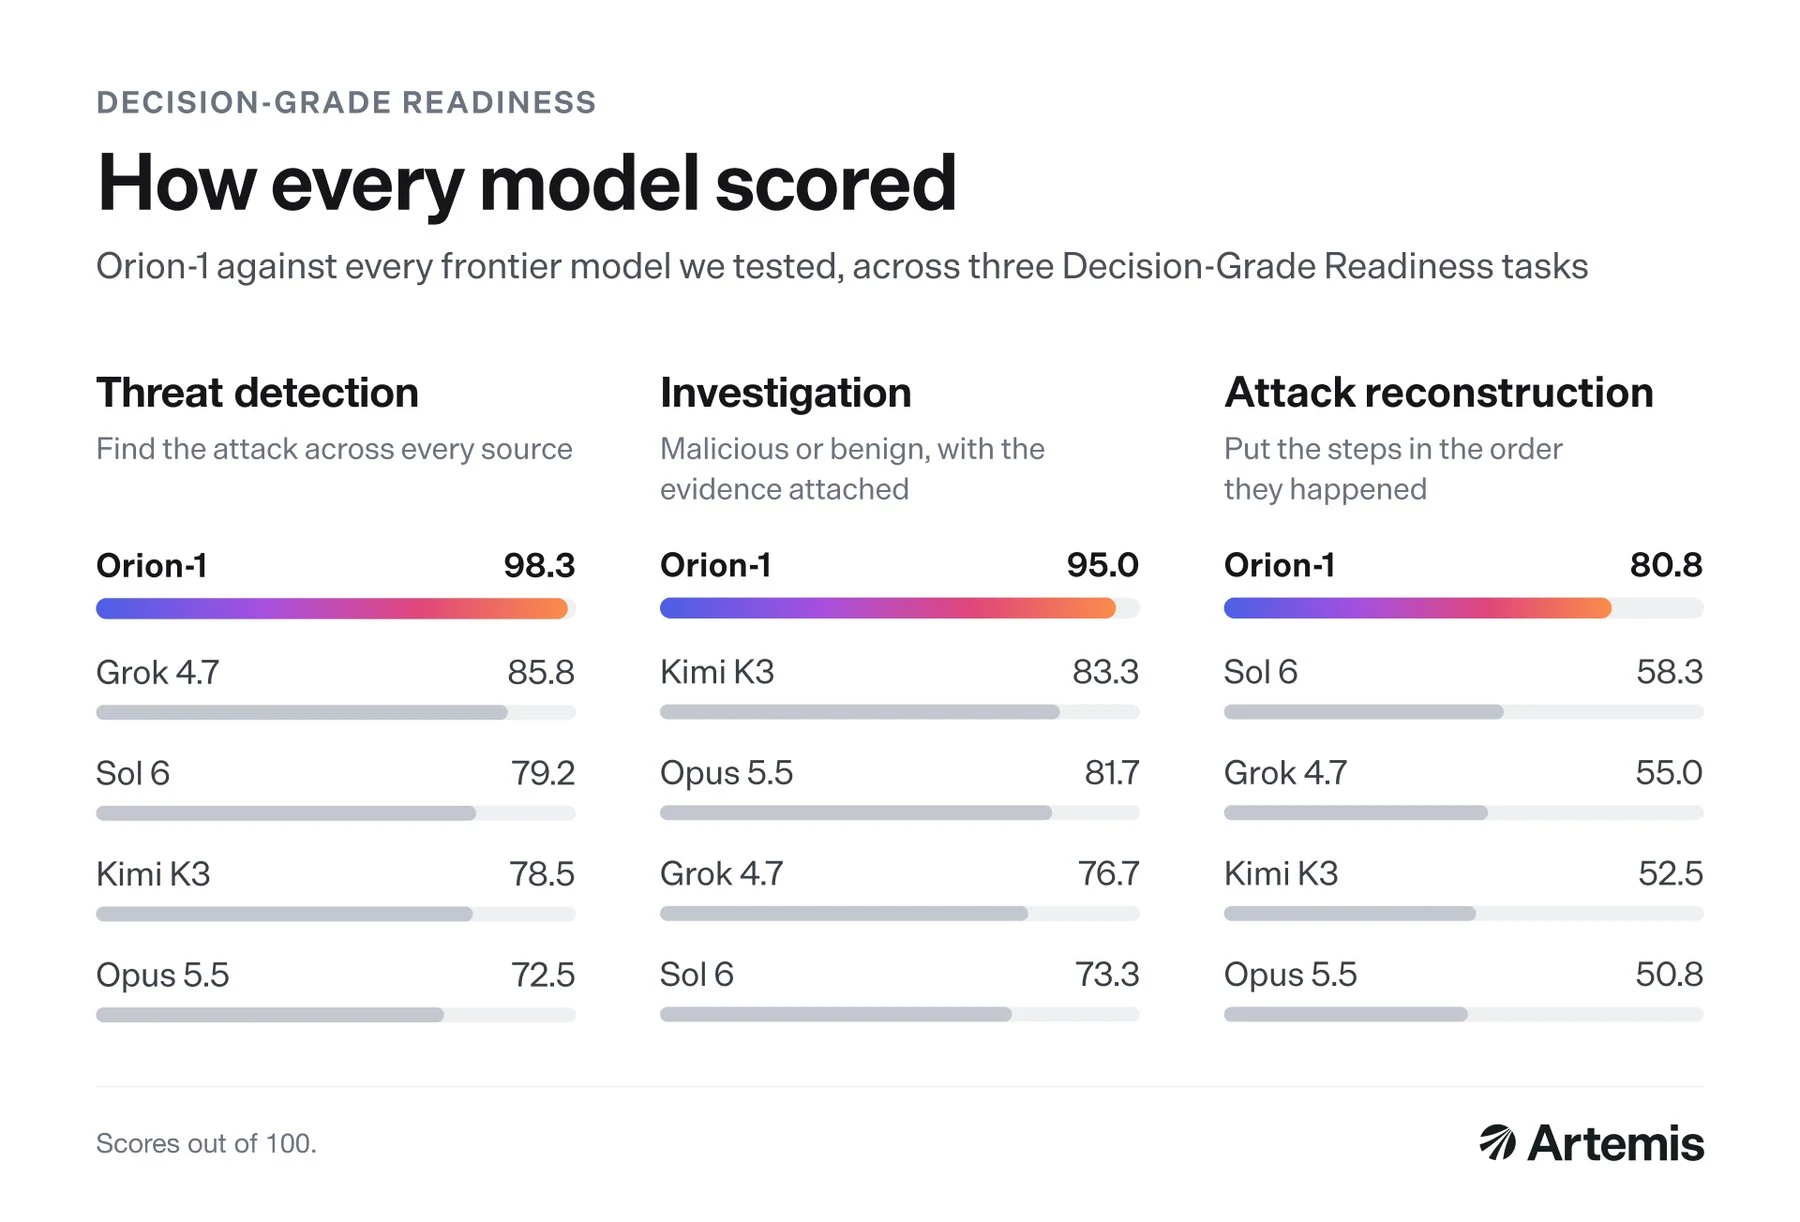
- وفقًا لمعايير الشركة الخاصة، فإن Orion-1 يتفوق على النماذج المخصصة للاستخدام العام مثل Claude Opus 5.5 وGPT-6 Sol، حيث يكون الفارق الأكبر في إعادة بناء الهجمات 80.8 نقطة مقابل 58.3 نقطة.
تتحول نماذج الذكاء الاصطناعي عمومية الاستخدام إلى مشكلة متزايدة بالنسبة لفرق الأمن، حيث تساعد المهارات نفسها المهاجمين أيضًا. تريد شركة Artemis Security سد هذه الفجوة باستخدام نموذج مخصص لهذا الغرض.
شركة التقنية الأمريكية Artemis Security قد أطلقت Orion-1، وهو نموذج مصمم لدراسة واستجابة للهجمات على شبكات الشركات بشكل مستقل، وقد تفوق على Claude Opus 5.5 وGPT-6 Sol في اختبارات الشركة الخاصة. يقوم Orion-1 بتحليل بيانات السجلات من خدمات المصادقة، وتركيبات السحابة، ونقاط النهاية التجارية، وتطبيقات SaaS، ومعدات الشبكة، ثم يربط الإشارات الفردية مثل تسجيل الدخول لحساب الشركة، والتصاريح الجديدة للسحابة، وقواعد صندوق البريد الإلكتروني الجديد مع مهاجم واحد. بمجرد الحصول على صورة كاملة لمحتوى الهجوم، يقوم النموذج بمنح نسبة ثقة، واتخاذ حكم، وتقديم توصية أو بدء استجابة.
وفقًا لشركة أرتميس، فإن النماذج ذات الاستخدام العام تفقد التتبع عند تلقيها لعديد من الأحداث، أو تعتبر الأنشطة الضارة ولكن الغريبة هجماتًا. قامت شركة أرتميس بتحسين نظام أوريون-1 من خلال المهام المستمدة من عمليات الأمان الخاصة به، والتي تشمل اكتشاف الأنماط المشبوهة في بيانات السجلات، البحث عن تقنيات الهجمات المعروفة، كتابة قواعد الكشف الجديدة، والحد من الهجمات الفعلية. وقالت الشركة إنه لم يتم استخدام أي بيانات العملاء خلال التدريب. يطلق أرتميس على أوريون-1 اسم “نموذج مؤسسة الحدود”، لكنه يصف هذا التعديل الدقيق فقط فيه مقالة مدونة، وليس واضحًا ما إذا كانت الشركة تبني على نموذج موجود من مزود آخر.
بنت أرتميس معيارها الخاص لقياس الثقة في قرارات الأمان
طورت أرتميس معيارًا يُسمى “استعداد الدرجة القرار” (DGR) للتحقق. معظم نماذج اختبارات الأمان الموجودة تعتمد على تقنيات الهجمات أو تطلب منها حل ألغاز التسلل، لكن DGR يعطي كل النموذج نفس الإنذار الأولي، ونفس البيانات البيئية، ونسخة من الأدوات التي يمتلكها فريق الأمان، ثم يطلب منه اتخاذ قرار بشأن ما إذا كانت هجمة جارية. الآلاف من المهام لديها جميعًا نتائج معروفة، وبعضها لا يحتوي على أي هجوم على الإطلاق أو يحتوي على بيانات سلبية مصممة للتبدو خبيثة. يتم تقييم النماذج بناءً على حكمها والأدلة التي تقدمها.
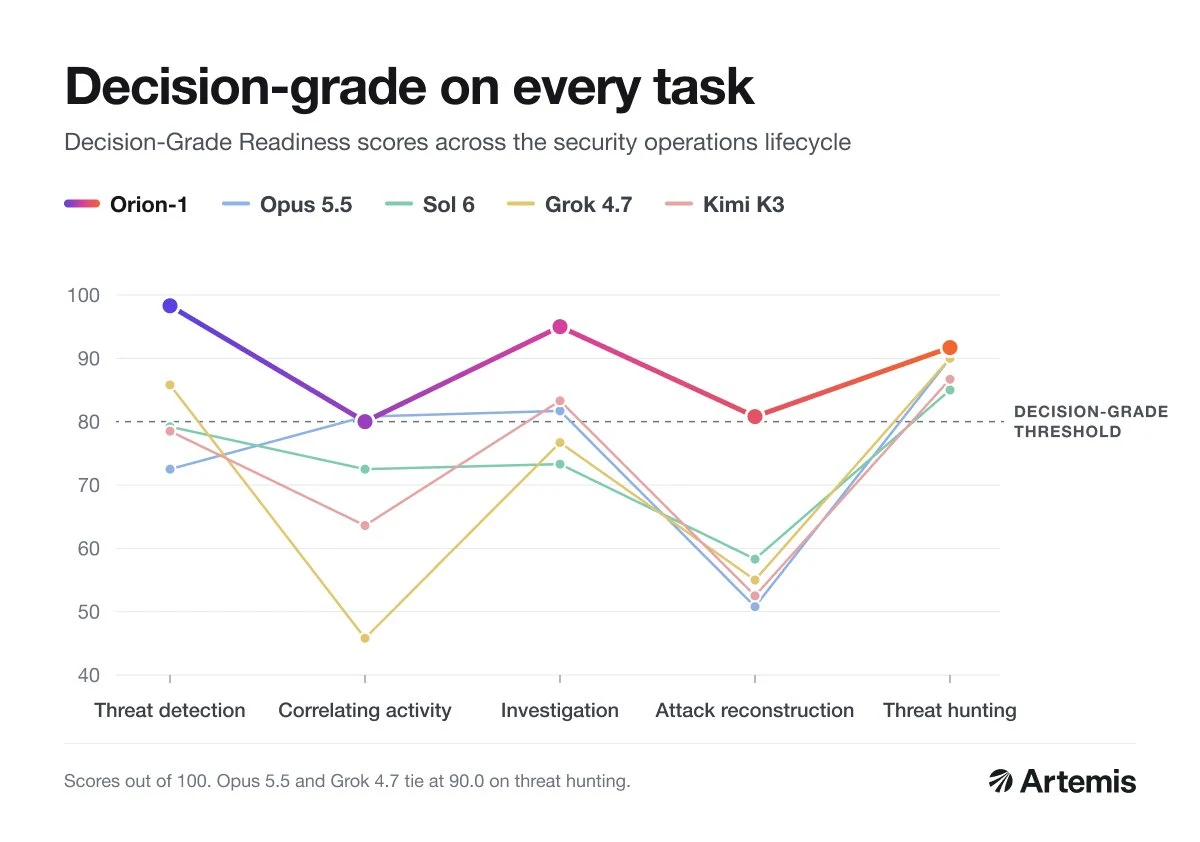
أبلغت أرتميس عن النتائج في خمس مهام، واختبرت Grok 4.7 وKimi K3 إلى جانب Opus 5.5 وGPT-6 Sol. يظهر الفارق الأكبر في مجال إعادة بناء الهجمات، حيث حصل Orion-1 على 80.8 مقابل 58.3 للنموذج الأفضل.
Orion-1 مُشغّل في عرض تجريبي خاص لعملاء مختارين على منصة Artemis، حيث يقوم العملاء بتحديد حدود لكل نوع من الأفعال حول المقدار الذي يمكن للنموذج اتخاذه بنفسه. الأفعال ذات التأثير الكبير تحتاج إلى موافقة بشريّة بشكل افتراضي. ظهرت منصة Artemis فقط بعد شهر أبريل، حيث تم الإعلان عن 70 مليون دولار** من الجرتين الأولية والسلسلة أ بعد حوالي ستة أشهر من تأسيس الشركة.
الحواجز الوقائية المخصصة للمهاجمين تغطي أيضًا المدافعين
تزداد صعوبة التعامل مع نماذج الحدود الواسعة بالنسبة لفرق الأمن، لأن المزودين يزدادون تقييد قدراتهم السيبرانية. تعتبر شركة OpenAI نموذجها Astra أول نموذج يمكنه الوصول إلى أعلى مستوى من مخاطر الأمن السيبراني، حيث يمكن للنموذج تطوير وإجراء هجمات سيبرانية بنفسه. يقوم Claude Opus 5.5 بتوجيه معظم مهام الأمن السيبراني إلى النموذج القديم Opus 4.8، وعندما حاولت شركة Hugging Face في يوليو تحليل هجوم ذاتي التشغيل الكامل على البنية التحتية بنفسها باستخدام نماذج حدودية تجارية، فقد حظرت قواعد الحماية تحليل بيانات الهجوم بالكامل. انتهى الفريق في النهاية إلى التحول إلى النموذج المفتوح GLM 5.2 الذي يعمل على خوادمه الخاصة.
لأغراض الدفاع، يقوم المزودون بإرسال نماذج متخصصة مع حقوق وصول محدودة. أما OpenAI فهو يقدم فقط النماذج ذات الحقوق الأقل تقييدًا. GPT-5.5-سايبر للمدافعين المؤكدين، وتتبنّى أنتوبريك نهجًا مماثلًا مع نموذجها الأقوى، حيث تُشغل كلود ميثوس 5. مستشعر أمان كلود ومنتجات الأمان الشريكة. كلا الطرفين الأسطورة 5 وأقوى نموذج لشركة OpenAI. GPT-6 أسترا غير موجودة في مقارنة أوريون-1، ومع Opus 5.5، قد تعكس نتائج الاختبار إلى حد كبير الإجابات المستخدمة في Opus 4.8 السابق.
أخبار الذكاء الاصطناعي بدون الضجة الشرسة – تم اختيارها من قبل البشر
اشترك في THE DECODER للقراءة بدون إعلانات، برسالة إخبارية أتمتة شهرية، تقرير حدودي خاص بـ "AI Radar" ست مرات في السنة، الوصول الكامل إلى الأرشيف، والوصول إلى قسم التعليقات.
المصدر: Artemis Security