
تتراكم التعرّضات السحابية الحرجة أسرع مما تستطيع فرق الأمان إغلاقها. تولّد منصات حماية التطبيقات السحابية الأصلية (CNAPP)، ومزوّدو الخدمات السحابية، وأدوات فحص الوضع الأمني نتائج أكثر مما يستطيع أي فريق فرزها، ويتجمّع الخطر في الفجوة بين الاكتشاف والإصلاح. تبقى معظم النتائج دون معالجة، ليس لأن إصلاحها صعب. بل يجب أن يحقّق أحدهم السياق، ويحدّد المالك، ويؤكّد أن الإصلاح لن يعطّل بيئة الإنتاج، ثم ينفّذه بحجم يفوق عدد الموظفين.
في هذه المقالة، نشارك كيف Tamnoon بنت Tami، وهو منسّق معالجة سحابية وكيلية على Amazon Bedrock، لإغلاق تلك الفجوة. يحقّق Tami تلقائيًا في النتائج المستوردة من CNAPP ومصادر السحابة الأصلية ويقيّم ما إذا كانت المعالجة آمنة. ثم يولّد الإصلاح وينسّقه مع ضوابط وحوكمة في كل مرة يمسّ فيها التغيير سحابة العميل. أدّى هذا النهج إلى انخفاض يتجاوز 90 بالمئة في التعرّضات السحابية الحرجة خلال 90 يومًا دون أي مشكلات في بيئة الإنتاج.
نبذة عن Tamnoon
Tamnoon هي منصة معالجة أمان سحابية مدعومة بالذكاء الاصطناعي تعمل جنبًا إلى جنب مع منصات CNAPP. يساعد مساعدها الذكي Tami خبراء أمان السحابة البشريين في التحقيق في سوء الإعدادات والمشكلات وتحديد أولوياتها ومعالجتها بأمان عبر بيئات العملاء في AWS وAzure وGoogle Cloud ومزوّدي الخدمات السحابية الآخرين.
تتكامل Tamnoon مع أدوات CNAPP والأدوات السحابية الأصلية التي تستخدمها الفرق بالفعل وتحوّل نتائجها إلى إصلاحات مُتحقّق منها وآمنة للإنتاج. تتم معظم الأعمال، بما في ذلك التحقيق وتحديد الأولويات وتخطيط المعالجة، قبل لمس أي شيء لبيئة حيّة، وهذا ما يجعل المعالجة الآلية جديرة بالثقة على نطاق واسع.
تحديات معالجة أمان السحابة
يمكن لمهندس أمني أن يقضي ساعات في التحقيق في نتيجة واحدة. وغالبًا ما يعود سببها الجذري نفسه إلى عشرات التنبيهات الأخرى.
- حجم التنبيهات يطغى على عدد الموظفين: تولّد منصات CNAPP وأدوات الفحص آلاف النتائج. لا تستطيع الفرق فرزها جميعًا، فتبقى التعرّضات الحرجة دون حل بينما يتضاعف الخطر لشهور.
- التحقيق يدوي ومتكرر: تتطلب كل نتيجة جمع سياق حول من يملك المورد، وما يعتمد عليه، وما إذا كان الإصلاح آمنًا. هذا يستهلك ساعات من وقت المهندسين الكبار، ويُكرَّر عبر كل عنصر في قائمة الأعمال المتراكمة.
- الخوف من التأثير على الإنتاج يحول دون الأتمتة: تتردد الفرق في أتمتة المعالجة لأنها لا تستطيع المخاطرة بتعطيل الإنتاج. وبدون ثقة في أن الإصلاح آمن، لا يتحرك شيء.
- تحديد الأولويات بشكل تفاعلي: بدون وسيلة لتجميع النتائج ذات الصلة أو تسجيل درجة الثقة في المعالجة، تعمل الفرق على التنبيهات خطيًا بدلاً من معالجة الأسباب الجذرية التي تحلّ مشكلات كثيرة دفعة واحدة.
يعالج حل Tamnoon خط المعالجة الكامل من استيراد النتائج إلى الإصلاح المتحقَّق منه. تتعامل المنصة مع هذه التحديات بوصفها مشكلات مترابطة وليست معزولة.
نظرة عامة على الحل
تنقلك Tamnoon من النتيجة الأولية إلى تنفيذ الإصلاح. تستورد المنصة النتائج من مزوّدي CNAPP وإدارة وضع الأمان السحابي (CSPM) وأدوات أمنية أخرى وتوحّدها في مخطط موحّد. ثم تُثريها بسياق الأصول والتعرّضات وتحدّد أولوياتها. من هناك، تتولى الطبقة الوكيلية المهمة باستخدام مجموعة من وكلاء الذكاء الاصطناعي المتخصصين، يعمل كل منهم في بنية بلا خواديم مدفوعة بالأحداث على AWS، بحيث يتوسّع كل مرحلة بشكل مستقل وتفشل بأمان.
بنية وكيلية على Amazon Bedrock
تفوّض المنصة العمل لأربعة وكلاء متخصصين، كل منهم مسؤول عن مرحلة مميزة في خط المعالجة:
- وكيل تحقيق يستند إلى تدريب على ملايين بيئات العملاء السحابية الحقيقية لتحديد السياق، ويفلتر ذلك السياق عبر طبقة تحقق من نموذج لغوي كبير (LLM) بوصفه حكمًا. يستنتج هدف المعالجة والنطاق التشغيلي والتحقق الخاص بمزوّد السحابة، منتِجًا خطوات تحقيق للقراءة فقط وخطة تحقيق كاملة.
- وكيل تقييم الأمان يبني سلسلة أدلة لكل أصل، combines نتائج التحقق الآلي مع ملاحظات المحللين. يصنّف معالجة كل نتيجة كـ SAFE أو RISKY أو AWAITING DATA مع تحيّز محافظ متعمّد. عند الشك، يخفّض التصنيف.
- وكيل معالجة يُفعّل فقط للنتائج التي اعتبرها وكيل الأمان آمنة. يستنتج الترتيب والاعتماديات والشروط، ثم ينتج خطة معالجة تتبع فيها كل خطوة بنية النسخ الاحتياطي والمعالجة والتحقق، وتتضمن إرشادات للتراجع.
- وكيل توليد شيفرة يحوّل خطوات الخطة إلى معالجة قابلة للتنفيذ، ولكن فقط بعد أن يفحص حاجز إدخال الملاءمة وحقن الأوامر. يمرّ كل مُخرَج عبر حلقة توليد ومراجعة آلية يجب فيها على وكيل مراجع منفصل الموافقة على المخرجات.
لماذا Amazon Bedrock
عندما شرع فريق Tamnoon في بناء Tami، كان اختيار منصة نموذج الأساس (FM) سيشكّل كل ما تلا ذلك. لا يقوم وكلاء المعالجة في Tamnoon جميعًا بنفس نوع العمل. فبعضهم يجري استدلالًا تحقيقيًا عميقًا لفهم السبب الجذري لنتيجة أمنية، بينما يتولى آخرون عمليات التحقق ذات الحجم الكبير، ويفحصون الإصلاحات المقترحة بسرعة وبكلفة منخفضة. ويتولى آخرون مراجعة الشيفرة المولّدة، وموازنة الجودة مقابل التكلفة في كل مهمة. وكانت مطابقة كل وظيفة من هذه الوظائف مع النموذج المناسب، دون الحاجة إلى بناء تكامل مختلف لكل منها، متطلبًا جوهريًا.
هذا المتطلب تحديدًا هو ما جعل Amazon Bedrock الخيار الطبيعي المناسب. فمن خلال واجهة API واحدة، يمكن لكل وكيل استدعاء نموذج الأساس الأنسب لمهمته. النماذج الأكثر قدرة تتولى أصعب عمليات الاستدلال، والنماذج الأكثر كفاءة تنجز العمل المتكرر عالي الإنتاجية، والنماذج المركزة على المراجعة تُحسّن المقايضة بين جودة المخرجات والتكلفة. ولأنه تكامل واحد بدلًا من تكاملات متعددة، يمكن استبدال النماذج أو ترقيتها مع تطور المشهد، دون إعادة تهيئة البنية في كل مرة.
كان العبء التشغيلي على نطاق واسع عاملًا آخر في هذا القرار. فمع نمو حجم الطلبات، أرادت Tamnoon تجنب بناء وصيانة منطقها الخاص لتوزيع حركة المرور عبر السعة الإقليمية. تتولى ميزة Amazon Bedrock Cross-Region inference ذلك تلقائيًا، حيث توجه طلبات الاستدلال تلقائيًا إلى منطقة AWS المثلى ضمن نطاق جغرافي محدد، مع الحفاظ على الإنتاجية دون الحاجة إلى أي شيفرة توجيه مخصصة للتشغيل.
كان الأمن الاعتبار الأخير، وكان بالنسبة لشركة أمن سحابي أمرًا غير قابل للتفاوض. فمع Bedrock، يُنفَّذ الاستدلال داخل بيئة AWS الخاصة بـ Tamnoon نفسها ضمن أذونات محددة النطاق عبر AWS Identity and Access Management (IAM). ولا تخرج البيانات الحساسة للعملاء أبدًا من حدود الثقة. وقد منح ذلك الفريق الثقة بأن المنصة التي يقوم عليها Tami تفي بالمعيار نفسه الذي تلتزم به Tamnoon في خدمتها الخاصة.
كيف تتكامل Tamnoon مع أدوات CNAPP والأمن السحابي
تقع Tamnoon في المنبع النهائي من أدوات الكشف التي تعمل بها فرق الأمن بالفعل. فأنظمة CNAPP مثل Wiz وCrowdStrike وPalo Alto Cortex وUpwind وSentinelOne وOrca وCyera، إلى جانب الخدمات السحابية الأصلية مثل AWS Security Hub وAmazon GuardDuty، هي مصدر الحقيقة بشأن ما هو خاطئ في البيئة. تتصل Tamnoon عبر تكاملات قائمة على API وتوحّد النتائج في صيغة مشتركة، بحيث تبدو الأخطاء التكوينية واحدة سواء أتت من Wiz أم GuardDuty. تبقى أدوات الكشف هي الأساس، وتقدم Tamnoon المعالجة الشاملة من البداية إلى النهاية التي تلي ذلك.
لكل نتيجة تعمل عليها، يُسند Tami مؤشر ثقة في المعالجة (RCI) بإحدى قيم: SAFE أو RISKY أو AWAITING DATA. يخبر هذا التصنيف الفرق بما يمكن أتمتته وما يحتاج إلى مراجعة بشرية أولًا.
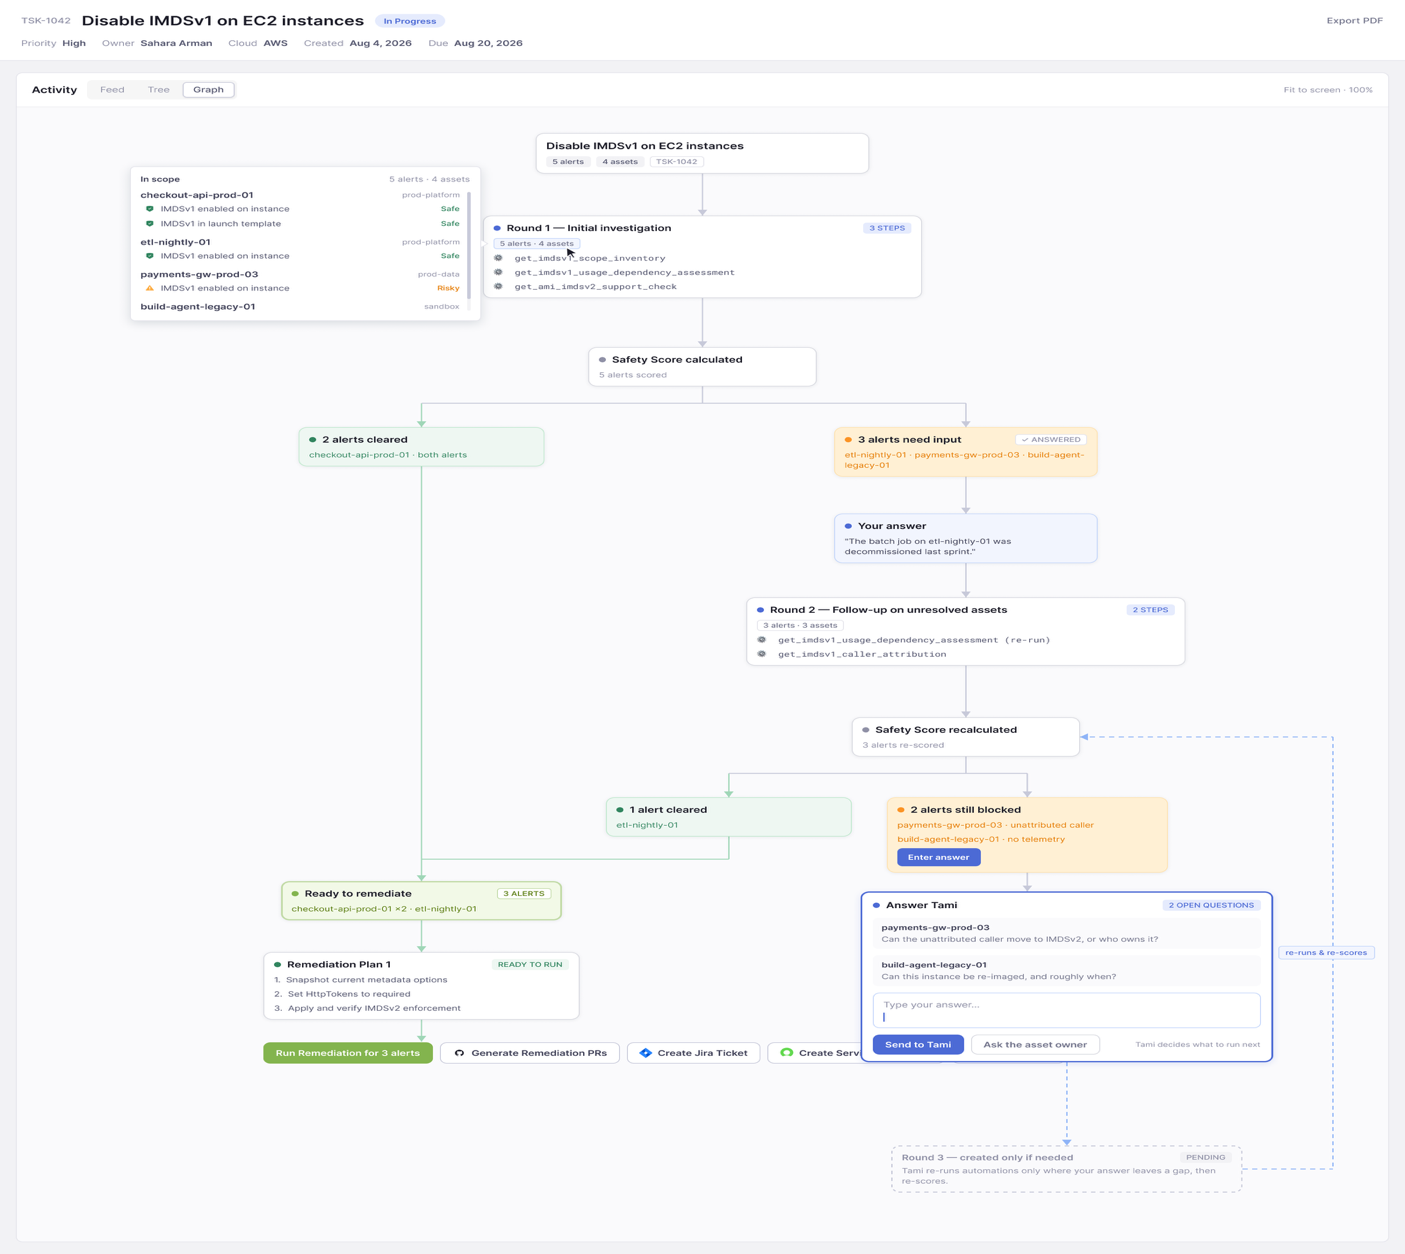
الشكل 1: Tamnoon في العمل
بنية Tamnoon على AWS
تعمل Tamnoon بالكامل داخل حسابات AWS الخاصة بها، معزولة لكل بيئة. يصل المستخدمون إلى المنصة عبر نقطة دخول آمنة واحدة مبنية على Amazon API Gateway، مع تشفير تديره AWS Certificate Manager وتسجيل دخول تتولاه Amazon Cognito. وكل ما يقع خلف نقطة الدخول تلك يعمل في شبكات خاصة عبر مناطق توفر متعددة، بحيث لا تُعرَّض المنصة الأساسية أبدًا مباشرةً للإنترنت.
داخل تلك البيئة، تجمع Tamnoon بين نوعين من الحوسبة. تشغّل Amazon Elastic Kubernetes Service (Amazon EKS) الخدمات الدائمة خلف لوحة التحكم، بينما تشغّل AWS Lambda الأعمال المبنية على الأحداث المتمثلة في جمع النتائج وتحليلها وتنفيذ المعالجات. وتنسق مجموعة من خدمات المراسلة وسير العمل في AWS، بما فيها Amazon EventBridge وAmazon Simple Queue Service (Amazon SQS) وAWS Step Functions، هذه الخطوات بحيث تُعالج الكميات الكبيرة من النتائج بشكل موثوق ومتوازٍ، دون أن يعطّل سجلّ واحد خاطئ بقية السجلات.
تعمل طبقة الذكاء الاصطناعي على Amazon Bedrock. Amazon Bedrock AgentCore، وهي منصة لبناء الوكلاء وربطهم وتحسينهم على نطاق واسع بأي إطار عمل أو نموذج، تمنح وكلاء Tamnoon وسيلة خاضعة للحوكمة لاتخاذ الإجراءات بدلًا من الوصول المفتوح. ثم تراجع Amazon Bedrock Guardrails كلًا من الطلب والشيفرة المولّدة قبل أن يتحرك أي شيء. وتتولى الخدمات الداعمة بقية المنصة: قواعد بيانات مُدارة وذاكرة تخزين مؤقت للحالة، وAmazon Simple Storage Service (Amazon S3) لأدلة التشغيل والملفات الناتجة، وAWS Secrets Manager لبيانات الاعتماد، بحيث لا توجد المفاتيح الحساسة أبدًا في شيفرة التطبيق.
من جانب العملاء، كل ما يقع إلى يسار حدود AWS Cloud هو ما يتصل به العملاء مع Tamnoon. يمكنهم ربط حساباتهم الخاصة في AWS وAzure وGoogle Cloud، وتوصيل أدوات الأمن التي تصدر منها النتائج، وربط الوجهات التي يريدون تسليم النتائج إليها، مثل Slack وJira وServiceNow وGitHub.
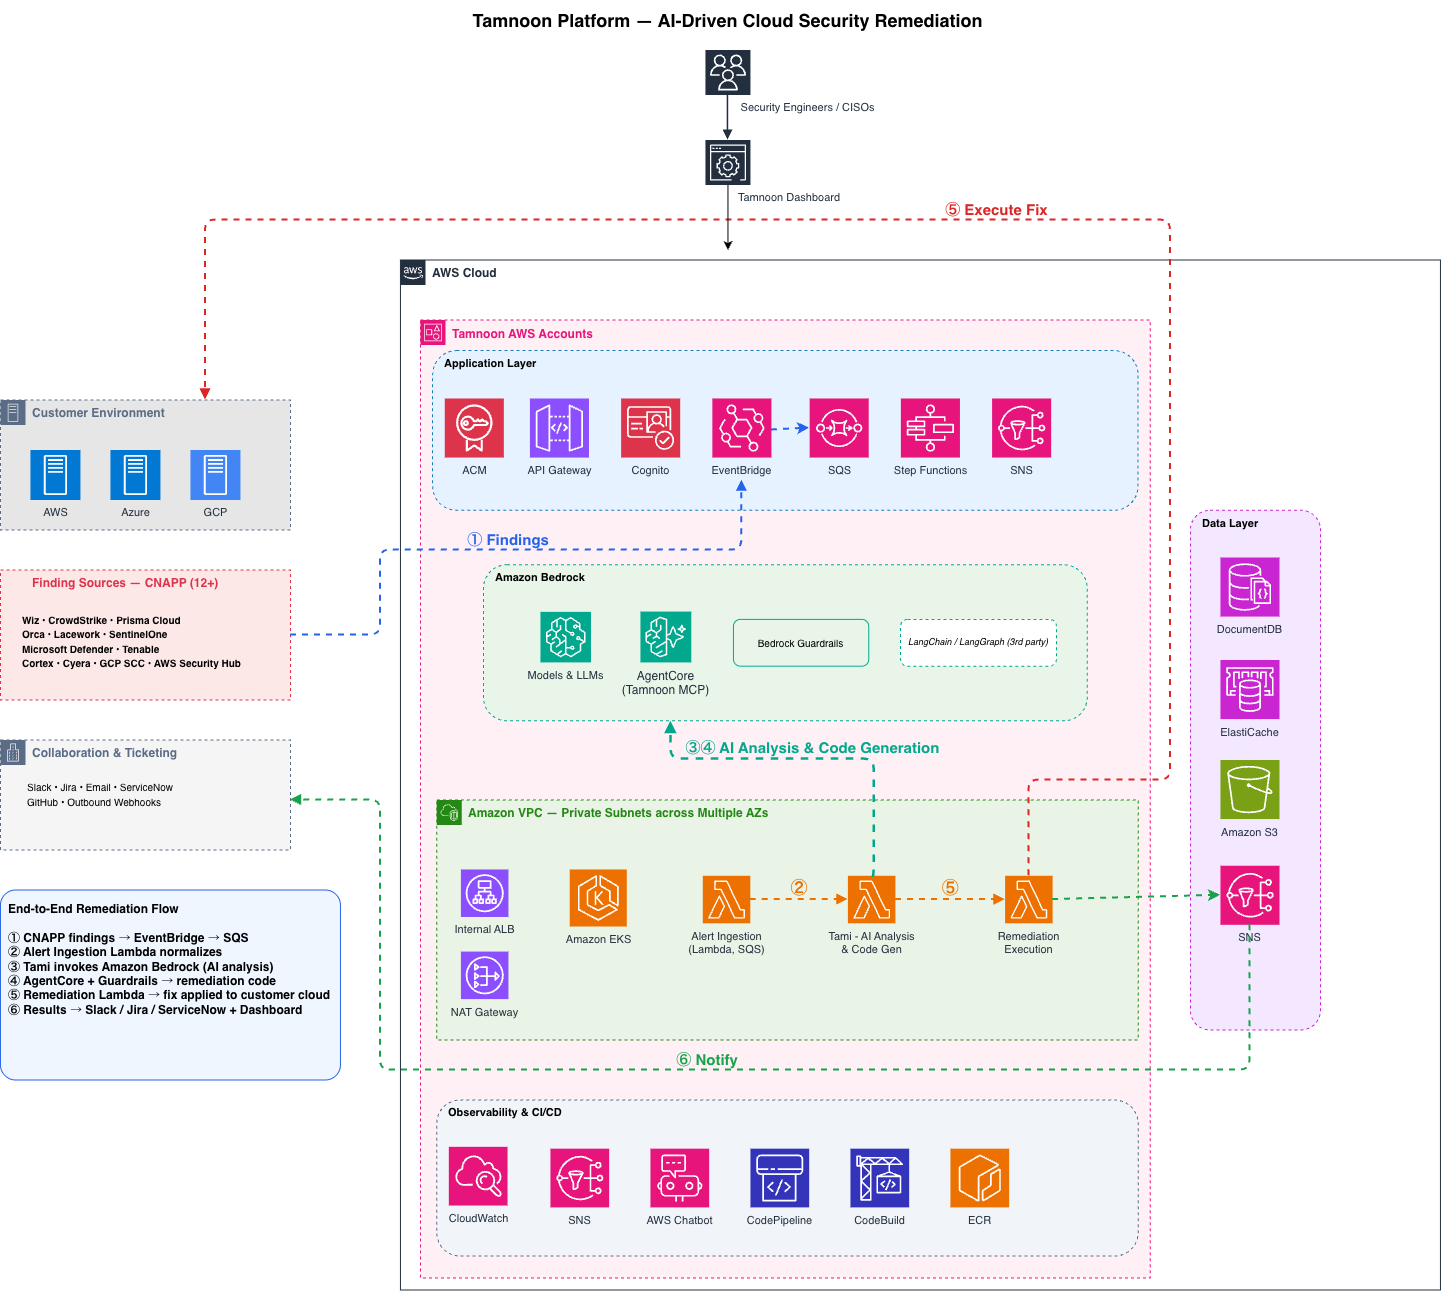
الشكل 2: بنية Tamnoon على AWS
كيف تحافظ Tamnoon على انعدام المشكلات في بيئة الإنتاج
انعدام المشكلات في بيئة الإنتاج هو واقع لعملاء Tamnoon، وليس أمرًا عرضيًا. فالاستقلالية في Tamnoon تقع داخل بنية أمان متعددة الطبقات (defense-in-depth)، تفترض فيها كل طبقة أن الطبقة السابقة لها قد يفوتها شيء ما.
يبدأ ذلك قبل صياغة أي إصلاح أصلًا. فلا يُكتب أي إصلاح حتى تُوصِل تقييمات أمنية مستقلة، تركز على النطاق ومتحيزة عمدًا نحو الحذر، إلى أن التغيير آمن للتنفيذ. ومن هناك، ترسم المنصة خطًا فاصلًا صارمًا بين القراءة والكتابة. وتُتحقق خطوات التحقيق بصرامة على أنها للقراءة فقط، بحيث لا يمكن لعمل فهم المشكلة أن يغيّرها أبدًا. ومسار المعالجة وحده هو المسموح له بتغيير أي شيء، وكل تغيير يجريه يحمل معه خطوات النسخ الاحتياطي والتحقق والتراجع الخاصة به.
يعزَّز هذا الانضباط بالنقد الذاتي المستمر. فكل خطوة في توليد الأجيال تقترن بخطوة تأمل تفحص المخرجات وتُغذّي نقدها مجددًا في عملية إعادة التوليد، بحيث يكون النظام دائمًا يراجع عمله الخاص بدلًا من الوثوق به ثقة عمياء. وتُبقى هذه التوصيات أيضًا مرتبطة بالواقع. إذ يُتحقق من مخرجات الوكيل مقابل نتائج الأتمتة وملاحظات المستخدمين وبيانات التدريب المستمدة من تنبيهات حقيقية تم إصلاحها، وعندما يعجز النموذج عن الوصول إلى نتيجة دقيقة بمفرده، يُستدعى الإنسان ليدخل في الحلقة.
الضمانة الأخيرة تأتي في لحظة التنفيذ. فالذكاء الاصطناعي لا يحمل أبدًا بيانات اعتماد سحابية. وبدلًا من ذلك، يُوسَّط التنفيذ عبر بيانات اعتماد قصيرة الأجل محدودة النطاق بالمستأجر تحت ثقة يتحكم بها العميل، وتعمل في بيئة معزولة تُبقى منفصلة عن الوكلاء الذين يخططون للعمل. ويُحيط بكل ذلك حوكمة بشرية: إذ تمر الإصلاحات عبر سير عمل موافقات مسجَّل كاملًا للتدقيق، وكل قدرة ذكاء اصطناعي تُثبت داخليًا قبل أن تصل إلى أي عميل أبدًا.
أمن البيانات والامتثال
يستدل Tami على بيانات عملاء حساسة: حمولات التنبيهات، ومعرّفات الموارد، وسوء التهيئات، وسياق الإصلاح. ويجب أن تبقى هذه البيانات داخل حدود ثقة AWS، وأن تعمل بأقل امتياز ممكن، وأن تبقى قابلة للتدقيق. وتوحيد البنية على Amazon Bedrock يجعل ذلك ممكنًا.
المحتوى الحساس يبقى داخل AWS
كل حملة عمل في Tami تستدعي Anthropic Claude على Amazon Bedrock عبر الواجهة ChatBedrockConverse بدلًا من استدعاء نقطة نهاية نموذج لغوي كبير تابع لطرف ثالث. وهذا الخيار الواحد يضع سلسلة توريد الذكاء الاصطناعي كاملة تحت خدمة AWS أصلية واحدة، وهو ما له آثار حقيقية على كيفية التعامل مع بيانات العملاء. إذ تعمل عملية الاستدلال بالكامل داخل حساب AWS الخاص بـ Tamnoon في المناطق التجارية الأمريكية، فلا تغادر البيانات AWS أبدًا. للحصول على معلومات حول توفر النماذج حسب المنطقة، راجع النماذج المدعومة حسب منطقة AWS في Amazon Bedrock. ولأن Bedrock لا يحتفظ بالاستفسارات أو يدرَّب عليها ولا على الاستجابات، فإن بيانات العملاء لا تصل أصلًا إلى أي مزوّد خارجي.
ويصمد هذا الحد حتى مع توسع أحمال العمل. فخدمة Bedrock Cross-Region inference توجه الطلبات تلقائيًا إلى المناطق داخل الحدود الجغرافية للولايات المتحدة، ما يزيد الإنتاجية المتاحة للتطبيق. والبنية الحاسوبية خلف ذلك تبقى خاصة أيضًا. فكل خدمة تعمل كدالة AWS Lambda مرتبطة بشبكة خاصة افتراضية (VPC)، في شبكات فرعية خاصة مع مجموعة أمان صريحة، بلا أي بوابة دخول عامة، وبتدفق خروج مضبوط بإحكام.
حماية ما يصل إلى النموذج
قد تحمل الحمولات تفاصيل حساسة، لذا يطبّق Tami خدمة Amazon Bedrock Guardrails على كل طلب وكل استجابة. وتُفرض السياسة على طبقة Bedrock، ما يعني أنها تغطي الخدمات الثلاث جميعها بشكل موحّد ولا يمكن لأي منطق استفسارات في أي دالة أن يتجاوزها. ونقطة الإنفاذ الموحدة هذه تؤدي عدة وظائف في آن واحد.
أولًا، تحمي البيانات الحساسة. فمحتوى معلومات التعريف الشخصية (PII) وما يشبه الأسرار يُقنَّع قبل أن يُخزَّن أو يُعرض إطلاقًا، فلا يبقى أي شيء حساس في مكان لا يعود إليه. كما تحمي من حقن الاستفسارات، وهو أمر مهم لأن Tami يستدل على نتائج غير موثوقة يمكن لمستخدم غير مصرَّح له التأثير فيها. والتصفية على طبقة الحواجز تمنع حمولة مفبركة من اختطاف النموذج أو تسريب السياق. وأخيرًا، تُبقي المواضيع المحظورة ومرشحات المحتوى مخرجات النموذج محصورة في إصلاح الأمان وحده دون غيره. وكل تدخل يُسجَّل بجانب AWS CloudTrail، ما يمنح عملاء المؤسسات مسارًا واضحًا لأدلة الحوكمة.
الوصول بأقل امتياز
يمر الوصول عبر المنصة كلها من خلال دور تنفيذ IAM مخصص لكل خدمة، بحيث تصل كل دالة فقط إلى ما تحتاجه ولا أكثر. ويظهر هذا المبدأ بأوضح صورة في كيفية تعامل Tami مع Amazon Bedrock. فإذن Bedrock الوحيد لديه هو bedrock:InvokeModelمحدود النطاق إلى ARNs محددة لملفات الاستدلال والنماذج الأساسية. ولا يملك أي قدرة على إدارة النماذج أو تدريبها أو تصديرها.
ويمتد الانضباط نفسه إلى كل اعتمادية أخرى. فالوصول إلى AWS Secrets Manager محدود بالسرَّين اللذين تستخدمهما الدالة فعلًا، والوصول إلى SQS محصور في قائمة انتظار الإدخال الخاصة به، وعمليات الكتابة إلى Amazon CloudWatch مقيَّدة حسب مساحة الاسم. ولا توجد أدوار واسعة شاملة في أي مكان في التصميم. والدوال ترتبط فقط بالسياسات المُدارة AWSLambdaBasicExecutionRole و AWSLambdaVPCAccessExecutionRole ولا شيء أوسع من ذلك.
عزل المستأجرين المتعددين والحوكمة
إبقاء المستأجرين منفصلين متطلب تأسيسي، وهو مفروض منذ أول استدعاء. فالاستدعاءات بين الخدمات تستخدم OAuth2 client credentials عبر Cognito، محددة النطاق لكل تطبيق، وتُعالج المهام رسالة SQS واحدة في كل مرة مع إرفاق سياق المستأجر الخاص بها. ونتيجة لذلك، لا يلمس استدعاء واحد أبدًا سوى بيانات مستأجر واحد.
ويأتي قدر كبير من هذا الضمان من التعامل مع المنصة كلها كشيفرة. فسياسات IAM ومواضع الشبكة ومعرّفات النماذج والإنذارات كلها تعيش في قوالب AWS CloudFormation وSAM المُوَثَّقة بالإصدارات، بحيث يكون كل إذن وكل إصدار نموذج قابلًا للمراجعة في نظام إدارة المصادر دون أي تغييرات يدوية عبر وحدة التحكم قد تنحرف عن التزامن. وإصدارات النماذج تحديدًا مثبَّتة إلى معرّفات مؤرَّخة، على سبيل المثال claude-sonnet-4-5-20250929وهو ما يعني أن أي تغيير في النموذج يكون دائمًا تغيير شيفرة صريحًا ومراجَعًا لا ترقية صامتة.
وتستمر هذه الشفافية حتى في بيئة التشغيل. فكل استدعاء استدلال يُسجَّل في AWS CloudTrail ويمكن إسناده إلى الدور المستدعي، وفك الترميز الحتمي بضبط درجة الحرارة على صفر يُبقي التقييم والتخطيط متسقين من تشغيل لآخر. كما تُدار معالجة الأعطال بنفس الصرامة. فكل خدمة تملك قائمة انتظار إدخال مع إعادة توجيه، ودالة معالجة أخطاء، وقائمة انتظار رسائل ميتة، وإنذارات CloudWatch على المهلات وعمق DLQ موصولة بفريق الاستجابة. فالأعطال محصورة وقابلة للرصد، ولا تُهمَل صمتًا أبدًا.
النتائج والأثر
قام Tami بتحليل أكثر من 14 مليون تنبيه سحابي عبر قاعدة عملاء Tamnoon، وهو رقم يتم تتبعه في تقرير Tamnoon لعام 2026 State of Cloud Remediation. وتعكس القرارات التي يتخذها Tami أنماطًا تم تعلمها من هذه البيئات الواقعية.
بالنسبة للعميل النموذجي، تظهر النتائج بسرعة، وعادةً في غضون 90 يومًا.
| المقياس | قبل | بعد |
| التعرضات السحابية الحرجة | تتضاعف لأشهر مع تفوق التنبيهات على عدد الموظفين | انخفاض يصل إلى 90% خلال 90 يومًا (المصدر) |
| كفاءة المعالجة | آلاف التنبيهات الأولية دون أولويات واضحة | كفاءة تصل إلى 100 ضعف من خلال تجميع الأسباب الجذرية (المصدر) |
| مشاكل بيئة الإنتاج | تتجنب الفرق الأتمتة بسبب المخاطر | صفر مشاكل إنتاج عبر ملايين أحمال العمل |
| وقت المهندسين | ساعات لكل ملاحظة، تتكرر عبر قائمة المهام المتراكمة | أكثر من 13,000 ساعة موفرة أسبوعيًا عبر قاعدة العملاء (المصدر) |
تأتي أرقام الانخفاض وصفر المشاكل من أبحاث Tamnoon. النمط ثابت، حيث يظهر تعرضات مفتوحة أقل، وعملًا يدويًا أقل بكثير، ولا يوجد توقف بسبب الإصلاحات نفسها.
الخلاصة
بناء وكيل قادر على التفكير المنطقي حول ملاحظة سحابية هو الجزء السهل. أما بناء وكيل تثق به ليتصرف في بيئة الإنتاج فهو الجزء الصعب. Amazon Bedrock هي خدمة مُدارة بالكامل توفر الوصول إلى نماذج أساسية عالية الأداء بالإضافة إلى الأدوات اللازمة لبناء تطبيقات الوكلاء: التنسيق، واستخدام الأدوات، وضوابط الحماية، من خلال واجهة API واحدة. وهذا المزيج مهم هنا لسبب محدد: التصرف في البنية التحتية السحابية للإنتاج يتطلب تفكيرًا منطقيًا قويًا وحدود سلامة صارمة في آن واحد.
أربعة عوامل تجعل ذلك ممكنًا:
- تُغلق تعرضاتك فعليًا: تعمل Tamnoon على البنية التحتية السحابية الحية، وليس على التذاكر أو أتمتة سير العمل. تتراجع قائمة المهام المتراكمة بدلًا من الانتشار جانبيًا.
- الاستقلالية تتوسع دون مخاطر إنتاجية: كل إجراء مقترح يحمل تقييم ثقة. يمكن تنفيذ الإجراءات الآمنة (SAFE) تلقائيًا بينما تستدعي الإجراءات التي تتطلب AWAITING DATA أو المُصنفة RISKY مهندسي السحابة المدمجين لدى Tamnoon.
- يعمل على البنية التي اشتريتها بالفعل: تعمل Tamnoon فوق منصات CNAPPs الشهيرة وأدوات أمان السحابة. تبدأ كل أداة كشف تدفع ثمنها بالفعل في تحقيق عائد لأن ملاحظاتها تُغلق أخيرًا.
- قدرة الفريق تتوسع دون زيادة العدد: يعني التبني السريع والآمن للذكاء الاصطناعي الرائد إغلاق تعرضات أكبر لكل محلل، دون أي زيادة في عدد الموظفين.
الخطوات التالية
للبدء ببنية مشابهة، ضع في اعتبارك ما يلي:
- استكشف Amazon Bedrock والنماذج المتوفرة من خلاله.
- راجع وثائق Amazon Bedrock لتخطيط بنيتك التحتية.
- احجز عرضًا توضيحيًا مع Tamnoon لمعرفة مقدار تعرّضاتك السحابية الحرجة الذي يمكنك إغلاقه خلال الـ 90 يومًا القادمة.