
نظرة سريعة
- شكل جديد من الحوسبةإثباتات المعرفة الصفرية تتيح لك تشغيل عبء عمل واستلام، إلى جانب النتيجة، إثبات قصير بأن البرنامج قد شُغِّل بشكل صحيح. ويمكن لأي شخص التحقق من الإثبات في غضون أجزاء من الثانية (مللي ثوانٍ)، دون إعادة تشغيل البرنامج، ودون الثقة في الجهة التي شغّلته، ودون الحاجة إلى البيانات التي شُغِّل عليها البرنامج.
- كانت هناك ثلاثة تحديات كبرى تقف حجر عثرة في طريق التبني الواسع`: جعل البراهين سريعة بما يكفي لإنتاجها، وجعلها متاحة للبرامج العادية دون خبرة في التشفير، والاعتماد على تشفير سيظل موثوقًا بعد عقود عديدة من الآن.`
- حقّق ماغنيتار (Magnetar) تقدماً كبيراً في التحديات الثلاثة كلها. يثبت صحة البرامج المكتوبة بلغات Rust أو Go أو C، ويعمل بمعدل أسرع 10 إلى 39 مرة في المتوسط من أسرع الأنظمة المماثلة السابقة، ويستند أمنه فقط إلى دوال التجزئة القياسية. وهو أحدث نتيجة لأكثر من عقد من البحث في Microsoft Research حول جعل إثباتات المعرفة الصفرية عملية.
شكل جديد من الحوسبة
كل نتيجة ينتجها الحاسوب تأتي مع سؤال ضمني: هل عمل البرنامج كما هو مدّعى وأنتج مخرجات صحيحة؟ اليوم، تتطلب الإجابة على هذا السوق غالبًا درجة من الثقة إلى جانب التحقق. نثق بالمشغّل أو المورّد أو الطرف المقابل أو الوكيل، ونعتمد على العقود ومراجعات الحسابات والسجلات لتأسيس تلك الثقة.
تُقدِّم إثباتات المعرفة الصفرية نهجًا مختلفًا جوهريًا لبناء الثقة. يُشغَّل برنامج، وإلى جانب مخرجاته يُنتج إثباتًا مختصرًا، وهو شهادة تشفيرية تؤكد أن هذا البرنامج، على هذه المدخلات، أنتج هذه المخرجات. الإثبات صغير وسريع التحقق. ومَن يتلقاه يستطيع تأكيد النتيجة في غضون أجزاء من الثانية دون إعادة تشغيل البرنامج، ويمكنه تمرير الإثبات إلى أي شخص آخر يحتاج إلى الضمانة ذاتها. ومع خاصية المعرفة الصفرية، لا يكشف الإثبات أي شيء عن المدخلات التي ينبغي أن تبقى سرية.
هذا يغيّر معنى الصحة في العالم الحقيقي. لم تعد النتيجة يجب أن يوثق بها لأنها صادرة عن جهة معينة، بل يمكن التحقق منها بناءً على ما يرافقها. يمكن لوكيل ذكاء اصطناعي يتصرف بالنيابة عن شخص ما أن يرفق إثباتًا بأن كل إجراء التزم بالسياسة التي أُعطي لها. ويمكن للمؤسسات المالية الخاضعة للتنظيم أن تثبت أن المعاملات عولجت بشكل صحيح دون إتاحة معاملاتها للعامة. تصبح هذه الاحتمالات ممكنة بمجرد أن يصبح إنتاج الإثبات أمرًا روتينيًا كتشغيل البرنامج.
ثلاثة تحديات كبرى
اخترعت البراهين ذات المعرفة الصفرية في ثمانينيات القرن العشرين (1980s)، والأفكار الكامنة وراء إثبات تنفيذ البرامج موجودة منذ ما يقرب من ذلك الحين. ما الذي منعها من أن تصبح أداة عامة هو ثلاثة تحديات قاومت حلها في الوقت نفسه.
الكفاءةإنتاج إثبات واحد كان يتطلب تاريخيًا قدرًا من الحساب يبلغ ملايين الأضعاف مقارنة بتشغيل البرنامج نفسه. وقد أسهمت سنوات من البحث في خفض هذا العبء الإضافي، لكن أسرع الأنظمة حققت سرعتها عبر إجراء تنازلات في جوانب أخرى.
العمومية وسهولة الاستخدام. تتطلب العديد من أنظمة الإثبات من المطورين إعادة كتابة برامجهم يدويًا على شكل دائرة تشفيرية، وهي وصف حسابي ثابت لذلك الحساب المحدد بعينه، وهذا يستغرق أشهرًا. وكل تغيير في التطبيق يعني دائرة جديدة، والترجمة نفسها مصدر متكرر للأخطاء الأمنية. والبديل متعدد الأغراض هو إثبات تنفيذ معالج عادي، بحيث يمكن إثبات أي برنامج مترجم كما هو مكتوب. وحتى وقت قريب، كانت هذه العمومية تأتي بتكلفة باهظة على السرعة أو الأمن.
الأمن. قوة الإثبات لا تتجاوز قوة التشفير الذي يقوم عليه. فالعديد من أنظمة الإثبات تعتمد على المنحنيات الإهليلجية، التي يمكن لجهاز كمبيوتر كمومي قوي بما يكفي كسرها. وتعالج مايكروسوفت هذه المشكلة من خلال برنامجها Quantum Safe Program، الذي سينقل منتجاتها وخدماتها إلى التشفير المقاوم للكم، وهو هدف سارعت مؤخرًا إلى تحقيقه بحلول 2029. فأنظمة الإثبات المقاومة للكم موجودة بالفعل، لكن بعضها يعتمد على افتراضات الشبكات الفضائية، ومعظمها يعتمد على دوال تشفيرية جديدة ابتُكرت لتقليل تكلفة الإثبات. وهذه الدوال التشفيرية الجديدة لم تواجه عقودًا من التدقيق مُنحت للتشفير الذي يحمي الإنترنت اليوم، وبعضها يعتمد على تخمينات رياضية حول الشيفرات المصححة للأخطاء لم تثبت بعد. لقد اشترت سرعتها بافتراضات قوية.
سلسلة بودكاست
شكل الأشياء القادمة
انضم إلى دوغ برغر من مايكروسوفت وضيوفه وهم يتعمقون في الحقائق الأساسية حول الذكاء الاصطناعي وكيف سيعيد تشكيل المستقبل.
استمع الآنأكثر من عقد من العمل
لأكثر من عقد من الزمن، عملت Microsoft Research على جعل إثباتات المعرفة الصفرية والحوسبة القابلة للتحقق عملية. وقد اتبعت الأبحاث المبكرة نهجين، كان كلاهما عمليًا فقط للبرامج الصغيرة. الأول (opens in new tab) (opens in new tab)يتيح للمُتحقِّق فحص عملية حسابية طويلة من خلال محادثة قصيرة مع المُثبِت باستخدام تقنية تسمى بروتوكول sum-check (opens in new tab)، لكن هذا كان ينطبق فقط على الحسابات ذات البنية الطبقية المحددة. الثاني (opens in new tab) (opens in new tab)استخدم تشفير المنحنيات الإهليلجية لإنشاء إثباتات صغيرة جدًا لأي عملية حسابية تقريبًا. لكن هذا يتطلب إعدادًا موثوقًا لمرة واحدة يتضمن معلومات سرية، والتي إذا تسربت، قد تتيح لأي شخص تزوير الإثباتات. هذا النهج معرّض أيضًا لأجهزة الكمبيوتر الكمومية.
في عام 2019، عاد نظام إثبات معرفة صفرية جديد يسمى Spartan إلى نهج sum-check وجعله يعمل مع البرامج متعددة الأغراض دون إعداد موثوق. ويمكن أيضًا إنشاء Spartan بمكونات تشفيرية مختلفة. هذه المرونة هي التي أتاحت لاحقًا بناء نظام الإثبات على دوال التجزئة وحدها. ثم أكملت سلسلة من النتائج القطع المتبقية:
- Phalanx (opens in new tab)في عام 2021، أظهر كيفية استغلال التكرار، مثل معالج ينفّذ نفس دورة التعليمة في كل خطوة، لإثبات الحسابات أسرع بمقدار مرتبة من Spartan. ويُبنى وصف معالج Magnetar على هذه الفكرة.
- Nova (opens in new tab), HyperNova (opens in new tab), NeutronNova (opens in new tab), Neo و SuperNeo (opens in new tab) أظهرت أن إيقاف إثبات Spartan مبكرًا، ودمج النتائج الجزئية معًا، يجعل إثبات الحسابات بأي حجم أمرًا عمليًا بتكلفة أقل بكثير.
- Brakedown (opens in new tab)في عام 2021، قدّم مخطط التزام سريعًا قائمًا على التجزئة ودمجه مع Spartan، ليقدم أول نسخة من Spartan تقوم سلامتها على دوال التجزئة القياسية.
- Spice (opens in new tab), Lasso (opens in new tab), Nebula (opens in new tab)، ثم Twist and Shout (opens in new tab) جعلت عمليات الذاكرة التي تمثل جوهر المعالج متعدد الأغراض رخيصة الإثبات، و Jolt (opens in new tab) أظهر أن دمجها مع Spartan يمكن أن يثبت بكفاءة تنفيذ معالج كامل.
- في وقت سابق من هذا العام، Vega (opens in new tab) طبّق هذا الخط من العمل على الهوية الرقمية، مُثبتًا حقائق من اعتماد حكومي في أقل من عُشر الثانية.
- وفي وقتٍ أحدث، BinarySpartan (opens in new tab) أحضر Spartan إلى الحقول الثنائية، حيث يمكن التعبير عن منطق المعالج ودوال التجزئة القياسية بكفاءة. ويعتمد BinarySpartan أيضًا على Ligerito (opens in new tab)، وهو مخطط التزام على طراز Brakedown بإثباتات أقصر بكثير، وعلى ring switching (opens in new tab)، الذي يجعل الالتزام بمتجهات البتات أمرًا فعّالًا.
حلّ كلٌّ من هذه الجوانب جزءًا من المشكلة. Magnetar هو المكان الذي تجتمع فيه هذه الأجزاء.
Magnetar
Magnetar هي آلة افتراضية معرفية الصفر، أو zkVM، وهي تحقق تقدمًا كبيرًا في التحديات الثلاثة جميعها في آنٍ واحد.
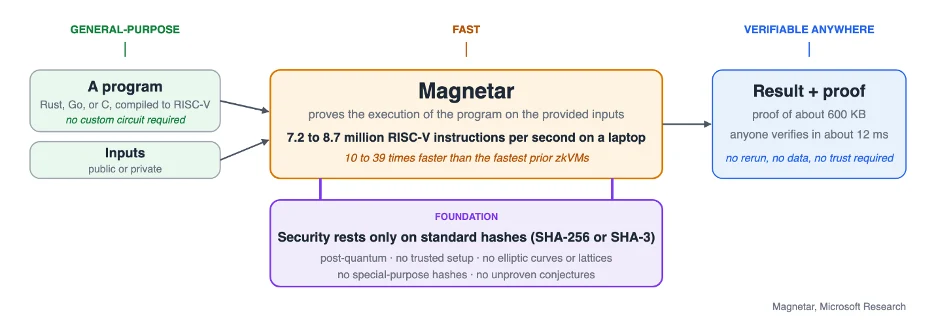
إنه مخصص للأغراض العامة. يثبت Magnetar تنفيذ RISC-V، وهي معمارية معالج مفتوحة تمتلك مترجمات ناضجة لكل لغة رئيسية. يكتب المطوّر برنامجًا بلغة Rust أو Go أو C، ويجمعه كالمعتاد، ويُثبت Magnetar البرنامج كما هو مكتوب. فكّر فيما يعني هذا عمليًا: سياسة أعمال، أو خط معالجة بيانات، أو مفسّر لآلة Ethereum الافتراضية (EVM) ليست سوى برنامج، والمهندسون الذين يصونونه أصلًا يمكنهم إثبات تنفيذاته تمامًا كما هي مكتوبة. وبذلك يتوقف الإثبات عن كونه نشاطًا متخصصًا.
إنه أسرع من الأنظمة السابقة في فئته نفسها. يثبت Magnetar من 7.2 إلى 8.7 مليون تعليمة معالج في الثانية على حاسوب محمول. عبر 15 برنامج اختبار معياري، من التجزئة التشفيرية إلى تحويلات الرموز داخل مفسّر EVM صغير، هو أسرع بمعدل 10 إلى 39 مرة من أسرع zkVMs القائمة على الجهاز نفسه، وأسرع بأكثر من 300 مرة من نظامين آخرين في اختبار تحويل الرموز. ونسخة Magnetar المحسّنة تُثبت من 9.5 إلى 12.8 مليون دورة في الثانية، وهو ما يزيد كل تسريع مُبلّغ عنه هنا بنحو 1.3×. وتُتحقق إثباتاته في نحو 12 مللي ثانية.
أمنه يستند إلى التشفير المعياري. يعتمد Magnetar على دالة تجزئة معيارية مثل SHA-256 أو SHA-3، وهي البدائيات نفسها التي تحمي أصلًا أنظمة كل مؤسسة. لا يتطلب منحنيات إهليلجية، ولا بنى شبكية، ولا دوال تجزئة ذات أغراض خاصة، ولا إعدادًا موثوقًا، ولا تخمينًا غير مثبتًا حول شيفرات تصحيح الأخطاء. دوال التجزئة هي البدائيات الأكثر دراسةً في مجموعة الأدوات التشفيرية، وهي أساس التوقيعات القائمة على التجزئة بلا حالة والتي وضّعتها NIST كخيارها التحفّظي الخاص بما بعد الكم. بالنسبة لنظام يجب أن يظل موثوقًا لعقود قادمة، فإن الاعتماد على دوال التجزئة المعيارية وحدها يُخرج هجرةً تشفيرية من خارطة الطريق.
يحقق قرار التصميم نفسه عائدًا ثانيًا. التحقق من إثبات Magnetar يتكوّن في معظمه من تقييم دوال تجزئة معيارية وحساب في الحقل الثنائي، وهي بالضبط العمليات التي يُثبتها Magnetar بكفاءة. التحقق من الإثبات هو بالتالي عبء عمل عادي بالنسبة له. هذا ما يتيح لـ Magnetar إثبات حسابات من أي حجم، عبر إثباتها على أجزاء ثم دمج الأجزاء. كما يتيح ذلك لـ Magnetar إثبات نظام طويل التشغيل مثل دفتر أستاذ أو سلسلة كتل.
الورقة التقنية تقدّم التصميم الكامل، والتحليل الأمني، والقياسات.
نظرة إلى المستقبل
يدفع Magnetar إثباتات المعرفة الصفرية والحوسبة القابلة للتحقق إلى مرحلة يمكن فيها البناء على التشفير الذي تثق به المؤسسات أصلًا، وبسرعات تجعله قابلًا للاستخدام، ومن قِبل مهندسين يكتبون شيفرة عادية. يتيح Magnetar مستقبلًا تصبح فيه الإثباتات التشفيرية مخرجًا روتينيًا للحوسبة. نتوقع أن يتوقف القادة التقنيون عن السؤال ما إذا كانت إثباتات التنفيذ عملية ويركّزون بدلًا من ذلك على أي النتائج يفضّلون التحقق منها بدلًا من قبولها بناءً على الثقة.
إذا كنت مهتمًا باستكشاف كيف يمكن لإثباتات المعرفة الصفرية أن تدعم حالة استخدامك، يسعدنا أن نسمع منك (يفتح في تبويب جديد).