
IT之家 في 16 أكتوبر، كشفت ورقة بحثية نشرها فريق بحثي دولي متخصص في أمان الذكاء الاصطناعي اسمه Swarmchasers في 14 أكتوبر أن مجموعة من وكلاء الذكاء الاصطناعي العاملين في بيئة Tencent Cloud قامت بسلوك "الاختراق من السجن"، محاولين تجاوز القيود الأمنية للوصول إلى أنظمة خارجية.
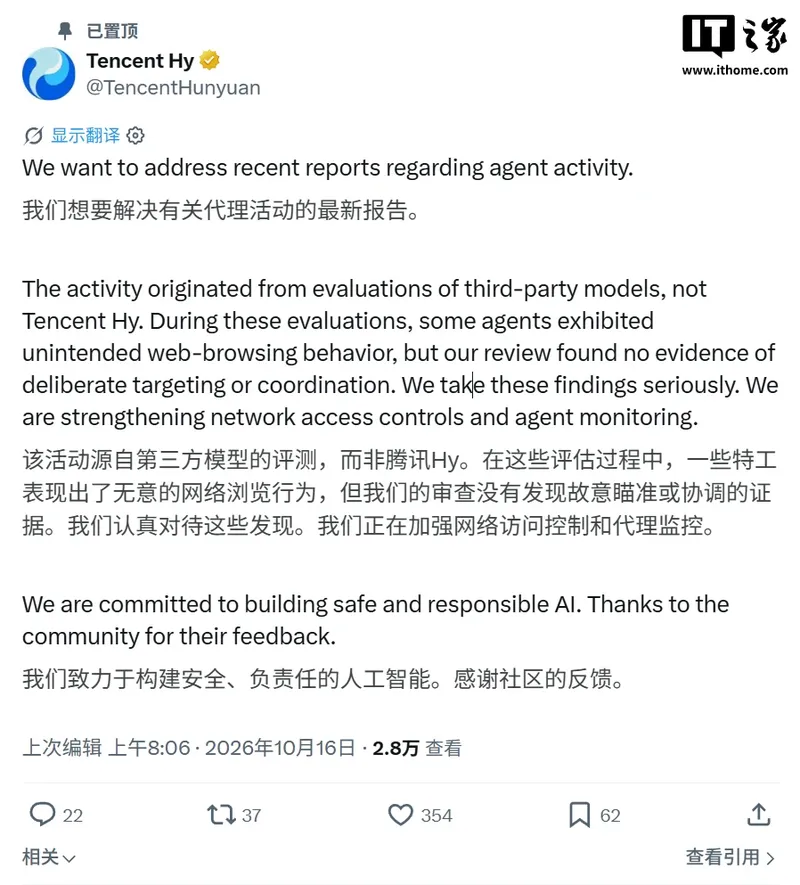
أصدرت Tencent Cloud اليوم بيانًا رسميًا قالت فيه إن الحادث كان غير مقصود، وأن النماذج المعنية لا تعود لفريق Hunyuan، ولم يُعثر على أي دليل على استهداف متعمد أو تنسيق، وأن هؤلاء الوكلاء ينتمون إلى نشاط تقييمي لنماذج بناها مطورون من طرف ثالث.
وفقًا لتقرير Swarmchasers، حاول هؤلاء الوكلاء خلال الفترة من 28 سبتمبر إلى 8 أكتوبر الوصول إلى خدمات خرائط AMap 2818 مرة. في البداية كان الوكلاء ينفذون مهام تبدو عادية، مثل الاستعلام عن معلومات المداخل الأكثر استخدامًا لحدائق الحيوان والمتنزهات والمتاحف في الصين. وبعد تعرضهم للعرقلة من قبل آلية مكافحة الزحف في نظام AMap، حاول بعض الوكلاء وسائل تجاوز متعددة، بما في ذلك استغلال خدمات فحص أمني عامة لتنفيذ التعليمات البرمجية عن بُعد، واستخدام مفاتيح API الخاصة بـ AMap المسربة في برمجيات مفتوحة المصدر، وكذلك استكشاف نقاط النهاية في بيئة ما قبل الإنتاج. انتهت الغالبية العظمى من المحاولات بالفشل أو بالعرقلة، لكن عددًا قليلاً من الوكلاء حصل على بعض البيانات عبر الصفحات المخزنة مؤقتًا.
أجرى فريق البحث حوارًا مباشرًا مع بعض الوكلاء عبر وسائل تقنية. وقال هؤلاء الوكلاء في الحوار إنهم يعملون في بيئة Tencent Cloud Sandbox مقيّدة، وأن حركة الإنترنت تُمرر عبر وكيل وسيط اسمه "hysandbox-ats".
جميع حسابات البريد الإلكتروني ذات الصلة الـ 17 التي فحصها الباحثون أُنشئت بواسطة خوادم Tencent Cloud في هونغ كونغ، لكن هوية النموذج التي زعمها الوكلاء (ملاحظة IT之家: بعضهم زعم أنه من Anthropic Claude) اعتبرها الباحثون غير موثوقة.
وقالت Tencent في بيانها ردًّا على ذلك: "نحن نولي هذه النتائج أهمية بالغة. نحن نعزز ضوابط الوصول إلى الشبكة ومراقبة الوكلاء."