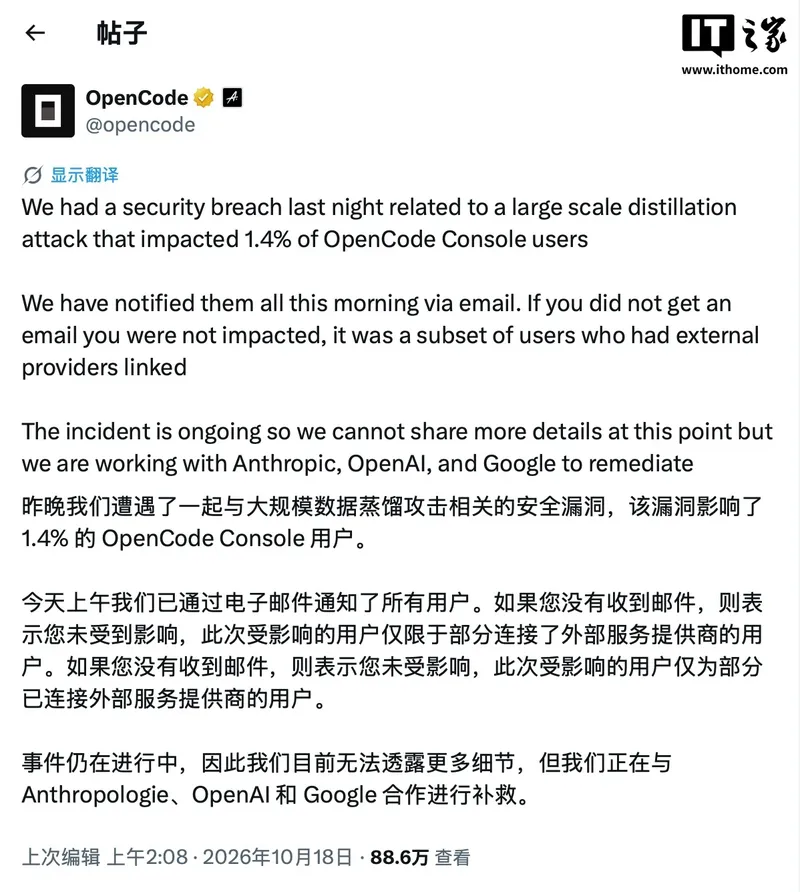
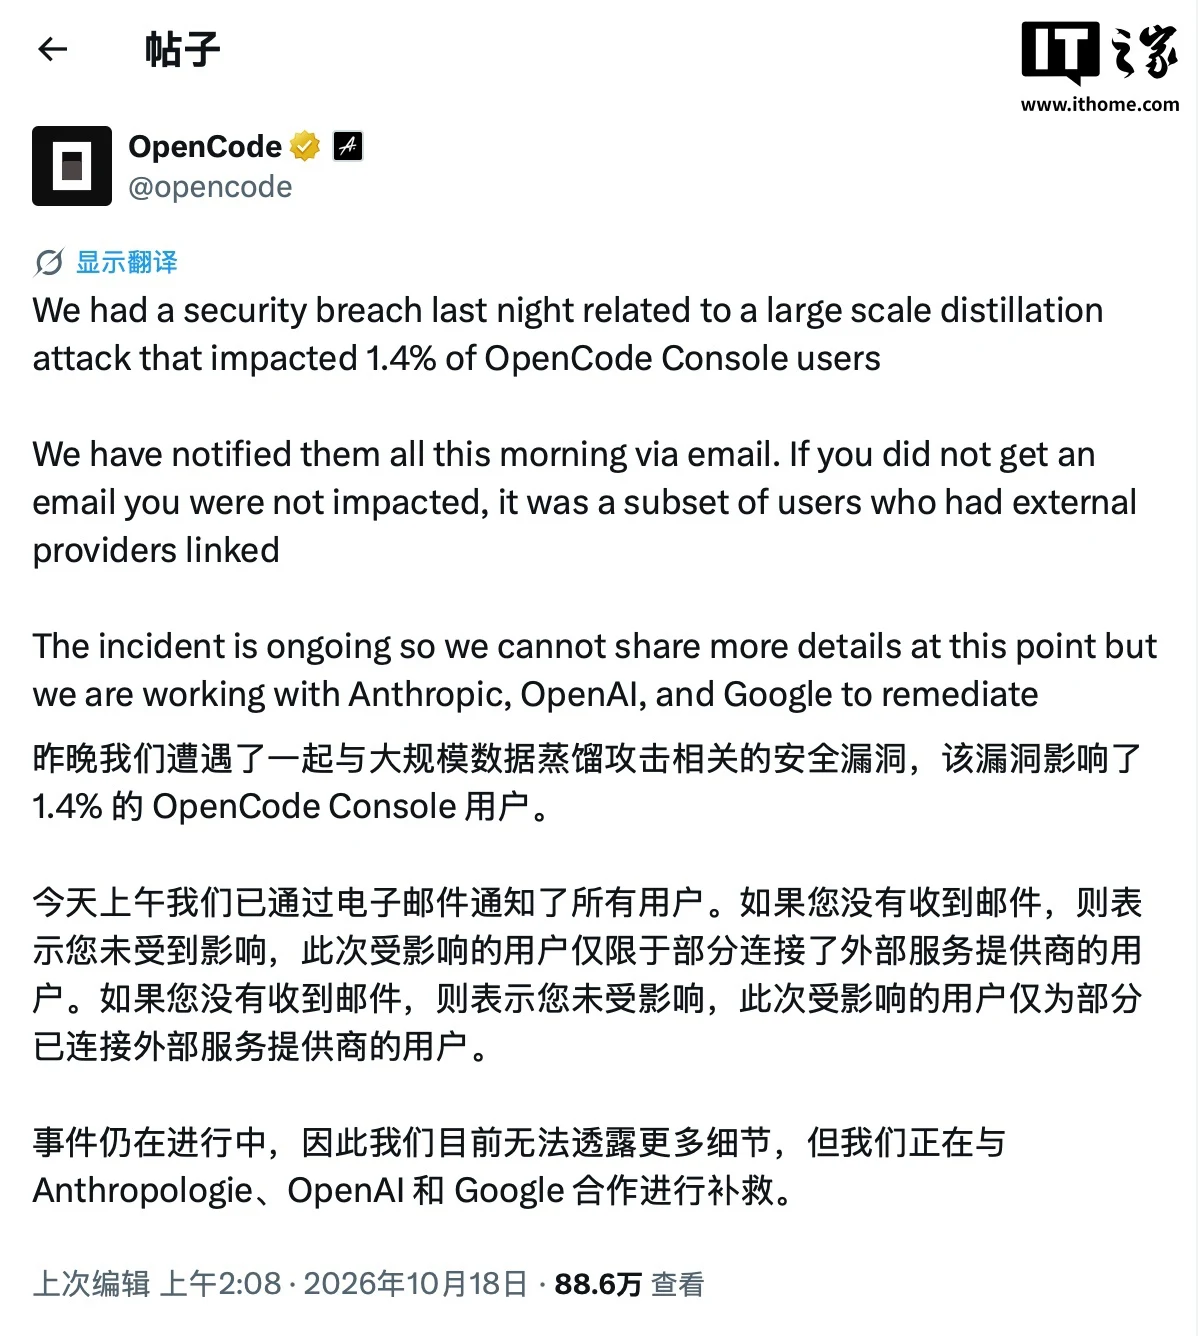
IT之家، وفقًا للأخبار الصادرة في 18 أكتوبر، أعلنت OpenCode عن حدوث حادثة أمنية مساء أمس (الأحد 16 أكتوبر بالتوقيت المحلي)، تتعلق بهجوم كبير على “التقطير”، وأثر على 1.4% من مستخدمي وحدة التحكم في OpenCode.
لقد أرسلنا بريدًا إلكترونيًا إلى جميع المستخدمين المتأثرين هذا الصباح (الوقت المحلي في 17 أكتوبر). إذا لم تتلقى بريدًا إلكترونيًا، فهذا يعني أنك لم تتأثر بهذا الحدث؛ والمتأثرون هم فقط بعض المستخدمين الذين يتصلون بمزودي الخدمة الخارجيين.
نظرًا لأن الحادثة لا تزال قيد المعالجة، فلا يمكننا الكشف عن المزيد من التفاصيل حاليًا، لكننا نعمل بالتعاون مع Anthropic وOpenAI وجوجل لتنفيذ تدابير تصحيحية مشتركة.
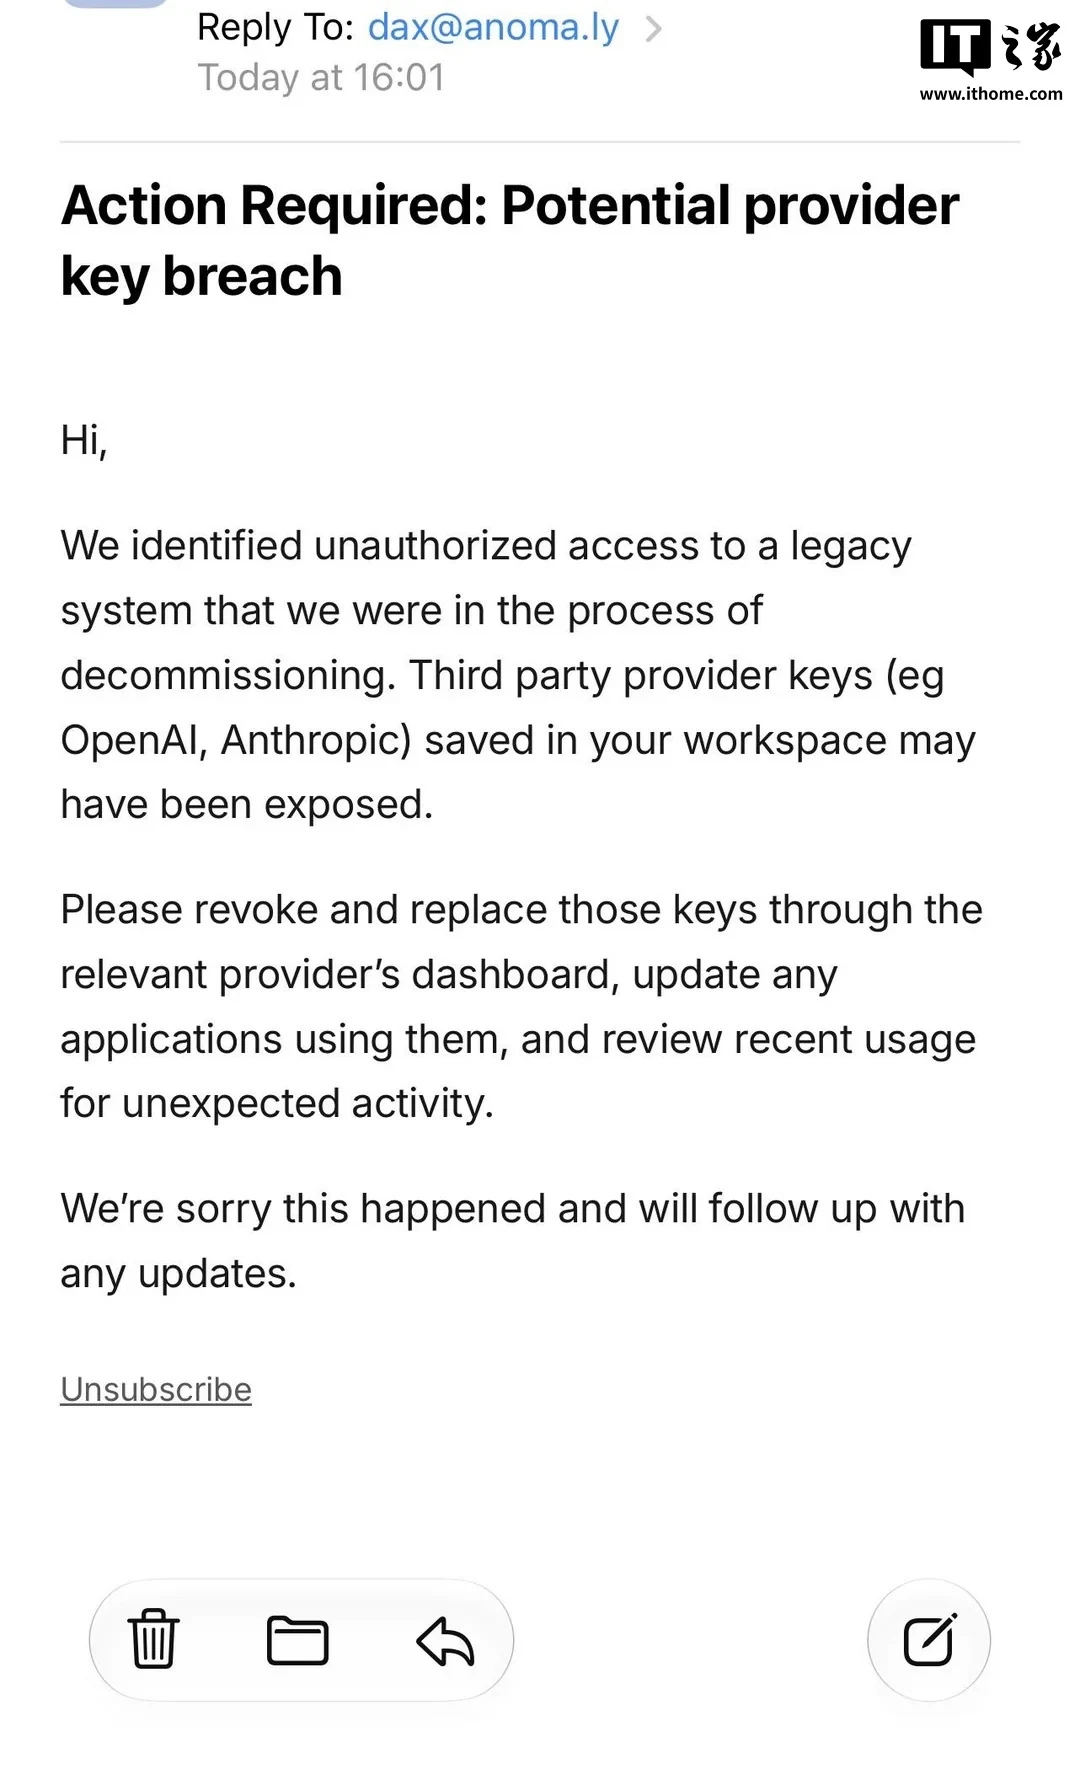
أظهر البريد الذي شاركه مستخدم الإنترنت أن OpenCode قالت إن شخصًا قد حصل على وصول غير مصرح به إلى نظام قديم تتخلى عنه الشركة.
ذكرت الشركة أن مفاتيح الـ API المخزنة في منطقة العمل الخاصة بالمستخدمين (مثل مفاتيح OpenAI وAnthropic) قد تكون قد انتهكت. بمجرد حصول شخص ما على هذه المفاتيح، يمكنه إصدار طلبات باسم صاحب الحساب، مما يؤدي إلى تحصيل رسوم متعلقة.
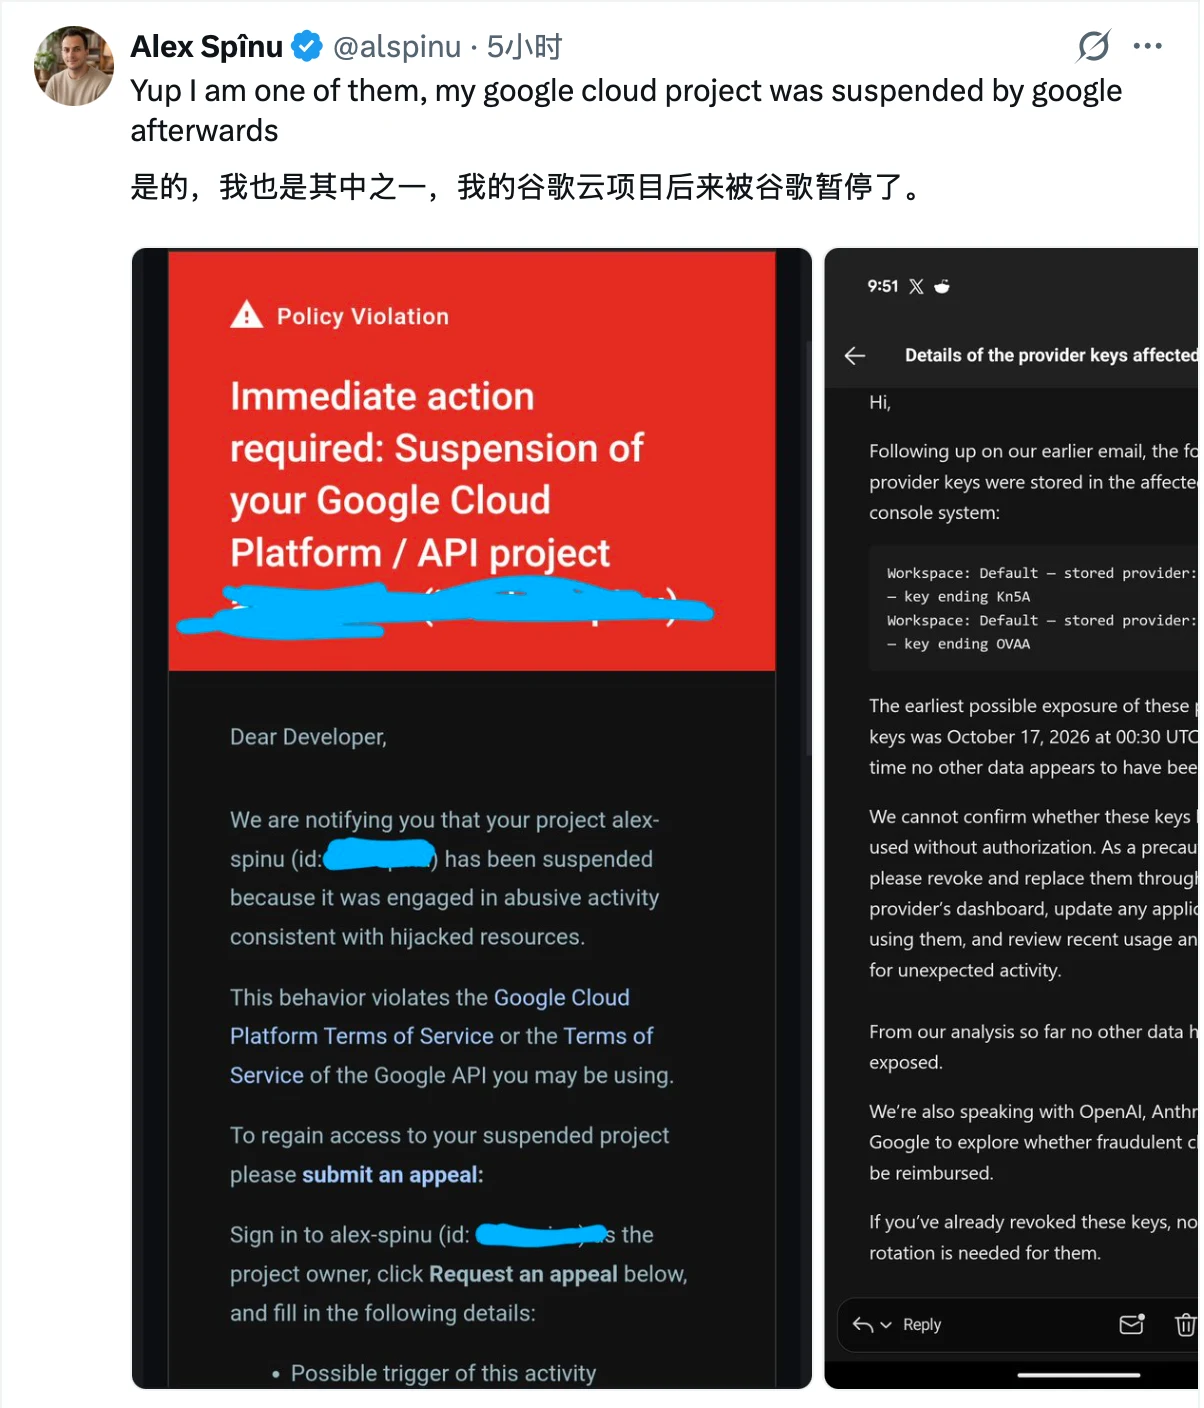
في المناقشات ذات الصلة، أفاد العديد من المستخدمين بحدوث نفقات غير متوقعة. وقال أحد المستخدمين إن حسابه في Anthropic تلقى خصمًا غير مصرح به قدره 400 دولار أمريكي (بحسب سعر الصرف الحالي، تقريبًا 2,679 يوان صيني)؛ بينما ذكر مستخدم آخر أن تكاليف استخدام خدمات جوجل بلغت حوالي 200 يورو (بحسب سعر الصرف الحالي، تقريبًا 1,505 يوان صيني)، وتم تعليق المشروع بسبب "الاستخدام المفرط".
بالإضافة إلى ذلك، ذكر المستخدمون أنهم تلقوا تنبيهات استخدام الخدمات من OpenAI وAnthropic قبل استلام إشعار OpenCode بخصوص الحادثة الأمنية.