
غالبًا ما يشتري الناس محفظة أجهزة كي يناموا بطمأنينة أكبر. يسحبون أصولهم من منصة التداول، ويدوّنون عبارة الاسترداد، ويحفظون الجهاز في مكان آمن، ثم يشعرون بأن المرحلة الأخطر انتهت. لكن حوادث السرقة الأخيرة المرتبطة بـ Ledger تذكّرنا بأن جزءًا كبيرًا من الأمن يقع خارج الجهاز نفسه.
في 9 أكتوبر 2026، أعلنت Ledger أنها تحقق في خسائر تعرض لها مستخدمون في جنوب شرق آسيا بعد شراء أجهزة من الموزع CryptoBilis، وطلبت منه تعليق البيع والشحن. وأوصت من اشتروا عبر هذا الموزع خلال الأيام الـ 90 الماضية ولم يهيئوا أجهزتهم بعد بألا يبدؤوا إعدادها. أما من أتموا التهيئة، فعليهم النظر في نقل الأصول إلى جهاز جديد يستخدم عبارة استرداد جديدة تمامًا. نطاق التحذير محدد، ولا يجوز توسيعه إلى القول إن جميع أجهزة Ledger تعاني مشكلة.[1][2]
لا تزال تقديرات الخسائر تتغير. نقلت Protos تقديرات مبكرة مستندة إلى بيانات السلاسل تراوحت بين 72 مليون دولار وأكثر من 86 مليون دولار. ثم قدّر تحليل مستقل أجرته Bitquery الخسائر بنحو 92.9 مليون دولار، شملت 311 محفظة. هذه أرقام صادرة عن باحثين، وقد تختلف نطاقات إحصائها ومنهجياتها. لا يصح جمعها، ولا اعتبار عدد المحافظ عددًا للضحايا. وحتى مراجعة هذا المقال في 10 أكتوبر 2026، لم نعثر على حصيلة نهائية للخسائر مؤكدة رسميًا.[2][3]
ما زال السؤال الأهم بلا جواب: من أين انكشفت المفاتيح؟ استنتجت Bitquery، من تجمع عمليات التوقيع وتحويل الأموال على عدة سلاسل، أن المهاجم ربما امتلك مفاتيح مجموعة من المحافظ. لكن سجلات المعاملات لا تكفي لإجراء فحص جنائي للأجهزة. العبث بالجهاز، واستبدال خطوات الإعداد، وانكشاف عبارة الاسترداد، كلها مسارات تحتاج إلى التحقق. المعلومات المتاحة لا تكفي لإثبات اختراق شرائح Ledger على نطاق عام، ولا تثبت استخدام الذكاء الاصطناعي في هذه السرقات.[3]
الصورة: رسم تصوري أصلي مولّد بالذكاء الاصطناعي. العلاقة بين الجهاز وبيانات العملاء وقنوات الاتصال توضّح حدود الحماية، وليست صورة لجهاز متورط في القضية أو دليلًا على الهجوم.
ماذا تقول أدلة تفكيك الأجهزة على X؟
جمع منشور AB Kuai.Dong بين سرقة الأصول المرتبطة بالموزع، وتغيير السيطرة على الشركة، وجهاز Ledger زُرعت فيه وحدة اتصال إضافية، ضمن رواية واحدة. تستحق هذه الخيوط المتابعة، لكن السيطرة على شركة أو مكان إقامة البائع لا يثبتان وحدهما مشاركة شخص في الهجوم. لم يحصل هذا المقال على نتائج تحقيق تؤكد مسؤولية أشخاص بعينهم، ولن يتخذ الجنسية معيارًا للحكم على الأمن.[12]
شرح منشور FourVork آلية أكثر تحديدًا: عتاد إضافي يتنصت على الاتصال بين الشريحة الآمنة وشاشة OLED، ويلتقط الكلمات حين تظهر عبارة الاسترداد أثناء التهيئة، ثم يرسلها إلى الخارج عبر وحدة اتصال خلوي. ووصف Mark Karpelès في رد لاحق أيضًا اتصال LTE وشريحة eSIM وهوائيًا ومتحكمًا متصلًا بناقل بيانات الشاشة. الخطر هنا هو رصد العبارة في اللحظة التي لا بد من عرضها للمستخدم، من دون الحاجة أولًا إلى كسر التشفير داخل الشريحة الآمنة.[13][16]
ليست هذه مناقشة قائمة على رسومات متخيلة وحدها. عرض Karpelès عينة لجهاز يحمل غرسة حصل عليها، وقال إن غلاف العبوة المختوم كان سليمًا، وإن الدارة الإضافية أُخفيت في موضع الحشوة خلف الشاشة. كما توثق المواد الرسمية لباحث الأجهزة Joe Grand تحليلًا بالهندسة العكسية لغرسة حقيقية في جهاز Ledger Nano X، وكانت مواد عرضه قد نُقحت بحلول مايو 2026. المؤكد أن هجمات مادية من هذا النوع خضعت للدراسة؛ أما مصدر كل عينة والدفعات المتأثرة، فما زالا يحتاجان إلى تحقق منفصل.[15][18]
لكن وجود عينة لا يعني حسم السبب الجذري لهذه القضية. حين أشار Karpelès إلى تحذير Ledger الخاص بـ CryptoBilis، وصف الصلة بأنها «محتملة»، وطلب من المتضررين صورًا للوحات الدارات للتأكد. تحويل هذه المرحلة إلى إعلان بأن جميع السرقات ثبت أنها ناجمة عن شرائح مزروعة يتجاوز الخطوة الأهم: الفحص الجنائي الذي يربط أجهزة الضحايا بالغرسات المحددة والخسائر المسجلة على السلاسل.[14]
الأجدر بالتذكر هو شرح نموذج التهديدات الرسمي لدى Ledger Donjon لفحص Genuine Check: إنه يتحقق من أصالة الشريحة الآمنة. إذا بقيت الشريحة الأصلية سليمة، فقد لا يكشف التعديلات المادية الإضافية أو غرسات التجسس. كما أن سجل انتقال الجهاز عبر قنوات التوزيع ليس مما يثبته هذا الفحص. لذلك، اجتياز الفحص وعدم وجود غرسة مادية نتيجتان مختلفتان.[17]
دفعت هذه المنشورات النقاش خطوة إلى الأمام: ينبغي النظر إلى الشريحة الآمنة والشاشة وسلسلة التوريد السابقة لوصول الجهاز معًا. وهي تذكّر أيضًا بأن للصور الحقيقية وتحليل أصحابها والتحذيرات الرسمية والنتائج الجنائية النهائية أدوارًا مختلفة. كثرة إعادة النشر لا تحوّل أحدها تلقائيًا إلى الآخر.
كلمة «تسريب» تجمع حوادث مختلفة
عند الحديث عن Ledger، يسهل خلط حوادث وقعت في أوقات مختلفة. شمل تسريب قاعدة بيانات التجارة الإلكترونية والتسويق في 2020 نحو مليون عنوان بريد إلكتروني. وأظهرت قاعدة البيانات التي نُشرت لاحقًا أن نحو 272000 سجل احتوت أيضًا على أسماء وعناوين سكن وأرقام هواتف. كانت Ledger قد أعلنت في البداية عددًا أقل من السجلات ذات البيانات التفصيلية، ثم صححته. كشفت تلك الحادثة بيانات هوية العملاء؛ ولا يمكن اتخاذها دليلًا على قراءة المفاتيح الخاصة داخل محافظهم.[4][5]
أما حادثة Connect Kit في 14 ديسمبر 2023 فسلكت مسارًا آخر. أوضح تقرير Ledger أن صلاحية نشر الحزم على npm لموظف سابق لم تُلغَ في الوقت المناسب. حصل المهاجم على الوصول عبر التصيد، ونشر حزمة خبيثة. ثم حمّلت التطبيقات اللامركزية التي تستخدم هذا المكوّن الشفرة الملوثة، ووجّهت المستخدمين نحو معاملات خطرة. كان الجهاز قادرًا على التوقيع وفق تصميمه، لكن الأموال كانت تغادر المحفظة لأن المستخدم وافق على معاملة خاطئة.[6]
وفي يناير 2026، طالت حادثة نظام الطلبات لدى Global-e أسماء بعض مشتري Ledger وبيانات الاتصال بهم ومعلومات طلباتهم. وقالت Ledger وGlobal-e في ردودهما لوسائل الإعلام إن الحادثة لم تشمل معلومات الدفع أو بيانات الدخول إلى الحسابات أو عبارات استرداد المحافظ. قد لا تتيح هذه البيانات نقل الأصول مباشرة، لكنها تساعد المحتالين على اختيار أهدافهم وتأليف قصص أقرب إلى تجاربهم الحقيقية.[7]
يركز تحقيق CryptoBilis الحالي على خسائر أصول مرتبطة بقناة شراء، وما زال السبب الجذري قيد التحقق. وصف تسريب قوائم العملاء وتلويث سلسلة توريد البرمجيات وانكشاف المفاتيح جميعًا بأنها «اختراق Ledger» يسرّع انتشار الخبر، لكنه يضلل جهود الحماية. تسريب عنوان السكن يستدعي الحذر من انتحال الهوية والمضايقات في الواقع؛ والتوقيع الخبيث يستدعي فحص ما يجري تفويضه؛ وانكشاف عبارة الاسترداد يستدعي استبدال مجموعة المفاتيح كاملة. تغيير البريد الإلكتروني لا يعالج المشكلتين الأخيرتين.
ما الذي تفعله محفظة الأجهزة فعلًا؟
محفظة الأجهزة لا تضع العملات داخل الجهاز. الأصول مسجلة على سلسلة الكتل، وما يحتفظ به الجهاز هو المفاتيح التي تمنح صلاحية إنفاقها. تستطيع عبارة الاسترداد إعادة بناء هذه المفاتيح. وحين يحصل عليها شخص آخر، قد يتمكن من التوقيع على جهاز آخر، ولن يمنعه الجهاز الأصلي حتى لو ظل مقفلًا في درج.
في عملية تحويل عادية، يجهز تطبيق الحاسوب أو الهاتف المعاملة أولًا، ثم يعرض جهاز المحفظة معلومات يمكن للمستخدم مراجعتها. بعد الموافقة، ينشئ الجهاز التوقيع داخله، ثم يبث التطبيق المعاملة الموقعة إلى الشبكة. في ظروف التصميم والاستخدام الطبيعية، يستقبل التطبيق الخارجي نتيجة التوقيع، لا المفتاح الخاص الذي أنشأه. وتكمن أهمية شاشة الجهاز في منح المستخدم فرصة للتحقق بمعزل عن واجهة الحاسوب.[20]
تتكون عبارة الاسترداد عادة من مجموعة كلمات؛ وخطوات إعداد Ledger المعتادة تستخدم 24 كلمة. إنها تستعيد المحفظة كاملة، وتمنح سلطة أوسع بكثير من كلمة مرور الدخول إلى حساب. أما رمز PIN، فيحد أساسًا من الاستخدام المباشر لهذا الجهاز. فقدان الجهاز وانكشاف العبارة والموافقة على عملية خاطئة مشكلات مختلفة، ولا تعالجها وسيلة واحدة.[20]
ووصف المحفظة بأنها «باردة» لا يعني أنها لا تتفاعل مع الخارج أبدًا. تتبادل محافظ الأجهزة بيانات المعاملات عبر USB أو Bluetooth أو رموز QR، بحسب تصميم كل منتج. قيمتها في تقليل فرص تماس المفاتيح مع الحواسيب والهواتف قدر الإمكان؛ لكن عمليات إنشاء المفاتيح ونسخها احتياطيًا وعرضها والتوقيع بها يجب أن تظل موثوقة.
تختلف محفظة الأجهزة عادة أيضًا عن حساب تحتفظ منصة تداول بمفاتيحه. في الحساب الذي تديره المنصة، تكون المفاتيح ذات الصلة في حوزتها وهي التي تستخدمها. أما الحفظ الذاتي فيعيد هذه السيطرة ومسؤولية الاسترداد إلى المستخدم. حرية أكبر تعني أنه لا توجد خدمة عملاء تستطيع إلغاء تحويل مؤكد على السلسلة. إذا ضاعت جميع النسخ الاحتياطية القابلة للاستخدام، أو سلّم صاحبها عبارة الاسترداد طوعًا، فلن يعيد تغيير العلامة التجارية تلك السيطرة تلقائيًا.
وهنا يسهل إساءة فهم «استبدال الجهاز». استيراد عبارة الاسترداد القديمة إلى جهاز جديد يعني غالبًا تغيير الوعاء الذي يحمل المفاتيح فحسب. إذا كانت العبارة القديمة قد انكشفت، سينتقل الخطر معها. المطلوب تأسيسه من جديد هو عبارة استرداد جديدة ينشئها جهاز موثوق، ثم نقل الأصول إلى العناوين الجديدة.
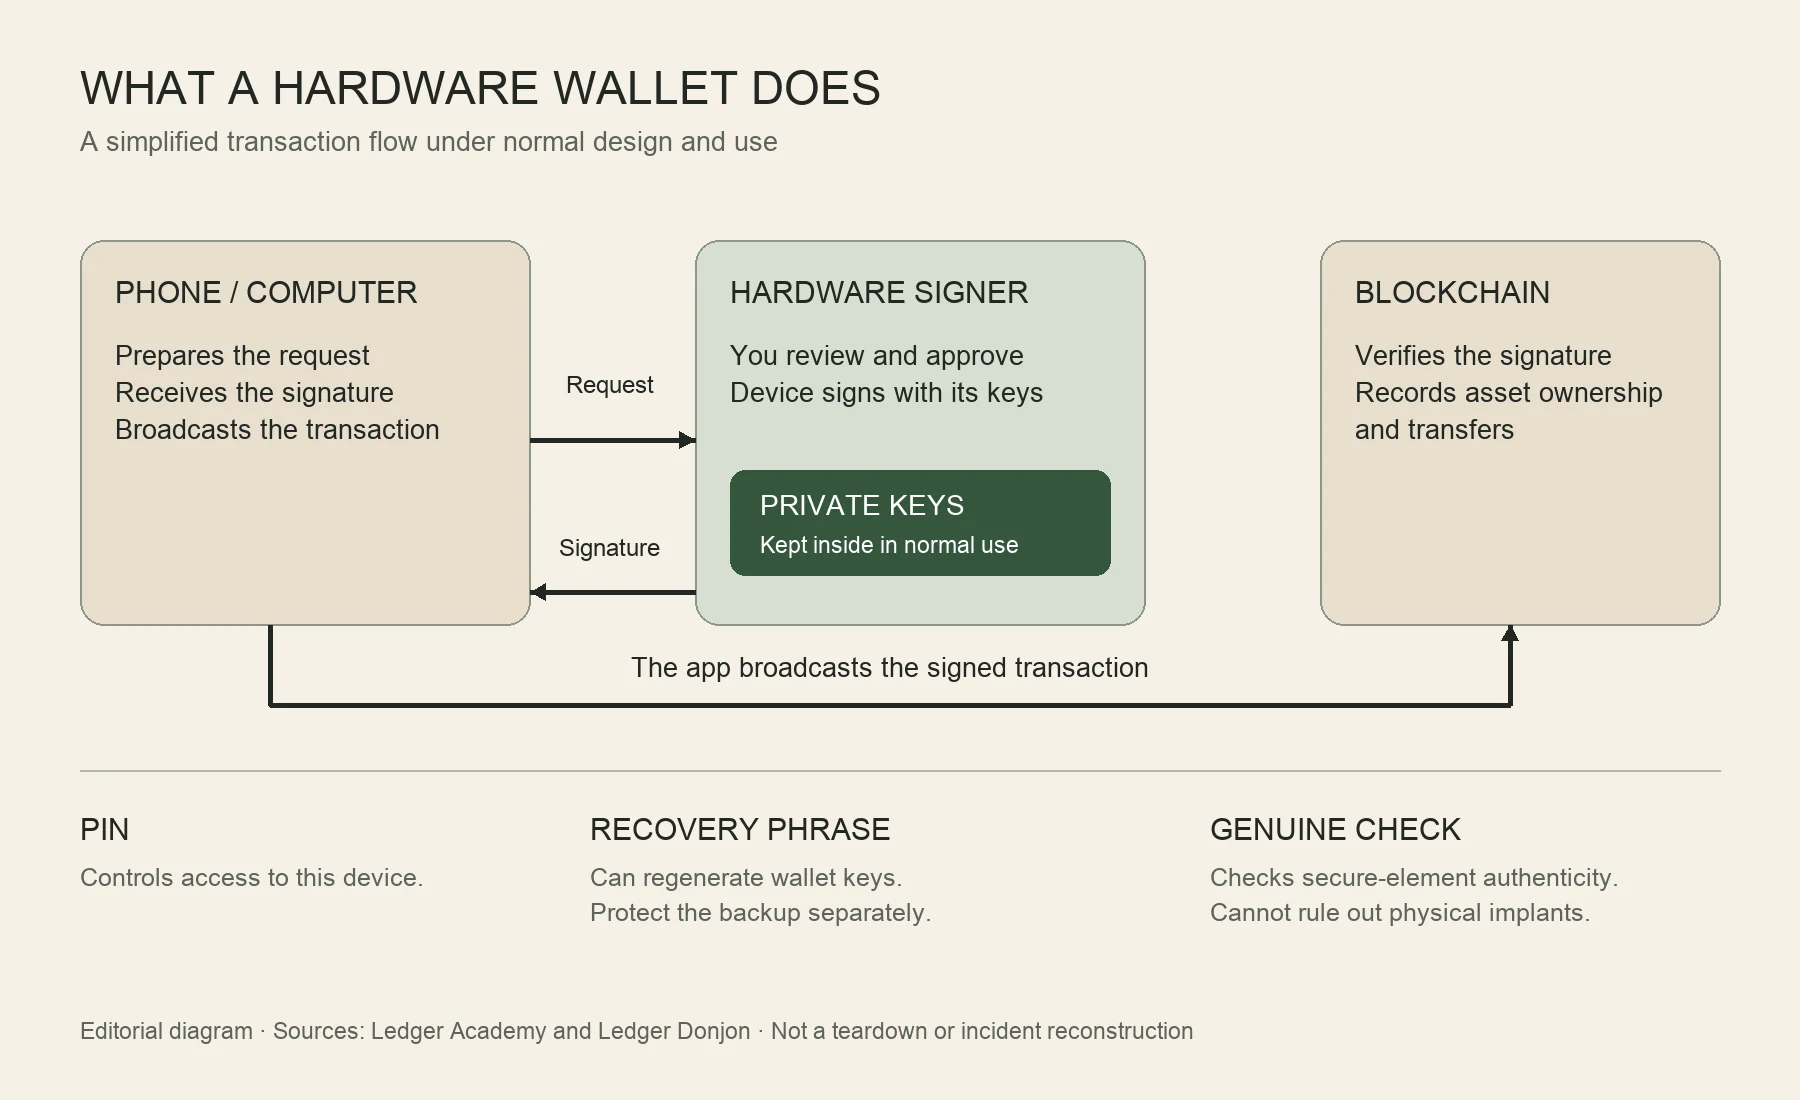
الصورة: مخطط لعملية التوقيع. يجهز التطبيق المعاملة، ويراجعها المستخدم ويوافق عليها على الجهاز، ثم يعيد الجهاز التوقيع ويبث التطبيق المعاملة إلى سلسلة الكتل. للمفتاح الخاص ورمز PIN وعبارة الاسترداد وفحص الأصالة أدوار مختلفة. يستند المخطط إلى مواد Ledger Academy وDonjon، وليس صورة لتفكيك جهاز أو إعادة بناء لمسار الهجوم في هذه القضية.
الذكاء الاصطناعي يجعل الاحتيال يبدو كخدمة عادية
لا توجد أدلة على أن الذكاء الاصطناعي تسبب في هذه السرقات. لكن أثره واضح حين ننظر إلى سياق الأمن الأوسع: بات من الأسهل على المهاجم جمع تفاصيل متفرقة في محادثة مقنعة، وأقل تكلفة أن يكرر المحاولة.
في السابق، كانت رسالة كثيرة الأخطاء الإملائية أو ترجمة ركيكة قد تدفع الشخص إلى التوقف في الوقت المناسب. اليوم تتراجع موثوقية هذه العلامات. ذكر FBI في تحذير صدر في ديسمبر 2024 استخدام الذكاء الاصطناعي التوليدي لتحسين نصوص الاحتيال وترجمتها وصناعة هويات مزيفة واستنساخ الأصوات وإنتاج مقاطع فيديو خادعة. وفي مايو 2025، كشف عن حملة فعلية انتحلت شخصيات مسؤولين أمريكيين كبار، واستخدمت الرسائل النصية والأصوات المولدة بالذكاء الاصطناعي لبناء الثقة.[8][9]
تصبح بيانات العملاء في هذا السياق مفيدة على نحو خاص. حين يعرف المحتال الجهاز الذي اشتريته والعنوان الذي وصل إليه ورقم الهاتف الذي تركته، يستطيع جعل مكالمة من مجهول تبدو كمتابعة لخدمة ما بعد البيع. وبالجمع بين المعلومات العامة وأدوات الأتمتة، يمكنه تجربة نصوص تناسب لغات ومناطق زمنية ومهنًا مختلفة. هذا وصف لأساليب هجوم محتملة، لا لمسار ثبت وقوعه في هذه القضية.
غالبًا ما تستعير أخطر الحيل خبرًا أمنيًا حقيقيًا. التحقيق حقيقي، وتعليق الشحن حقيقي، والتوصية بنقل الأصول حقيقية أيضًا. لا يحتاج المحتال إلا إلى استبدال عبارة «تحقق عبر القنوات الرسمية» في الخطوة الأخيرة برابط تنزيل يملكه، أو إلى طلب «التحقق من عبارة الاسترداد». كلما خاف المستخدم من فوات مهلة التصرف، زاد احتمال أن يتجاوز فحصًا كان سيجريه في الظروف المعتادة.
حذرت الباحثة الأمنية Taylor Monahan على X تحديدًا من أن المستعجلين في نقل أموالهم قد تستهدفهم مرة أخرى إعلانات بحث مزيفة وتطبيقات مزيفة وروابط تصيد. هذا تحذير بشأن عملية المعالجة، وليس دعوة لمن يشملهم نطاق الخطر الرسمي فعلًا إلى تجاهل التنبيه. لا بد من التصرف والتحقق من المدخل الذي يبدأ منه التصرف، حتى لا يقع الشخص في حادثة أخرى أثناء محاولة تفادي الأولى.[19]
قد يكون الجهاز أصليًا، فيما تكون الشروحات المحيطة به مزيفة. بطاقة التعليمات داخل العبوة، ورابط التنزيل في نتائج البحث، وصوت موظف خدمة العملاء، ورسالة «اجتاز الفحص الأمني» على صفحة ويب، كلها قد تؤثر في الخطوة التالية للمستخدم. إذا أُنشئت عبارة الاسترداد أو دُوّنت ضمن إجراء غير موثوق، يكون الحرص على حفظ الجهاز بعد ذلك قد جاء متأخرًا.
يضع تقييم NCSC البريطاني لتهديدات الذكاء الاصطناعي السيبرانية هذا التحول في مراحل الاستطلاع والهندسة الاجتماعية واستغلال الثغرات وتحليل البيانات المسروقة. يزيد الذكاء الاصطناعي الكفاءة، ويتيح لعدد أكبر من الأشخاص قدرات كانت تتطلب خبرة. لكن هذا لا يعني أنه أصبح قادرًا على كسر التشفير متى شاء. تفسير كل سرقة لمحفظة بأنها «ذكاء اصطناعي حسب المفتاح الخاص» يحجب المداخل الأكثر شيوعًا والأكثر حاجة إلى الفحص.[10]
إذن لا يقتصر التغير في عصر الذكاء الاصطناعي على سرعة الهجمات. الحكم على موثوقية رسالة يتطلب التحقق عبر مواضع أكثر: قد تكون العلامة التجارية حقيقية والمرسل مزيفًا؛ وقد يكون اسم البرنامج حقيقيًا والملف الذي نزلته مزيفًا؛ وقد تكون النصيحة الأمنية صحيحة والمسار الذي تتبعها عبره مزيفًا. العيوب التي كانت تكشفها الأخطاء الإملائية ونبرة الكلام تتطلب على نحو متزايد تحققًا مستقلًا.
الحماية نفسها تصبح أكثر تعقيدًا مع الذكاء الاصطناعي
يستطيع الذكاء الاصطناعي مساعدة المدافعين. يمكنه ترتيب كميات كبيرة من السجلات في تسلسل زمني مقروء، وجمع نطاقات التصيد المتشابهة، والمساعدة في فحص التفويضات غير المعتادة، وشرح المخاطر التقنية بلغة يفهمها المستخدم. هذه أعمال قيمة للفرق محدودة الموارد. لكن التنبيه إلى «اشتباه في خلل» وتأكيد «وقوع هجوم» يظلان أمرين مختلفين، وتحتاج المعالجة إلى تدقيق الأدلة.[10]
المشكلة أن أداة الحماية، بمجرد اتصالها بالبريد الإلكتروني أو المتصفح أو مستودع الشفرة أو نظام إدارة الأموال، تصبح هي نفسها مدخلًا يحتاج إلى الحماية. قد تخفي صفحة خبيثة تعليمات في محتواها، وتدفع الوكيل إلى التعامل مع النص الخارجي كأوامر. وقد تدخل تبعيات برمجية ملوثة في عملية الدفاع. السماح للذكاء الاصطناعي بقراءة معلومات أكثر واتخاذ إجراءات أكثر يستلزم أيضًا تحديد ما يستطيع الوصول إليه، وما يستطيع تعديله، وأين يلزم أن يراجعه إنسان.
في المحفظة، منح الذكاء الاصطناعي صلاحية شرح معاملة ومنحه المفاتيح تفويضان مختلفان تمامًا. الأول قد يساعد في التقييم ضمن نطاق محدود من المعلومات؛ والثاني يضيف موضعًا جديدًا يمكن أن يحدث فيه التسريب. لا ينبغي رفع عبارات الاسترداد أو المفاتيح الخاصة أو النسخ الاحتياطية الكاملة إلى نافذة دردشة أو دعم عن بُعد أو أداة فحص عبر الإنترنت بغرض «مساعدتي على التحقق من الأمن». تسليم بيانات المحفظة إلى نموذج يزعم فهمه للأمن لا يضيف تلقائيًا طبقة حماية.
وبالمثل، لا يمكن لعبارة «يمكنك التوقيع» الصادرة عن الذكاء الاصطناعي أن تحل محل المراجعة على الجهاز. قد يغفل النموذج شروطًا، ولمحاكاة المعاملات حدودها أيضًا. يجب التأكد من عنوان المستلم والشبكة والمبلغ والجهة التي يُمنح لها التفويض وصلاحيات العقد القابلة للقراءة قبل التنفيذ الفعلي. إذا ظل معنى عنصر أساسي غير مفهوم، فإيقاف المعاملة أوثق من الاستمرار اعتمادًا على شرح سلس.
إتقان ما يمكن التحقق منه باستقلال أولًا
على المشترين المشمولين بتحذير CryptoBilis مراجعة أحدث الإشعارات عبر عنوان الموقع الرسمي الذي حفظوه بأنفسهم، والاحتفاظ بالطلبات والأجهزة وسجلات المعاملات، ثم اتباع الإرشادات الرسمية. لا ينبغي أن يدفعهم استعجال «تغيير المحفظة» إلى النقر على رسائل خاصة مفاجئة أو إعلانات بحث أو خدمات استرداد الأموال. إذا وُجد شك في انكشاف المفاتيح، فالأولوية لمفاتيح جديدة موثوقة ونقل الأصول. الارتباك أثناء الانتقال يمنح بدوره فرصة لجولة أخرى من الاحتيال.
أما المستخدمون الآخرون، فالأجدر بهم مراجعة عملية الشراء والتهيئة بكاملها. تحذر إرشادات شراء Ledger من استخدام جهاز يأتي بعبارة استرداد مدونة مسبقًا أو رمز PIN مضبوط مسبقًا. وينبغي إجراء فحص الأصالة داخل التطبيق الحقيقي المأخوذ من مصدر رسمي؛ فالتطبيق المزيف يستطيع أيضًا عرض نتيجة نجاح مزيفة. تقلل هذه الفحوص المخاطر المعروفة، لكن لا يجوز تقديمها ضمانًا للأمان في جميع الظروف.[11]
معرفة موظف خدمة العملاء بتفاصيل الطلب لا تثبت هويته؛ إنها تعني فقط أن هذه التفاصيل ربما وصلت إليه. والصوت المألوف لا يكفي أيضًا. حين يتعلق الأمر بنقل أصول أو تثبيت برنامج أو تغيير إعدادات أمنية، يكون إنهاء المكالمة ثم بدء التواصل عبر قناة رسمية محفوظة بصورة مستقلة أنفع من مواصلة الاستفسار في المحادثة نفسها.
ينبغي أيضًا فصل التخزين الطويل الأجل عن التعاملات اليومية بحسب الحاجة. الحساب الذي يتصل كثيرًا بتطبيقات جديدة يمكن أن يحتفظ فقط بالأصول المطلوبة حاليًا، فيما ينبغي تقليل التفويضات غير الضرورية على الحساب الذي يحمل المدخرات الأساسية. ويمكن للأفراد والمؤسسات ذوي الأصول الكبيرة تقييم التوقيع المتعدد والحفظ المستقل وتقسيم المراجعة بين أشخاص مختلفين. لكن هذه الترتيبات تزيد أعباء الاسترداد والتشغيل، لذا يجب التدرب أولًا على إجراءات الطوارئ بوضوح.
الصورة: رسم تصوري أصلي مولّد بالذكاء الاصطناعي. قد يساعد التحليل الآلي في تنظيم المعلومات، لكن التحقق من الهويات المهمة وتفويض المعاملات ما زالا يحتاجان إلى حدود واضحة للمسؤولية.
لا تستطيع الشركات تفسير المخاطر بعبارة «المشكلة لدى طرف ثالث» وحدها. المستخدم يشتري خدمة كاملة. الجهة التي تتلقى الطلبات، ومدة الاحتفاظ بالبيانات، وموعد إلغاء صلاحية النشر لموظف يغادر، وطريقة إبلاغ المشترين حين تظهر مؤشرات غير طبيعية لدى موزع، كلها تؤثر في الأمن النهائي. اجتياز الشريحة اختبارات الفحص لا يغني عن إدارة هذه المراحل.
كثير من وسائل الحماية الفعالة ليست جديدة: تقليل البيانات التي لا حاجة للاحتفاظ بها، وإلغاء الصلاحيات في الوقت المناسب، والحصول على البرامج من مدخل موثوق، وتأكيد العمليات عالية المخاطر بصورة منفصلة، وترك سجلات يمكن الرجوع إليها. ظهور الذكاء الاصطناعي منح هذه التفاصيل التي كان يسهل إهمالها وزنًا أكبر، وجعل انتشار هفوة واحدة عبر سلسلة الخدمة كلها أسهل.
ما زالت أزمة Ledger تحتاج إلى فحص جنائي للأجهزة، وتحقيق في سلسلة التوريد، ومراجعة متواصلة لبيانات السلاسل. يمكننا تأكيد أن حدود الأمن امتدت إلى جميع مراحل الشراء والإعداد والتوقيع، لكن لا يمكننا تحديد السبب الجذري بدلًا من التحقيق. تتطلب حماية الأصول اليوم جهدًا أكبر لأن المهاجمين صاروا أقدر على وصل الثغرات التقنية والبيانات الحقيقية وأحكام البشر بعضها ببعض. والحماية القادرة على مواجهتهم يجب أن تكون هي أيضًا متصلة وقابلة للتحقق المستقل.