
Aus der Beta gelernte Lektionen
Nach über 500 Millionen Downloads, jahrelangen Anfragen aus der Open-Source-Community und als Top-Produkt auf Hugging Face hat Unsloth ihre Beta-Desktop-App, Unsloth Studio, gestartet. Unsloth macht es schneller, einfacher und günstiger, KI-Modelle zu fine-tunen und auszuführen, auch lokal auf Ihrer eigenen Hardware. Die App zentralisiert die Funktionen an einem Ort mit Unsloth Studio, sodass Nutzer nun ein Dashboard statt einer manuellen Installation verwenden können.
Open-Source-Projekte verlassen sich auf andere Codequellen oder Plattformen, und im Fall von Unsloth als Early Adopter im lokalen Modelling kombinierte ihr Produkt die Freiheit der Hugging-Face-Plattform mit den Fine-Tuning-Fähigkeiten von Unsloths verschiedenen Paketen.
Nachdem Unsloth Studio ihr Produkt gestartet hatte, wurden sie in schnellem Tempo für ein OSS aktualisiert, während sie sich an sich schnell verändernde Sicherheitsumgebungen in der KI anpassten. Zum Beispiel ein Compromittierte LiteLLM-Versionen 1.82.7 und 1.82.8 erschienen auf PyPI durch einen kompromittierten Trivy-Scanner, unpinned in LiteLLMs CircleCI-Pipeline gezogen, und legte seine Publishing-Credentials offen. PyPI quarantänierte beide Versionen schnell innerhalb einer Stunde, aber das Security-Tooling war Teil des Angriffspfads geworden und wurde downstream genutzt. Unsloth schob schnell Produktupdates nach, um sich anzupassen.
Einen Monat später geschah etwas anderes, das Unsloths Desktop-Sicherheit prägte: ein Infostealer versteckt in einem Hugging-Face-Repository. Hugging Face als führende Plattform zum Herunterladen und Teilen von Modellen beherbergte unwissentlich ein Repository mit einem Infostealer. Das Repository imitierte OpenAIs Privacy-Filter-Release und kopierte dessen Model Card fast wortwörtlich. Dessen loader.py lud einen Infostealer auf Windows herunter und führte ihn aus. Dann erreichte das Repository Platz #1 der Trending-Liste und zeigte etwa 244,000 Downloads – Zahlen, die laut HiddenLayer mit an Sicherheit grenzender Wahrscheinlichkeit aufgebläht waren.
Diese beiden Episoden halfen, die Grundlinie für Unsloths Produktfahrplan in Sachen Sicherheit zu prägen: sich schnell bewegen.
Wie Unsloth die Produktsicherheit gestaltete
Früh war diese Desktop-App an der Spitze des OSS und passt sich schnell an verändernde Umgebungen an. Unsloth etablierte Protokolle, um optimale Sicherheit für seine Endnutzer zu gewährleisten. Nach umfangreichen Releases veröffentlichte Unsloth für die bevorstehende Open Source AI Week eine Sicherheitsübersicht für Unsloth Studio und Unsloth Desktop, die auf hohem Niveau hervorhebt, wie ihre Sicherheit funktioniert.
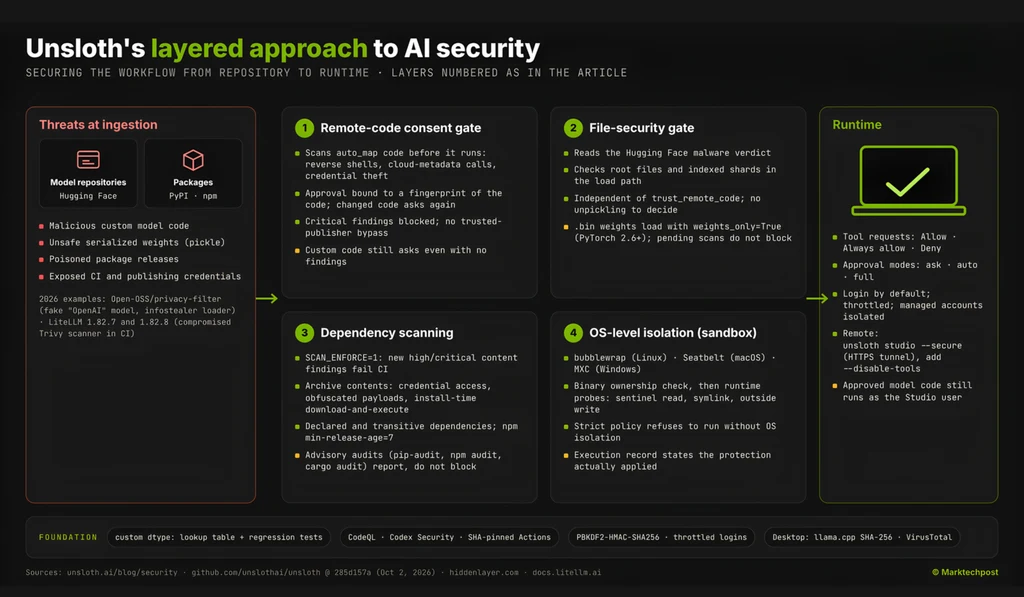
Während die Desktop-App auf Sicherheit in Fine-Tuning-Umgebungen optimiert ist, haben Nutzer weiterhin eine volle Auswahl an Modellen. Die Sicherheit von Unsloth funktioniert so, dass der Übergang eines Workflows vom Herunterladen zur Ausführung einen Vier-Prüfpunkt-Prozess auslöst: fingerprint-gebundene Code-Freigabe, ein separates Gewichtsdatei-Gate, überwachte OS-Sandboxes und erzwungenes Paketinhalts-Scanning. Diese Protokolle wurden zum Schutz etabliert, indem sie bestehende Kontrollen ergänzen statt ersetzen; Nutzer können Advisory-Scans, gepinnte Revisionen, Netzwerklimits und Scoped Credentials beibehalten, während sie die Prüfungen nutzen. Auseinandergenommen dient jede Aufgabe einem anderen Zweck in der Sicherheits-Schichtung.
1. Die Freigabe folgt dem Code, nicht dem Namen
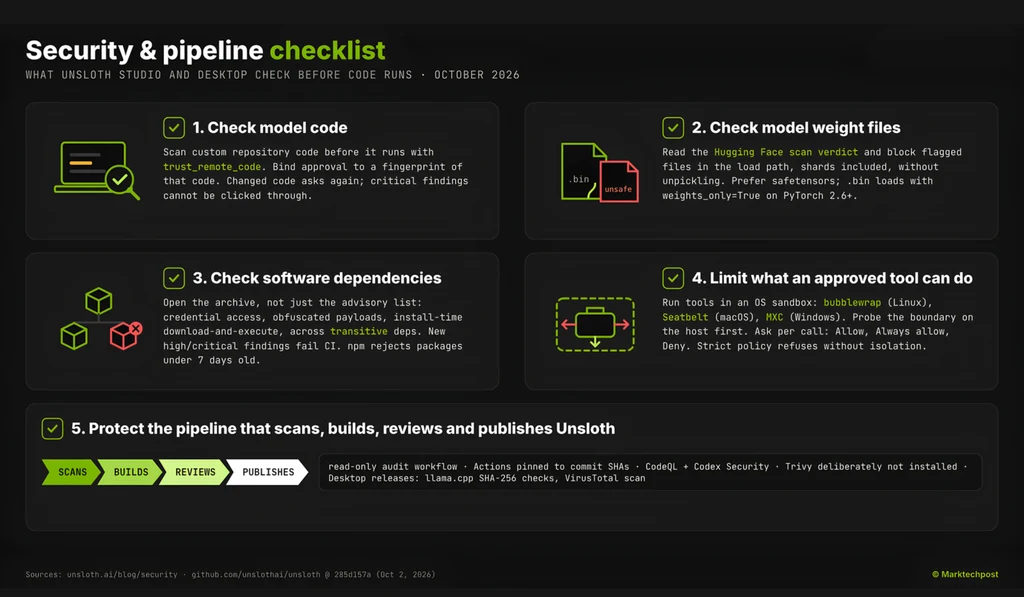
Stellen Sie sich vor, Sie geben den benutzerdefinierten Python-Code eines Modells frei und kehren zurück, nachdem sich das Repository geändert hat. Sollte die alte Freigabe weiterhin gelten? Unsloth Studio sagt nein. Das Repository zeigt, dass es den gescannten Code mit einem Fingerabdruck versieht und diesen Fingerabdruck sowie die Scanner-Version bei jedem Laden erneut prüft. Eine gespeicherte Freigabe kann einen wiederholten Dialog zum Schweigen bringen und fährt mit einem frischen Scan fort. Geänderter Code erfordert eine neue Zustimmung. Bei Adapter-plus-Base-Läufen bewertet Studio beide Repositories, einschließlich Tokenizer, Processor und verschachtelter Konfiguration. Im Wesentlichen: Wenn sich etwas geändert hat, wird Unsloth Studio es wissen.
Jede Änderung oder Aktualisierung verändert den bisherigen Fingerabdruck. Befunde hoher und mittlerer Schwere erfordern eine Freigabe, die dem aktuellen Fingerabdruck entspricht. Wenn Remote-Code inspiziert werden muss, aber nicht abgerufen werden kann, wird das Laden blockiert. Ein vertrauenswürdiger Publisher erhält keine pauschale Ausnahme; ein First-Party-Repository kann dennoch gestoppt werden. Der Scanner sucht nach konkreten Verhaltensweisen: dem Öffnen einer Reverse Shell, dem Erreichen von Cloud-Metadata-Endpunkten oder dem Stehlen von Credentials. Studio ruft das Gate aus seinen Inference-, Training- und Export-Workern auf. Der Scan ist keine Sandbox. Einmal genehmigt, läuft Remote-Modellcode uneingeschränkt als der Studio-Benutzer. Die Quelle weist darauf hin, dass statische Muster umgangen werden können.
Das Gate greift bereits bei populären Modellen. deepseek-ai/deepseek-ocr fragt nach Genehmigung und zeigt einen exec/eval-Befund an. moonshotai/Kimi-VL-A3B-Instruct fragt ebenfalls nach Genehmigung, markiert für fortgeschrittene Verschleierung. Der Genehmigungsdialog listet die Befunde auf, bevor Sie entscheiden. Eigener Code braucht weiterhin Ihre Zustimmung, selbst wenn der Scanner nichts Bedenkliches findet. Unsloth hat eval-Aufrufe und andere problematische Abschnitte in seinen angepassten Repositories unsloth/DeepSeek-OCR und unsloth/DeepSeek-OCR-2 entfernt. Der Nutzer kann sein Modell auswählen und innerhalb der App entscheiden, ob er genehmigt oder nicht genehmigt.
2. Wenn eine Gewichtsdatei-Warnung zu einer Ladeentscheidung wird
Unsicher serialisierte Gewichte, einschließlich bösartiger Pickle-Dateien, schaffen ein weiteres Risiko. Studio prüft diese Dateien getrennt von der Remote-Code-Zustimmung. Eigener Python-Code ist nur ein Weg zur Ausführung, und Unsloth Studio wurde für mehrere Zugangspunkte entworfen.
Da Hugging Face Repositories auf Malware scannt und Warnungen auf der Modellseite anzeigt, liest Studio diese Ergebnisse ein und blockiert markierte Dateien auf dem Pfad, den der ausgewählte Loader deserialisieren würde. Das umfasst verschachtelte Shards, auf die über Gewichtsindizes verwiesen wird. Es liest das Scanergebnis, ohne das markierte Artefakt zu entpickeln. Das Gate ist nicht fail-closed. Laut dem Repository können Ladevorgänge fortgesetzt werden, wenn Scan-Metadaten nicht verfügbar oder noch ausstehend sind. Einfache lokale Modellordner sind nicht abgedeckt. Unsloths Minimum von PyTorch 2.6+ bedeutet, dass .bin-Gewichte mit weights_only=True geladen werden, und dieses Verhalten ist testbar. Das Test-Repository mcpotato/42-eicar-street wird am Laden gehindert, weil die Warnung die unsicheren Dateien auflistet und bestätigt, dass sie nie heruntergeladen wurden. Da weniger als 1% der Hugging Face-Modelle potenzielle Sicherheitsprobleme haben, schafft Unsloth Prozesse für zusätzliche Sicherheitsaspekte, was zeigt, wie robust das Produkt Unsloth Studio wird – ein Beweis für Open Source.
3. Blick in die Abhängigkeit
Nach den Lehren aus dem LiteLLM-Vorfall ist klar, dass Advisory-Prüfungen nicht ausreichen, weil ein Paket einen vertrauten Namen tragen und eine bösartige Veröffentlichung ausliefern kann, bevor es überhaupt ein Advisory gibt. Unsloths Paketinhalt-Scanner untersuchen das Archiv selbst und suchen nach Zugriffen auf Zugangsdaten, verschleierten Payloads, ausführbaren Startup-Dateien und Download-and-Execute-Verhalten zur Installationszeit. Der Python-Scan deckt deklarierte und transitive Abhängigkeiten ab. Der npm-Scanner untersucht heruntergeladene Tarballs, ohne deren Installations-Lifecycle-Skripte auszuführen. Eine veränderte Payload öffnet den Befund erneut, statt eine dauerhafte Ausnahme zu erben, sodass die Unsloth-Advisory-Scans zwar berichten, aber nicht blockieren; Inhaltsbefunde sind die durchgesetzte Ebene, sodass Unsloth darüber hinaus Relevanzregeln hinzufügt. Nur allowgelistete Pakete dürfen Skripte ausführen, und npm-Installationsvorgänge lehnen Pakete ab, die vor weniger als 7 Tagen veröffentlicht wurden. CI schlägt fehl, wenn ein unüberprüftes Paket versucht, eines auszuführen. Installationen verwenden Lockfiles und npm ci, und der Installer aktualisiert Nutzer auf npm 11 oder neuer. Vor jedem npm ci oder cargo fetch prüft lockfile_supply_chain_audit.py auf Anzeichen einer Shai-Hulud-artigen Injektion. Linter prüfen auf unsichere Loader und dynamische Ausführung, mit Baselines zur Nachverfolgung von Befunden. Dependabot-Updates haben eine Abklingzeit von 3 bis 7 Tagen. pip-audit, npm audit mit Signaturprüfungen, cargo audit, OSV-Scanner, Semgrep und TruffleHog laufen neben den Inhalts-Scans. Die eigenen Kommentare des Audit-Workflows besagen, dass er Trivy bewusst meidet, aufgrund einer früheren Kompromittierung im Jahr 2026.
4. Die Sandbox muss sich beweisen
Die Sandbox-Verifizierung ist im Zeitalter von KI und Modellierung sehr real geworden, sodass eine installierte Sandbox-Binary ein Ausgangspunkt ist, keine Garantie. Unsloth Studio führt Werkzeuge innerhalb von Sandboxen auf OS-Ebeneaus: bubblewrap auf Linux, Seatbelt auf macOS und MXC auf Windows. Unter Linux prüft es, dass die bubblewrap-Binary und ihre übergeordneten Verzeichnisse dem System gehören und weder für Gruppen noch für die Welt schreibbar sind. Anschließend, laut dem Repository, testet es die Grenze aus. Kann sandboxed Code eine Host-Sentinel-Datei lesen? Einem Workspace-Symlink zu ihr folgen? Außerhalb des Workspace schreiben? Der Test bestätigt auch, dass legitime Workspace- und Kindprozess-Operationen weiterhin funktionieren.
Benutzer haben weiterhin Optionen und können einen Freigabemodus wählen: ask, auto oder full. Im auto-Modus werden Netzwerk- und Dateisystem-Importe zur Freigabe gekennzeichnet, und Dateipfade müssen freigegeben werden. Gefährliche Shell-Befehle werden grundsätzlich blockiert. Tool-Anfragen zeigen die Schaltflächen Allow, Always allow und Deny. Eine strikte Richtlinie verweigert die Tool-Ausführung, wenn OS-Isolation nicht verfügbar ist oder eine erforderliche Workspace-Prüfung unvollständig ist. Eine permissive Richtlinie kann auf Software-Schutzmaßnahmen zurückfallen, und der Ausführungsdatensatz weist darauf hin. Jeder Datensatz listet das Backend, den Isolationsstatus, Einschränkungen und das Aufräumergebnis auf. HTML- und MCP-Artefakte werden in sandboxed frames mit eigener Content Security Policy gerendert.
Die Linux-Sandbox erlaubt Netzwerkzugriff, hat Schreibzugriff auf den Modell-Cache und teilt den Host-Kernel. Kombinieren Sie sie mit Netzwerkbeschränkungen und streng begrenzten Anmeldedaten; dieser Prozess dient als letzte Gate-Prüfung.
Remote-Zugriff und Desktop-App
Mehrere Benutzer in der App zu haben, ermöglicht auch verwaltete Konten: Jeder Benutzer sieht nur seine eigenen Ordner, niemals das Hugging Face-Token des Eigentümers. Verwaltete Konten benötigen die Freigabe des Eigentümers, um Modelle zu nutzen, und dürfen keinen Repository-Code ausführen. Kürzlich kündigte Unsloth eine Zusammenarbeit mit Jev an und Benutzer, die ihr eigenes Entscheidungsmodell verwalten.
Unsloths Sicherheitsprüfungs-Workflow verwendet Lesezugriffsrechte für Repositories und nicht persistente Checkout-Anmeldedaten. Jede GitHub Action ist an einen vollständigen Commit-Hash gebunden, und ausgehende Netzwerk-Allowlists blockieren unerwarteten Datenverkehr. CodeQL deckt Python, JavaScript/TypeScript, Rust und GitHub Actions ab. Unsloth gibt an, dass Codex Security und wiederholte Codex-Reviews während der Entwicklung eingesetzt werden, um Sicherheitsprobleme und Fehler zu finden.
Bibliothekszugriff und Änderungen
Unsloths Kernbibliothek wurde ebenfalls gezielt gehärtet, und zwar durch benutzerdefinierte Behandlung von Datentypen mit einer festen Lookup-Tabelle anstelle der Auswertung von Ausdrücken. Geerbte ausführbare Konfigurationsfelder werden bereinigt, und Regressionstests sichern die Korrektur ab. Studios Middleware-Tests lehnen übermäßig große Chunked Requests ab und erfassen damit Fälle, die eine Content-Length-Prüfung allein übersehen würde, während Desktop-Versionen eigene Prüfungen erhalten.
Vorgefertigte llama.cpp-Binärdateien werden gegen SHA-256-Digests verifiziert, und Windows-Signaturen werden separat geprüft. Jede Unsloth Desktop-Version wird mit VirusTotal gescannt. 1 veröffentlichtes Beispiel zeigte zum Scanzeitpunkt 0 Erkennungen über 70 Anbieter hinweg. Unsloth weist darauf hin, dass sich jedes Ergebnis nur auf die zu diesem Zeitpunkt geprüften Dateien oder Commits bezieht.
Was ändert sich gegenüber dem einfacheren Ansatz
| Funktionen | Die Unsloth-Lösung |
|---|---|
| Ein Modell-Repository dem Namen nach vertrauen | Die Freigabe an einen Fingerabdruck des Codes binden, einschließlich kombinierter Adapter- und Basisziele |
| Remote-Code-Zustimmung als einzige Prüfung beim Modellladen behandeln | Ein separates Gate für markierte serialisierte Dateien im gewählten Ladepfad hinzufügen |
| Eine Sandbox-Binärdatei erkennen und Isolation annehmen | Isolation auf dem Host prüfen und die effektive Schutzebene aufzeichnen |
| Sich allein auf Schwachstellen-Hinweise verlassen | Paketinhaltsscans mit befundsspezifischen Baselines und einem npm-Release-Alter von 7 Tagen durchsetzen |
| Lokale KI als 1 implizit vertrauenswürdigen Benutzer ausführen | Passwortgeschützte, gedrosselte Mehrbenutzerkonten mit verschlüsselten Schlüsseln |
Über Sicherheit hinaus: Verbesserung des NPU-Erlebnisses
Feedback von Unsloths Gründern fordert umfangreichere Leistungsmetriken für NPUs, einschließlich Tokens pro Sekunde. Die App bittet auch um die Möglichkeit, Model-Ladeeinstellungen vor dem Start zu konfigurieren, wie es bei GPU-Modellen bereits möglich ist. Dies sind angefragte Verbesserungen, keine bestätigten Veröffentlichungen, für bessere Sichtbarkeit und Kontrolle beim lokalen Ausführen von Modellen.
Bei der Durchsicht von Unsloths Übersicht und einer statischen Quellcode-Prüfung des Repositorys ist unser abgedeckter commit 285d157a. Die Release-Verfügbarkeit basiert auf Informationen, die für diesen Artikel bereitgestellt wurden. Genehmigungsmodi, macOS- und Windows-Sandboxes, Anmeldeinformationsverschlüsselung, npm-Release-Alter-Regeln und Desktop-Prüfungen stammen aus der Übersicht. Fingerprint-gebundene Genehmigung, Sandbox-Prüfung, Ausführungsprotokolle und Login-Schwellenwerte stammen aus dem Repository. Mehrere Schutzmechanismen gehören zu Unsloth Studio und Desktop; Abhängigkeitsscans und Audit-Beschränkungen liegen im Entwicklungs-Workflow. Sie schützen nicht automatisch ein Notebook, das die eigenständige Bibliothek importiert.
Wichtigste Erkenntnisse
- Unsloth Studio koppelt die Remote-Code-Genehmigung an einen Fingerabdruck des gescannten Codes; geänderter Code erfordert eine neue Zustimmung.
- Malware-Urteile von Hugging Face blockieren markierte Gewichtsdateien im Ladepfad, unabhängig von trust_remote_code.
- Tools können in OS-Sandboxes ausgeführt werden (bubblewrap, Seatbelt, MXC); unter Linux zeigt das Repository, dass Studio zuerst die Isolation prüft.
- Paketinhaltsscans lassen CI fehlschlagen, wenn neue Findings mit hohem oder kritischem Schweregrad auftreten; npm lehnt Pakete ab, die jünger als 7 Tage sind.
- Die Studio ist standardmäßig passwortgeschützt und mehrbenutzerfähig, mit gedrosselten Anmeldungen und verschlüsselten API-Schlüsseln.
Quellen
- https://unsloth.ai/blog/security
- https://github.com/unslothai/unsloth/tree/285d157a412fb30c11d223f85df84357d946a00a
- https://www.hiddenlayer.com/insight/malware-found-in-trending-hugging-face-repository-open-oss-privacy-filter
- https://www.theregister.com/2026/03/24/trivy_compromise_litellm/
- https://docs.litellm.ai/blog/security-townhall-updates
- https://jfrog.com/press-room/jfrog-report-warns-ai-governance-fails-as-software-supply-chain-attacks-hit-record-highs/
- https://huggingface.co/docs/hub/security-malware
Hinweis:Dank an das Unsloth-Team für die inhaltlichen Vorarbeiten / Ressourcen zu diesem Artikel. Dieser Artikel wird von Unsloth unterstützt.
Der Beitrag Was passiert, wenn sich ein vertrauenswürdiges Modell-Repo ändert? Unsloth Studio prüft erneut, bevor es ausgeführt wird erschien zuerst auf MarkTechPost.