
In den vergangenen zweieinhalb Jahren haben wir berichtete Ein viele von die Wege in welche Bedrohung Schauspieler versuchten, unsere Modelle zu nutzen, um Cyberangriffe, verdeckte Beeinflussungsoperationen (IO), Betrugsmaschen und andere Verstöße gegen unsere Nutzungsrichtlinien durchzuführen. Wir veröffentlichen diese Berichte, um Aufsichtsbehörden, unsere Branchenkollegen und die breitere Öffentlichkeit darüber zu informieren, wie wir sehen, dass Bedrohungsakteure versuchen, KI zu nutzen, und um ein Licht auf die Schwachstellen zu werfen, die sie auszunutzen versuchen.
Wir haben kürzlich zwei IO gesperrt – eines aus Russland und eines aus dem Iran –, die unsere Modelle in Kombination mit traditionelleren Techniken und Technologien nutzten, um ausgeklügelte „Scheinvordergrund“-Gebilde zu unterstützen. Sie nutzten diese Gebilde, um geopolitische und konfliktbezogene Botschaften in ihre Zielgruppen einzuschleusen. Die iranische Operation umfasste ein Ensemble von sieben „Journalisten“-Persona, mit denen sie Langartikel an kleine und mittlere Online-Medien weltweit vermittelten; die russische Operation scheint ahnungslose Menschen in Lateinamerika rekrutiert zu haben, um vor Ort ein „Denkfabrik“ zu betreiben.
Beide Operationen waren mehrdimensional und versuchten eine Reihe verschiedener Taktiken, um ihre Ziele zu erreichen. Neben Langartikeln erstellte die iranische Operation stapelweise Social-Media-Kommentare, in der Regel zu Themen im Zusammenhang mit dem US-Iran-Krieg. Neben der Kontrolle der „ Denkfabrik “ erstellte die russische Operation gefälschte „ geleakte “ Dokumente und Audioskripte, von denen einige davon online verbreitet wurden. Beide Operationen setzten außerdem in großem Umfang KI ein, um interne Berichte zu verfassen (die russische Operation tat dies mehr als alles andere); in beiden Fällen verwendeten die Akteure fragwürdige oder geradezu täuschende Methoden, um die Wirksamkeit der Betreiber übertrieben darzustellen.
Das Auffälligste an diesen Operationen ist, dass sie den komplexen Einflussoperationen der Zeit vor KI stark ähnelten, aber KI nutzten, um einige der Arbeitsabläufe zu erleichtern. Die von der iranischen Operation betriebenen Journalisten-Personas ähnelten dem falschen Journalisten „Alice(öffnet sich in einem neuen Fenster) Donovan(öffnet sich in einem neuen Fenster),” ein Tarnorganisation des russischen Militärgeheimdienstes, deren Artikel 2016-17 in einer Reihe westlicher Medien veröffentlicht wurden. Im Jahr 2020 betrieben Personen, die mit früheren Aktivitäten der russischen Internet Research Agency in Verbindung standen, ein gefälschtes „Nachrichten“-Portal namens „PeaceData(öffnet in einem neuen Fenster),“ die ahnungslose Journalisten auf der ganzen Welt einspannte, für sie zu schreiben.
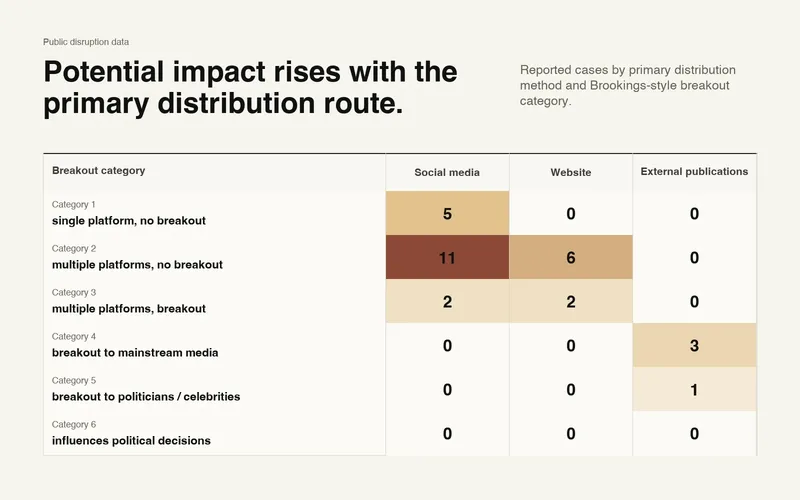
Diese Operationen waren auch aufgrund ihrer potenziellen Reichweite ungewöhnlich. Mithilfe der IO Breakout-Skala(öffnet sich in einem neuen Fenster), die IO auf einer Skala von 1 (niedrigste) bis 6 (höchste) bewertet, würden wir die Operation russischen Ursprungs als zugehörig zu Kategorie 5. Dies ist die erste Kategorie-5-Operation, die wir seit Beginn unserer Berichterstattung aufgedeckt haben. Die aus dem Iran stammende Operation erreichte Kategorie 4. Beiden gelang es, ihre Inhalte (nicht alle davon mit unseren Modellen generiert) in Mainstream-Medien unterzubringen, statt sie einfach in sozialen Medien zu veröffentlichen. Dies entspricht einem Muster, das wir über die 30 verdeckten Einflussoperationen beobachtet haben, die wir in den letzten zweieinhalb Jahren aufgedeckt haben: Die Operationen, die versuchen, ihre Inhalte in echten Medien unterzubringen, statt auf gefälschte Verbreitung in sozialen Medien zu setzen, haben tendenziell die höchste potenzielle Reichweite und Wirkung.
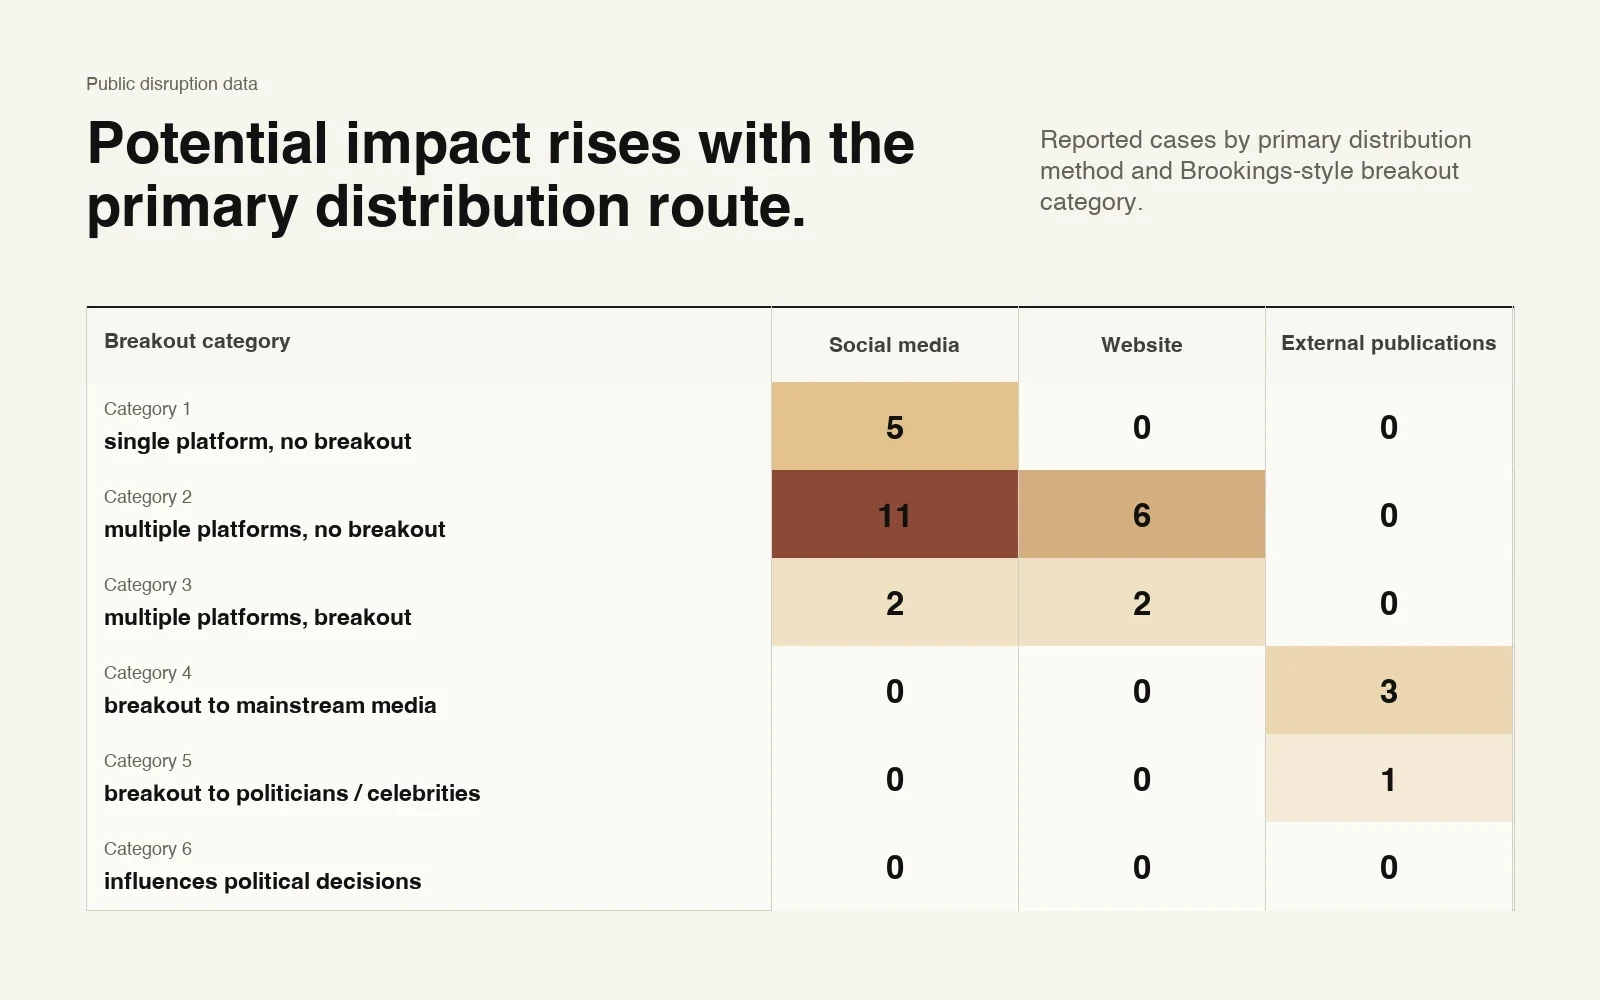
Matrix der 30 IO, die wir seit Anfang 2024 aufgedeckt haben, bewertet nach primärer Verbreitungsmethode (soziale Medien, von der Operation betriebene Website, externe Veröffentlichungen) und Punktzahl auf der Breakout-Skala. Operationen, die mehr als eine Verbreitungsmethode nutzten, wie etwa das Betreiben einer Website und deren Bewerbung in sozialen Medien, werden nach der Methode klassifiziert, die den Kern der Operation auszumachen schien.
KI kann solchen Scheinfront-Operationen größere Reichweite, Effizienz, sprachliche Gewandtheit und redaktionelle Fähigkeiten verleihen. Die Betreiber können diese Vorteile nutzen, um ahnungslose Opfer wie Mitarbeiter oder Redakteure auszunutzen und ihre Inhalte vor ein Publikum zu bringen, das keine Ahnung hat, wer dahintersteckte oder was deren Motive waren. Diese Operationen zeigen auch, wie komplex und ausgeklügelt Bedrohungsakteure falsche Identitäten und Entitäten einsetzen, um ihre Ziele zu erreichen. Das Verständnis der Schwachstellen, die Bedrohungsakteure dabei ausnutzen, und wie sich diese Schwachstellen in Publikum und Reichweite übersetzen lassen, wird entscheidend sein, um robuste Abwehrmaßnahmen in allen Organisationen aufrechtzuerhalten.
Aber die verdeckte Natur dieser Tarnorganisationen macht sie auch besonders anfällig für verantwortungsvolle Offenlegung. Sowohl „Alice Donovan“ als auch „PeaceData“ stellten ihre Aktivitäten ein, nachdem sie aufgedeckt wurden. Deshalb ist es unser Ziel, bei der Berichterstattung über diese Tarnorganisationen weitere Recherchen und Störmaßnahmen zu erleichtern – und die Fortsetzung der Operationen zu erschweren.
Russland: Operation „Dark Clark“
Akteure russischen Ursprungs, die Einflusskampagnen in ganz Lateinamerika durchführen.
Schauspieler
Wir haben eine Gruppe von ChatGPT-Konten gesperrt, die ihren Ursprung in Russland hatte. Die Betreiber nutzten ChatGPT für eine Reihe von Aufgaben im Zusammenhang mit verdeckten Einflussoperationen gegen Länder in ganz Lateinamerika. Ein Großteil dieser Aktivitäten schien darauf abzuzielen, den Ruf der Ukraine in der Region zu untergraben, ein Teil schien jedoch darauf abzuzielen, lokale politische Ergebnisse zu beeinflussen, insbesondere in Argentinien und Bolivien. Die meisten Betreiber stellten ihre Anfragen auf Russisch; einer stellte seine Anfragen auf Spanisch, schien sich aber dennoch in Russland zu befinden. Wir haben Informationen zu diesem Fall an die zuständigen Behörden weitergegeben.
Die Betreiber nutzten ChatGPT, um drei Hauptaufgaben zu erledigen: das Verfassen interner Berichte über ihre Aktivitäten (und die Aktivitäten anderer Personen, für die sie sich plausibel die Anerkennung zuschreiben konnten), die Erstellung von Inhalten für ihre Operationen und das Abfassen von Berichten über die Leistung einer sich selbst als „Forschungsplattform“ bezeichnenden Einrichtung in Lateinamerika namens Social Research Center (SRC). Sie scheinen das SRC über eine erfundene Persona namens „Mia Clark“ kontrolliert zu haben; in Anlehnung an diesen Namen haben wir dieser Operation den Spitznamen „Dark Clark“ gegeben. Da wir keinen Zugriff auf unsere Modelle aus Russland erlauben, nutzten sie VPNs, um sich mit unseren Diensten zu verbinden.
In ihren internen Berichten gaben die Betreiber an, Falschmeldungen in ganz Lateinamerika verbreitet zu haben, um die Ukraine oder lokale Führer zu untergraben. Einige dieser Fakes wurden zugeschrieben von Open Source(öffnet in einem neuen Fenster) Forscher(öffnet sich in einem neuen Fenster) „zu einer russischen Einheit namens „Politology“ oder „La Compania“, einer angeblichen Nachfolgeorganisation der Wagner-Gruppe und anderer Einheiten, die vom russischen Oligarchen Yevgeniy Prigozhin gegründet wurden. Die Betreiber baten unsere Modelle auch, öffentliche Berichte über Politology und Wagner zu übersetzen oder zu erklären – weit häufiger, als sie Fragen zu irgendeinem anderen Netzwerk russischen Ursprungs stellten.“
Diese Operation war auf zwei Arten ungewöhnlich. Erstens scheint es ihr gelungen zu sein, Einzelpersonen in Lateinamerika zu gewinnen, um für die SRC zu arbeiten. Die Berichte der russischen Operateure über die SRC bezogen sich auf Entscheidungen zu Themen wie Gehaltsstrukturen, Einstellungen und Entlassungen, was darauf hindeutet, dass sie die Kontrolle über die Einheit hatten, anstatt mit ihr zu kooperieren. Die verfügbaren Beweise deuten darauf hin, dass die Mitarbeiter der SRC in Lateinamerika nicht wussten, dass sie für eine russische Gruppe arbeiteten. Anders als bei einem anderen Russland verbundenen „Think Tank“, den wir kürzlich aufgedecktscheint das SRC den Großteil der Originalinhalte über seine eingespannten Mitarbeiter produziert zu haben. Dies sticht als der komplexeste Versuch hervor, eine Tarnidentität zu betreiben, den wir in den vergangenen zweieinhalb Jahren aufgedeckt haben.
Zweitens legt manches öffentlich zugängliche Material nahe, dass Dark Clarks Fälschungen sich weit genug verbreiteten, um hervorzurufen Faktenchecks(öffnet in einem neuen Fenster) und amtliche Dementis(öffnet sich in einem neuen Fenster), was auf ein Maß an Durchdringung hindeutet, das über alle Einflussoperationen hinausgeht, die wir in den vergangenen zwei Jahren unterbrochen haben. Eine Falschmeldung, die die Operation angeblich in Peru platziert hatte, schürte sogar öffentliche Spannungen zwischen der Ukraine und Polen.
Interne Berichterstattung
Die Betreiber nutzten ChatGPT hauptsächlich, um interne Berichte an einen unbekannten Vorgesetzten zu verfassen und zu aktualisieren. Diese regelmäßigen Berichte beschrieben Bemühungen, verdeckte Einflusskampagnen in ganz Lateinamerika durchzuführen. Sie umfassten drei Hauptarbeitsstränge: Bemühungen, die Ukraine zu diffamieren und die Rekrutierung für die ukrainischen Streitkräfte zu untergraben; Bemühungen, sich in die Innenpolitik bestimmter Länder einzumischen, insbesondere Boliviens und Argentiniens; und die Verwaltung der SRC. In den meisten Fällen beobachteten wir nicht, dass die Bedrohungsakteure unsere Modelle zum Erstellen von Inhalten für die Kampagnen nutzten, sondern nur, um über sie zu berichten (die wenigen Ausnahmen werden unten).
Die Berichte waren reich an taktischen Details und beleuchteten, wie die Operation versuchte, die Ukraine und einige nationale Staatschefs zu untergraben, insbesondere die Präsidenten von Argentinien, Bolivien und Ecuador. Einige beschrieben Bestrebungen, Einheimische zu täuschen, damit diese Aktivitäten ausführten, die die Betreiber instrumentalisieren konnten; andere beschrieben fingierte „Leaks“, deren Verbreitung die Betreiber für sich beanspruchten.
In zwei Fällen verknüpfen die Beweise die Betreiber mit öffentlichen Berichten über „Politology“. Die Betreiber gaben an, im Jahr 2024 zwei Kampagnen gegen den argentinischen Präsidenten Javier Milei geführt zu haben. Erstens hätten sie eine falsche Meldung verbreitet, Milei habe für seine Hunde mit Juwelen besetzte Halsbänder von Cartier gekauft. Zweitens behaupteten sie, sie hätten lokale Schauspieler dafür bezahlt, in Buenos Aires Anti-Milei-Graffitis anzubringen. Basierend auf geleakten Dokumenten wurden beide Behauptungen öffentlich(öffnet sich in einem neuen Fenster) zugeschrieben(öffnet in einem neuen Fenster) zu „Politology“ und „La Compania“.
Viele weitere Fälschungen wurden bisher nicht mit russischen IO-Aktivitäten in Verbindung gebracht. So behaupteten die Betreiber beispielsweise, dass sie im Mai 2026 eine gefälschte E-Mail-Adresse erstellt hatten, die angeblich von der Regionaldirektion für Bildung in Lima, Peru, stammte. Damit wiesen sie die Schulen des Bezirks an, am nationalen Tag der kulturellen und sprachlichen Vielfalt (21. Mai) Veranstaltungen zu Ehren der Ukraine abzuhalten. Die E-Mails enthielten ausdrückliche Anweisungen, unter anderem auf den umstrittenen ukrainischen Nationalisten des 20. Jahrhunderts, Stepan Bandera, zu verweisen, der von manchen Ukrainern als Figur der Unabhängigkeit angesehen wird, in Russland und Polen jedoch mit Faschismus, Kollaboration im Krieg und Gräueltaten in Verbindung gebracht wird. Nach Angaben der Betreiber antworteten einige Schulen auf die gefälschte E-Mail-Adresse und bestätigten, dass sie solche Veranstaltungen abgehalten hatten, und lieferten sogar Bilder.
Die Betreiber behaupteten daraufhin, Berichte über die Ereignisse in den Medien sowohl in Peru als auch in Polen platziert zu haben, zusammen mit Behauptungen, die Ukraine „exportiere“ ultranationalistische Ideologien, was Empörung auslöste. Open-Source-Recherchen identifizierten Berichte, die zu dieser Behauptung passten, in den peruanisch(öffnet in einem neuen Fenster) und(öffnet in einem neuen Fenster) Polnisch(öffnet in einem neuen Fenster) Presse(öffnet sich in einem neuen Fenster)und eine englischsprachige Publikation in Ungarn(öffnet sich in einem neuen Fenster) „(einige der Artikel wurden zwischenzeitlich gelöscht)." Einige(öffnet sich in einem neuen Fenster) Artikel(öffnet in einem neuen Fenster) "enthielt eine Reaktion eines polnischen Europaabgeordneten, der vorschlug, dass Menschen, die „Polenfeindlichkeit“ zeigten, für erklärt werden sollten persona non grata in Polen. Die russische Falschmeldung nährte sich also sowohl aus den historischen Spannungen zwischen Ukrainern und Polen, als sie diese zugleich auch schürte.
Ebenso behaupteten die Betreiber im Juni, sie hätten eine andere gefälschte E-Mail-Adresse verwendet, um Schulen in Ecuador dazu zu bringen, eine Zeremonie abzuhalten, bei der sie Präsident Daniel Noboa und Erik Prince, dem ehemaligen Chef des privaten Militärdienstleisters Blackwater, Treue geloben sollten. Die Betreiber behaupteten, der Vorfall habe in Ecuador Empörung ausgelöst und die Regierung unter Druck gesetzt, die Fälschung dementieren zu müssen, wodurch diese einem landesweiten Publikum noch größere Bekanntheit erlangte. Wiederum identifizierte Open-Source-Recherche Medien(öffnet in einem neuen Fenster) Berichterstattung(öffnet in einem neuen Fenster) in der ecuadorianischen(öffnet in einem neuen Fenster) Presse(öffnet in einem neuen Fenster) , die dieser Behauptung stark ähnelte, und sogar eine ausführliche Widerlegung(öffnet in einem neuen Fenster) des ecuadorianischen Bildungsministers.
Die Betreiber nutzten eine Reihe von Techniken, um ihre falschen Geschichten zu untermauern. Laut ihren internen Berichten verbreiteten sie im März zwei verschiedene Fakes mit Ecuador als Ziel. Einer verwendete ein gefälsches Audio, das dem ukrainischen Konsul in Ecuador zugeschrieben wurde, in dem er angeblich abwertende Bemerkungen über Ecuadorianer gemacht haben soll. Unsere Open-Source-Recherche identifizierte einen Beitrag auf TikTok, der genau dieser Behauptung entsprach; er schien nur begrenzte Resonanz zu erhalten. Der andere beschrieb einen gefälschten Videoclip, der auf X und TikTok unter dem Logo eines echten Nachrichtensenders verbreitet wurde und behauptete, Noboas Regierung rekrutiere junge Männer für den Kampf in der Ukraine. Faktenchecker(öffnet sich in einem neuen Fenster) in Ecuador beschrieben eine Kampagne, die im frühen April dieser Beschreibung entsprach.
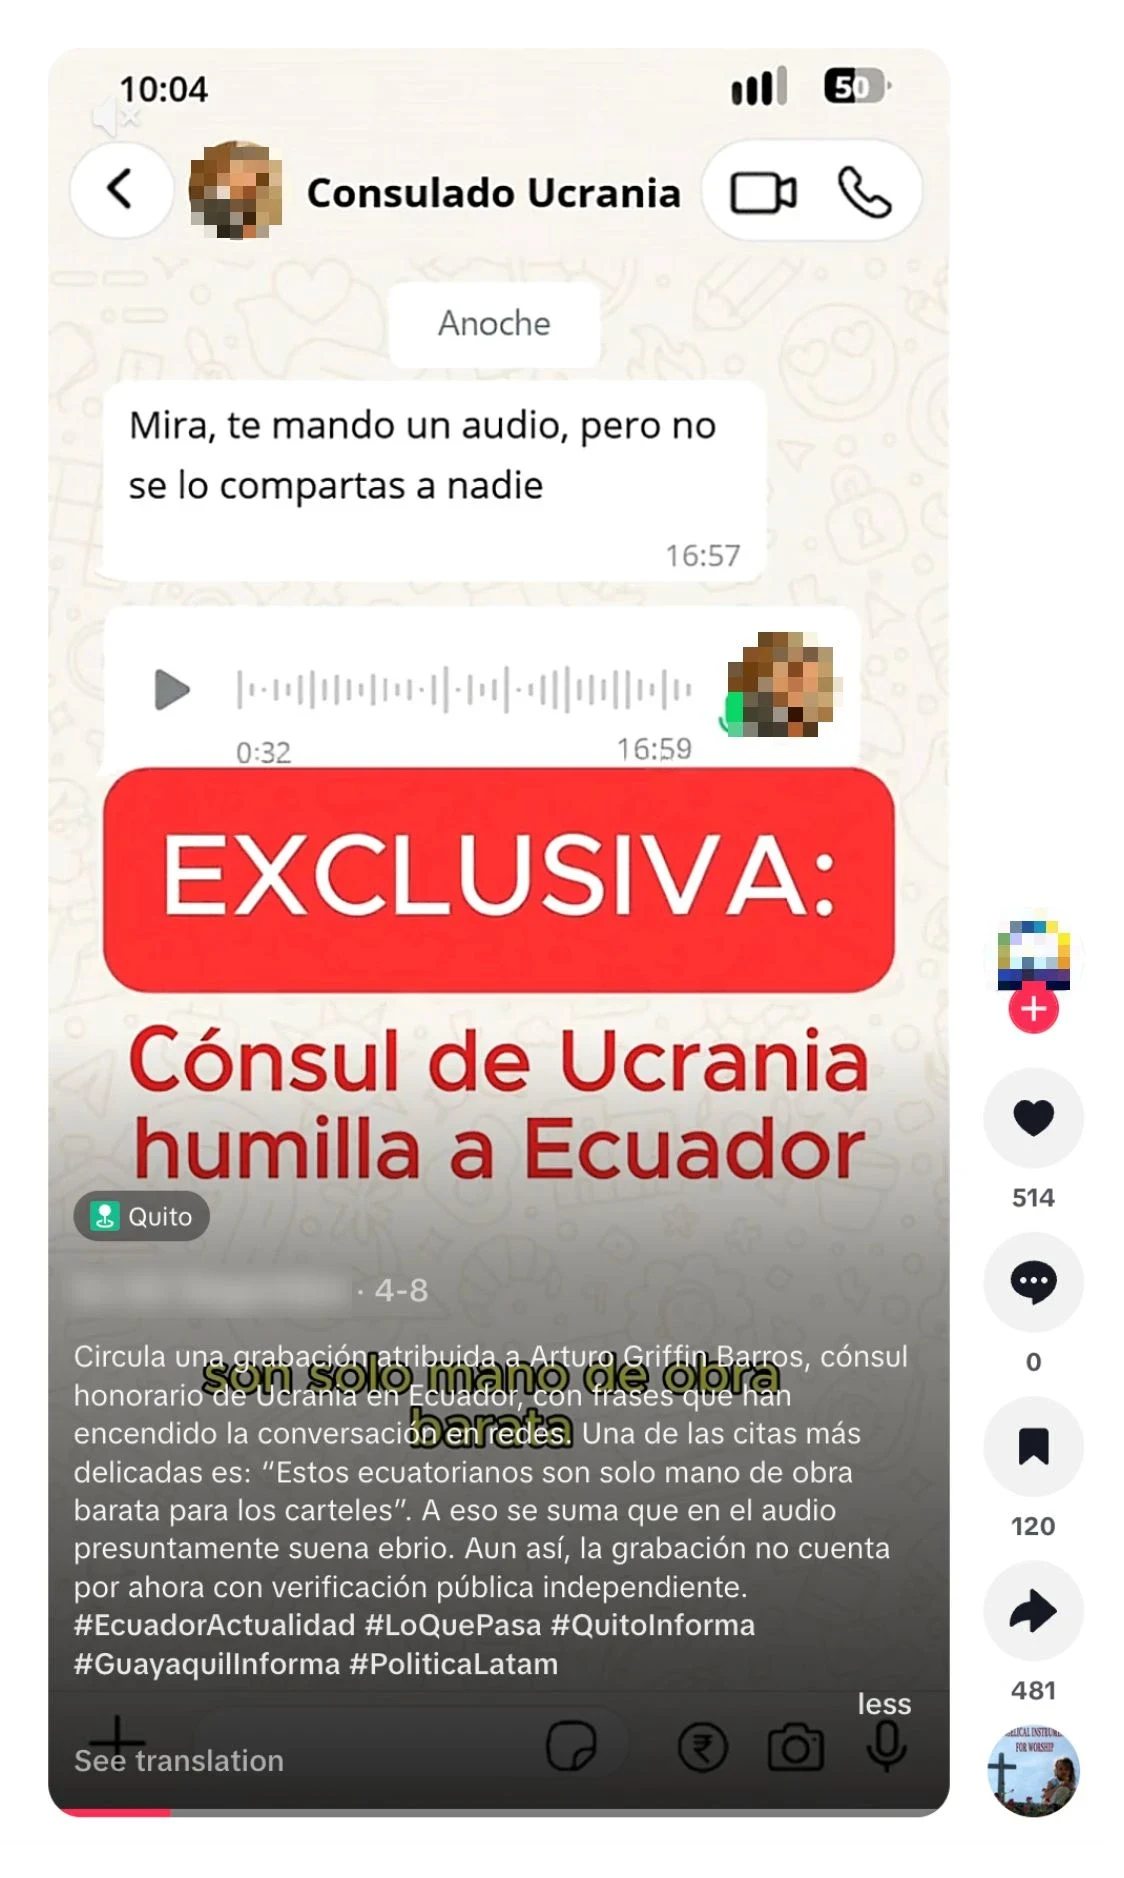
TikTok-Video, gepostet am 8. April 2026, mit dem gefälschten Audio, das dieser Operation zugeschrieben und dem ukrainischen Konsul zugeordnet wurde.
Ein weiterer interner Bericht beschrieb eine Falschmeldung, die sie Ende Mai auf dem Höhepunkt der antigovernmentalen Proteste in Bolivien verbreiteten. Die Betreiber beschrieben das Ziel dieser Kampagne ausdrücklich als die Verschärfung der Krise rund um die Proteste. Die Kampagne enthielt eine gefälschte Audioaufnahme eines Mitarbeiters des staatlichen Wasserunternehmens EPSAS, der sagte, die Regierung werde die Wasserversorgung der Hauptstadt La Paz abschalten und den Ausnahmezustand verhängen. Unsere Open-Source-Recherche identifizierte eine Widerlegung(opens in a new window) der entsprechenden Behauptung und eine offizielle Dementi(opens in a new window) von EPSAS.
Andere interne Berichte enthielten Falschmeldungen, die wir aus offenen Quellen nicht bestätigen konnten, möglicherweise weil sie bereits entfernt worden waren oder sich nicht verbreiteten. Beispielsweise behaupteten die Betreiber, im Januar eine Geschichte verbreitet zu haben, wonach ein brasilianischer Influencer und ein Model von Vertretern der ukrainischen Botschaft in die Ukraine verschleppt und in Kiew getötet worden seien. Im Juni behaupteten sie, in Bolivien ein weiteres gefälschtes Audioclip verbreitet zu haben, diesmal angeblich von einem Mitarbeiter der Zentralbank von Bolivien, der davor warnte, die Bank werde Bargeldabhebungen einschränken. Sie behaupteten zudem, einen gefälschten Brief der nationale Erdölbehörde verbreitet zu haben, der vor Einschränkungen beim Kraftstoffverkauf an Privatfahrzeuge warnte.
In anderen Berichten baten die Betreiber unsere Modelle darum, ihnen bei der Identifizierung von Vorfällen in den Zielländern zu helfen, für die sie sich den Verdienst zuschreiben konnten, selbst wenn sie nicht daran beteiligt gewesen waren. So behaupteten die Betreiber beispielsweise in Argentinien, der argentinische Außenminister habe ihre Operation in einem UNO-Ausschuss zu den Falkland-/Malwinen-Inseln zitiert. Die Betreiber schrieben sich den Verdienst zu, die Argumente in Umlauf gebracht zu haben, dass das Prinzip der Selbstbestimmung nicht auf die Inseln zutrifft und dass das Vereinigte Königreich dort eine unverhältnismäßig große Militärpräsenz unterhält. Tatsächlich sind beide Argumente seit vielen(opens in a new window) Jahren(opens in a new window)Teil der offiziellen Position Argentiniens. Ebenso berichteten brasilianische Medien im Juni über(opens in a new window) den Fall eines brasilianischen Staatsbürgers, der in die Ukraine gereist war, um sich der Armee anzuschließen, von russischen Streitkräften gefangen genommen worden war und dann in einer im Fernsehen übertragenen Erklärung behauptet hatte, er sei zum Kampf getäuscht worden. Die ChatGPT-Betreiber versuchten, sich anzumaßen, dass dieser Bericht die Botschaften ihrer Operation wiedergebe; tatsächlich zitierte er das eigene Video des Gefangenen(opens in a new window). Dies deutet auf den Versuch der Betreiber hin, eine Einflussoperation gegen ihre eigenen Arbeitgeber zu richten und nicht gegen ein externes Publikum.
Die „Forschungsplattform“
Einige der Berichte der Betreiber bezogen sich auf eine sogenannte „Forschungsplattform“ namens Social Research Center (auf Russisch: Центр социологических исследований). Laut der Website des SRC konzentriert es sich auf die indische Diaspora in Lateinamerika und die Beziehungen zwischen Indien und den Ländern der Region.
Die internen Berichte deuteten darauf hin, dass die Betreiber das Think Tank kontrollierten, statt lediglich mit ihm zusammenzuarbeiten. Sie verwiesen beispielsweise auf Einstellungs- und Entlassungsentscheidungen, Gehaltsstrukturen, Personalpläne und laufende Forschungsprojekte. Entscheidend ist, dass sie auch angaben, die Betreiber hätten eine Fake-Persona namens „Mia Clark“ geschaffen, um die Social-Media-Aktivität der Operation zu leiten und mit Mitarbeitern vor Ort in Lateinamerika zu interagieren. Die verfügbaren Beweise deuten darauf hin, dass diese Mitarbeiter vor Ort keine Ahnung hatten, dass sie für eine russische Operation arbeiteten, und ihre Forschungsaufgaben in gutem Glauben ausführten. Diese Verwendung unwissender Strohmänner ähnelt stark der früheren russischen Operation „PeaceData“, die ebenfalls mit Prigoshins Umfeld in Verbindung gebracht wird und die Meta aufdeckte(opens in a new window) im Jahr 2020.
Den Berichten der russischen Betreiber zufolge führte ihr Personal vor Ort in Lateinamerika Interviews mit Experten und Kommentatoren aus der gesamten Region und verfasste anschließend Forschungspapiere auf Grundlage ihrer Ergebnisse. Die Themen reichten von einer breiten Analyse der öffentlichen Meinung zur Gruppe der BRICS bis zu einem detaillierten Vergleich der brasilianischen Wirtschaft unter den Präsidenten Jair Bolsonaro und Luiz Inácio Lula da Silva. Manchmal verfassten die russischen Betreiber Statusberichte über die Forschungsprojekte, bevor diese veröffentlicht worden waren, was auf eine enge Beteiligung am Entstehungsprozess hindeutet. Wir identifizierten deutlich über 60 Artikel auf der Website des SRC, von denen die große Mehrheit offenbar eigene Verfassungen waren. Das unterscheidet Dark Clark von der kürzlich von uns aufgedeckten Operation russischen Ursprungs, die ebenfalls ein Think Tank als Tarnung betrieb, aber den Großteil ihrer Inhalte plagierte; es deutet auf die Absicht hin, eine dauerhaftere Tarnorganisation mit Kontakten in ganz Lateinamerika aufzubauen.
Um die Arbeit des SRC zu bewerben, behaupteten die russischen Betreiber, sie hätten versucht, ein Netzwerk von Social-Media-Konten aufzubauen. Ihren Berichten zufolge geriet diese Social-Media-Aktivität in Schwierigkeiten, als Betreiber aus verschiedenen Teilen der Welt versuchten, auf dieselben Konten zuzugreifen, was zu Kontobeschränkungen führte. Spuren davon sind im Open-Source-Befund erkennbar: So zeigten die Transparenzeinstellungen des wichtigsten SRC-Kontos auf X einen Standort in Deutschland (möglicherweise infolge der Nutzung eines VPN), aber eine Verbindung über den App Store der Russischen Föderation, während die Transparenzeinstellungen eines seiner Instagram-Konten einen Admin-Standort in Venezuela auswiesen. Keines der drei von uns identifizierten Facebook-Konten mit SRC-Branding hatte genügend Follower, um die Anzeige von Admin-Standorteinstellungen auszulösen.
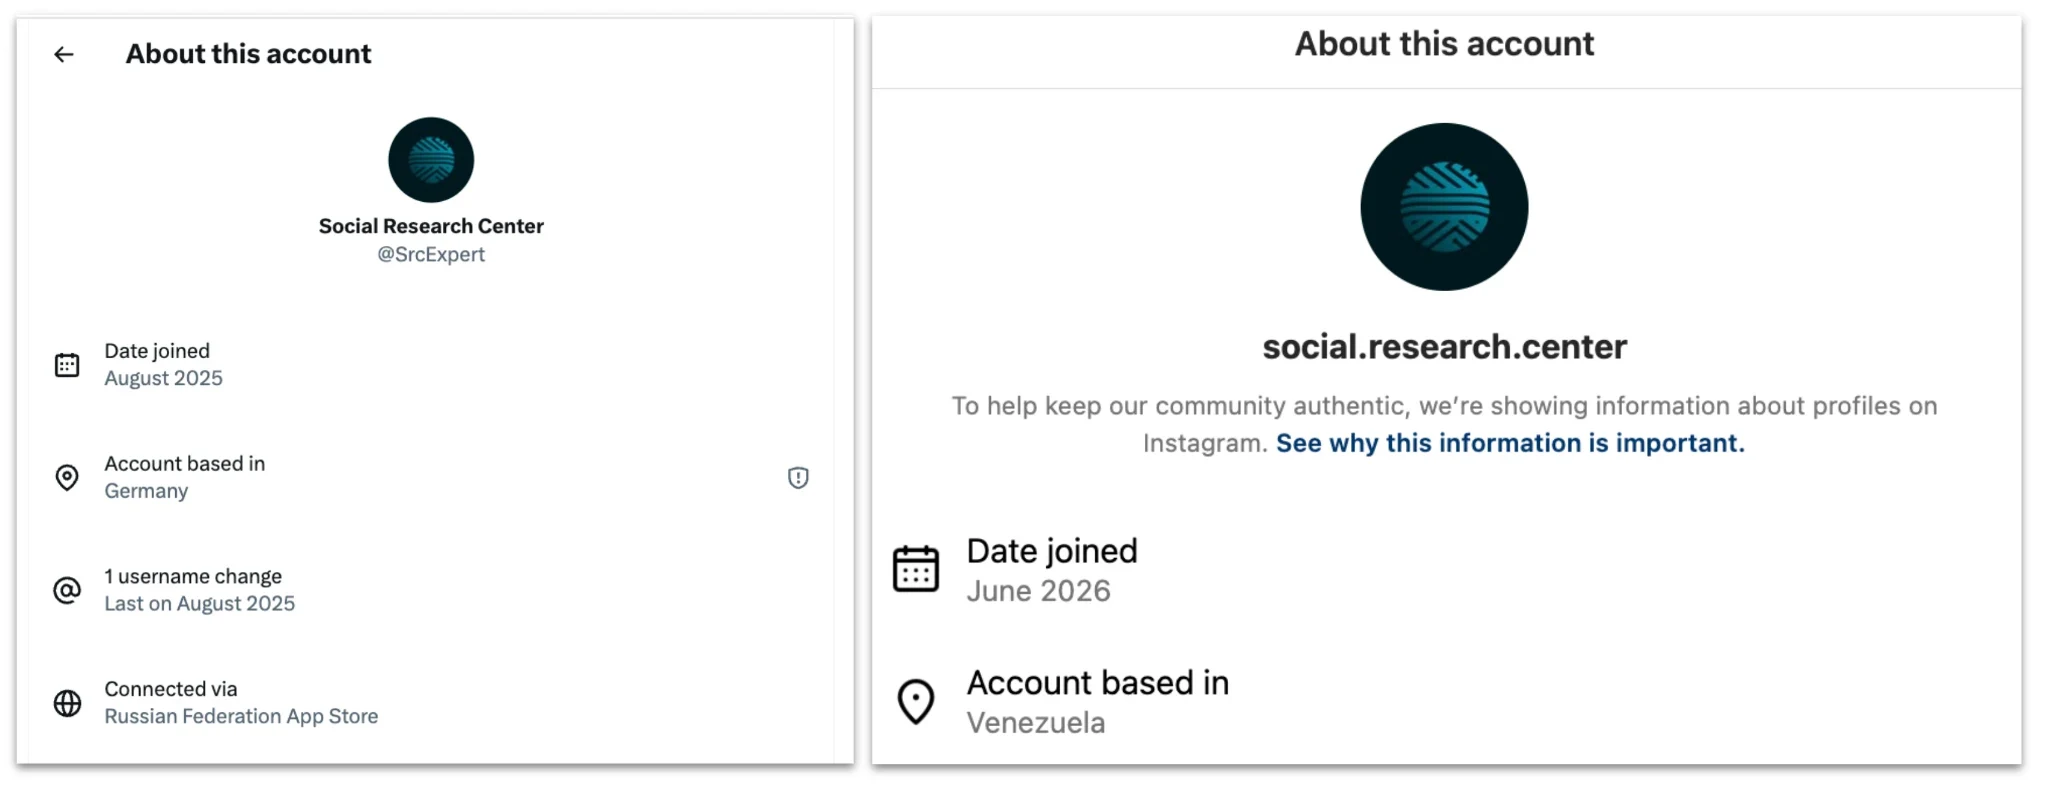
Links: X-Konto, das mit dem Social Research Center verknüpft ist. Beachten Sie die Transparenzeinstellung, die zeigt, dass das Konto über den App Store der Russischen Föderation verbunden ist. Rechts: SRC-Instagram-Konto; beachten Sie den Standort Venezuela.
Die Betreiber berichteten von besonderen Problemen bei LinkedIn, wo sie ihrer Aussage nach ein ausdrücklich gefälschtes Konto zur Darstellung des SRC anlegten, sich dann aber schwertaten, dafür ein Netzwerk aufzubauen. Ihren Berichten zufolge bestand die Lösung darin, weitere Fake-Konten anzulegen, die dem ersten Konto folgen sollten, um es überzeugender wirken zu lassen. Stand 17. August zählte ein LinkedIn-Konto mit demselben Social Research Center-Branding 961 Follower und gab an, 200-500 Mitarbeiter zu beschäftigen, führte jedoch nur zwei Beschäftigte auf.
Fakes erstellen
Gelegentlich baten die Betreiber, neben der Verwendung von KI zur Aktualisierung von Berichten, unser Modell auch darum, ihnen bei der Gestaltung und Erstellung von Texten zu helfen, die sie in ihren Operationen einsetzen konnten: zum Beispiel mit der Bitte um Hilfe dabei, sicherzustellen, dass ihre Fakes den richtigen Akzent, Wortschatz und institutionellen Stil für verschiedene Länder verwendeten. Dies machte einen relativ kleinen Teil der Gesamtarbeit aus, möglicherweise weil der Operation offenbar mindestens ein spanischsprachiges Muttersprachler-Mitglied aus Lateinamerika angehörte und daher weniger Bedarf an KI-Sprachunterstützung bestand.
So bat beispielsweise an einem occasion einer der russischsprachigen Betreiber das Modell, beim Verfassen eines Briefes auf Russisch zu helfen, der Ukraines Ehrenkonsul in Panama mit Korruption in Verbindung bringen sollte. Der spanischsprachige Betreiber bat das Modell anschließend, den Brief ins Spanische zu übersetzen und ein Audioskript als Begleitung zu erstellen. Ein Foto, das zum Text des Briefes passte, mit einem Voiceover, das zum Skript des Betreibers passte, wurde auf TikTok von einem Konto veröffentlicht, das vorgab, ein Nachrichtensender zu sein, jedoch mit dem Logo von Panamas TVN Noticias(öffnet in einem neuen Fenster). Der TikTok-Kanal hatte nur einen Follower und stellte sein Posten ein, nachdem er diesen Fake platziert hatte.
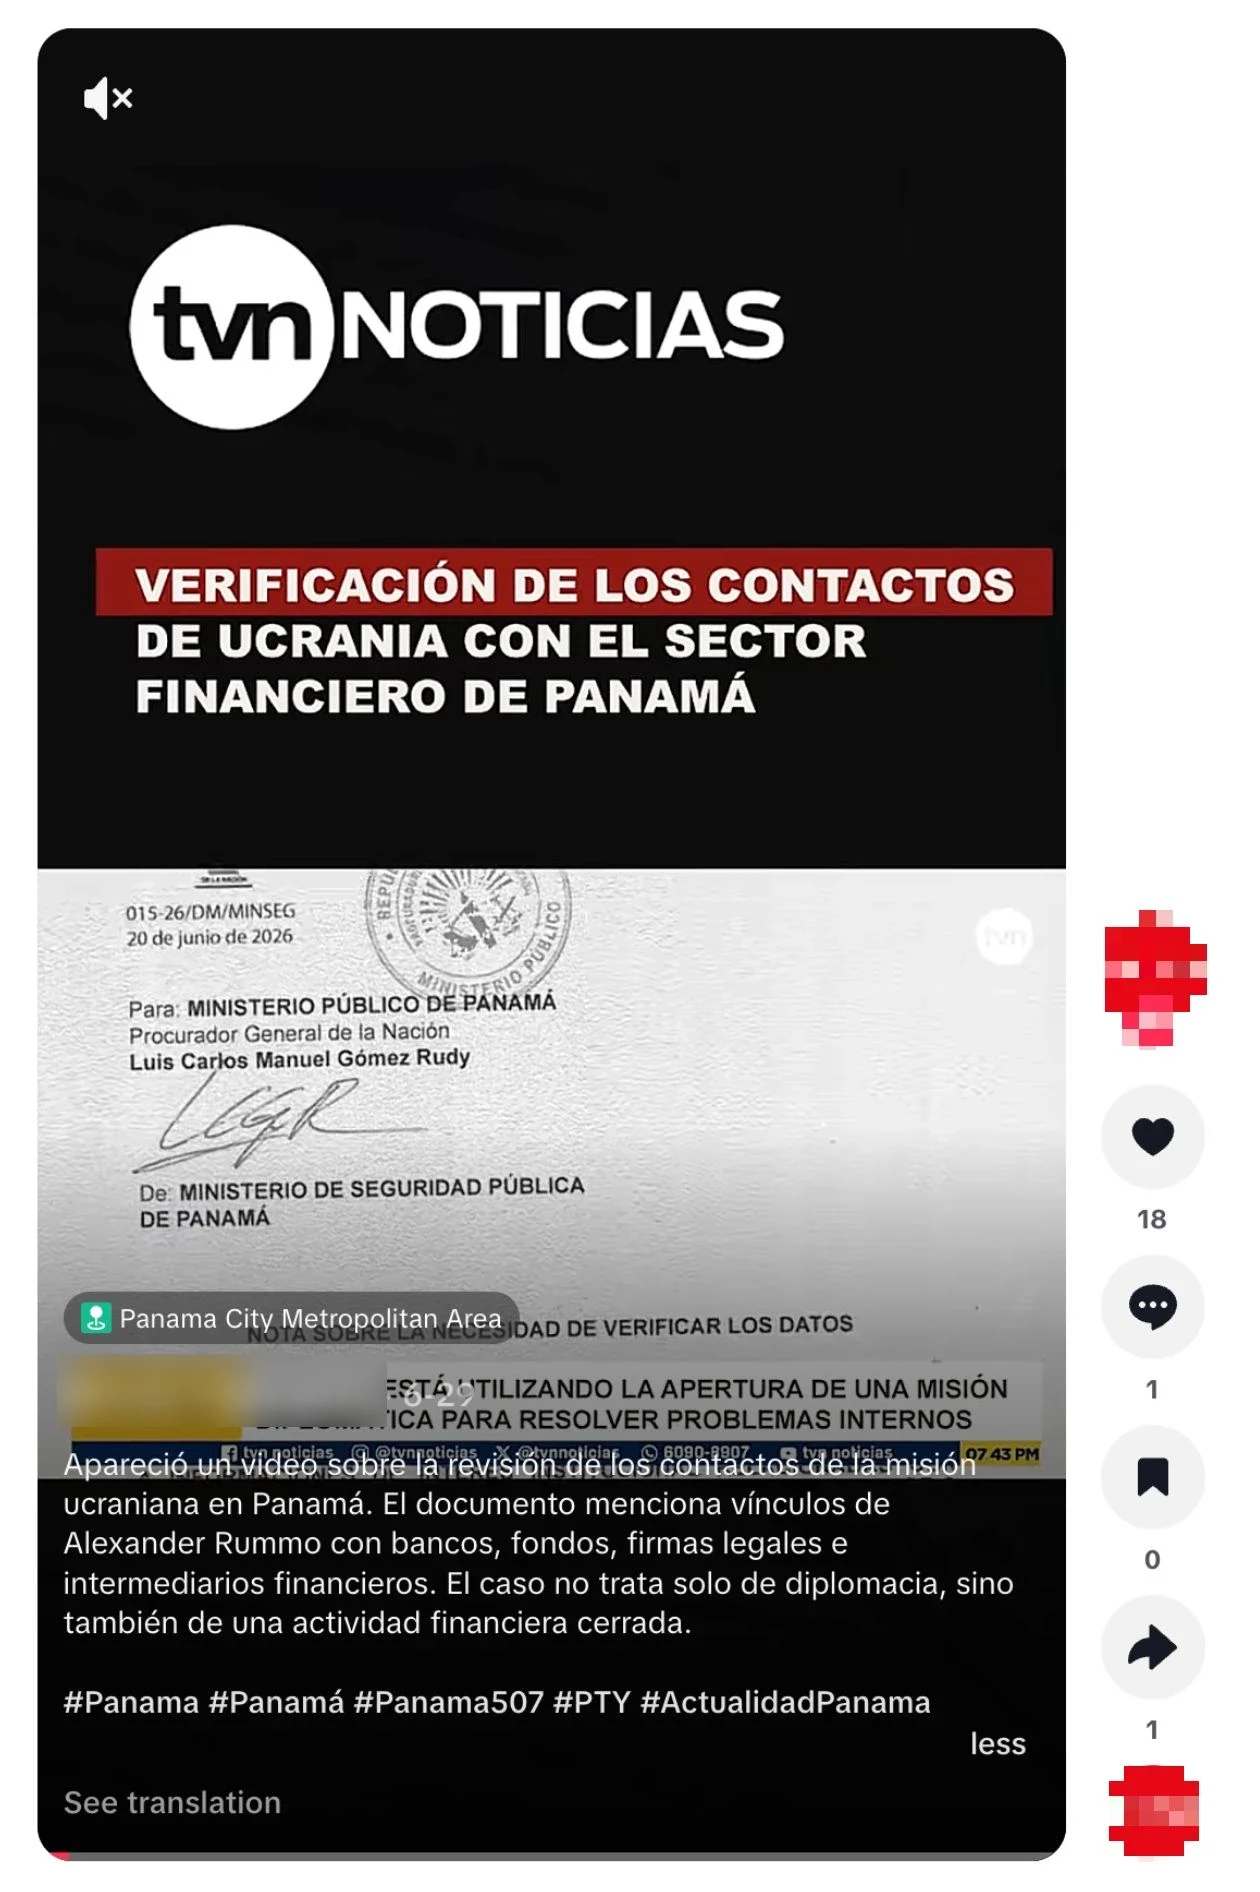
TikTok-Beitrag mit dem Brief, dessen Text von dieser Operation generiert wurde, mit einem ebenfalls von der Operation generierten Voiceover-Skript.
Bei einem anderen Anlass gab der spanischsprachige Betreiber in Russland dem Modell ein russischsprachiges Skript, das behauptete, Noboa habe arme Menschen in Ecuador beleidigt, und bat das Modell, es ins ecuadorianische Spanisch zu übersetzen. Bei einem dritten Vorfall bat derselbe Nutzer im März das Modell, einen Entwurf eines spanischsprachigen Vertrags zwischen einem Unternehmen namens „International Security Solutions FZE“ und einer Einzelperson in Ecuador, der vorgab, Infrastrukturdienstleistungen in der Ukraine zu erbringen, Korrektur zu lesen. Die Fragen des Nutzers konzentrierten sich darauf, wie Sprache und Layout verbessert werden könnten, einschließlich der Frage, welche Wörter fett gedruckt werden sollten.
Die Anfragen des Nutzers zum Vertrag endeten, sobald die Formulierung finalisiert war. Open-Source-Recherchen zeigen jedoch, dass ein Bild des „Vertrags“ anschließend in sozialen Medien verbreitet wurde(öffnet in einem neuen Fenster). Es wurde verwendet, um die Behauptung zu untermauern, Noboas Regierung habe mit einem Scheinunternehmen zusammengearbeitet, um Ecuadorianer dazu zu bringen, sich zur ukrainischen Armee rekrutieren zu lassen. Der Fake verbreitete sich so weit, dass Anfang April einen Faktencheck(öffnet in einem neuen Fenster) auslöste: Die Faktenchecker kamen zu dem Schluss, dass das Unternehmen „nicht im Register von Ecuadors Superintendencia de Compañías, Valores y Seguros erscheint“.
Wirkung
Die Wirkung dieser Operation erfordert eine besonders sorgfältige Einschätzung. Wie oben angemerkt, bestand einer der Hauptansätze der Betreiber darin, sich die Anerkennung für Aktivitäten anzueignen, die nichts mit ihrer Operation zu tun hatten. Daher können ihre eigenen Behauptungen über Wirkung in ihren internen Berichten nicht für bare Münze genommen werden. Ebenso zeigten sich einige der Fakes-Geschichten, von denen sie behaupteten, sie platziert zu haben, nicht in Open-Source-Recherchen, möglicherweise weil sie in nicht-öffentlichen Kanälen verbreitet wurden, bereits entfernt wurden oder tatsächlich nicht veröffentlicht wurden.
Die Open-Source-Beweise ermöglichten es uns jedoch, einige der von ihnen gemachten Behauptungen zu bekräftigen. Einige der Fälschungen, die die Operation angeblich verbreitet hatte, wurden anschließend von Faktencheckern gemeldet und von Regierungen widerlegt, was darauf hindeutet, dass sie sich weit genug verbreitet hatten, um eine Reaktion zu rechtfertigen. In anderen Fällen konnten wir online Inhalte identifizieren, die eng mit den von dieser Operation erzeugten Inhalten übereinstimmten. Am bemerkenswertesten ist, dass die Behauptung der Operation, eine peruanische Schule dazu gebracht zu haben, eine Veranstaltung abzuhalten, die Bandera darstellte, anschließend sowohl in Lateinamerika als auch in Europa berichtet wurde und offenbar zu einer Stellungnahme von mindestens einem polnischen EU-Abgeordneten führte.
Nutzung der IO Breakout Scale(öffnet in einem neuen Fenster), die IO auf einer Skala von 1 (niedrigste) bis 6 (höchste) bewertet, würden wir diese Operation als zur Kategorie 5gehörend einstufen, mit Hinweisen darauf, dass sie zu öffentlichen Stellungnahmen von Politikern in mehreren Ländern führte. Dies ist die erste Operation der Kategorie 5, die wir seit Beginn unserer Berichterstattung unterbunden haben.
Iran: Operation „Bogus Bylines“
Operation iranischen Ursprungs, die Langartikel unter täuschenden Autorennamen in Online-Nachrichtenportalen platziert.
Akteur
Wir sperrten einen Cluster von ChatGPT-Konten, der aus dem Iran stammte. Die Nutzer stellten ihre Anfragen auf Persisch und erzeugten Inhalte auf Persisch und Englisch. Die Akteure verschleierten ihren Standort, indem sie über VPNs auf ChatGPT zugriffen.
Die Operation nutzte unsere Modelle, um Langartikel und redaktionelle Pitches zu verfeinern, Social-Media-Kommentare zu generieren und interne Berichte zu überarbeiten. Die Betreiber verwendeten sieben verschiedene Autorennamen, um ihre Artikel anzubieten, weshalb wir ihre Kampagne „Bogus Bylines“ getauft haben. Die Langartikel konzentrierten sich auf den US-Iran-Konflikt. Die Mehrheit der Kommentare befasste sich ebenfalls mit dem Konflikt; eine Minderheit behandelte US-Politik, typischerweise im weiteren Kontext des Konflikts.
Die scheinbare Wirkung ihrer Hauptarbeitsströme variierte erheblich. Wir identifizierten fast 100 Artikel, die unter den Autorennamen der Operation in etwa einem Dutzend Online-Portalen weltweit veröffentlicht oder syndiziert wurden. Es handelte sich um kleine bis mittlere Portale, die sich im Allgemeinen auf internationale Angelegenheiten, Geopolitik und Ereignisse im Nahen Osten konzentrierten. Im Gegensatz dazu scheint keiner der Social-Media-Kommentare in Bezug auf Likes, Shares oder weitere Antworten nennenswerte Interaktion erzeugt zu haben. Tatsächlich verwendeten die internen Berichte der Betreiber eine täuschende Berechnung, um ihre Social-Media-Wirkung zu messen, möglicherweise in dem Versuch, die scheinbare Effektivität der Betreiber aufzublähen.
Die Gesamtaktivität schien mit einem kommerziellen Akteur vereinbar, der eine Beauftragungseinflusskampagne durchführte, aber wir können den beteiligten Akteur nicht identifizieren. Wir haben Informationen zu diesem Fall mit den zuständigen Behörden geteilt.
Artikel platzieren
Die weitreichendste Aktivität dieser Operation bestand darin, ChatGPT zu bitten, lange englischsprachige Artikel über die Geopolitik des US-Iran-Konflikts zu überprüfen und zu verfeinern. Typische Anfragen forderten das Modell auf, einen englischsprachigen Entwurf anhand der Einreichungskriterien eines bestimmten Online-Portals zu bewerten und Änderungen vorzuschlagen, um die Einhaltung sicherzustellen. Sobald die Betreiber die Änderungen genehmigt hatten, baten sie das Modell, eine E-Mail zu verfassen, mit der sie den Artikel beim Redakteur des betreffenden Online-Portals einreichen konnten.
Diese Pitch-Nachrichten wurden unter sieben verschiedenen gefälschten Autorennamen verfasst: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams und Alice Johnson. Laut den Biografien, die online neben einigen dieser Artikel veröffentlicht wurden, gab sich jede Person als westlicher Journalist aus (meist Amerikaner, wobei die Biografie der Figur Noah Lamington angab, in Neuseeland zu sein), oft mit Schwerpunkt auf internationaler Politik, dem Nahen Osten, Menschenrechten oder Konflikten. Für eine der Figuren, „Michael Harrison“, baten die Betreiber das Modell, die Biografie selbst zu schreiben. (Bemerkenswert: Im März unterband Meta eine iranische IO(öffnet in einem neuen Fenster) , die ebenfalls die Journalistenfigur „Michael Harrison“ enthielt.)
Einige dieser Figuren wurden durch Konten auf einer Reihe von Social-Media-Plattformen abgesichert. Die Figur Michael Harrison war beispielsweise auf Medium, X und Facebook abgesichert. Die Figur Ervin B. Hoskins verfügte über Konten auf X, Facebook, Instagram und Threads. Die Biografie dieser Figur gab an, „ein amerikanischer freiberuflicher Autor“ zu sein, aber die Transparenzeinstellungen der Social-Media-Plattformen verorteten die Konten im Iran.
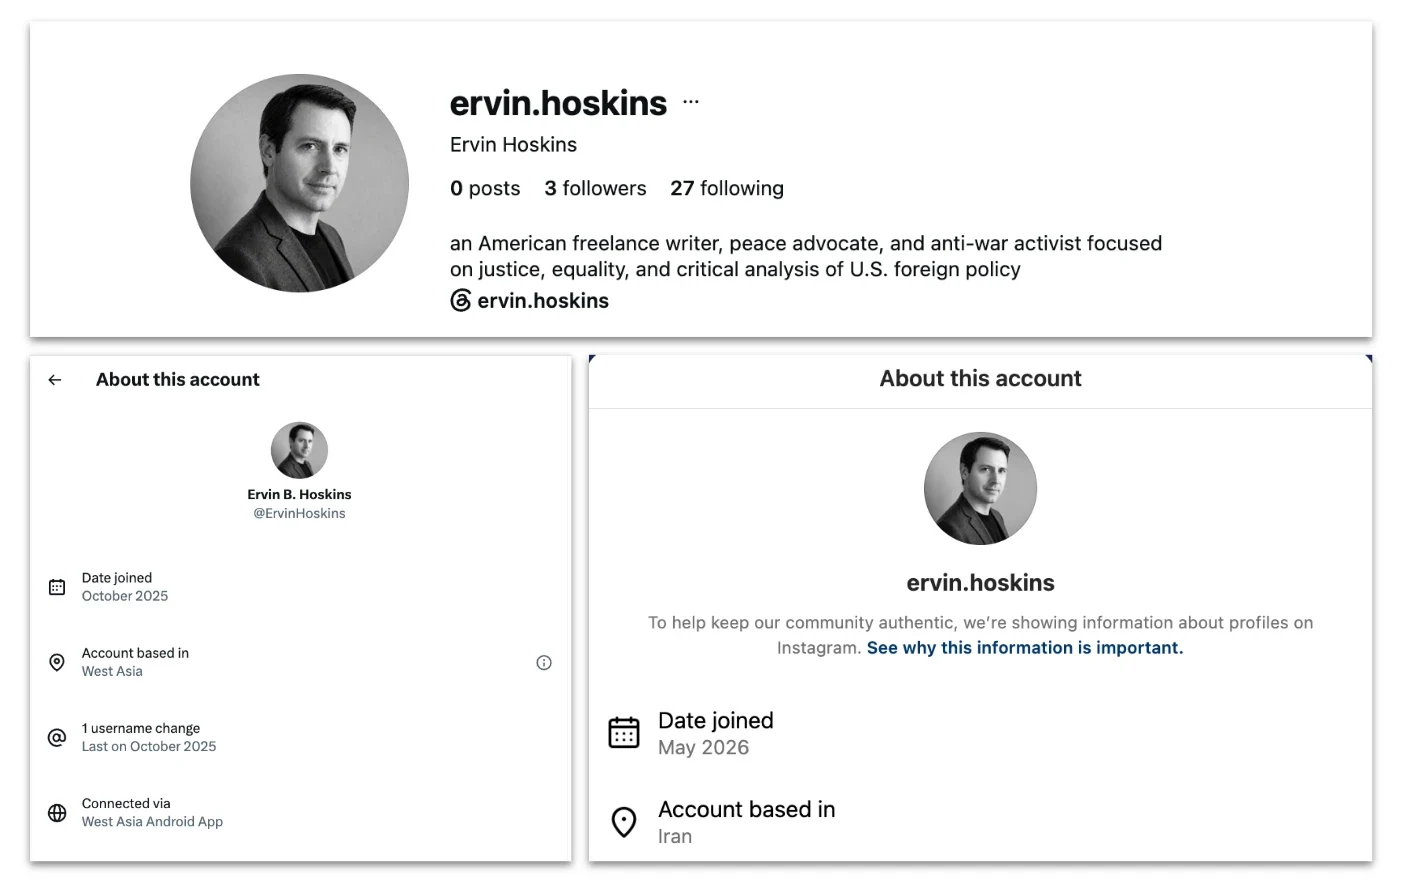
Oben: Instagram-Bio der Figur Ervin Hoskins. Unten links: Transparenzinformationen des X-Kontos, die die Nutzung der App West Asia Android zeigen. Unten rechts: Transparenzinformationen des Instagram-Kontos, die einen Standort im Iran zeigen. Meta sperrte das Instagram-Konto im August.
Mithilfe von Open-Source-Untersuchungstechniken identifizierten wir fast 100 Artikel, die unter dem einen oder anderen der Autorennamen der Betreiber in über einem Dutzend verschiedener Publikationen veröffentlicht worden waren. Diese Publikationen konzentrierten sich im Allgemeinen auf internationale Angelegenheiten, Geopolitik und Ereignisse im Nahen Osten, teilweise aus einer pazifistischen oder progressiven Perspektive. Der früheste von uns identifizierte Artikel wurde im Juli 2025 veröffentlicht, der späteste im Oktober 2026. Die Häufigkeit der Artikel nahm nach dem Ausbruch des US-Iran-Konflikts stark zu.
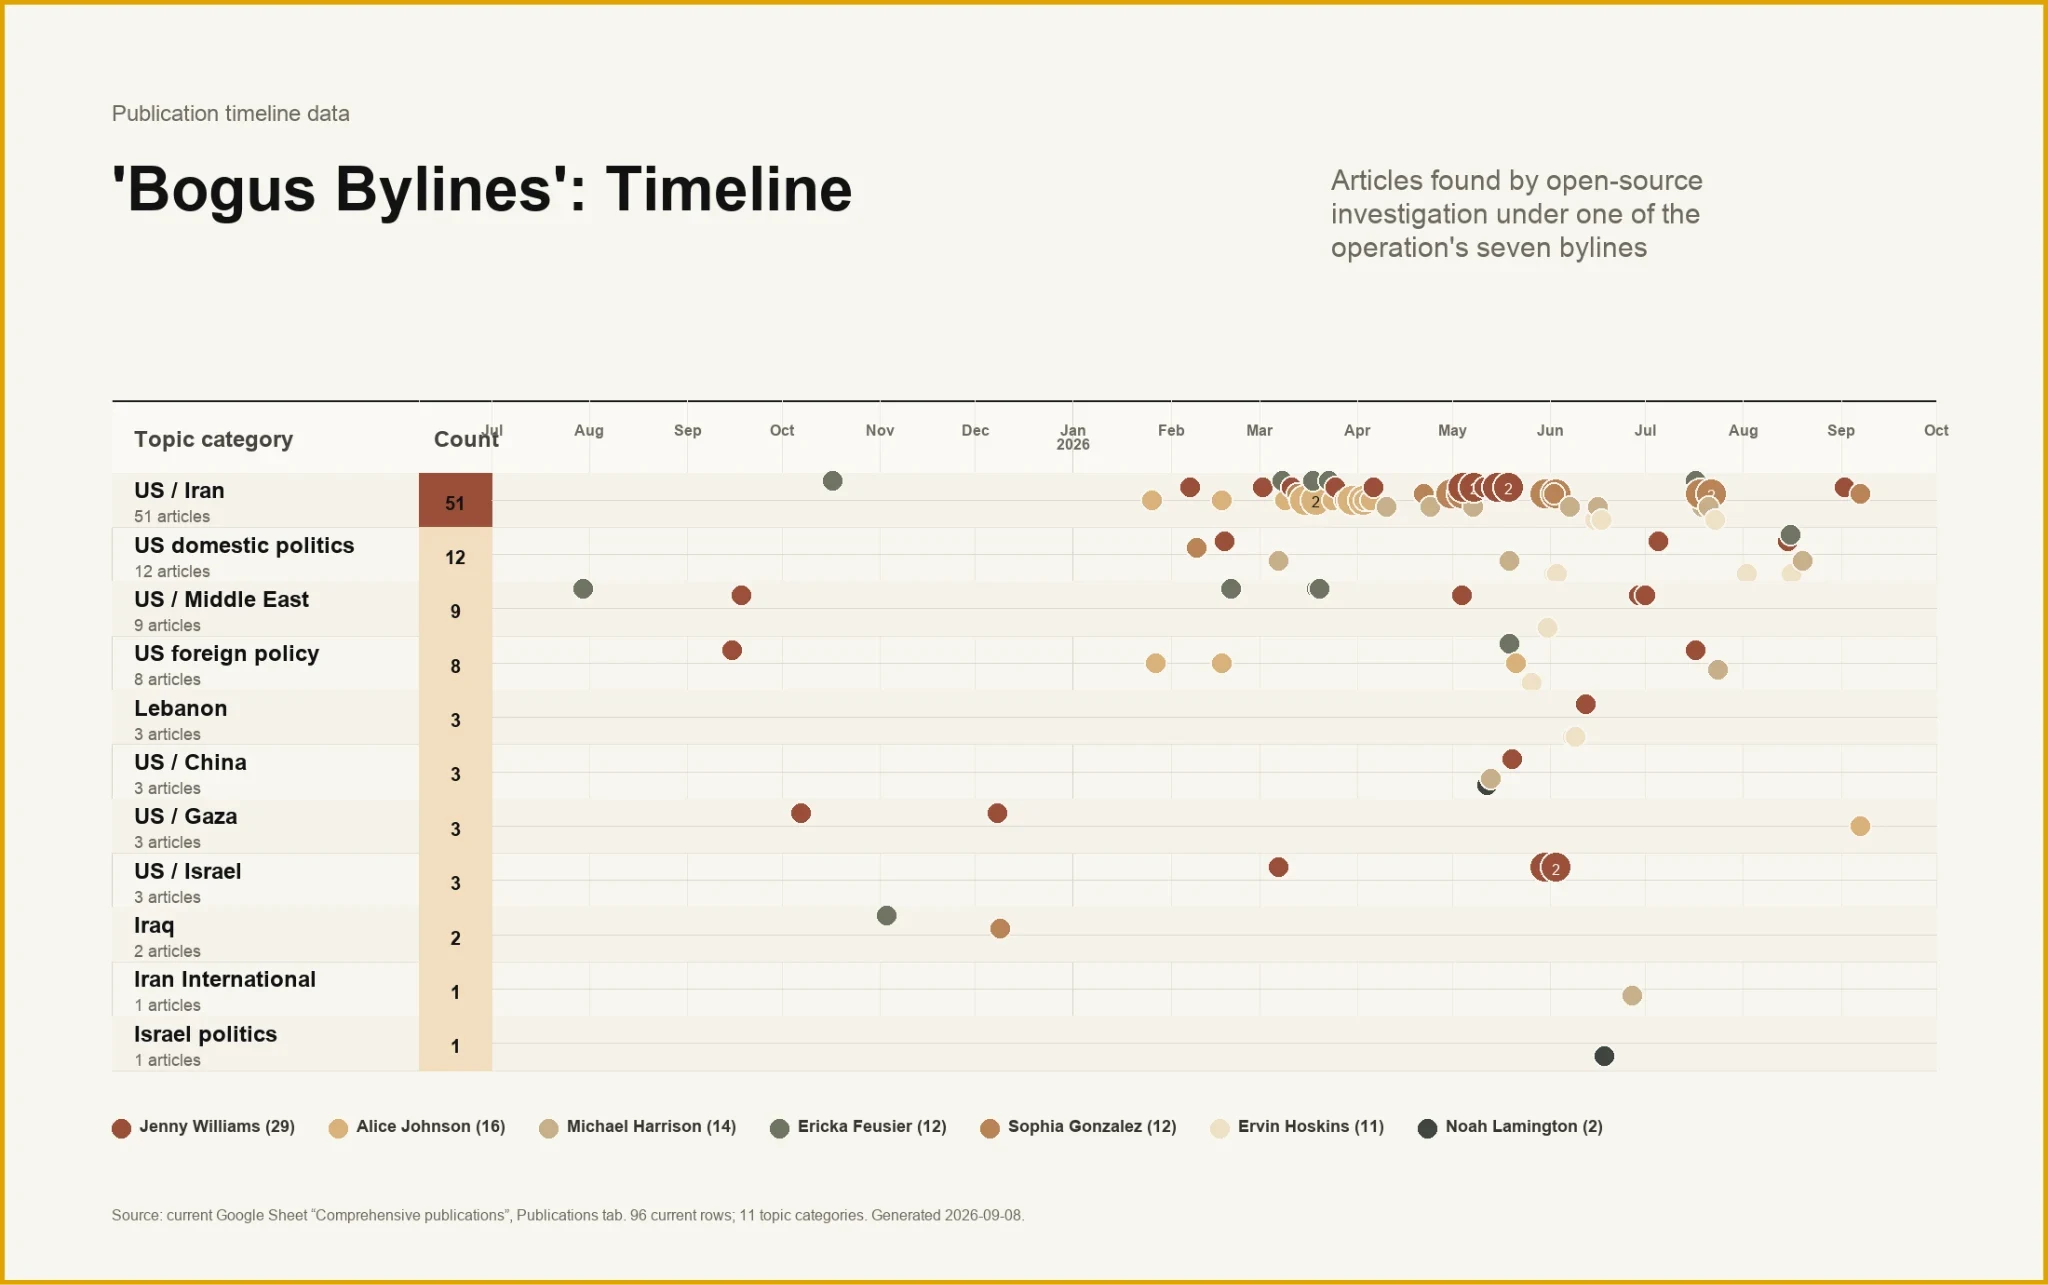
Zeitleiste der Artikel, nach Autor und Thema, Juli 2025–September 2026. Beachten Sie die Dichte der Veröffentlichungen zu den US-Iran-Beziehungen ab März 2026.
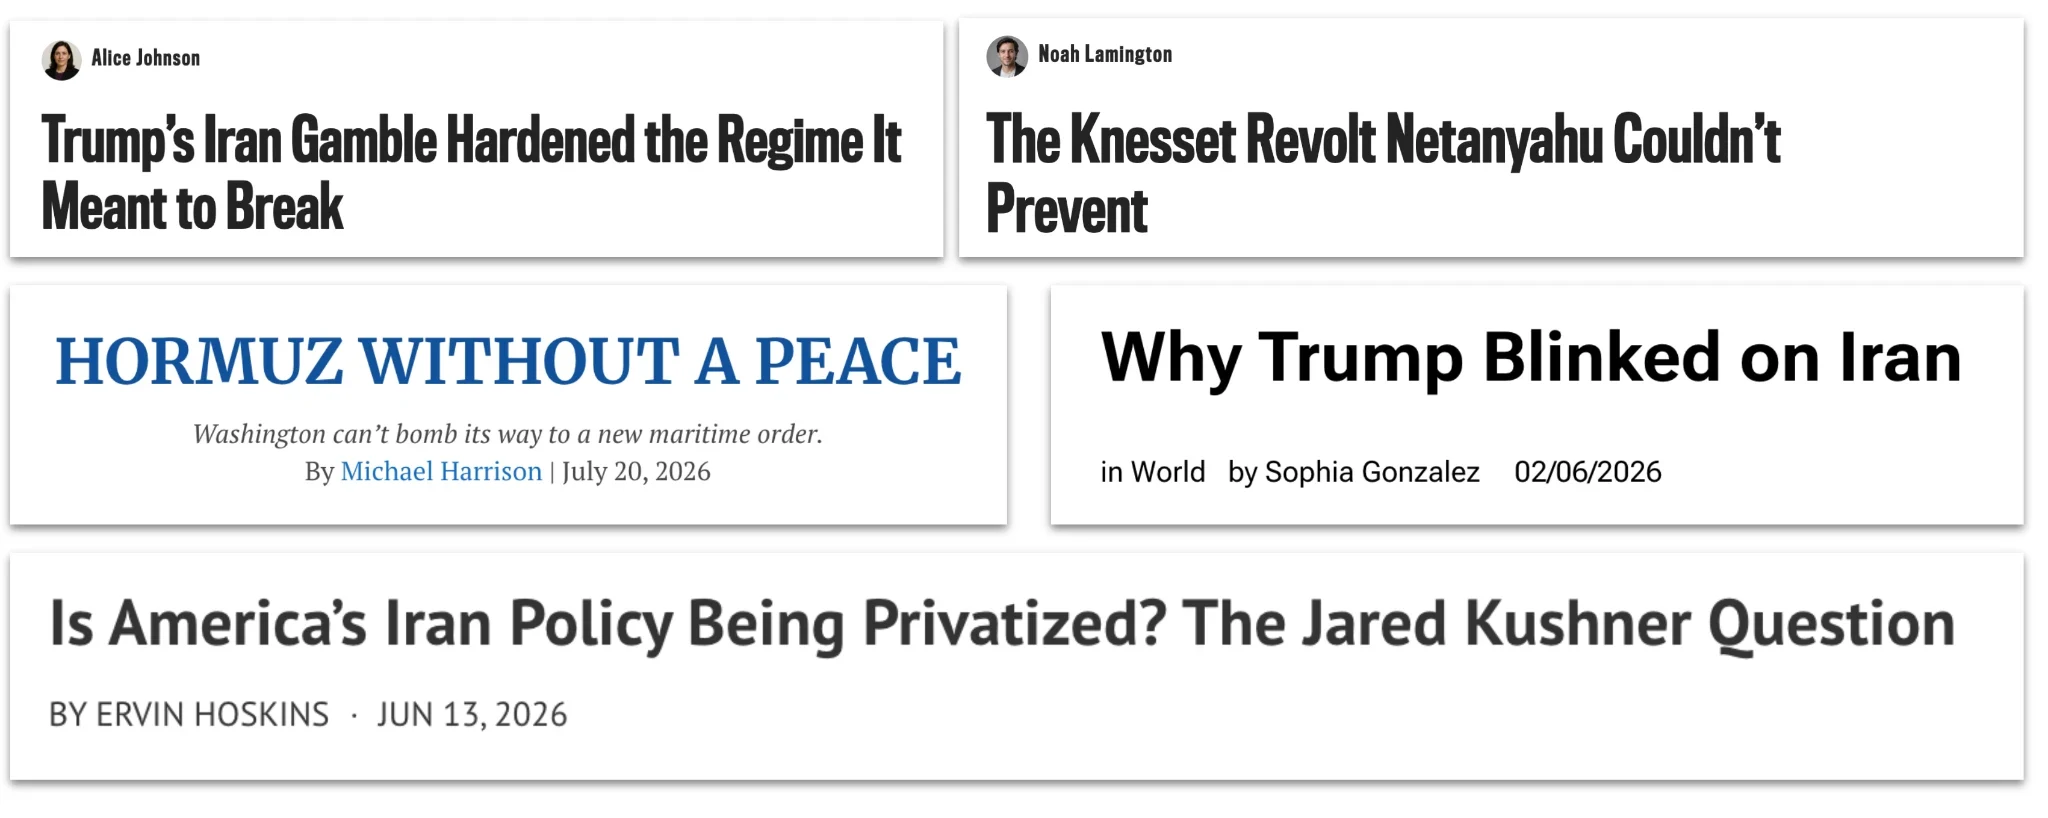
Beispielhafte Schlagzeilen von Artikeln, die zwischen Februar und Juli 2026 unter den mit dieser Operation verknüpften Autorennamen in einer Reihe von Online-Portalen veröffentlicht wurden.
Mindestens einige der Artikel wurden anschließend über die Social-Media-Konten der betreffenden Medien beworben, was den iranischen Betreibern eine potenzielle Möglichkeit bot, ein Publikum zu erreichen, das sie sonst nicht erreicht hätten.
Massenweises Kommentieren
Neben den Artikeln baten die Bedrohungsakteure ChatGPT darum, Chargen von Kommentaren zu geopolitischen oder politischen Themen auf Englisch oder Persisch zu generieren. Der typische Ansatz der Akteure bestand darin, den Text oder einen Screenshot eines Social-Media-Beitrags einzugeben und das Modell um eine Reihe von Antworten zu bitten, die mit ihrem Gesamtziel übereinstimmten. Diese wurden dann online gestellt, oft innerhalb weniger Minuten nacheinander. Die internen Berichte der Betreiber verwiesen sowohl auf manuelles als auch auf automatisiertes Posten; wir haben keine Hinweise darauf, dass diese Automatisierung mit Hilfe unserer Modelle durchgeführt wurde.
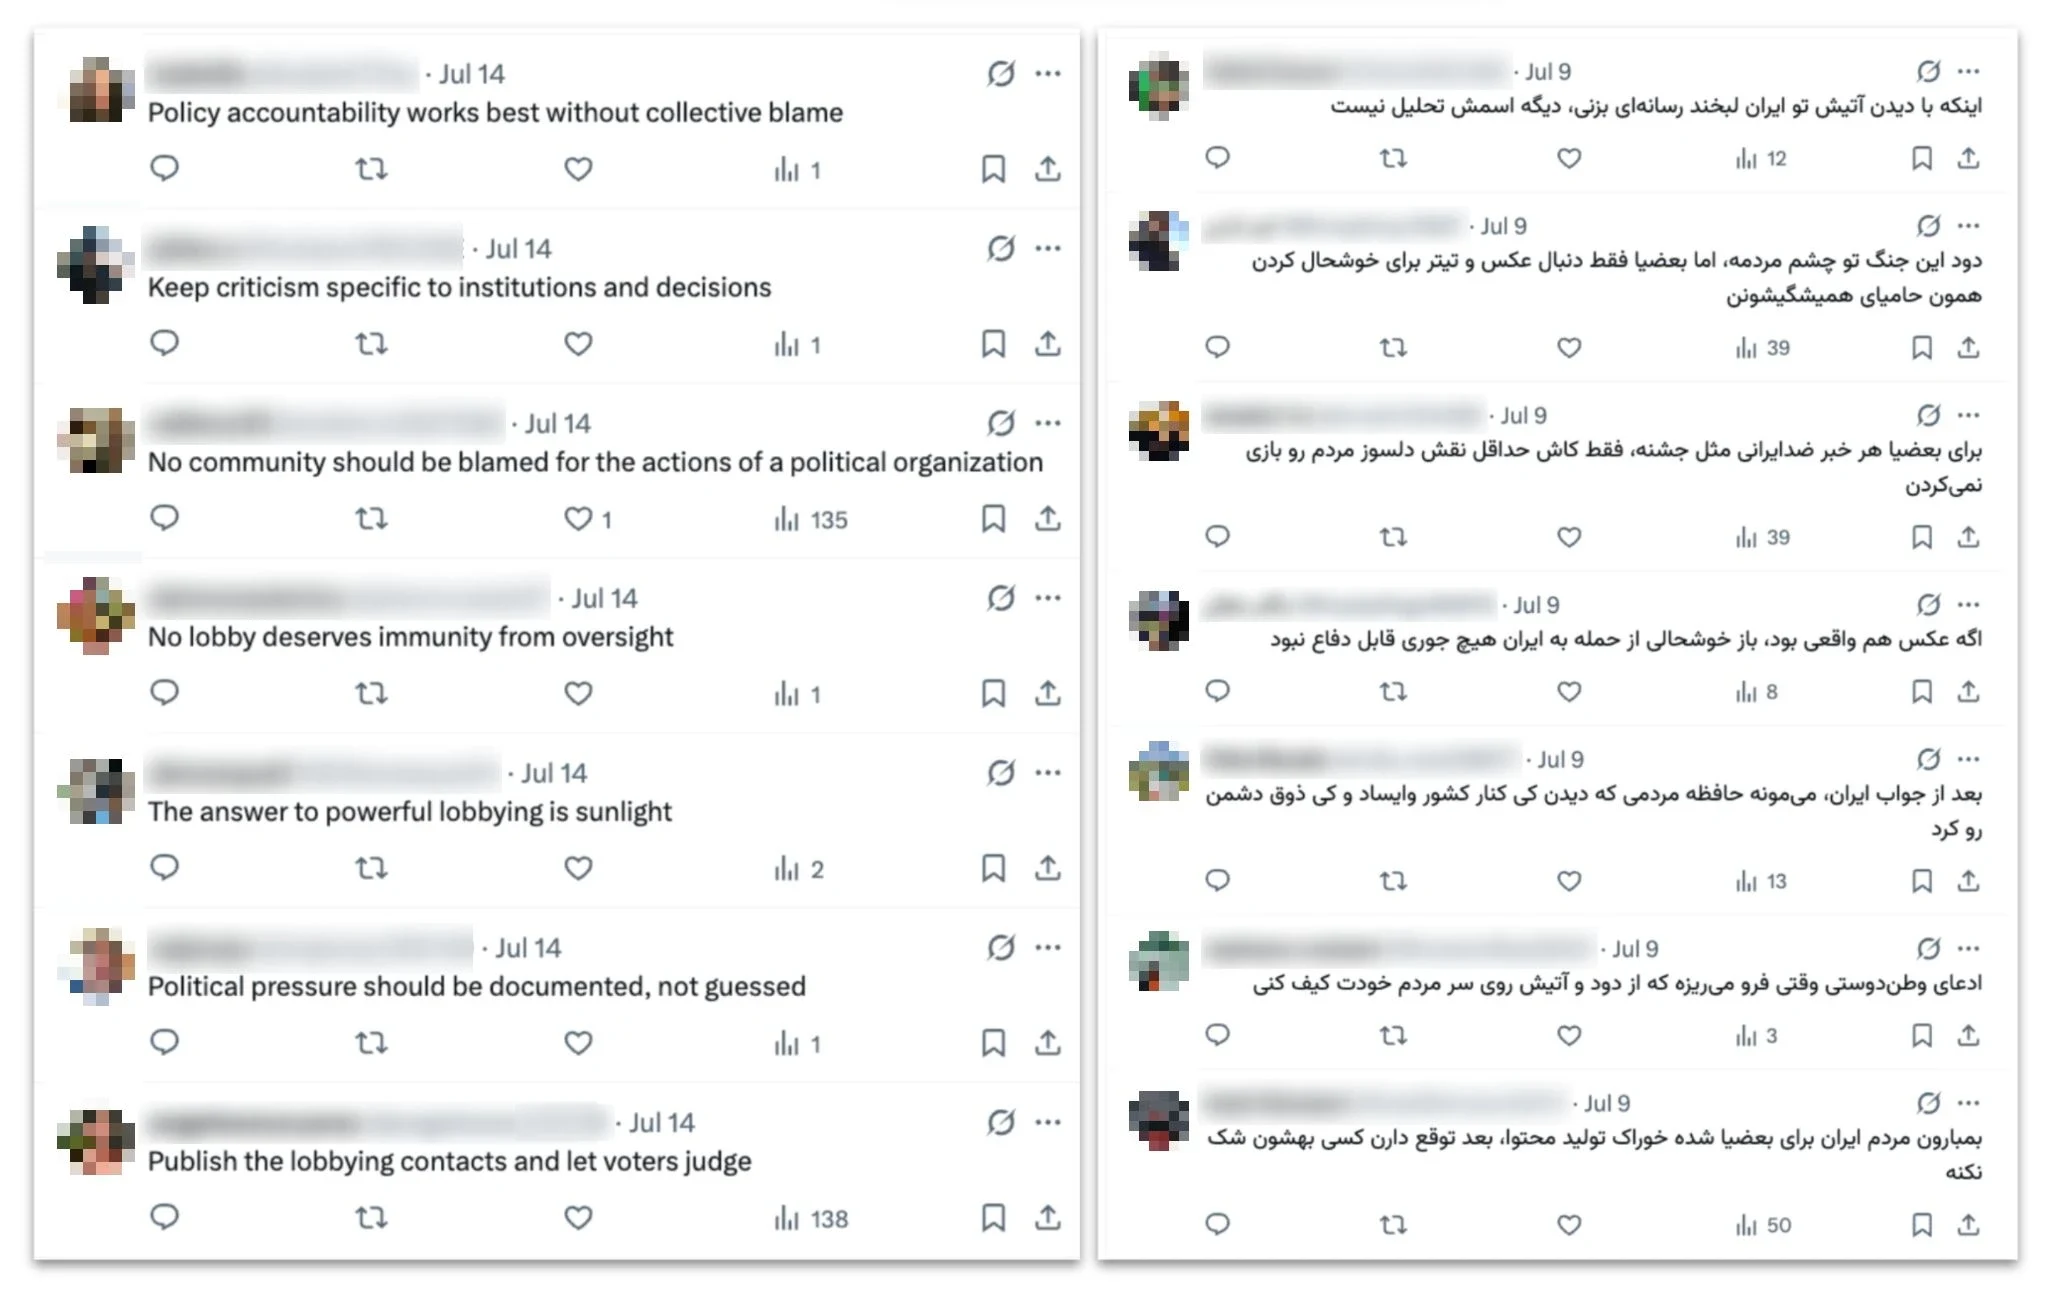
Tweets auf Englisch, links, und Persisch, rechts, generiert von dieser Operation und im Juli gepostet. Die englischsprachigen Kommentare antworteten auf einen englischsprachigen Tweet, der warnte, die USA bereiteten einen „large scale assault“ (groß angelegten Angriff) auf den Iran vor. Alle Kommentare in diesem Bild wurden innerhalb von 10 Minuten gepostet. Die persischsprachigen Kommentare antworteten auf einen persischsprachigen Tweet über US-Angriffe auf den Iran und wurden innerhalb von 13 Minuten gepostet.
Ein Teil dieser Massenkommentier-Aktivität bestand darin, Antworten auf Social-Media-Beiträge zu den eigenen Nachrichtenartikeln der Operation zu generieren. Hier gaben die Betreiber Screenshots von Beiträgen ein, die ihre Artikel bewarben, und generierten dann Kommentare, die diese lobten oder befürworteten, vermutlich um die Artikel populärer erscheinen zu lassen.
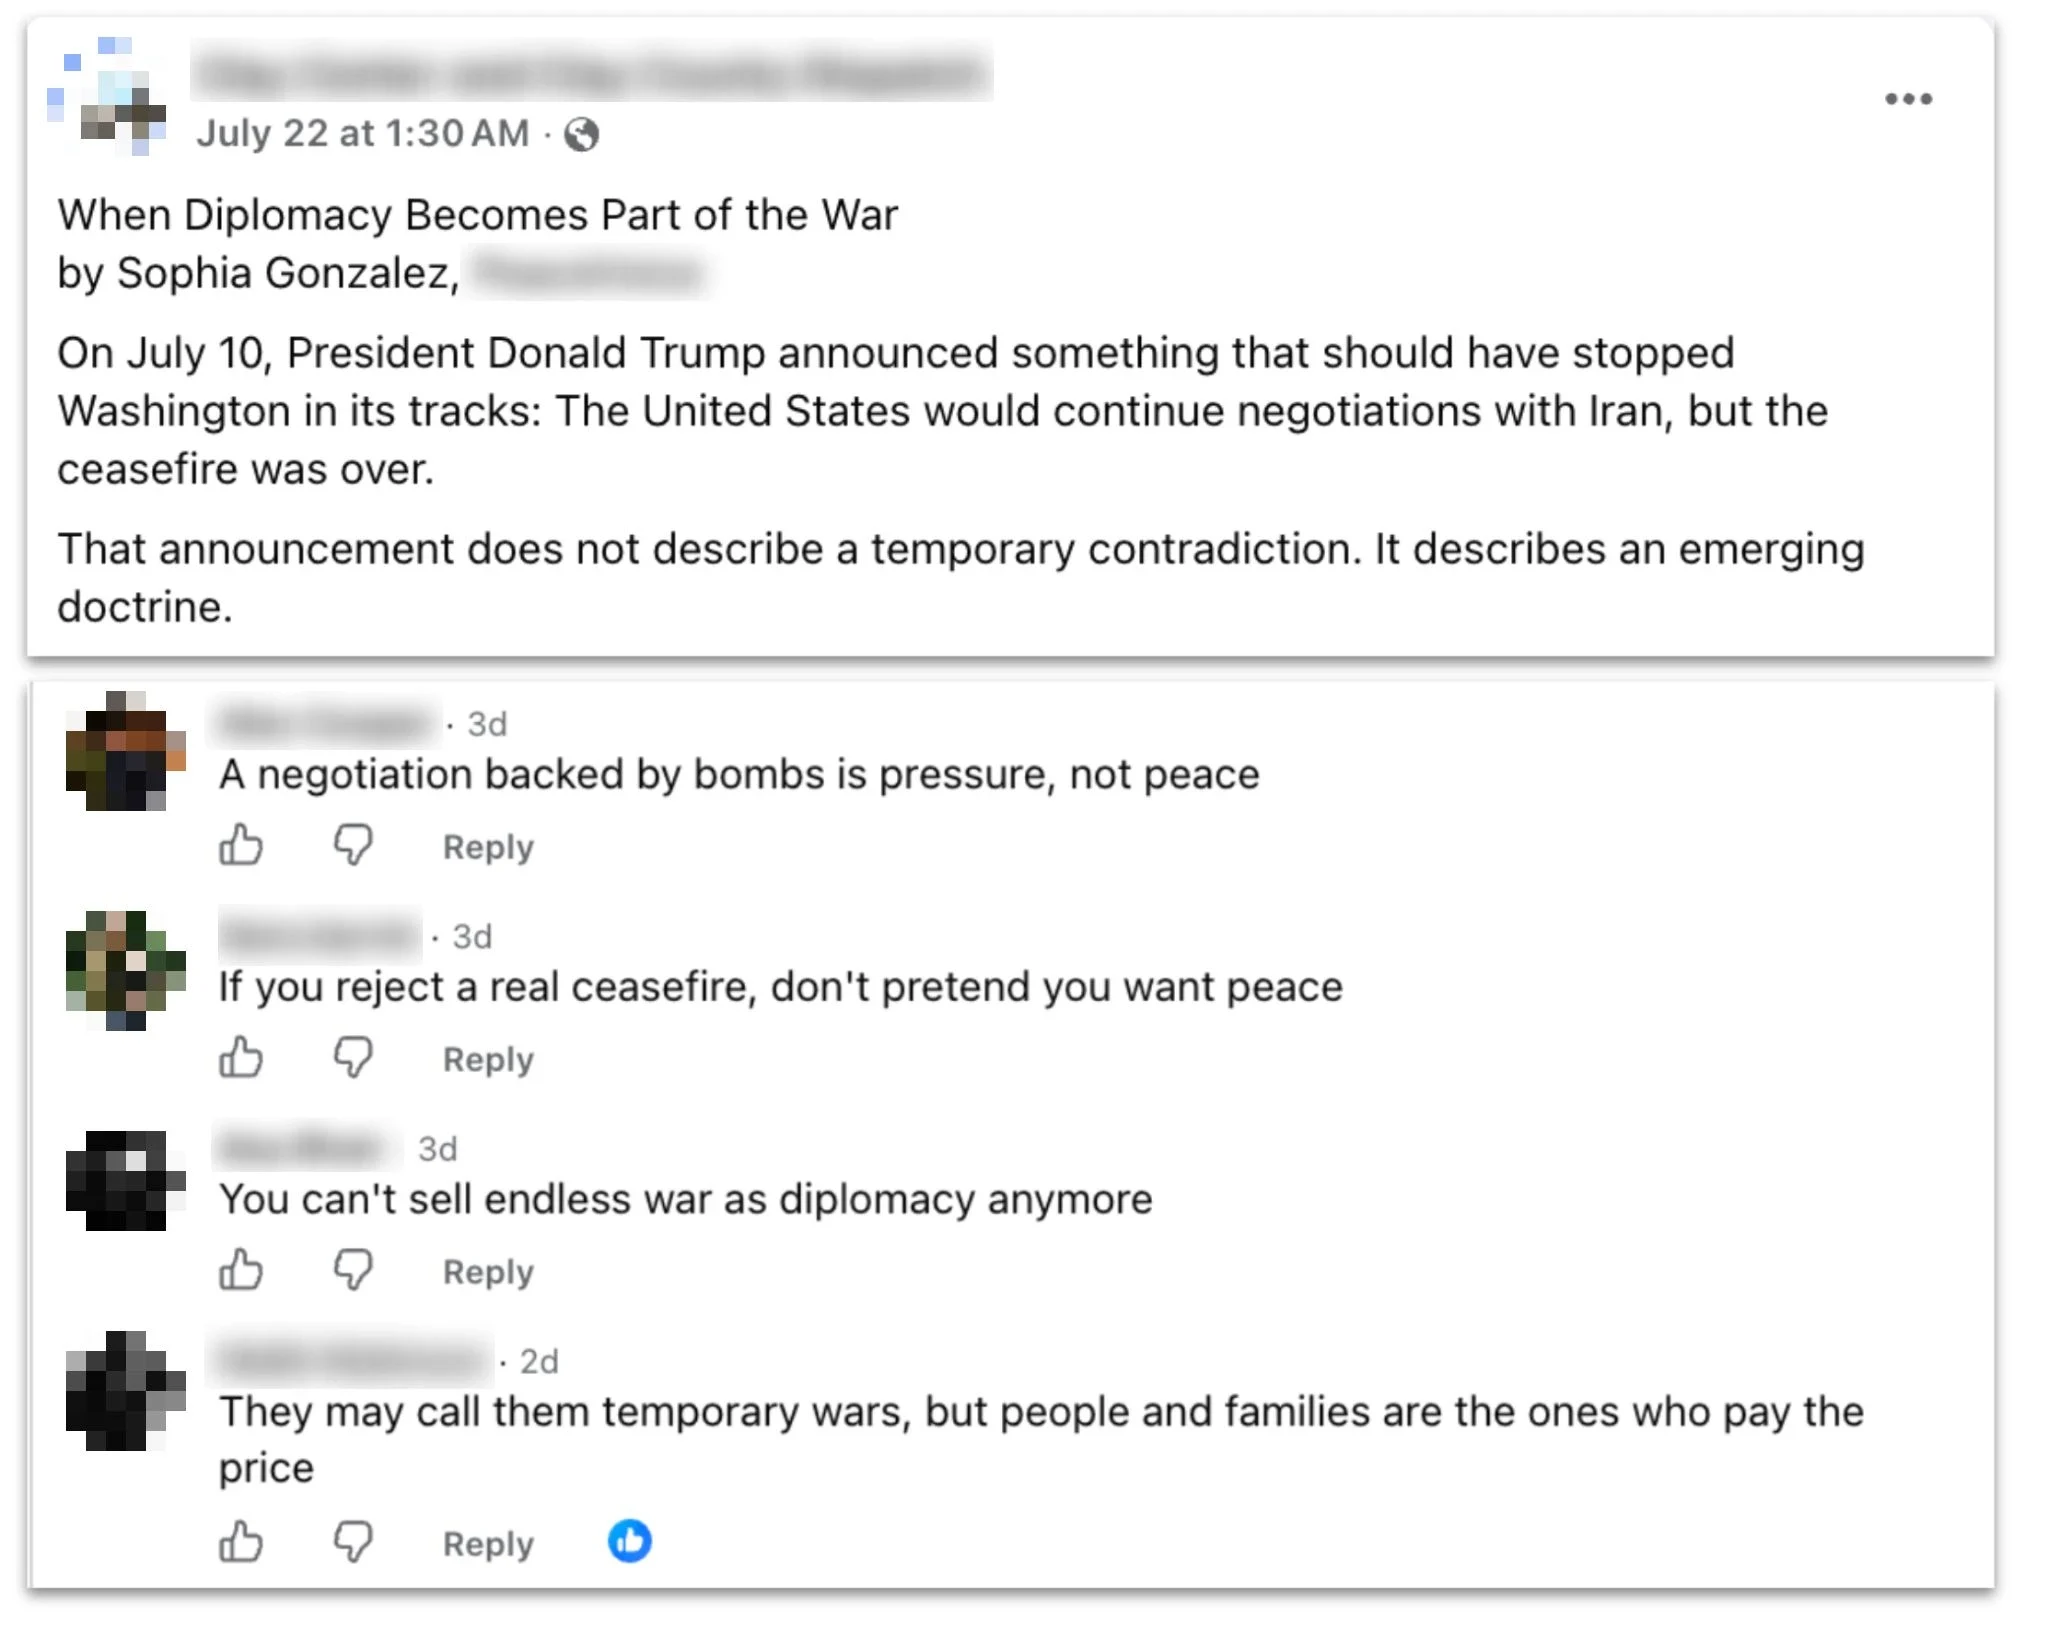
Facebook-Beitrag einer lokalen US-Nachrichtenseite, die einen von der Operation generierten Artikel teilte, sowie Kommentare zu diesem Beitrag, die von der Operation generiert wurden.
Der Großteil der Kommentar-Chargen konzentrierte sich allgemeiner auf den Konflikt zwischen dem Iran, den Vereinigten Staaten und Israel. Die Nutzer baten um Kommentare zu Themen wie Raketenangriffen, Waffenstillständen und diplomatischem Manövrieren und gaben dabei Ausgaben vor, die die USA als Aggressor, Israel als unzuverlässigen Verbündeten der USA und den Iran als trotziges, aber widerstandsfähiges Opfer darstellten. Die Betreiber generierten eine besonders große Zahl von Antworten auf Beiträge des in Großbritannien ansässigen Satellitensenders Iran International—einem Kritiker des iranischen Regimes—und erstellten über zwei Dutzend Chargen feindseliger persischsprachiger Antworten. Eine Minderheit der Chargen enthielt Antworten auf Social-Media-Beiträge zu US-politischen Themen, ebenfalls typischerweise im weiteren Kontext des Konflikts.
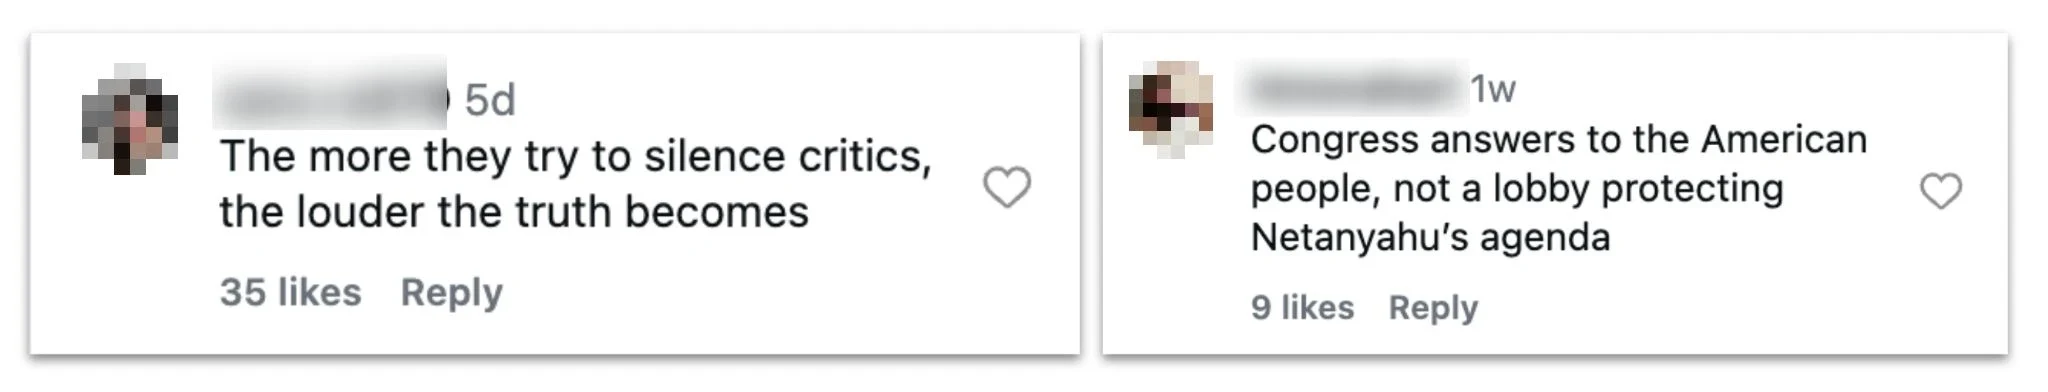
Instagram-Kommentare, die von dieser Operation als Antwort auf Beiträge über US-Politik generiert wurden.
Wir haben eine kleine Anzahl dieser Antworten online gepostet identifiziert; viele weitere erschienen nicht in unseren Open-Source-Suchen, möglicherweise weil sie entweder nicht gepostet wurden oder von Konten gepostet wurden, die bereits entfernt worden waren. (Zum Beispiel führten drei der Journalisten-Personas—Ericka Feusier, Alice Johnson und Jenny Williams—X-Konto-Namen in ihren veröffentlichten Biografien auf: alle waren Stand August 2026 gesperrt.) Einige der Konten, die tatsächlich Kommentare online posteten, hatten westlich wirkende Namen, wiesen jedoch als Kontostandorte den Iran aus.
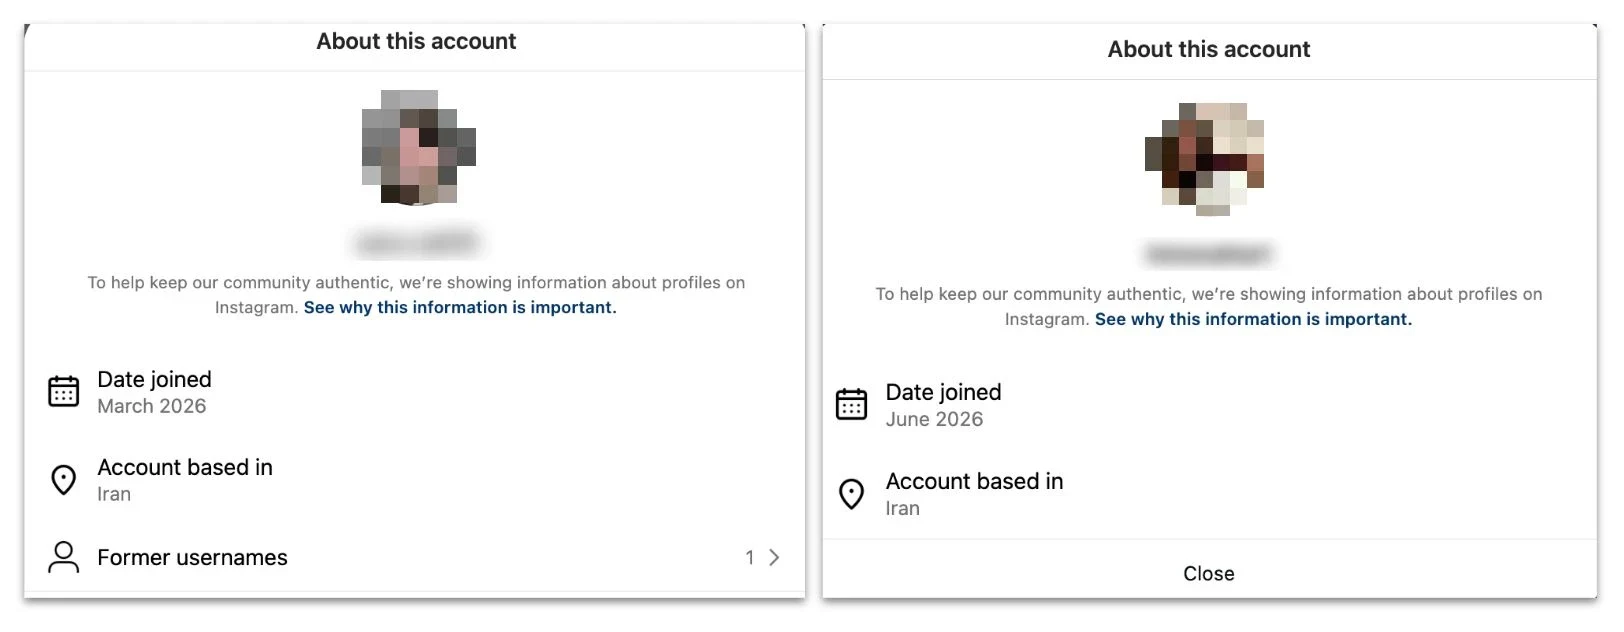
Die Transparenzeinstellungen der Instagram-Konten, die die oben abgebildeten Kommentare abgegeben haben, zeigen, dass sie sich im Iran befanden.
Wo wir diese geposteten Antworten fanden, machten sie typischerweise eine Minderheit der Gesamtkommentare unter dem betreffenden Beitrag aus, was darauf hindeutet, dass die Betreiber keine dominierende Stimme unter den authentischen Reaktionen waren. Auch scheinen sie keine nennenswerte Resonanz erzielt zu haben: Tatsächlich stammten viele der Likes auf die Antworten der Operation von Konten, die selbst mit der Operation verknüpft waren. Wir haben Informationen zu diesem Fall mit Branchenpartnern geteilt, die am besten dazu geeignet sind, ganzheitliche Einschätzungen zur Resonanz abzugeben.
Interne Berichte
Der Versuch, ihre Aktivität populärer erscheinen zu lassen, beschränkte sich nicht auf öffentlich zugängliche Beiträge. Neben ihrer Inhaltserstellung baten die Betreiber ChatGPT gelegentlich darum, offenbar interne Berichte über ihre Social-Media-Kampagne zu verfeinern. Dies bestand typischerweise darin, dem Modell eine Reihe von Statistiken zur Verfügung zu stellen und es zu bitten, daraus polierte Präsentationen zu machen.
Dies ist nicht die erste Operation, die wir unterbrochen haben, die KI zum Schreiben ihrer eigenen(opens in a new window) Selbstbewertung(opens in a new window)verwendete. Das Auffälligste an den Bemühungen der iranischen Betreiber, die eigenen Hausaufgaben zu bewerten, war die Methode, die sie dafür verwendeten. Die wichtigste „Wirkungs“-Kennzahl, die sie nutzten, war die Anzahl der Aufrufe der Beiträge, auf die sie antworteten (nicht die Anzahl der Aufrufe der tatsächlichen Antworten), gezählt vor und eine unbestimmte Zeit nach dem Posten der Antworten. Diese Berechnung berücksichtigte keine Aufrufe, die das Ergebnis anderer Faktoren gewesen sein könnten, etwa der Beliebtheit der ursprünglichen Beiträge oder anderer Kommentare. Dadurch übertrieb sie die Wirkungszahlen der Operation erheblich, was darauf hindeutet, dass die Betreiber entweder keine wirksamere Methode zur Berechnung kannten oder sich entschlossen, diese nicht zu verwenden.
Wirkung
Tatsächlich scheinen die beiden Hauptarbeitsstränge der Operation auf der Grundlage der Erkenntnisse aus offenen Quellen sehr unterschiedliche Grade wahrscheinlicher Wirkung gehabt zu haben.
Die Social-Media-Antworten, die wir identifizieren konnten, erzielten im Allgemeinen geringe Zahlen an Likes, Aufrufen und Kommentaren (im ein- oder zweistelligen Bereich). Wie oben angemerkt machten die Antworten typischerweise eine Minderheit der Gesamtkommentare des jeweiligen Beitrags aus. Unter Verwendung der IO- Breakout Scale(öffnet sich in einem neuen Fenster), die IO auf einer Skala von 1 (niedrigste) bis 6 (höchste) bewertet, würden wir diesen Teil der Operation als Kategorie 2einstufen, mit Kommentaren auf mehreren Plattformen, aber wenigen Anzeichen eines Durchbruchs oder der Fähigkeit, die Antworten zu dominieren.
Im Gegensatz dazu schafften es die Journalisten-Personas, ihre Artikel bei einer Reihe von Medien zu veröffentlichen, einige mit erheblichen Anhängerschaften: So hatte eine der Online-Medien, die die Artikel dieser Operation veröffentlichten, Stand August 2026 fast 2 Millionen Follower auf Facebook, fast 355,000 Follower auf X und über 544,000 auf Instagram. Wir würden diesen Teil der Operation als eine Kategorie 4einstufen, basierend auf ihrem konsequenten Durchbruch in einer Reihe von Medien.