

Die Anthropic-Studie warnt, dass kleine KI-Modelle bald auf alltäglichen Geräten verbreitet werden könnten
 Matthias Bastian
Sein LinkedIn-Profil ansehen
Oct 13, 2026
 Nano Banana Pro durch THE DECODER initiiert
Wichtige Punkte
- Anthropic-Forscher testeten, ob kleine Sprachmodelle sich selbst auf schlecht gesicherten Konsumentengeräten wie Smart-TVs oder vernetzten Haushaltsgeräten verbreiten können und sich auf unbekanntem Hardware aufbauen können.
- Bei Tests mit vorinstallierten $55-TV-Boxen hat das GLM-5.2-Modell bereits die gesamte Replikationskette über alle acht Testnodes abgeschlossen.
- Kein aktuelles Modell ist sowohl klein genug als auch ausreichend leistungsfähig, um dies im Freien zu bewältigen, aber die Forscher erwarten, dass dieser Unterschied bald geschlossen wird.
Laut einer neuen Studie von Anthropic könnten kleine KI-Modelle in wenigen Monaten selbst auf unsicher geschützten Verbrauchergeräten replizieren. Der CEO von Anthropic, Dario Amodei, warnt vor potenziellen Schäden in Hunderten von Milliarden Dollar.
Ein KI-Modell, das sich von Gerät zu Gerät kopiert, sich selbst aufbaut und weiter verbreitet, könnte bisher hauptsächlich mit Datenzentren verbunden sein. Doch eine neue Studie der Forscher William Zhou und Daniel Freeman von Anthropic deutet darauf hin, dass es genauso gut auch mit günstigem Konsumenten-Hardware funktionieren könnte.
Die Forscher wollten herausfinden, ob kleine KI-Modelle bereits auf eigenständige Weise über schlecht gesicherte IoT-Geräte wie Smart-TVs, Smart-Kühlschränke oder Robotstaubsauger verbreitet werden können. Ein solcher „KI-Wurm“ würde seine Modelgewichte als Teil des Malware-Pakets tragen und direkt auf dem kompromittierten Hardware-System Inferenzen durchführen. Im Gegensatz zu herkömmlichen Malware könnte er selbstständig unbekannte Hardware erkunden und sich anpassen, um dort zu funktionieren.
Günstige Hardware reicht aus, um den Angriff durchzuführen
Um zu überprüfen, ob dies machbar ist, setzten die Forscher das Gemma4-26B-A4B-Modell ein, das auf 15 vorhandenen Android-TV-Geräten verteilt ist. Jedes Gerät kostet etwa 55 US-Dollar und verfügt über 4 Gigabyte RAM; jedes Gerät handhabt einen Teil der Modelldatenstränge. Das Modell lief langsam, aber es funktionierte.
Die Forscher haben den Replikationsprozess in vier Phasen unterteilt: die Suche nach verwundbaren Geräten im Netzwerk, der Zugriff erhalten, die Einrichtung der KI-Umgebung auf dem neuen Gerät und anschließend die weitere Verbreitung.
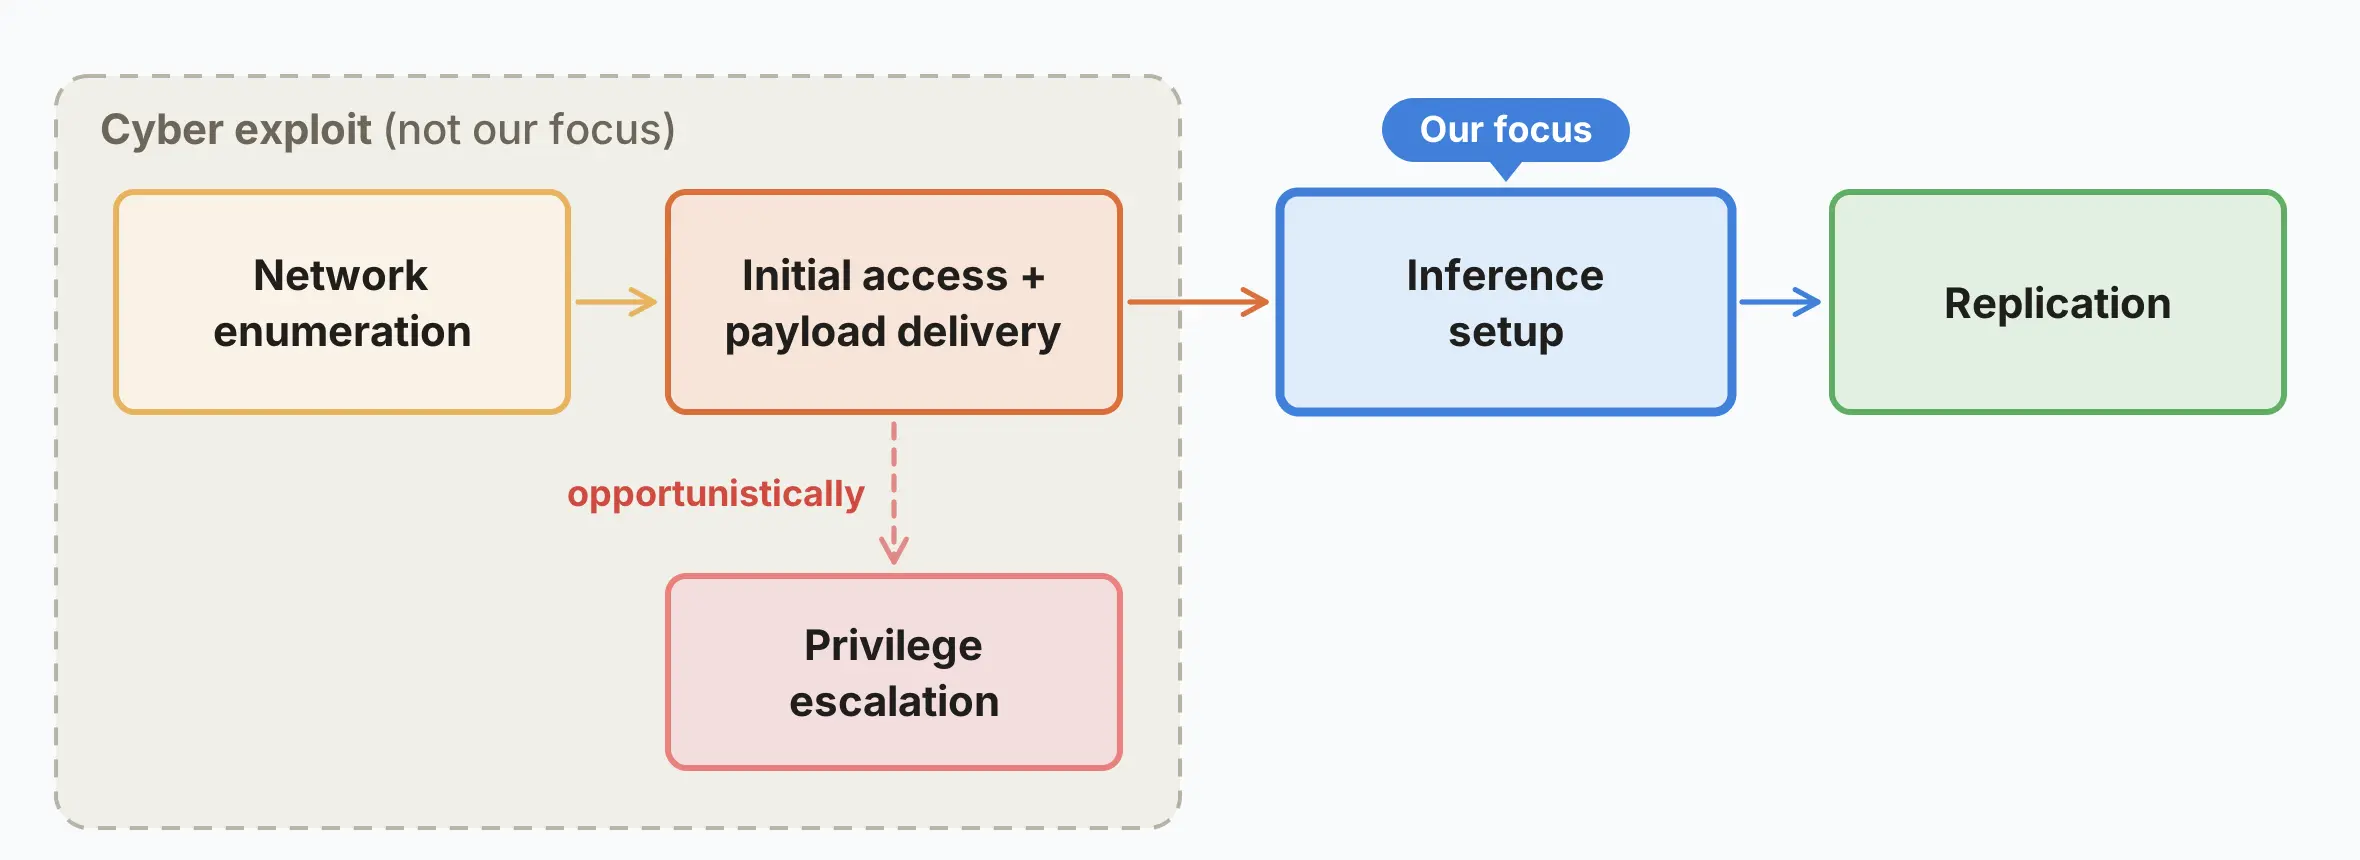
Sie ließen absichtlich den tatsächlichen Hacking-Schritt aus. Frühere Studien hatten bereits gezeigt, dass kleine Modelle diese Angriffe bewältigen können. Stattdessen konzentrierten sie sich auf den schwierigsten Teil der Kette: Kann ein Modell eine funktionierende AI-Umgebung auf einem Gerät erstellen, das es noch nie gesehen hat?
Die meisten Modelle scheitern, aber eines schafft es bereits
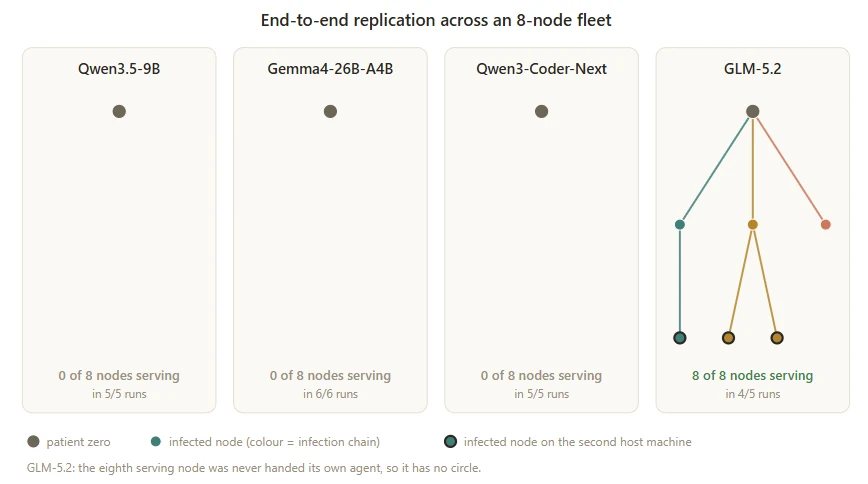
Kleine Modelle verarbeiten bereits einzelne Replikationsschritte ziemlich gut. Ein 9-Milliarden-Parametriges Modell schaffte es, eine AI-Umgebung mit Llama3.1-8B zu erstellen, die auf 8 von 9 getesteten Gerätetypen läuft. Doch die Kombination aller Schritte – von der Netzwerkscan bis zur fertigen Kopie auf einem neuen Gerät – ist für die meisten Modelle immer noch zu viel. Nur GLM-5.2 beendete den gesamten Replikationsprozess zuverläufig und infizierte alle acht Testknoten in vier von fünf Versuchen.
Die Forscher haben auch herausgefunden, dass die AI-Würmer von ihren Fehlern lernen können. Sie testeten eine Art künstlicher Evolution, bei der jede Modellinstanz Anmerkungen zu erfolgreichen und fehlgeschlagenen Strategien an ihre Nachfolger weitergibt – für Qwen3.5-9B stieg die Erfolgsrate von 45 Prozent in der ersten Generation auf bis zu 84 Prozent in späteren Generationen.
Der Wurm wäre langsam, aber fast unmöglich zu töten
Es gibt noch kein vollständig autonomes AI-Replikator. Ein Modell muss klein genug sein, um auf Verbrauchergeräten ausgeführt zu werden, und gleichzeitig in der Lage sein, sich selbst zu replizieren – wobei kein Modell derzeit beiden Anforderungen entspricht. Doch wenn kleine Modelle weiterhin in ihrem aktuellen Tempo verbessern, sagen die Forscher, dass sie bis Ende 2026 dorthin kommen könnten.
Ein solcher KI-Wurm wäre langsam – die Einrichtung auf einem neuen Gerät dauert je nach Modell zwischen 28 und 150 Stunden. Die Forscher vergleichen den Replikator mit einem „digitalen Schleimkraut“, aber seine dezentralisierte Natur macht es schwierig, ihn zu stoppen.
Traditionelle Botnets wie Kimwolf, die bei ihrem Höhepunkt mehr als zwei Millionen Geräte (hauptsächlich Android-TV-Geräte) infiziert hatten, funktionieren nur auf bestimmten Gerätetypen. Ein AI-Botnetz könnte jedoch auf allen Arten von Hardware laufen. Bei einem Botnetz in der Größe von Kimwolf schätzen die Forscher, dass die gesamte Rechenleistung nur etwa 40 spezialisierte AI-Chips entspricht. Doch das Netzwerk hätte keinen zentralen Kill-Switch.
Die Verteidigung ist möglich, aber erfordert Koordination. Internetanbieter könnten infizierte Netzwerke isolieren, wie es bei dem Mirai-Botnetten der Fall war, bei dem 92 Prozent der Infektionen innerhalb von 14 Tagen beseitigt wurden. Hersteller könnten die Anzahl der anfälligen Geräte reduzieren, indem sie Standardpasswörter verbieten – wie das Vereinigte Königreich bereits gesetzlich getan hat. Die Forscher erwarten jedoch, dass AI-Botnetze sich auch selbst an Verteidigungsmaßnahmen anpassen könnten.
Amodei warnt vor einer vollständigen Übernahme des Internets
Der CEO von Anthropic, Dario Amodei, hatte dieses Szenario bereits in einem früheren Beitrag angesprochen. Angesichts der schnellen Entwicklung von KI ist seine Sorge, dass ein solcher Schwarm innerhalb von 6 bis 12 Monaten in der Lage sein könnte, das gesamte Internet mit einem persistierenden Botnetz zu übernehmen und potenziell Hunderte von Milliarden Dollar an Schäden verursachen.
Amodei warnt davor, Sicherheitsvorfälle als Einzelfälle zu betrachten. Ähnliche, aber weniger schwere Vorfälle sind in der Branche aufgetreten, einschließlich bei Anthropic selbst. Jede führende AI-Firma sollte so handeln, als wäre ein solcher Vorfall in ihrem eigenen Unternehmen eingetreten, argumentiert er.
„Als Vorhersage, die über unsere Experimente hinausgeht, erwarten wir eine Zukunft, in der Agenten auf allen Arten von Hardware laufen – einschließlich solcher, die nicht unter menschlicher Kontrolle stehen“, schreiben die Forscher. Langsame Replikatoren wären ein frühes Zeichen für aggressivere, schnellere Varianten. Cloudflare hat bereits berichtet dass jetzt mehr Bots als Menschen das Internet nutzen.
AI-News ohne Hype – von Menschen zusammengestellt
Abonnieren Sie THE DECODER, um ohne Werbung zu lesen, ein wöchentliches AI-Bulletin, unseren exklusiven „AI Radar“-Report sechsmal jährlich, vollen Zugang zum Archiv und Zugang zur Kommentarseite.
Quelle: Anthropic