
KI-Agenten müssen zunehmend auf Webressourcen zugreifen, die pro Anfrage kosten. Beispielsweise berechnen Premium-Datensätze den Preis pro Abfrage, Research-APIs werden pro Aufruf abgerechnet, und paywallgeschützte Verlage sperren Inhalte hinter einer Zahlung. Wenn ein KI-Agent auf eine dieser Ressourcen stößt, antwortet der Server mit HTTP 402 Payment Required. Der Agent verfügt über keinen integrierten Zahlungsmechanismus, kein an die Sitzung gebundenes Budget und keine programmatische Möglichkeit, die Anfrage zu erfüllen. Die Aufgabe bleibt stecken und erfordert manuelles Eingreifen.
Anchor Browser mit Agentic Payments übernimmt Machine-to-Machine-Zahlungsworkflows im Namen des Agenten. Entwickelt in Zusammenarbeit mit dem AWS Generative AI Innovation Center Partner Agent Factory, ist es nun verfügbar über den AWS Marketplace. Dieser Beitrag zeigt, wie Anchor Browser sich mit Amazon Bedrock AgentCore payments integriert, damit KI-Agenten autonom für x402-geschützte Seiten und APIs bezahlen können. Das x402-Protokoll ist ein offener Standard für HTTP-basierte Machine-to-Machine-Zahlungen. Ein Server antwortet mit 402 Payment Required zusammen mit dem Betrag, den akzeptierten Zahlungsmethoden und der Zahlungsadresse, die der Agent zur Durchführung der Transaktion verwendet.
Anchor Browser ist eine cloudbasierte Browser-Automatisierungslösung, die speziell für KI-Agenten entwickelt wurde. Jede Agent-Sitzung läuft in einer verwalteten Browser-Umgebung, die den Authentifizierungsstatus beibehält, die Navigation übernimmt, Netzwerkanfragen erfasst und eine Live-Ansicht der Seiteninteraktionen bereitstellt.
Amazon Bedrock AgentCore bietet Funktionen zum Erstellen, Verbinden und Optimieren von Agenten im großen Maßstab. Amazon Bedrock AgentCore payments ist eine vollständig verwaltete Funktion innerhalb von AgentCore, mit der KI-Agenten APIs, Model Context Protocol (MCP)-Server und Webinhalte autonom entdecken, darauf zugreifen und dafür bezahlen können. AgentCore payments verwaltet die Wallet-Konnektivität, setzt konfigurierbare Ausgabenlimits auf der Infrastrukturschichte durch und verarbeitet Zahlungen über das x402-Protokoll. Es bietet zudem Observability über Zahlungsversuche, Genehmigungen, Ablehnungen und Abwicklungen durch Amazon CloudWatch.
Wenn ein in Anchor Browser laufender Agent auf eine 402-Antwort stößt, autorisiert AgentCore payments die Transaktion und schließt sie innerhalb des konfigurierten Budgets ab. Der Workflow läuft ohne Unterbrechung weiter.
Herausforderungen
Wenn ein autonomer Agent auf eine x402-geschützte Ressource stößt, bleibt der Workflow stecken. Der Agent stellt eine Anfrage, etwa das Abrufen eines Premium-Research-Berichts oder den Aufruf einer kostenpflichtigen Data-Enrichment-API, und der Server antwortet mit HTTP 402 Payment Required. Ohne einen Mechanismus zum Bezahlen erfordert die eigentlich autonom laufende Aufgabe nun menschliches Eingreifen.
Heute müssen Entwickler den gesamten Zahlungsstack selbst erstellen. Dieser Aufwand umfasst vier Kategorien von Komplexität:
Behandlung des Zahlungsprotokolls
- Erkennen und Parsen der 402-Challenge aus der HTTP-Antwort sowie Unterscheiden von Payment-Required-Antworten von anderen 4xx-Fehlern.
- Erstellen des korrekten Zahlungsheaders mit dem kryptografischen Nachweis im exakten Format, das der Händler erwartet.
- Unterstützung mehrerer Zahlungsschemata (exact-, upto- und Protokollvarianten), ohne anbieterspezifische Logik fest in den Agenten zu codieren.
- Gewährleistung der Kompatibilität über x402-Händlerimplementierungen hinweg, die sich in Challenge-Format, unterstützten Stablecoins oder Abwicklungszeitpunkten unterscheiden können.
Sicherheit und Schlüsselverwaltung
- Speichern eines privaten Schlüssels zum Signieren von Zahlungen, was eine sichere Schlüsselspeicherung in einer Umgebung erfordert, die nicht vertrauenswürdigen Eingaben ausgesetzt ist.
- Verwaltung der Wallet-Lebenszyklusoperationen, einschließlich Schlüsselrotation, Aktualisierung der Credentials und Provider-Failover.
Betriebliche Resilienz
- Erneutes Absenden der ursprünglichen Anfrage mit dem Zahlungsheader unter Beibehaltung des Sitzungsstatus, der Cookies und des Anforderungskontexts.
- Bereitstellung von Idempotenz, was für Wallet-Vorgänge unerlässlich ist.
- Durchsetzung von Ausgabenlimits pro Sitzung und pro Transaktion mit Echtzeit-Budgetverfolgung über gleichzeitige Agent-Ausführungen hinweg.
Beobachtbarkeit und Compliance
- Erfassung jedes Zahlungsversuchs, jeder Genehmigung, Ablehnung und Abwicklung in Audit-Protokollen für Compliance und Abstimmung.
Ohne einen verwalteten Zahlungsdienst muss der Agent den gesamten Zahlungs-Stack intern verwalten. Bei jedem x402-geschützten Aufruf, der eine 402-Antwort zurückgibt, muss der Agent den vollständigen Zahlungsablauf intern orchestrieren, einschließlich:
- Signieren des Nachweises.
- Anhängen des korrekten Headers.
- Wiederholen der Anfrage.
- Abwickeln der Transaktion.
- Protokollieren des Ergebnisses.
Jeder dieser Schritte erfordert benutzerdefinierten Code, den Entwickler erstellen, absichern und warten müssen. Abbildung 1 veranschaulicht diese Architektur. Der Agent enthält acht eng gekoppelte Komponenten (Wallet, Private Keys, Budget Controls, Sign Proof, Attach Header, Retry Logic, Settle Payment und Logging). Der Agent verbindet sich mit einer x402-API, wobei eine 402-Challenge zurückfließt und eine Wiederholung vorwärts fließt.
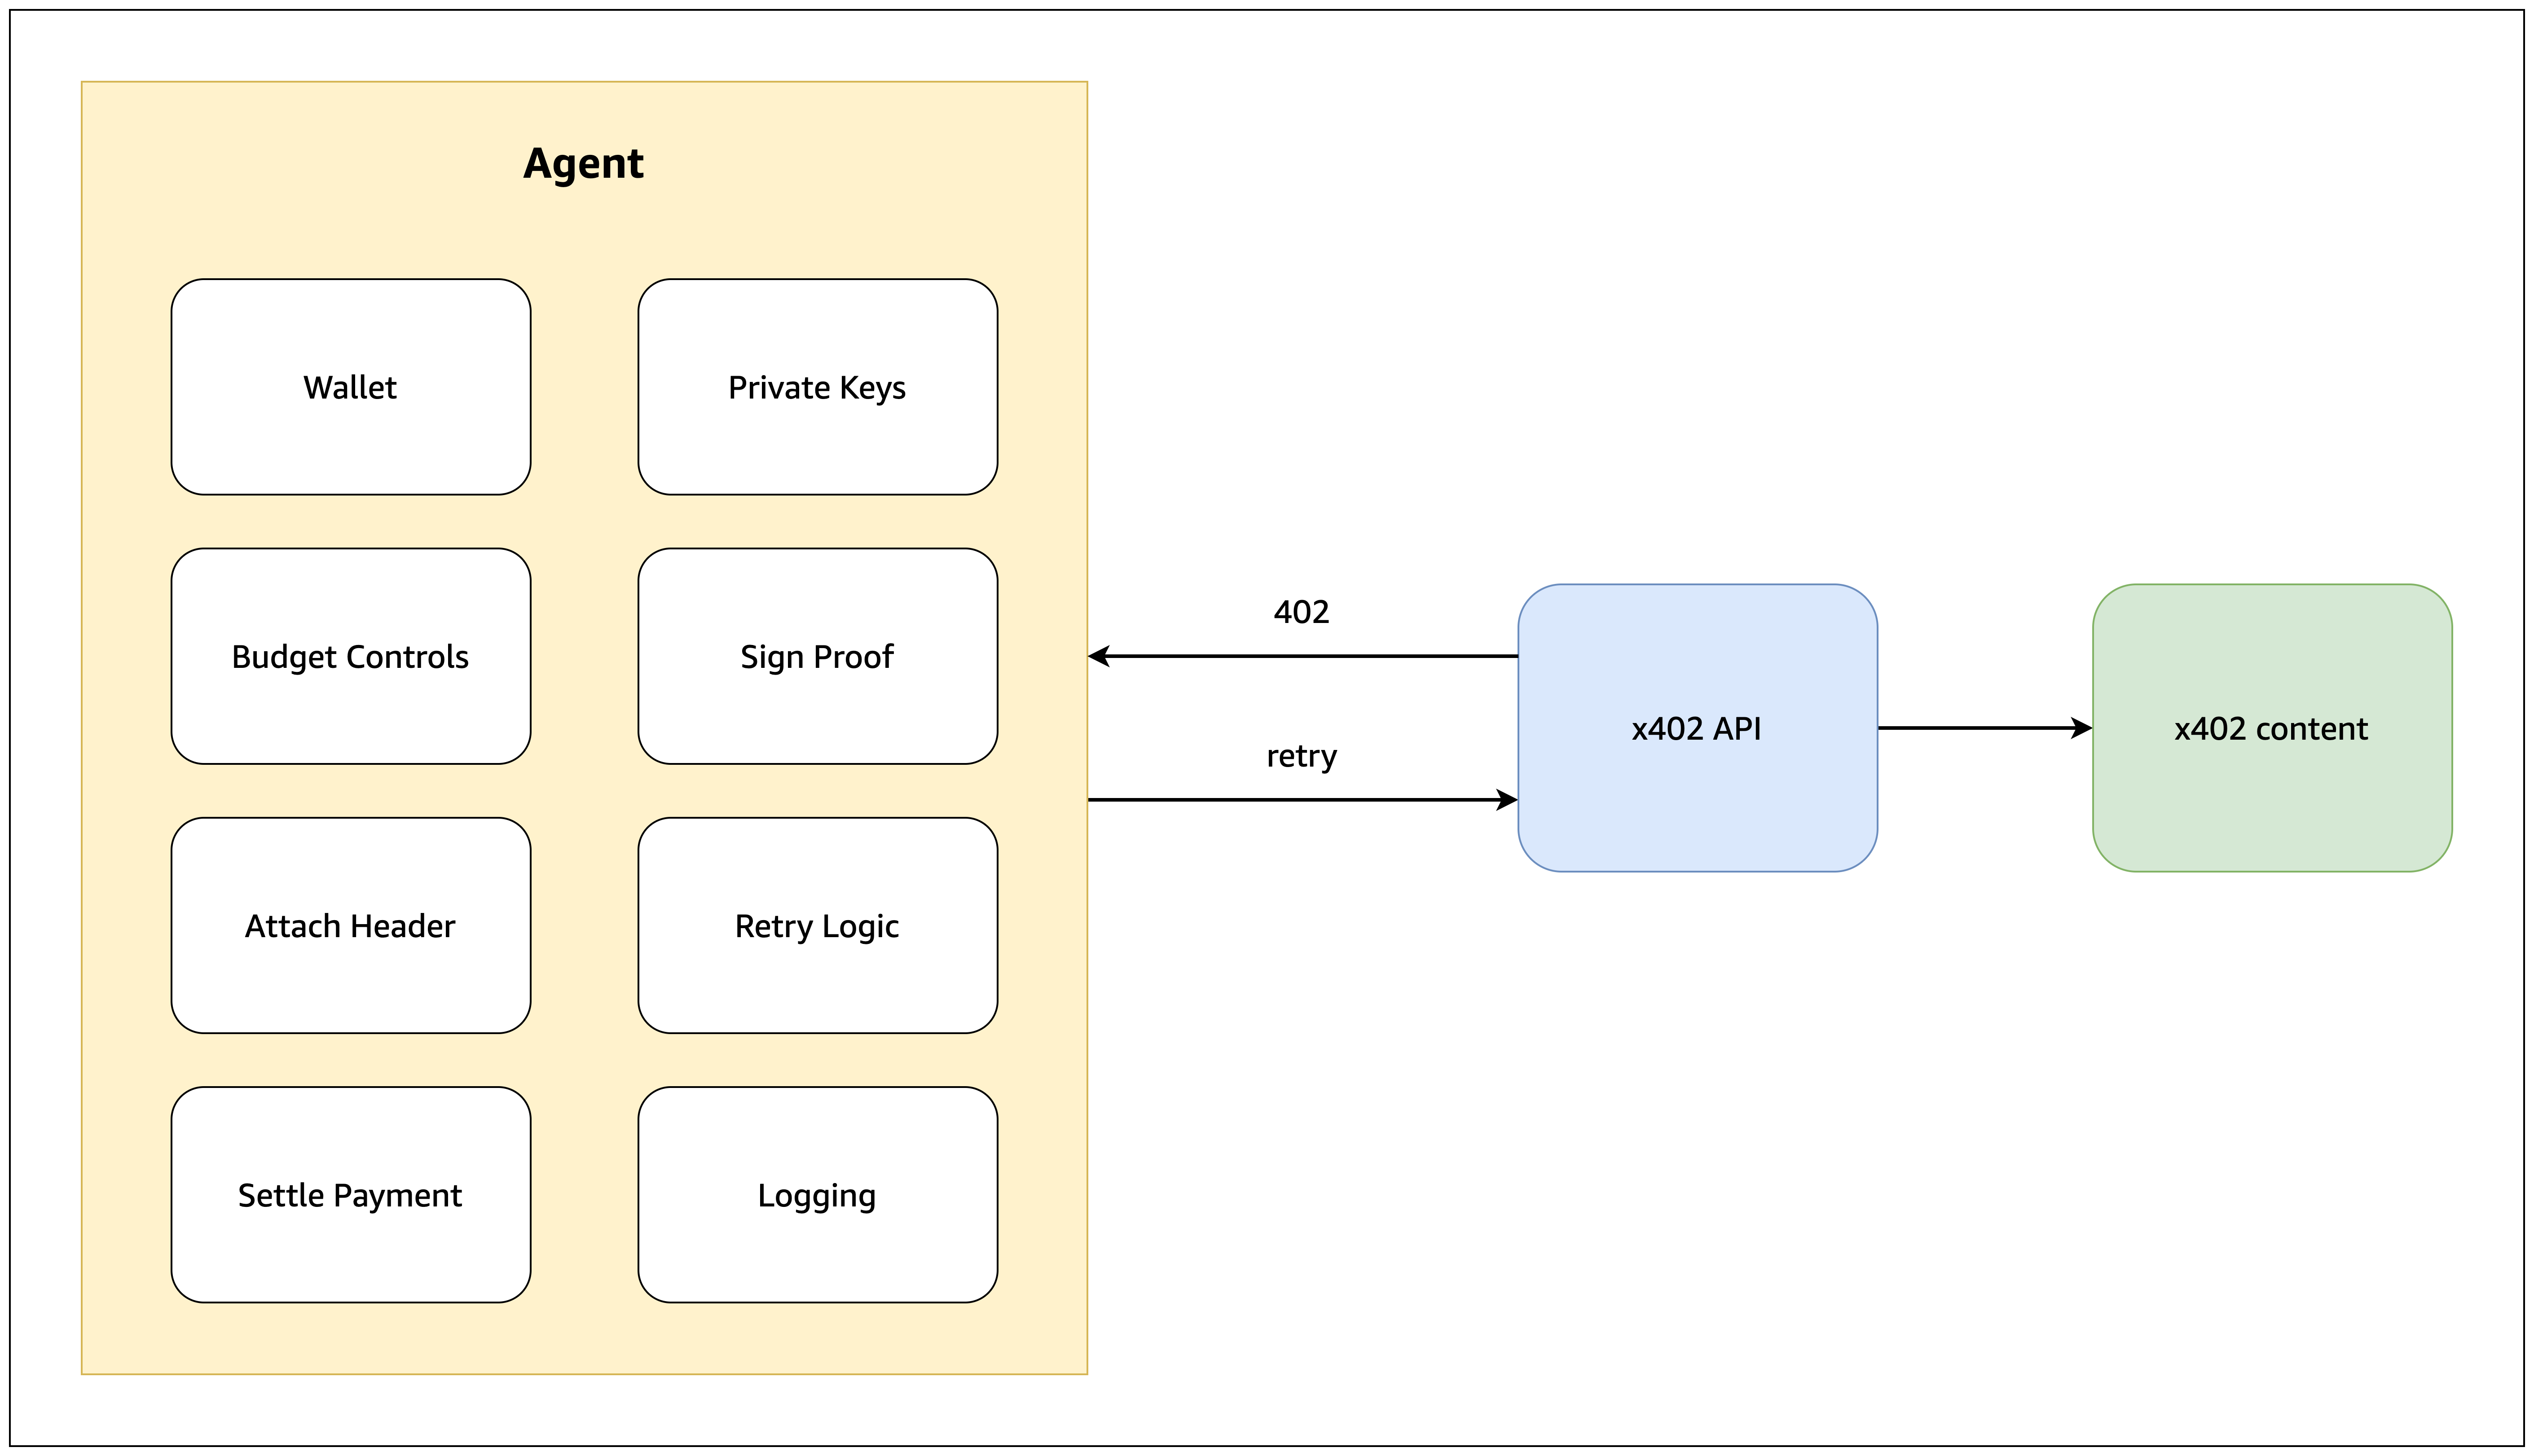
Abbildung 1: Agent-Payment-Stack
Die Sicherheitsüberlegungen gehen über den Entwicklungsaufwand hinaus.
Unkontrollierte Ausgaben. Ohne harte Ausgabenlimits, die auf Infrastrukturebene durchgesetzt werden, kann ein Bug, eine Retry-Schleife, eine Prompt-Injection oder ein unbeabsichtigter Zugriff unbeabsichtigte Zahlungen auslösen. Ein Agent, der einen kostenpflichtigen Endpunkt in einer Schleife erneut aufruft, autorisiert Zahlungen weiter, bis ein manueller Eingriff erfolgt.
Schlüsseloffenlegung. Wenn private Schlüssel innerhalb der Agent-Laufzeitumgebung liegen, teilen sie sich eine Ausführungsumgebung mit nicht vertrauenswürdigen Webseiten, Tools von Drittanbietern und externen Abhängigkeiten. Diese Vektoren können versehentlich die Zugangsdaten offenlegen, die echte Gelder kontrollieren.
Offenlegung des Signaturablaufs. Wenn die Signaturinfrastruktur aus der Laufzeitumgebung zugänglich ist, kann ein Angreifer versuchen, auf den Schlüssel zuzugreifen oder Zahlungen an eine Adresse unter unbefugter Kontrolle umzuleiten. Eine wirksame Minderung erfordert, dass der Schlüssel gar nicht erst in die Laufzeitumgebung gelangt.
Browserbasierte Agents bringen eine zusätzliche Einschränkung mit sich: Die Zahlung muss innerhalb derselben Browsersitzung erfolgen. Andernfalls stimmen Sitzungsaufzeichnungen und Live-Ansicht nicht mehr mit dem tatsächlich Ausgeführten überein.
Lösung
Anchor Browser und AgentCore payments begegnen dieser Komplexität, indem sie den gesamten Payment-Stack in eine verwaltete Infrastruktur verlagern.
Anders als ein zustandsloser Tool-Aufruf bietet Anchor Browser einen echten Cloud-Browser mit persistenter Identität, wiederholbaren und deterministischen Workflows sowie dem Sitzungskontext, der benötigt wird, um sich anzumelden, zu navigieren und Aufgaben zuverlässig abzuschließen. Authentifizierung, Navigation, Netzwerkanfragen, Aufzeichnungen und Live-Ansicht finden innerhalb derselben Browsersitzung statt. Wenn eine Zahlung erforderlich ist, erfolgt die Transaktion innerhalb dieser Sitzung. Die Aufzeichnung erfasst die vollständige Sequenz von der Anfrage über den 402 bis zur Zahlung und zur Auslieferung des Inhalts. Anchor Agents enthalten ein integriertes x402-Tool, das kostenpflichtige API-Aufrufe nativ im Browserkontext verarbeitet. Das integrierte Tool erfordert keine Änderungen an bestehenden Workflows auf Basis von Playwright, Puppeteer oder dem Chrome DevTools Protocol.
AgentCore payments dient als Zahlungsschicht. Im Zentrum des Dienstes steht der Payment Manager, die Ressource auf oberster Ebene, die die Zahlungsoperationen für das AWS-Konto koordiniert. Zum Erstellen eines Payment Managers müssen ein Authorizer-Typ und eine IAM-Rolle angegeben werden. AgentCore provisioniert dann eine entsprechende Workload-Identität in Amazon Bedrock AgentCore Identity.
Die übrigen Komponenten verbinden den Payment Manager mit externer Wallet-Infrastruktur:
- Ein PaymentConnector integriert den Payment Manager mit einem externen Wallet-Anbieter, entweder Coinbase Developer Platform (Coinbase CDP) oder Stripe Privy.
- Ein PaymentCredentialProvider speichert die Zugangsdaten des Wallet-Anbieters sicher in AgentCore Identity.
- Ein PaymentInstrument identifiziert die konkrete Wallet-Adresse, von der Gelder abgebucht werden.
Anchor Browser richtet Wallets über AgentCore payments mit einem unterstützten Wallet-Anbieter ein, ohne Wallet-Geheimnisse oder private Schlüssel in die Agent-Laufzeitumgebung zu platzieren. AgentCore payments wickelt Wallet-Operationen über den konfigurierten Anbieter ab. Für die Endpunkt-Erkennung stellt AgentCore einen kuratierten Coinbase x402 Bazaar MCP server through Amazon Bedrock AgentCore Gatewaybereit, damit Agents verfügbare Pay-per-Use-x402-Endpunkte programmatisch entdecken können.
AgentCore payments strukturiert die Zahlungsarchitektur um. Sensible Operationen wandern aus der Agent-Laufzeitumgebung in eine verwaltete Dienstschicht. Der Anchor Agent enthält nur zwei zahlungsbezogene Komponenten: eine Budget-Sitzung und das x402-Tool. Die Infrastruktur – einschließlich Authentifizierung, Wallet-Geheimnissen, Zahlungslimits, Observability und Signierung von Zahlungsnachweisen – befindet sich in der AgentCore-payments-Schicht. Abbildung 2 zeigt den Anchor Agent, der sich mit der verwalteten AgentCore-payments-Schicht verbindet, welche die Wallet-Anbieter-Integration mit Coinbase CDP oder Stripe Privy übernimmt.
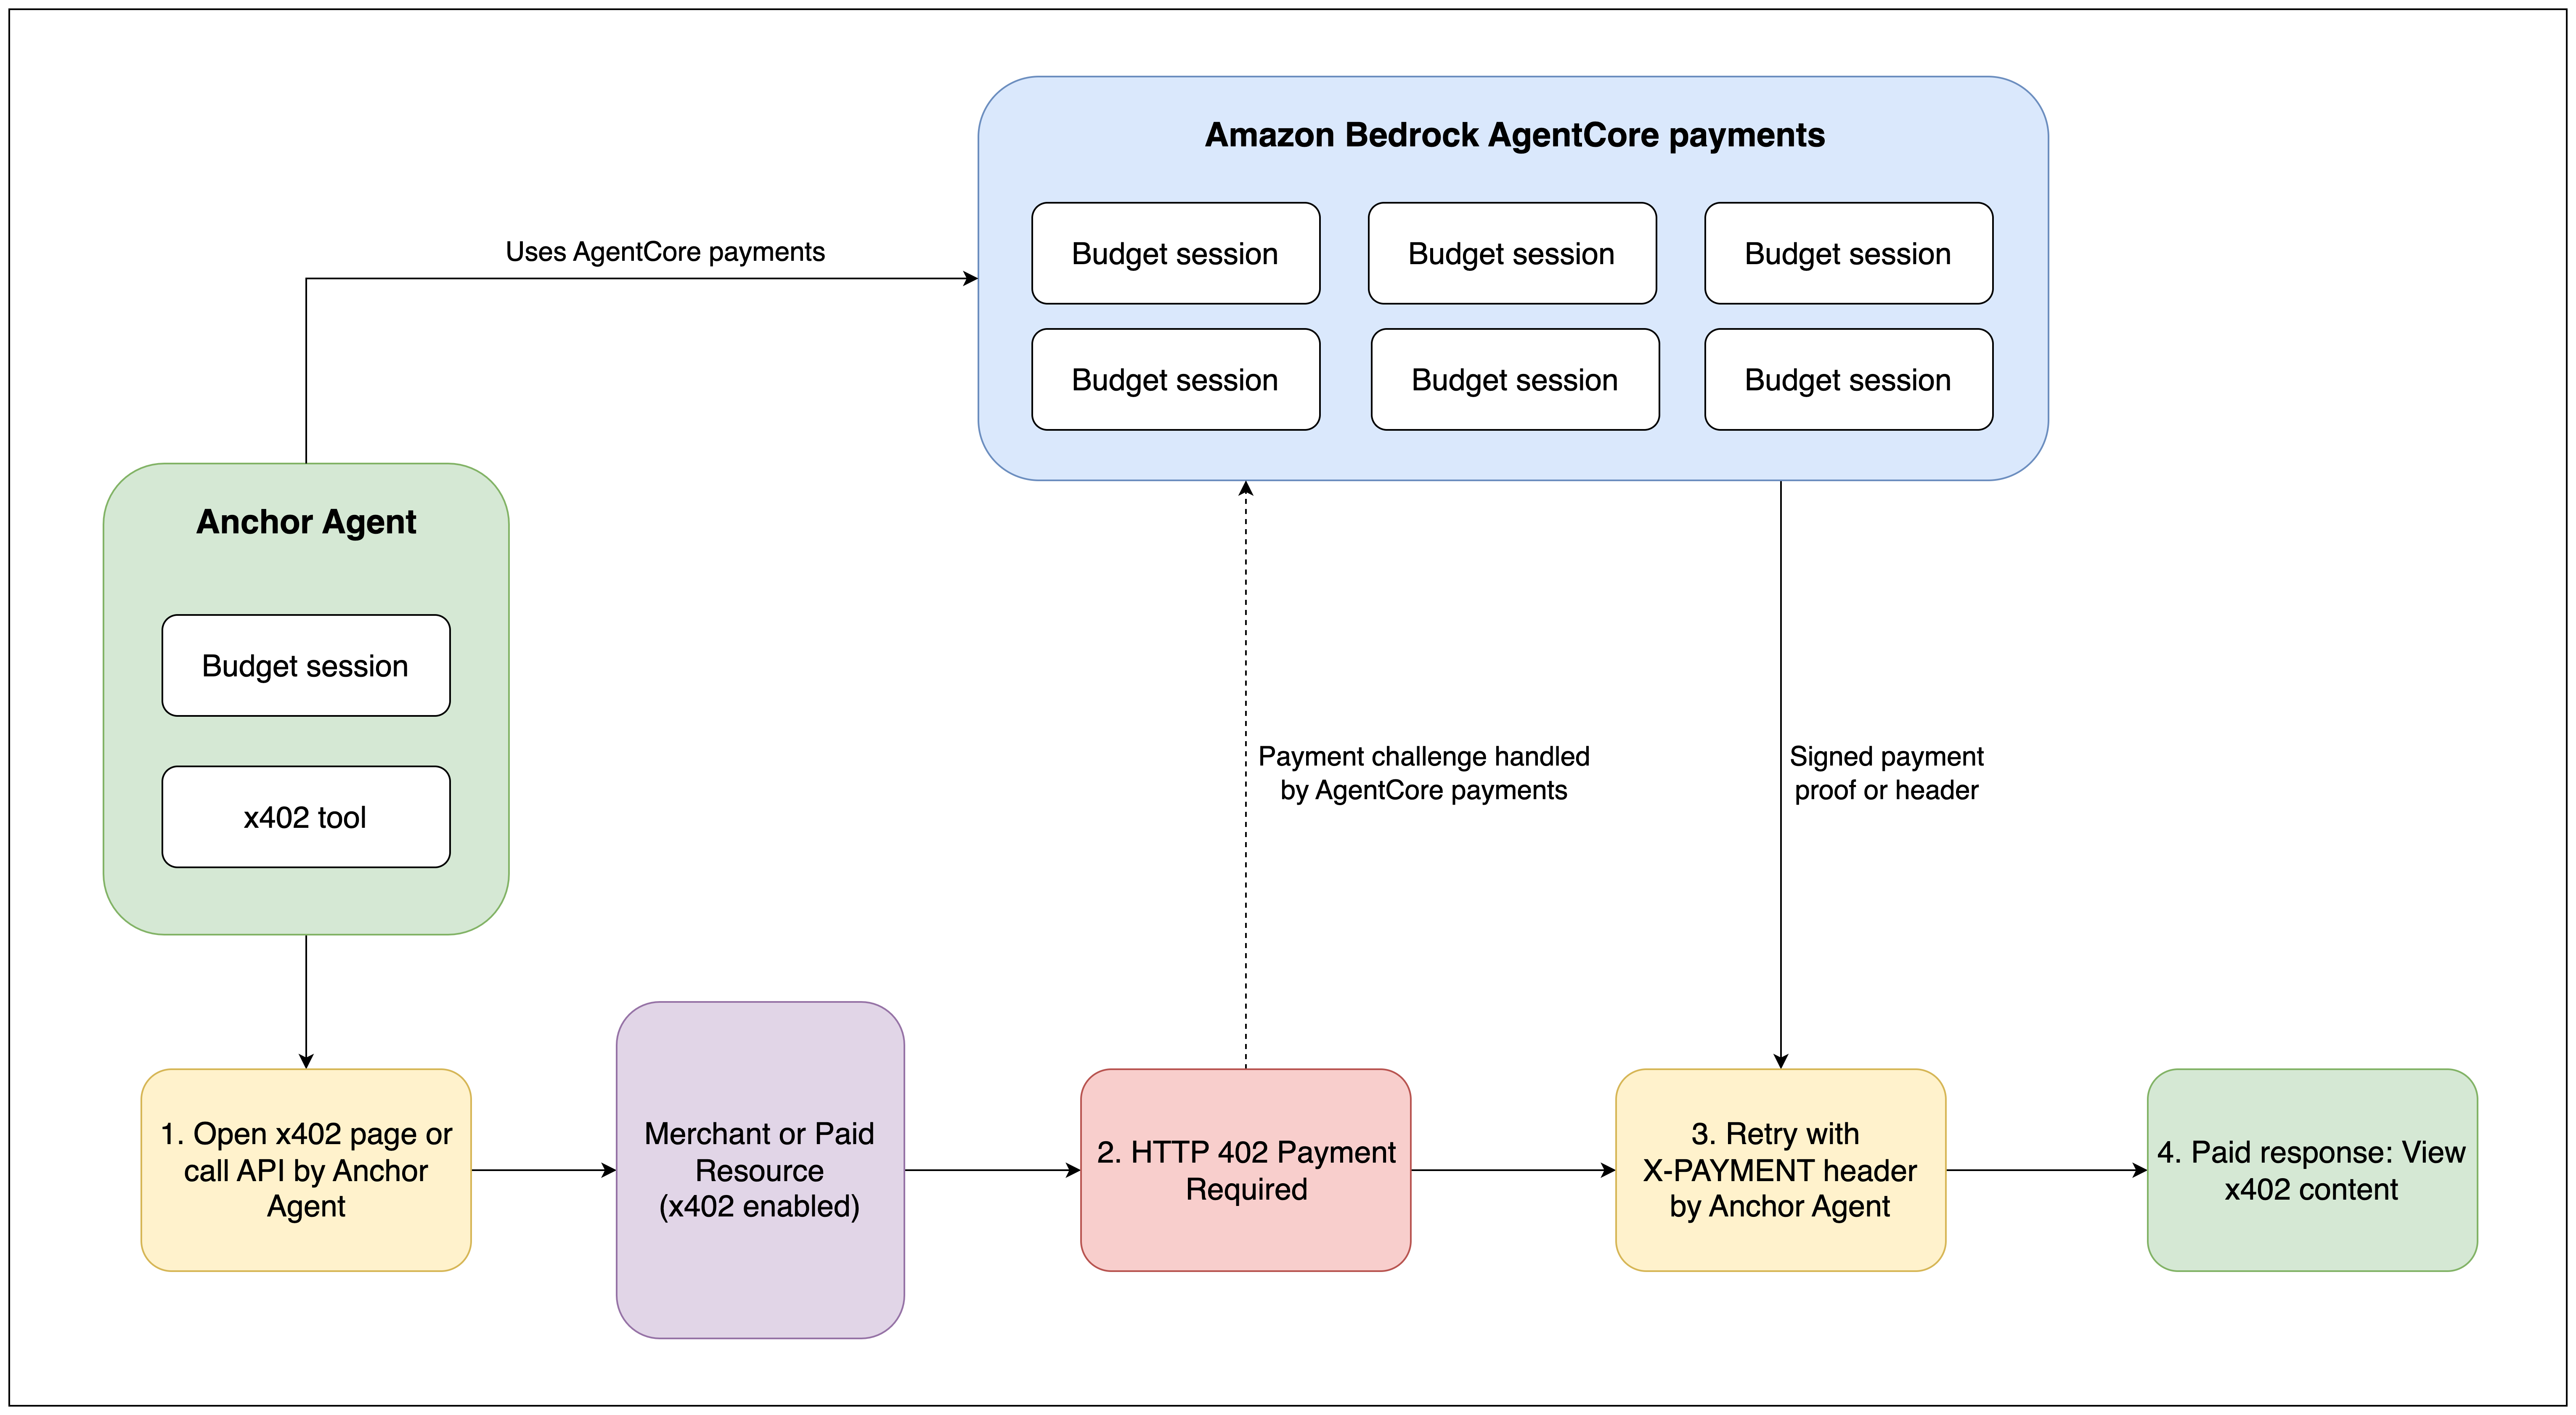
Abbildung 2: Anchor Browser integriert sich in AgentCore payments
Wie der Zahlungsablauf funktioniert
Die folgenden Schritte beschreiben, was Ende zu Ende geschieht – von dem Moment, in dem eine Browsersitzung auf eine durch x402 geschützte Ressource trifft, bis zu dem Moment, in dem der Agent die Antwort erhält und die Aufgabe fortsetzt.
- Anchor Browser erstellt eine dedizierte AgentCore-PaymentSession für die Browsersitzung. Wenn die Sitzung mit aktiviertem x402 startet, provisioniert Anchor Browser eine PaymentSession über AgentCore payments und verknüpft die Browsersitzung mit einem konfigurierten Zahlungsinstrument und Budget.
- Der Browser erhält eine HTTP-402-Antwort (Payment Required). Der Agent navigiert zu einer URL oder führt eine Fetch- oder XMLHttpRequest(XHR)-Anfrage aus. Der Händler antwortet mit einer 402-Challenge, die den Betrag, die akzeptierten Zahlungsarten und die Zahlungsadresse angibt.
- Der Browser wählt eine kompatible Zahlungsart aus. Anchor Browser liest die Nutzdaten der 402-Challenge und gleicht die angeforderte Zahlungsart mit dem Instrument ab, das mit der PaymentSession verknüpft ist.
- AgentCore prüft das Sitzungsbudget und erzeugt den kryptografischen Zahlungsnachweis. AgentCore payments prüft, ob der Zahlungsbetrag innerhalb des Sitzungsausgabenlimits liegt. Der Dienst signiert dann die Transaktion mit dem konfigurierten Wallet-Anbieter (Coinbase CDP oder Stripe Privy) und gibt den kryptografischen Nachweis zurück. Kein Schlüsselmaterial gelangt in den Browser oder die Agent-Laufzeit.
- Der Browser wiederholt die ursprüngliche Anfrage mit dem Zahlungs-Header. Der Browser fügt den signierten Nachweis als
PAYMENT-SIGNATUREfür x402 v2 oderX-PAYMENTfür x402 v1 an und wiederholt die ursprüngliche Anfrage genau einmal. - Der Händler verifiziert und verrechnet die Zahlung und liefert anschließend die geschützte Ressource zurück. Der Händler validiert den kryptografischen Nachweis, verrechnet die Transaktion On-Chain und stellt die Inhalte bereit. Der Agent setzt die Aufgabe fort.
Wallet-Anmeldeinformationen bleiben während dieses gesamten Ablaufs bei AgentCore und dem konfigurierten Wallet-Anbieter.
Voraussetzungen
Bevor Sie beginnen, stellen Sie sicher, dass Sie einen gültigen Anchor Browser API-Schlüssel haben (ANCHOR_API_KEY). Informationen zum Erstellen eines solchen Schlüssels finden Sie im Anchor Browser Quick Start -Leitfaden.
Einrichten automatischer x402-Zahlungen
Zum Einrichten agentischer Zahlungen für Anchor Browser ist eine Sitzungseigenschaft erforderlich. Setzen Sie session.x402 auf true. Die Eigenschaft ist standardmäßig auf falsegesetzt. Wenn aktiviert, kann die Browser-Sitzung automatisch auf x402-geschützte Websites zugreifen, wobei Zahlungen von AgentCore payments signiert und innerhalb derselben Browser-Sitzung wiederholt werden. Durch das Aktivieren von session.x402 wird der Browser autorisiert, echte Zahlungen mit dem konfigurierten Zahlungsinstrument durchzuführen.
Die folgenden Beispiele zeigen, wie Sie mit cURL und JavaScript eine zahlungsaktivierte Sitzung für Anchor Browser erstellen:
cURL
curl --request POST
--url https://api.anchorbrowser.io/v1/sessions
--header "anchor-api-key: $ANCHOR_API_KEY"
--header "content-type: application/json"
--data '{"session":{"x402":true}}'
JavaScript
const response = await fetch('https://api.anchorbrowser.io/v1/sessions', {
  method: 'POST',
  headers: {
    'anchor-api-key': process.env.ANCHOR_API_KEY,
    'content-type': 'application/json',
  },
  body: JSON.stringify({ session: { x402: true } }),
});
const { data: session } = await response.json();
console.log(session.cdp_url);
Nachdem die Verbindung über das Chrome DevTools Protocol hergestellt wurde, navigiert der Agent normal. Sie müssen keinen Wallet-Schlüssel oder Payment-Header in Ihren Automatisierungscode aufnehmen. Der Browser verarbeitet 402-Herausforderungen, Zahlungs-Signierung und Wiederholungen transparent für Dokumentnavigation, fetch- und XHR-Anfragen.
Grenzen und Verhalten von Zahlungssitzungen
Anchor Browser erzwingt die folgenden Schutzmaßnahmen auf Sitzungsebene über die AgentCore-payments-Integration. Jede zahlungsbereite Browser-Sitzung arbeitet innerhalb konfigurierter Ausgaben- und Zeitbeschränkungen. Spezifische Grenzen finden Sie in der Anchor Browser technischen Dokumentation.
Wenn die Händlerantwort fehlerhaft ist, kein kompatibles Netzwerk angeboten wird, das Budget erschöpft ist oder AgentCore payments die Zahlung ablehnt, gibt der Browser die ursprüngliche 402-Antwort unverändert an die Seite zurück. Ihr Automatisierungscode kann die 402 dann als Standard-HTTP-Fehler behandeln.
Die x402-Sitzungseigenschaft steuert nur Zahlungen an Drittanbieter-Ressourcen. Die Eigenschaft ersetzt keine Anchor Credits und bezahlt nicht die Browser-Sitzung.
Automatisierungscode für Anchor Browser
Ihr Automatisierungscode für Anchor Browser bleibt unverändert. Das folgende Beispiel zeigt, dass kein zahlungsspezifischer Code erforderlich ist:
const { chromium } = require('playwright');
// Connect to the x402-enabled session via CDP
const browser = await chromium.connectOverCDP(session.cdp_url);
const page = await browser.newPage();
// Navigate to an x402-protected resource exactly as with a free page
await page.goto('https://premium-research.example.com/market-report');
// The page loaded, the payment was handled automatically
// Extract content as normal
const content = await page.textContent('article');
Keine Wallet-Logik, keine Konstruktion von Payment-Headern und kein Wiederholungscode. Der Agent navigiert zur URL. Wenn der Server 402 zurückgibt, koordiniert Anchor Browser mit AgentCore payments die Signierung des Zahlungsnachweises, wiederholt die Anfrage mit dem entsprechenden Payment-Header und liefert den Inhalt an die Seite. Ihr Automatisierungscode erhält die endgültig gerenderte Seite ohne jeden Hinweis darauf, dass eine Zahlung erfolgt ist.
Dieses Muster gilt einheitlich für Bezahlschranken bei Journalismus, lizenzierte Finanzdaten, geschützte API-Dokumentation, mengenbegrenzte Forschungsdatenbanken und andere Ressourcen, die Inhalte hinter einer 402-Herausforderung sperren.
Verwendung des integrierten x402-Tools für API-Aufrufe
Bezahlte Ressourcen beschränken sich nicht auf Webseiten. Viele sind APIs, die POST, PUT oder andere HTTP-Methoden erwarten. Häufige Beispiele sind Datenanreicherungsdienste, Premium-Inferenz-Endpunkte und lizenzierte Inhalts-APIs. Für diese Anwendungsfälle enthalten Anchor Browser-Agents ein integriertes x402-Tool, das Sie wie eine Standard-HTTPS-API innerhalb des Browser-Kontexts aufrufen.
Ihr Agent führt den API-Aufruf über fetch oder XHR durch. Wenn der Server eine 402-Herausforderung zurückgibt, koordiniert der Browser die Zahlungs-Signierung über AgentCore payments und wiederholt die Anfrage mit dem signierten Payment-Header. Ihr Code erhält die Antwort, als wäre der Endpunkt kostenlos. Das Tool ist nicht an einen bestimmten Anbieter, ein Modell oder Framework gebunden. Die Zahlung funktioniert als Sitzungsebene-Fähigkeit unterhalb Ihrer vorhandenen Tooling-Struktur, und es sind keine Änderungen am Agent-Code erforderlich.
// Fetch call to a paid API endpoint within the x402-enabled session
const response = await page.evaluate(async () => {
  const res = await fetch('https://data-enrichment.example.com/api/v1/enrich', {
    method: 'POST',
    headers: { 'content-type': 'application/json' },
    body: JSON.stringify({ company_domain: 'example.com' }),
  });
  return res.json();
});
// If the API returned 402, AgentCore handled payment automatically
// The response contains the enriched data
console.log(response);
Ihr Automatisierungscode erhält keine Wallet-Anmeldeinformationen. Automatische Zahlungen sind nur verfügbar, wenn session.x402 auf true gesetzt ist, und unterliegen den im vorherigen Abschnitt beschriebenen Ausgaben- und Ablaufbeschränkungen.
Wichtigste Vorteile
Diese Integration verlagert Zahlungen vom Anwendungscode in die Infrastrukturschicht:
Keine Zahlungsinfrastruktur, die aufgebaut werden muss. Kein Wallet-SDK zur Integration, kein 402-Response-Parser zum Schreiben, keine Retry-Schleife zur Implementierung, keine Header-Erstellungslogik zu pflegen und kein benutzerdefiniertes Audit-Logging zu erstellen. AgentCore payments verwaltet den gesamten Zahlungsstack.
Keine Änderungen an bestehenden Tools. Playwright-Skripte, Puppeteer-Automatisierungen, Chrome DevTools Protocol Befehle und Agent-Flows in Anchor Browser funktionieren weiterhin genau wie zuvor. Zahlung ist eine an den Browser angehängte Session-Fähigkeit, keine Änderung an Agentenlogik, Prompts oder Tool-Definitionen.
Private Schlüssel gelangen nicht in die Laufzeitumgebung. Signierung und Abwicklung erfolgen innerhalb von AgentCore payments. Der Dienst kommuniziert über sichere Credential-Speicherung in AgentCore Identity mit Coinbase CDP oder Stripe Privy. Die Agent-Laufzeitumgebung hat keinen Zugriff auf Schlüsselmaterial, mit dem Geld bewegt werden kann.
Budgets werden auf Infrastrukturebene durchgesetzt. Jede Session arbeitet innerhalb definierter Ausgabenlimits, die AgentCore vor der Autorisierung einer Zahlung durchsetzt. Amazon Bedrock AgentCore Observability bietet vollständige Zahlungs-Audit-Trails über Amazon CloudWatch. Wenn eine Session das Ausgabenlimit erreicht, lehnt AgentCore payments die Zahlung ab.
Bezahlte Aufgaben werden erfolgreich abgeschlossen. Bezahlte GET-Seiten laden. Bezahlte API-Aufrufe liefern Antworten. Der Agentenworkflow wird abgeschlossen, anstatt an einer 402-Antwort anzuhalten und manuelle Eingriffe zu erfordern.
Die Abrechnung ist konsolidiert. Anchor Browser rechnet Drittanbieter-x402-Gebühren in Credits auf derselben Rechnung wie die Browser-Session-Zeit ab. Es gibt keine separate Krypto-Verwahrung zu verwalten, kein USDC-Guthaben zu überwachen und keine On-Chain-Abwicklung, die das Finanzteam abstimmen müsste.
Fazit
Anchor Browser, integriert mit AgentCore payments, befähigt KI-Agenten, x402-Zahlungsherausforderungen autonom für Webseiten mit Paywall und kostenpflichtige API-Endpunkte zu bewältigen. Wallet-Zugangsdaten bleiben außerhalb des Agent-Codes, und keine benutzerdefinierte Zahlungsinfrastruktur ist erforderlich.
Da immer mehr des Webs zu Preisen pro Anfrage übergeht, können Agenten ohne Zahlungsmechanismus Aufgaben, die kostenpflichtige Ressourcen betreffen, nicht abschließen. Diese Integration schließt diese Lücke: Agenten führen bezahlte Workflows vollständig von Ende zu Ende durch, arbeiten innerhalb definierter Budgets, mit voller Observierbarkeit durch AgentCore Observability und ohne kryptografisches Schlüsselmaterial in der Laufzeit.
Um loszulegen, erkunden Sie die folgenden Ressourcen:
- Automatische x402-Zahlungen in Anchor Browser
- AgentCore payments Entwicklerhandbuch
- AgentCore payments mit Browser-Integration
- Anchor Browser im AWS Marketplace