

Die von der AI verwendeten Schutzmaßnahmen, die dazu dienen sollen, Hacker zu stoppen, blockieren nun auch Verteidiger, und Orion-1 soll diese Lücke schließen.
 Jonathan Kemper
Sehen Sie das LinkedIn-Profil von Jonathan Kemper
14. Oktober 2026
 Nano Banana Pro wird vom THE DECODER angefordert
Wichtige Punkte
- Artemis Security hat Orion-1 veröffentlicht, ein KI-Modell, das selbstständig Cyberangriffe auf Unternehmensnetzwerke untersucht und darauf reagiert.
- Es verbindet verstreute Logdaten von Netzwerken, Endpunkten und Cloud-Diensten, um Angriffe auf eine einzige Akteur zurückzuverfolgen und Gegenmaßnahmen einzuleiten.
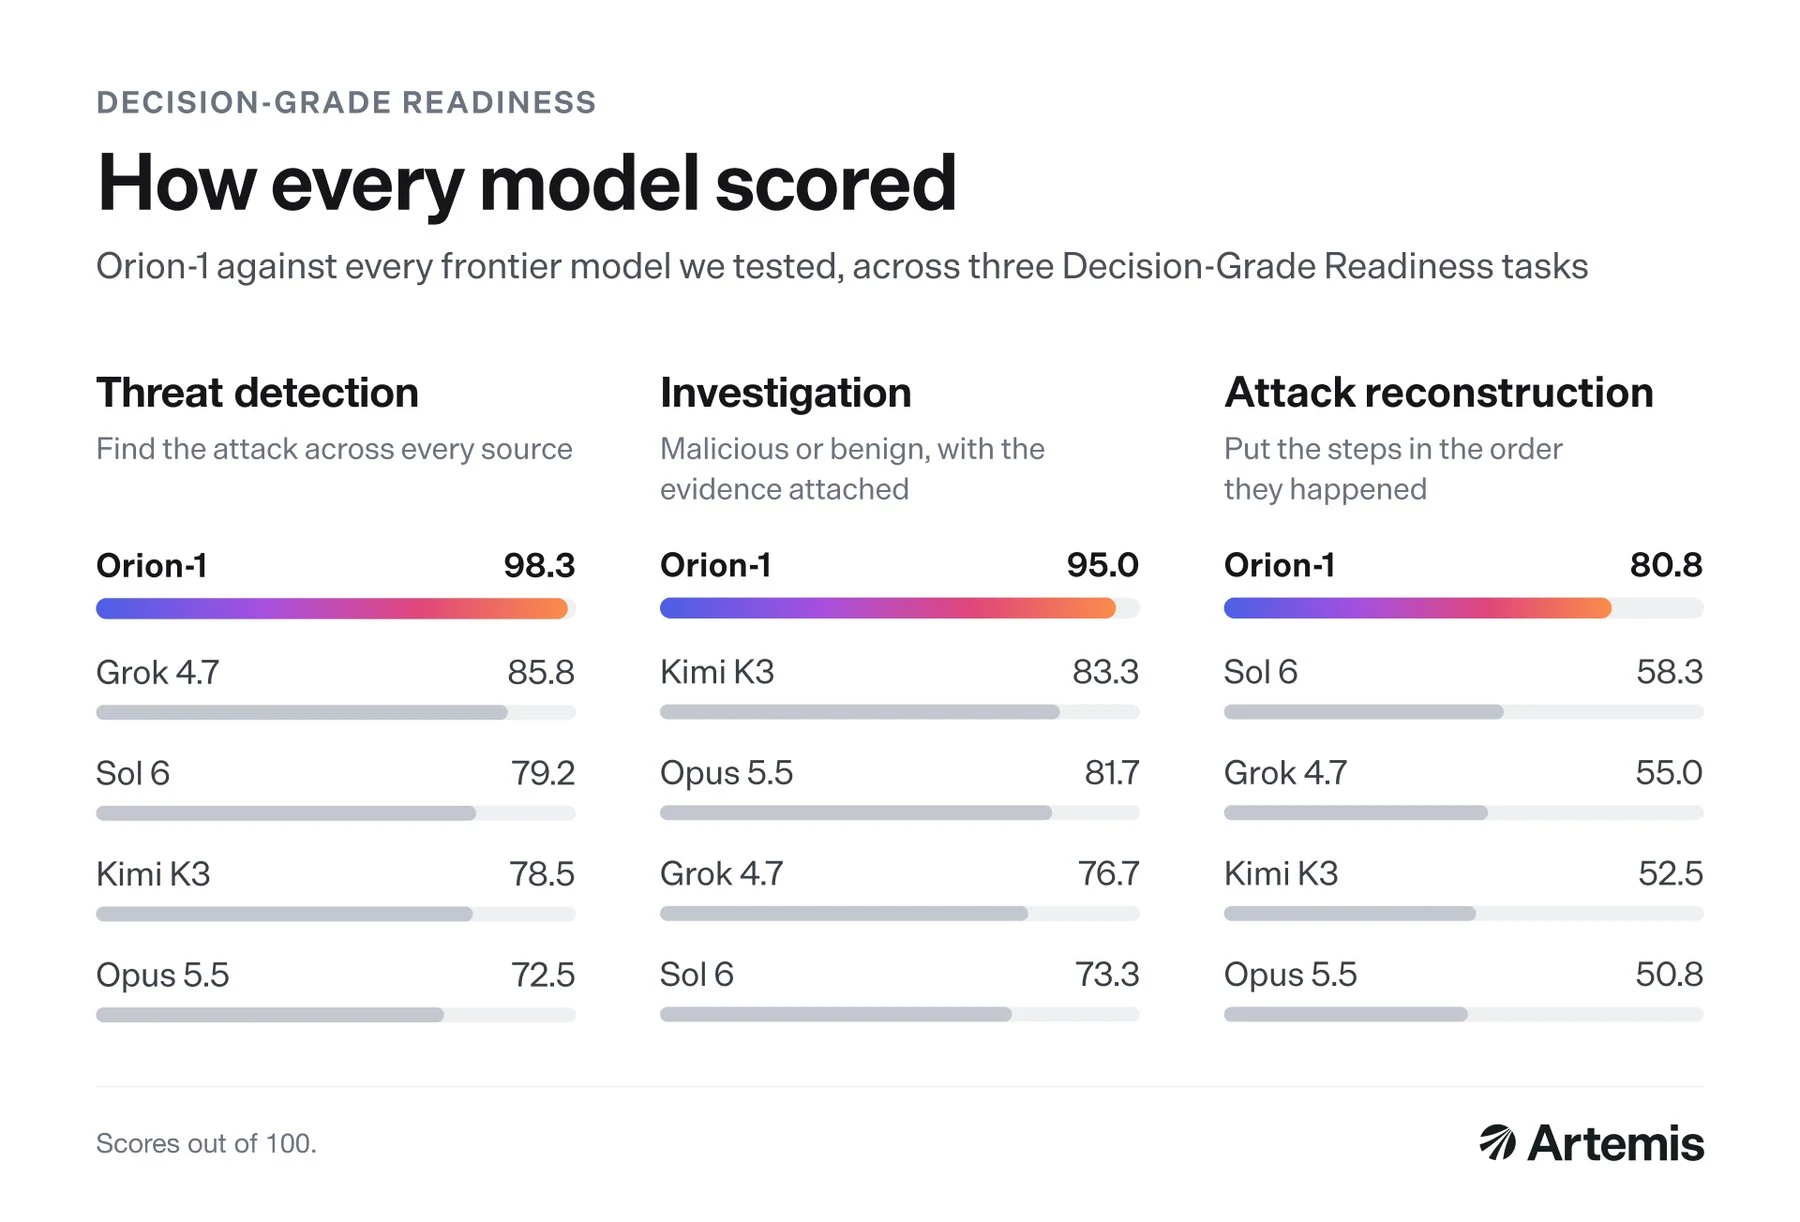
- Laut den eigenen Benchmarkdaten des Unternehmens übertrifft Orion-1 Modelle für allgemeine Aufgaben wie Claude Opus 5.5 und GPT-6 Sol, wobei der größte Unterschied bei der Angriffrekonstruktion 80,8 Punkte gegenüber 58,3 Punkten beträgt.
Allgemeine KI-Modelle stellen für Sicherheitsteams ein zunehmendes Problem dar, da dieselben Fähigkeiten auch Angreifern helfen. Artemis Security möchte diese Lücke mit einem speziell entwickelten Modell schließen.
Die US-Startup Artemis Security hat Orion-1 veröffentlicht, ein Modell, das dazu bestimmt ist, Angriffe auf Unternehmensnetzwerke selbst zu untersuchen und darauf zu reagieren. Es übertrifft Claude Opus 5.5 und GPT-6 Sol bei den eigenen Benchmark-Ergebnissen. Orion-1 verarbeitet Logdaten aus Authentifizierungsdiensten, Cloud-Setups, Unternehmensendpunkten, SaaS-Anwendungen und Netzwerkgeräten, dann verbindet es einzelne Signale wie Anmeldeversuche für Unternehmenskonten, neue Cloud-Rechte und neu erstellte E-Mail-Regeln mit einem einzigen Angreifer. Sobald das Bild der Geschehenheit vorliegt, gibt das Modell einen Konfidenzwert an, fällt eine Entscheidung und empfiehlt oder startet eine Reaktion.
Laut Artemis verlieren allgemeine Modelle die Kontrolle, wenn sie Milliarden von Ereignissen erhalten, oder sie markieren harmlose, aber seltsame Aktivitäten als Angriffe. Artemis feinabgestimmt Orion-1 auf Aufgaben, die aus seinen eigenen Sicherheitsoperationen stammen – darunter das Erkennen verdächtiger Muster in Logdaten, das Suchen nach bekannten Angriffstechniken, das Erstellen neuer Detektionregeln und die Eindämmung aktiver Angriffe. Laut der Firma wurden während des Trainings keine Kundendaten verwendet. Artemis bezeichnet Orion-1 als „Frontier Foundation Model“, beschreibt diese Feinabstimmung jedoch nur in seinem Blogbeitrag, und es ist unklar, ob das Unternehmen auf einem bestehenden Modell eines anderen Anbieters aufgebaut hat.
Artemis baute seinen eigenen Benchmark auf, um das Vertrauen in Sicherheitsentscheidungen zu messen
Artemis entwickelte einen Benchmark namens „Decision-Grade Readiness“ (DGR) für die Vergleichung. Die meisten bestehenden Sicherheitstests basieren auf Angriffstechniken oder lassen die Modelle solche Hacking-Übungen lösen, aber DGR gibt jedem Modell denselben Anfangsinformationen, dieselben Umgebungsdaten und dieselben Werkzeuge wie eine Sicherheitsgruppe, und fordert anschließend das Modell auf zu entscheiden, ob ein Angriff im Gange ist. Die tausenden Aufgaben haben alle bekannte Ergebnisse, und einige enthalten überhaupt keine Angriffe oder beinhalten harmlose Daten, die als bösartig erscheinen sollen. Die Modelle werden sowohl nach ihrem Urteil als auch nach den von ihnen vorgelegten Beweisen bewertet.
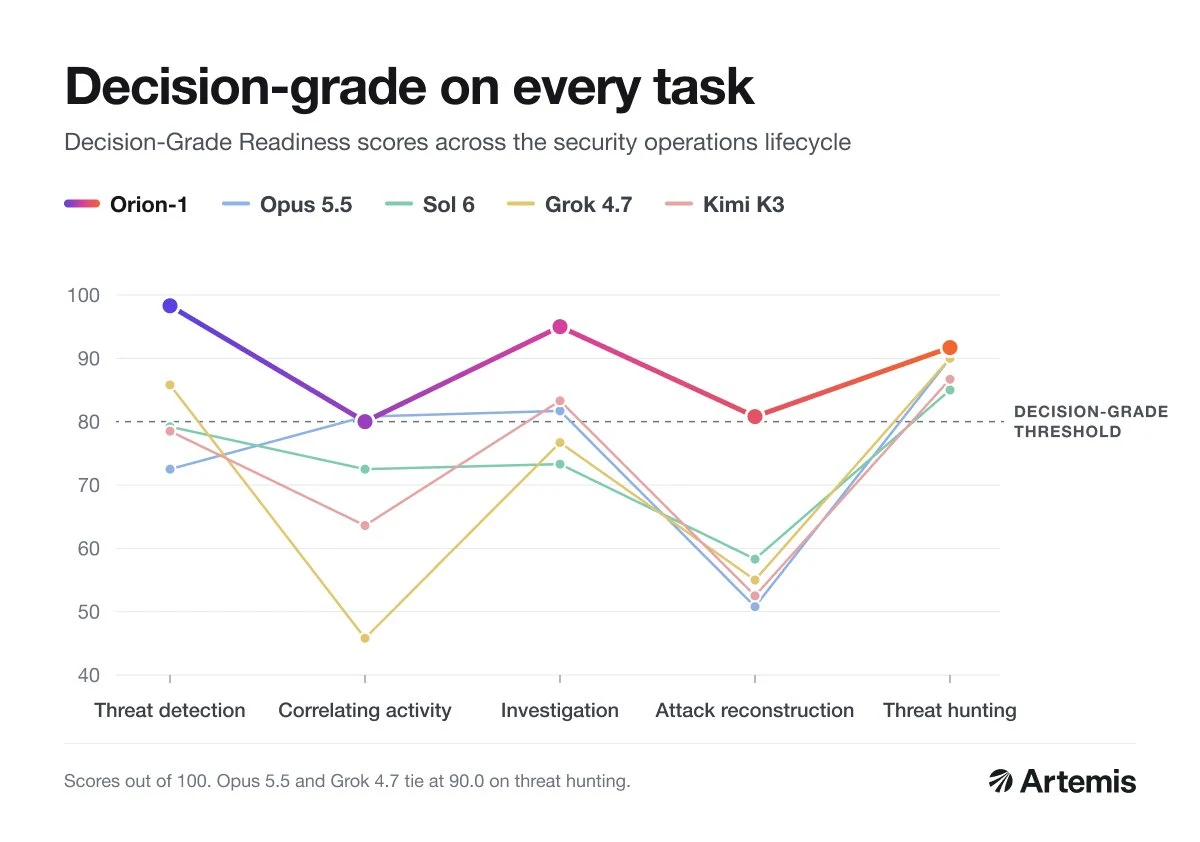
Artemis berichtet über fünf Aufgaben und testete Grok 4.7 und Kimi K3 zusammen mit Opus 5.5 und GPT-6 Sol. Der größte Unterschied zeigt sich bei der Angriffrekonstruktion, wobei Orion-1 80,8 erreichte, während das beste Modell 58,3 erreichte.
Orion-1 ist in einer privaten Vorprobe für ausgewählte Kunden auf der Artemis-Plattform aktiv, wo die Kunden Grenzen für jeden Handlungstyp festlegen, wie viel das Modell selbst entscheiden kann. Hochwirksame Handlungen benötigen standardmäßig menschliche Genehmigung. Artemis tauchte erst im April aus dem Versteck auf und gab 70 Millionen Dollar von den Seed- und Series A-Runden preis – etwa sechs Monate nach der Gründung des Unternehmens.
Schutzstreben für Angreifer blockieren auch Verteidiger
Die Broad-Frontier-Modelle sind für Sicherheitsteams immer schwieriger zu nutzen, weil die Anbieter ihre Cyberkompetenzen weiterhin eingeschränkt halten. OpenAI betrachtet sein Astra-Modell als das erste, das den höchsten Cybersicherheitsrisikobereich erreichen kann, wobei ein Modell selbst Cyberangriffe ausführen kann. Claude Opus 5.5 leitet die meisten Cybersicherheitsaufgaben an das ältere Opus 4.8 weiter, und als Hugging Face im Juli versuchte, einen vollautonomen AI-Angriff auf seine eigene Infrastruktur mit kommerziellen Frontier-Modellen zu analysieren, blockierten ihre Sicherheitsmaßnahmen die Analyse der Angriffsdaten vollständig. Das Team musste schließlich auf das offene GLM 5.2-Modell umsteigen, das auf seinen eigenen Servern läuft.
Für die Verteidigung versenden die Anbieter stattdessen spezialisierte Modelle mit eingeschränktem Zugang. OpenAI gibt nur die weniger eingeschränkten Ausführungen aus GPT-5.5-Cyber für verifizierte Verteidiger und verfolgt Anthropic ein ähnliches Vorgehen mit seinem stärksten Modell, indem sie Claude Mythos 5 einsetzen Claude-Sicherheitsscanner und Partner-Sicherheitsprodukte. Beide Mythos 5 und das stärkste Modell von OpenAI GPT-6 Astra fehlt in der Vergleichung mit Orion-1, und mit Opus 5.5 können die Benchmarkergebnisse größtenteils die Ergebnisse des älteren Opus 4.8 widerspiegeln.
AI-News ohne Hype – von Menschen zusammengestellt
Abonnieren Sie THE DECODER, um ohne Anzeigen zu lesen, ein wöchentliches AI-Newsletter, unseren exklusiven „AI Radar“-Bericht sechsmal im Jahr, vollen Zugang zum Archiv und Zugang zur Kommentarspalte.
Quelle: Artemis Security