
Eine Hardware-Wallet kauft man meist, um etwas ruhiger schlafen zu können. Man zieht sein Vermögen von der Börse ab, notiert die Wiederherstellungswörter und verwahrt das Gerät sicher. Viele glauben dann, den gefährlichsten Teil bereits hinter sich zu haben. Die jüngsten Diebstahlsmeldungen rund um Ledger erinnern daran, wie viel Sicherheit auch außerhalb des Geräts gewährleistet werden muss.
Am 9. Oktober 2026 teilte Ledger mit, Berichte über Vermögensverluste bei Nutzern in Südostasien zu untersuchen, die Geräte beim Händler CryptoBilis gekauft hatten. Das Unternehmen bat den Händler, Verkäufe und Lieferungen auszusetzen. Wer in den vergangenen 90 Tagen dort gekauft und sein Gerät noch nicht eingerichtet hat, soll mit der Einrichtung nicht beginnen. Wer es bereits eingerichtet hat, soll erwägen, die Vermögenswerte auf ein neues Gerät mit einer vollständig neuen Wiederherstellungsphrase zu übertragen. Der betroffene Kreis ist konkret benannt. Daraus lässt sich nicht ableiten, dass sämtliche Ledger-Geräte ein Problem haben.[1][2]
Die Verlustzahlen verändern sich weiterhin. Protos berichtete von frühen Onchain-Schätzungen zwischen 72 Millionen und mehr als 86 Millionen US-Dollar. Eine spätere unabhängige Analyse von Bitquery schätzte die Verluste auf rund 92,9 Millionen US-Dollar aus 311 Wallets. Diese Zahlen stammen von Forschern. Umfang und Zählweise können voneinander abweichen; die Beträge lassen sich weder addieren noch die Zahl der Wallets mit der Zahl der Geschädigten gleichsetzen. Bei der Recherche für diesen Artikel bis zum 10. Oktober 2026 fand sich keine offiziell bestätigte endgültige Gesamtsumme.[2][3]
Die wichtigste Frage ist noch unbeantwortet: Wo wurden die Schlüssel offengelegt? Aus der zeitlichen Häufung von Signaturen und Transfers auf mehreren Blockchains folgert Bitquery, dass der Angreifer die Schlüssel einer Gruppe von Wallets bereits besessen haben könnte. Transaktionsdaten ersetzen jedoch keine forensische Untersuchung der Geräte. Manipulierte Geräte, ausgetauschte Einrichtungsabläufe und offengelegte Wiederherstellungsphrasen gehören zu den Spuren, die geprüft werden müssen. Die vorliegenden Informationen belegen weder einen flächendeckenden Bruch der Ledger-Chips noch den Einsatz von KI bei diesem Diebstahl.[3]
Abbildung: Eigens erstellte KI-Konzeptillustration. Die Beziehungen zwischen Gerät, Kundendaten und Kommunikationswegen veranschaulichen die Sicherheitsgrenzen. Das Bild zeigt weder ein betroffenes Gerät noch einen Beleg für den Angriff.
Was die Zerlegungsspuren auf X tatsächlich zeigen
Der Beitrag von AB Kuai.Dong verbindet den Vermögensdiebstahl im Umfeld des Händlers, einen Wechsel der Unternehmenskontrolle und ein Ledger-Gerät mit einem implantierten Kommunikationsmodul zu einer gemeinsamen Geschichte. Diese Spuren verdienen Aufmerksamkeit. Die Kontrolle über eine Firma oder der Standort eines Verkäufers allein beweisen jedoch nicht, wer an einem Angriff beteiligt war. Für diesen Artikel lagen keine Untersuchungsergebnisse vor, die die Verantwortung einzelner Personen bestätigen. Auch ihre Nationalität wird deshalb nicht zum Maßstab für eine Sicherheitsbewertung gemacht.[12]
FourVorks Beitrag beschreibt einen konkreteren Mechanismus: Zusätzliche Hardware lauscht auf der Verbindung zwischen Sicherheitschip und OLED-Display, erfasst die bei der Einrichtung angezeigten Wiederherstellungswörter und überträgt sie über ein Mobilfunkmodul nach außen. Auch Mark Karpelès beschrieb in einer anschließenden Antwort LTE, eSIM, Antenne und einen an den Displaybus angeschlossenen Controller. Die Gefahr besteht hier darin, dass die Wiederherstellungsphrase genau in dem Moment mitgelesen wird, in dem sie dem Nutzer angezeigt werden muss. Dafür muss nicht zuerst die Verschlüsselung im Sicherheitschip gebrochen werden.[13][16]
Es geht nicht nur um eine Diskussion anhand von Fantasiebildern. Karpelès zeigte implantierte Module aus von ihm beschafften Geräten. Nach seiner Darstellung war die Schrumpffolie der Verpackung unbeschädigt, während die zusätzliche Schaltung an der Stelle der Displaypolsterung verborgen war. Auch die offiziellen Unterlagen des Hardwareforschers Joe Grand dokumentieren die Rückentwicklung eines realen Implantats in einem Ledger Nano X. Seine Vortragsunterlagen waren bereits im Mai 2026 überarbeitet worden. Fest steht damit, dass diese Art physischer Angriffe bereits untersucht wurde. Die Herkunft verschiedener Exemplare und die betroffenen Chargen müssen weiterhin jeweils geprüft werden.[15][18]
Dass ein solches Exemplar existiert, klärt aber noch nicht die Ursache dieses Falls. Als Karpelès Ledgers Warnung zu CryptoBilis zitierte, sprach er von einem möglichen Zusammenhang und bat Betroffene um Fotos ihrer Platinen, um ihn genauer zu prüfen. Aus diesem Stand eine Bestätigung zu machen, dass all diese Diebstähle durch implantierte Chips verursacht wurden, würde den entscheidenden Schritt überspringen: die forensische Zuordnung von betroffenen Geräten, konkreten Implantaten und den Verlusten auf der Blockchain.[14]
Besonders wichtig ist die Erklärung zum Genuine Check im offiziellen Bedrohungsmodell von Ledger Donjon. Die Prüfung bestätigt die Echtheit des Sicherheitschips. Bleibt der ursprüngliche Chip intakt, können zusätzliche physische Veränderungen oder Spionageimplantate unentdeckt bleiben. Auch die bisherigen Vertriebswege des Geräts liegen außerhalb dessen, was diese Prüfung belegen kann. „Prüfung bestanden“ und „kein physisches Implantat vorhanden“ sind deshalb nicht dieselbe Aussage.[17]
Diese Beiträge bringen die Diskussion einen Schritt weiter: Sicherheitschip, Display und Lieferkette vor der Übergabe müssen gemeinsam betrachtet werden. Sie erinnern zugleich daran, dass echte Fotos, die Analyse eines Autors, eine offizielle Warnung und das endgültige forensische Ergebnis unterschiedliche Aufgaben erfüllen. Die Zahl der Weiterverbreitungen verwandelt das eine nicht automatisch in das andere.
Unter „Datenleck“ werden sehr verschiedene Vorfälle zusammengefasst
Bei Ledger werden frühere Vorfälle schnell miteinander vermischt. Der Einbruch in die E-Commerce- und Marketingdatenbank von 2020 betraf etwa eine Million E-Mail-Adressen. Die später veröffentlichte Datenbank zeigte, dass rund 272.000 Datensätze auch Namen, Wohnadressen und Telefonnummern enthielten. Ledger hatte die Zahl der detaillierten Datensätze zunächst niedriger angegeben und sie später korrigiert. Dieser Vorfall legte Kundendaten offen. Er ist kein Beleg dafür, dass private Schlüssel aus den Wallets ausgelesen wurden.[4][5]
Der Connect-Kit-Vorfall vom 14. Dezember 2023 nahm einen anderen Weg. Laut Ledgers Bericht war die npm-Veröffentlichungsberechtigung eines ausgeschiedenen Mitarbeiters nicht rechtzeitig entzogen worden. Ein Angreifer erlangte durch Phishing Zugriff und veröffentlichte bösartige Softwarepakete. Dezentrale Anwendungen, die diese Komponente verwendeten, luden den manipulierten Code und führten Nutzer zu gefährlichen Transaktionen. Die Hardware konnte ihre Signierfunktion weiterhin wie vorgesehen ausführen. Das Geld konnte dennoch die Wallet verlassen, wenn Nutzer die falsche Transaktion freigaben.[6]
Im Januar 2026 betraf ein Vorfall im Bestellsystem von Global-e Namen, Kontakt- und Bestelldaten eines Teils der Ledger-Käufer. Ledger und Global-e erklärten gegenüber Medien, dass weder Zahlungsinformationen noch Zugangsdaten oder Wiederherstellungsphrasen der Wallets betroffen gewesen seien. Solche Daten ermöglichen nicht unbedingt einen direkten Zugriff auf Vermögenswerte. Sie helfen Betrügern aber dabei, Ziele auszuwählen und Geschichten zu erfinden, die besser zu deren tatsächlichen Erfahrungen passen.[7]
Die aktuelle CryptoBilis-Untersuchung betrifft Vermögensverluste im Zusammenhang mit einem Kaufkanal. Ihre Ursache bleibt offen. Kundenlisten, manipulierte Softwarelieferketten und offengelegte Schlüssel pauschal als „Ledger wurde gehackt“ zu bezeichnen, verbreitet sich schnell, nimmt der Abwehr aber die Orientierung. Bei offengelegten Adressen geht es um Identitätsmissbrauch und Belästigung außerhalb des Netzes. Bei gefährlichen Signaturen muss der Inhalt der Freigabe geprüft werden. Ist die Wiederherstellungsphrase offengelegt, muss der gesamte Schlüsselsatz ersetzt werden. Eine neue E-Mail-Adresse löst die beiden letzten Probleme nicht.
Was eine Hardware-Wallet tatsächlich für Sie übernimmt
Eine Hardware-Wallet bewahrt keine Coins im Gerät auf. Die Vermögenswerte sind auf der Blockchain verzeichnet. Das Gerät verwahrt die Schlüssel, mit denen ihre Verwendung autorisiert wird. Mit der Wiederherstellungsphrase lassen sich diese Schlüssel rekonstruieren. Wer sie besitzt, kann möglicherweise auf einem anderen Gerät signieren. Dagegen hilft auch die ursprüngliche Hardware-Wallet nicht, wenn sie weiterhin verschlossen in einer Schublade liegt.
Eine gewöhnliche Überweisung läuft ungefähr so ab: Die App auf dem Computer oder Smartphone erstellt die Transaktion. Das Hardwaregerät zeigt die Angaben an, die der Nutzer überprüfen kann. Nach dessen Bestätigung wird im Gerät signiert; anschließend übermittelt die App die signierte Transaktion an das Netzwerk. Unter den vorgesehenen Betriebs- und Nutzungsbedingungen erhält die externe App das Signaturergebnis, nicht den privaten Schlüssel, mit dem es erzeugt wurde. Das Display des Geräts bietet eine Prüfmöglichkeit unabhängig von der Computeroberfläche.[20]
Die Wiederherstellungsphrase besteht gewöhnlich aus mehreren Wörtern. Bei der üblichen Einrichtung eines Ledger sind es 24. Sie stellt die gesamte Wallet wieder her und verleiht weit mehr Befugnisse als das Anmeldepasswort eines einzelnen Kontos. Die PIN dient dagegen vor allem dazu, die direkte Bedienung dieses Geräts durch andere Personen einzuschränken. Geräteverlust, offengelegte Wiederherstellungsphrase und falsche Freigabe sind unterschiedliche Probleme. Sie lassen sich nicht mit derselben Maßnahme behandeln.[20]
Auch „cold“ bedeutet nicht, dass das Gerät niemals mit seiner Umgebung kommuniziert. Hardware-Wallets tauschen Transaktionsdaten je nach Produkt etwa über USB, Bluetooth oder QR-Codes aus. Ihr Nutzen liegt darin, die Berührungspunkte der Schlüssel mit Computern und Smartphones möglichst klein zu halten. Die Abläufe rund um Erzeugung, Sicherung, Anzeige und Signatur müssen dennoch vertrauenswürdig bleiben.
Eine Hardware-Wallet unterscheidet sich gewöhnlich auch von einem durch eine Börse verwahrten Konto. Bei der Verwahrung durch eine Plattform hält und verwendet diese die entsprechenden Schlüssel. Selbstverwahrung gibt die Kontrolle und die Verantwortung für die Wiederherstellung an den Nutzer zurück. Mehr Freiheit bedeutet auch, dass kein Kundendienst bereits bestätigte Blockchain-Überweisungen für Sie rückgängig machen kann. Sind sämtliche nutzbaren Sicherungen verloren oder wurde die Wiederherstellungsphrase weitergegeben, bringt ein Markenwechsel diese Kontrolle nicht automatisch zurück.
Hier wird auch der Rat zum „neuen Gerät“ oft missverstanden. Wer die alte Wiederherstellungsphrase in ein neues Gerät importiert, tauscht in der Regel nur den Behälter für dieselben Schlüssel aus. War die alte Phrase bereits offengelegt, zieht das Risiko mit um. Neu aufgebaut werden müssen eine neue Wiederherstellungsphrase, die auf einem vertrauenswürdigen Gerät erzeugt wird, und der Prozess zur Übertragung der Vermögenswerte an neue Adressen.
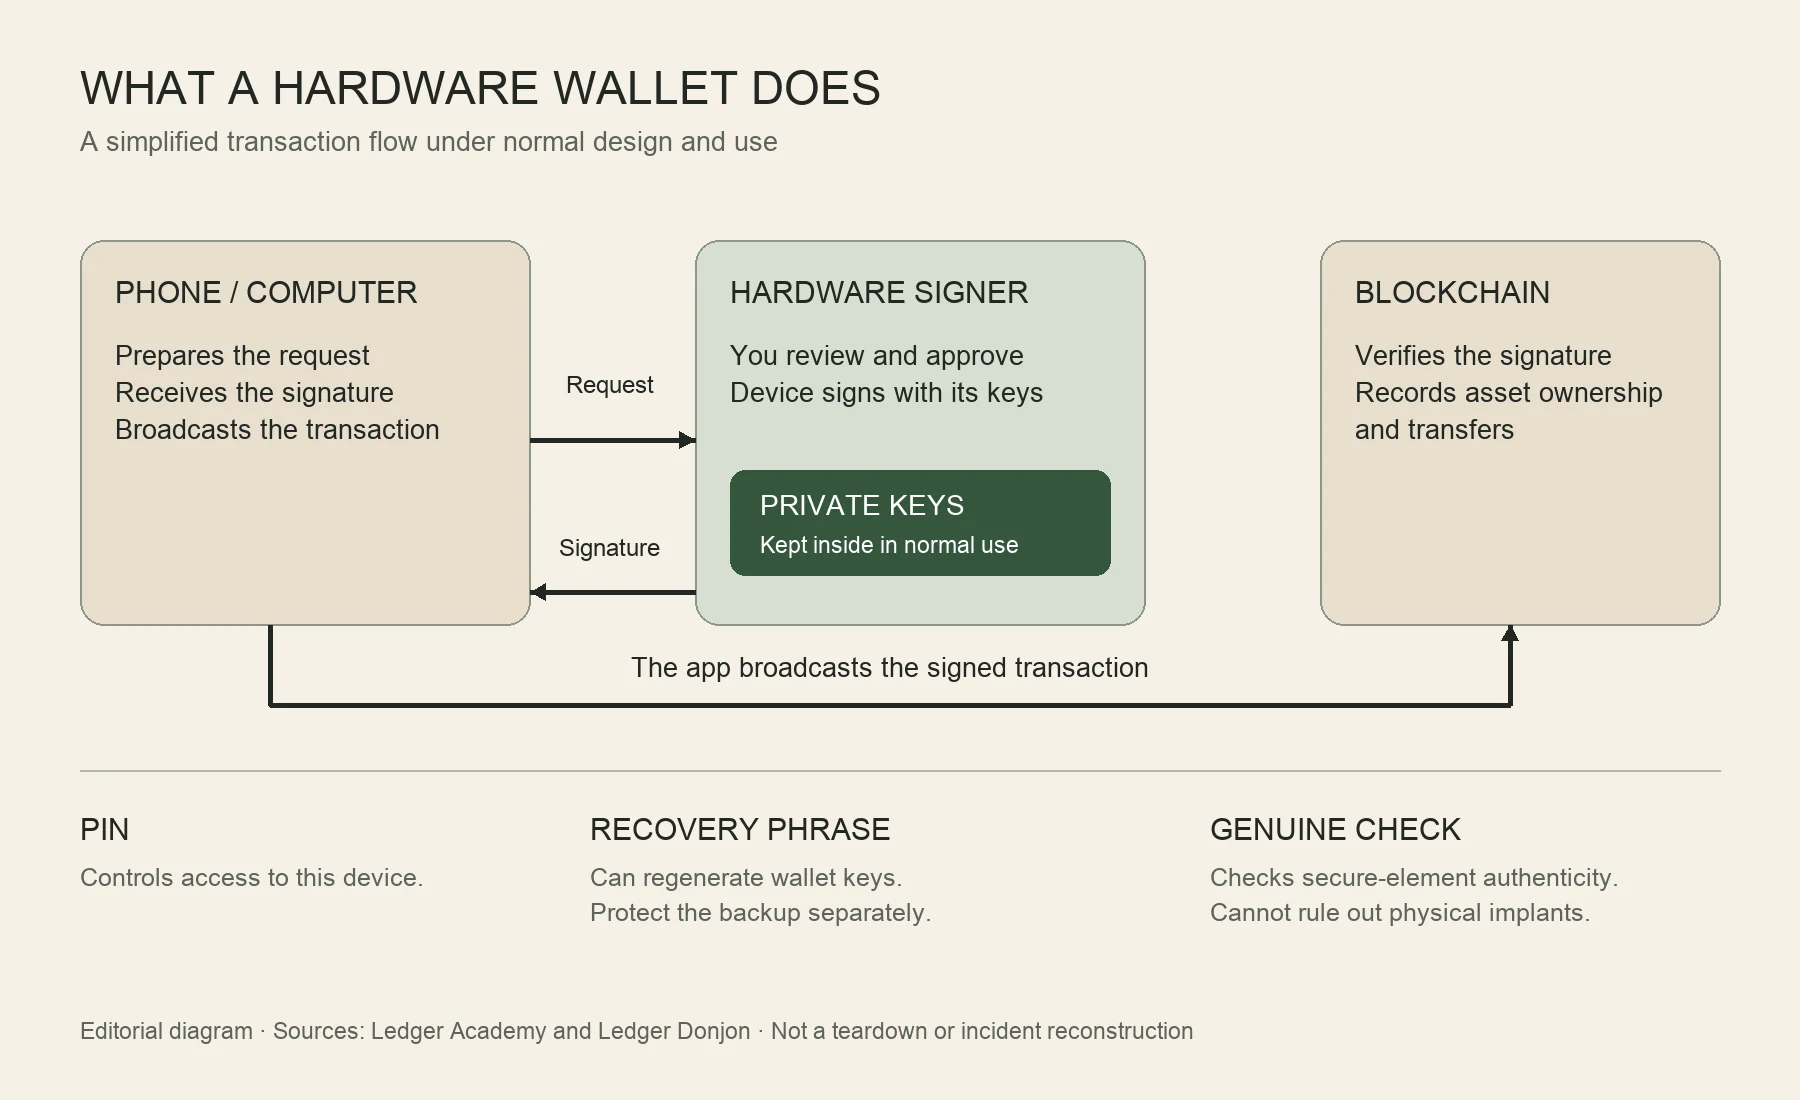
Abbildung: Schematischer Signierablauf. Die App erstellt die Transaktion, der Nutzer prüft und autorisiert sie am Gerät, das Gerät gibt die Signatur zurück, und die App übermittelt die Transaktion an die Blockchain. Privater Schlüssel, PIN, Wiederherstellungsphrase und Echtheitsprüfung erfüllen unterschiedliche Aufgaben. Die Darstellung basiert auf Unterlagen von Ledger Academy und Donjon. Sie ist weder eine Gerätezerlegung noch eine Rekonstruktion des Angriffs in diesem Fall.
KI lässt Betrug wie einen normalen Service aussehen
Es gibt keinen Beleg dafür, dass KI diesen Diebstahl verursacht hat. Im größeren Sicherheitskontext ist ihr Einfluss jedoch deutlich: Angreifer können verstreute Hinweise leichter zu einem überzeugenden Gespräch verbinden und wiederholte Versuche günstiger durchführen.
Früher konnten eine E-Mail voller Rechtschreibfehler oder eine holprige Übersetzung rechtzeitig misstrauisch machen. Diese Merkmale verlieren zunehmend an Aussagekraft. In einer Warnung vom Dezember 2024 nannte das FBI bereits den Einsatz generativer KI zur sprachlichen Verbesserung und Übersetzung von Betrugsinhalten, zur Erstellung falscher Identitäten, zum Klonen von Stimmen und zur Erzeugung täuschender Videos. Im Mai 2025 berichtete das FBI außerdem über eine reale Kampagne, in der sich Angreifer als hochrangige US-Beamte ausgaben und mit Textnachrichten sowie KI-Stimmen Vertrauen aufbauten.[8][9]
Kundendaten werden dabei besonders nützlich. Kennt ein Betrüger das gekaufte Modell, die Lieferadresse und die hinterlegte Telefonnummer, kann ein unerwarteter Anruf wie eine Rückfrage des Kundendiensts klingen. In Verbindung mit öffentlichen Informationen und automatisierten Werkzeugen lassen sich Gesprächsvorlagen für verschiedene Sprachen, Zeitzonen und Berufe erproben. Das beschreibt mögliche Angriffsmethoden, keinen in diesem Fall bestätigten Ablauf.
Die gefährlichsten Geschichten greifen oft echte Sicherheitsmeldungen auf. Die Untersuchung ist real, der Versandstopp ist real, auch die Empfehlung zur Übertragung der Vermögenswerte ist real. Ein Betrüger muss nur im letzten Schritt den Hinweis auf eine Prüfung über offizielle Kanäle durch seinen eigenen Downloadlink ersetzen oder zur „Überprüfung der Wiederherstellungsphrase“ auffordern. Je größer die Angst, das Zeitfenster für eine Reaktion zu verpassen, desto eher werden sonst übliche Kontrollen ausgelassen.
Die Sicherheitsforscherin Taylor Monahan warnte auf X ausdrücklich davor, dass Menschen beim überstürzten Umzug ihrer Vermögenswerte erneut ins Visier falscher Suchanzeigen, gefälschter Apps und Phishinglinks geraten können. Das ist eine Warnung vor Risiken des Vorgehens. Sie rät Nutzern, die tatsächlich unter die offizielle Warnung fallen, nicht dazu, diese zu ignorieren. Handeln und den Zugang zum Handeln überprüfen gehören zusammen, damit man auf der Flucht vor einem Vorfall nicht in den nächsten gerät.[19]
Die Hardware selbst kann echt sein, während die Erklärung dazu falsch ist. Eine Anleitung in der Verpackung, der Downloadlink in einem Suchergebnis, die Stimme des Kundendiensts oder die Meldung „Sicherheitsprüfung bestanden“ auf einer Website können die nächste Entscheidung beeinflussen. Wurde die Wiederherstellungsphrase in einem nicht vertrauenswürdigen Ablauf erzeugt oder aufgezeichnet, kommt sorgfältige Geräteverwahrung danach bereits zu spät.
Das britische NCSC ordnet diese Veränderungen in seiner Bewertung von KI-Cyberbedrohungen Bereichen wie Aufklärung, Social Engineering, Ausnutzung von Schwachstellen und Analyse gestohlener Daten zu. KI kann die Effizienz erhöhen und mehr Menschen Fähigkeiten zugänglich machen, die bisher Erfahrung voraussetzten. Das bedeutet aber nicht, dass sie Kryptografie beliebig brechen kann. Jeden Wallet-Diebstahl mit „KI hat den privaten Schlüssel berechnet“ zu erklären, verdeckt häufigere Zugangswege, die genauer geprüft werden müssen.[10]
Der Wandel im KI-Zeitalter besteht deshalb nicht nur in schnelleren Angriffen. Um die Glaubwürdigkeit einer Nachricht zu beurteilen, müssen mehr Stellen geprüft werden. Die Marke kann echt sein, der Absender muss es nicht sein. Der Softwarename kann stimmen, die heruntergeladene Datei muss es nicht. Die Sicherheitsempfehlung kann richtig sein, ihr Ausführungsweg muss es nicht. Auffälligkeiten, die früher an Schreibfehlern und Tonfall zu erkennen waren, erfordern immer öfter eine unabhängige Prüfung.
Auch die Abwehr wird durch KI komplexer
KI kann Verteidiger unterstützen. Sie kann große Logmengen in lesbare Zeitlinien verwandeln, ähnliche Phishingdomains zusammenführen, auffällige Berechtigungen prüfen helfen und technische Risiken in verständliche Sprache übersetzen. Für Teams mit knappen Ressourcen ist das wertvoll. „Mögliche Auffälligkeit“ und „Angriff bestätigt“ bleiben jedoch zwei verschiedene Aussagen. Maßnahmen erfordern eine Prüfung der Belege.[10]
Schwierig wird es, sobald ein Schutzwerkzeug an E-Mail, Browser, Coderepository oder Finanzsystem angeschlossen wird. Dann ist es selbst ein Zugang, der geschützt werden muss. Eine bösartige Website kann Anweisungen im Inhalt verstecken und einen Agenten dazu verleiten, fremden Text als Befehl zu behandeln. Manipulierte Softwareabhängigkeiten können ebenfalls in den Abwehrprozess gelangen. Wenn KI mehr Informationen lesen und mehr Aktionen ausführen darf, muss zugleich geklärt werden, worauf sie zugreifen, was sie verändern und an welchen Stellen ein Mensch prüfen muss.
Bei Wallets sind eine Transaktion von KI erklären zu lassen und ihr die Schlüssel zu überlassen völlig verschiedene Berechtigungen. Das Erste kann auf einer begrenzten Datengrundlage bei der Bewertung helfen; das Zweite schafft einen zusätzlichen Ort möglicher Offenlegung. Wiederherstellungsphrasen, private Schlüssel und vollständige Sicherungen sollten nicht mit der Bitte „Prüfe meine Sicherheit“ in ein Chatfenster, an einen Fernsupport oder in einen Onlinescanner hochgeladen werden. Wallet-Daten einem Modell anzuvertrauen, das sich als Sicherheitsexperte präsentiert, erzeugt nicht automatisch eine zusätzliche Schutzschicht.
Ebenso ersetzt ein „Sie können signieren“ der KI nicht die Prüfung am Gerät. Ein Modell kann Bedingungen übersehen, und auch Transaktionssimulationen haben Grenzen. Empfängeradresse, Netzwerk, Betrag, Berechtigungsempfänger und verständlich dargestellte Vertragsberechtigungen müssen vor der tatsächlichen Ausführung bestätigt werden. Bleibt eine wesentliche Bedeutung unverständlich, ist es zuverlässiger, die Transaktion anzuhalten, als einer flüssigen Erklärung zu folgen und fortzufahren.
Zuerst das absichern, was unabhängig überprüfbar ist
Käufer, die in den Geltungsbereich der CryptoBilis-Warnung fallen, sollten die neuesten Hinweise über einen selbst gespeicherten Zugang zur offiziellen Website prüfen, Bestell-, Geräte- und Transaktionsunterlagen aufbewahren und nach den offiziellen Vorgaben handeln. Der Wunsch, „schnell die Wallet zu wechseln“, ist kein Grund, plötzlich auftauchende Direktnachrichten, Suchanzeigen oder Angebote zur Geldrückholung anzuklicken. Bei Verdacht auf offengelegte Schlüssel sind vertrauenswürdige neue Schlüssel und die Übertragung der Vermögenswerte entscheidend. Die Hektik beim Umzug kann selbst eine Gelegenheit für den nächsten Betrug schaffen.
Für andere Nutzer lohnt es sich besonders, den gesamten Kauf- und Einrichtungsprozess zu überprüfen. Ledgers Kaufleitfaden warnt vor Geräten mit einer bereits ausgefüllten Wiederherstellungsphrase oder voreingestellten PIN. Die Echtheitsprüfung muss in der echten, aus offizieller Quelle bezogenen App erfolgen. Auch eine gefälschte App kann ein gefälschtes positives Prüfergebnis anzeigen. Solche Kontrollen verringern bekannte Risiken. Sie dürfen nicht als Sicherheitsgarantie für jede denkbare Situation beworben werden.[11]
Kann ein angeblicher Kundendienst Bestelldetails nennen, zeigt das nur, dass diese Informationen möglicherweise erlangt wurden. Es beweist nicht die Identität des Anrufers. Auch eine vertraute Stimme reicht nicht aus. Geht es um die Übertragung von Vermögenswerten, Softwareinstallation oder Änderungen an Sicherheitseinstellungen, ist es sinnvoller, den Anruf zu beenden und über einen unabhängig gespeicherten offiziellen Kanal selbst Kontakt aufzunehmen, als im selben Gespräch weitere Fragen zu stellen.
Langfristige Aufbewahrung und alltägliche Nutzung sollten nach Bedarf getrennt werden. Auf Konten, die häufig mit neuen Apps verbunden werden, kann nur das gerade benötigte Vermögen liegen. Konten für den Großteil der Ersparnisse sollten möglichst wenige unnötige Berechtigungen erteilen. Vermögende Privatpersonen und Institutionen können Mehrfachsignaturen, getrennte Verwahrung und verteilte Gegenprüfung erwägen. Solche Vorkehrungen erhöhen aber auch den Aufwand für Wiederherstellung und Bedienung. Der Notfallablauf muss deshalb zuerst gründlich erprobt werden.
Abbildung: Eigens erstellte KI-Konzeptillustration. Automatisierte Analyse kann Informationen ordnen helfen. Bei wesentlichen Identitätsprüfungen und Transaktionsfreigaben müssen die Verantwortlichkeiten dennoch klar abgegrenzt sein.
Unternehmen dürfen Risiken nicht mit dem Satz „Das Problem lag bei einem Dritten“ erklären. Nutzer kaufen einen vollständigen Service. Wer die Bestellung erhält, wie lange Daten gespeichert werden, wann ausgeschiedenen Mitarbeitern Veröffentlichungsrechte entzogen werden und wie Käufer bei Auffälligkeiten eines Händlers informiert werden: All das beeinflusst die letztliche Sicherheit. Ein bestandener Chiptest ersetzt nicht die Steuerung dieser Abläufe.
Viele wirksame Schutzmaßnahmen sind nicht neu: unnötige Daten reduzieren, Rechte rechtzeitig entziehen, Software aus vertrauenswürdigen Quellen beziehen, riskante Aktionen gesondert bestätigen und nachvollziehbare Aufzeichnungen hinterlassen. KI verleiht diesen leicht übersehenen Details mehr Gewicht. Sie erleichtert zugleich, dass ein einzelnes Versäumnis entlang der gesamten Dienstleistungskette weiterwirkt.
Die aktuellen Vorfälle rund um Ledger erfordern weiterhin Geräteforensik, Untersuchungen der Lieferkette und fortlaufende Onchain-Prüfungen. Feststellen lässt sich, dass die Sicherheitsgrenzen den gesamten Weg von Kauf und Einrichtung bis zur Signatur umfassen. Die Ursache können wir der Untersuchung jedoch nicht vorwegnehmen. Vermögen zu schützen ist heute aufwendiger, weil Angreifer technische Schwachstellen, echte Daten und menschliche Entscheidungen leichter miteinander verbinden können. Die Abwehr muss ebenso durchgängig sein und sich unabhängig überprüfen lassen.