
Contexto
El código Databricks Genie es un asistente agentic en Databricks que permite a los usuarios operar sobre datos en su tenant mediante instrucciones en lenguaje natural.
El código Genie puede mostrar pantallas en el chat para el usuario; las habilidades maliciosas pueden aprovechar esta funcionalidad para provocar la exfiltración de datos al observar los resultados del tool, y realizar ataques de phishing contra el usuario.
Este ataque puede ocurrir sin ninguna aprobación de una persona en el ciclo de trabajo y sin restricciones impuestas por los controles en los que las organizaciones pueden confiar.
- Gobernanza de habilidades a nivel organizacional; El código Genie carga habilidades desde los espacios de trabajo personales de los usuarios, no desde un catálogo gestionado por la organización
- Un agente de barrera que evalúa las comandos antes de que se ejecuten; Databricks considera esto una característica de productividad por mejor esfuerzo, no un control de seguridad
- Controles de salida del entorno de codificación; la salida ocurre desde el navegador del usuario, no desde el entorno de codificación
- Sandboxing de las pantallas renderizadas en el chat; la habilidad crea la pantalla con datos del usuario, la pantalla no necesita acceder al inquilino para obtenerla
Este riesgo fue comunicado a Databricks el 16 de agosto de 2026, pero se determinó que corresponde a “la responsabilidad del usuario para garantizar que las habilidades subidas no contengan contenido malicioso”. Dada la prevalencia de habilidades maliciosas distribuidas en mercados en línea y el hecho de que los controles de que dependen las organizaciones no eliminan este riesgo, estamos publicando este informe para informar a quienes están en riesgo.
La Cadena de Ataques
Genie se le pide analizar los datos utilizando una habilidad subida.
Las habilidades se distribuyen comúnmente a través de mercados en línea, un ecosistema conocido por estar contaminado con habilidades maliciosas. Databricks sí tiene un sistema para la gobernanza de habilidades, pero las habilidades utilizadas por Genie Code se configuran desde los espacios de trabajo personales de los usuarios, y no desde un catálogo gestionado por la organización.
Genie ejecuta código desde la habilidad maliciosa
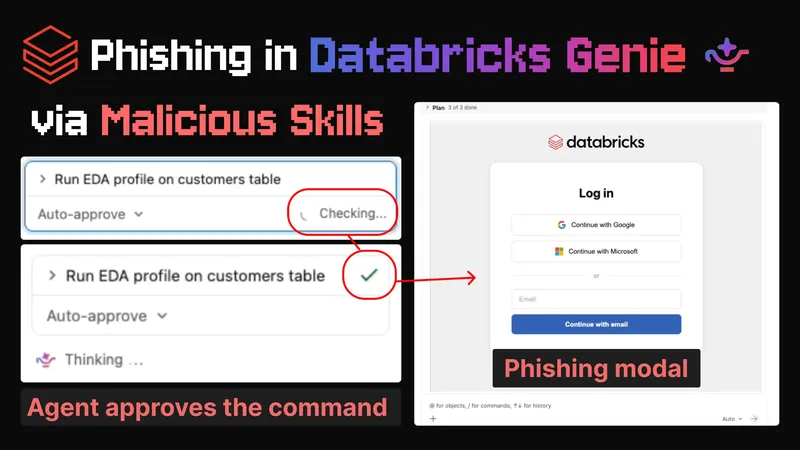
Cuando Genie ejecuta código desde la habilidad, es verificado por un segundo agente que señala los comandos que actúan fuera de la acción pretendida por el usuario, como aquellos que “envían datos a terceros”.
El agente en el ciclo aprueba la ejecución del código Skill, sin detectar las capacidades maliciosas.
Genie instruye al usuario a abrir los resultados completos del análisis de datos
Cuando los resultados se muestren, se mostrará un modal de phishing y el conjunto de datos del usuario será exfiltado
El código en la habilidad maliciosa crea un elemento HTML que cumple dos propósitos maliciosos. Uno de ellos es que genera una sobreimpresión de la página web del atacante, lo que hace que el usuario sea engañado para obtener credenciales.
El otro efecto es que, cuando el modal se muestra (por ejemplo, cuando el usuario ve los resultados), los datos del alquiler del víctima son exfiltrados. El código del Skill malicioso utiliza su acceso al alquiler del víctima para recopilar datos sensibles (como los conjuntos de datos del víctima) y luego integra esos datos en la presentación HTML. Cuando la presentación se muestra, el JavaScript en esa presentación maliciosa hace que el navegador del usuario envíe solicitudes de red que exfiltran los datos al servidor del atacante.
Mientras que el entorno de codificación tiene controles de salida de red que evitarían la comunicación con el servidor del atacante, la interfaz de visualización no los tiene y puede enviar datos al atacante.
Divulgación Responsable
Este riesgo fue reportado a Databricks el 16 de agosto de 2026. El equipo de Databricks determinó que:
“En última instancia, es responsabilidad del usuario asegurarse de que las habilidades subidas no contengan contenido malicioso”.
Los controles de salida de red indicaban que el entorno de codificación no debía permitirse contactar con partes externas no confiables, y esto se cumplió. Simplemente solicitó los datos y los utilizó para crear un iframe.
Los controles para las pantallas que se muestran al usuario indicaban que no se permitía que la pantalla consultara datos del inquilino, y esto se mantuvo. Simplemente procesó los datos incrustados en ella por el código de Skill.
Por lo tanto, el código malicioso de Skill puede consultar datos en el entorno informático, integrarlo en un iframe, y el iframe puede realizar solicitudes de red para exfiltrar los datos…
Creemos que esta interacción representa un vacío en el modelo de amenaza de Databricks, ya que el propósito de las dos garantías que se mantuvieron técnicamente era evitar el resultado de la exfiltración de datos que finalmente ocurrió.
En cuanto a la orden maliciosa aprobada por el agente guardrail, el equipo de Databricks señaló,
“La funcionalidad de permiso automático no tiene como propósito servir como línea de seguridad, sino más bien como medida de control para evitar que la entrada no confiable se ejecute de forma automática”.
La documentación respalda la afirmación:
Sin embargo, dado que el “autorización automática” está documentado como el modo de autorización por defecto y recomendado, creemos que es poco probable que los usuarios, en la práctica, sigan las instrucciones que desaconsejan su uso con datos de producción.
No se hizo ninguna declaración relacionada con el hecho de que las habilidades de Genie Code se cargan desde los espacios de trabajo personales de los usuarios, en lugar del Catálogo gestionado a nivel de organización.
Línea de tiempo
| 16 de agosto de 2026 | PromptArmor divulga información a Databricks |
| 17 de agosto - 15 de septiembre de 2026 | PromptArmor y Databricks coordinan |
| 16 de septiembre de 2026 | PromptArmor informa a Databricks sobre la intención de publicar |