
Ampliar el Programa de Verificación Cibernética
6 de octubre de 2026Estamos lanzando una nueva versión ampliada de nuestro Programa de Verificación Cibernética (CVP), que permite a los profesionales de seguridad calificados acceder a capacidades cibernéticas avanzadas y a clasificadores de bloqueo reducidos. El programa ahora consta de tres niveles de acceso, lo que permite a los equipos de seguridad solicitar el nivel de acceso que mejor se adapte a su trabajo. Cada nivel incluye acceso a nuestros modelos más capaces, como Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 y nuevos modelos en el futuro. Los clientes interesados pueden solicitar aquí.
La ciberseguridad tiene un uso dual por naturaleza: las mismas capacidades que permiten a un equipo de seguridad encontrar y solucionar una vulnerabilidad también pueden ayudar a un actor malicioso a explotarla. Por esta razón, nuestros modelos generalmente disponibles, como Claude Opus 5.5, Claude Fable 5.1 y Claude Sonnet 5.5, tienen medidas de seguridad cibernética conservadoras que bloquean la mayoría de las actividades cibernéticas. Esto tiene como objetivo limitar las actividades perjudiciales que los actores maliciosos pueden llevar a cabo utilizando nuestros modelos, mientras continuamos trabajando para reducir los falsos positivos en el código seguro.
Pero los defensores también necesitan acceso a las mejores herramientas y a las capacidades más poderosas para proteger sus sistemas. En los últimos seis meses, hemos habilitado el acceso confiable a través de dos programas: Project Glasswing y el CVP. El primero permitió a un grupo de organizaciones obtener acceso al software más crítico a Claude Mythos; el segundo permitió a equipos de seguridad verificados acceder a medidas de protección reducidas en los modelos Claude Opus y Claude Sonnet.
Ahora, estamos integrando estos programas en una oferta ampliada, diseñada para permitir que más organizaciones de seguridad tengan acceso a las capacidades necesarias para proteger sus sistemas.
Nuevos niveles de acceso
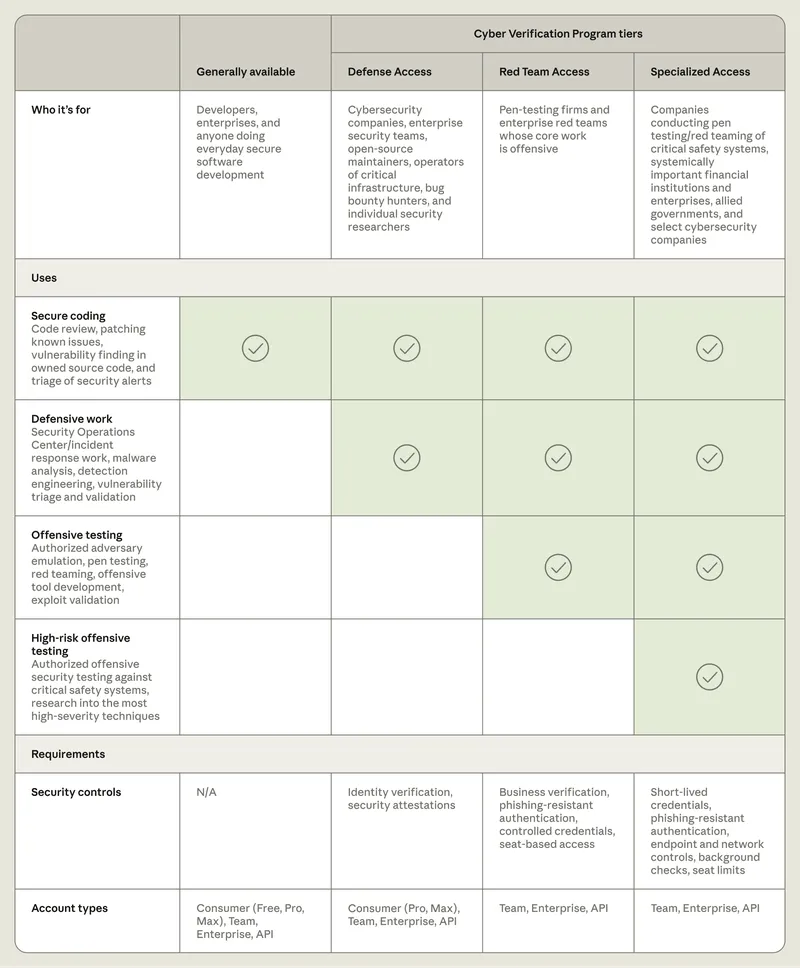
Los niveles de acceso actualizados ponen a disposición las capacidades específicas del modelo a los profesionales de seguridad, en función del alcance de su trabajo cibernético. Cada uno tiene requisitos de verificación y controles de seguridad diferentes.
Acceso de Defensa se refiere al trabajo defensivo, que incluye operaciones en el centro de operaciones de seguridad y tareas de respuesta a incidentes, ingeniería inversa de malware, así como análisis y validación de vulnerabilidades. Ejemplos de organizaciones calificadas son equipos de seguridad en empresas, organizaciones sin fines de lucro, universidades y organismos gubernamentales que defienden sistemas que poseen o mantienen; operadores de infraestructuras críticas de cualquier tamaño, como hospitales regionales o servicios municipales; pequeñas empresas de seguridad; mantenedores de código abierto; y investigadores individuales con un historial de vulnerabilidades reportadas.
Esperamos que muchas organizaciones que realizan trabajo de ciberseguridad defensiva puedan calificar para este nivel. Nuestro objetivo es responder a las solicitudes en pocos días.
Acceso al Red Team añade pruebas de penetración autorizadas y actividades de red-teaming a las aplicaciones defensivas mencionadas anteriormente. Ejemplos de organizaciones que califican para este nivel incluyen equipos de red-teaming internos, equipos gubernamentales y empresas de seguridad y pruebas de penetración. Las organizaciones de este nivel solo pueden realizar pruebas adversariales contra sistemas para los cuales tienen autorización, incluidos los sistemas de TI en industrias críticas. Los usuarios seguirán experimentando bloqueos en tiempo real en acciones que podrían causar daño físico o interrupciones masivas, como la implementación de ransomware, el daño a sistemas físicos o las pruebas de penetración en sistemas de seguridad de alto riesgo.
Dado los mayores requisitos de elegibilidad y los controles de seguridad, esperamos que las aplicaciones en este nivel tomen unas semanas para ser revisadas. Las organizaciones calificadas se inscribirán en el nivel de Acceso de Defensa , mientras revisamos sus aplicaciones de Acceso de Equipo Rojo. Actualmente, este nivel está destinado únicamente a organizaciones; los investigadores individuales no son elegibles.
Acceso Especializado, que tiene los menos bloqueos cibernéticos, está reservado para un conjunto limitado de organizaciones verificadas que tienen autorización para probar sistemas de seguridad que podrían afectar la vida de las personas o perturbar los mercados, como los sistemas operativos de vuelo, redes eléctricas, redes de telecomunicaciones, infraestructura de transferencias interbancarias y redes administrativas gubernamentales.
Para este nivel, actualmente examinamos en detalle cada organización en colaboración con el gobierno de los EE. UU. Los miembros existentes del Proyecto Glasswing pasarán a este nivel y no necesitarán una nueva aprobación para los modelos actuales.
Nuestros modelos generalmente disponibles pueden seguir utilizándose para tareas como la revisión de código, la corrección de problemas conocidos, la detección de vulnerabilidades en el código fuente propio y la clasificación de alertas de seguridad.
La retención de datos es necesaria para las organizaciones inscritas en el programa, para que podamos vigilar el uso indebido cibernético. Una vez que Enterprise Frontier Safeguards (EFS) —una nueva solución que combina la privacidad de cero retención de datos con medidas de protección robustas— esté disponible este otoño, las organizaciones elegibles podrán almacenar datos en una infraestructura en la nube que controlan. Hasta que EFS esté disponible, las organizaciones que tengan acceso a Claude Fable 5.1 o Claude Mythos 5.1 con cero retención de datos también pueden utilizar CVP con cero retención de datos. Para registrar su interés en EFS, llene este formulario.
Más abajo, compartimos una visión general de lo que está disponible en cada nivel de acceso CVP, así como los requisitos para los controles de seguridad y privacidad:
Probando la eficacia de nuestros niveles
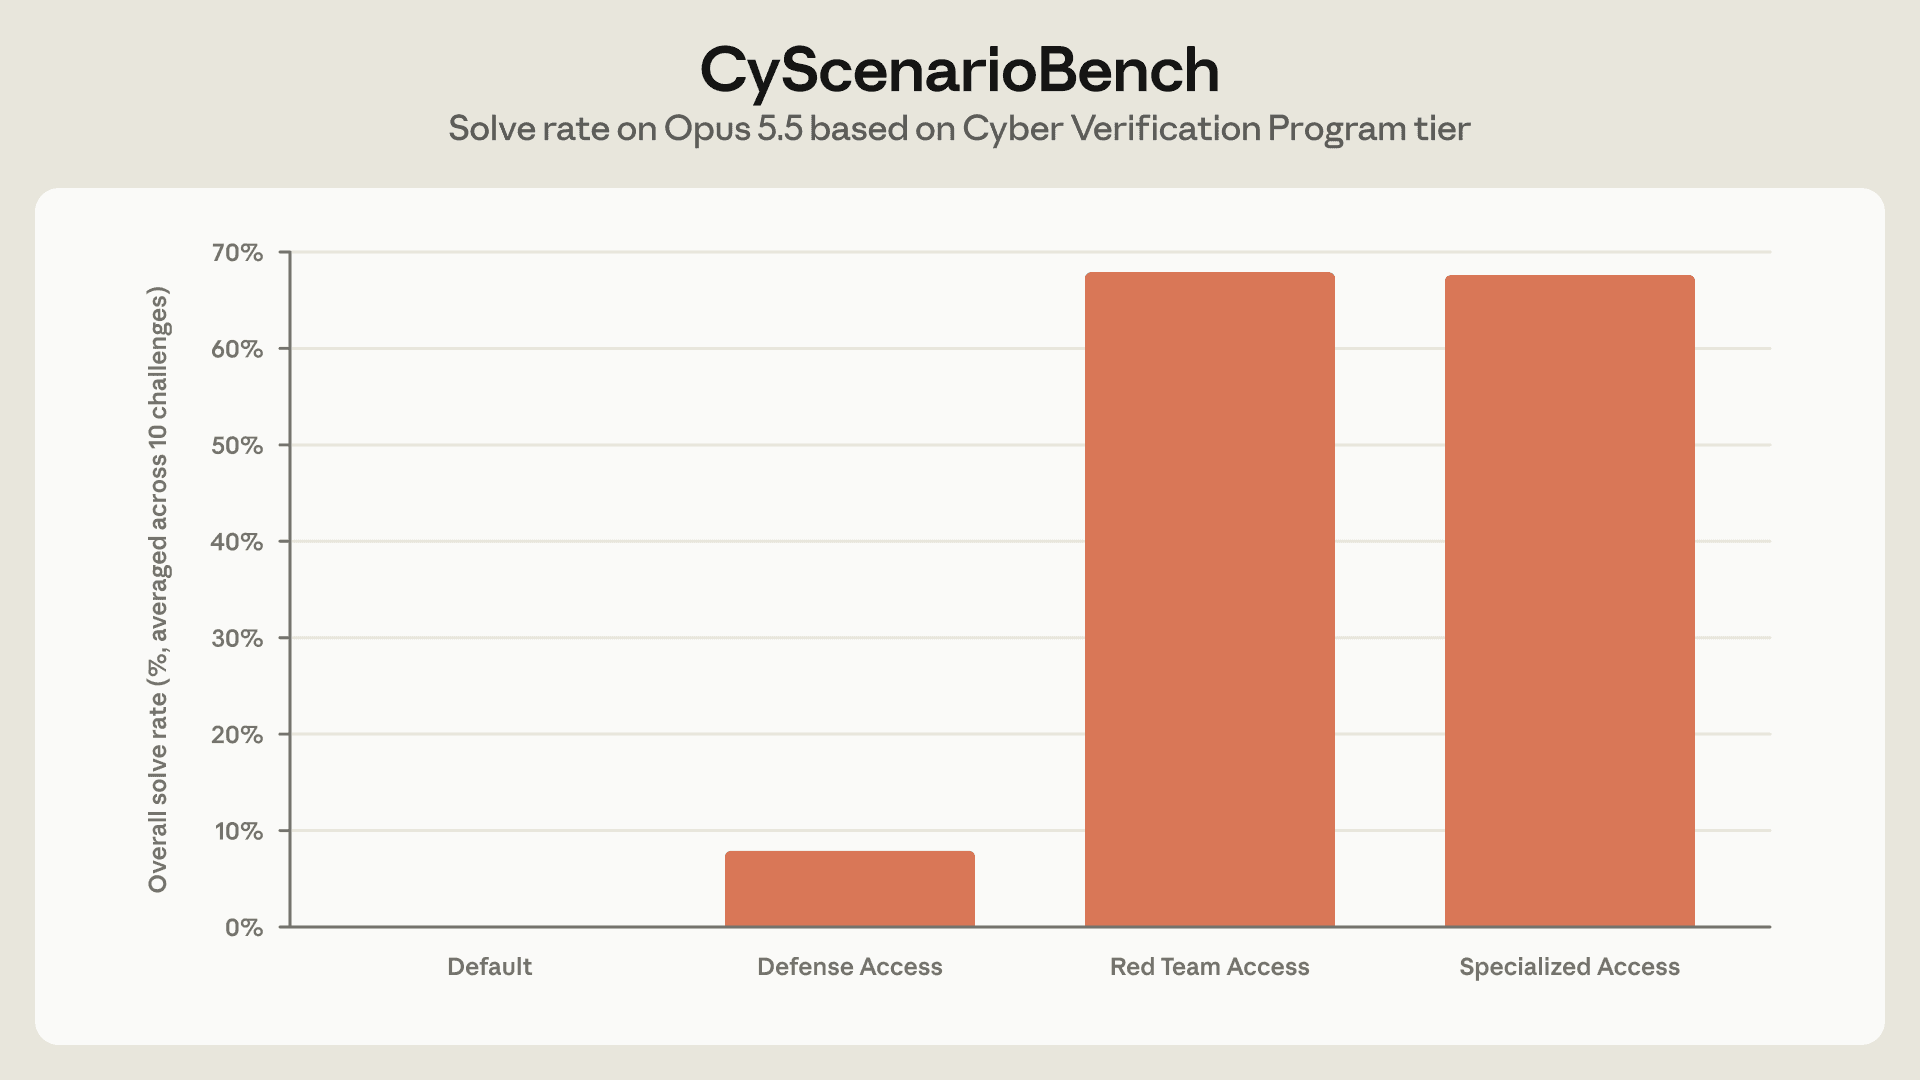
Para evaluar la eficacia de nuestras protecciones CVP, ejecutamos Claude Opus 5.5 a través de CyScenarioBench: una evaluación que mide si los modelos pueden planificar y ejecutar operaciones cibernéticas multietapa bajo restricciones realistas, con medidas de seguridad ajustadas para nuestros diferentes niveles de CVP. Dado que esta evaluación involucra escenarios ofensivos complejos e interactivos, esperamos que Claude experimente bloqueos significativos tanto en el nivel de modelo generalmente disponible como en el nivel de Acceso a Defensa, mientras que no experimenta bloqueos en los niveles de Acceso del Equipo Rojo y Acceso Especializado.
En cinco intentos por cada uno de los 10 desafíos de CyScenarioBench en cada nivel de acceso, descubrimos que:
- Sin acceso a CVP, toda tarea se bloqueaba en el primer prompt;
- En el nivel de Defensa Acceso, 46 de los 50 experimentos se bloquearon en algún momento durante el desafío, mientras que las cuatro tareas restantes tuvieron éxito; y
- En el nivel de acceso Red Team, no hubo bloqueos, y Claude Opus 5.5 completó con éxito 34 de las 50 tareas, lo que equivale efectivamente al 67.6% de tasa de éxito del modelo en esta evaluación sin aplicar ninguna protección (representativo del Acceso Especializado).
Estas evaluaciones nos dan confianza de que podemos hacer que las capacidades cibernéticas avanzadas estén disponibles de manera segura para un conjunto más amplio de defensores, ampliando así los esfuerzos defensivos que iniciamos con el Proyecto Glasswing. Seguiremos perfeccionando nuestros clasificadores basados en niveles a lo largo del tiempo.
Dando ventaja a los defensores
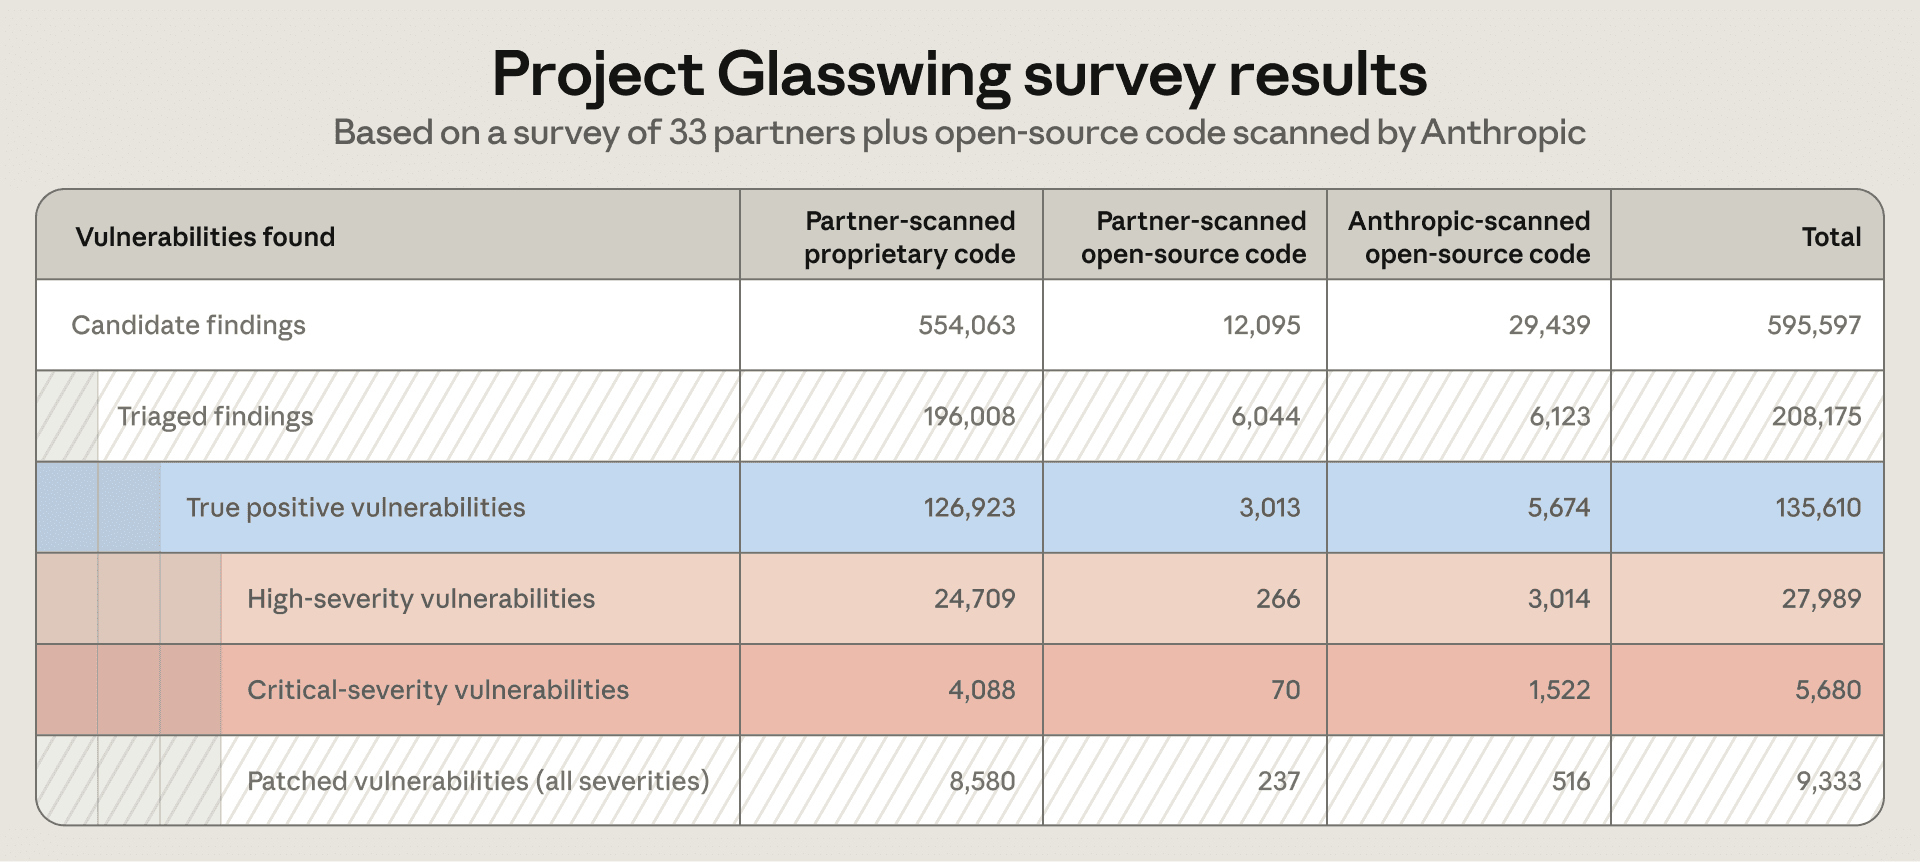
A través del Proyecto Glasswing, descubrimos que los modelos de Claude Mythos aumentaron significativamente la tasa con la que las organizaciones podían identificar vulnerabilidades en sus sistemas. A través del programa, nuestros socios descubrieron al menos 129,000 vulnerabilidades de software verificadas entre abril y julio de 2026. Y a través de nuestros propios esfuerzos de escaneo de código abierto, encontramos adicionalmente 5,500 vulnerabilidades de software verificadas entre abril y octubre de 2026. De estas vulnerabilidades verificadas, más de 33,000 han sido clasificadas hasta ahora como críticas o de alto nivel de severidad. Es probable que haya una subestimación, ya que se basa en datos de encuesta de solo un subconjunto de socios de Glasswing. Por lo tanto, esperamos que el impacto real sea al menos cinco veces mayor.
Cuando se les preguntó cuánto tiempo habrían tardado en encontrar el mismo número de vulnerabilidades sin los modelos Claude Mythos, varios socios nos dijeron que los modelos aumentaron su tasa de detección de vulnerabilidades en meses o incluso años. Lea más sobre la experiencia de nuestros socios en Booz Allen y Comcast.
Los cambios que estamos realizando en nuestro Programa de Verificación Cibernética hoy tienen como objetivo extender el impacto del Proyecto Glasswing a un número mucho mayor de defensores cibernéticos. También continuamos nuestros esfuerzos para ayudar a proteger el software de código abierto y la infraestructura crítica. En las semanas venideras, compartiremos más información sobre este trabajo y lo que hemos aprendido mientras seguimos trabajando para dar a los defensores una ventaja permanente.
Solicitar acceso
Las organizaciones interesadas pueden solicitar el CVP aquí. Como parte del proceso de solicitud, verificaremos a todos los solicitantes y solicitaremos pruebas de los controles de seguridad necesarios para el nivel de acceso correspondiente. Los miembros existentes del CVP mantendrán sus configuraciones actuales para los modelos anteriores y serán evaluados automáticamente para acceder a Claude Opus 5.5, Claude Sonnet 5.5 y Claude Mythos 5.1 a través del programa actualizado. Los administradores necesitarán asignar acceso a espacios de trabajo específicos siguiendo estos pasos.
CVP está disponible en la Plataforma Claude, Vertex AI de Google Cloud y Microsoft Foundry. CVP solo está disponible en Amazon Bedrock para clientes elegibles para Enterprise Frontier Safeguards.
Si está bloqueado en lo que cree que su nivel debería permitir, puede informarlo aquí. Los detalles completos sobre cada nivel se pueden encontrar en nuestro Centro de Ayuda.
Contenido relacionado
Anthropic invierte 100 millones de dólares para entrenar 10,000 ingenieros y abordar la brecha de talento en inteligencia artificial empresarial
Anthropic está invertiendo 100 millones de dólares en Claude Frontier Academy para capacitar a 10,000 ingenieros Frontier Deployed hasta finales de 2027, y ya están en curso programas con participantes de Accenture, Bain, CBA, Deloitte, McKinsey, Morgan Stanley y Novo Nordisk.
Leer másBarclays escala a Claude para mejorar las operaciones y la experiencia del cliente
Barclays, el banco universal británico, está expandiendo su colaboración estratégica con Anthropic para integrar sistemas de IA de nivel empresarial seguros en sus operaciones globales.
Leer másClaude descubre un nuevo sistema enzimático con repeticiones similares a CRISPR
Anunciamos un nuevo grupo de investigación en ciencias de la vida y un laboratorio en Anthropic. Este artículo presenta al equipo que lleva a cabo este trabajo y compartirá los resultados iniciales en los que Claude descubrió un nuevo sistema enzimático con propiedades similares a las de CRISPR, con solo dirección de alto nivel por parte de nuestros científicos.
Leer más