
Lecciones Aprendidas de la Beta
Después de más de 500 millones de descargas, años de solicitudes de la comunidad de código abierto y de ser un producto destacado en Hugging Face, Unsloth lanzó su aplicación de escritorio en beta, Unsloth Studio. Unsloth hace que sea más rápido, más fácil y más asequible ajustar y ejecutar modelos de IA, incluso localmente en tu propio hardware. La aplicación centraliza las funciones en un solo lugar con Unsloth Studio, de modo que los usuarios ahora pueden usar un panel de instalación en lugar de la instalación manual.
Los proyectos de código abierto dependen de otras fuentes de código o plataformas, y en el caso de Unsloth, como adoptantes tempranos del modelado local, su producto combinó la libertad de la plataforma Hugging Face con las capacidades de ajuste fino de los diversos paquetes de Unsloth.
Después de que Unsloth Studio lanzara su producto y haya estado actualizándose a un ritmo acelerado para un proyecto OSS, mientras se adaptaba a entornos de seguridad que cambian rápidamente en la IA. Por ejemplo, un Comprometido en las versiones 1.82.7 y 1.82.8 de LiteLLM apareció en PyPI desde un escáner Trivy comprometido, incorporado sin fijación de versión en el pipeline de CircleCI de LiteLLM y expuso sus credenciales de publicación. PyPI puso en cuarentena rápidamente ambas versiones en el plazo de una hora, pero las herramientas de seguridad se habían convertido en parte de la ruta de ataque y se usaban aguas abajo. Unsloth lanzó rápidamente actualizaciones del producto para adaptarse.
Un mes después sucedería otra cosa que definiría la seguridad de escritorio de Unsloth: un infostealer oculto dentro de un repositorio de Hugging Face. Hugging Face, como plataforma líder para descargar y compartir modelos, alojaba sin saberlo un repositorio con un infostealer. El repositorio se hizo pasar por el lanzamiento del Privacy Filter de OpenAI y copió su model card casi textualmente. Su loader.py descargaba y ejecutaba un infostealer en Windows. Luego, el repositorio alcanzó el puesto #1 en tendencias y mostró alrededor de 244,000 descargas, cifras que, según HiddenLayer, casi con certeza estaban infladas.
Estos dos episodios ayudaron a dar forma a la base de la hoja de ruta de seguridad del producto de Unsloth: moverse rápido.
Cómo Unsloth Dio Forma a la Seguridad del Producto
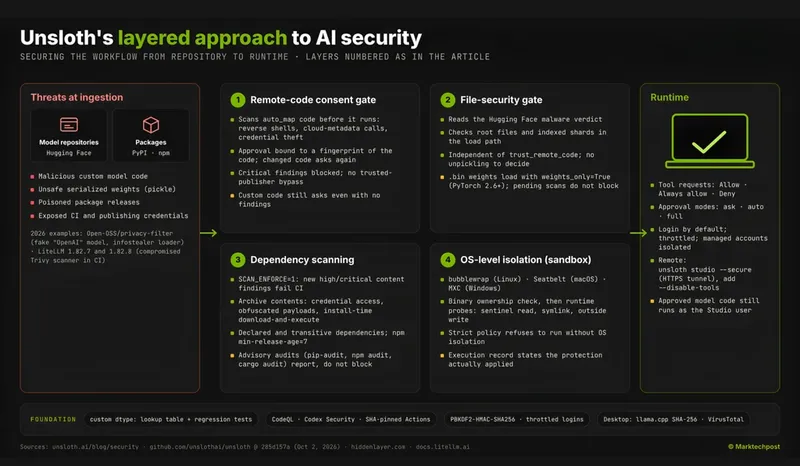
Desde el principio, esta aplicación de escritorio ha estado a la vanguardia del OSS y se adapta rápidamente a los entornos cambiantes. Unsloth estableció protocolos para garantizar la seguridad óptima de sus usuarios finales. Tras numerosos lanzamientos, para la próxima semana de IA de código abierto, Unsloth publicó una descripción general de seguridad de Unsloth Studio y Unsloth Desktop destacando, a grandes rasgos, cómo funciona su seguridad.
Si bien la aplicación de escritorio maximiza la seguridad en entornos de ajuste fino, los usuarios todavía disponen de toda la gama de opciones de modelos. El funcionamiento de la seguridad de Unsloth consiste en que, cuando un flujo de trabajo pasa de descargar a ejecutar, se activa un proceso de cuatro puntos de control: aprobación de código vinculada a la huella digital, una puerta independiente para archivos de pesos, sandboxes de sistema operativo sondeados y escaneo obligatorio del contenido de paquetes. Estos protocolos se establecieron como protección complementando los controles existentes en lugar de reemplazarlos; los usuarios pueden mantener los escaneos de avisos, las revisiones fijadas, los límites de red y las credenciales con ámbito limitado mientras aprovechan las verificaciones. Por separado, cada tarea cumple un propósito diferente en la estratificación de seguridad.
1. La aprobación sigue al código, no al nombre
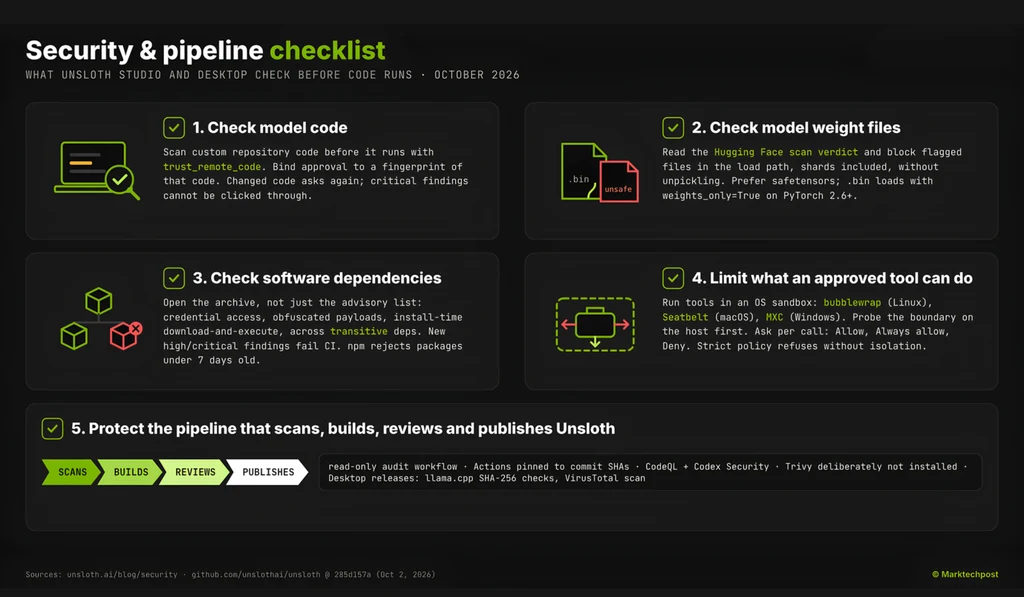
Imagina aprobar el código Python personalizado de un modelo y regresar después de que el repositorio haya cambiado. ¿Debería seguir contando la antigua aprobación? Unsloth Studio dice que no. El repositorio muestra que genera una huella digital del código escaneado y vuelve a verificar esa huella digital, además de la versión del escáner, en cada carga. Una aprobación guardada puede silenciar un diálogo repetido, y continúa con un escaneo nuevo. El código modificado requiere un consentimiento nuevo. Para cargas de adaptador más modelo base, Studio evalúa ambos repositorios, incluidos el tokenizador, el procesador y las configuraciones anidadas. Básicamente, si algo ha cambiado, Unsloth Studio lo sabrá.
Cualquier cambio o actualización invalida la huella digital anterior. Los hallazgos de severidad alta y media requieren una aprobación que coincida con la huella digital actual. Si el código remoto debe inspeccionarse pero no puede recuperarse, la carga se bloquea. Un editor de confianza no recibe una exención general; un repositorio de primera parte también puede detenerse. El escáner busca comportamientos concretos: abrir una shell inversa, alcanzar endpoints de metadatos de la nube o robar credenciales. Studio invoca la puerta desde sus trabajadores de inferencia, entrenamiento y exportación. El escaneo no es un sandbox. Una vez aprobado, el código remoto del modelo se ejecuta sin restricciones como el usuario de Studio. La fuente señala que los patrones estáticos pueden evadirse.
El portón ya se activa en modelos populares. deepseek-ai/deepseek-ocr solicita aprobación y muestra un hallazgo de exec/eval. moonshotai/Kimi-VL-A3B-Instruct también solicita aprobación, marcado por ofuscación avanzada. El diálogo de aprobación lista los hallazgos antes de que decidas. El código personalizado aún requiere tu permiso incluso cuando el escáner no encuentra nada preocupante. Unsloth eliminó las llamadas de evaluación y otras secciones problemáticas en sus repositorios adaptados unsloth/DeepSeek-OCR y unsloth/DeepSeek-OCR-2. El usuario puede decidir su modelo y decidir aprobarlo o no dentro de la aplicación.
2. Cuando una advertencia de archivo de pesos se convierte en una decisión de carga
Los pesos serializados inseguros, incluidos los archivos pickle maliciosos, crean otro. Studio verifica esos archivos por separado del consentimiento de código remoto. El Python personalizado es solo una ruta de ejecución y Unsloth Studio fue diseñado para múltiples puntos de acceso.
Dado que Hugging Face escanea los repositorios en busca de malware y muestra advertencias en la página del modelo, studio lee esos resultados y bloquea los archivos marcados en la ruta que el cargador seleccionado deserializaría. Eso incluye shards anidados referenciados por índices de pesos. Lee el resultado del escaneo sin deserializar (unpickle) el artefacto marcado. El portón no es fail-closed. Según el repositorio, las cargas pueden continuar cuando los metadatos del escaneo no están disponibles o están pendientes. Las carpetas locales de modelos simples no están cubiertas. El mínimo de PyTorch 2.6+ de Unsloth significa que los pesos .bin se cargan con weights_only=True y el comportamiento es comprobable. El repositorio de pruebas mcpotato/42-eicar-street está bloqueado para su carga porque la advertencia lista los archivos inseguros y confirma que nunca fueron descargados. Si bien menos del 1% de los modelos de Hugging Face tienen posibles problemas de seguridad, Unsloth crea procesos para medidas de seguridad adicionales, lo que resalta cuán robusto se está volviendo el producto Unsloth Studio como un testimonio del código abierto.
3. Mirar dentro de la dependencia
Después de las lecciones del incidente de LiteLLM, está claro que las verificaciones de avisos no son suficientes porque un paquete puede llevar un nombre familiar y publicar una versión maliciosa antes de que exista cualquier aviso. Los escáneres de contenido de paquetes de Unsloth inspeccionan el propio archivo en busca de acceso a credenciales, payloads ofuscados, archivos de inicio ejecutables y comportamiento de descarga y ejecución en tiempo de instalación. El escaneo de Python cubre las dependencias declaradas y transitivas. El escáner de npm inspecciona los tarballs descargados sin ejecutar sus scripts de ciclo de vida de instalación. Un payload modificado reabre el hallazgo en lugar de heredar una exención permanente, por lo que los escaneos de avisos de Unsloth informan pero no bloquean; los hallazgos de contenido son la capa aplicada, por lo que Unsloth agrega reglas de relevancia sobre esto.Solo los paquetes de la lista de permitidos pueden ejecutar scripts y las instalaciones de npm rechazan los paquetes publicados hace menos de 7 días. CI falla si un paquete no revisado intenta ejecutar uno. Las instalaciones usan lockfiles y npm ci, y el instalador actualiza a los usuarios a npm 11 o más reciente. Antes de cualquier npm ci o cargo fetch, lockfile_supply_chain_audit.py busca signos de inyección estilo Shai-Hulud. Los linters buscan cargadores inseguros y ejecución dinámica, con líneas base para rastrear los hallazgos. Las actualizaciones de Dependabot tienen un período de enfriamiento de 3 a 7 días. pip-audit, npm audit con verificaciones de firma, cargo audit, OSV-Scanner, Semgrep y TruffleHog se ejecutan junto con los escaneos de contenido. Los propios comentarios del flujo de trabajo de auditoría dicen que deliberadamente evita Trivy, debido a un compromiso anterior en 2026.
4. El sandbox debe demostrar su valía
La verificación del sandbox se ha vuelto muy real en la era de la IA y el modelado, por lo que un binario de sandbox instalado es un punto de partida, no una garantía. Unsloth Studio ejecuta herramientas dentro de sandboxes a nivel de sistema operativo: bubblewrap en Linux, Seatbelt en macOS y MXC en Windows. En Linux, verifica que el binario de bubblewrap y sus directorios padre sean propiedad del sistema y no escribibles por grupo o por todos. Luego, según el repositorio, sondea el límite. ¿Puede el código en sandbox leer un archivo centinela del host? ¿Seguir un symlink del espacio de trabajo hasta él? ¿Escribir fuera del espacio de trabajo? El sondeo también confirma que las operaciones legítimas del espacio de trabajo y de los procesos secundarios siguen funcionando.
Los usuarios aún tienen opciones y pueden elegir un modo de aprobación: ask, auto o full. En el modo auto, las importaciones de red y de sistema de archivos se marcan para aprobación, y las rutas de archivos necesitan aprobación. Los comandos de shell peligrosos se bloquean de plano. Las solicitudes de herramientas muestran botones Allow, Always allow y Deny. Una política estricta rechaza la ejecución de herramientas cuando el aislamiento del SO no está disponible o falta una verificación requerida del espacio de trabajo. Una política permisiva puede recurrir a salvaguardas de software, y el registro de ejecución lo indica. Cada registro indica el backend, el estado de aislamiento, las limitaciones y el resultado de la limpieza. Los artefactos HTML y MCP se renderizan en marcos aislados con su propia Content Security Policy.
El sandbox de Linux permite acceso a la red, tiene acceso de escritura a la caché del modelo y comparte el kernel del host. Combínelo con restricciones de red y credenciales de alcance muy limitado; este proceso sirve como una comprobación final de control.
Acceso remoto y aplicación de escritorio
Tener varios usuarios en la aplicación también permite cuentas administradas: cada usuario solo ve sus propias carpetas, nunca el token de Hugging Face del propietario. Las cuentas administradas necesitan el permiso del propietario para usar modelos y no pueden ejecutar código de repositorios. Recientemente Unsloth anunció una colaboración con Jev y usuarios que gestionan su propio modelo de decisión.
El flujo de trabajo de auditoría de seguridad de Unsloth usa permisos de repositorio de solo lectura y credenciales de checkout no persistidas. Cada GitHub Action está fijada a un hash de commit completo, y las listas de permisos de red saliente bloquean el tráfico de salida inesperado. CodeQL cubre Python, JavaScript/TypeScript, Rust y GitHub Actions. Unsloth dice que ejecuta Codex Security y revisiones repetidas con Codex durante el desarrollo para detectar problemas de seguridad y errores.
Acceso y cambios en la biblioteca
La biblioteca principal de Unsloth también cuenta con un endurecimiento específico mediante el manejo de tipos de datos personalizados usando una tabla de búsqueda fija en lugar de evaluar expresiones. Los campos de configuración ejecutable heredados se depuran, y las pruebas de regresión protegen la corrección. Las pruebas de middleware de Studio rechazan solicitudes fragmentadas de tamaño excesivo, capturando casos que una sola comprobación de Content-Length omitiría, y las versiones de escritorio reciben sus propias comprobaciones.
Los binarios precompilados de llama.cpp se verifican contra resúmenes SHA-256, y las firmas de Windows se auditan por separado. Cada versión de Unsloth Desktop se escanea con VirusTotal. 1 ejemplo publicado mostró 0 detecciones entre 70 proveedores en el momento del escaneo. Unsloth señala que cada resultado se aplica solo a los archivos o al commit revisados en ese momento.
Qué cambia frente al enfoque más simple
| Características | La solución de Unsloth |
|---|---|
| Confiar en un repositorio de modelos por su nombre | Vincular la aprobación a una huella digital del código, incluidos objetivos combinados de adaptador y base |
| Tratar el consentimiento de código remoto como la única comprobación de carga del modelo | Añadir una compuerta separada para archivos serializados señalados en la ruta de carga seleccionada |
| Detectar un binario de sandbox y asumir aislamiento | Sondear el aislamiento en el host y registrar el nivel efectivo de protección |
| Confiar únicamente en los avisos de vulnerabilidades | Aplicar escaneos de contenido de paquetes con líneas base específicas por hallazgo y una antigüedad de versión de npm de 7 días |
| Ejecutar la IA local como 1 usuario de confianza implícito | Cuentas multiusuario protegidas con contraseña, con limitación de tasa y claves cifradas |
Más allá de la seguridad: mejorar la experiencia de la NPU
Los comentarios compartidos por los fundadores de Unsloth piden métricas de rendimiento más completas en las NPU, incluidos los tokens por segundo. La aplicación también solicita la capacidad de configurar los ajustes de carga de modelos antes del inicio, como ya permiten los modelos de GPU. Estas son mejoras solicitadas, no lanzamientos confirmados, para una mejor visibilidad y control al ejecutar modelos localmente.
Al revisar la descripción general de Unsloth y un análisis estático del código fuente del repositorio, nuestro commit 285d157acubierto. La disponibilidad de versiones se basa en la información proporcionada para este artículo. Los modos de aprobación, los sandboxes de macOS y Windows, el cifrado de credenciales, las reglas de antigüedad de versiones de npm y las comprobaciones de escritorio provienen de la descripción general. La aprobación vinculada a huella digital, el sondeo del sandbox, los registros de ejecución y los umbrales de inicio de sesión provienen del repositorio. Varias protecciones pertenecen a Unsloth Studio y Desktop; el escaneo de dependencias y las restricciones de auditoría viven en el flujo de trabajo de desarrollo. No protegen automáticamente un notebook que importe la biblioteca independiente.
Conclusiones clave
- Unsloth Studio vincula la aprobación de código remoto a una huella digital del código escaneado; el código modificado requiere un consentimiento nuevo.
- Los veredictos de malware de Hugging Face bloquean los archivos de pesos marcados en la ruta de carga, independientemente de trust_remote_code.
- Las herramientas pueden ejecutarse en sandboxes del sistema operativo (bubblewrap, Seatbelt, MXC); en Linux, el repositorio muestra que Studio sondea primero el aislamiento.
- Los análisis del contenido de los paquetes fallan en CI ante nuevos hallazgos de severidad alta o crítica; npm rechaza paquetes con menos de 7 días de antigüedad.
- Studio está protegido por contraseña y es multiusuario por defecto, con inicios de sesión limitados y claves API cifradas.
Fuentes
- https://unsloth.ai/blog/security
- https://github.com/unslothai/unsloth/tree/285d157a412fb30c11d223f85df84357d946a00a
- https://www.hiddenlayer.com/insight/malware-found-in-trending-hugging-face-repository-open-oss-privacy-filter
- https://www.theregister.com/2026/03/24/trivy_compromise_litellm/
- https://docs.litellm.ai/blog/security-townhall-updates
- https://jfrog.com/press-room/jfrog-report-warns-ai-governance-fails-as-software-supply-chain-attacks-hit-record-highs/
- https://huggingface.co/docs/hub/security-malware
Nota:Gracias al equipo de Unsloth por el liderazgo de pensamiento y los recursos para este artículo. Este artículo cuenta con el apoyo de Unsloth.
La entrada ¿Qué sucede cuando cambia un repositorio de modelos confiable? Unsloth Studio vuelve a comprobarlo antes de ejecutarlo apareció primero en MarkTechPost.