
En los últimos dos años y medio, hemos informado sobre muchas de las maneras en las que los actores de amenazas intentaron usar nuestros modelos para llevar a cabo ciberataques, operaciones de influencia encubiertas (IO), estafas y otras violaciones de nuestras Políticas de Uso. Publicamos estos informes para informar a los reguladores, a nuestros pares de la industria y a la sociedad en general sobre cómo vemos que los actores de amenazas intentan aprovechar la IA, y para arrojar luz sobre las vulnerabilidades que intentan explotar.
Recientemente prohibimos dos IO—una de Rusia y una de Irán—que usaron nuestros modelos en combinación con técnicas y tecnologías más tradicionales para apoyar entidades sofisticadas de “fachada falsa”. Usaron esas entidades para introducir mensajes geopolíticos relacionados con conflictos en sus audiencias objetivo. La operación iraní incluía un conjunto de siete personalidades de “periodistas” que utilizaba para proponer artículos extensos a pequeños y medianos medios en línea de todo el mundo; la operación rusa parece haber cooptado, sin que ellos lo supieran, a personas en América Latina para dirigir un “centro de estudios” en el terreno.
Ambas operaciones eran multidimensionales, probando una gama de tácticas diferentes para lograr sus objetivos. Además de artículos extensos, la operación iraní generó lotes de comentarios en redes sociales, generalmente sobre temas relacionados con la guerra entre EE. UU. e Irán. Además de controlar el “centro de estudios”, la operación rusa creó documentos falsos “filtrados” y guiones de audio, algunos de los cuales identificamos difundiéndose en línea. Ambas operaciones también hicieron un uso intensivo de la IA para redactar informes internos (la operación rusa hizo esto más que cualquier otra cosa); en ambos casos, los actores utilizaron metodologías cuestionables o abiertamente engañosas para exagerar la eficacia de los operadores.
Lo más llamativo de estas operaciones es que se asemejaban mucho a las operaciones de influencia complejas de la era previa a la IA, pero usaban la IA para facilitar algunos de los flujos de trabajo. Las personalidades de periodistas dirigidas por la operación iraní tenían un parecido de familia con la falsa periodista “Alice(se abre en una nueva ventana) Donovan(se abre en una nueva ventana)”, una fachada de la inteligencia militar rusa cuyos artículos fueron publicados por una variedad de medios occidentales en 2016-17. En 2020, individuos asociados con actividad pasada de la Agencia de Investigación de Internet rusa dirigieron un medio de “noticias” falso llamado “PeaceData(se abre en una nueva ventana)”, que cooptó, sin que ellos lo supieran, a periodistas de todo el mundo para que escribieran para él.
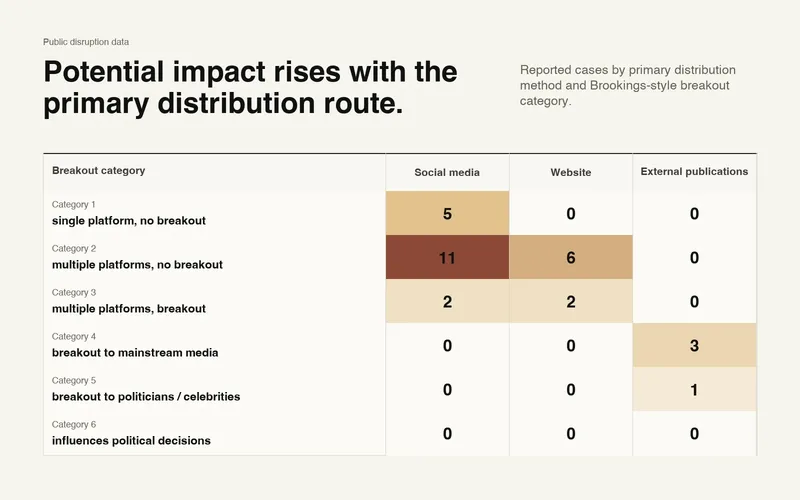
Estas operaciones también fueron inusuales por su alcance potencial. Usando la Breakout Scale(se abre en una nueva ventana)de IO, que califica las IO en una escala de 1 (la más baja) a 6 (la más alta), evaluaríamos que la operación de origen ruso pertenece a la Categoría 5. Esta es la primera operación de Categoría 5 que hemos interrumpido desde que comenzamos con nuestros informes. La operación de origen iraní alcanzó Categoría 4. Ambos lograron colocar su contenido (no todo el cual fue generado por nuestros modelos) en medios de comunicación tradicionales, en lugar de simplemente publicarlo en redes sociales. Esto es consistente con un patrón que hemos observado en las 30 operaciones de influencia encubiertas que hemos expuesto en los últimos dos años y medio: las operaciones que intentan colocar su contenido en medios de comunicación reales, en lugar de depender de una distribución falsa en redes sociales, tienden a tener el mayor alcance e impacto potenciales.
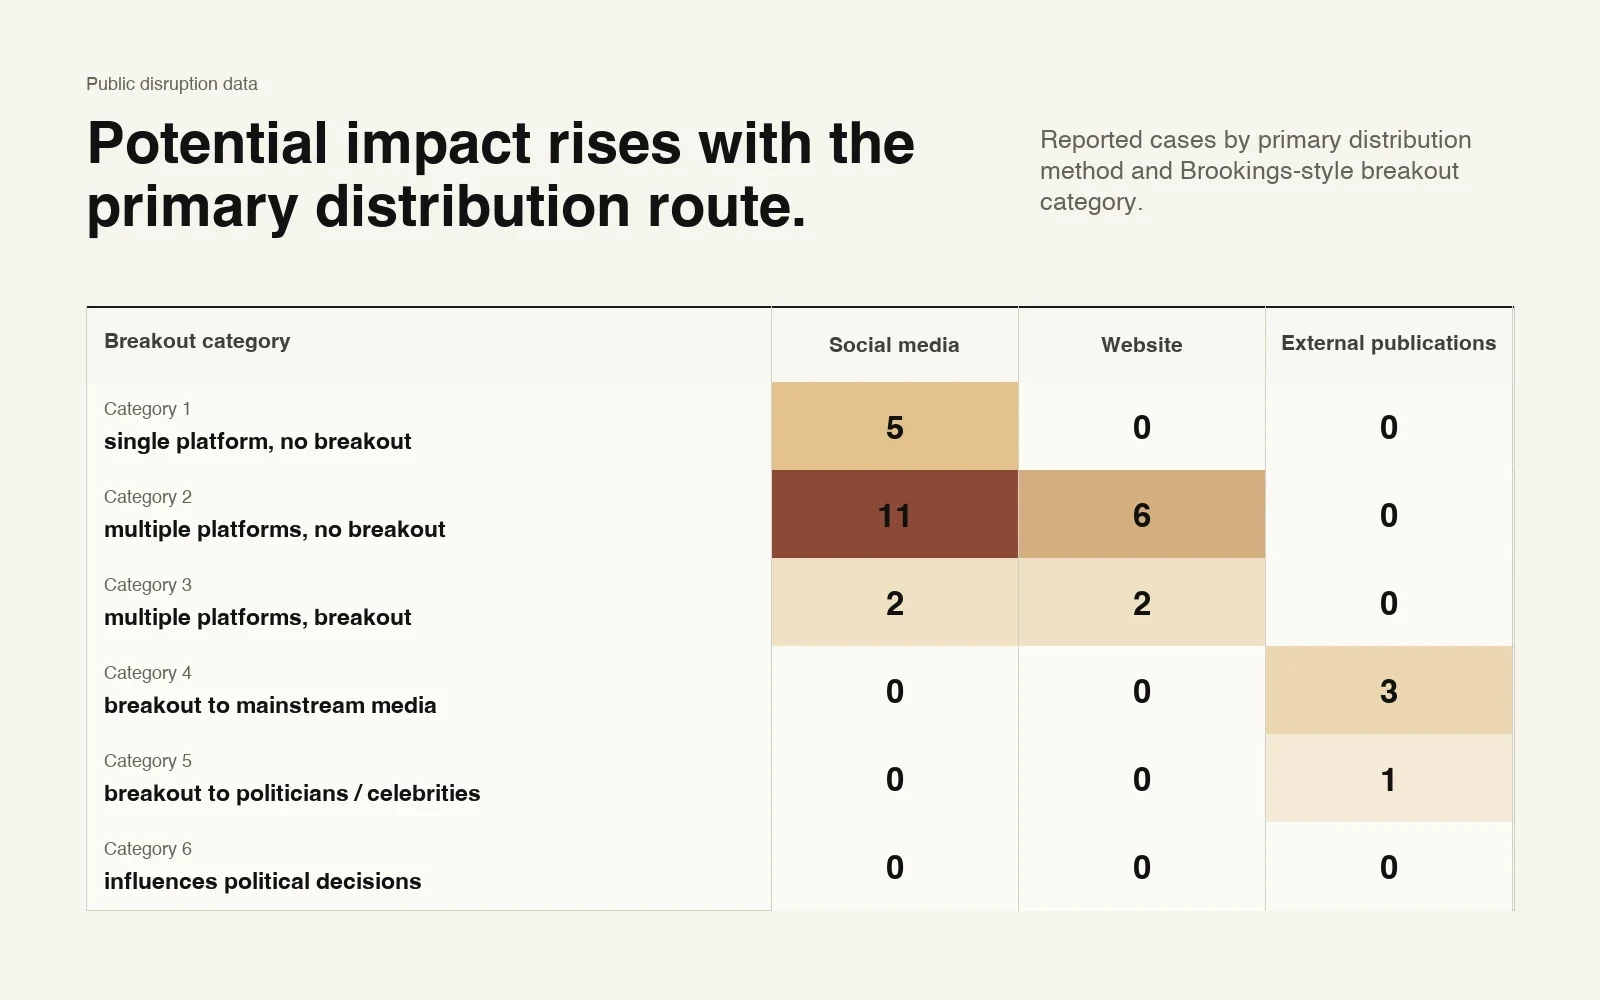
Matriz de las 30 IO que hemos expuesto desde principios de 2024, evaluadas por método de distribución principal (redes sociales, sitio web operado por la operación, publicaciones externas) y puntuación en la Escala Breakout. Las operaciones que utilizaron más de un método de distribución, como administrar un sitio web y promocionarlo en redes sociales, se clasifican según el método que parecía constituir el núcleo de la operación.
La IA puede dar a estas operaciones de fachada falsa una mayor escala, eficiencia, fluidez lingüística y capacidad editorial. Los operadores pueden usar estas ventajas para explotar a víctimas desprevenidas, como empleados o editores, y colocar su contenido ante audiencias que no tienen idea de quién estaba detrás, ni cuáles eran sus motivaciones. Estas operaciones también demuestran la complejidad y sofisticación del uso de identidades y entidades falsas por parte de los actores de amenazas para lograr sus objetivos. Comprender las vulnerabilidades que los actores de amenazas explotan en estos esfuerzos, y cómo esas vulnerabilidades pueden traducirse en audiencia y alcance, será esencial para mantener defensas sólidas en todas las organizaciones.
Pero la naturaleza encubierta de estas operaciones de fachada falsa también las hace particularmente vulnerables a la divulgación responsable. Tanto “Alice Donovan” como “PeaceData” cesaron su actividad después de ser expuestas. Por eso, nuestro objetivo al informar sobre estas operaciones de fachada falsa es facilitar la investigación y la interrupción futuras, y hacer que continuar con las operaciones sea más difícil.
Rusia: Operación “Dark Clark”
Actores de origen ruso que ejecutan campañas de influencia en toda América Latina.
Actor
Prohibimos un grupo de cuentas de ChatGPT que se originaron en Rusia. Usaron ChatGPT para una variedad de tareas asociadas con operaciones de influencia encubiertas dirigidas a países de toda América Latina. Gran parte de esta actividad parecía dirigida a socavar la reputación de Ucrania en la región, pero otra parecía destinada a influir en los resultados políticos locales, especialmente en Argentina y Bolivia. La mayoría de los operadores hacían sus consultas en ruso; uno consultaba en español, pero aun así parecía encontrarse en Rusia. Hemos compartido información sobre este caso con las autoridades pertinentes.
Los operadores usaron ChatGPT para realizar tres tareas principales: redactar informes internos sobre sus actividades (y las actividades de otras personas de las que plausiblemente podrían atribuirse el mérito), crear contenido para sus operaciones y elaborar informes sobre el desempeño de una “plataforma de investigación” autodenominada en América Latina llamada el Social Research Center (SRC). Parece que controlaban el SRC a través de una identidad falsa llamada “Mia Clark”; en honor a ese nombre, hemos apodado esta operación “Dark Clark”. Dado que no permitimos el acceso a nuestros modelos desde Rusia, usaron VPN para conectarse a nuestros servicios.
En sus informes internos, los operadores afirmaban haber difundido historias falsas por toda América Latina para socavar a Ucrania o a líderes locales. Algunas de estas noticias falsas han sido atribuidas por investigadores(se abre en una nueva ventana) de(se abre en una nueva ventana) código abierto a una entidad rusa conocida como “Politology” o “La Compania”, un sucesor reportado del Grupo Wagner y otras entidades fundadas por el oligarca ruso Yevgeniy Prigozhin. Los operadores también pidieron a nuestros modelos que tradujeran o explicaran reportajes públicos sobre Politology y Wagner, mucho más que sobre cualquier otra red de origen ruso.
Esta operación fue inusual en dos aspectos. Primero, parece haber reclutado con éxito a individuos en América Latina para trabajar para el SRC. Los informes de los operadores rusos sobre el SRC se referían a decisiones sobre cuestiones como escalas salariales, contrataciones y despidos, lo que sugiere que controlaban la entidad, en lugar de cooperar con ella. La evidencia disponible indica que los empleados del SRC en América Latina no eran conscientes de que trabajaban para un grupo ruso. A diferencia de otro “grupo de expertos” vinculado a Rusia que expusimos recientemente, el SRC parece haber producido la mayoría de su contenido original a través de su personal reclutado. Esto destaca como el intento más complejo de operar una identidad de fachada que hemos interrumpido en los últimos dos años y medio.
Segundo, algunas pruebas de fuentes abiertas sugieren que las noticias falsas de Dark Clark se difundieron lo suficiente como para provocar verificaciones de hechos(se abre en una nueva ventana) y negaciones oficiales(se abre en una nueva ventana), lo que indica un grado de penetración que va más allá de cualquiera de las operaciones de influencia que hemos interrumpido en los últimos dos años. Una noticia falsa que la operación afirmaba haber plantado en Perú incluso alimentó tensiones públicas entre Ucrania y Polonia.
Informes internos
La principal forma en que los operadores usaban ChatGPT era redactar y actualizar informes internos dirigidos a un superior desconocido. Estos informes periódicos describían esfuerzos para llevar a cabo campañas de influencia encubiertas en toda América Latina. Abarcaban tres líneas de trabajo principales: esfuerzos para denigrar a Ucrania y socavar el reclutamiento para las Fuerzas Armadas de Ucrania; esfuerzos para interferir en la política interna de ciertos países, especialmente Bolivia y Argentina; y la gestión del SRC. En la mayoría de los casos, no observamos a los actores de amenazas usando nuestros modelos para crear contenido para las campañas, sino solo para informar sobre ellas (las pocas excepciones se describen a continuación).
Los informes eran ricos en detalles tácticos, y arrojaban luz sobre cómo la operación buscaba socavar a Ucrania y a algunos líderes nacionales, en particular los presidentes de Argentina, Bolivia y Ecuador. Algunos describían esfuerzos para engañar a los lugareños y hacer que llevaran a cabo actividades que los operadores pudieran armar; otros describían falsas "filtraciones" que los operadores afirmaban haber difundido.
En dos casos, las pruebas vinculan a los operadores con informes públicos sobre "Politology". Los operadores informaron que, en 2024, llevaron a cabo dos campañas dirigidas contra el presidente de Argentina, Javier Milei. Primero, dijeron que difundieron un informe falso de que Milei había comprado collares joya de Cartier para sus perros. Segundo, afirmaron que pagaron a actores locales para pintar grafitis anti-Milei en Buenos Aires. Según documentos filtrados, ambas afirmaciones han sido públicamente(se abre en una ventana nueva) atribuido(se abre en una ventana nueva) a "Politology" y "La Compania."
Muchos más falsificados no han sido vinculados previamente a las IO rusas. Por ejemplo, los operadores afirmaron que en mayo de 2026 crearon una dirección de correo electrónico falsificada que aparentaba provenir de la Dirección Regional de Educación de Lima, Perú. La usaron para instruir a las escuelas del distrito a realizar eventos dedicados a Ucrania en el Día Nacional de la Diversidad Cultural y Lingüística (21 de mayo). Los correos electrónicos incluían instrucciones explícitas de mencionar, entre otros, al polémico nacionalista ucraniano del siglo veinte Stepan Bandera, quien es visto por algunos ucranianos como una figura de la independencia, pero asociado en Rusia y Polonia con el fascismo, la colaboración en tiempos de guerra y las atrocidades. Según los operadores, algunas escuelas respondieron a la dirección de correo falsificada, confirmando que habían realizado dichos eventos e incluso proporcionando fotos.
Los operadores afirmaron entonces haber plantado noticias sobre los hechos en los medios tanto de Perú como de Polonia, junto con alegatos de que Ucrania estaba "exportando" ideologías ultranacionalistas, lo que desató la indignación. Búsquedas de fuentes abiertas identificaron noticias que coincidían con esta afirmación en el Peruano(se abre en una ventana nueva) y(se abre en una ventana nueva) Polaco(se abre en una ventana nueva) prensa(se abre en una nueva ventana)y una publicación en inglés en Hungría(se abre en una ventana nueva) (algunos de los artículos han sido eliminados desde entonces). Algunos(se abre en una ventana nueva) artículos(se abre en una nueva ventana) incluía una reacción de un eurodiputado polaco que proponía que las personas que mostraran "antipolonesismo" fueran declaradas persona non grata en Polonia. Así, la falsedad rusa se alimentó de las tensiones históricas entre ucranianos y polacos, y a su vez las alimentó.
De manera similar, en junio, los operadores afirmaron que utilizaron una dirección de correo electrónico falsa diferente para engañar a escuelas de Ecuador y hacer que celebraran una ceremonia de juramento de lealtad al presidente Daniel Noboa y a Erik Prince, exjefe del contratista militar privado Blackwater. Los operadores afirmaron que el incidente provocó indignación en Ecuador y presionó al gobierno para negar el engaño, amplificándolo así ante una audiencia nacional. De nuevo, la investigación de fuentes abiertas identificó medios(se abre en una nueva ventana) cobertura(se abre en una nueva ventana) en la prensa ecuatoriana(se abre en una nueva ventana) prensa(se abre en una nueva ventana) que se parecía mucho a esta afirmación, e incluso una refutación detallada(se abre en una nueva ventana) del Ministro de Educación de Ecuador.
Los operadores utilizaron una serie de técnicas para sostener sus historias falsas. Según sus informes internos, difundieron dos bulos diferentes dirigidos contra Ecuador en marzo. Uno utilizaba un audio falso atribuido al cónsul de Ucrania en Ecuador, en el que supuestamente hacía comentarios despectivos sobre los ecuatorianos. Nuestra investigación de fuentes abiertas identificó una publicación en TikTok que coincidía exactamente con esta afirmación; pareció recibir solo una interacción limitada. El otro describía un clip de video falso difundido en X y TikTok bajo el logotipo de un canal de noticias genuino, que alegaba que el gobierno de Noboa estaba reclutando jóvenes para combatir en Ucrania. Los verificadores de datos(se abre en una nueva ventana) en Ecuador describieron en principios de abril una campaña que coincidía con esta descripción.
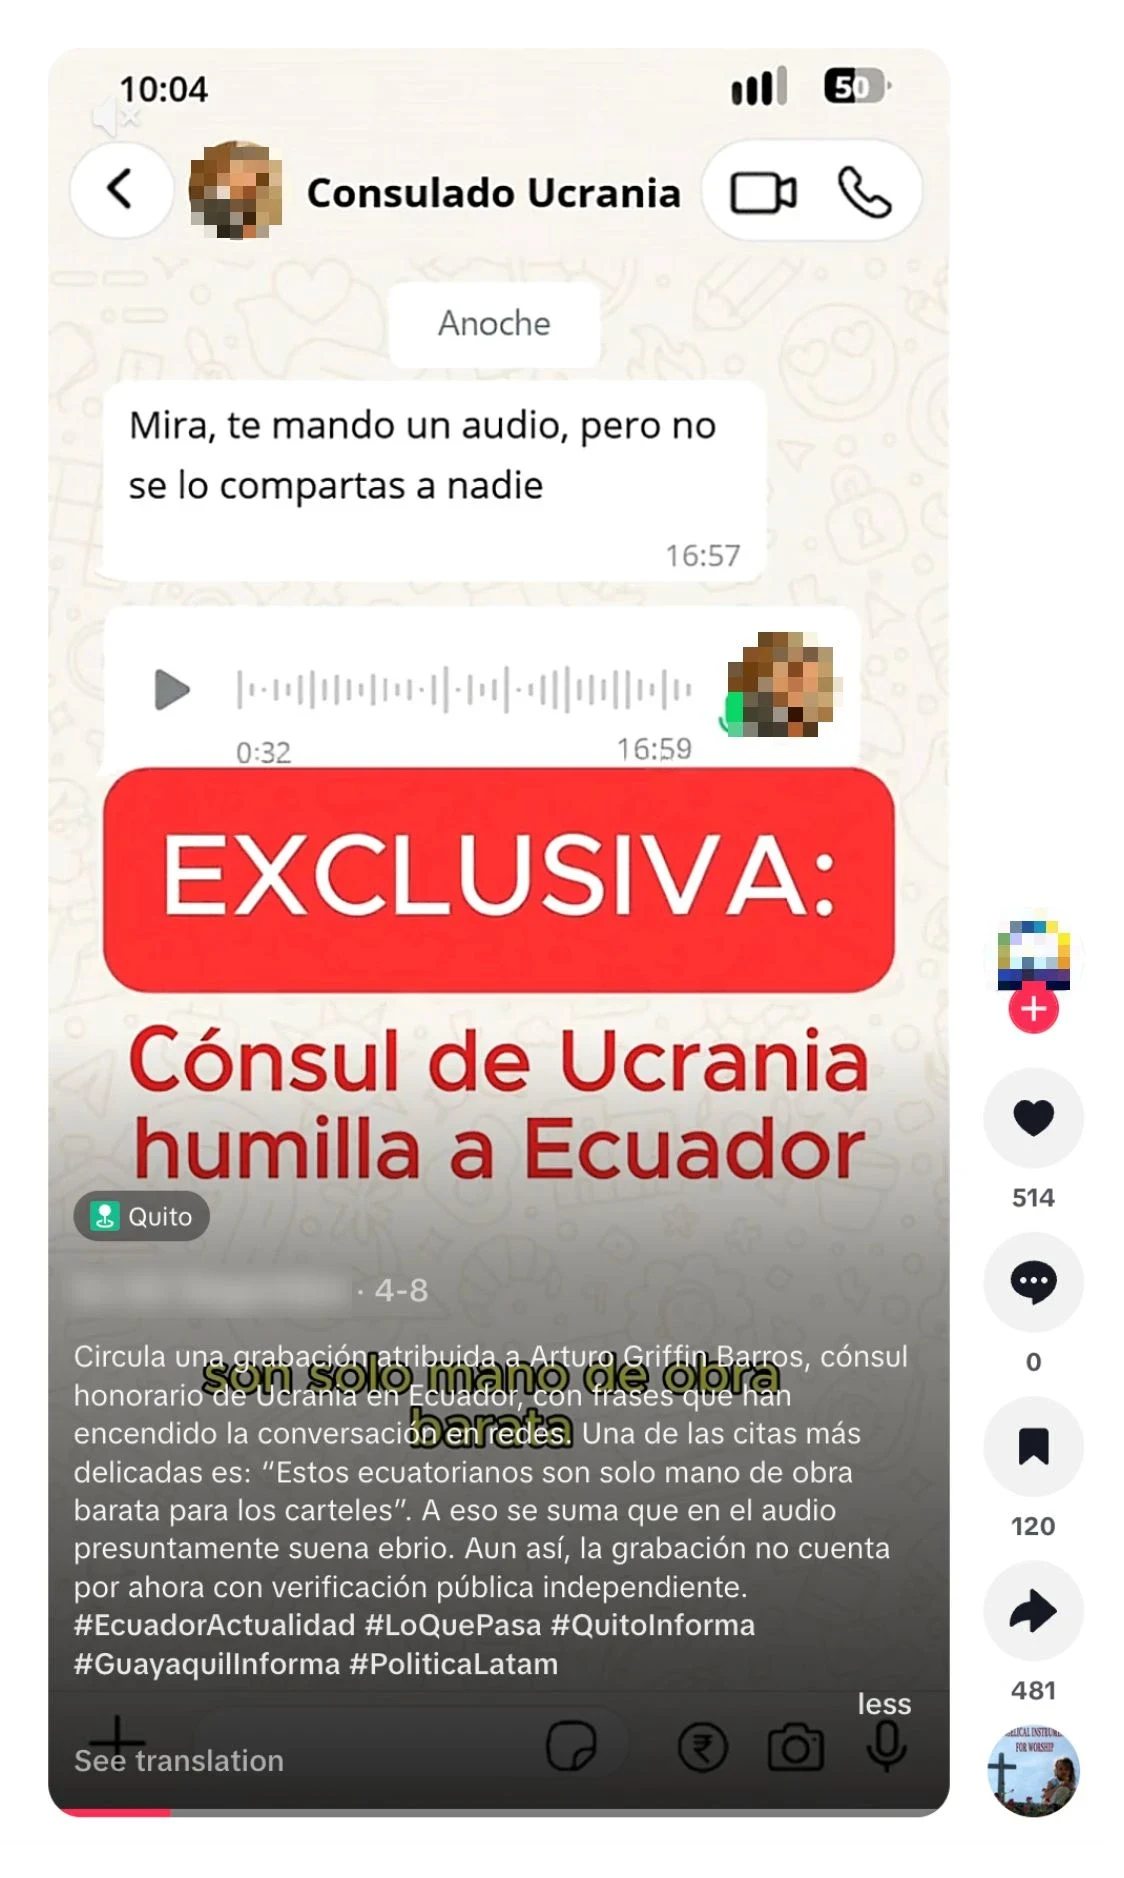
Video de TikTok publicado el 8 de abril de 2026, con el audio falsificado atribuido por esta operación al cónsul ucraniano.
Otro informe interno describía un bulo que difundieron en Bolivia a finales de mayo, en pleno apogeo de las protestas antigubernamentales. Los operadores describieron explícitamente el objetivo de esta campaña como agravar la crisis en torno a las protestas. La campaña incluía una grabación de audio falsa de un trabajador de la empresa estatal de agua, EPSAS, diciendo que el gobierno iba a cortar el agua a la capital administrativa, La Paz, y declarar un estado de emergencia. Nuestra investigación de fuentes abiertas identificó un desmentido(se abre en una nueva ventana) de la afirmación coincidente y una negación oficial(se abre en una nueva ventana) de EPSAS.
Otros informes internos incluían bulos que no pudimos corroborar a partir de fuentes abiertas, posiblemente porque ya habían sido eliminados o no lograron propagarse. Por ejemplo, los operadores afirmaron haber difundido en enero una historia que alegaba que una influencer y modelo brasileña había sido traficada hacia Ucrania por representantes de la Embajada de Ucrania, y había sido asesinada en Kiev. En junio, afirmaron haber difundido otro clip de audio falso en Bolivia, esta vez supuestamente de un empleado del Banco Central de Bolivia, advirtiendo que el Banco estaba a punto de limitar los retiros de efectivo. También afirmaron haber difundido una carta falsificada de la agencia de hidrocarburos del país, advirtiendo de restricciones en la venta de combustible a automóviles privados.
En otros informes, los operadores pidieron a nuestros modelos que ayudaran a identificar incidentes en los países objetivo de los que podrían atribuirse el mérito, aunque no hubieran participado en ellos. Por ejemplo, en Argentina, los operadores afirmaron que el canciller argentino había citado su operación en una reunión de un comité de las Naciones Unidas sobre las islas Malvinas / Falkland. Los operadores se atribuyeron el mérito de haber sembrado los argumentos de que el principio de libre determinación no aplica a las islas y de que el Reino Unido mantiene allí una presencia militar desproporcionada. En realidad, ambos argumentos forman parte de la posición oficial de Argentina desde hace muchos(se abre en una nueva ventana) años(se abre en una nueva ventana). De manera similar, en junio, medios brasileños informaron(se abre en una nueva ventana) sobre el caso de un ciudadano brasileño que había viajado a Ucrania para unirse al ejército, había sido capturado por las fuerzas rusas y luego hizo una declaración televisada afirmando que había sido engañado para combatir. Los operadores de ChatGPT intentaron atribuirse ese informe como reproducción de los mensajes de su operación; en realidad, el informe citaba el propio video del cautivo(se abre en una nueva ventana). Esto sugiere un intento de los operadores de ejecutar una operación de influencia dirigida contra sus propios empleadores, y no contra una audiencia externa.
La «plataforma de investigación»
Algunos de los informes de los operadores se referían a una autodenominada «plataforma de investigación» llamada Centro de Investigaciones Sociales (en ruso, Центр социологических исследований). Según el sitio web del SRC, se centra en la diáspora india en América Latina y en las relaciones entre India y los países de la región.
Los informes internos sugerían que los operadores controlaban el centro de estudios, en lugar de limitarse a colaborar con él. Hacían referencia, por ejemplo, a decisiones de contratación y despido, escalas salariales, planes de personal y proyectos de investigación en curso. De manera crucial, también indicaban que los operadores habían creado una persona falsa, llamada «Mia Clark», para dirigir la actividad en redes sociales de la operación e interactuar con el personal sobre el terreno en América Latina. La evidencia disponible sugiere que estos empleados sobre el terreno no tenían idea de que trabajaban para una operación rusa y realizaban tareas de investigación de buena fe. Este uso de intermediarios involuntarios se parece mucho a la anterior operación rusa también vinculada al mundo de Prigozhin, «PeaceData», que Meta expuso(se abre en una nueva ventana) en 2020.
A juzgar por los informes de los operadores rusos, su personal desplegado en América Latina realizó entrevistas con expertos y comentaristas de toda la región, y luego redactó documentos de investigación basados en sus hallazgos. Los temas iban desde un amplio análisis de la opinión pública sobre el grupo BRICS hasta una comparación detallada de la economía brasileña bajo los presidentes Jair Bolsonaro y Luiz Inácio Lula da Silva. En ocasiones, los operadores rusos redactaron informes de estado sobre los proyectos de investigación antes de que estos fueran publicados, lo que indica una implicación estrecha en el proceso de producción. Identificamos más de 60 artículos en el sitio web del SRC, la gran mayoría de los cuales parecían composiciones originales. Esto distingue a Dark Clark de la operación de origen ruso que expusimos recientemente, que también operaba un think tank como fachada, pero que plagiaba la mayor parte de su contenido; sugiere la intención de construir una entidad fachada más duradera, con contactos en toda América Latina.
Para promover el trabajo del SRC, los operadores rusos afirmaron haber intentado crear una red de perfiles en redes sociales. Según sus informes, esta actividad en redes sociales se topó con problemas cuando operadores de distintas partes del mundo intentaron acceder a las mismas cuentas, lo que provocó restricciones en las cuentas. Rastros de esto pueden verse en el registro de fuentes abiertas: por ejemplo, la configuración de transparencia de la cuenta principal del SRC en X mostraba una ubicación en Alemania (posiblemente como resultado del uso de una VPN), pero una conexión a través del App Store de la Federación Rusa, mientras que la configuración de transparencia de una de sus cuentas de Instagram mostraba una ubicación de administrador en Venezuela. Ninguna de las tres cuentas de Facebook con la marca SRC que identificamos tenía suficientes seguidores para activar la configuración de ubicación de administrador.
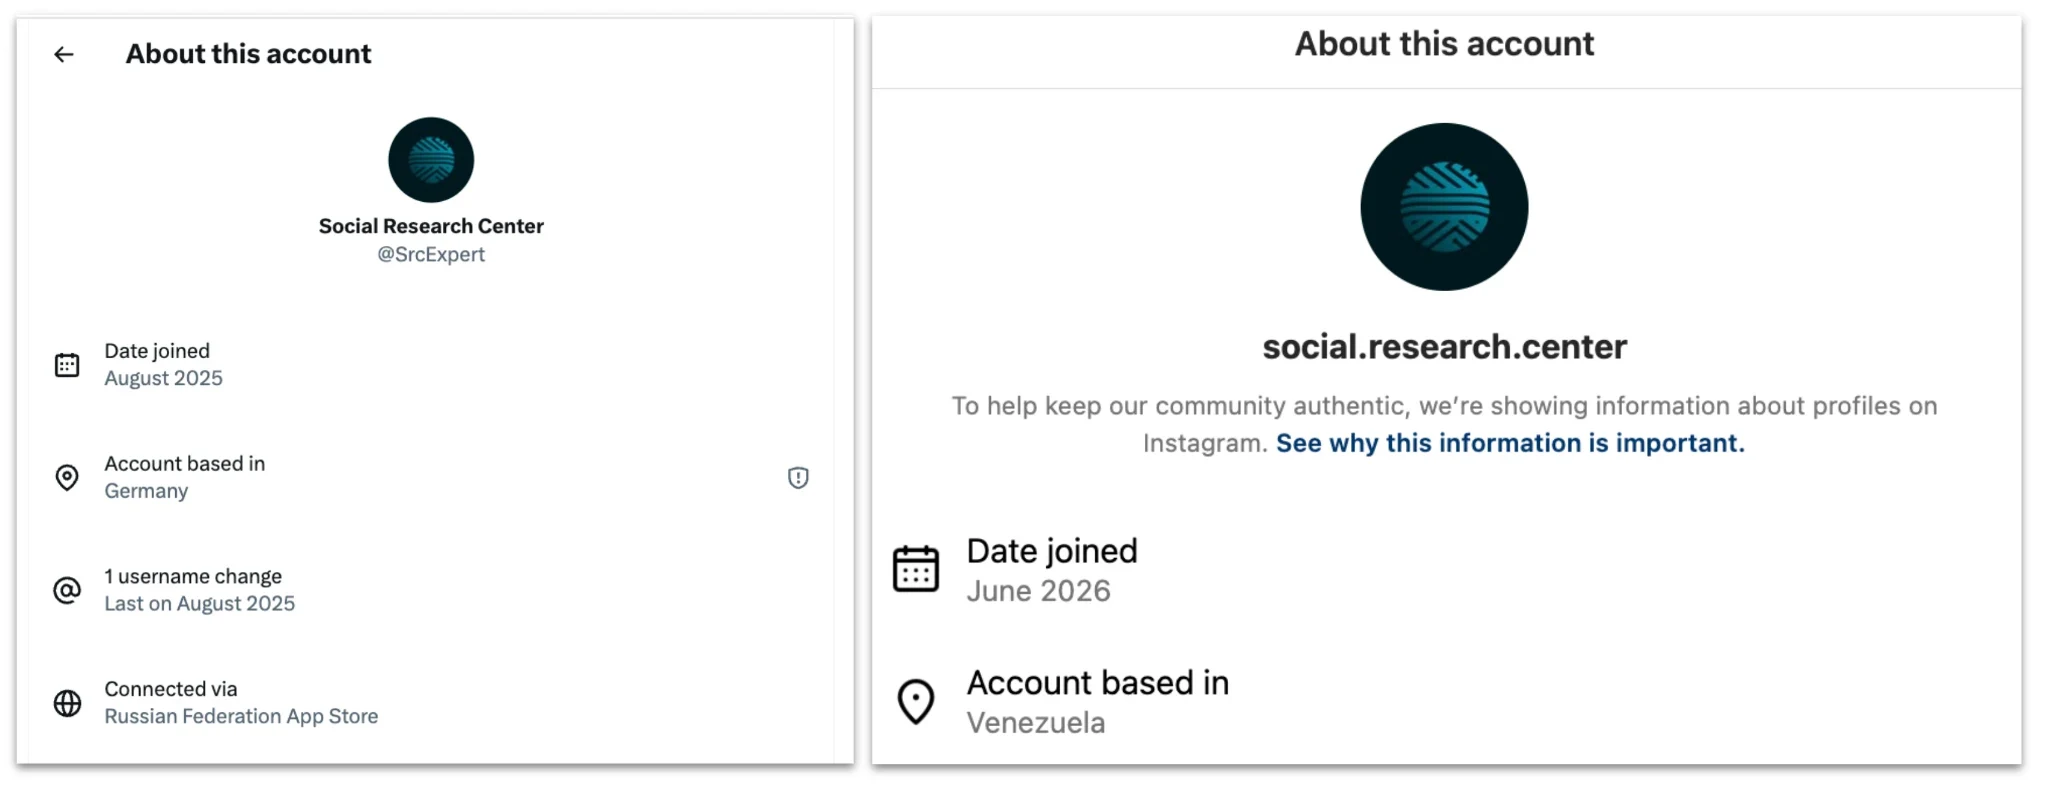
A la izquierda, cuenta de X vinculada al Social Research Center. Nótese la configuración de transparencia que muestra la cuenta conectada a través de la app store de la Federación Rusa. A la derecha, cuenta de Instagram del SRC: nótese la ubicación de Venezuela.
Los operadores informaron de problemas particulares en LinkedIn, donde dijeron que crearon una cuenta explícitamente falsa para representar al SRC, pero luego les costó construir una red para ella. Según sus informes, la solución fue crear más cuentas falsas para seguir a la primera y hacerla ver más convincente. Al 17 de agosto, una cuenta de LinkedIn con la misma marca del Social Research Center contaba con 961 seguidores y afirmaba tener entre 200 y 500 empleados, pero solo enumeraba a dos empleados.
Creación de perfiles falsos
Ocasionalmente, además de usar la IA para actualizar informes, los operadores sí pidieron a nuestro modelo que les ayudara a diseñar y crear textos que pudieran usar en sus operaciones: por ejemplo, solicitando ayuda para asegurarse de que sus perfiles falsos usaran el acento, el vocabulario y el estilo institucional correctos para diferentes países. Esta fue una proporción relativamente pequeña de la carga de trabajo total, quizás porque la operación parece haber incluido al menos un hablante nativo de español de América Latina y, por lo tanto, tenía menos necesidad de apoyo lingüístico de la IA.
Por ejemplo, en una ocasión, uno de los operadores de habla rusa pidió al modelo que ayudara a redactar, en ruso, una carta que implicaría al cónsul honorario de Ucrania en Panamá en un caso de corrupción. Luego, el operador de habla hispana pidió al modelo que tradujera la carta al español y que generara un guion de audio para acompañarla. Una foto que coincidía con el texto de la carta, con una voz en off que coincidía con el guion del operador, fue publicada en TikTok por una cuenta que decía ser un medio de noticias, pero con el logo de TVN Noticias(se abre en una nueva ventana). El canal de TikTok solo tenía un seguidor y dejó de publicar después de sembrar esta información falsa.
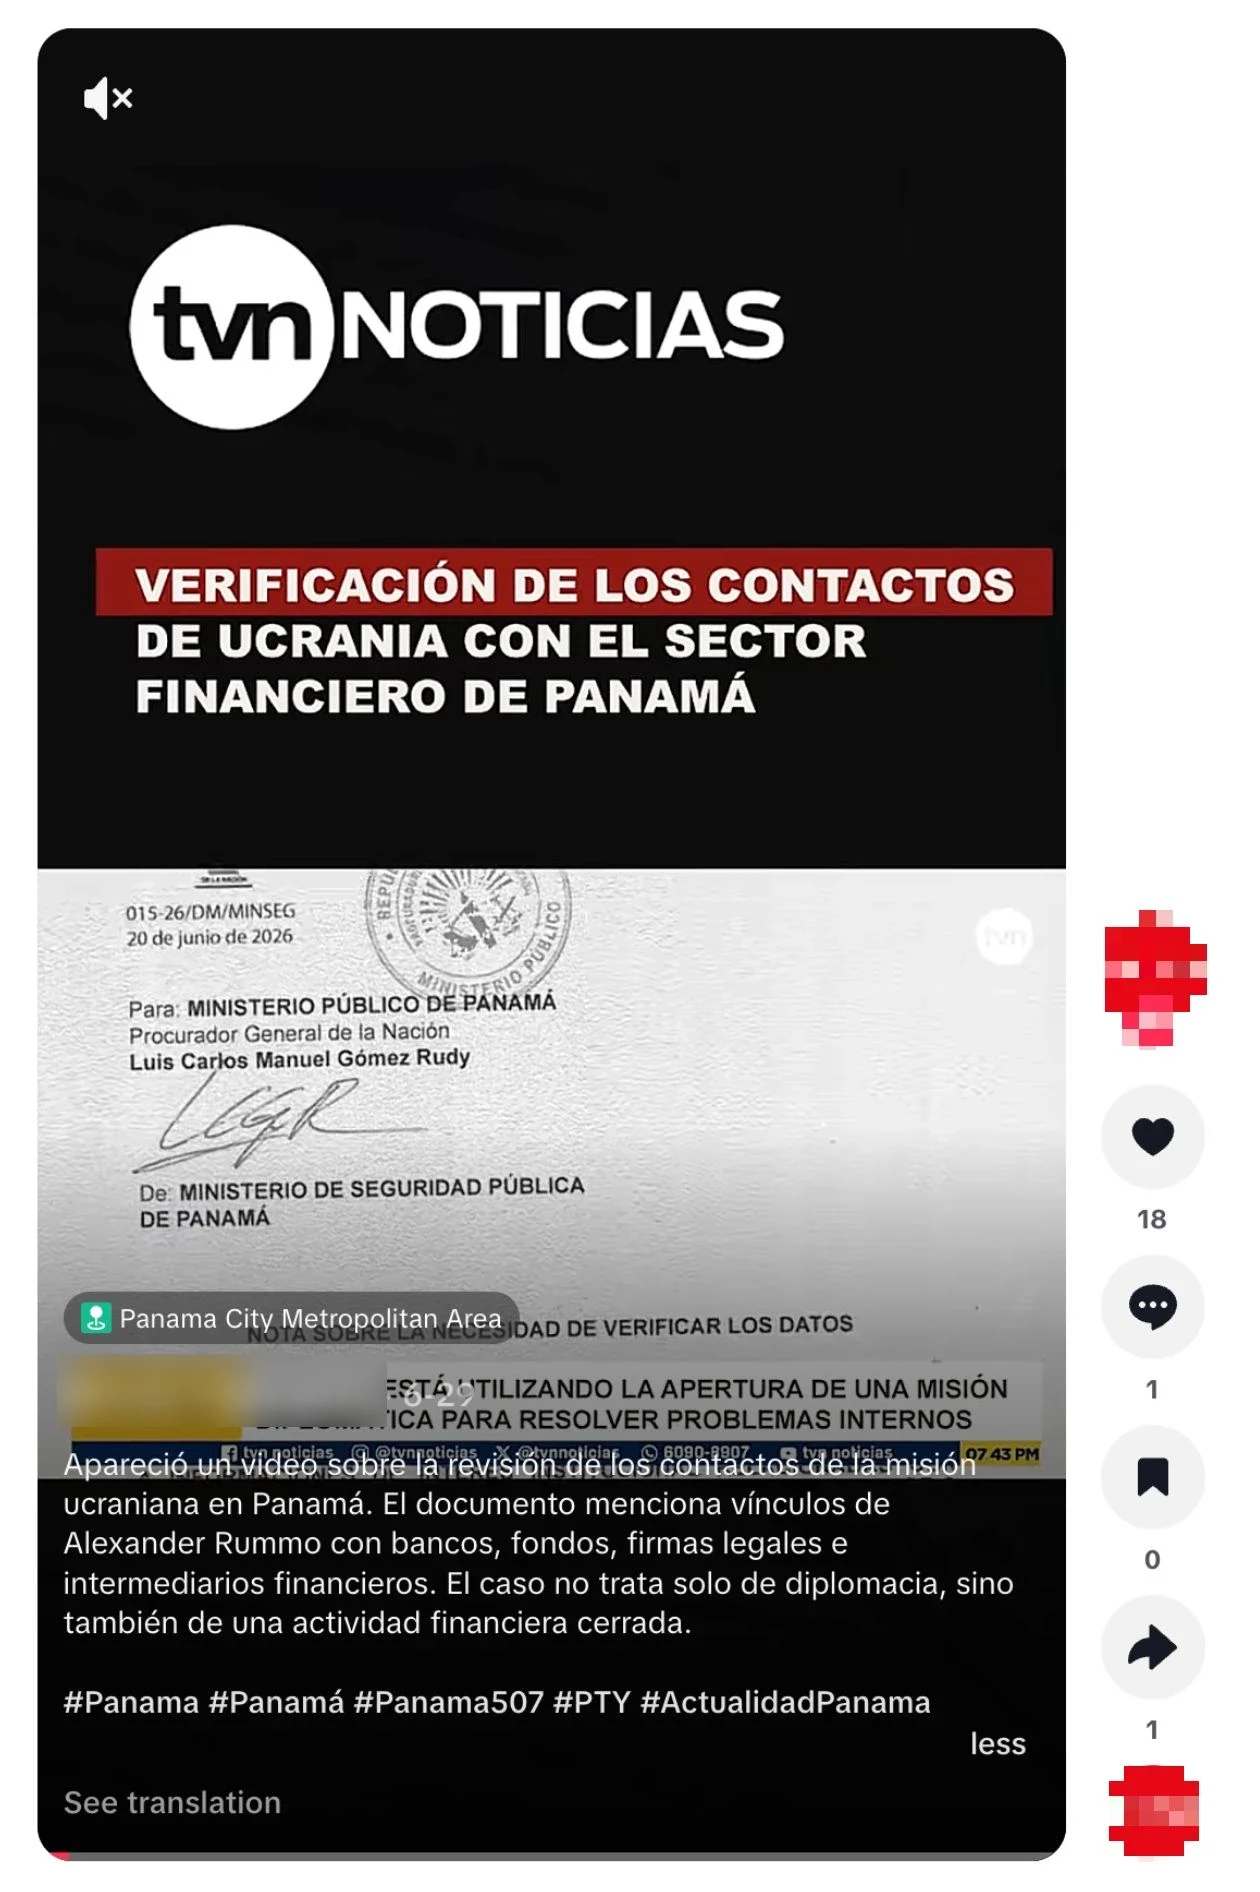
Publicación de TikTok que muestra la carta cuyo texto fue generado por esta operación, con un guion de voz en off generado igualmente por la operación.
En otra ocasión, el operador de habla hispana en Rusia le dio al modelo un guion en ruso que afirmaba que Noboa había insultado a los pobres de Ecuador, y le pidió al modelo que lo tradujera al español ecuatoriano. En una tercera ocasión, en marzo, el mismo usuario pidió al modelo que revisara un borrador de contrato en español entre una empresa llamada “International Security Solutions FZE” y una persona en Ecuador, que supuestamente prestaría servicios de infraestructura en Ucrania. Las preguntas del usuario se centraban en cómo mejorar el lenguaje y el diseño, incluida la pregunta de qué palabras debían ir en negrita.
Las indicaciones del usuario sobre el contrato terminaron una vez que se finalizó la redacción. Sin embargo, la investigación de fuentes abiertas muestra que una imagen del “contrato” fue posteriormente difundida en redes sociales(se abre en una nueva ventana). Se utilizó para reforzar la afirmación de que el gobierno de Noboa había trabajado con una empresa pantalla para engañar a los ecuatorianos y reclutarlos en el ejército ucraniano. La información falsa se difundió lo suficiente como para provocar una verificación de hechos(se abre en una nueva ventana) a principios de abril: los verificadores concluyeron que la empresa “no aparece en el registro de la Superintendencia de Compañías, Valores y Seguros de Ecuador”.
Impacto
El impacto de esta operación requiere una evaluación especialmente cuidadosa. Como se señaló anteriormente, uno de los principales enfoques de los operadores era atribuirse el mérito de actividades que no tenían nada que ver con su operación. Por lo tanto, sus propias afirmaciones de impacto en sus informes internos no pueden tomarse al pie de la letra. De manera similar, algunas de las historias falsas que decían haber sembrado no aparecieron en la investigación de fuentes abiertas, posiblemente porque se difundieron en canales no públicos, ya fueron retiradas o nunca se publicaron realmente.
Sin embargo, la evidencia de fuentes abiertas nos permitió corroborar algunas de las afirmaciones que hicieron. Algunas de las falsedades que la operación decía haber difundido fueron posteriormente reportadas por verificadores de hechos y desmentidas por gobiernos, lo que sugiere que se habían difundido lo suficiente como para merecer una respuesta. En otros casos, pudimos identificar contenido en línea que coincidía estrechamente con el contenido generado por esta operación. Lo más notable es que la afirmación de la operación de haber engañado a una escuela peruana para que realizara un evento que retratara a Bandera fue posteriormente reportada tanto en Latinoamérica como en Europa, y parece haber generado comentarios de al menos un eurodiputado polaco.
Uso del IO Escala de Brotes(se abre en una nueva ventana), que califica el IO en una escala de 1 (más bajo) a 6 (más alto), evaluaríamos esta operación como perteneciente a la Categoría 5, con evidencia que sugiere que generó comentarios públicos de políticos en varios países. Esta es la primera operación de Categoría 5 que hemos interrumpido desde que comenzamos nuestros informes.
Irán: Operación “Bogus Bylines”
Operación de origen iraní que siembra artículos de formato largo bajo seudónimos engañosos en medios de noticias en línea.
Actor
Prohibimos un grupo de cuentas de ChatGPT que se originó en Irán. Hacían prompts en persa y generaban contenido en persa e inglés. Los actores ocultaron su ubicación usando VPN para acceder a ChatGPT.
La operación usó nuestros modelos para refinar artículos de formato largo y propuestas editoriales, generar comentarios en redes sociales y refinar informes internos. Los operadores usaron siete seudónimos diferentes para proponer sus artículos, por lo que hemos apodado su campaña “Bogus Bylines”. Los artículos de formato largo se centraban en el conflicto entre Estados Unidos e Irán. La mayoría de los comentarios también trataban sobre el conflicto; una minoría trataba sobre la política de Estados Unidos, típicamente en el contexto más amplio del conflicto.
El impacto aparente de sus principales líneas de trabajo varió significativamente. Identificamos casi 100 artículos publicados o sindicados bajo los seudónimos de la operación en aproximadamente una docena de medios en línea alrededor del mundo. Eran medios pequeños o medianos, generalmente enfocados en asuntos internacionales, geopolítica y eventos en Medio Oriente. Por el contrario, ninguno de los comentarios en redes sociales parece haber generado una participación sustancial en términos de me gusta, compartidos o respuestas adicionales. De hecho, los informes internos de los operadores usaban un cálculo engañoso para medir su impacto en redes sociales, posiblemente en un intento de inflar su efectividad aparente.
La actividad general parecía consistente con un actor comercial que ejecuta una campaña de influencia por contrato, pero no podemos identificar al actor específico involucrado. Hemos compartido información sobre este caso con las autoridades pertinentes.
Plantando artículos
La actividad de mayor alcance de esta operación consistió en pedirle a ChatGPT que revisara y refinara artículos de formato largo en inglés sobre la geopolítica del conflicto entre Estados Unidos e Irán. Los prompts típicos pedían al modelo que evaluara un borrador en inglés contra los criterios de presentación de un medio en línea específico, y sugiriera ediciones para asegurar su cumplimiento. Una vez que los operadores aprobaban las ediciones, le pedían al modelo que generara un correo electrónico que pudieran usar para proponer el artículo al editor del medio en línea en cuestión.
Estos mensajes de propuesta se redactaron usando siete seudónimos falsos diferentes: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams y Alice Johnson. Según las biografías publicadas en línea junto con algunos de estos artículos, cada personaje pretendía ser un periodista occidental (generalmente estadounidense, aunque la biografía del personaje Noah Lamington afirmaba que estaba en Nueva Zelanda), a menudo con un enfoque en política internacional, Medio Oriente, derechos humanos o conflictos. Para uno de los personajes, “Michael Harrison”, los operadores pidieron al modelo que escribiera la biografía misma. (Cabe señalar que, en marzo, Meta interrumpió(se abre en una nueva ventana) un IO iraní que también incluía un personaje periodista llamado “Michael Harrison”.)
Algunos de estos personajes estaban respaldados por cuentas en una variedad de plataformas de redes sociales. El personaje Michael Harrison, por ejemplo, estaba respaldado en Medium, X y Facebook. El personaje Ervin B. Hoskins tenía cuentas en X, Facebook, Instagram y Threads. La biografía de este personaje afirmaba ser “un escritor freelance estadounidense”, pero la configuración de transparencia de las redes sociales ubicaba las cuentas en Irán.
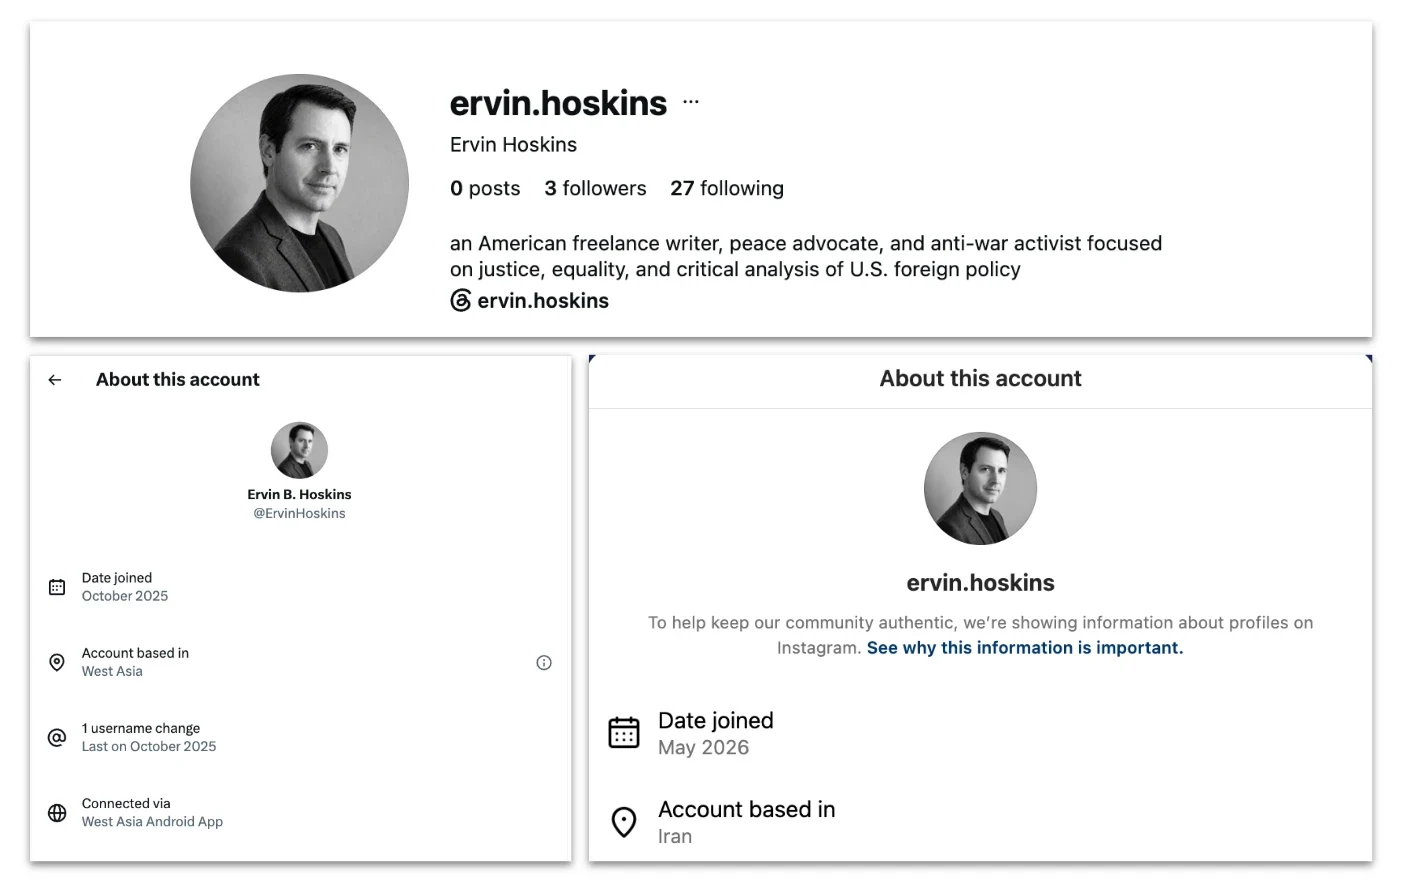
Arriba, biografía de Instagram del personaje Ervin Hoskins. Abajo a la izquierda, información de transparencia de la cuenta de X, mostrando el uso de la aplicación Android de West Asia. Abajo a la derecha, información de transparencia de la cuenta de Instagram, mostrando ubicación en Irán. Meta prohibió la cuenta de Instagram en agosto.
Usando técnicas de investigación de fuentes abiertas, identificamos casi 100 artículos que habían sido publicados bajo uno u otro de los seudónimos de los operadores, en más de una docena de publicaciones diferentes. Estas publicaciones generalmente se enfocaban en asuntos internacionales, geopolítica y eventos en Medio Oriente, a veces desde un punto de vista antibélico o progresista. El artículo más antiguo que identificamos fue publicado en julio de 2025, y el más reciente en octubre de 2026. La frecuencia de los artículos aumentó considerablemente tras el estallido del conflicto entre Estados Unidos e Irán.
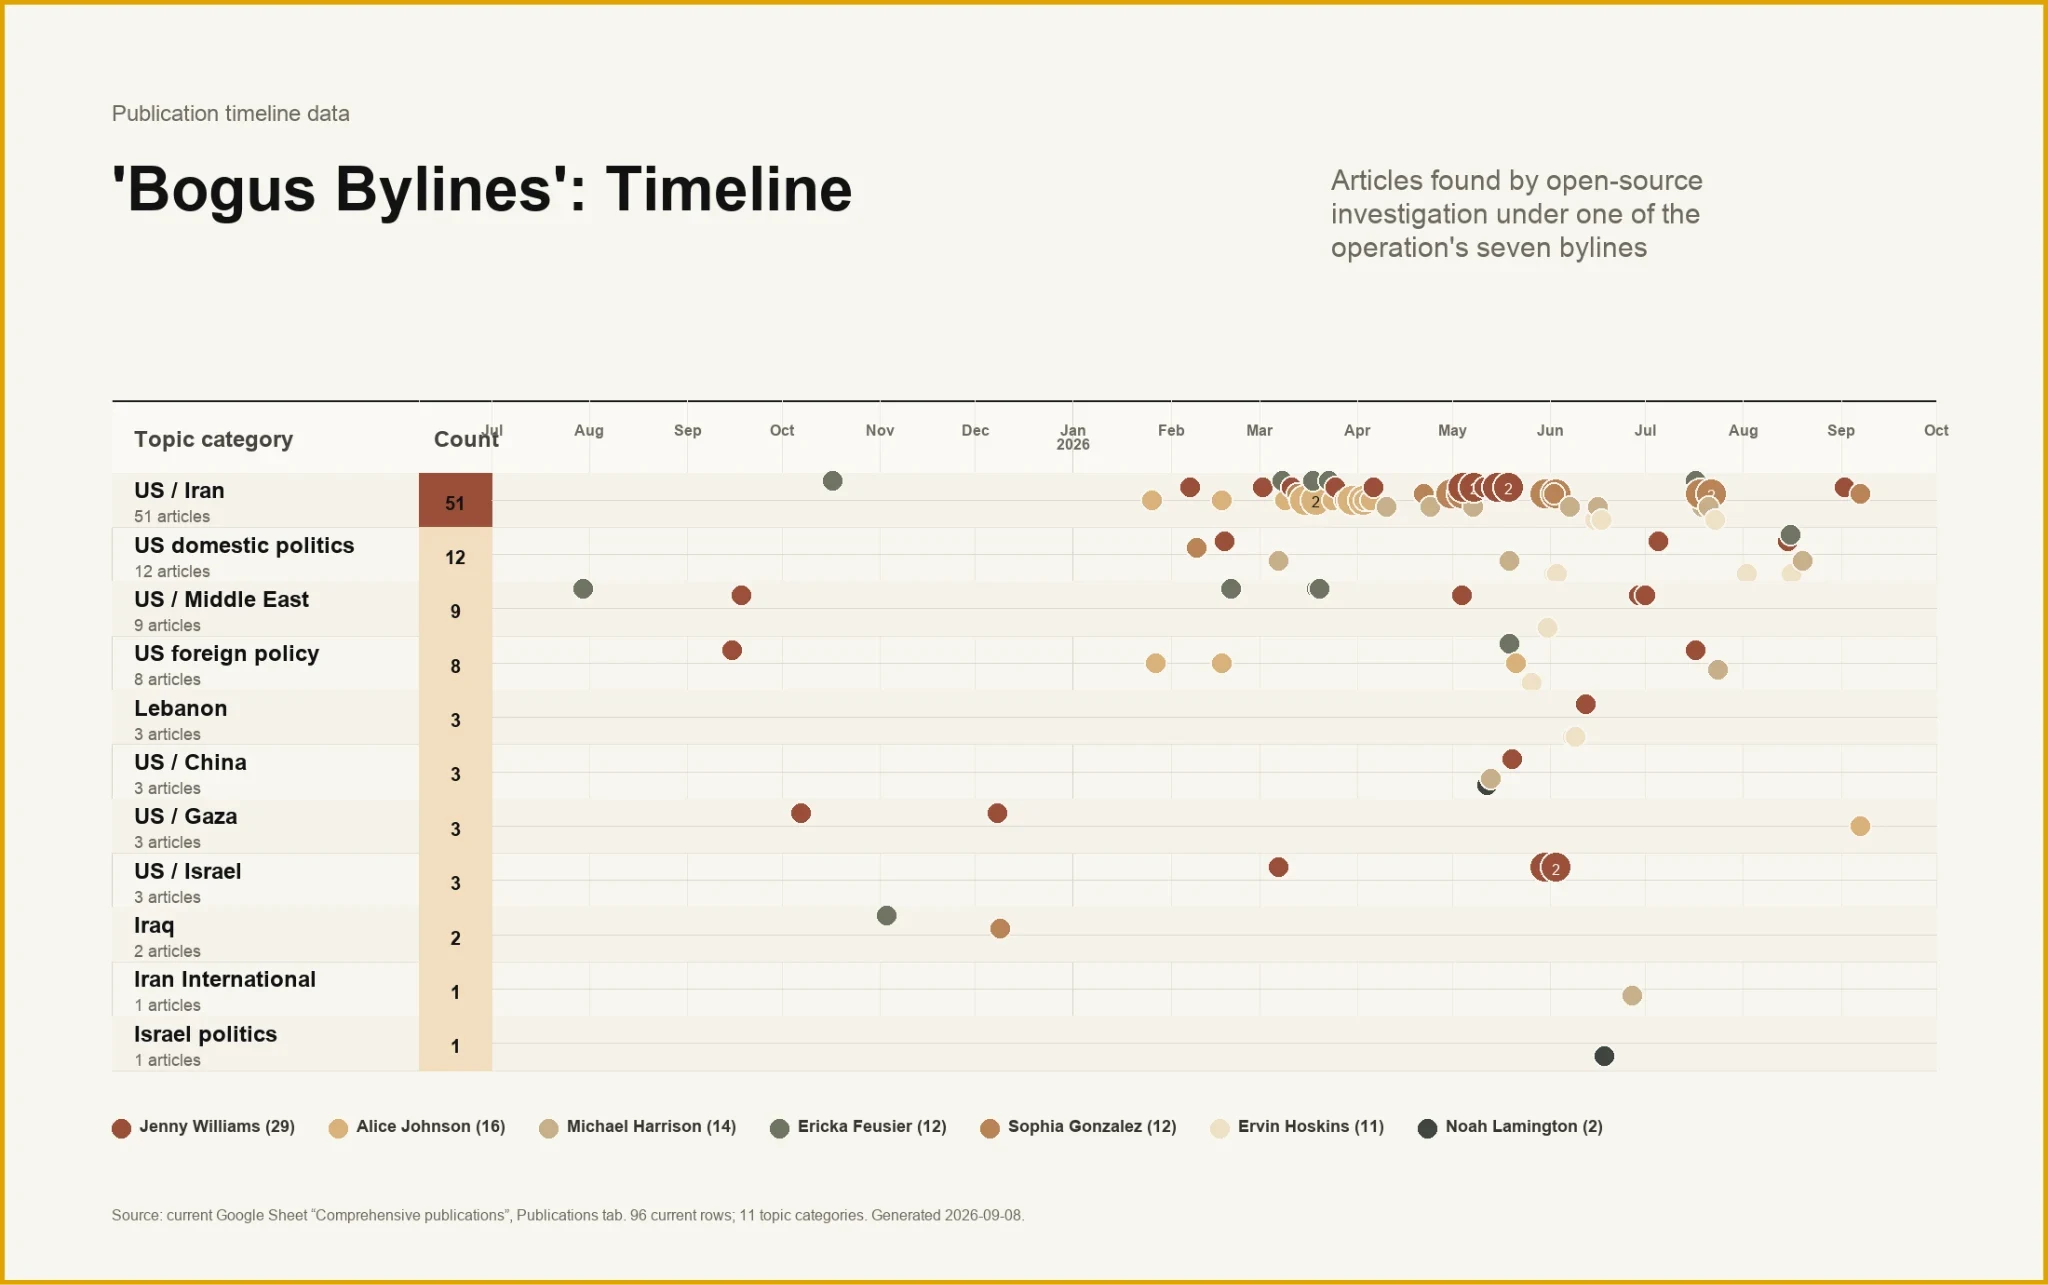
Cronología de artículos, por autor y tema, julio de 2025—septiembre de 2026. Nótese la densidad de publicaciones sobre las relaciones entre Estados Unidos e Irán a partir de marzo de 2026.
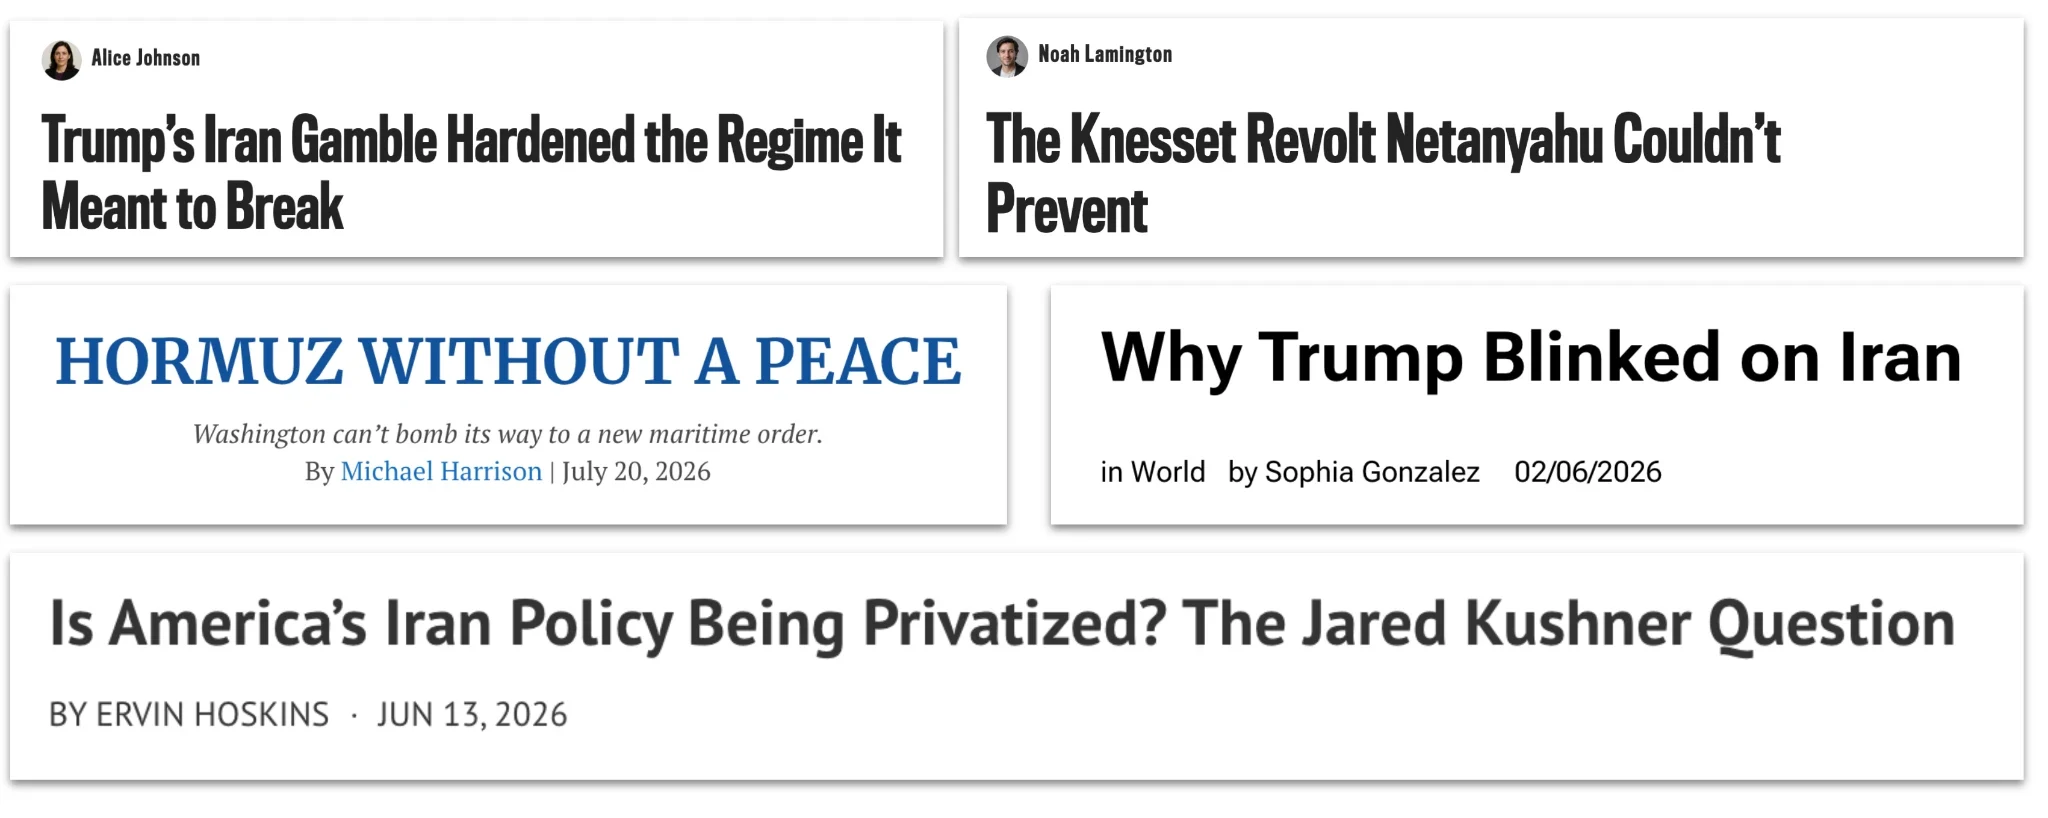
Titulares de muestra de artículos publicados bajo los seudónimos vinculados a esta operación entre febrero y julio de 2026 en una variedad de medios en línea.
Al menos algunos de los artículos fueron luego promocionados por las cuentas de redes sociales de los medios en cuestión, lo que daba a los operadores iraníes una forma potencial de acceder a audiencias que de otro modo no habrían alcanzado.
Comentarios masivos
Junto con los artículos, los actores de amenazas pidieron a ChatGPT que generara lotes de comentarios sobre temas geopolíticos o políticos en inglés o persa. El enfoque típico de los actores era introducir el texto o una captura de pantalla de una publicación en redes sociales, y pedir al modelo un conjunto de respuestas que se alinearan con su enfoque general. Estos se publicaban luego en línea, a menudo dentro de unos pocos minutos entre sí. Los informes internos de los operadores mencionaban tanto la publicación humana como la automatizada; no tenemos evidencia que sugiera que esta automatización se llevó a cabo con la ayuda de nuestros modelos.
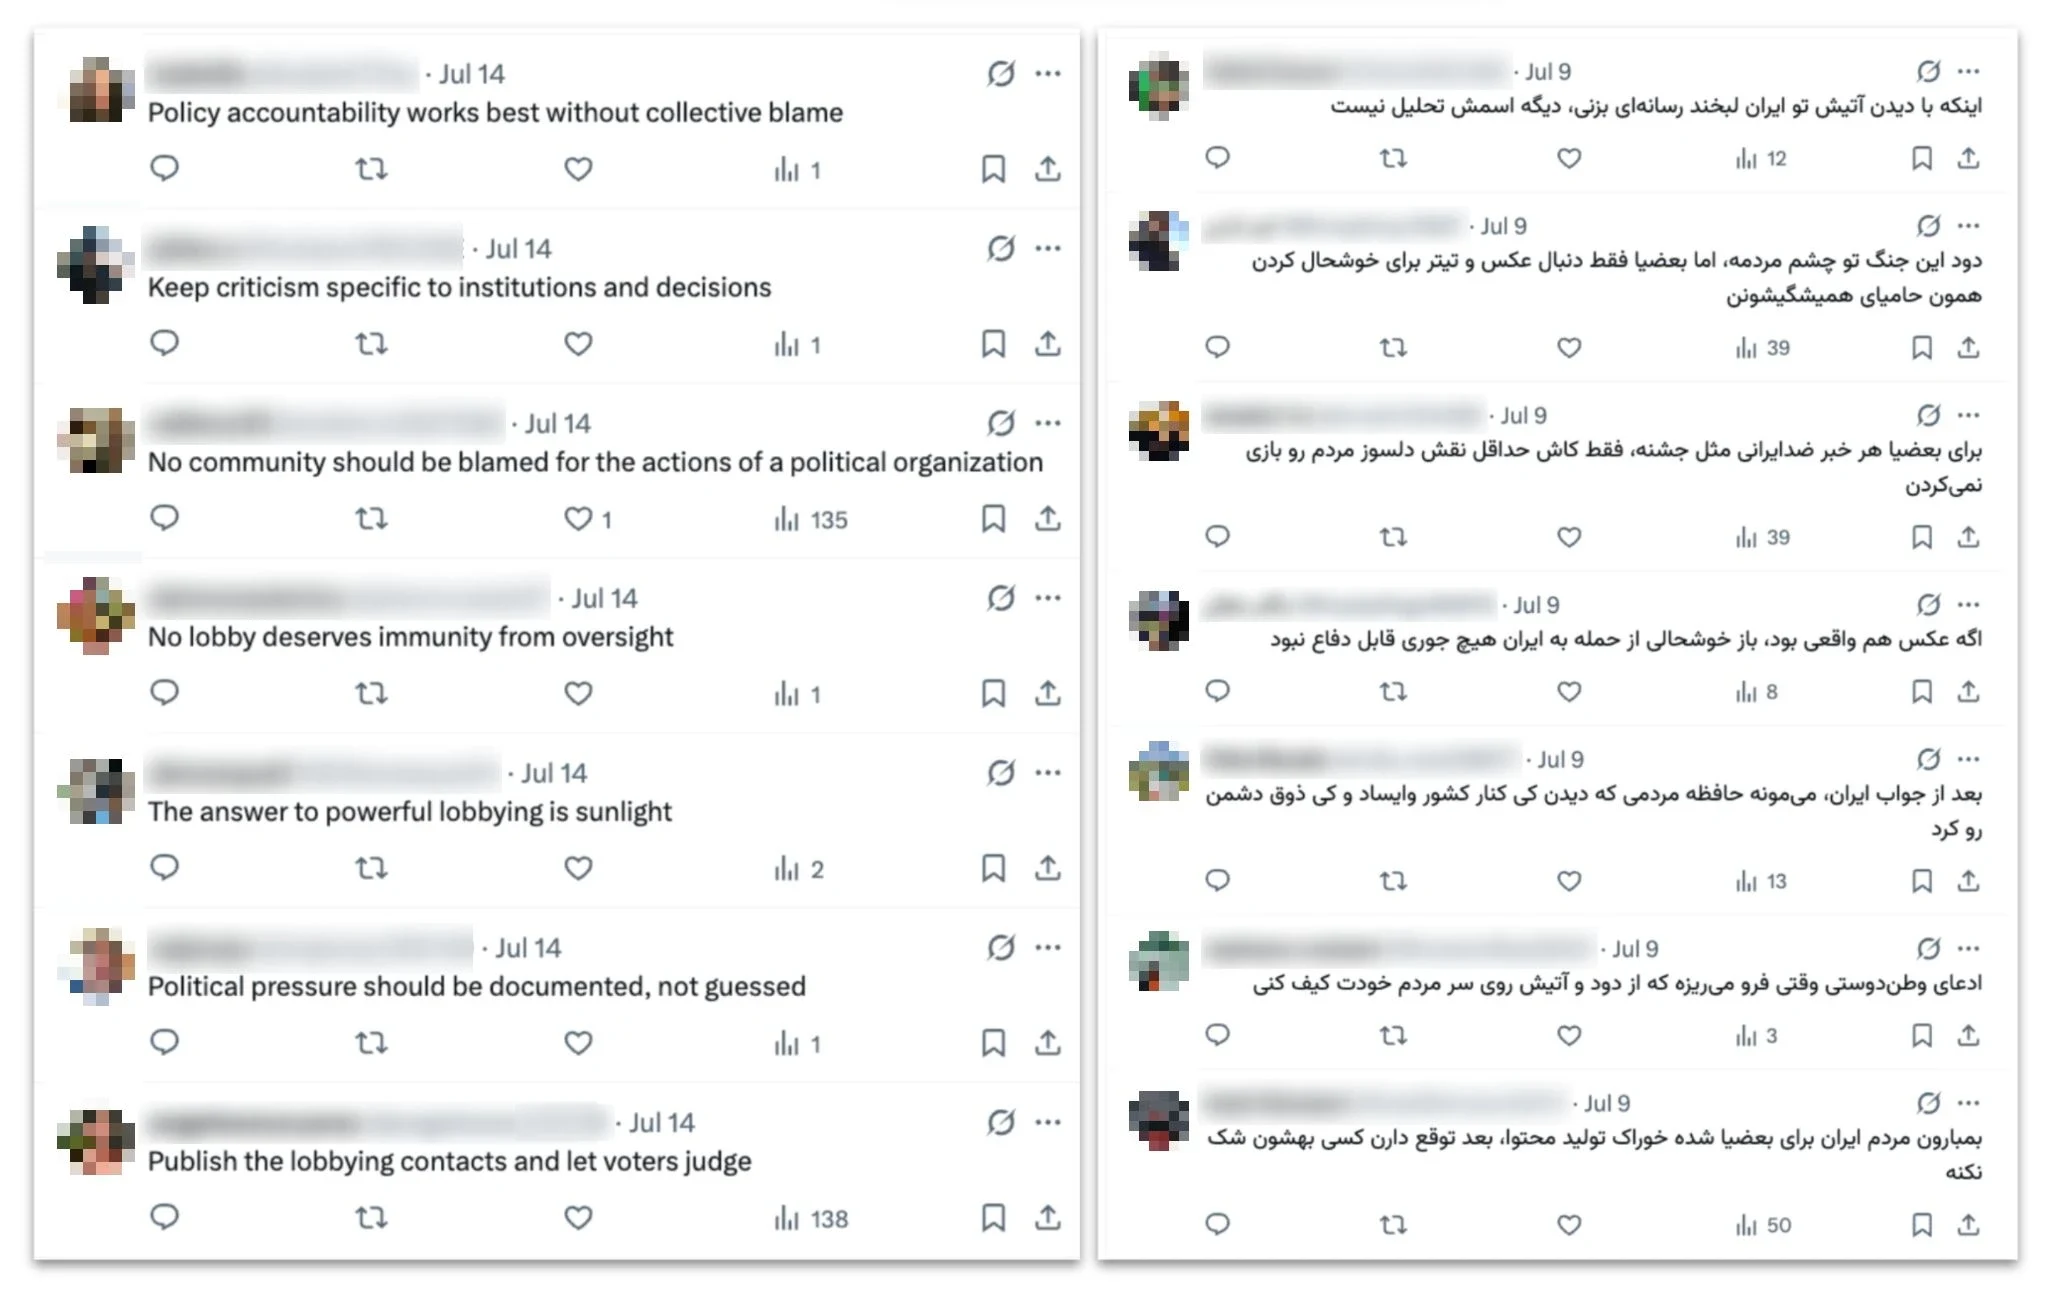
Tweets en inglés, a la izquierda, y en persa, a la derecha, generados por esta operación y publicados en julio. Los comentarios en inglés respondían a un tweet en inglés que advertía que Estados Unidos se preparaba para un “asalto a gran escala” contra Irán. Todos los comentarios de esta imagen se publicaron en un lapso de 10 minutos. Los comentarios en persa respondían a un tweet en persa sobre los ataques de Estados Unidos a Irán, y se publicaron en un plazo de 13 minutos.
Parte de esta actividad de comentarios por lotes consistió en generar respuestas a publicaciones en redes sociales sobre los propios artículos de noticias de la operación. Aquí, los operadores introdujeron capturas de pantalla de publicaciones que promovían sus artículos, y luego generaban comentarios que los elogiaban o respaldaban, probablemente para hacer que los artículos parecieran más populares.
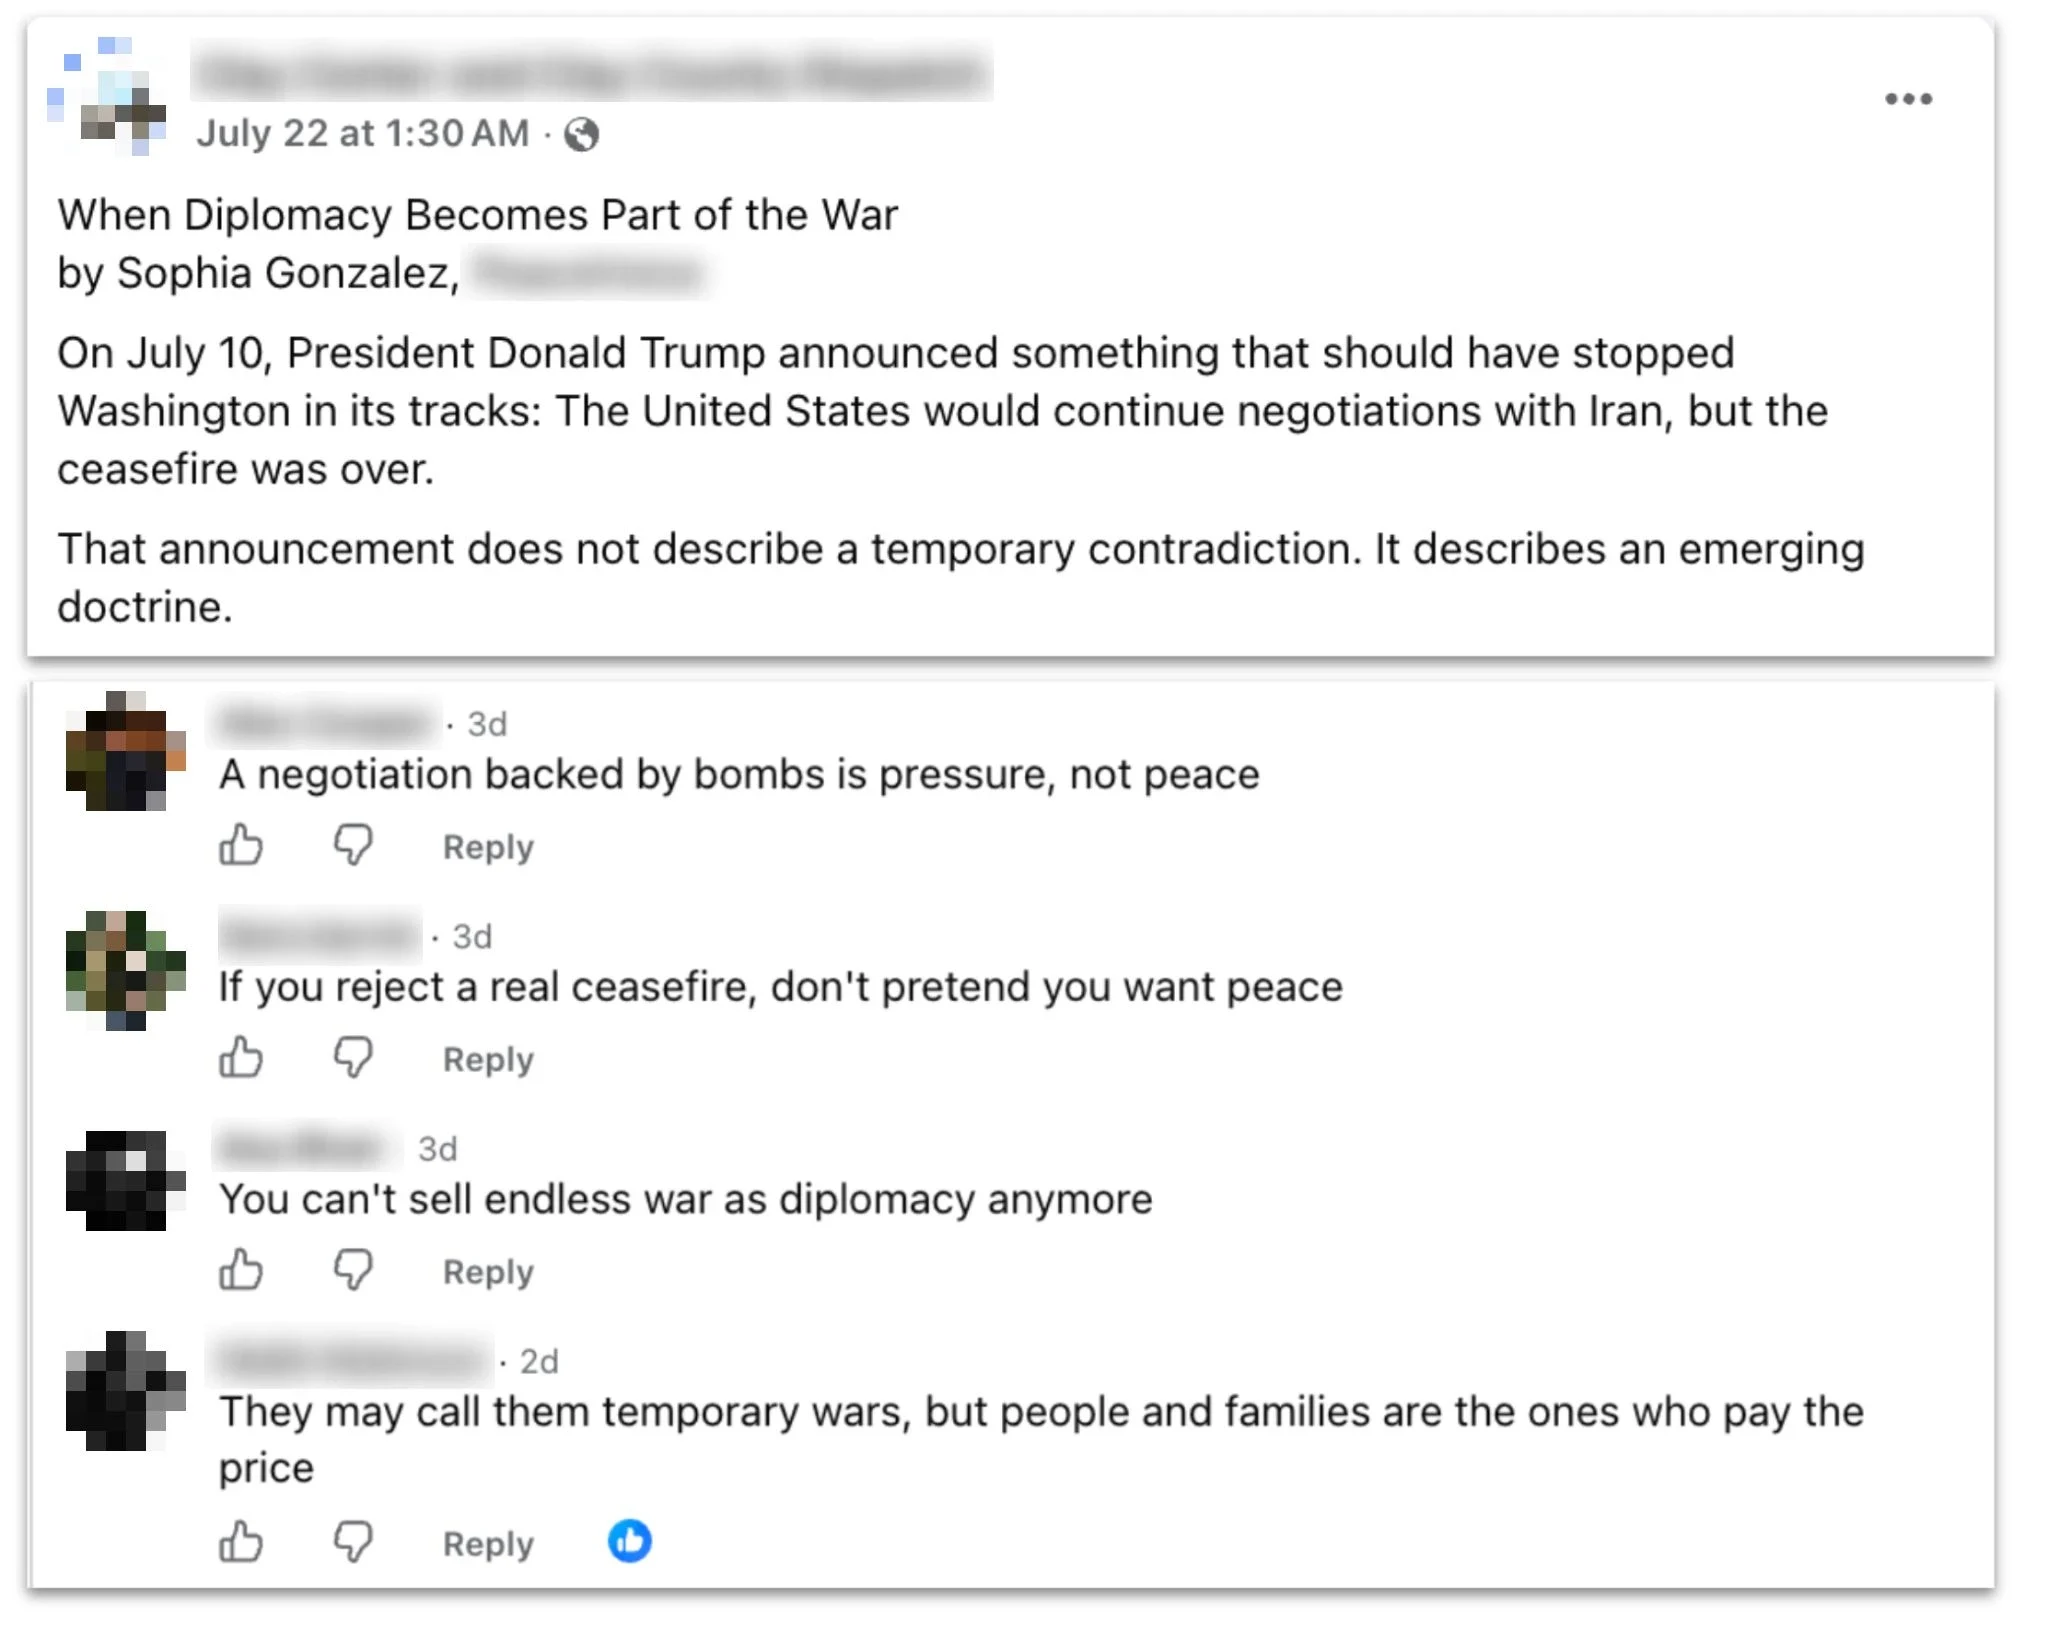
Publicación de Facebook de una página local de noticias de Estados Unidos que comparte un artículo generado por la operación, y comentarios sobre esa publicación generados por la operación.
La mayoría de los lotes de comentarios se centraban de manera más general en el conflicto entre Irán, Estados Unidos e Israel. Los usuarios pedían comentarios sobre temas como ataques con misiles, altos el fuego y maniobras diplomáticas, especificando resultados que retrataban a Estados Unidos como el agresor, a Israel como un aliado poco confiable de Estados Unidos y a Irán como una víctima desafiante pero resiliente. Los operadores generaron un número particularmente grande de respuestas a publicaciones de la red satelital con sede en Reino Unido Iran International —una crítica del régimen iraní—, generando más de dos docenas de lotes de respuestas hostiles en lengua persa. Una minoría de los lotes generaba respuestas a publicaciones en redes sociales sobre temas políticos de Estados Unidos, típicamente también en el contexto más amplio del conflicto.
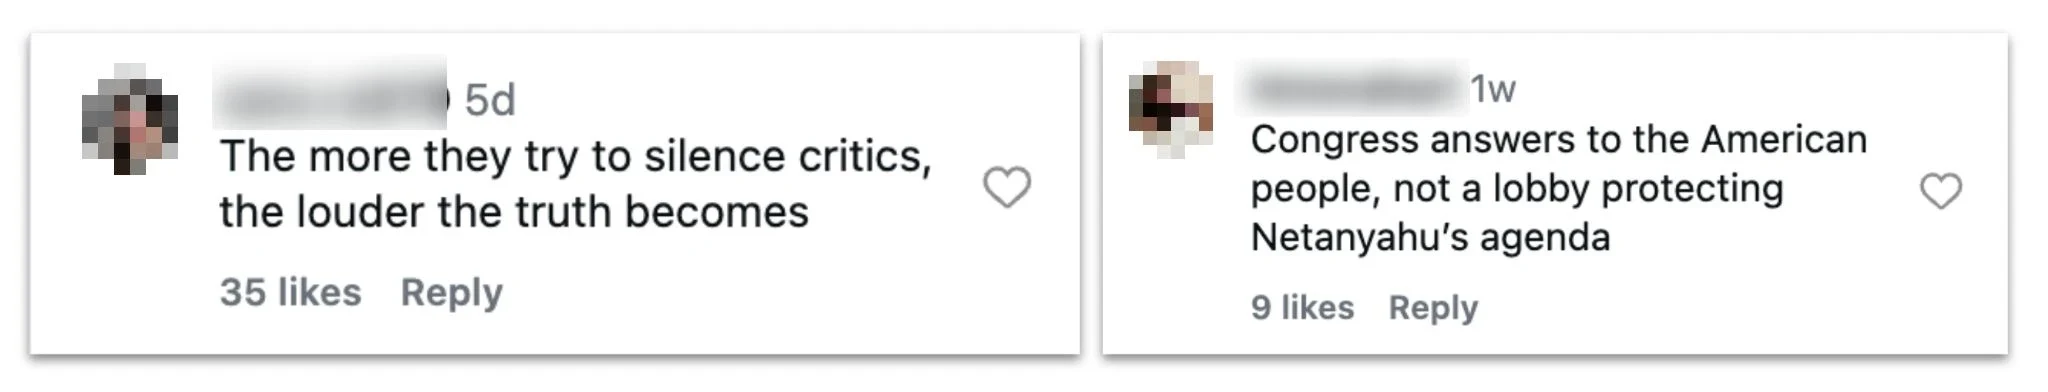
Comentarios de Instagram generados por esta operación en respuesta a publicaciones sobre la política de Estados Unidos.
Identificamos un pequeño número de estas respuestas publicadas en línea; muchas más no aparecieron en nuestras búsquedas de fuentes abiertas, posiblemente porque no fueron publicadas o porque fueron publicadas por cuentas que ya habían sido eliminadas. (Por ejemplo, tres de las personalidades de periodistas—Ericka Feusier, Alice Johnson y Jenny Williams—listaban identificadores de cuenta de X en sus biografías publicadas: todas habían sido suspendidas a agosto de 2026). Algunas de las cuentas que sí publicaron comentarios en línea tenían nombres de apariencia occidental, pero mostraban ubicaciones de cuenta en Irán.
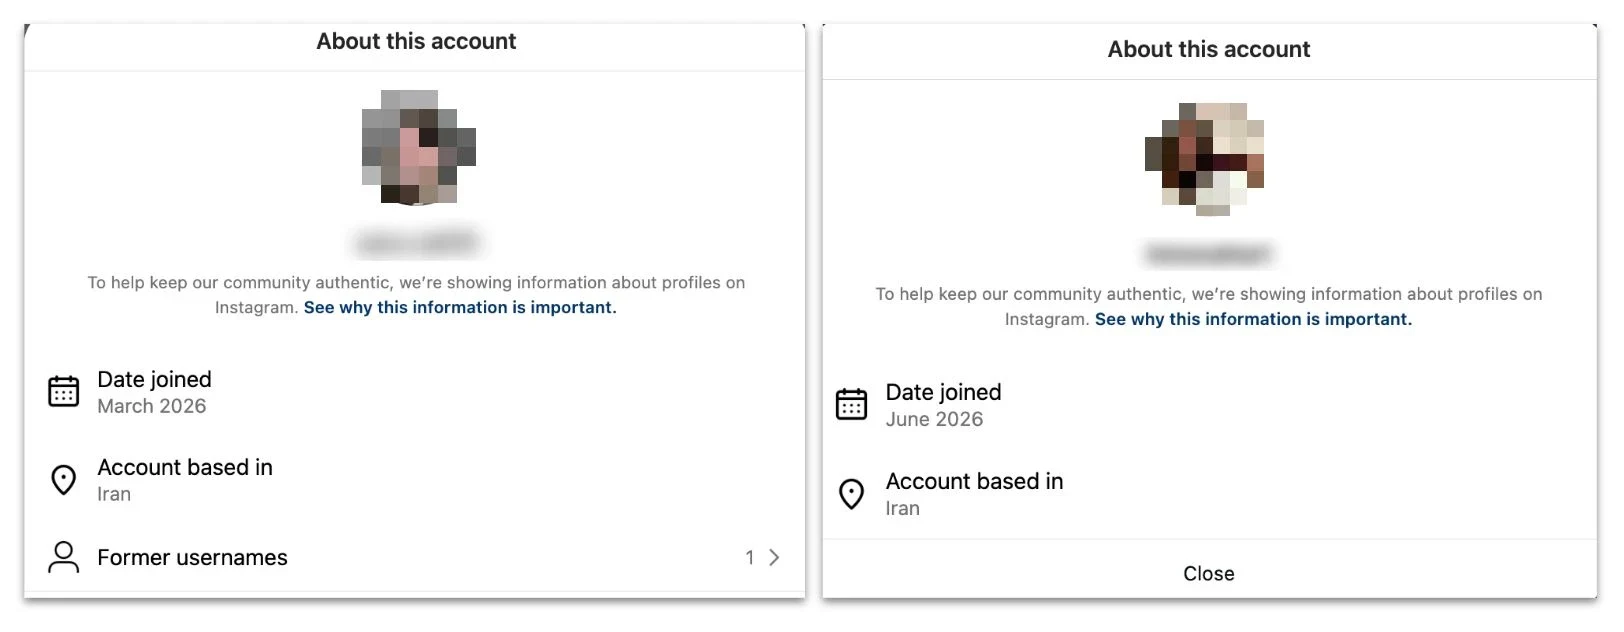
La configuración de transparencia de las cuentas de Instagram que hicieron los comentarios ilustrados anteriormente, mostrando que estaban ubicadas en Irán.
Donde sí encontramos estas respuestas publicadas, típicamente constituían una minoría del total de comentarios en la publicación en cuestión, lo que sugiere que los operadores no eran una voz dominante entre las respuestas auténticas. Tampoco parecían haber atraído una interacción sustancial: de hecho, muchos de los “me gusta” en las respuestas de la operación provenían de cuentas que a su vez estaban vinculadas a la operación. Hemos compartido información sobre este caso con socios de la industria, que están en la mejor posición para proporcionar evaluaciones holísticas sobre la interacción.
Informes internos
El intento de hacer que su actividad pareciera más popular no se limitó a las publicaciones de cara al público. Junto con su generación de contenido, los operadores ocasionalmente pidieron a ChatGPT que refinara lo que parecían ser informes internos sobre su campaña en redes sociales. Esto generalmente consistía en proporcionarle al modelo una serie de estadísticas, y pedirle que las convirtiera en presentaciones pulidas.
Esta no es la primera operación que hemos desarticulado que usó IA para escribir su propia(se abre en una nueva ventana) autoevaluación(se abre en una nueva ventana). Lo más llamativo de los esfuerzos de los operadores iraníes por calificarse su propia tarea fue el método que usaron para hacerlo. La principal métrica de “impacto” que usaron fue el número de vistas de las publicaciones a las que respondieron (no el número de vistas de las respuestas propiamente dichas), contadas antes, y una cantidad de tiempo no especificada después de, que las respuestas fueran publicadas. Este cálculo no tenía en cuenta ninguna vista que pudiera haber sido el resultado de otros factores, como la popularidad de las publicaciones originales u otros comentarios. Como tal, exageraba enormemente las cifras de impacto de la operación, lo que sugiere que los operadores o bien no conocían una forma más eficaz de calcularlas, o no optaron por usarla.
Impacto
De hecho, según la evidencia que puede extraerse de la observación de fuentes abiertas, las dos principales líneas de trabajo de la operación parecen haber tenido grados muy distintos de impacto probable.
Las respuestas en redes sociales que pudimos identificar generalmente obtenían números bajos de "me gusta", vistas y comentarios (de uno o dos dígitos). Como se señaló anteriormente, las respuestas generalmente constituían una minoría del total de comentarios en la publicación en cuestión. Usando la IO Escala de escape (Breakout Scale)(se abre en una ventana nueva)la cual califica la IO en una escala de 1 (la más baja) a 6 (la más alta), evaluaríamos esta parte de la operación con Categoría 2, con comentarios en varias plataformas, pero pocas señales de despegue o de capacidad para dominar las respuestas.
En contraste, las personas periodistas lograron que sus artículos fueran publicados por una variedad de medios, algunos con seguimientos sustanciales: por ejemplo, uno de los medios en línea que publicó los artículos de esta operación tenía casi 2 millones de seguidores en Facebook, casi 355,000 seguidores en X y más de 544,000 en Instagram en agosto de 2026. Evaluaríamos esta parte de la operación como Categoría 4, basándose en su consistente irrupción ante varios medios de comunicación.