
Comprar una cartera de hardware suele ser una forma de dormir más tranquilo. Tras sacar los activos de una plataforma de intercambio, anotar la frase de recuperación y guardar el dispositivo, muchos sienten que lo más peligroso ya ha pasado. La reciente ola de robos vinculada a Ledger recuerda que buena parte de la seguridad se juega fuera del aparato.
El 9 de octubre de 2026, Ledger anunció que investigaba pérdidas de fondos sufridas por usuarios del sudeste asiático que habían comprado dispositivos al distribuidor CryptoBilis, al que pidió suspender las ventas y los envíos. La empresa recomendó a quienes habían comprado por ese canal en los últimos 90 días y aún no habían inicializado el dispositivo que no comenzaran la configuración. A quienes ya lo habían hecho les aconsejó considerar el traslado de sus activos a un dispositivo nuevo, con una frase de recuperación completamente nueva. El aviso delimita un grupo concreto; no permite concluir que todos los dispositivos Ledger tengan un problema.[1][2]
Las cifras de pérdidas siguen cambiando. Las primeras estimaciones a partir de datos de la cadena, recogidas por Protos, iban de 72 millones a más de 86 millones de dólares. Un análisis independiente posterior de Bitquery calculó unos 92,9 millones de dólares y 311 carteras. Son cifras de investigadores cuyos alcances y métodos pueden diferir. No deben sumarse ni interpretarse el número de carteras como el de víctimas. En la revisión realizada para este artículo hasta el 10 de octubre de 2026 no se encontró una cifra final de pérdidas confirmada oficialmente.[2][3]
La pregunta más importante sigue sin respuesta: ¿por dónde quedaron expuestas las claves? A partir de la concentración de firmas y transferencias en varias cadenas, Bitquery dedujo que el atacante podría haber obtenido las claves de un conjunto de carteras. Pero los registros de transacciones no sustituyen un examen forense de los dispositivos. La manipulación del hardware, la sustitución del proceso de configuración y la exposición de frases de recuperación son algunas de las vías que deben comprobarse. La información disponible no basta para afirmar que los chips de Ledger hayan sido vulnerados de forma generalizada, ni demuestra que se haya usado IA en estos robos.[3]
Imagen: ilustración conceptual original generada con IA. La relación entre el dispositivo, los datos de clientes y los canales de comunicación sirve para explicar los límites de la protección. No es una fotografía de un dispositivo implicado ni una prueba del ataque.
Qué nos dicen las pistas sobre dispositivos desmontados en X
La publicación de AB Kuai.Dong reúne en un mismo relato los robos de activos asociados al distribuidor, un cambio en el control de la empresa y un dispositivo Ledger con un módulo de comunicaciones añadido. Son pistas que merecen investigarse, pero ni el control de una empresa ni el lugar donde reside un vendedor prueban por sí solos quién participó en un ataque. Este artículo no ha obtenido conclusiones de una investigación que permitan atribuir responsabilidades individuales, y no utiliza la nacionalidad como criterio de seguridad.[12]
La publicación de FourVork explica un mecanismo más concreto: hardware adicional intercepta la comunicación entre el chip seguro y la pantalla OLED, captura las palabras cuando se muestra la frase de recuperación durante la configuración y las envía al exterior mediante un módulo de comunicaciones móviles. En una respuesta posterior, Mark Karpelès también describió LTE, eSIM, una antena y un controlador conectado al bus de la pantalla. El peligro consiste en observar la frase en el momento en que debe mostrarse al usuario, sin tener que romper primero el cifrado del chip seguro.[13][16]
No se trata de una discusión basada únicamente en dibujos hipotéticos. Karpelès mostró una muestra con un implante que había conseguido y afirmó que el precinto del embalaje estaba intacto y que el circuito adicional se ocultaba en el espacio de la almohadilla de la pantalla. La documentación oficial del investigador de hardware Joe Grand también recoge el análisis por ingeniería inversa de un implante real en un Ledger Nano X; el material de su conferencia ya había sido revisado en mayo de 2026. Puede confirmarse que este tipo de ataque físico ha sido estudiado. El origen de cada muestra y los lotes afectados todavía deben verificarse por separado.[15][18]
La existencia de una muestra no significa que se haya determinado la causa de estos robos. Al citar el aviso de Ledger sobre CryptoBilis, Karpelès habló de una «posible relación» y pidió a los afectados fotografías de las placas para comprobarla. Presentar esta fase como una confirmación de que todos los robos fueron causados por chips implantados omitiría la prueba esencial: relacionar mediante un análisis forense los dispositivos de las víctimas, los implantes concretos y las pérdidas registradas en la cadena.[14]
Conviene recordar lo que dice el modelo oficial de amenazas de Ledger Donjon sobre Genuine Check: verifica la autenticidad del chip seguro. Si el chip original permanece intacto, las modificaciones físicas adicionales o los implantes de espionaje pueden pasar inadvertidos. La comprobación tampoco acredita el recorrido del dispositivo por la cadena de distribución. Por tanto, que un equipo supere el control y que carezca de implantes físicos son conclusiones distintas.[17]
Estas publicaciones han hecho avanzar la discusión: hay que examinar en conjunto el chip seguro, la pantalla y la cadena de suministro anterior a la entrega. También recuerdan que las fotografías reales, los análisis de sus autores, los avisos oficiales y las conclusiones forenses cumplen funciones diferentes. El número de veces que se comparte una publicación no convierte una de esas cosas en otra.
Los distintos incidentes detrás de la palabra «filtración»
Al hablar de Ledger, es fácil mezclar incidentes de años distintos. La filtración de la base de datos de comercio electrónico y marketing de 2020 afectó a cerca de un millón de direcciones de correo electrónico. La base publicada después reveló que unos 272.000 registros también contenían nombres, domicilios y números de teléfono. Ledger había anunciado inicialmente una cifra menor de registros con datos detallados y la corrigió más tarde. El incidente expuso información de identidad de los clientes; no prueba que alguien leyera las claves privadas de sus carteras.[4][5]
El incidente de Connect Kit del 14 de diciembre de 2023 siguió otra vía. Según el informe de Ledger, no se habían revocado a tiempo los permisos de publicación en npm de un exempleado. El atacante consiguió acceso mediante phishing y publicó un paquete malicioso. Las aplicaciones descentralizadas que utilizaban ese componente cargaron el código contaminado y condujeron a los usuarios hacia transacciones peligrosas. El hardware podía seguir firmando tal como estaba diseñado, pero el dinero salía de la cartera porque el usuario aprobaba la transacción equivocada.[6]
En enero de 2026, un incidente en el sistema de pedidos de Global-e afectó a los nombres, los datos de contacto y la información de los pedidos de algunos compradores de Ledger. En sus respuestas a los medios, Ledger y Global-e dijeron que el incidente no incluía información de pago, credenciales de cuentas ni frases de recuperación. Estos datos no necesariamente permiten mover activos de forma directa, pero ayudan a los estafadores a elegir sus objetivos y construir historias que encajen mejor con experiencias reales.[7]
La investigación actual sobre CryptoBilis se centra en pérdidas de activos relacionadas con un canal de compra, cuya causa sigue pendiente de confirmación. Llamar «hackeo de Ledger» tanto a la filtración de una lista de clientes como a la contaminación de una cadena de suministro de software o a la exposición de claves facilita la difusión de la noticia, pero desorienta la protección. Una dirección filtrada exige precauciones frente a la suplantación y el acoso fuera de internet; una firma maliciosa exige revisar lo que se autoriza; una frase de recuperación expuesta exige sustituir todo el conjunto de claves. Cambiar de correo electrónico no resuelve los dos últimos problemas.
Qué hace realmente una cartera de hardware
Una cartera de hardware tampoco guarda las monedas dentro del aparato. Los activos constan en la cadena de bloques; lo que custodia el dispositivo son las claves que autorizan su gasto. La frase de recuperación permite reconstruir esas claves. Si otra persona la obtiene, puede firmar desde otro dispositivo, y la cartera original no podrá impedirlo aunque siga bajo llave en un cajón.
En una transferencia corriente, la aplicación del ordenador o del teléfono prepara primero la transacción. El dispositivo de hardware muestra la información que el usuario puede comprobar y, tras su confirmación, firma dentro del aparato. Después, la aplicación transmite la transacción firmada a la red. En condiciones normales de diseño y uso, la aplicación externa recibe el resultado de la firma, no la clave privada con la que se ha firmado. La pantalla del dispositivo ofrece al usuario una oportunidad de verificar la operación de forma independiente de la interfaz del ordenador.[20]
La frase de recuperación suele estar formada por varias palabras; el proceso habitual de configuración de Ledger utiliza 24. Permite recuperar la cartera completa y concede mucho más poder que la contraseña de acceso a una cuenta. El PIN, en cambio, sirve principalmente para limitar el uso directo de ese dispositivo. Perder el aparato, revelar la frase y aprobar una operación equivocada son problemas distintos que requieren medidas distintas.[20]
Que se la llame «fría» tampoco significa que la cartera nunca interactúe con el exterior. Los dispositivos intercambian datos de transacciones mediante USB, Bluetooth o códigos QR, según el diseño de cada producto. Su valor está en reducir al mínimo las oportunidades de que las claves entren en contacto con ordenadores y teléfonos. Los procesos de generación, respaldo, visualización y firma siguen teniendo que ser fiables.
Una cartera de hardware suele diferir también de una cuenta custodiada en una plataforma de intercambio. En esta última, la plataforma conserva y utiliza las claves correspondientes. La autocustodia devuelve al usuario ese control y la responsabilidad de la recuperación. Tener mayor autonomía significa que no hay un servicio de atención al cliente capaz de anular una transferencia ya confirmada en la cadena. Si se pierden todas las copias de recuperación disponibles o se entrega la frase a otra persona, cambiar de marca no restituye automáticamente ese control.
Aquí aparece una confusión habitual sobre «estrenar un dispositivo». Importar la antigua frase de recuperación a un aparato nuevo suele limitarse a cambiar el recipiente de las claves. Si la frase ya se ha filtrado, el riesgo se traslada con ella. Lo que hay que establecer de nuevo es una frase de recuperación generada por un dispositivo fiable y el proceso de traslado de activos a las nuevas direcciones.
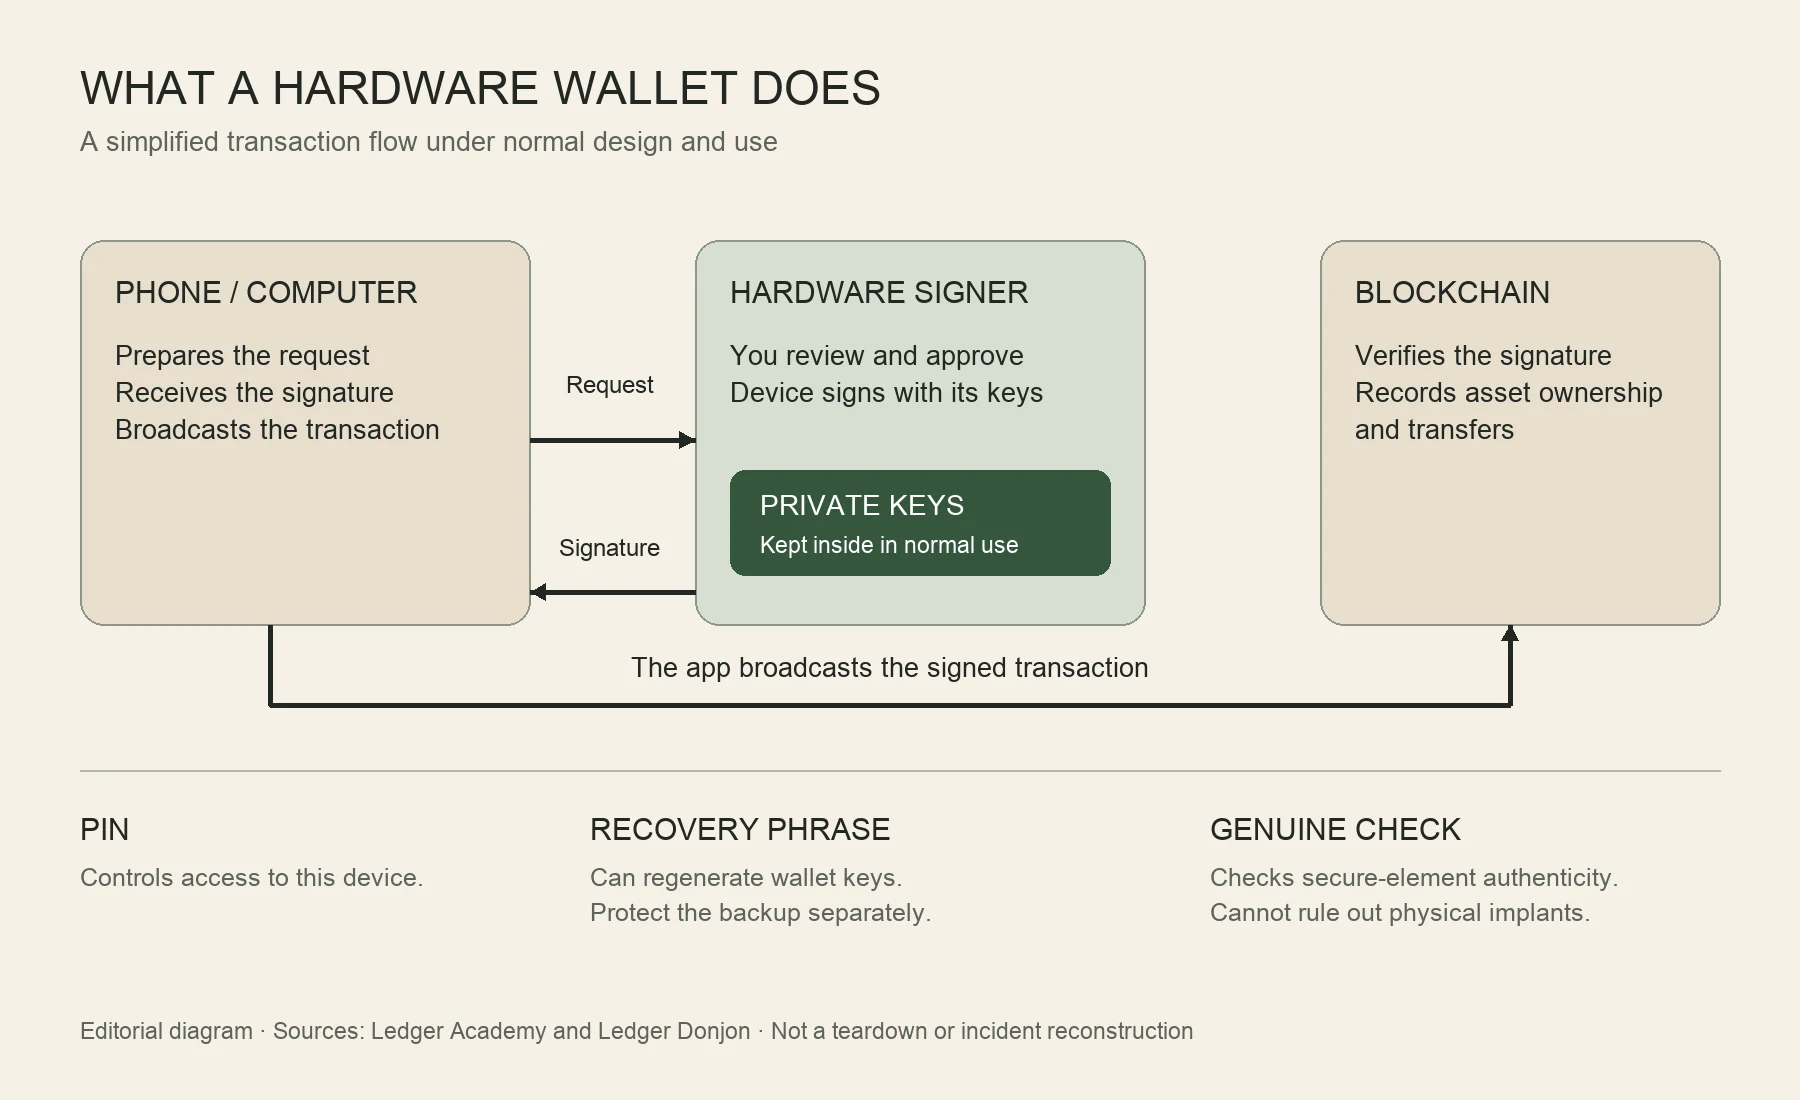
Imagen: esquema del proceso de firma. La aplicación prepara la transacción, el usuario la verifica y autoriza en el dispositivo, el aparato devuelve la firma y la aplicación transmite la operación a la cadena de bloques. La clave privada, el PIN, la frase de recuperación y la comprobación de autenticidad cumplen funciones distintas. El esquema se basa en documentación de Ledger Academy y Donjon; no es una imagen de un dispositivo desmontado ni una reconstrucción del ataque investigado.
La IA hace que una estafa parezca una gestión normal
No hay pruebas de que la IA haya causado estos robos. Pero, dentro de un contexto de seguridad más amplio, su influencia es clara: resulta más fácil convertir indicios dispersos en una conversación convincente, y cuesta menos repetir los intentos.
Antes, un correo lleno de faltas o una traducción forzada podían hacer que alguien se detuviera a tiempo. Ahora esas señales son cada vez menos fiables. En una advertencia de diciembre de 2024, el FBI ya enumeró usos de la IA generativa para pulir mensajes fraudulentos, traducir, fabricar identidades falsas, clonar voces y generar vídeos engañosos. En mayo de 2025, reveló una campaña real de suplantación de altos funcionarios estadounidenses que combinaba mensajes de texto y voces generadas con IA para ganarse la confianza de las víctimas.[8][9]
En ese contexto, los datos de clientes adquieren un valor especial. Si un estafador sabe qué dispositivo compraste, a qué dirección llegó y qué teléfono dejaste, puede hacer que una llamada desconocida suene como un seguimiento del servicio posventa. Al combinar esa información con datos públicos y herramientas de automatización, puede probar mensajes adaptados a distintos idiomas, husos horarios y profesiones. Se trata de posibles formas de ataque, no de un proceso confirmado en este caso.
Los argumentos más peligrosos suelen apoyarse en noticias de seguridad auténticas. La investigación es real, la suspensión de los envíos es real y la recomendación de trasladar activos también lo es. Al estafador le basta con sustituir, en el último paso, la indicación de verificar la información por un canal oficial por su propio enlace de descarga, o pedir que «verifiques la frase de recuperación». Cuanto mayor sea el miedo a perder la oportunidad de actuar, más fácil será omitir comprobaciones que normalmente se harían.
La investigadora de seguridad Taylor Monahan advirtió expresamente en X que quienes trasladan fondos con prisas pueden volver a convertirse en objetivos de anuncios falsos en buscadores, aplicaciones falsas y enlaces de phishing. Es una advertencia sobre el proceso de respuesta, no un consejo para que quienes están realmente dentro del grupo de riesgo definido por el aviso oficial lo ignoren. Hay que actuar y verificar el punto de entrada de esa actuación para no caer en otra estafa mientras se intenta evitar la primera.[19]
El hardware puede ser auténtico y la explicación que lo rodea, falsa. Las tarjetas de instrucciones dentro del embalaje, los enlaces de descarga en los resultados de búsqueda, la voz de un supuesto agente de atención al cliente o un mensaje de «comprobación de seguridad superada» en una web pueden influir en lo que el usuario haga después. Si la frase de recuperación se genera o se registra mediante un proceso que no merece confianza, guardar cuidadosamente el dispositivo a partir de entonces llega demasiado tarde.
La evaluación del NCSC británico sobre las amenazas informáticas de la IA sitúa estos cambios en tareas como el reconocimiento, la ingeniería social, la explotación de vulnerabilidades y el análisis de datos robados. La IA mejora la eficiencia y pone capacidades antes reservadas a personas con experiencia al alcance de más actores. Eso no significa que ya pueda romper la criptografía a voluntad. Explicar cada robo de una cartera como «la IA calculó la clave privada» ocultaría las vías más frecuentes y más necesitadas de revisión.[10]
El cambio en la era de la IA, por tanto, va más allá de la velocidad del ataque. Para decidir si un mensaje es fiable hay que verificar más elementos: una marca puede ser real y el remitente no; el nombre del programa puede ser auténtico y el archivo descargado no; el consejo de seguridad puede ser correcto y la ruta para seguirlo no. Los fallos que antes se detectaban por las faltas de ortografía o el tono exigen cada vez más una comprobación independiente.
La protección también se complica con la IA
La IA puede ayudar a defender. Puede convertir grandes volúmenes de registros en una cronología legible, agrupar dominios de phishing similares, ayudar a revisar autorizaciones anómalas y explicar riesgos técnicos en un lenguaje comprensible. Son tareas valiosas para equipos con pocos recursos. Pero detectar una posible anomalía y confirmar un ataque siguen siendo cosas distintas: la respuesta exige contrastar las pruebas.[10]
El problema es que, al conectar una herramienta de protección al correo, al navegador, a un repositorio de código o a un sistema de fondos, esa herramienta se convierte a su vez en un punto de entrada que debe protegerse. Una página maliciosa puede esconder instrucciones en su contenido y llevar al agente a tratar texto externo como órdenes. Las dependencias de software contaminadas también pueden entrar en el proceso defensivo. Permitir que la IA lea más información y ejecute más acciones exige determinar al mismo tiempo qué puede consultar, qué puede modificar y en qué pasos hace falta revisión humana.
En una cartera, autorizar a la IA a explicar una transacción y darle acceso a las claves son decisiones completamente distintas. La primera puede ayudar a evaluar la operación con un conjunto limitado de datos; la segunda crea un nuevo lugar donde podrían filtrarse. No se deben subir frases de recuperación, claves privadas ni copias de seguridad completas a un chat, a un servicio de asistencia remota o a un escáner en línea para que «compruebe la seguridad». Entregar los datos de la cartera a un modelo que dice saber de seguridad no añade por sí solo una capa de protección.
Tampoco un «puedes firmar» de la IA sustituye la comprobación en el dispositivo. Un modelo puede pasar por alto condiciones, y las simulaciones de transacciones tienen sus propias limitaciones. Antes de ejecutar una operación hay que confirmar la dirección de destino, la red, el importe, a quién se conceden permisos y los permisos legibles del contrato. Si el significado de algo esencial sigue sin entenderse, detener la transacción es más fiable que continuar por una explicación fluida.
Afianzar primero lo que se puede verificar de forma independiente
Los compradores incluidos en el aviso sobre CryptoBilis deben consultar las últimas instrucciones entrando desde la dirección oficial que tengan guardada, conservar los pedidos, los dispositivos y los registros de transacciones, y actuar conforme a las indicaciones oficiales. Las prisas por «cambiar de cartera» no justifican hacer clic en mensajes privados inesperados, anuncios en buscadores o servicios de recuperación de fondos. Si hay dudas sobre la exposición de las claves, lo esencial es contar con nuevas claves fiables y trasladar los activos. La confusión durante la mudanza también abre oportunidades para otra ronda de estafas.
Para los demás usuarios, merece más atención revisar todo el proceso de compra y configuración. La guía de compra de Ledger advierte que no se utilicen dispositivos con una frase de recuperación ya escrita o un PIN preconfigurado. La comprobación de autenticidad debe hacerse en una aplicación verdadera obtenida de fuentes oficiales: una aplicación falsa también puede mostrar que el control ha sido superado. Estas medidas reducen riesgos conocidos, pero no deben presentarse como una garantía de seguridad en cualquier circunstancia.[11]
Que un supuesto agente de atención al cliente conozca los detalles de un pedido solo demuestra que puede haberlos obtenido, no quién está llamando. Una voz familiar tampoco basta. Cuando se trata de trasladar activos, instalar programas o cambiar la configuración de seguridad, es más útil terminar la llamada y contactar mediante un canal oficial guardado de forma independiente que seguir pidiendo explicaciones en la conversación original.
El almacenamiento a largo plazo y el uso cotidiano también deberían separarse según las necesidades. Una cuenta que se conecta con frecuencia a aplicaciones nuevas puede mantener únicamente los activos necesarios en ese momento. La que concentra los ahorros principales debería reducir las autorizaciones ajenas a su propósito. Las personas o instituciones que manejan importes elevados pueden evaluar la firma múltiple, la custodia independiente y la revisión repartida entre varias personas. Estas medidas añaden carga a la recuperación y a las operaciones, por lo que primero hay que ensayar bien la respuesta a una emergencia.
Imagen: ilustración conceptual original generada con IA. El análisis automático puede ayudar a ordenar la información; la verificación de identidades relevantes y la autorización de transacciones siguen necesitando responsabilidades claramente delimitadas.
Las empresas no pueden explicar el riesgo con un simple «el problema fue de un tercero». El usuario compra un servicio completo. A quién se entregan los pedidos, cuánto tiempo se conservan los datos, cuándo se revocan los permisos de publicación de un empleado que se marcha y cómo se avisa a los compradores cuando un distribuidor presenta anomalías influyen en la seguridad final. Superar las pruebas del chip no sustituye la gestión de esos procesos.
Muchas defensas eficaces llevan tiempo entre nosotros: conservar menos datos innecesarios, revocar permisos a tiempo, obtener el software desde una entrada fiable, confirmar por separado las operaciones de mayor riesgo y dejar registros que permitan volver sobre lo ocurrido. La IA da más peso a esos detalles que antes se pasaban por alto y facilita que un descuido se propague por toda la cadena de servicio.
El episodio de Ledger todavía requiere análisis forense de dispositivos, investigación de la cadena de suministro y comprobaciones continuadas de las transacciones en la cadena. Podemos afirmar que el perímetro de seguridad abarca ya todo el proceso de compra, configuración y firma, pero no dar por resuelta la causa antes que la investigación. Proteger los activos exige hoy más esfuerzo porque a los atacantes les resulta más fácil conectar fallos técnicos, información auténtica y decisiones humanas. La protección capaz de hacerles frente también debe ser continua y verificable de forma independiente.