
Élargir le programme de vérification cyber
6 octobre 2026Nous lançons une nouvelle version étendue de notre Programme de Vérification Cybersécurité (CVP), qui rend les capacités cyber avancées et les classificateurs de blocage réduit accessibles aux professionnels de la sécurité qualifiés. Le programme comprend désormais trois niveaux d’accès, permettant aux équipes de sécurité de demander le niveau d’accès qui convient le mieux à leur travail. Chaque niveau d’accès permet l’accès aux modèles les plus performants, y compris Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1, ainsi que de nouveaux modèles à venir. Les clients intéressés peuvent s’inscrire ici.
La cybersécurité est intrinsèquement à double usage : les mêmes capacités qui permettent à une équipe de sécurité de découvrir et de corriger une vulnérabilité peuvent également aider un acteur malveillant à l’exploiter. Pour cette raison, nos modèles généralement disponibles, tels que Claude Opus 5.5, Claude Fable 5.1 et Claude Sonnet 5.5, disposent de mesures de cybersécurité conservatrices qui bloquent la plupart des activités cyber. Cela vise à limiter les activités nuisibles que les acteurs malveillants peuvent mener à l’aide de nos modèles, tout en continuant à travailler sur la réduction des faux positifs liés à la codage sécurisé.
Mais les défenseurs ont également besoin d’accéder aux meilleurs outils et aux capacités les plus puissantes pour sécuriser leurs systèmes. Ces six derniers mois, nous avons activé un accès fiable via deux programmes : Project Glasswing et le CVP. Le premier a permis à un groupe d’organisations de bénéficier de l’accès au logiciel le plus critique, Claude Mythos ; le second a donné aux équipes de sécurité validées accès à des mesures de sécurité réduites pour les modèles Claude Opus et Claude Sonnet.
Maintenant, nous intégrons ces programmes dans une offre étendue, conçue pour permettre aux organisations de plus en plus sûres d’accéder aux capacités dont elles ont besoin pour protéger leurs systèmes.
Nouveaux niveaux d’accès
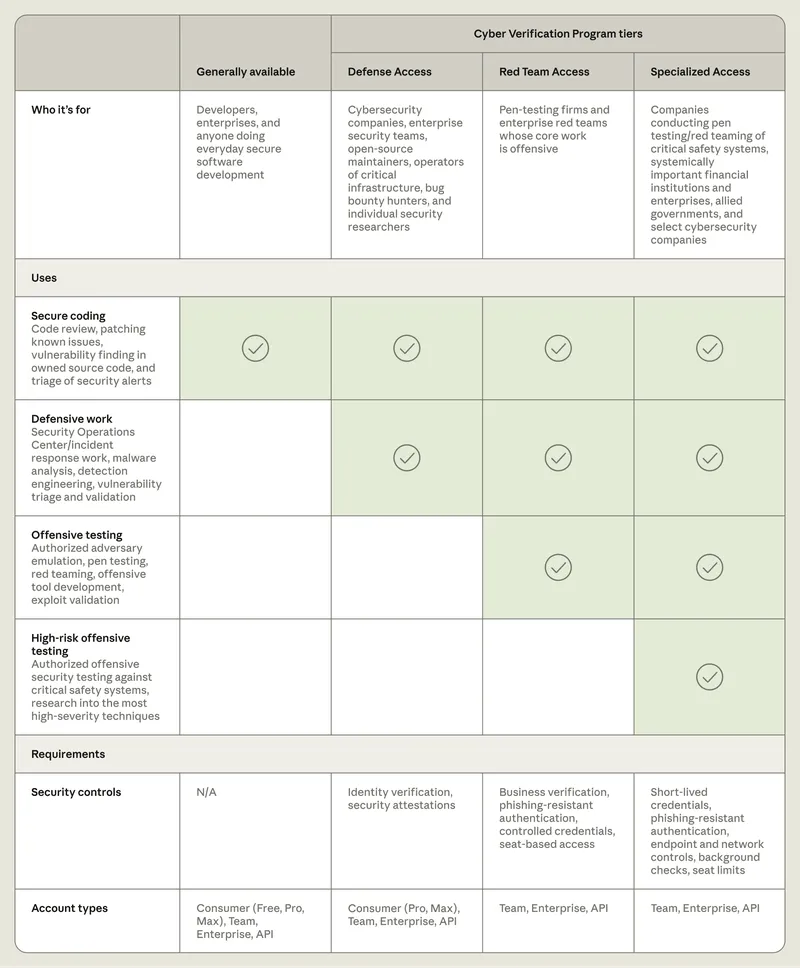
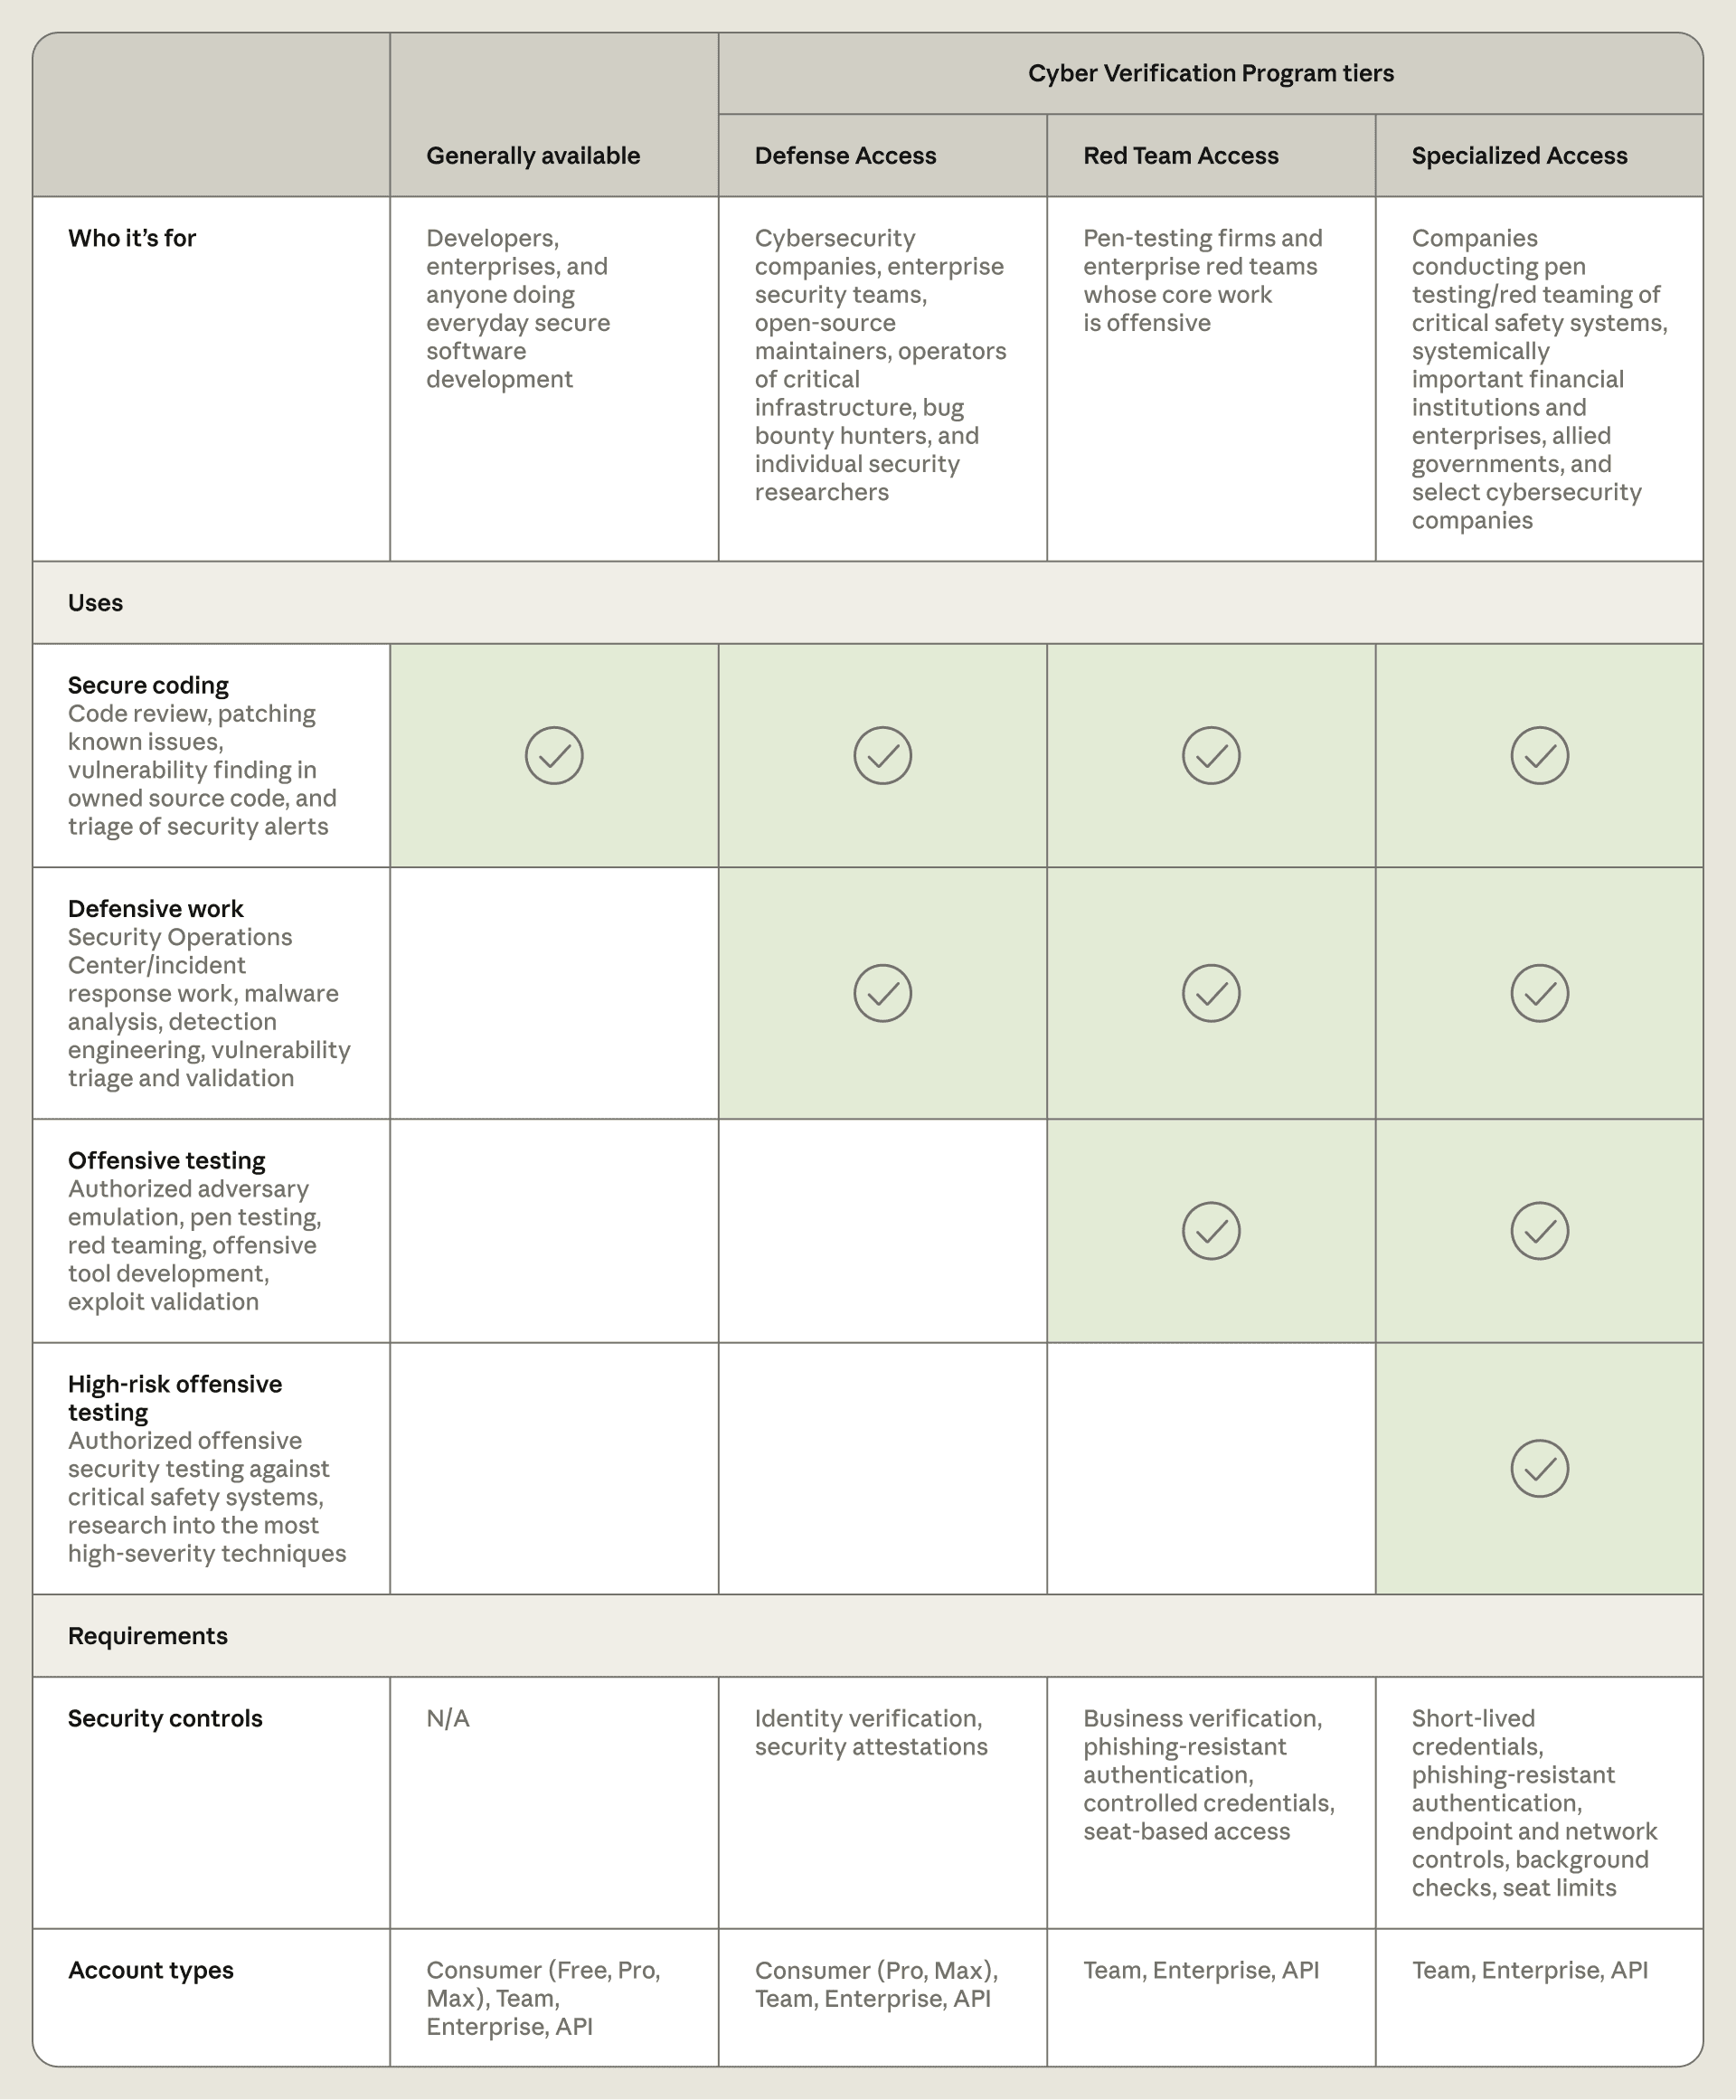
Les niveaux d’accès mis à jour rendent les capacités spécifiques du modèle disponibles pour les professionnels de la sécurité, en fonction de l’ampleur de leur travail cybersécuritaire. Chacun présente des exigences de vérification et des contrôles de sécurité différents.
Accès à la défense est destiné aux activités de défense, incluant les tâches du centre d’opérations de sécurité et de réponse aux incidents, l’ingénierie inverse de malwares, ainsi que l’analyse et la validation des vulnérabilités. Parmi les organisations qualifiées, on trouve les équipes de sécurité d’entreprises, de fondations, d’universités et d’organismes gouvernementaux qui défendent les systèmes qu’ils possèdent ou gèrent ; les opérateurs d’infrastructures critiques de tout type, comme les hôpitaux régionaux ou les services publics municipaux ; les petites sociétés de sécurité ; les mainteneurs de code open-source ; et les chercheurs individuels ayant rapporté des vulnérabilités.
Nous nous attendons que de nombreuses organisations qui mènent des activités de cybersécurité défensive obtiennent cette catégorie. Nous voulons répondre aux demandes en quelques jours.
Accès au Red Team ajoute les tests de pénétration et le red-teaming autorisés aux utilisations défensives mentionnées ci-dessus. Les organisations qualifiées incluent les équipes red team internes, les équipes red team gouvernementales et les entreprises de sécurité et de tests de pénétration. Les organisations de ce niveau ne peuvent effectuer que des tests adverses sur les systèmes pour lesquels elles ont l’autorisation de tester, y compris les systèmes informatiques dans les industries critiques. Les utilisateurs rencontreront toujours des blocages en temps réel pour les actions pouvant causer des dommages physiques ou une perturbation massive, telles que le déploiement de ransomware, la destruction de systèmes physiques ou le test de systèmes de sécurité à haut risque.
Compte tenu des exigences de qualité accrue et des contrôles de sécurité renforcés, nous prévoyons que les demandes relevant de ce niveau prendront quelques semaines pour être examinées. Les organisations qualifiées seront inscrites dans le niveau de Access de défense, tandis que nous examinons leurs demandes d’accès Red Team. Actuellement, ce niveau est réservé uniquement aux organisations ; les chercheurs individuels ne sont pas éligibles.
Accès spécialisé, qui comporte le moins de blocages cyber, est réservé à un ensemble limité d’organisations vérifiées autorisées à tester les systèmes de sécurité susceptibles d’affecter la vie des gens ou de perturber les marchés, tels que les systèmes de navigation aérienne, les réseaux électriques, les réseaux télécoms, l’infrastructure de transfert interbancaire et les réseaux administratifs gouvernementaux.
Pour cette catégorie, nous examinons actuellement chaque organisation en profondeur en collaboration avec le gouvernement américain. Les membres existants du projet Glasswing passeront à cette catégorie et n’auront pas besoin d’une nouvelle approbation pour les modèles actuels.
Nos modèles généralement disponibles peuvent continuer à être utilisés pour des tâches telles que l’examen du code, la correction des problèmes connus, la détection des vulnérabilités dans le code source propriétaire, et le tri des alertes de sécurité.
La conservation des données est requise pour les organisations inscrites au programme, afin que nous puissions surveiller les utilisations malveillantes en cybersécurité. Une fois Enterprise Frontier Safeguards (EFS) – une nouvelle solution qui combine la confidentialité sans conservation de données avec des mesures de protection robustes – disponible à l’automne prochain, les organisations éligibles pourront stocker des données dans une infrastructure cloud sous leur contrôle. Jusqu’à ce que l’EFS soit disponible, les organisations ayant accès à Claude Fable 5.1 ou Claude Mythos 5.1 avec une conservation de données nulle peuvent également utiliser CVP avec une conservation de données nulle. Pour s’inscrire à l’EFS, remplir ce formulaire.
Ci-dessous, nous partageons un aperçu des fonctionnalités disponibles à chaque niveau d’accès CVP, ainsi que les exigences en matière de contrôles de sécurité et de confidentialité :
Vérification de l’efficacité de nos niveaux
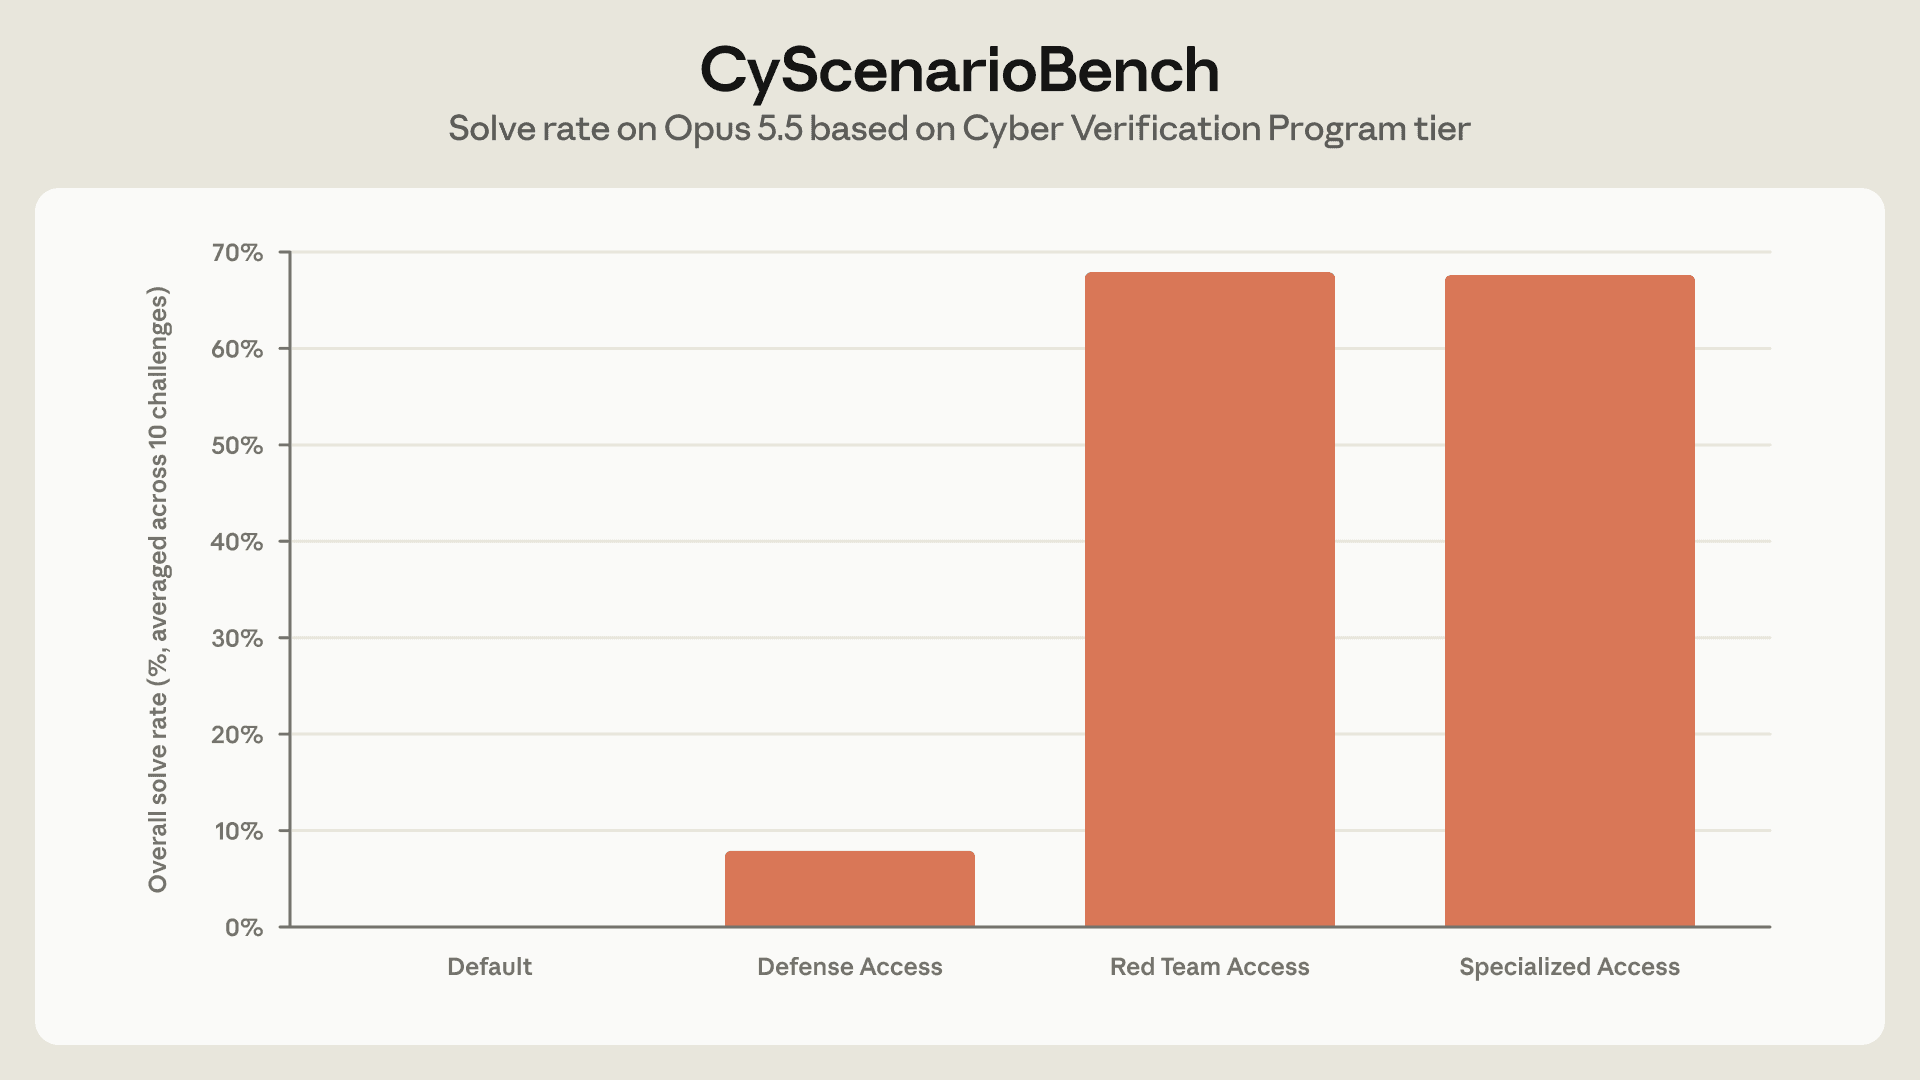
Pour évaluer l’efficacité des protections CVP de notre système, nous avons exécuté Claude Opus 5.5 via CyScenarioBench – une évaluation qui mesure si les modèles peuvent planifier et exécuter des opérations cyber multi-étapes dans des contraintes réalistes – avec des protections adaptées aux différents niveaux de CVP. Comme cette évaluation implique des scénarios offensifs complexes et interactifs, nous nous attendons à ce que Claude rencontre des blocages significatifs tant dans le niveau de modèle généralement disponible que dans le niveau de Défense d’accès, tandis qu’il ne rencontre aucun blocage dans les niveaux d’Accès du Red Team et d’Accès Spécialisé.
Sur cinq essais pour chacun des 10 défis CyScenarioBench dans chaque niveau d’accès, nous avons constaté que :
- Sans accès CVP, chaque tâche était bloquée dès le premier prompt ;
- Dans le niveau de Défense Accès, 46 des 50 essais ont été bloqués à un moment donné pendant l’exercice, tandis que les quatre tâches restantes ont réussi ; et
- Dans le niveau d’accès Red Team, aucune barrière n’a été enregistrée, et Claude Opus 5.5 a réussi à accomplir 34 des 50 tâches – ce qui correspond à une taux de succès de 67,6 % pour le modèle, sans application de mesures de protection (représentant l’accès spécialisé).
Ces évaluations nous permettent de croire que nous pouvons rendre les capacités cyber avancées accessibles en toute sécurité à un ensemble plus large de défenseurs, ce qui permettra d’élargir les efforts de défense commencés avec le projet Glasswing. Nous continuerons à affiner nos classificateurs basés sur des niveaux au fil du temps.
Donner aux défenseurs un avantage
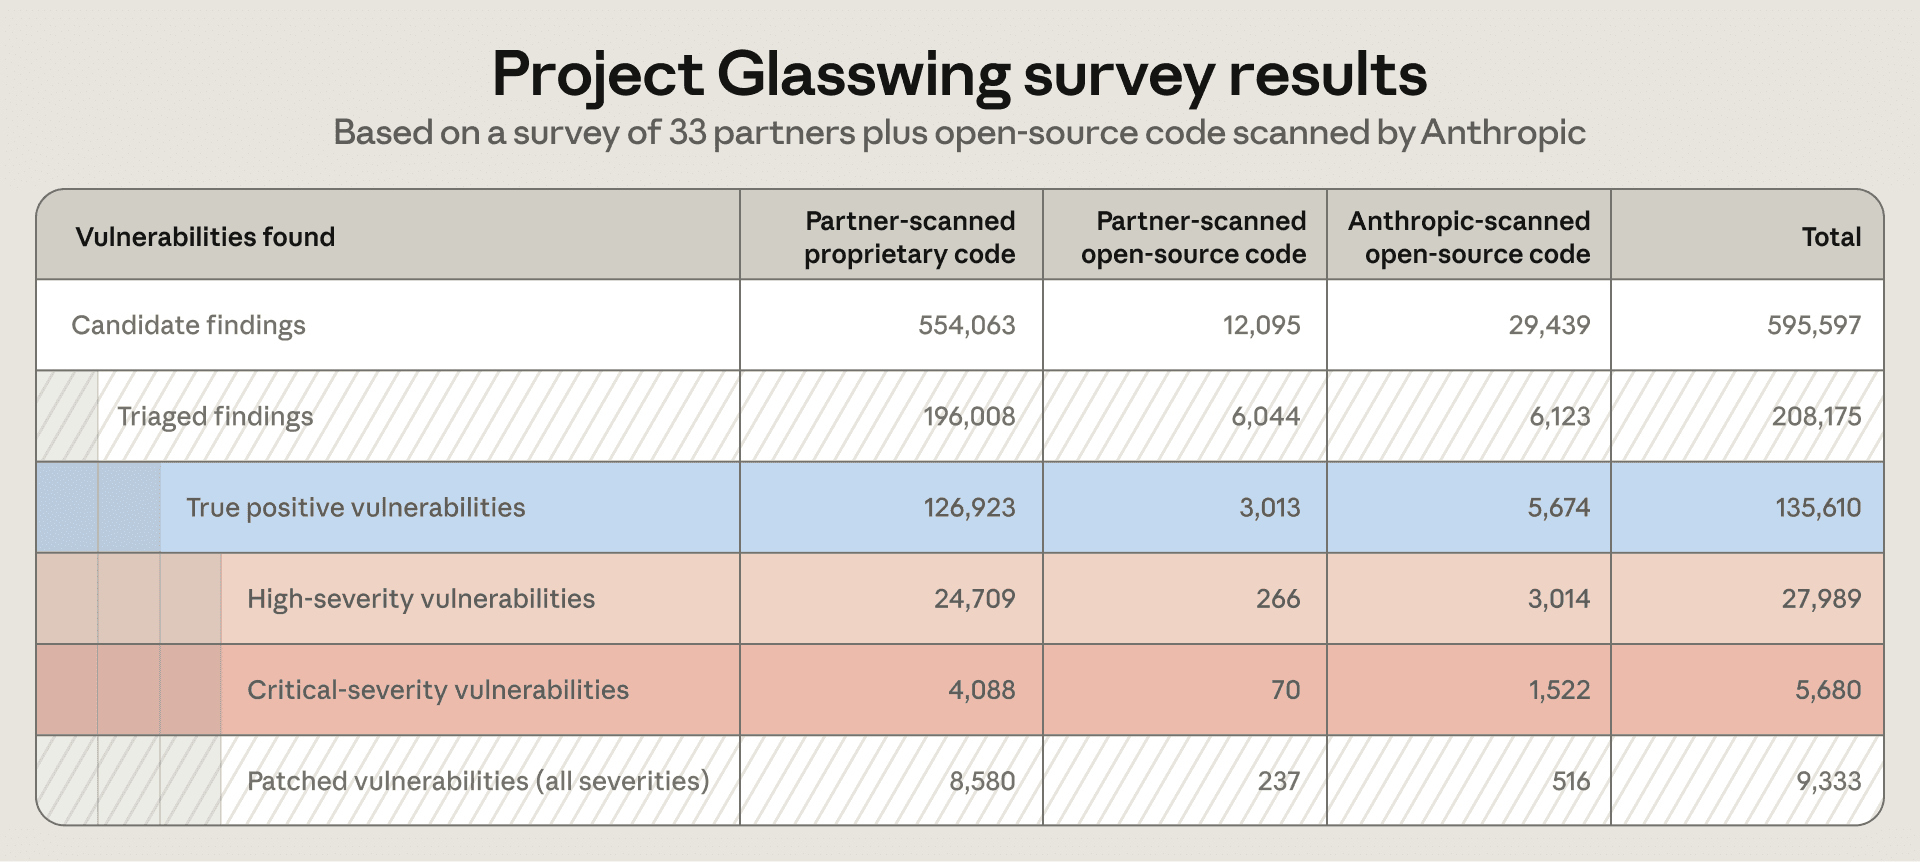
Grâce au projet Glasswing, nous avons constaté que les modèles Claude Mythos ont augmenté significativement le taux à which les organisations pouvaient identifier les vulnérabilités dans leurs systèmes. Grâce au programme, nos partenaires ont découvert au moins 129 000 vulnérabilités de logiciel vérifiées entre avril et juillet 2026. Et grâce à nos propres efforts de scanning open-source, nous avons identifié 5 500 autres vulnérabilités de logiciel vérifiées entre avril et octobre 2026. Parmi ces vulnérabilités vérifiées, plus de 33 000 ont été classées comme critiques ou de haut niveau à ce jour. Il est probable qu’il y ait une sous-estimation, car les données proviennent de seulement un sous-ensemble des partenaires de Glasswing. Par conséquent, nous pensons que l’impact réel sera au moins cinq fois plus important.
Lorsqu’on leur a demandé combien de temps il leur aurait fallu pour trouver le même nombre de vulnérabilités sans les modèles Claude Mythos, plusieurs partenaires ont répondu que ces modèles avaient augmenté leur taux de détection des vulnérabilités de mois ou même d’années. Lisez plus de renseignements auprès de nos partenaires sur Booz Allen et Comcast concernant leur expérience.
Les modifications que nous apportons au notre programme de vérification cyber aujourd’hui visent à étendre l’impact du projet Glasswing à un nombre beaucoup plus grand de défenseurs informatiques. Nous continuons également nos efforts pour aider à sécuriser les logiciels open source et les infrastructures critiques. Au cours des prochaines semaines, nous partagerons davantage de renseignements sur ce travail et sur ce que nous avons appris, tout en continuant à œuvrer pour offrir aux défenseurs un avantage permanent.
Demander l’accès
Les organisations intéressées peuvent s’inscrire pour CVP ici. Dans le cadre du processus d’application, nous vérifierons tous les candidats et demanderons des preuves des contrôles de sécurité requis pour le niveau d’accès correspondant. Les membres actuels de CVP conserveront leurs paramètres précédents et seront évalués automatiquement pour accéder à Claude Opus 5.5, Claude Sonnet 5.5 et Claude Mythos 5.1 via le programme mis à jour. Les administrateurs devront attribuer l’accès à des espaces de travail spécifiques en suivant ces étapes.
CVP est disponible sur la Plateforme Claude, Vertex AI de Google Cloud et Microsoft Foundry. CVP n’est disponible que sur Amazon Bedrock pour les clients éligibles aux Enterprise Frontier Safeguards.
Si vous êtes bloqué pour un niveau que vous pensez que votre compte devrait permettre, vous pouvez enregistrer un rapport ici. Les détails complets concernant chaque niveau se trouvent dans notre Centre d’assistance.
Contenu lié
Anthropic investit 100 millions de dollars pour former 10 000 ingénieurs et combler le manque de talents en intelligence artificielle dans l’entreprise.
Anthropic investit 100 millions de dollars dans Claude Frontier Academy afin de former 10 000 ingénieurs Frontier Deployed d’ici fin 2027, avec des cohortes déjà en cours provenant d’Accenture, Bain, CBA, Deloitte, McKinsey, Morgan Stanley et Novo Nordisk.
Lire plusBarclays scalepe Claude pour améliorer les opérations et la expérience client
Barclays, la banque universelle britannique, étend sa collaboration stratégique avec Anthropic afin d’intégrer des systèmes d’IA sécurisés et de niveau entreprise dans toutes ses opérations mondiales.
Lire plusClaude découvre un nouveau système d’enzyme comportant des répétitions similaires à CRISPR
Nous annonçons un nouveau groupe de recherche en sciences de la vie et un laboratoire à Anthropic. Cette publication présente l’équipe qui travaille sur cet projet et partage des résultats préliminaires : Claude a découvert un nouveau système d’enzymes aux propriétés ressemblant à celles du CRISPR, mais avec seulement une direction de haut niveau de la part de nos scientifiques.
Lire plus