
Leçons apprises de la bêta
Après plus de 500 millions de téléchargements, des années de demandes de la communauté open-source et avoir été un produit phare sur Hugging Face, Unsloth a lancé leur application de bureau en version bêta, Unsloth Studio. Unsloth rend plus rapide, plus facile et plus abordable le fine-tuning et l'exécution de modèles d'IA, y compris localement sur votre propre matériel. L'application centralise les fonctionnalités en un seul endroit avec Unsloth Studio afin que les utilisateurs puissent désormais utiliser un tableau de bord pour une installation manuelle.
Les projets open-source dépendent d'autres sources de code ou plateformes et, dans le cas d'Unsloth en tant qu'adopteurs précoces de la modélisation locale, leur produit a combiné la liberté de la plateforme Hugging Face avec les capacités de fine-tuning des différents paquets d'Unsloth.
Après le lancement d'Unsloth Studio, l'entreprise a mis à jour son produit à un rythme rapide pour un projet OSS tout en s'adaptant aux environnements de sécurité de l'IA qui évoluent rapidement. Par exemple, une Compromission des versions LiteLLM 1.82.7 et 1.82.8 est apparue sur PyPI à partir d'un scanner Trivy compromis, tiré sans épinglage dans le pipeline CircleCI de LiteLLM et a exposé ses identifiants de publication. PyPI a rapidement mis en quarantaine les deux versions en moins d'une heure, mais les outils de sécurité étaient devenus une partie du chemin d'attaque et étaient utilisés en aval. Unsloth a rapidement poussé des mises à jour produit pour s'adapter.
Un mois plus tard, autre chose allait se produire pour définir la sécurité de bureau d'Unsloth : un infostealer caché dans un dépôt Hugging Face. Hugging Face, en tant que plateforme leader pour le téléchargement et le partage de modèles, hébergeait à son insu un dépôt contenant un infostealer. Le dépôt imitait la version Privacy Filter d'OpenAI et copiait sa fiche de modèle presque mot pour mot. Son loader.py récupérait et exécutait un infostealer sous Windows. Puis le dépôt a atteint la tendance #1 et affichait environ 244,000 téléchargements, des chiffres que HiddenLayer dit être presque certainement gonflés.
Ces deux épisodes ont contribué à façonner la base de la feuille de route sécurité du produit d'Unsloth : avancer vite.
Comment Unsloth a façonné la sécurité produit
Dès le début, cette application de bureau était à la pointe de l'OSS et s'adapte rapidement aux environnements changeants. Unsloth a établi des protocoles pour assurer une sécurité optimale à ses utilisateurs finaux. Après de nombreuses versions, pour la semaine à venir de l'IA open source, Unsloth a publié une synthèse de sécurité pour Unsloth Studio et Unsloth Desktop soulignant à un niveau élevé le fonctionnement de leur sécurité.
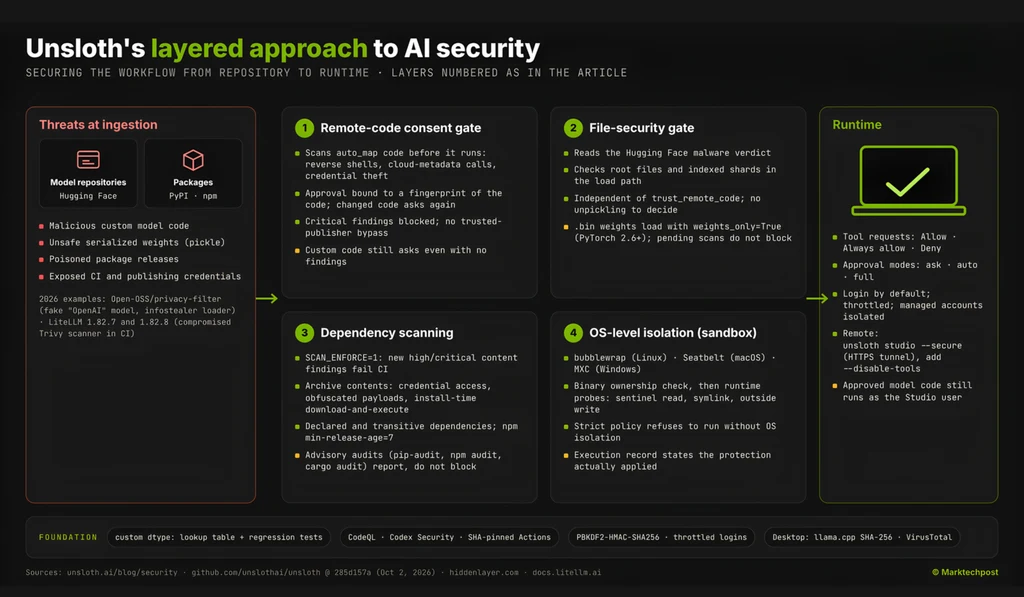
Bien que l'application de bureau maximise la sécurité dans les environnements de fine-tuning, les utilisateurs disposent toujours d'une gamme complète de choix de modèles. Le fonctionnement de la sécurité d'Unsloth : lorsqu'un workflow passe du téléchargement à l'exécution, il déclenche un processus à quatre points de contrôle : approbation du code liée à une empreinte, une porte séparée pour les fichiers de poids, des sandboxes OS sondées et une analyse obligatoire du contenu des paquets. Ces protocoles ont été établis pour la protection en complémentant les contrôles existants plutôt qu'en les remplaçant ; les utilisateurs peuvent conserver les analyses d'avis, les révisions épinglées, les limites réseau et les identifiants à périmètre restreint tout en utilisant ces vérifications. Pris séparément, chaque élément sert un objectif différent dans la stratification de la sécurité.
1. L'approbation suit le code, pas le nom
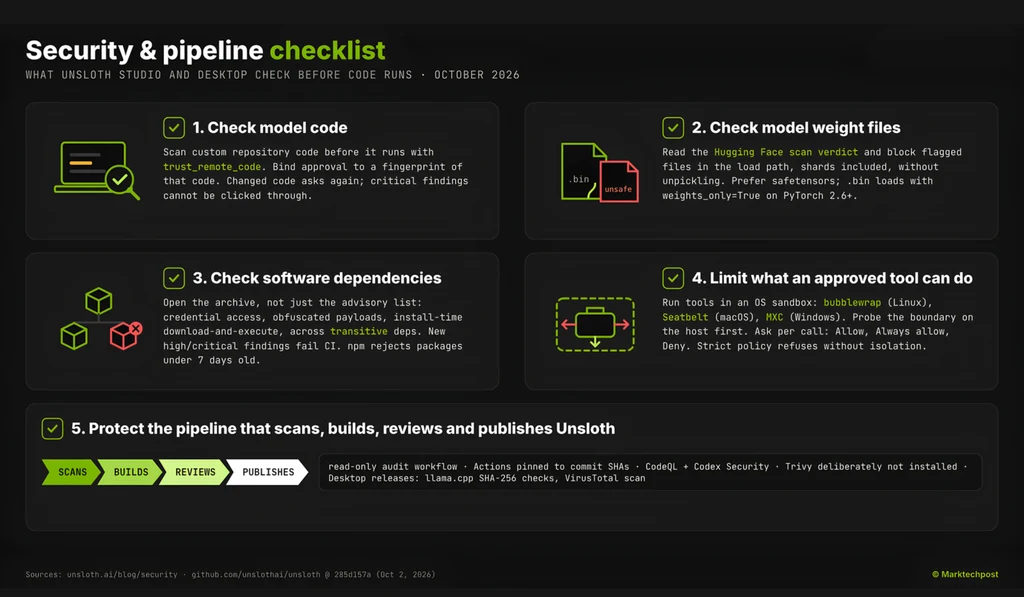
Imaginez approuver le code Python personnalisé d'un modèle, puis revenir après que le dépôt a changé. L'ancienne approbation devrait-elle encore compter ? Unsloth Studio dit non. Le dépôt montre qu'il empreinte le code analysé et revérifie cette empreinte, ainsi que la version du scanner, à chaque chargement. Une approbation enregistrée peut taire une boîte de dialogue répétée, et continue avec une nouvelle analyse. Un code modifié nécessite un nouveau consentement. Pour les chargements adaptateur-plus-base, Studio évalue les deux dépôts, y compris le tokenizer, le processor et la configuration imbriquée. Essentiellement, si quelque chose a changé, Unsloth Studio le saura.
Toute mise à jour ou modification change l'empreinte précédente. Les découvertes de gravité haute et moyenne nécessitent une approbation correspondant à l'empreinte actuelle. Si le code distant doit être inspecté mais ne peut pas être récupéré, le chargement est bloqué. Un éditeur de confiance ne bénéficie d'aucune exemption générale ; un dépôt de première partie peut toujours être arrêté. Le scanner recherche des comportements concrets: ouvrir un reverse shell, atteindre des points de terminaison de métadonnées cloud ou voler des identifiants. Studio invoque la porte depuis ses workers d'inférence, d'entraînement et d'export. L'analyse n'est pas une sandbox. Une fois approuvé, le code de modèle distant s'exécute sans contrainte en tant qu'utilisateur Studio. La source note que les motifs statiques peuvent être contournés.
La barrière se déclenche déjà sur les modèles populaires. deepseek-ai/deepseek-ocr demande une approbation et affiche une conclusion exec/eval. moonshotai/Kimi-VL-A3B-Instruct demande également une approbation, signalée pour obfuscation avancée. La boîte de dialogue d'approbation liste les conclusions avant que vous ne décidiez. Le code personnalisé nécessite toujours votre permission même lorsque le scanner ne trouve rien d'inquiétant. Unsloth a supprimé les appels eval et d'autres sections problématiques dans ses dépôts adaptés unsloth/DeepSeek-OCR et unsloth/DeepSeek-OCR-2. L'utilisateur peut décider de son modèle et choisir d'approuver ou non au sein de l'application.
2. Quand un avertissement de fichier de poids devient une décision de chargement
Des poids sérialisés dangereux, y compris des fichiers pickle malveillants, en créent un autre. Studio vérifie ces fichiers séparément du consentement au code distant. Le Python personnalisé n'est qu'une voie d'exécution et Unsloth Studio a été conçu pour plusieurs points d'accès.
Étant donné que Hugging Face analyse les dépôts à la recherche de logiciels malveillants et affiche des avertissements sur la page du modèle, studio lit ces résultats et bloque les fichiers signalés dans le chemin que le chargeur sélectionné désérialiserait. Cela inclut les shards imbriqués référencés par les index de poids. Il lit le résultat de l'analyse sans dépickliser l'artefact signalé. La barrière n'est pas fail-closed. Selon le dépôt, les chargements peuvent se poursuivre lorsque les métadonnées d'analyse sont indisponibles ou en attente. Les dossiers de modèles locaux simples ne sont pas couverts. Le minimum PyTorch 2.6+ d'Unsloth signifie que les poids .bin se chargent avec weights_only=True et le comportement est testable. Le dépôt de test mcpotato/42-eicar-street est bloqué au chargement car l'avertissement liste les fichiers dangereux et confirme qu'ils n'ont jamais été téléchargés. Bien que moins de 1% des modèles de Hugging Face présentent des problèmes de sécurité potentiels, Unsloth crée donc des processus pour des points de sécurité supplémentaires, ce qui montre à quel point le produit Unsloth Studio devient robuste, comme un témoignage à l'open-source.
3. Regarder à l'intérieur de la dépendance
Après les leçons de l'incident LiteLLM, il est clair que les vérifications d'avis ne suffisent pas, car un paquet peut porter un nom familier et livrer une version malveillante avant l'existence de tout avis. Les scanners de contenu de paquet d'Unsloth inspectent l'archive elle-même à la recherche d'accès aux identifiants, de charges utiles obfusquées, de fichiers de démarrage exécutables et de comportements de téléchargement-exécution à l'installation. L' analyse Python couvre les dépendances déclarées et transitives. Le scanner npm inspecte les tarballs téléchargés sans exécuter leurs scripts de cycle de vie d'installation. Une charge utile modifiée rouvre la conclusion au lieu d'hériter d'une exemption permanente, ainsi les analyses d'avis d'Unsloth rapportent mais ne bloquent pas ; les conclusions de contenu constituent la couche appliquée, donc Unsloth ajoute des règles de pertinence par-dessus. Seuls les paquets en liste blanche peuvent exécuter des scripts et les installations npm rejettent les paquets publiés il y a moins de 7 jours. La CI échoue si un paquet non examiné tente d'en exécuter un. Les installations utilisent des lockfiles et npm ci, et l'installateur met à niveau les utilisateurs vers npm 11 ou plus récent. Avant tout npm ci ou cargo fetch, lockfile_supply_chain_audit.py vérifie les signes d'injection de type Shai-Hulud. Les linters vérifient les chargeurs dangereux et l'exécution dynamique, avec des lignes de base pour suivre les conclusions. Les mises à jour Dependabot ont un temps de refroidissement de 3 à 7 jours. pip-audit, npm audit avec vérifications de signatures, cargo audit, OSV-Scanner, Semgrep et TruffleHog s'exécutent aux côtés des analyses de contenu. Les commentaires propres du flux de travail d'audit disent qu'il évite délibérément Trivy, en raison d'une compromission antérieure en 2026.
4. Le bac à sable doit faire ses preuves
La vérification des bacs à sable est devenue très réelle à l'ère de l'IA et de la modélisation, donc un binaire de bac à sable installé est un point de départ, pas une garantie. Unsloth Studio exécute les outils à l'intérieur de bacs à sable au niveau du système d'exploitation: bubblewrap sur Linux, Seatbelt sur macOS et MXC sur Windows. Sur Linux, il vérifie que le binaire bubblewrap et ses répertoires parents appartiennent au système et ne sont inscriptibles ni par le groupe ni par tous. Ensuite, selon le dépôt, il sonde la frontière. Le code sandboxé peut-il lire un fichier sentinelle de l'hôte ? Suivre un lien symbolique de l'espace de travail vers celui-ci ? Écrire en dehors de l'espace de travail ? La sonde confirme également que les opérations légitimes de l'espace de travail et des processus enfants fonctionnent toujours.
Les utilisateurs conservent des options et peuvent choisir un mode d'approbation : ask, auto ou full. En mode auto, les imports réseau et système de fichiers sont signalés pour approbation, et les chemins de fichiers nécessitent une approbation. Les commandes shell dangereuses sont bloquées carrément. Les demandes d'outils affichent des boutons Allow, Always allow et Deny. Une politique stricte refuse l'exécution d'outils lorsque l'isolation du système d'exploitation n'est pas disponible ou qu'une vérification requise de l'espace de travail est incomplète. Une politique permissive peut se rabattre sur des protections logicielles, et l'enregistrement d'exécution l'indique. Chaque enregistrement précise le backend, le statut d'isolation, les limitations et le résultat du nettoyage. Les artefacts HTML et MCP s'affichent dans des cadres isolés avec leur propre Content Security Policy.
Le bac à sable Linux autorise l'accès réseau, dispose d'un accès en écriture au cache des modèles et partage le noyau de l'hôte. Associez-le à des restrictions réseau et à des identifiants strictement délimités ; ce processus sert de contrôle final.
Accès à distance et application de bureau
Le fait d'avoir plusieurs utilisateurs sur l'application permet également des comptes gérés: chaque utilisateur ne voit que ses propres dossiers, jamais le token Hugging Face du propriétaire. Les comptes gérés ont besoin de l'autorisation du propriétaire pour utiliser des modèles et ne peuvent pas exécuter de code de dépôt. Récemment, Unsloth a annoncé travailler avec Jev et des utilisateurs gérant leur propre modèle de décision.
Le flux de travail d'audit de sécurité d'Unsloth utilise des permissions de dépôt en lecture seule et des identifiants de checkout non persistés. Chaque GitHub Action est épinglée à un hachage de commit complet, et des listes blanches de réseau sortant bloquent les trafics inattendus. CodeQL couvre Python, JavaScript/TypeScript, Rust et GitHub Actions. Unsloth indique qu'il exécute Codex Security et des revues Codex répétées pendant le développement pour détecter les problèmes de sécurité et les bugs.
Accès à la bibliothèque et changements
La bibliothèque principale d'Unsloth a également bénéficié d'un durcissement ciblé grâce à une gestion personnalisée des types de données utilisant une table de correspondance fixe au lieu d'évaluer des expressions. Les champs de configuration exécutable hérités sont assainis, et des tests de régression protègent la correction. Les tests de middleware de Studio rejettent les requêtes fragmentées surdimensionnées, détectant des cas qu'une simple vérification du Content-Length manquerait, et les versions de bureau disposent de leurs propres vérifications.
Les binaires précompilés de llama.cpp sont vérifiés par rapport à des condensats SHA-256, et les signatures Windows sont auditées séparément. Chaque version d'Unsloth Desktop est scannée avec VirusTotal. 1 exemple publié montrait 0 détection parmi 70 fournisseurs au moment du scan. Unsloth précise que chaque résultat ne s'applique qu'aux fichiers ou au commit vérifiés à ce moment-là.
Ce qui change par rapport à l'approche plus simple
| Fonctionnalités | La solution d'Unsloth |
|---|---|
| Faire confiance à un dépôt de modèle par son nom | Lier l'approbation à une empreinte du code, y compris les cibles combinées d'adaptateur et de modèle de base |
| Traiter le consentement au code distant comme la seule vérification au chargement du modèle | Ajouter un contrôle séparé pour les fichiers sérialisés signalés dans le chemin de chargement sélectionné |
| Détecter un binaire de bac à sable et supposer l'isolement | Sonder l'isolement sur l'hôte et enregistrer le niveau de protection effectif |
| Se fier uniquement aux avis de vulnérabilité | Appliquer des analyses du contenu des paquets avec des référentiels spécifiques aux constatations et une ancienneté de publication npm de 7 jours |
| Exécuter l'IA locale comme 1 utilisateur de confiance implicite | Comptes multi-utilisateurs protégés par mot de passe, limités en débit, avec clés chiffrées |
Au-delà de la sécurité, améliorer l'expérience NPU
Les retours partagés par les fondateurs d'Unsloth demandent des métriques de performance plus riches sur les NPU, y compris les tokens par seconde. L'application demande également la possibilité de configurer les paramètres de chargement des modèles avant le lancement, comme les modèles GPU le permettent déjà. Il s'agit d'améliorations demandées, et non de versions confirmées, pour une meilleure visibilité et un meilleur contrôle lors de l'exécution de modèles en local.
En examinant la présentation d'Unsloth et une revue statique du code source du dépôt, notre couverture porte sur le commit 285d157a. La disponibilité des versions repose sur les informations fournies pour cet article. Les modes d'approbation, les bacs à sable macOS et Windows, le chiffrement des identifiants, les règles d'ancienneté des publications npm et les vérifications de bureau proviennent de la présentation. L'approbation liée à l'empreinte, la détection de bac à sable, les enregistrements d'exécution et les seuils de connexion proviennent du dépôt. Plusieurs protections concernent Unsloth Studio et Desktop ; l'analyse des dépendances et les restrictions d'audit relèvent du flux de développement. Elles ne protègent pas automatiquement un notebook qui importe la bibliothèque autonome.
Points clés à retenir
- Unsloth Studio lie l'approbation de code distant à une empreinte du code analysé ; un code modifié nécessite un nouveau consentement.
- Les verdicts de malveillance de Hugging Face bloquent les fichiers de poids signalés dans le chemin de chargement, indépendamment de trust_remote_code.
- Les outils peuvent s'exécuter dans des bacs à sable du système d'exploitation (bubblewrap, Seatbelt, MXC) ; sous Linux, le dépôt montre que Studio sonde d'abord l'isolement.
- Les analyses du contenu des paquets font échouer la CI en cas de nouvelles vulnérabilités de gravité haute ou critique ; npm refuse les paquets de moins de 7 jours.
- Studio est protégé par mot de passe et multi-utilisateur par défaut, avec des connexions limitées en débit et des clés API chiffrées.
Sources
- https://unsloth.ai/blog/security
- https://github.com/unslothai/unsloth/tree/285d157a412fb30c11d223f85df84357d946a00a
- https://www.hiddenlayer.com/insight/malware-found-in-trending-hugging-face-repository-open-oss-privacy-filter
- https://www.theregister.com/2026/03/24/trivy_compromise_litellm/
- https://docs.litellm.ai/blog/security-townhall-updates
- https://jfrog.com/press-room/jfrog-report-warns-ai-governance-fails-as-software-supply-chain-attacks-hit-record-highs/
- https://huggingface.co/docs/hub/security-malware
Remarque :Merci à l'équipe Unsloth pour le leadership intellectuel / les ressources de cet article. Cet article est soutenu par Unsloth.
L'article Que se passe-t-il lorsqu'un dépôt de modèles de confiance change ? Unsloth Studio revérifie avant l'exécution est applu pour la première fois sur MarkTechPost.