
Au cours des deux années et demie écoulées, nous avons rapporté sur nombreux de le façons dans qui menace acteurs ont tenté d'utiliser nos modèles pour mener des cyberattaques, des opérations d'influence clandestines (IO), des escroqueries et d'autres violations de nos politiques d'utilisation. Nous publions ces rapports pour informer les régulateurs, nos pairs du secteur et la société au sens large de la manière dont nous voyons des acteurs de menaces tenter d'exploiter l'IA, et pour mettre en lumière les vulnérabilités qu'ils cherchent à exploiter.
Nous avons récemment banni deux opérations d'influence (IO) — l'une russe et l'une iranienne — qui utilisaient nos modèles en combinaison avec des techniques et technologies plus traditionnelles pour soutenir des entités sophistiquées de « façade ». Ces entités leur servaient à blanchir des messages géopolitiques liés à des conflits auprès de leurs publics cibles. L'opération iranienne comprenait une écurie de sept personas de « journalistes », utilisés pour proposer des articles de fond à des médias en ligne petits et moyens à travers le monde ; l'opération russe semble avoir récupéré à son insu des personnes en Amérique latine pour gérer un « think tank » sur place.
Les deux opérations étaient multidimensionnelles, essayant une gamme de tactiques différentes pour atteindre leurs objectifs. Outre des articles de fond, l'opération iranienne a généré des lots de commentaires sur les réseaux sociaux, généralement sur des sujets liés à la guerre américano-iranienne. En plus de contrôler le « think tank », l'opération russe a créé de faux documents « fuités » et des scripts audio, dont certains ont été identifiés comme étant diffusés en ligne. Les deux opérations ont également fait un usage intensif de l'IA pour rédiger des rapports internes (l'opération russe a fait cela plus que tout autre chose) ; dans les deux cas, les acteurs ont utilisé des méthodologies douteuses ou carrément trompeuses pour exagérer l'efficacité des opérateurs.
Ce qui est le plus frappant dans ces opérations, c'est qu'elles ressemblaient étroitement aux opérations d'influence complexes de l'époque pré-IA, mais utilisaient l'IA pour faciliter certains flux de travail. Les personas de journalistes exploités par l'opération iranienne présentaient une ressemblance familiale avec le faux journaliste «Alice(s’ouvre dans une nouvelle fenêtre) Donovan(s'ouvre dans une nouvelle fenêtre)», une couverture du renseignement militaire russe dont les articles ont été publiés par divers médias occidentaux en 2016-17. En 2020, des individus associés à des activités passées de l'Internet Research Agency russe ont exploité un faux site d'« actualités » appelé «PeaceData(s'ouvre dans une nouvelle fenêtre),» qui avait instrumentalisé, à leur insu, des journalistes du monde entier pour écrire en son nom.
Ces opérations étaient également inhabituelles par leur portée potentielle. En utilisant l'IO Échelle de percée(ouvre dans une nouvelle fenêtre), qui note les IO sur une échelle de 1 (la plus basse) à 6 (la plus haute), nous évaluerions l'opération d'origine russe comme se situant dans Catégorie 5. C'est la première opération de catégorie 5 que nous ayons démantelée depuis le début de nos enquêtes. L'opération d'origine iranienne a atteint Catégorie 4. Tous deux sont parvenus à faire publier leur contenu (dont une partie n’avait pas été générée par nos modèles) dans des médias grand public, plutôt que de simplement le publier sur les réseaux sociaux. Cela est cohérent avec un schéma que nous avons observé à travers les 30 opérations d’influence clandestines que nous avons dévoilées au cours des deux dernières années et demie : les opérations qui tentent de faire publier leur contenu dans de véritables médias, plutôt que de s’appuyer sur une distribution via de faux comptes sur les réseaux sociaux, tendent à avoir la plus grande portée et le plus grand impact potentiels.
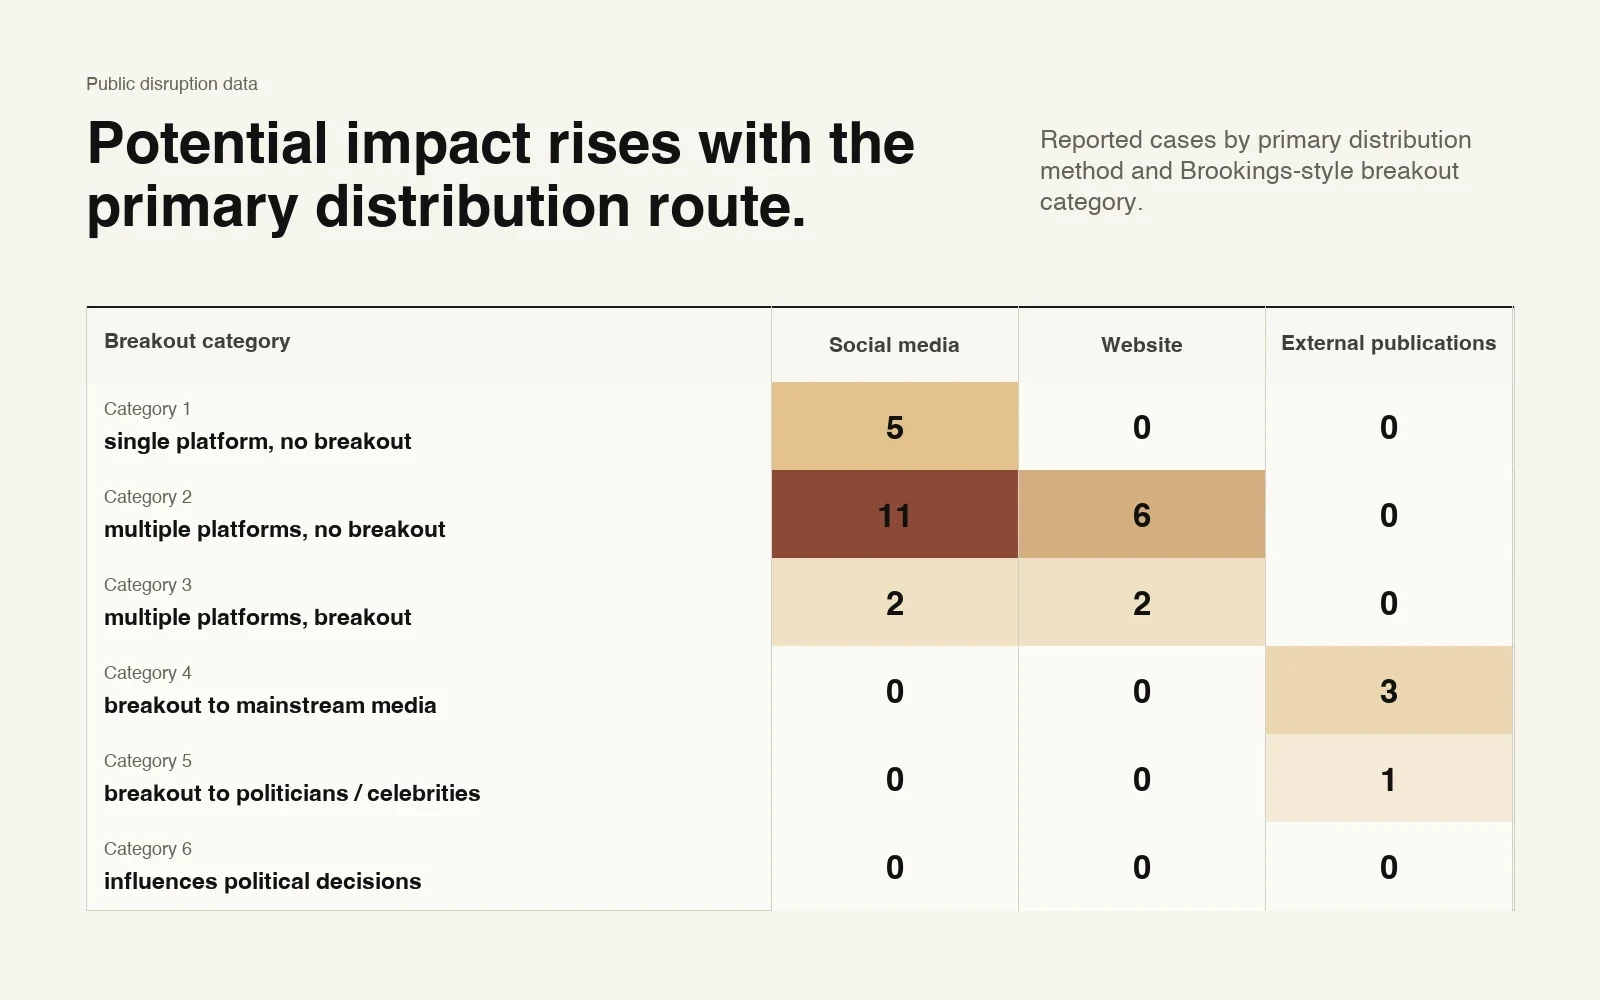
Matrice des 30 IO que nous avons dévoilées depuis le début de 2024, évaluées selon la méthode de distribution principale (réseaux sociaux, site web géré par l’opération, publications externes) et le score sur l’échelle de Breakout. Les opérations ayant utilisé plus d’une méthode de distribution, comme la gestion d’un site web et sa promotion sur les réseaux sociaux, sont classées selon la méthode qui semblait constituer le cœur de l’opération.
L'IA peut donner à ces opérations à façade une plus grande échelle, une meilleure efficacité, une aisance linguistique et des compétences rédactionnelles accrues. Les opérateurs peuvent utiliser ces avantages pour exploiter des victimes sans méfiance, telles que des employés ou des rédacteurs, et placer leur contenu devant des audiences qui ignorent totalement qui en était à l'origine ou quelles étaient leurs motivations. Ces opérations démontrent également la complexité et la sophistication avec lesquelles des acteurs de la menace utilisent de fausses identités et entités pour atteindre leurs objectifs. Comprendre les vulnérabilités que ces acteurs exploitent dans le cadre de ces efforts, et comment ces vulnérabilités peuvent se traduire en audience et en portée, sera essentiel pour maintenir des défenses solides au sein des organisations.
Mais le caractère clandestin de ces opérations à façade les rend également particulièrement vulnérables à la divulgation responsable. « Alice Donovan » comme « PeaceData » ont cessé leur activité après avoir été dévoilées. C'est pourquoi notre objectif en faisant des reportages sur ces opérations à façade est de faciliter davantage de recherches et la perturbation — et de rendre la poursuite de ces opérations plus difficile.
Russie : opération « Dark Clark »
Des acteurs d'origine russe menant des campagnes d'influence à travers l'Amérique latine.
Acteur
Nous avons banni un groupe de comptes ChatGPT originaires de Russie. Ils ont utilisé ChatGPT pour un éventail de tâches liées à des opérations d'influence clandestines visant des pays d'Amérique latine. Une grande partie de cette activité semblait destinée à nuire à la réputation de l'Ukraine dans la région, mais certaines semblaient viser à influencer des résultats politiques locaux, notamment en Argentine et en Bolivie. La plupart des opérateurs ont formulé leurs requêtes en russe ; l'un l'a fait en espagnol, mais semblait néanmoins se trouver en Russie. Nous avons partagé les informations relatives à ce cas avec les autorités compétentes.
Les opérateurs ont utilisé ChatGPT pour accomplir trois tâches principales : rédiger des rapports internes sur leurs activités (et sur les activités d'autres personnes auxquelles ils pouvaient plausiblement s'attribuer le mérite), créer du contenu pour leurs opérations, et rédiger des rapports sur les performances d'une « plateforme de recherche » autoproclamée en Amérique latine appelée le Social Research Center (SRC). Ils semblent avoir contrôlé le SRC par l'intermédiaire d'un faux personnage nommé « Mia Clark » ; en l'honneur de ce nom, nous avons surnommé cette opération « Dark Clark ». Comme nous n'autorisons pas l'accès à nos modèles depuis la Russie, ils ont utilisé des VPN pour se connecter à nos services.
Dans leurs rapports internes, les opérateurs affirmaient avoir diffusé de fausses histoires à travers l'Amérique latine pour nuire à l'Ukraine ou à des dirigeants locaux. Certains de ces faux ont été attribués par open source(s'ouvre dans une nouvelle fenêtre) chercheurs(s'ouvre dans une nouvelle fenêtre) vers une entité russe connue sous le nom de « Politology » ou « La Compania », un successeur présumé du groupe Wagner et d'autres entités fondées par l'oligarque russe Yevgeniy Prigozhin. Les opérateurs ont également demandé à nos modèles de traduire ou d'expliquer des reportages publics sur Politology et Wagner, bien plus que pour tout autre réseau d'origine russe.
Cette opération était inhabituelle à deux égards. Premièrement, elle semble avoir réussi à recruter des individus en Amérique latine pour travailler pour le SRC. Les rapports des opérateurs russes sur le SRC faisaient référence à des décisions concernant des questions telles que les grilles salariales, le recrutement et le licenciement, suggérant qu'ils contrôlaient l'entité plutôt qu'ils ne coopéraient avec elle. Les éléments disponibles indiquent que les employés du SRC en Amérique latine ignoraient qu'ils travaillaient pour un groupe russe. Contrairement à un autre « think tank » lié à la Russie que nous récemment exposé, le SRC semble avoir produit une majorité de contenus originaux via son personnel récupéré. Il s'agit de la tentative la plus complexe de faire fonctionner une identité de façade que nous ayons déjouée au cours des deux dernières années et demie.
Deuxièmement, certaines preuves en libre accès suggèrent que les faux de Dark Clark se sont suffisamment répandus pour provoquer vérifications de faits(s'ouvre dans une nouvelle fenêtre) et démentis officiels(s'ouvre dans une nouvelle fenêtre), ce qui indique un degré de pénétration qui dépasse toutes les opérations d'influence que nous avons démantelées au cours des deux dernières années. Un faux que l'opération prétendait avoir semé au Pérou a même alimenté les tensions publiques entre l'Ukraine et la Pologne.
Signalement interne
La principale manière dont les opérateurs utilisaient ChatGPT était de rédiger et de mettre à jour des rapports internes destinés à un supérieur inconnu. Ces rapports réguliers décrivaient les efforts déployés pour mener des campagnes d'influence clandestines à travers l'Amérique latine. Ils englobaient trois grands volets de travail : des efforts pour dénigrer l'Ukraine et miner le recrutement pour les forces armées ukrainiennes ; des efforts pour s'immiscer dans la politique intérieure de certains pays, en particulier la Bolivie et l'Argentine ; et la gestion du SRC. Dans la majorité des cas, nous n'avons pas observé que les acteurs de la menace utilisaient nos modèles pour créer du contenu pour les campagnes, mais seulement pour en faire rapport (les quelques exceptions sont décrites ci-dessous).
Les rapports étaient riches en détails tactiques, mettant en lumière la manière dont l'opération cherchait à saper l'Ukraine et certains dirigeants nationaux, notamment les présidents de l'Argentine, de la Bolivie et de l'Équateur. Certains décrivaient des efforts pour tromper les habitants afin qu'ils mènent des activités que les opérateurs pourraient weaponiser ; d'autres décrivaient de fausses « fuites » que les opérateurs prétendaient avoir diffusées.
Dans deux cas, les preuves relient les opérateurs à des informations publiées sur « Politology ». Les opérateurs ont rapporté qu'en 2024, ils avaient mené deux campagnes ciblant le président argentin Javier Milei. Premièrement, ils ont déclaré avoir diffusé un faux rapport selon lequel Milei avait acheté des colliers sertis de pierres de Cartier pour ses chiens. Deuxièmement, ils ont affirmé avoir payé des acteurs locaux pour peindre des graffitis anti-Milei à Buenos Aires. Sur la base de documents fuités, ces deux affirmations ont été publiquement(s'ouvre dans une nouvelle fenêtre) attribué(s'ouvre dans une nouvelle fenêtre) à « Politology » et « La Compania ».
De nombreuses autres contrefaçons n'avaient pas été précédemment liées aux IO russes. Par exemple, les opérateurs ont affirmé qu'en mai 2026, ils avaient créé une fausse adresse électronique prétendant provenir de la Direction régionale de l'éducation de Lima, au Pérou. Ils l'ont utilisée pour demander aux écoles du district d'organiser des événements dédiés à l'Ukraine lors de la Journée nationale de la diversité culturelle et linguistique (21 mai). Les courriels contenaient des instructions explicites de mentionner, entre autres, le controversé nationaliste ukrainien du XXe siècle Stepan Bandera, considéré par certains Ukrainiens comme une figure de l'indépendance, mais associé en Russie et en Pologne au fascisme, à la collaboration en temps de guerre et aux atrocités. Selon les opérateurs, certaines écoles ont répondu à la fausse adresse électronique, confirmant qu'elles avaient organisé de tels événements et fournissant même des photos.
Les opérateurs ont ensuite prétendu avoir placé dans les médias, au Pérou et en Pologne, des articles sur ces événements, accompagnés d'allégations selon lesquelles l'Ukraine « exportait » des idéologies ultra-nationalistes, suscitant l'indignation. Des recherches en sources ouvertes ont identifié des articles correspondant à cette affirmation dans le Péruvien(s'ouvre dans une nouvelle fenêtre) et(s’ouvre dans une nouvelle fenêtre) polonais(s'ouvre dans une nouvelle fenêtre) presse(s'ouvre dans une nouvelle fenêtre), ainsi qu'une publication en anglais dans Hongrie(s'ouvre dans une nouvelle fenêtre) « (certains des articles ont depuis été supprimés). » Certains(s'ouvre dans une nouvelle fenêtre) articles(s'ouvre dans une nouvelle fenêtre) comprenait une réaction d'un député européen polonais proposant que les personnes faisant preuve d'« antipolonisme » soient déclarées persona non grata en Pologne. Cette désinformation russe s'est ainsi à la fois nourrie de, et a alimenté, les tensions historiques entre Ukrainiens et Polonais.
De même, en juin, les opérateurs ont affirmé avoir utilisé une autre fausse adresse e-mail pour tromper des écoles en Équateur et les amener à organiser une cérémonie d'allégeance au président Daniel Noboa et à Erik Prince, ancien dirigeant de la société militaire privée Blackwater. Les opérateurs ont affirmé que cet incident avait suscité l'indignation en Équateur et exercé une pression sur le gouvernement pour qu'il nie le canular, amplifiant ainsi celui-ci auprès d'un public national. Là encore, des recherches en sources ouvertes ont identifié médias(s'ouvre dans une nouvelle fenêtre) couverture(s’ouvre dans une nouvelle fenêtre) dans la presse(s’ouvre dans une nouvelle fenêtre) équatorienne(s’ouvre dans une nouvelle fenêtre) qui ressemblait étroitement à cette affirmation, et même une réfutation détaillée(s’ouvre dans une nouvelle fenêtre) par le ministre de l’Éducation de l’Équateur.
Les opérateurs ont utilisé une gamme de techniques pour étayer leurs fausses histoires. Selon leurs rapports internes, ils ont diffusé deux fake différents ciblant l'Équateur en mars. L'un utilisait un faux audio attribué au consul d'Ukraine en Équateur, dans lequel il aurait tenu des propos dénigrants sur les Équatoriens. Notre enquête en sources ouvertes a identifié une publication sur TikTok qui correspondait précisément à cette allégation ; elle semblait n'avoir suscité qu'un engagement limité. L'autre décrivait une fausse vidéo diffusée sur X et TikTok sous le logo d'une véritable chaîne d'information, alléguant que le gouvernement de Noboa recrutait de jeunes hommes pour combattre en Ukraine. Vérificateurs de faits(s'ouvre dans une nouvelle fenêtre) en Équateur ont décrit une campagne correspondant à cette description début avril.
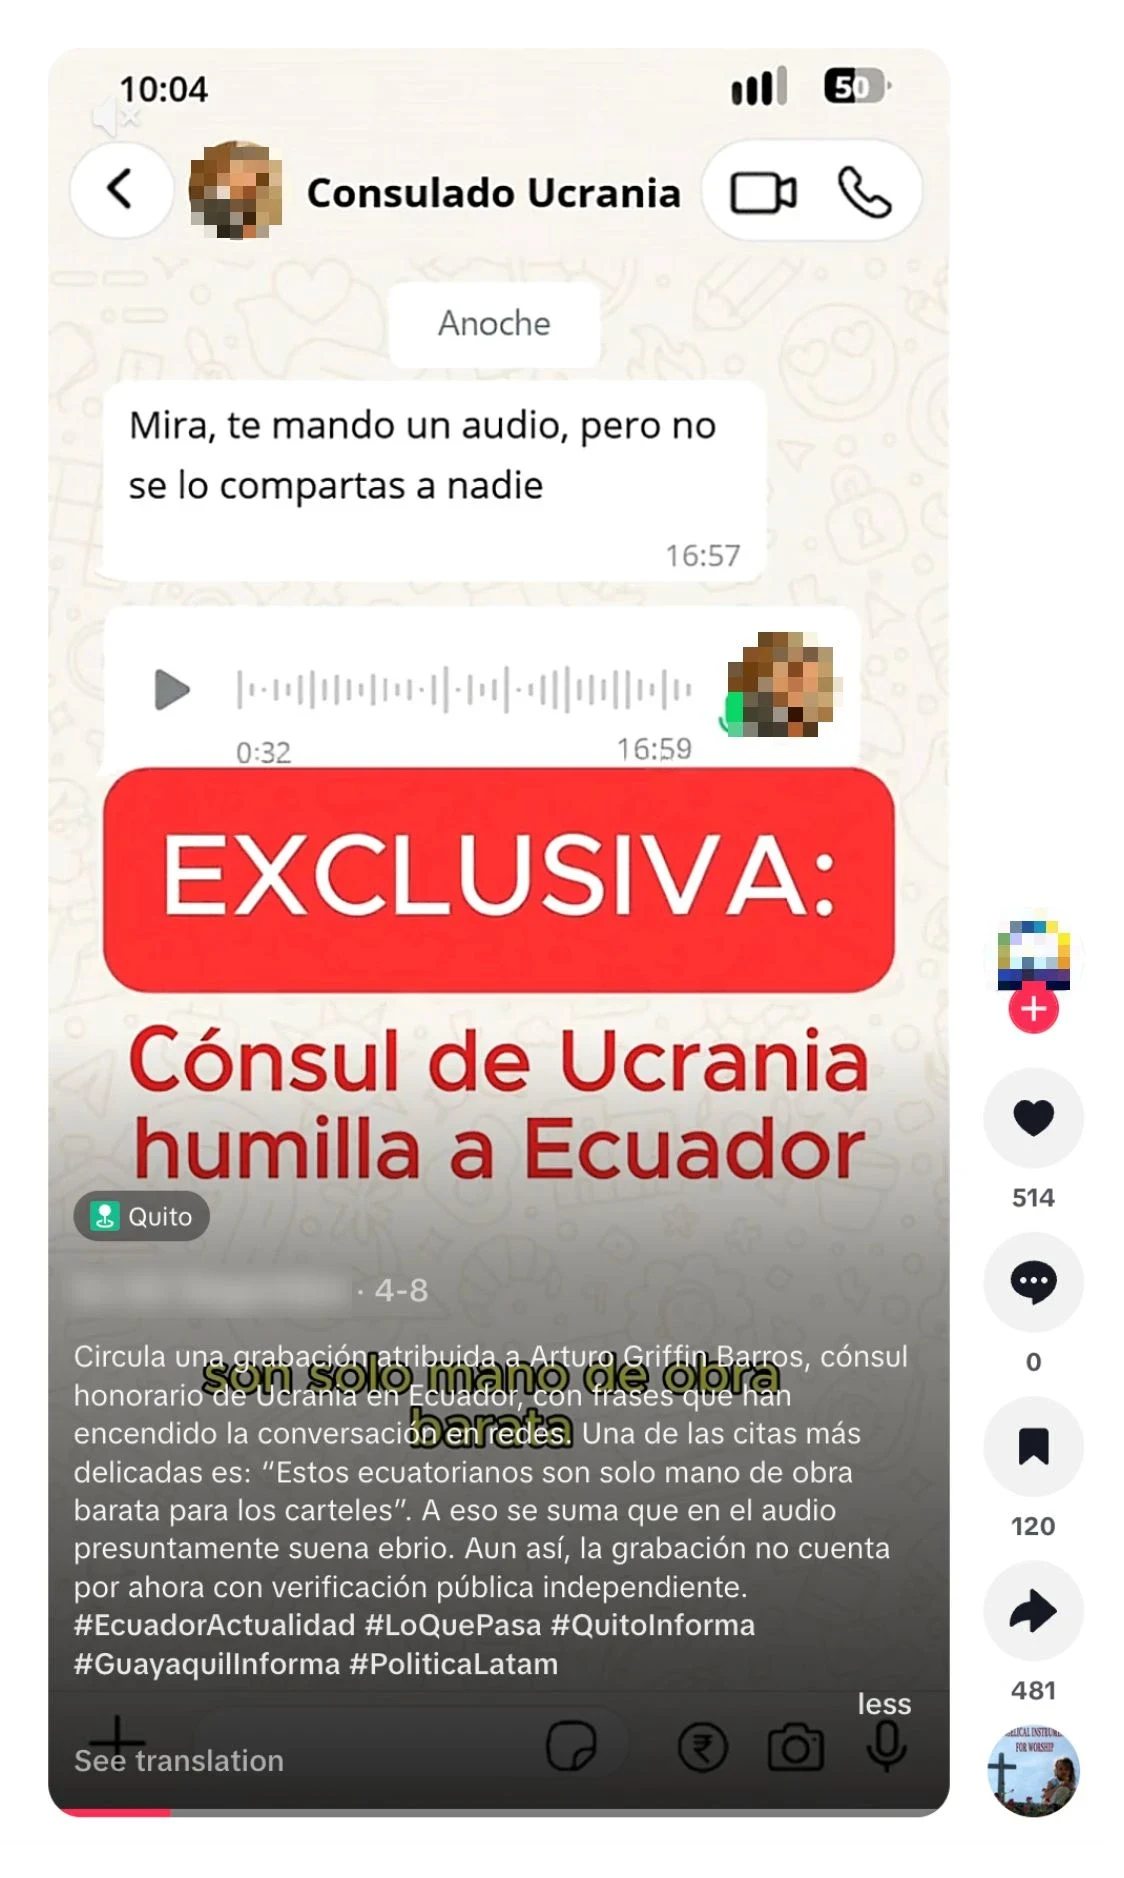
Vidéo TikTok publiée le 8 avril 2026, avec le faux audio revendiqué par cette opération et attribué au consul d'Ukraine.
Un autre rapport interne décrit un fake qu'ils ont diffusé en Bolivie fin mai, au plus fort des manifestations antigouvernementales. Les opérateurs ont explicitement décrit l'objectif de cette campagne comme étant d'exacerber la crise autour des manifestations. La campagne comprenait un faux enregistrement audio d'un employé de la compagnie nationale des eaux, EPSAS, affirmant que le gouvernement allait couper l'eau de la capitale administrative, La Paz, et décréter un état d'urgence. Nos recherches en sources ouvertes ont identifié un démenti(s'ouvre dans une nouvelle fenêtre) de l'allégation correspondante et un déni officiel(s'ouvre dans une nouvelle fenêtre) de l'EPSAS.
D'autres rapports internes comprenaient des fakes que nous n'avons pas pu corroborer à partir de sources ouvertes, peut-être parce qu'ils avaient déjà été retirés ou n'avaient pas réussi à se propager. Par exemple, les opérateurs ont prétendu avoir diffusé en janvier une histoire alléguant qu'une influenceuse et mannequin brésilienne avait été victime de traite vers l'Ukraine par des représentants de l'ambassade d'Ukraine, et avait été tuée à Kyiv. En juin, ils ont prétendu avoir diffusé un autre faux clip audio en Bolivie, censé cette fois provenir d'un employé de la Banque centrale de Bolivie, avertissant que la Banque allait limiter les retraits en espèces. Ils ont également prétendu avoir diffusé une fausse lettre de l'agence nationale des hydrocarbures du pays, avertissant de restrictions sur les ventes de carburant aux voitures privées.
Dans d'autres rapports, les opérateurs ont demandé à nos modèles de les aider à identifier des incidents dans les pays cibles auxquels ils pourraient s'attribuer le mérite, même s'ils n'y avaient pas participé. Par exemple, en Argentine, les opérateurs ont prétendu que le ministre argentin des Affaires étrangères avait cité leur opération lors d'une réunion d'un comité des Nations Unies sur les îles Malouines / Malvinas. Les opérateurs se sont attribué le mérite d'avoir semé les arguments selon lesquels le principe de l'autodétermination ne s'applique pas aux îles et que le Royaume-Uni y maintient une présence militaire disproportionnée. En réalité, ces deux arguments font partie de la position officielle de l'Argentine depuis de(s'ouvre dans une nouvelle fenêtre) nombreuses(s'ouvre dans une nouvelle fenêtre)années. De même, en juin, des médias brésiliens ont rapporté(s'ouvre dans une nouvelle fenêtre) le cas d'un citoyen brésilien qui s'était rendu en Ukraine pour rejoindre l'armée, avait été capturé par les forces russes, puis avait fait une déclaration télévisée affirmant qu'il avait été trompé pour se battre. Les opérateurs de ChatGPT ont tenté de prétendre que ce rapport reprenait la messagerie de leur opération ; en réalité, il citant la propre vidéo du captif(s'ouvre dans une nouvelle fenêtre). Cela suggère une tentative des opérateurs de mener une opération d'influence ciblant leurs propres employeurs, plutôt qu'un public extérieur.
La « plateforme de recherche »
Certains des rapports des opérateurs faisaient référence à une « plateforme de recherche » autoproclamée appelée le Centre de recherche sociale (en russe, Центр социологических исследований). Selon le site web du SRC, il se concentre sur la diaspora indienne en Amérique latine et sur les relations entre l'Inde et les pays de la région.
Les rapports internes suggéraient que les opérateurs contrôlaient ce groupe de réflexe, plutôt que de simplement collaborer avec lui. Ils faisaient par exemple référence à des décisions d'embauche et de licenciement, à des barèmes salariaux, à des plans de recrutement et à des projets de recherche en cours. Fait crucial, ils indiquaient également que les opérateurs avaient créé un faux personnage, nommé « Mia Clark », pour gérer l'activité de l'opération sur les réseaux sociaux et interagir avec le personnel sur le terrain en Amérique latine. Les preuves disponibles suggèrent que ces employés sur le terrain ignoraient totalement qu'ils travaillaient pour une opération russe et effectuaient leurs tâches de recherche de bonne foi. Cette utilisation d'intermédiaires involontaires ressemble fortement à la précédente opération russe également liée à l'univers de Prigojine, « PeaceData », que Meta avait exposée(s'ouvre dans une nouvelle fenêtre) en 2020.
À en juger par les rapports des opérateurs russes, leur personnel sur le terrain en Amérique latine a mené des entretiens avec des experts et des commentateurs dans toute la région, puis a rédigé des documents de recherche à partir de leurs constats. Les sujets allaient d'une large analyse de l'opinion publique sur le groupe des BRICS à une comparaison détaillée de l'économie brésilienne sous les présidents Jair Bolsonaro et Luiz Inácio Lula da Silva. Parfois, les opérateurs russes ont rédigé des rapports d'avancement sur les projets de recherche avant même leur publication, ce qui indique un engagement étroit dans le processus de production. Nous avons identifié bien plus de 60 articles sur le site web du SRC, dont la grande majorité semblait être des compositions originales. Cela distingue Dark Clark de l'opération d'origine russe que nous avons révélée récemment, laquelle gérait également un think tank comme couverture, mais plagiait la plupart de ses contenus ; cela suggère une intention de bâtir une entité de couverture plus durable, avec des contacts dans toute l'Amérique latine.
Pour promouvoir le travail du SRC, les opérateurs russes ont affirmé avoir tenté de créer un réseau de faux comptes sur les réseaux sociaux. Selon leurs rapports, cette activité sur les réseaux sociaux a rencontré des problèmes lorsque des opérateurs situés dans différentes parties du monde ont tenté d'accéder aux mêmes comptes, entraînant des restrictions de comptes. Des traces de cela sont visibles dans les données en source ouverte : par exemple, les paramètres de transparence du compte principal du SRC sur X indiquaient un emplacement en Allemagne (possiblement à la suite de l'utilisation d'un VPN) mais une connexion via l'App Store de la Fédération de Russie, tandis que les paramètres de transparence de l'un de ses comptes Instagram indiquaient un emplacement d'administrateur au Venezuela. Aucun des trois comptes Facebook à la marque SRC que nous avons identifiés n'avait suffisamment d'abonnés pour déclencher l'affichage des paramètres d'emplacement d'administrateur.
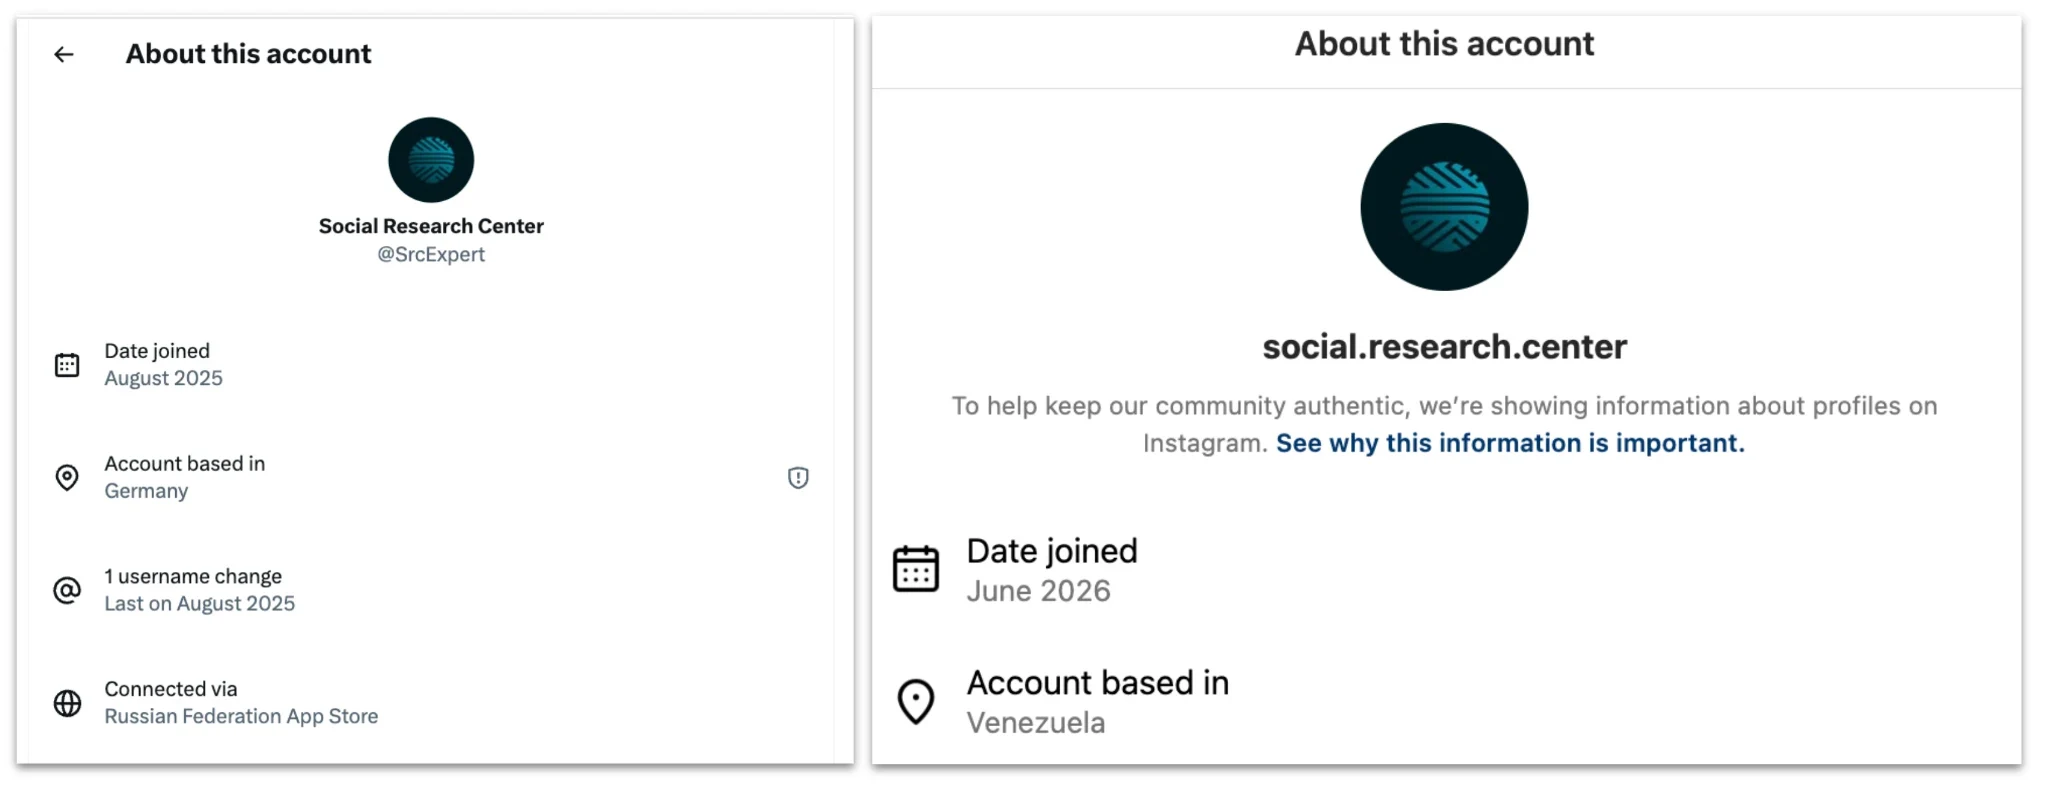
À gauche, compte X lié au Social Research Center. Notez le paramètre de transparence qui montre que le compte est connecté via l'app store de la Fédération de Russie. À droite, compte Instagram du SRC : notez l'emplacement au Venezuela.
Les opérateurs ont signalé des problèmes particuliers sur LinkedIn, où ils ont déclaré avoir créé un compte explicitement fictif pour représenter le SRC, mais avoir ensuite eu du mal à constituer un réseau pour celui-ci. Selon leurs rapports, la solution consistait à créer d'autres faux comptes pour suivre le premier et le rendre plus crédible. Au 17 août, un compte LinkedIn arborant la même marque Social Research Center comptait 961 abonnés et revendiquait 200 à 500 employés, mais n'en listait que deux.
Création de faux
Occasionnellement, en plus d'utiliser l'IA pour mettre à jour des rapports, les opérateurs ont demandé à notre modèle de les aider à concevoir et à créer des textes qu'ils pourraient utiliser dans leurs opérations : par exemple, en demandant de l'aide pour s'assurer que leurs faux employaient l'accent, le vocabulaire et le style institutionnel corrects pour différents pays. Cela représentait une proportion relativement faible de la charge de travail globale, peut-être parce que l'opération semble avoir inclus au moins un hispanophone natif d'Amérique latine, et avait donc moins besoin de soutien linguistique de l'IA.
Par exemple, à une occasion, l'un des opérateurs russophones a demandé au modèle de l'aider à rédiger, en russe, une lettre visant à impliquer le consul honoraire d'Ukraine au Panama dans une affaire de corruption. L'opérateur hispanophone a ensuite demandé au modèle de traduire la lettre en espagnol et de générer un script audio pour l'accompagner. Une photo correspondant au texte de la lettre, avec une voix off correspondant au script de l'opérateur, a été publiée sur TikTok par un compte se présentant comme un média d'information, mais arborant le logo de TVN Noticias(ouvre dans une nouvelle fenêtre). La chaîne TikTok n'avait qu'un seul abonné et a cessé de publier après avoir semé ce faux.
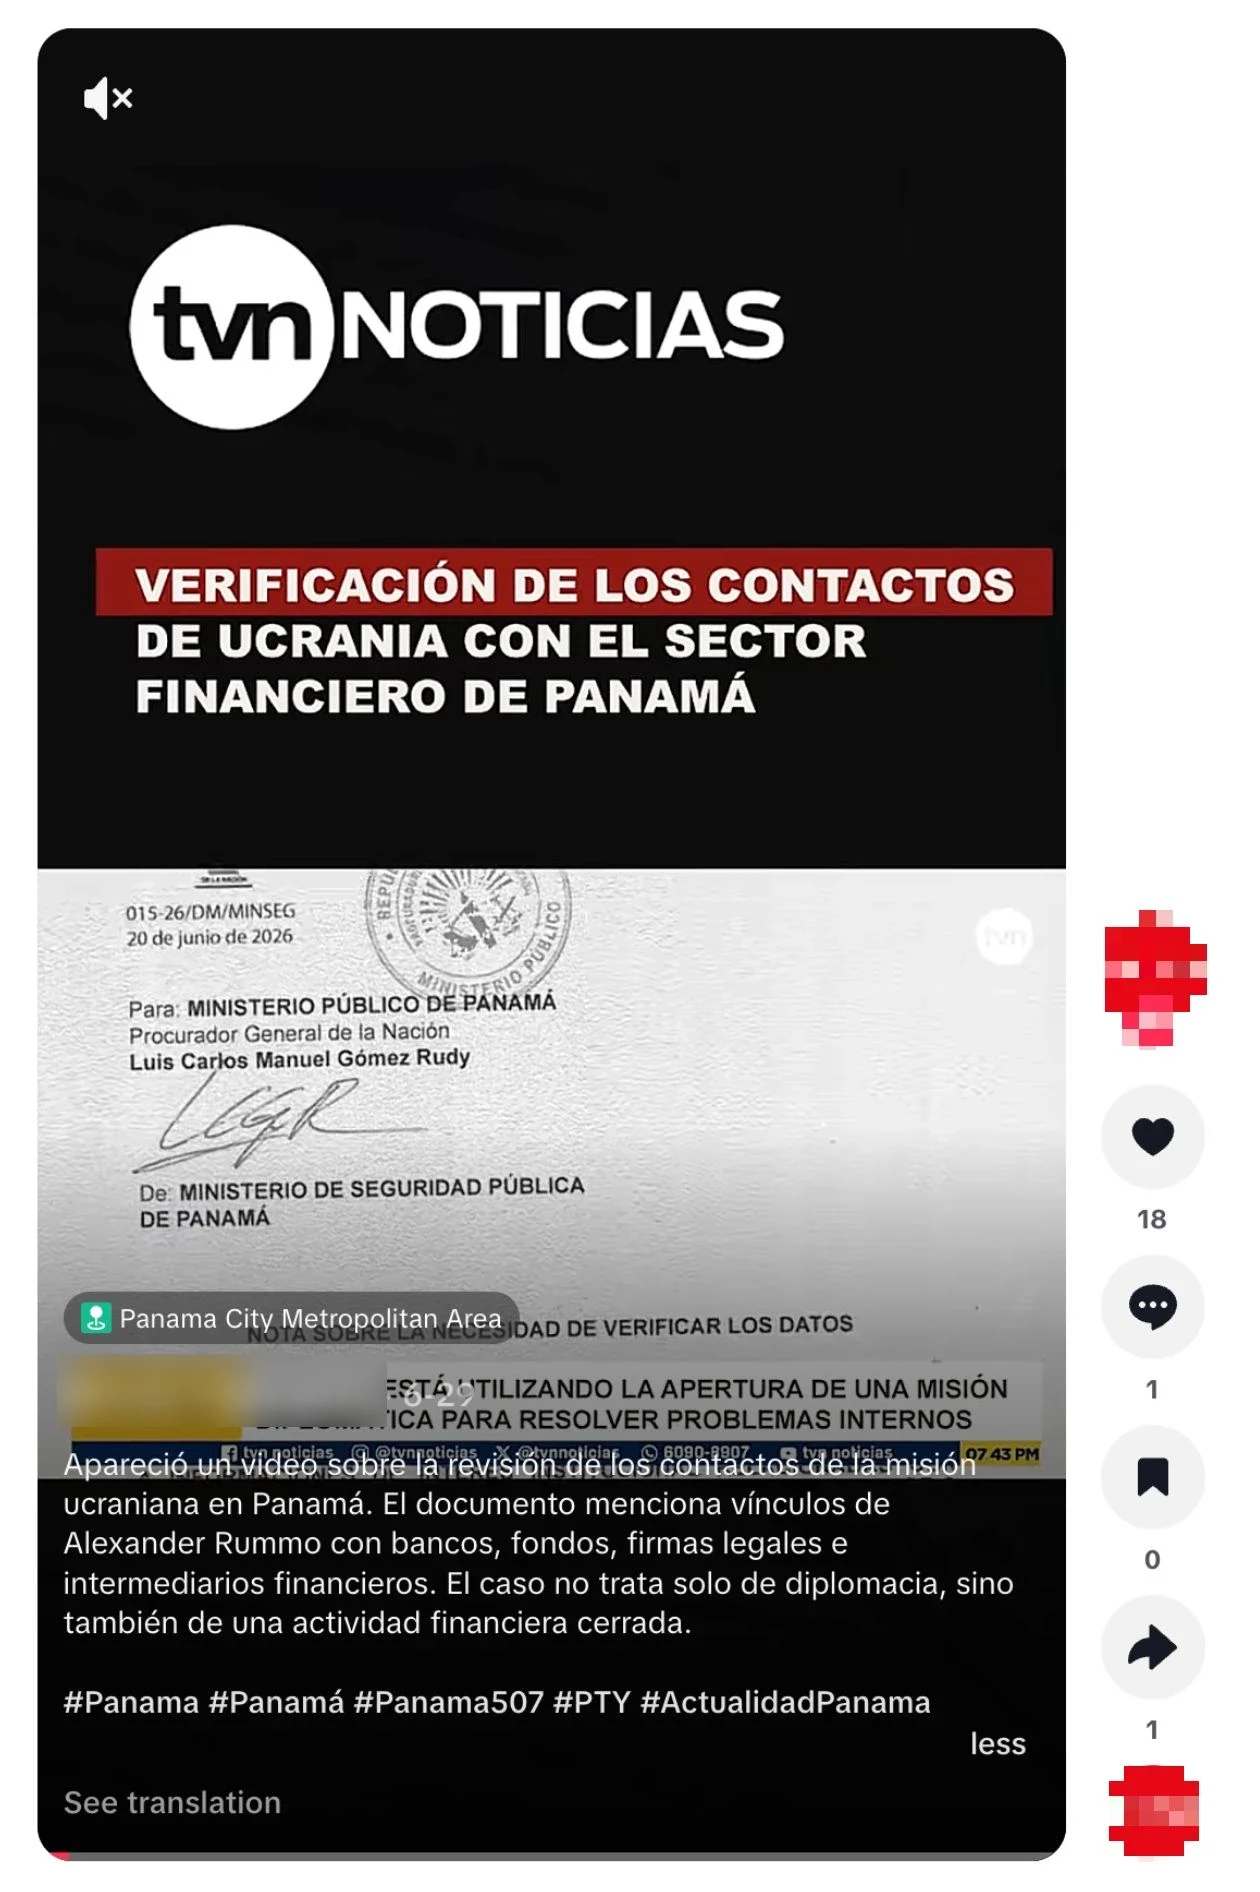
Publication TikTok montrant la lettre dont le texte a été généré par cette opération, avec un script de voix off également généré par l'opération.
À une autre occasion, l'opérateur hispanophone basé en Russie a soumis au modèle un script en langue russe affirmant que Noboa avait insulté les pauvres en Équateur, et lui a demandé de le traduire en espagnol équatorien. À une troisième occasion, en mars, le même utilisateur a demandé au modèle de relire un projet de contrat en espagnol entre une société nommée « International Security Solutions FZE » et un individu en Équateur, prétendant fournir des services d'infrastructure en Ukraine. Les questions de l'utilisateur portaient sur la manière d'améliorer la langue et la mise en page, notamment en demandant quels mots devraient être en gras.
Les requêtes de l'utilisateur concernant le contrat ont cessé une fois la formulation finalisée. La recherche en source ouverte montre cependant qu'une image du « contrat » a ensuite été diffusée sur les réseaux sociaux(ouvre dans une nouvelle fenêtre). Elle a été utilisée pour étayer l'affirmation selon laquelle le gouvernement de Noboa aurait travaillé avec une société écran pour tromper des Équatoriens et les faire recruter dans l'armée ukrainienne. Le faux s'est suffisamment répandu pour déclencher un fact check(ouvre dans une nouvelle fenêtre) début avril : les vérificateurs ont conclu que la société « n'apparaît pas au registre de la Superintendence of Companies, Securities, and Insurance de l'Équateur ».
Impact
L'impact de cette opération nécessite une évaluation particulièrement prudente. Comme indiqué ci-dessus, l'une des principales approches des opérateurs consistait à s'attribuer le mérite d'activités qui n'avaient rien à voir avec leur opération. À ce titre, leurs propres affirmations d'impact dans leurs rapports internes ne peuvent pas être prises au pied de la lettre. De même, certaines des fausses informations qu'ils prétendaient avoir semées n'apparaissaient pas dans la recherche en source ouverte, potentiellement parce qu'elles étaient diffusées dans des canaux non publics, déjà retirées, ou jamais réellement publiées.
Cependant, les preuves issues de sources ouvertes nous ont permis de corroborer certaines des affirmations qu'ils ont avancées. Certains des faux que l'opération prétendait avoir diffusés ont ensuite été signalés par des vérificateurs de faits et démentis par des gouvernements, ce qui suggère qu'ils s'étaient suffisamment répandus pour justifier une réponse. Dans d'autres cas, nous avons pu identifier en ligne des contenus correspondant étroitement à ceux générés par cette opération. Plus notablement, l'affirmation de l'opération selon laquelle elle avait trompé une école péruvienne pour qu'elle organise un événement glorifiant Bandera a ensuite été rapportée à la fois en Amérique latine et en Europe, et semble avoir suscité les commentaires d'au moins un député européen polonais.
Utilisation de l'IO Sur l'échelle Breakout(opens in a new window), qui évalue les IO sur une échelle de 1 (la plus basse) à 6 (la plus haute), nous estimons que cette opération appartient à la Catégorie 5, avec des preuves suggérant qu'elle a conduit à des commentaires publics de politiciens dans plusieurs pays. Il s'agit de la première opération de Catégorie 5 que nous avons perturbée depuis le début de nos rapports.
Iran : opération « Bogus Bylines »
Opération d'origine iranienne semant des articles longs sous des signatures trompeuses dans des médias en ligne.
Acteur
Nous avons banni un ensemble de comptes ChatGPT originaires d'Iran. Ils formulaient leurs requêtes en persan et généraient du contenu en persan et en anglais. Les acteurs ont dissimulé leur localisation en utilisant des VPN pour accéder à ChatGPT.
L'opération a utilisé nos modèles pour affiner des articles longs et des propositions éditoriales, générer des commentaires sur les réseaux sociaux et peaufiner des rapports internes. Les opérateurs ont utilisé sept signatures différentes pour proposer leurs articles, c'est pourquoi nous avons baptisé leur campagne « Bogus Bylines ». Les articles longs étaient axés sur le conflit américano-iranien. La majorité des commentaires portaient également sur ce conflit ; une minorité traitait de la politique américaine, généralement dans le contexte plus large du conflit.
L'impact apparent de leurs principaux chantiers variait considérablement. Nous avons identifié près de 100 articles publiés ou syndiqués sous les signatures de l'opération dans environ une douzaine de médias en ligne à travers le monde. Il s'agissait de médias petits ou moyens, généralement axés sur les affaires internationales, la géopolitique et les événements au Moyen-Orient. En revanche, aucun des commentaires sur les réseaux sociaux ne semble avoir généré d'engagement substantiel en termes de likes, de partages ou de réponses supplémentaires. En fait, les rapports internes des opérateurs utilisaient un calcul trompeur pour mesurer leur impact sur les réseaux sociaux, peut-être dans le but de gonfler leur efficacité apparente.
L'activité globale semblait cohérente avec un acteur commercial menant une campagne d'influence à la demande, mais nous n'avons pas pu identifier l'acteur particulier impliqué. Nous avons partagé les informations sur ce cas avec les autorités compétentes.
Planter des articles
L'activité la plus étendue de cette opération consistait à demander à ChatGPT de relire et d'affiner des articles longs en anglais sur la géopolitique du conflit américano-iranien. Les requêtes typiques demandaient au modèle d'évaluer un brouillon en anglais par rapport aux critères de soumission d'un média en ligne spécifique, et de suggérer des modifications pour garantir sa conformité. Une fois les modifications approuvées par les opérateurs, ils demandaient au modèle de générer un courriel qu'ils pouvaient utiliser pour proposer l'article au rédacteur en chef du média en ligne concerné.
Ces messages de proposition ont été rédigés à l'aide de sept fausses signatures différentes : Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams et Alice Johnson. Selon les biographies publiées en ligne aux côtés de certains de ces articles, chaque personnage prétendait être un journaliste occidental (généralement américain, bien que la biographie du personnage de Noah Lamington affirmât qu'il se trouvait en Nouvelle-Zélande), souvent spécialisé dans la politique internationale, le Moyen-Orient, les droits humains ou les conflits. Pour l'un des personnages, « Michael Harrison », les opérateurs ont demandé au modèle de rédiger la biographie elle-même. (À noter, en mars Meta a perturbé(opens in a new window) une IO iranienne qui comportait également un personnage de journaliste « Michael Harrison ».)
Certains de ces personnages étaient soutenus par des comptes sur une gamme de plateformes de réseaux sociaux. Le personnage de Michael Harrison, par exemple, était présent sur Medium, X et Facebook. Le personnage d'Ervin B. Hoskins disposait de comptes sur X, Facebook, Instagram et Threads. La biographie de ce personnage prétendait être « un rédacteur indépendant américain », mais les paramètres de transparence des réseaux sociaux situaient les comptes en Iran.
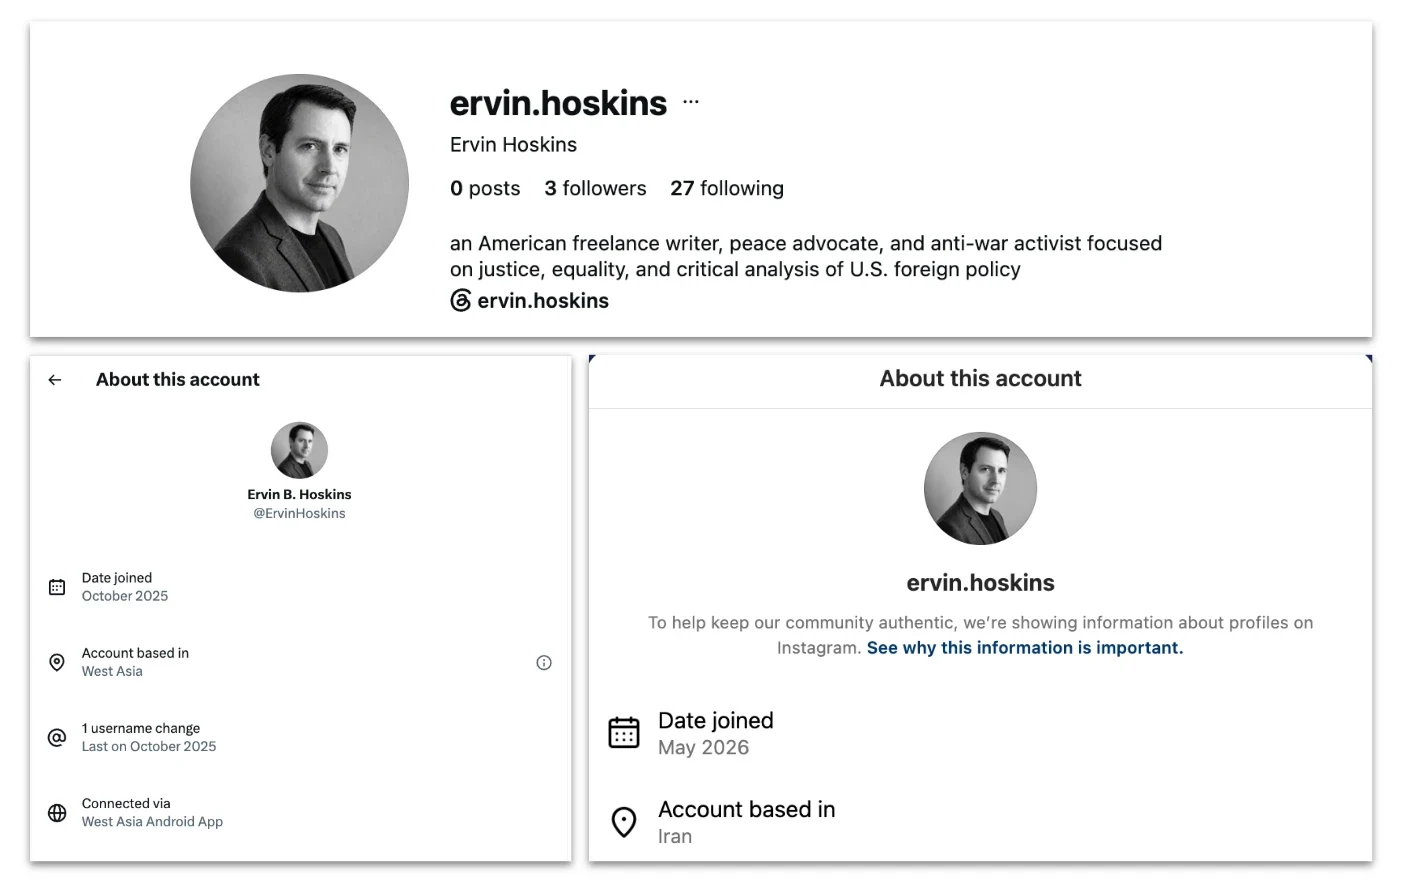
En haut, biographie Instagram du personnage d'Ervin Hoskins. En bas à gauche, informations de transparence du compte X, montrant l'utilisation de l'application Android West Asia. En bas à droite, informations de transparence du compte Instagram, montrant une localisation en Iran. Meta a banni le compte Instagram en août.
En utilisant des techniques d'enquête en sources ouvertes, nous avons identifié près de 100 articles publiés sous l'une ou l'autre des signatures des opérateurs, dans plus d'une douzaine de publications différentes. Ces publications étaient généralement axées sur les affaires internationales, la géopolitique et les événements au Moyen-Orient, parfois sous un angle pacifiste ou progressiste. L'article le plus ancien que nous ayons identifié a été publié en juillet 2025, et le plus récent en octobre 2026. La fréquence des articles a fortement augmenté après le déclenchement du conflit américano-iranien.
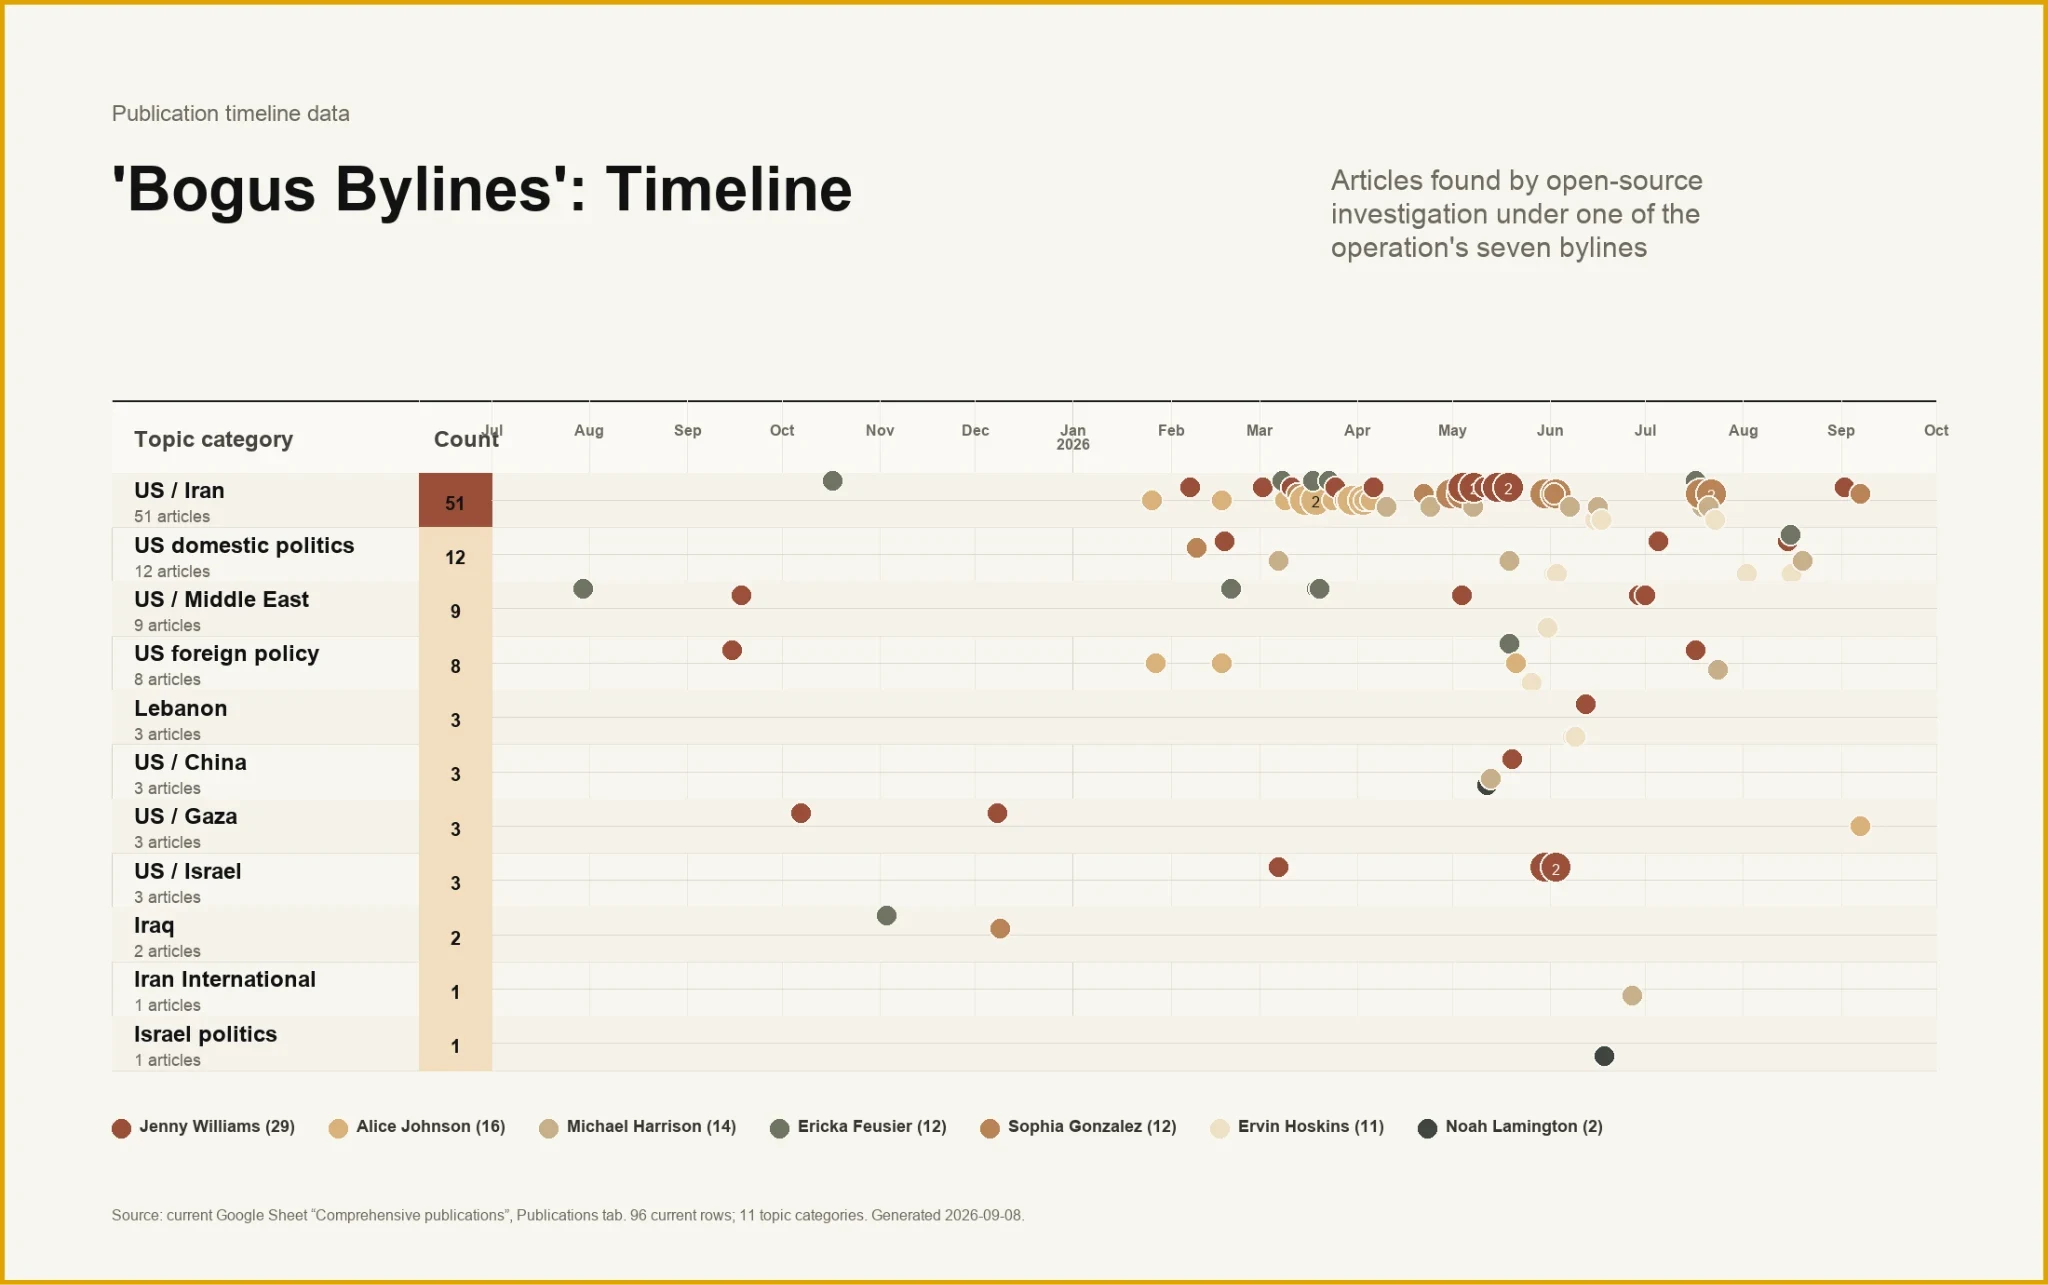
Chronologie des articles, par auteur et par thème, juillet 2025 — septembre 2026. Notez la densité des publications sur les relations américano-iraniennes à partir de mars 2026.
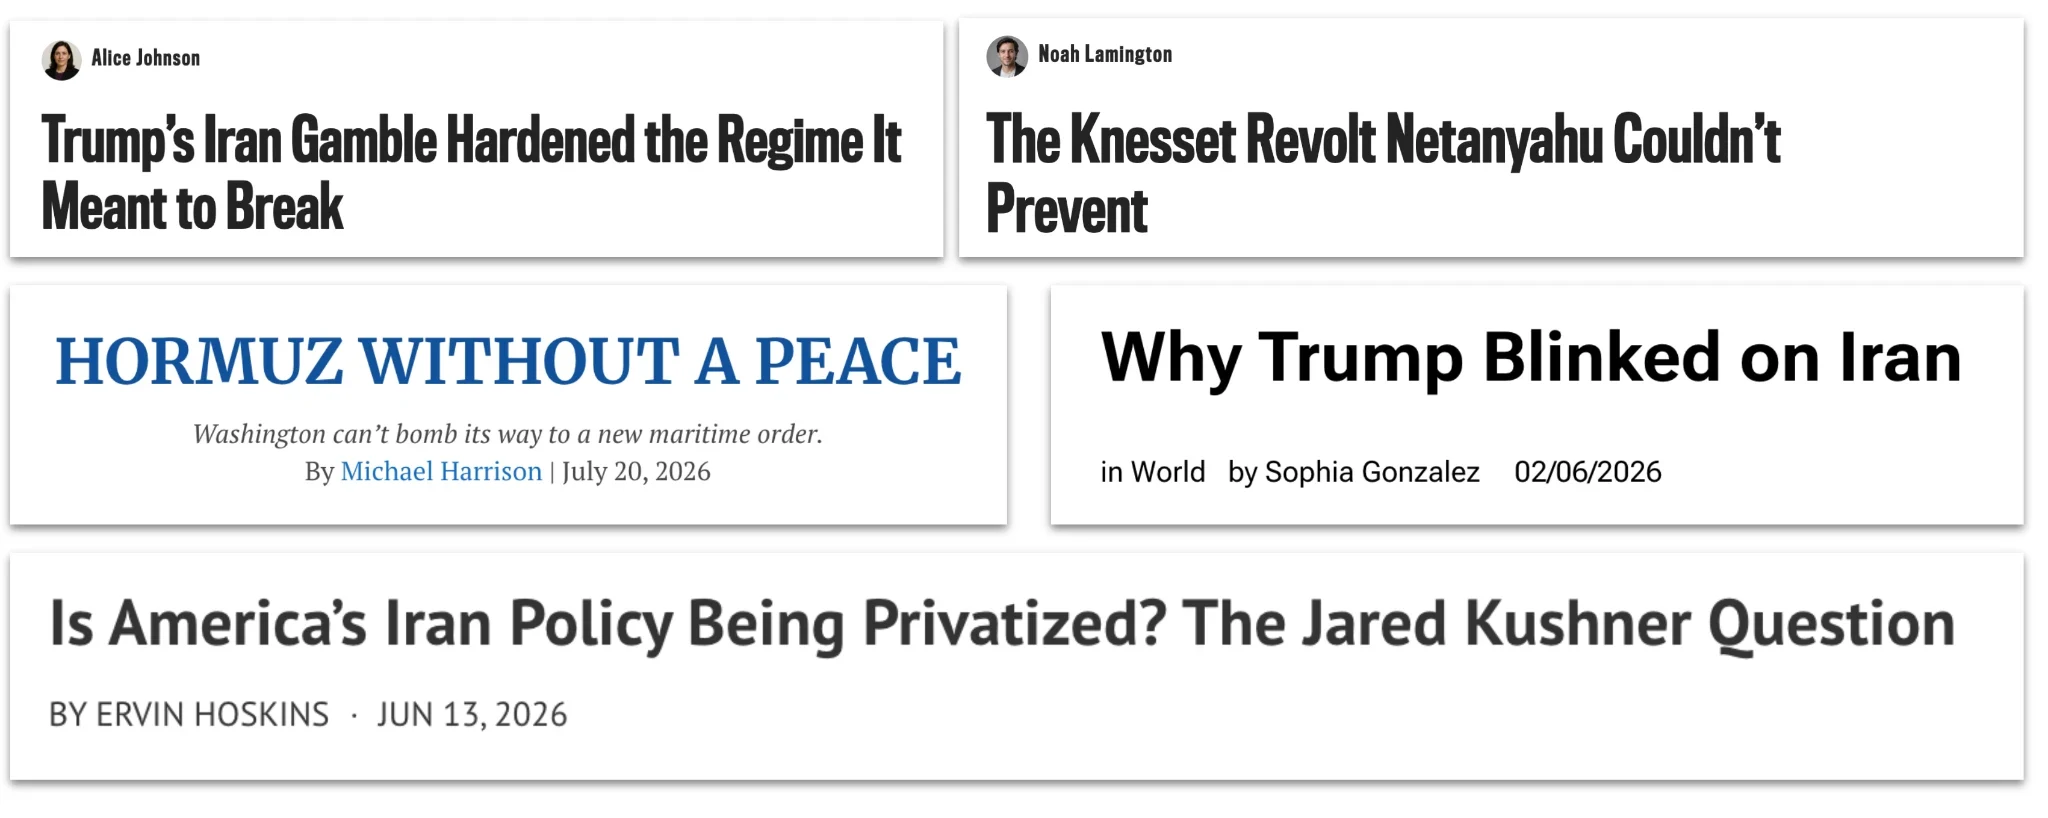
Exemples de titres d'articles publiés sous les signatures liées à cette opération entre février et juillet 2026 dans une gamme de médias en ligne.
Une partie au moins des articles a ensuite été promue par les comptes de réseaux sociaux des médias concernés, donnant ainsi aux opérateurs iraniens un moyen potentiel d'accéder à des publics qu'ils n'auraient pas pu atteindre autrement.
Commentaires de masse
Parallèlement aux articles, les acteurs de la menace ont demandé à ChatGPT de générer des lots de commentaires sur des sujets géopolitiques ou politiques en anglais ou en persan. L'approche typique des acteurs consistait à saisir le texte ou une capture d'écran d'une publication sur les réseaux sociaux, et à demander au modèle un ensemble de réponses correspondant à leur orientation générale. Ces commentaires étaient ensuite publiés en ligne, souvent à quelques minutes d'intervalle. Les rapports internes des opérateurs mentionnaient à la fois des publications humaines et automatisées ; nous n'avons aucune preuve suggérant que cette automatisation ait été réalisée avec l'aide de nos modèles.
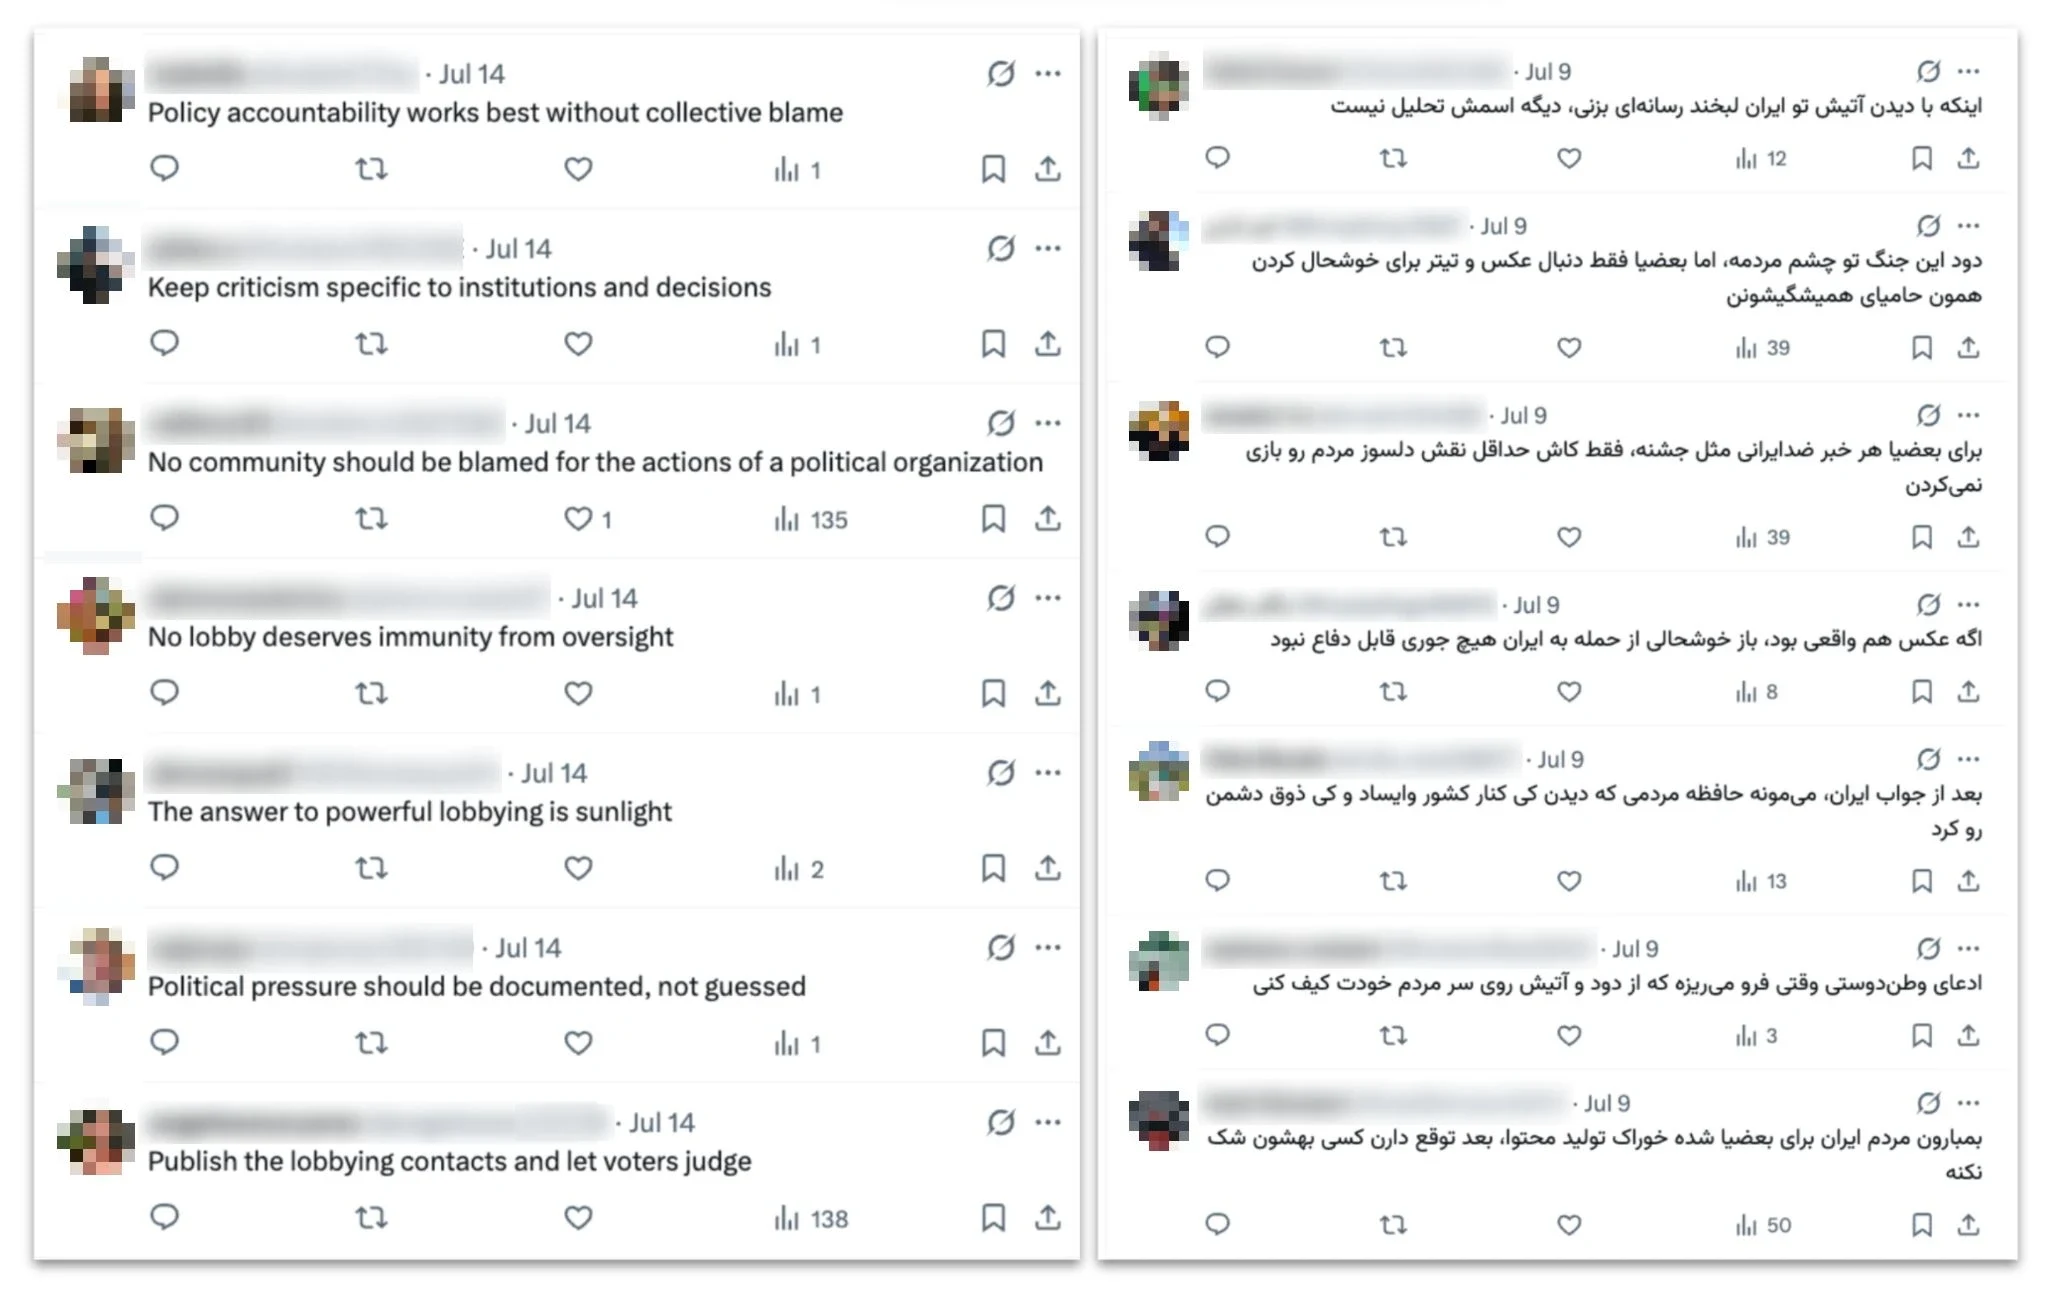
Tweets en anglais, à gauche, et en persan, à droite, générés par cette opération et publiés en juillet. Les commentaires en anglais répondaient à un tweet en anglais avertissant que les États-Unis préparaient une « offensive à grande échelle » contre l'Iran. Tous les commentaires de cette image ont été publiés en l'espace de 10 minutes. Les commentaires en persan répondaient à un tweet en persan sur les frappes américaines contre l'Iran, et ont été publiés en l'espace de 13 minutes.
Une partie de cette activité de commentaires par lots consistait à générer des réponses à des publications sur les réseaux sociaux concernant les propres articles de presse de l'opération. Ici, les opérateurs saisissaient des captures d'écran de publications faisant la promotion de leurs articles, puis généraient des commentaires qui les louaient ou les approuvaient, probablement pour donner l'impression que les articles étaient plus populaires.
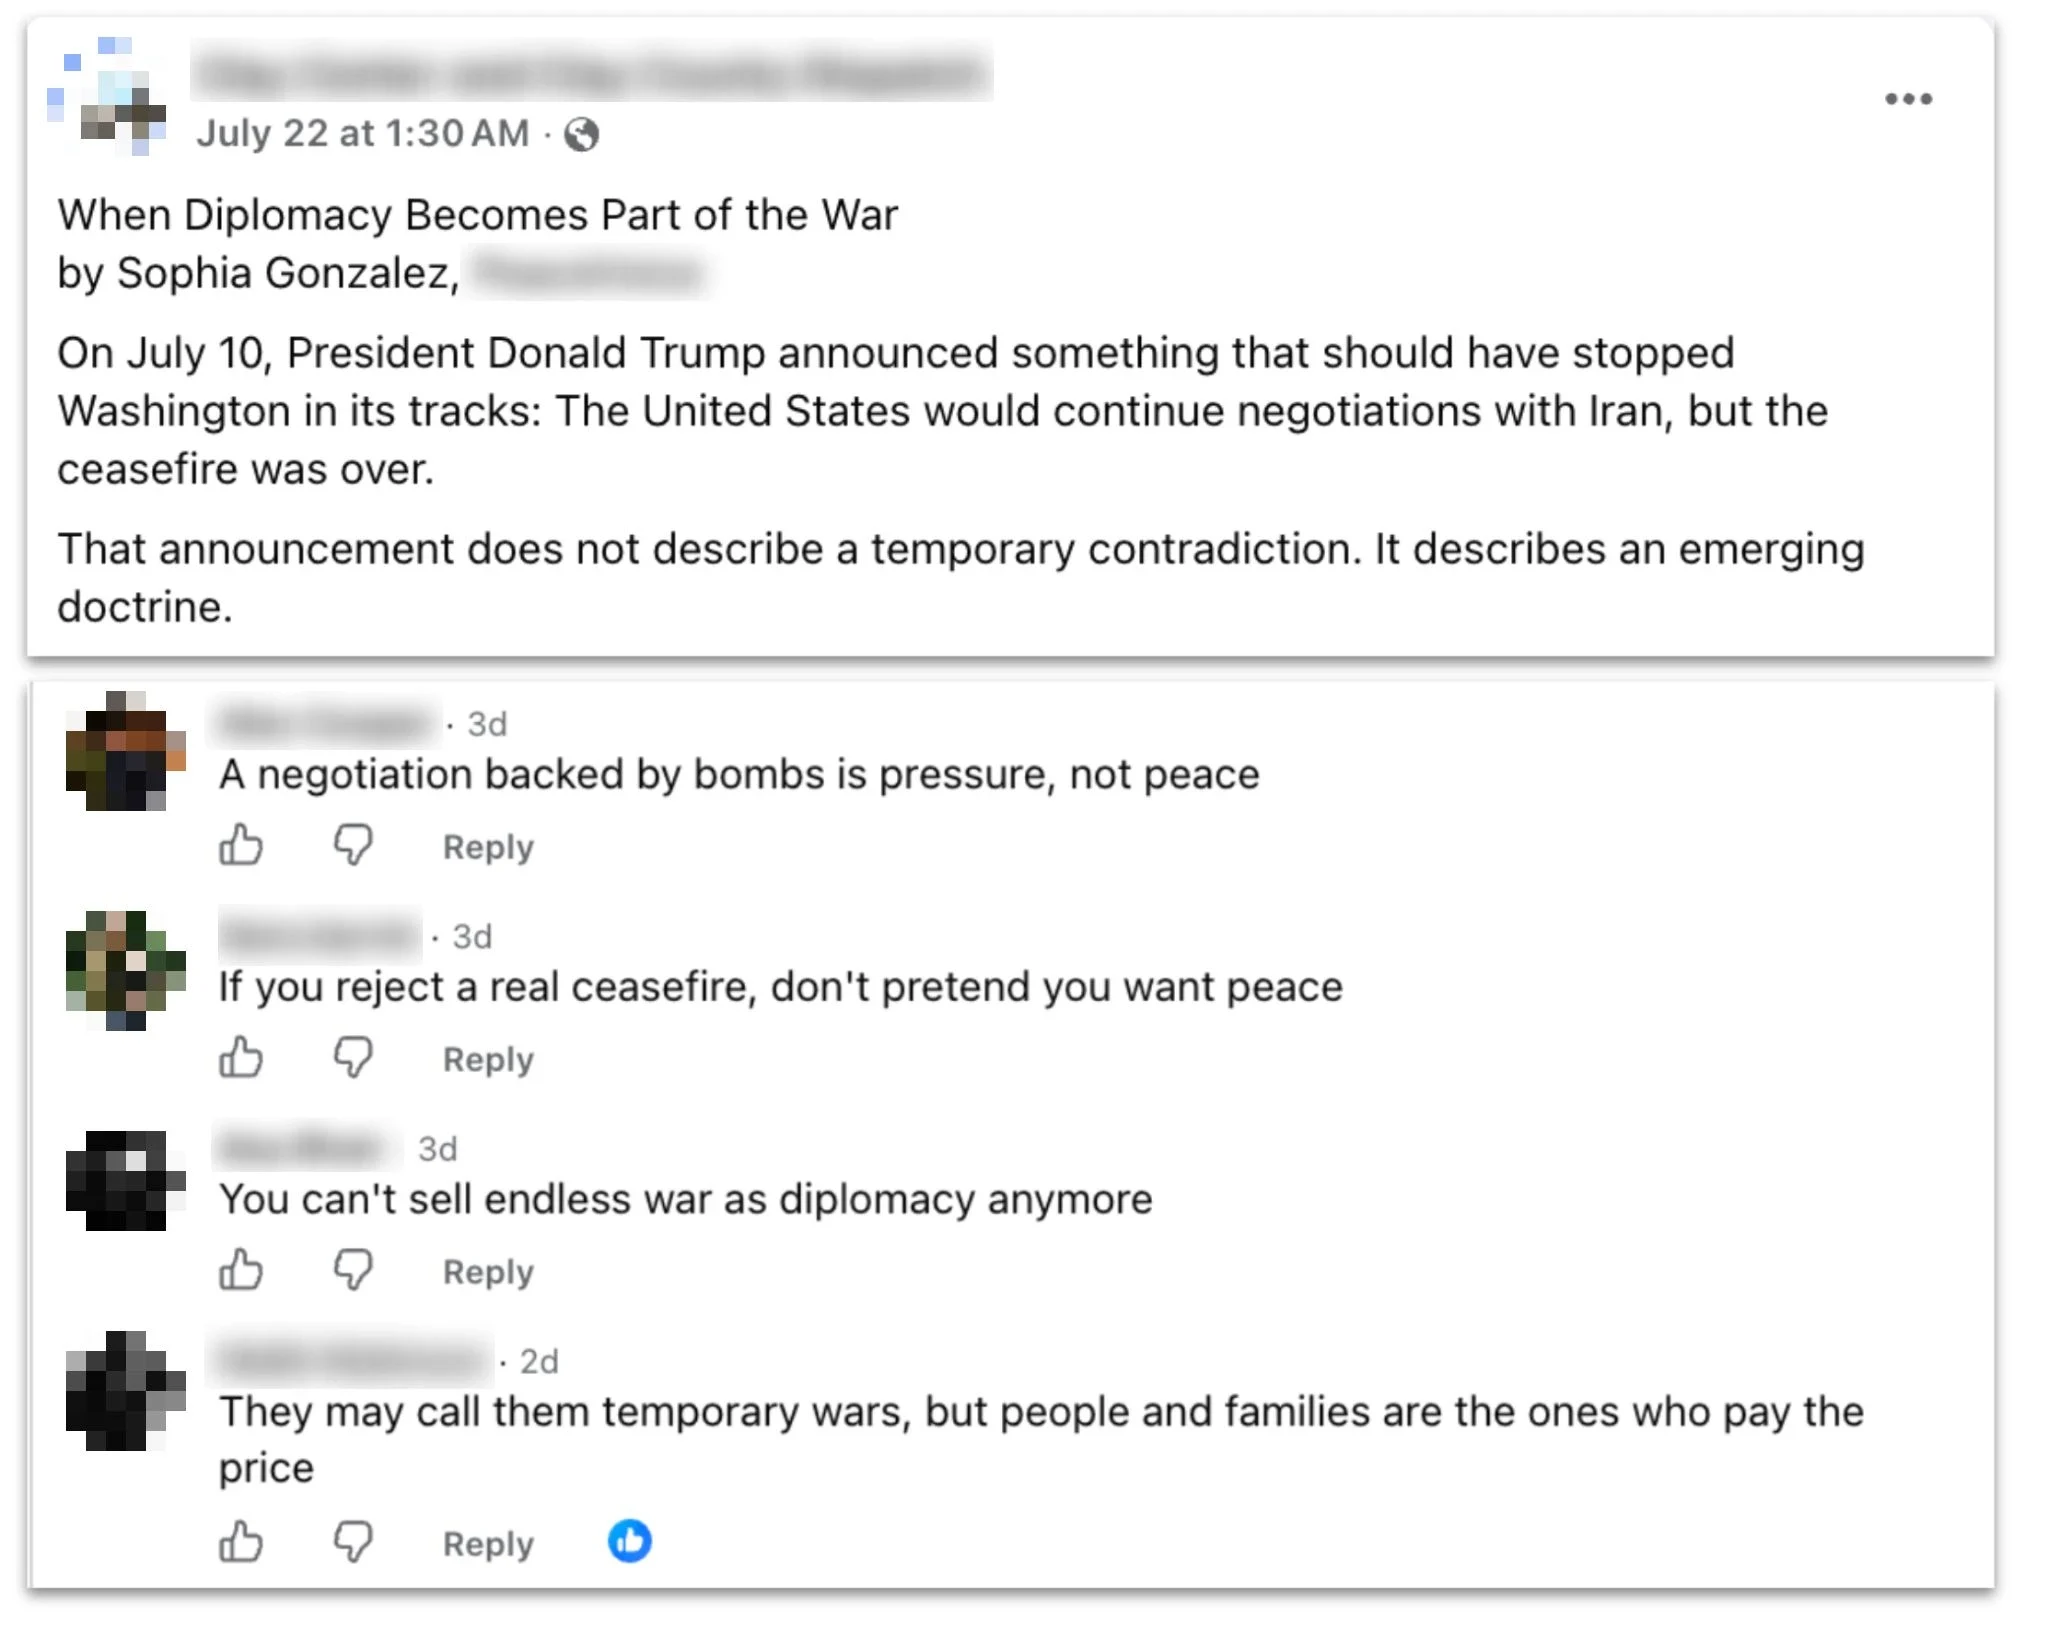
Publication Facebook d'une Page d'actualités locale américaine partageant un article généré par l'opération, et commentaires sur cette publication générés par l'opération.
La majorité des lots de commentaires portaient plus généralement sur le conflit entre l'Iran, les États-Unis et Israël. Les utilisateurs demandaient des commentaires sur des sujets tels que les frappes de missiles, les cessez-le-feu et les manœuvres diplomatiques, en spécifiant des résultats dépeignant les États-Unis comme l'agresseur, Israël comme un allié peu fiable des États-Unis, et l'Iran comme une victime provocante mais résiliente. Les opérateurs ont généré un nombre particulièrement élevé de réponses aux publications du réseau satellitaire basé au Royaume-Uni Iran International — un critique du régime iranien — générant plus de deux douzaines de lots de réponses hostiles en persan. Une minorité des lots générait des réponses à des publications sur les réseaux sociaux concernant des questions politiques américaines, généralement également dans le contexte plus large du conflit.
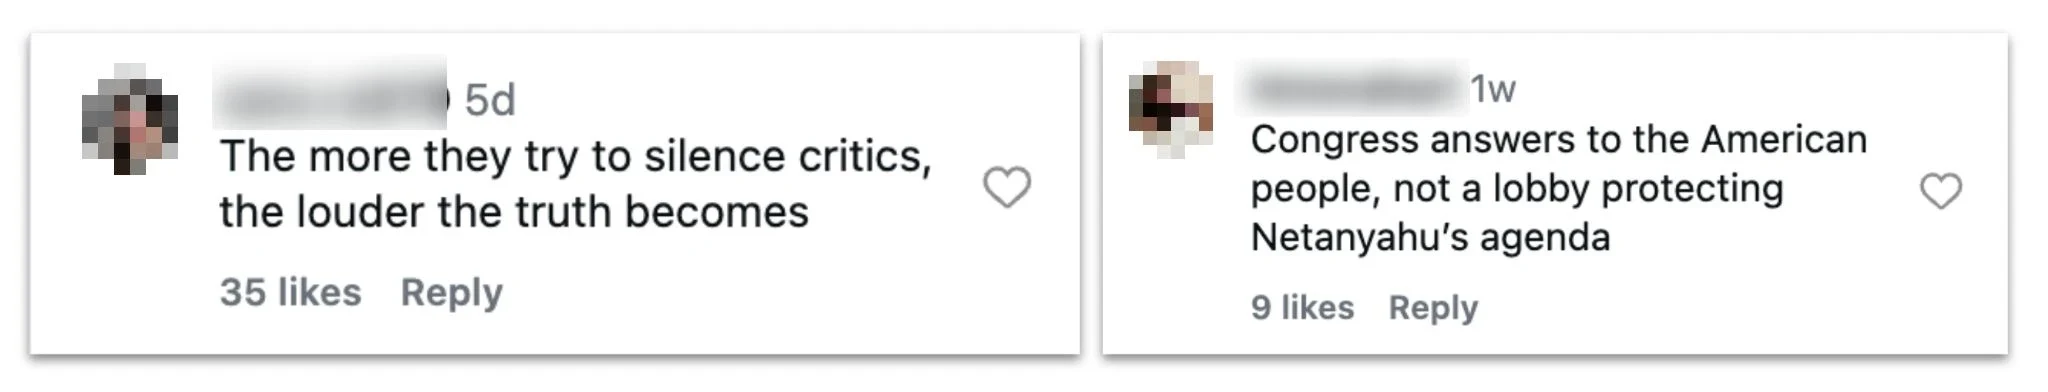
Commentaires Instagram générés par cette opération en réponse à des publications sur la politique américaine.
Nous avons identifié un petit nombre de ces réponses publiées en ligne ; beaucoup d'autres n'apparaissaient pas dans nos recherches en sources ouvertes, potentiellement parce qu'elles n'avaient pas été publiées, ou publiées par des comptes qui avaient déjà été supprimés. (Par exemple, trois des personnages de journalistes — Ericka Feusier, Alice Johnson et Jenny Williams — listaient des identifiants de compte X dans leurs bios publiées : tous avaient été suspendus en août 2026.) Certains des comptes qui ont effectivement publié des commentaires en ligne portaient des noms d'apparence occidentale, mais indiquaient des localisations de compte en Iran.
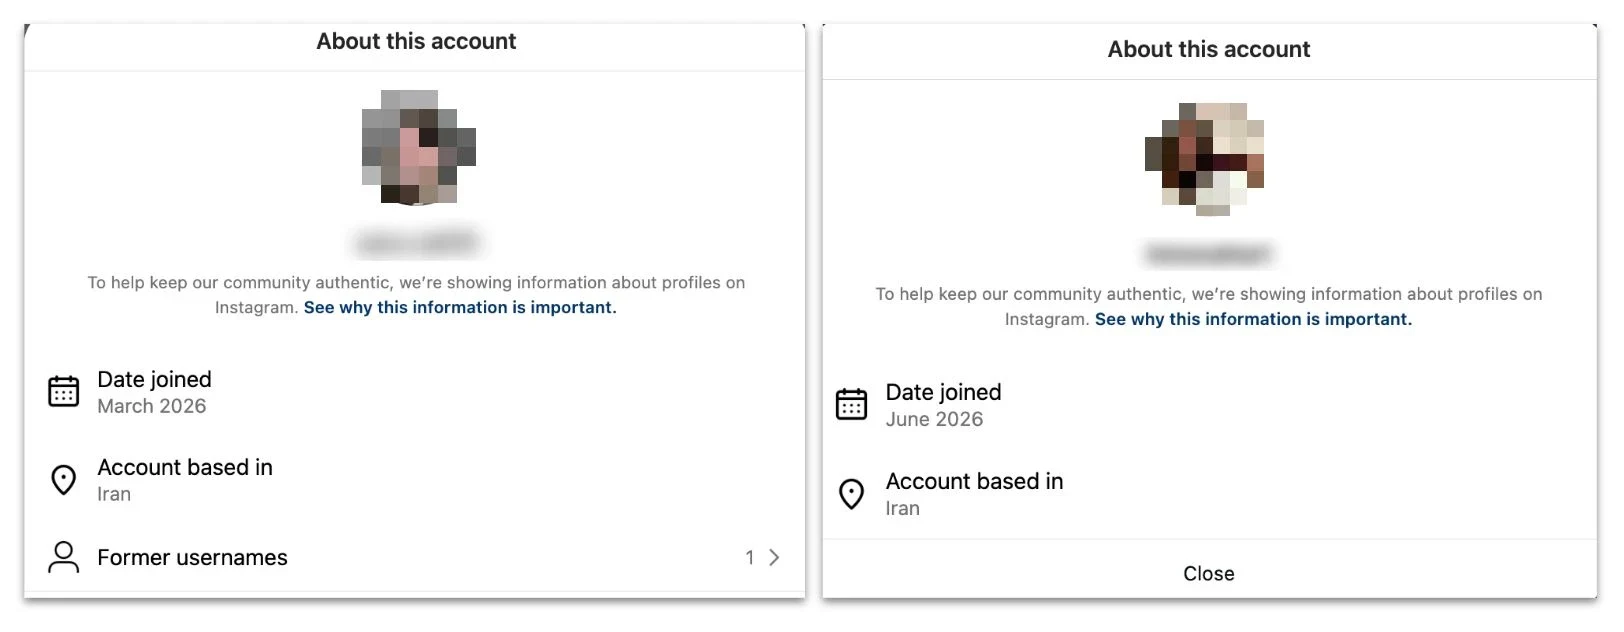
Les paramètres de transparence des comptes Instagram ayant publié les commentaires illustrés ci-dessus, montrant qu'ils étaient situés en Iran.
Là où nous avons effectivement trouvé ces réponses publiées, elles constituaient généralement une minorité du total des commentaires sur la publication en question, ce qui suggère que les opérateurs n'étaient pas une voix dominante parmi les réponses authentiques. Ils ne semblaient pas non plus avoir suscité un engagement substantiel : en effet, beaucoup de likes sur les réponses de l'opération provenaient de comptes eux-mêmes liés à l'opération. Nous avons partagé des informations sur ce cas avec des partenaires du secteur, qui sont les mieux placés pour fournir des évaluations globales de l'engagement.
Rapports internes
La tentative de donner à leur activité une apparence de popularité ne se limitait pas aux publications destinées au public. Parallèlement à leur génération de contenu, les opérateurs ont parfois demandé à ChatGPT d'affiner ce qui semblait être des rapports internes sur leur campagne sur les réseaux sociaux. Cela consistait généralement à fournir au modèle une série de statistiques, et à lui demander de les transformer en présentations soignées.
Ce n'est pas la première opération que nous avons perturbée et qui a utilisé l'IA pour rédiger sa propre(opens in a new window) auto-évaluation(opens in a new window). Ce qui était le plus frappant dans les efforts des opérateurs iraniens pour corriger leurs propres copies, c'était la méthode qu'ils ont utilisée pour ce faire. La principale mesure d'« impact » qu'ils utilisaient était le nombre de vues des publications auxquelles ils répondaient (et non le nombre de vues des réponses elles-mêmes), compté avant, et un laps de temps non précisé après, la publication des réponses. Ce calcul ne tenait compte d'aucune vue qui aurait pu résulter d'autres facteurs, tels que la popularité des publications originales ou d'autres commentaires. Ainsi, il exagérait grandement les chiffres d'impact de l'opération, suggérant que les opérateurs ne connaissaient pas de méthode plus efficace pour les calculer, ou qu'ils ont choisi de ne pas l'utiliser.
Impact
En fait, sur la base des éléments qui peuvent être tirés de l'observation en sources ouvertes, les deux principaux axes de travail de l'opération semblent avoir eu des degrés d'impact probable très différents.
Les réponses sur les réseaux sociaux que nous avons pu identifier ont généralement obtenu de faibles nombres de mentions J'aime, de vues et de commentaires (à un ou deux chiffres). Comme indiqué ci-dessus, les réponses constituaient généralement une minorité du nombre total de commentaires sur la publication concernée. En utilisant l' échelle de breakout des IO(s’ouvre dans une nouvelle fenêtre), qui évalue les IO sur une échelle de 1 (la plus basse) à 6 (la plus haute), nous évaluerions cette partie de l’opération en Catégorie 2, avec des commentaires sur plusieurs plateformes, mais peu de signes de breakout ou de capacité à dominer les réponses.
En revanche, les personas de journalistes ont réussi à faire publier leurs articles par une gamme de médias, dont certains disposaient d’audiences substantielles : par exemple, l’un des médias en ligne qui a publié les articles de cette opération comptait près de 2 millions d’abonnés sur Facebook, près de 355,000 abonnés sur X et plus de 544,000 sur Instagram en août 2026. Nous évaluerions cette partie de l’opération comme une Catégorie 4, sur la base de son breakout constant vers un certain nombre de médias.