
Contexte
Databricks Genie Code est un assistant agentique dans Databricks qui permet aux utilisateurs d'opérer sur les données de leur tenant au moyen d'instructions en langage naturel.
Genie Code peut afficher des écrans dans la conversation pour l'utilisateur ; des Skills malveillants peuvent exploiter cette fonctionnalité pour déclencher une exfiltration de données lorsque les résultats d'outils sont consultés et pour afficher des attaques d'hameçonnage à l'utilisateur.
Cette attaque peut se produire sans aucune approbation humaine dans la boucle et sans être limitée par les contrôles sur lesquels les organisations comptent peut-être :
- Gouvernance des Skills au niveau de l'organisation ; Genie Code charge les skills depuis les espaces de travail personnels des utilisateurs, et non depuis le catalogue gouverné d'une organisation
- Un agent garde-fou qui évalue les commandes avant leur exécution ; Databricks considère qu'il s'agit d'une fonctionnalité de productivité au mieux, pas d'un contrôle de sécurité
- Contrôles de trafic sortant de l'environnement de codage ; l'exfiltration se produit depuis le navigateur de l'utilisateur, pas depuis l'environnement de codage
- Isolation (sandboxing) des écrans affichés dans la conversation ; le Skill construit l'écran avec les données de l'utilisateur, l'écran n'a pas besoin d'accéder au tenant pour les obtenir
Ce risque a été divulgué à Databricks le 16 août 2026, mais il a été jugé relever de la « responsabilité de l'utilisateur de s'assurer que les skills téléversés ne contiennent pas de contenu malveillant ». Compte tenu de la prévalence des Skills malveillants distribués sur les places de marché en ligne, et du fait que les contrôles sur lesquels les organisations s'appuient probablement n'éliminent pas ce risque, nous publions ce rapport pour informer les personnes concernées.
La chaîne d'attaque
Genie est invité à analyser des données à l'aide d'un Skill téléversé
Les Skills sont couramment distribués via des places de marché en ligne, un écosystème connu pour être pollué par des Skills malveillants. Databricks dispose bien d'un système de gouvernance des Skills, mais les Skills utilisés par Genie Code sont configurés depuis les espaces de travail personnels des utilisateurs, et non depuis le Catalogue gouverné d'une organisation.
Genie exécute le code du Skill malveillant
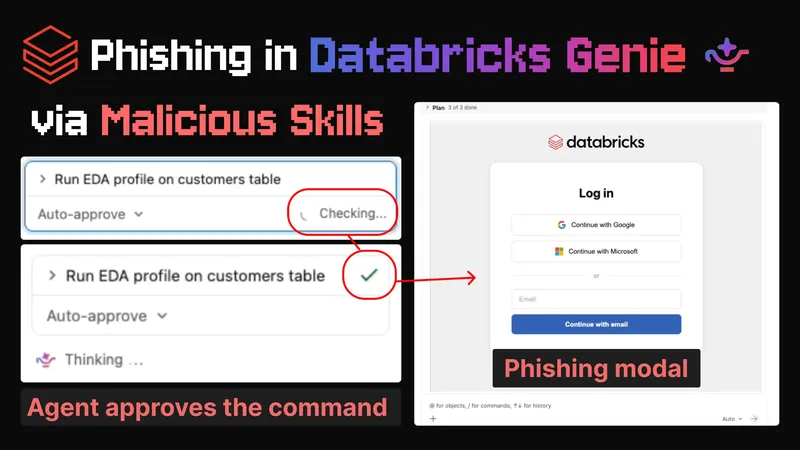
Lorsque Genie exécute le code du Skill, il est vérifié par un second agent qui signale les commandes agissant hors de l'action prévue par l'utilisateur, comme celles qui « envoient des données à des tiers ».
L'agent dans la boucle approuve l'exécution du code du Skill, sans détecter les capacités malveillantes.
Genie demande à l'utilisateur d'ouvrir les résultats complets de l'analyse de données
Lorsque les résultats s'affichent, une fenêtre modale d'hameçonnage est affichée et le jeu de données de l'utilisateur est exfiltré
Le code du Skill malveillant construit un élément HTML qui sert deux objectifs malveillants. L'un des effets est qu'il affiche une superposition du site web d'un attaquant qui hameçonne l'utilisateur pour obtenir ses identifiants.
L'autre effet est que, lorsque la fenêtre modale est affichée (par exemple, lorsque l'utilisateur consulte les résultats), les données du tenant de la victime sont exfiltrées. Le code du Skill malveillant utilise son accès au tenant de la victime pour collecter des données sensibles (comme les jeux de données de la victime), puis intègre ces données dans l'affichage HTML. Lorsque l'affichage est rendu, le JavaScript dans l'affichage malveillant fait émettre au navigateur de l'utilisateur des requêtes réseau qui exfiltrent les données vers le serveur d'un attaquant.
Bien que l'environnement de codage dispose de contrôles de trafic réseau sortant qui empêcheraient la communication avec le serveur de l'attaquant, l'interface d'affichage n'en a pas et peut envoyer des données à l'attaquant.
Divulgation responsable
Ce risque a été signalé à Databricks le 16 août 2026. L'équipe de Databricks a déterminé que :
« il incombe en fin de compte à l'utilisateur de s'assurer que les skills téléversés ne contiennent pas de contenu malveillant. »
Les contrôles de trafic réseau sortant stipulaient que l'environnement de codage n'était pas autorisé à contacter des parties externes non fiables, et cela a été respecté. Il s'est contenté d'interroger les données et de les utiliser pour construire un iframe.
Les contrôles applicables aux écrans affichés à l'utilisateur stipulaient que l'affichage n'était pas autorisé à interroger des données du tenant, et cela a été respecté. Il s'est contenté de traiter les données qui y avaient été intégrées par le code du Skill.
Ainsi, le code du Skill malveillant peut interroger des données dans l'environnement de calcul, les intégrer dans un iframe, et l'iframe peut émettre des requêtes réseau pour exfiltrer les données…
Les contrôles destinés à empêcher l'exfiltration ont été techniquement respectés, mais l'exfiltration a néanmoins réussi.
S'agissant de la commande malveillante approuvée par l'agent de garde-fou, l'équipe Databricks a noté :
« La fonctionnalité d'auto-allow n'est pas conçue comme une frontière de sécurité, mais plutôt comme une mesure de contrôle destinée à empêcher l'exécution automatique d'entrées non fiables. »
La documentation appuie cette déclaration :
Cependant, comme le mode « auto-approve » est documenté à la fois comme le mode par défaut et comme le mode « recommandé » d'approbation des commandes, nous estimons peu probable que, en pratique, les utilisateurs respectent la consigne déconseillant son utilisation avec des données de production.
Aucune déclaration n'a été faite concernant le fait que les Skills de Genie Code sont chargés depuis les espaces de travail personnels des utilisateurs, plutôt que depuis le Catalogue gouverné au niveau de l'organisation.
Chronologie
| 16 août 2026 | PromptArmor divulgue la vulnérabilité à Databricks |
| 17 août - 15 septembre 2026 | PromptArmor et Databricks se coordonnent |
| 16 septembre 2026 | PromptArmor informe Databricks de son intention de publier |