
On achète généralement un portefeuille matériel pour dormir un peu plus tranquille. On retire ses actifs de la plateforme d’échange, on note sa phrase de récupération et on range soigneusement l’appareil. Beaucoup ont alors le sentiment d’avoir passé le cap le plus dangereux. Les récents vols signalés chez des utilisateurs de Ledger rappellent pourtant qu’une grande partie de la sécurité se joue encore à l’extérieur de l’appareil.
Le 9 octobre 2026, Ledger a annoncé enquêter sur des pertes de fonds chez des utilisateurs d’Asie du Sud-Est ayant acheté leurs appareils auprès du revendeur CryptoBilis. L’entreprise lui a demandé de suspendre les ventes et les expéditions. Elle recommande aux clients ayant acheté par ce canal au cours des 90 derniers jours de ne pas commencer la configuration s’ils ne l’ont pas encore faite. Ceux qui ont déjà configuré leur appareil devraient envisager de transférer leurs actifs vers un nouvel appareil utilisant une phrase de récupération entièrement nouvelle. Le périmètre de cette alerte est précis. On ne peut pas en déduire que tous les appareils Ledger sont concernés.[1][2]
Les montants estimés continuent d’évoluer. Protos a rapporté de premières estimations fondées sur les données des blockchains allant de 72 millions à plus de 86 millions de dollars américains. Une analyse indépendante ultérieure de Bitquery avance environ 92,9 millions de dollars américains et 311 portefeuilles. Ces chiffres viennent de chercheurs. Leur périmètre et leur méthode de comptage peuvent différer : il ne faut ni les additionner ni confondre le nombre de portefeuilles avec celui des victimes. Les vérifications effectuées pour cet article jusqu’au 10 octobre 2026 n’ont pas permis de trouver un montant final officiellement confirmé.[2][3]
La question essentielle reste sans réponse : où les clés ont-elles été exposées ? À partir de signatures et de transferts concentrés sur plusieurs blockchains, Bitquery estime que l’attaquant pouvait déjà détenir les clés d’un ensemble de portefeuilles. Mais les transactions enregistrées ne remplacent pas l’expertise des appareils. Un appareil modifié, une procédure de configuration substituée à l’originale ou une phrase de récupération exposée sont autant de pistes à vérifier. Les éléments disponibles ne permettent pas de conclure à une compromission générale des puces Ledger, et rien ne prouve que l’IA ait été utilisée dans ce vol.[3]
Illustration : création originale réalisée avec l’IA. Les liens entre l’appareil, les données clients et les canaux de communication servent à expliquer le périmètre des risques. Il ne s’agit ni d’une photographie d’un appareil concerné ni d’une preuve de l’attaque.
Ce que montrent les pistes de démontage publiées sur X
Le message d’AB Kuai.Dong rassemble dans un même récit le vol d’actifs associé au revendeur, un changement de contrôle de l’entreprise et un appareil Ledger dans lequel un module de communication a été implanté. Ces pistes méritent d’être examinées. Mais le contrôle d’une entreprise ou le lieu où se trouve un vendeur ne suffisent pas à prouver qui a participé à une attaque. Nous n’avons obtenu aucune conclusion d’enquête établissant la responsabilité des personnes concernées, et nous n’en tirons aucun jugement de sécurité fondé sur leur nationalité.[12]
Le message de FourVork décrit un mécanisme plus précis : un composant ajouté écoute les communications entre la puce de sécurité et l’écran OLED, capture les mots affichés lors de la configuration de la phrase de récupération, puis les transmet par un module de communication mobile. Dans une réponse ultérieure, Mark Karpelès a également décrit des composants LTE, une eSIM, une antenne et un contrôleur raccordé au bus de l’écran. Le danger se situe au moment où la phrase de récupération doit être montrée à l’utilisateur : elle peut alors être lue par un tiers, sans qu’il ait d’abord fallu casser le chiffrement de la puce de sécurité.[13][16]
Cette discussion ne repose pas uniquement sur des images imaginées. Karpelès a présenté des exemplaires d’implants qu’il s’est procurés. Selon lui, le film rétractable de l’emballage était intact et le circuit supplémentaire se cachait à l’emplacement du rembourrage de l’écran. Les documents officiels du chercheur en matériel Joe Grand décrivent également l’analyse par rétro-ingénierie d’un véritable implant trouvé dans un Ledger Nano X. Ses supports de présentation avaient déjà été révisés en mai 2026. On peut donc établir que ce type d’attaque physique a fait l’objet de recherches. La provenance de chaque exemplaire et les lots concernés restent à vérifier séparément.[15][18]
L’existence d’un exemplaire ne signifie toutefois pas que la cause de cette affaire a été identifiée. En citant l’alerte de Ledger sur CryptoBilis, Karpelès a évoqué un lien possible et demandé aux personnes touchées des photos de leurs circuits imprimés pour poursuivre les vérifications. Présenter ce stade comme la confirmation que tous ces vols ont été causés par des puces implantées reviendrait à sauter l’étape décisive : établir par expertise la correspondance entre les appareils des victimes, les implants précis et les pertes constatées sur les blockchains.[14]
Il faut surtout retenir l’explication du Genuine Check dans le modèle de menace officiel de Ledger Donjon. Ce contrôle vérifie l’authenticité de la puce de sécurité. Si la puce d’origine reste intacte, des modifications physiques supplémentaires ou des implants espions peuvent ne pas être détectés. L’historique de circulation de l’appareil sort lui aussi du champ de ce que ce contrôle peut prouver. « Contrôle réussi » et « absence d’implant physique » ne sont donc pas la même conclusion.[17]
Ces messages font avancer la discussion : il faut examiner ensemble la puce de sécurité, l’écran et la chaîne d’approvisionnement avant la remise de l’appareil. Ils rappellent aussi que photographies réelles, analyse d’un auteur, alerte officielle et conclusion définitive d’expertise jouent chacune un rôle différent. Le nombre de partages ne transforme pas automatiquement une catégorie en une autre.
Derrière le mot « fuite », des incidents très différents
Quand on parle de Ledger, on a vite fait de superposer tous les incidents passés. La fuite de la base de données de commerce électronique et de marketing de 2020 concernait environ un million d’adresses e-mail. La base publiée ensuite montrait qu’environ 272 000 fiches contenaient aussi des noms, des adresses postales et des numéros de téléphone. Ledger avait initialement annoncé un nombre plus faible de fiches détaillées, avant de le corriger. Cet incident a exposé les données d’identité des clients. Il ne prouve pas que les clés privées de leurs portefeuilles aient été extraites.[4][5]
L’incident Connect Kit du 14 décembre 2023 a suivi une autre voie. Selon le rapport de Ledger, les droits de publication npm d’un ancien salarié n’avaient pas été révoqués à temps. Un attaquant a obtenu un accès par hameçonnage, puis publié des paquets logiciels malveillants. Les applications décentralisées utilisant ce composant ont chargé le code contaminé et orienté leurs utilisateurs vers des transactions dangereuses. Le matériel pouvait continuer à signer comme prévu, tandis que l’argent quittait le portefeuille parce que l’utilisateur avait approuvé la mauvaise transaction.[6]
En janvier 2026, un incident dans le système de commande de Global-e a touché les noms, coordonnées et informations de commande de certains acheteurs de Ledger. Dans leurs réponses aux médias, Ledger et Global-e ont indiqué que les informations de paiement, les identifiants de compte et les phrases de récupération des portefeuilles n’étaient pas concernés. Ces données ne permettent pas forcément de transférer directement les actifs. Elles peuvent en revanche aider les escrocs à sélectionner leurs cibles et à inventer un récit plus proche de leur vécu.[7]
L’enquête actuelle sur CryptoBilis porte sur des pertes d’actifs associées à un canal d’achat, dont la cause reste à confirmer. Qualifier une fuite de liste clients, une contamination de la chaîne logicielle et une exposition de clés par la même formule, « Ledger a été piraté », fait circuler l’information rapidement mais brouille la réponse à apporter. Une adresse divulguée exige de se protéger contre l’usurpation d’identité et le harcèlement dans la vie réelle. Une signature dangereuse exige de vérifier les autorisations. Une phrase de récupération exposée impose de remplacer l’ensemble des clés. Changer d’adresse e-mail ne résout pas ces deux derniers problèmes.
Ce que fait vraiment un portefeuille matériel
Un portefeuille matériel ne contient pas les cryptomonnaies dans son boîtier. Les actifs sont enregistrés sur la blockchain. L’appareil conserve les clés qui autorisent leur utilisation. La phrase de récupération permet de reconstituer ces clés. Si quelqu’un l’obtient, il peut être en mesure de signer sur un autre appareil : le portefeuille matériel d’origine, même toujours enfermé dans un tiroir, ne peut pas l’en empêcher.
Un transfert ordinaire suit à peu près cet enchaînement : l’application sur l’ordinateur ou le téléphone construit la transaction, l’appareil matériel affiche les éléments que l’utilisateur peut vérifier, puis il signe en interne après confirmation. L’application diffuse ensuite la transaction signée sur le réseau. Dans les conditions normales de conception et d’utilisation, l’application externe reçoit le résultat de la signature, et non la clé privée utilisée pour signer. L’écran de l’appareil offre à l’utilisateur une possibilité de vérification indépendante de l’interface de l’ordinateur.[20]
La phrase de récupération est généralement composée de plusieurs mots ; la configuration courante d’un Ledger en utilise 24. Elle sert à restaurer l’ensemble du portefeuille et donne des pouvoirs bien plus étendus qu’un mot de passe de connexion à un seul compte. Le code PIN sert surtout à limiter l’utilisation directe de cet appareil par un tiers. La perte de l’appareil, l’exposition de la phrase de récupération et une mauvaise autorisation sont des problèmes différents. Ils ne se traitent pas avec une mesure unique.[20]
Le terme « froid » ne signifie pas non plus que l’appareil n’interagit jamais avec l’extérieur. Selon leur conception, les portefeuilles matériels échangent des données de transaction par USB, Bluetooth ou codes QR, entre autres. Leur intérêt est de réduire autant que possible les occasions où les clés entrent en contact avec un ordinateur ou un téléphone. Les procédures de génération, de sauvegarde, d’affichage et de signature autour de ces clés doivent néanmoins rester fiables.
Un portefeuille matériel se distingue aussi généralement d’un compte confié à une plateforme d’échange. Dans ce dernier cas, la plateforme détient et utilise les clés correspondantes. La conservation par l’utilisateur lui rend ce contrôle, ainsi que la responsabilité de la récupération. Une plus grande liberté signifie qu’aucun service client ne peut annuler à sa place un transfert déjà confirmé sur la blockchain. Si toutes les sauvegardes utilisables sont perdues, ou si la phrase de récupération a été volontairement communiquée, changer de marque ne rend pas automatiquement ce contrôle.
C’est aussi là que le conseil de « changer d’appareil » est souvent mal compris. Importer l’ancienne phrase de récupération dans un nouvel appareil revient généralement à changer le contenant des mêmes clés. Si cette phrase a déjà été exposée, le risque la suit. Ce qu’il faut reconstruire, c’est une nouvelle phrase générée par un appareil fiable, ainsi qu’une procédure de transfert des actifs vers de nouvelles adresses.
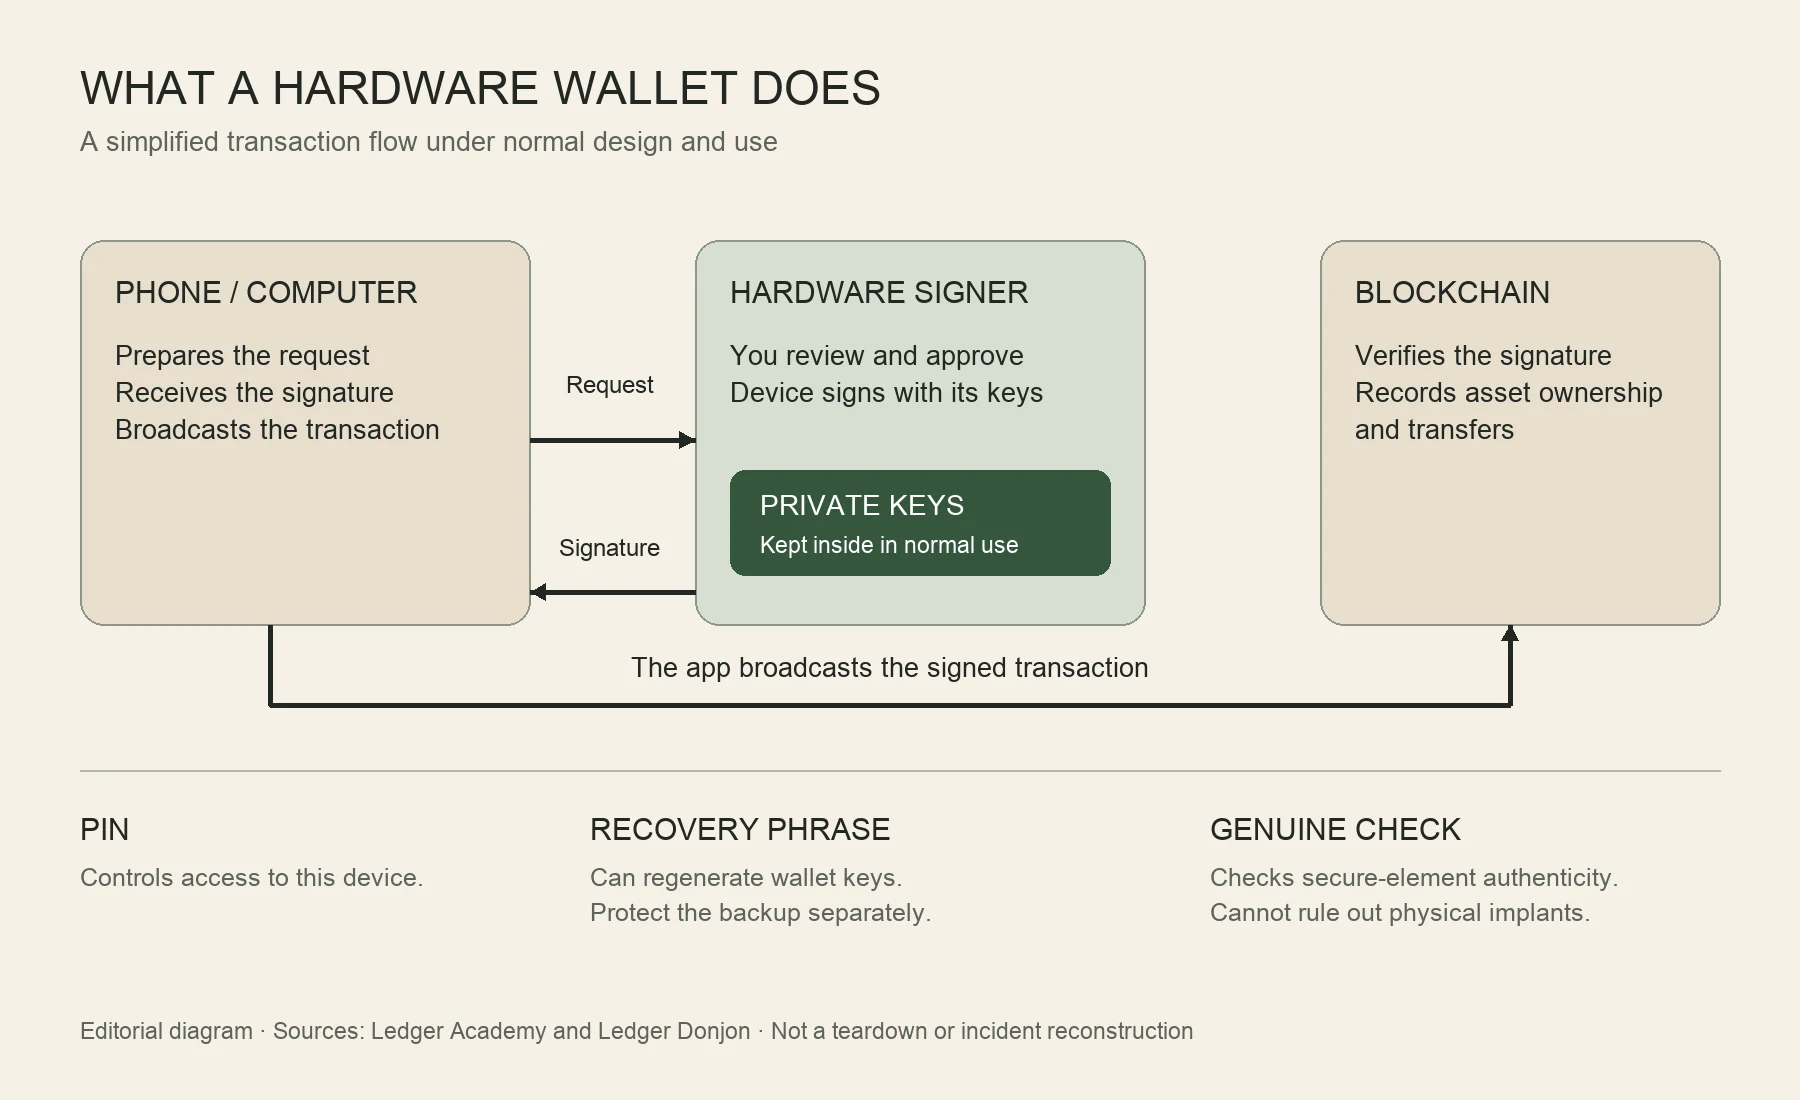
Illustration : schéma du processus de signature. L’application construit la transaction, l’utilisateur la vérifie et l’autorise sur l’appareil, l’appareil renvoie la signature, puis l’application diffuse la transaction sur la blockchain. Clé privée, PIN, phrase de récupération et contrôle d’authenticité ont des fonctions distinctes. Le schéma s’appuie sur les documents de Ledger Academy et de Donjon. Il ne s’agit ni d’un schéma de démontage ni d’une reconstitution du chemin d’attaque dans cette affaire.
L’IA donne aux escroqueries l’apparence d’un service normal
Aucun élément ne montre que l’IA ait provoqué ce vol. Mais si l’on replace l’affaire dans un contexte de sécurité plus large, son influence est claire : les attaquants peuvent plus facilement assembler des indices épars pour construire une conversation crédible, et multiplier leurs tentatives à moindre coût.
Autrefois, un e-mail mal orthographié ou une traduction maladroite pouvait faire hésiter à temps. Ces indices sont de moins en moins fiables. Dans une alerte de décembre 2024, le FBI citait déjà l’utilisation de l’IA générative pour améliorer et traduire les messages d’escroquerie, créer de fausses identités, cloner des voix et produire des vidéos trompeuses. En mai 2025, il a aussi révélé une campagne réelle usurpant l’identité de hauts responsables américains et associant messages écrits et voix générées par IA pour gagner la confiance des destinataires.[8][9]
Les données clients deviennent alors particulièrement utiles. Connaître le modèle acheté, l’adresse de livraison et le numéro de téléphone fourni permet à un escroc de faire passer un appel inattendu pour un suivi après-vente. En y ajoutant des informations publiques et des outils d’automatisation, il peut tenter d’adapter son discours à différentes langues, différents fuseaux horaires et différentes professions. Il s’agit ici de modes d’attaque possibles, pas d’un déroulement confirmé dans cette affaire.
Les discours les plus dangereux empruntent souvent à une véritable actualité de sécurité. L’enquête est réelle, la suspension des expéditions est réelle, la recommandation de transférer les actifs aussi. Il suffit à l’escroc, au dernier moment, de remplacer « vérifiez par les canaux officiels » par son propre lien de téléchargement, ou de demander de « vérifier la phrase de récupération ». Plus l’utilisateur craint de manquer le moment d’agir, plus il risque de sauter des vérifications qu’il aurait normalement faites.
La chercheuse en sécurité Taylor Monahan a précisément averti sur X que les personnes transférant leurs fonds dans la précipitation pouvaient être de nouveau ciblées par de fausses annonces dans les résultats de recherche, de fausses applications et des liens de hameçonnage. C’est un avertissement sur les risques de la procédure, pas un conseil d’ignorer la notification pour les utilisateurs réellement concernés par l’alerte officielle. Il faut agir et vérifier le point d’entrée de cette action pour ne pas fuir un incident et tomber dans un autre.[19]
Le matériel peut être authentique alors que les explications qui l’entourent sont fausses. La fiche d’instructions dans la boîte, le lien de téléchargement dans les résultats de recherche, la voix du service client ou le message « contrôle de sécurité réussi » sur une page web peuvent tous orienter le geste suivant. Si la phrase de récupération a été générée ou enregistrée dans une procédure non fiable, ranger ensuite l’appareil avec le plus grand soin arrive déjà trop tard.
L’évaluation des cybermenaces liées à l’IA par le NCSC britannique situe ces changements dans la reconnaissance, l’ingénierie sociale, l’exploitation des vulnérabilités et l’analyse des données volées. L’IA peut améliorer l’efficacité et donner à davantage de personnes des capacités qui exigeaient auparavant de l’expérience. Cela ne signifie pas qu’elle peut casser la cryptographie à volonté. Expliquer chaque vol de portefeuille par « l’IA a calculé la clé privée » masque des points d’entrée plus courants, qui méritent davantage d’être examinés.[10]
Le changement à l’ère de l’IA ne tient donc pas seulement à la vitesse des attaques. Pour juger de la fiabilité d’un message, il faut vérifier davantage d’éléments. La marque peut être réelle sans que l’expéditeur le soit. Le nom du logiciel peut être authentique sans que le fichier téléchargé le soit. Le conseil de sécurité peut être juste sans que la procédure proposée le soit. Les failles que l’on repérait autrefois aux fautes et au ton demandent de plus en plus une vérification indépendante.
La défense aussi se complique avec l’IA
L’IA peut aider les défenseurs. Elle peut transformer de grandes quantités de journaux en chronologies lisibles, regrouper des domaines de hameçonnage similaires, aider à vérifier des autorisations anormales et traduire les risques techniques en termes compréhensibles. Pour les équipes aux ressources limitées, ces tâches sont précieuses. Mais signaler une anomalie possible et confirmer une attaque restent deux choses différentes. La réponse exige de vérifier les preuves.[10]
La difficulté apparaît dès qu’un outil de protection est relié à une messagerie, un navigateur, un dépôt de code ou un système financier. Il devient lui-même un point d’entrée à protéger. Une page malveillante peut cacher des instructions dans son contenu et pousser un agent à traiter un texte externe comme un ordre. Des dépendances logicielles contaminées peuvent aussi entrer dans la chaîne de défense. Donner à l’IA davantage d’informations à lire et d’actions à effectuer oblige à définir, en même temps, ce qu’elle peut consulter, ce qu’elle peut modifier et les étapes qui nécessitent un contrôle humain.
Pour un portefeuille, demander à l’IA d’expliquer une transaction et lui donner accès aux clés sont des autorisations entièrement différentes. La première peut aider à évaluer une opération à partir d’informations limitées ; la seconde ajoute un nouveau lieu d’exposition. Une phrase de récupération, une clé privée ou une sauvegarde complète ne doit pas être envoyée dans une fenêtre de discussion, à un service client à distance ou à un scanner en ligne sous prétexte de « vérifier ma sécurité ». Confier des données de portefeuille à un modèle qui affirme comprendre la sécurité n’ajoute pas automatiquement une protection.
De même, un « vous pouvez signer » donné par l’IA ne remplace pas la vérification sur l’appareil. Un modèle peut manquer une condition, et les simulations de transaction ont elles aussi leurs limites. L’adresse du destinataire, le réseau, le montant, le bénéficiaire des autorisations et les permissions lisibles du contrat doivent être confirmés avant l’exécution réelle. Si leur sens essentiel reste incompris, interrompre la transaction est plus fiable que poursuivre sur la foi d’une explication bien formulée.
Consolider d’abord ce qui peut être vérifié indépendamment
Les acheteurs concernés par l’alerte CryptoBilis doivent d’abord vérifier les dernières notifications à partir d’un accès au site officiel qu’ils ont eux-mêmes conservé, préserver leurs documents de commande, d’appareil et de transaction, puis suivre les instructions officielles. Vouloir « changer de portefeuille au plus vite » ne justifie pas de cliquer sur un message privé inattendu, une annonce de recherche ou un service de récupération de fonds. En cas de doute sur l’exposition des clés, la priorité est de disposer de nouvelles clés fiables et de transférer les actifs. La confusion du déménagement peut elle-même ouvrir la voie à une nouvelle escroquerie.
Pour les autres utilisateurs, le plus utile est de revoir l’ensemble du parcours d’achat et de configuration. Le guide d’achat de Ledger met en garde contre les appareils livrés avec une phrase de récupération préremplie ou un PIN déjà défini. Le contrôle d’authenticité doit être effectué dans la véritable application obtenue par un canal officiel : une fausse application peut elle aussi afficher une fausse validation. Ces vérifications réduisent les risques connus. Elles ne doivent pas être présentées comme une garantie de sécurité dans toutes les situations.[11]
Qu’un prétendu service client connaisse les détails de la commande montre seulement que ces informations ont pu être obtenues. Cela ne prouve pas l’identité de l’appelant. Une voix familière ne suffit pas non plus. Lorsqu’il est question de déplacer des actifs, d’installer un logiciel ou de modifier des réglages de sécurité, il vaut mieux terminer l’appel et reprendre soi-même contact par un canal officiel enregistré séparément que continuer à poser des questions dans la même conversation.
La conservation à long terme et les interactions quotidiennes devraient aussi être séparées selon les besoins. Un compte souvent connecté à de nouvelles applications peut ne contenir que les actifs nécessaires sur le moment. Un compte portant l’essentiel de l’épargne devrait limiter les autorisations sans rapport avec son usage. Les particuliers ou institutions détenant des montants importants peuvent étudier la multisignature, la conservation séparée et les contrôles répartis entre plusieurs responsables. Ces dispositifs augmentent toutefois la charge de récupération et d’exploitation. Il faut d’abord répéter clairement les procédures d’urgence.
Illustration : création originale réalisée avec l’IA. L’analyse automatique peut aider à organiser l’information, mais les vérifications d’identité essentielles et les autorisations de transaction nécessitent toujours une répartition claire des responsabilités.
Les entreprises ne peuvent pas expliquer le risque par la seule formule « le problème vient d’un tiers ». L’utilisateur achète un service complet. Qui reçoit sa commande, combien de temps ses données sont conservées, quand les droits de publication d’un salarié parti sont retirés, comment les acheteurs sont informés en cas d’anomalie chez un revendeur : tout cela influe sur la sécurité finale. La réussite d’un test de puce ne remplace pas la gestion de ces étapes.
Beaucoup de protections efficaces ne sont pas nouvelles : conserver moins de données inutiles, révoquer les droits à temps, obtenir les logiciels par des accès fiables, confirmer séparément les opérations risquées et garder des traces vérifiables. L’arrivée de l’IA donne plus de poids à ces détails souvent négligés. Elle facilite aussi la propagation d’un seul oubli à travers toute la chaîne de service.
Les vols signalés autour de Ledger nécessitent encore l’expertise des appareils, l’examen de la chaîne d’approvisionnement et des vérifications continues sur les blockchains. On peut établir que le périmètre de sécurité s’étend à tout le parcours d’achat, de configuration et de signature ; on ne peut pas annoncer la cause à la place de l’enquête. Protéger ses actifs demande aujourd’hui davantage d’efforts parce que les attaquants peuvent plus facilement relier failles techniques, données réelles et jugement humain. La défense doit, elle aussi, être continue et pouvoir être vérifiée indépendamment.