
サイバー検証プログラムの拡大
2026年10月6日当社は、高度なサイバー能力とブロック軽減分類器を適格なセキュリティ専門家に提供するCyber Verification Program(CVP)の、拡張された新バージョンを開始します。このプログラムは現在、3つのアクセス階層で構成されており、セキュリティチームは自身の業務に最も適したアクセスレベルを申請できます。各階層には、Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1、および今後登場する新しいモデルを含む、当社の最も高性能なモデルへのアクセスが含まれます。興味をお持ちのお客様は こちらから応募してください.
サイバーセキュリティは本質的にデュアルユース(両義的)です。セキュリティチームが脆弱性を発見して修正するのに役立つのと同じ能力が、悪意ある行為者がその脆弱性を悪用するのにも役立ちえます。そのため、当社の一般提供モデル、たとえば Claude Opus 5.5, Claude Fable 5.1、および Claude Sonnet 5.5は、ほとんどのサイバー作業をブロックする保守的なサイバーセーフガードを備えています。これは、安全なコーディングにおける誤検知を削減する取り組みを続けながら、悪意ある行為者が弊社のモデルを使って行える有害な活動を制限することを目的としています。
しかし、防御側もシステムを保護するために最高のツールと最も強力な機能にアクセスできる必要があります。過去6か月間、私たちは2つのプログラムを通じて信頼されたアクセスを提供してきました: Project Glasswing および CVP。前者は、最も重要なソフトウェアへのアクセスを確保する組織のグループに Claude Mythos へのアクセスを提供し、後者は、審査を経たセキュリティチームに Claude Opus および Claude Sonnet モデルの保護機能を緩和したアクセスを提供していました。
今回、これらのプログラムを、より多くのセキュリティ組織が自社のシステムを保護するために必要な機能へアクセスできるよう設計された、1つの拡張された提供プログラムに統合します。
新しいアクセスティア
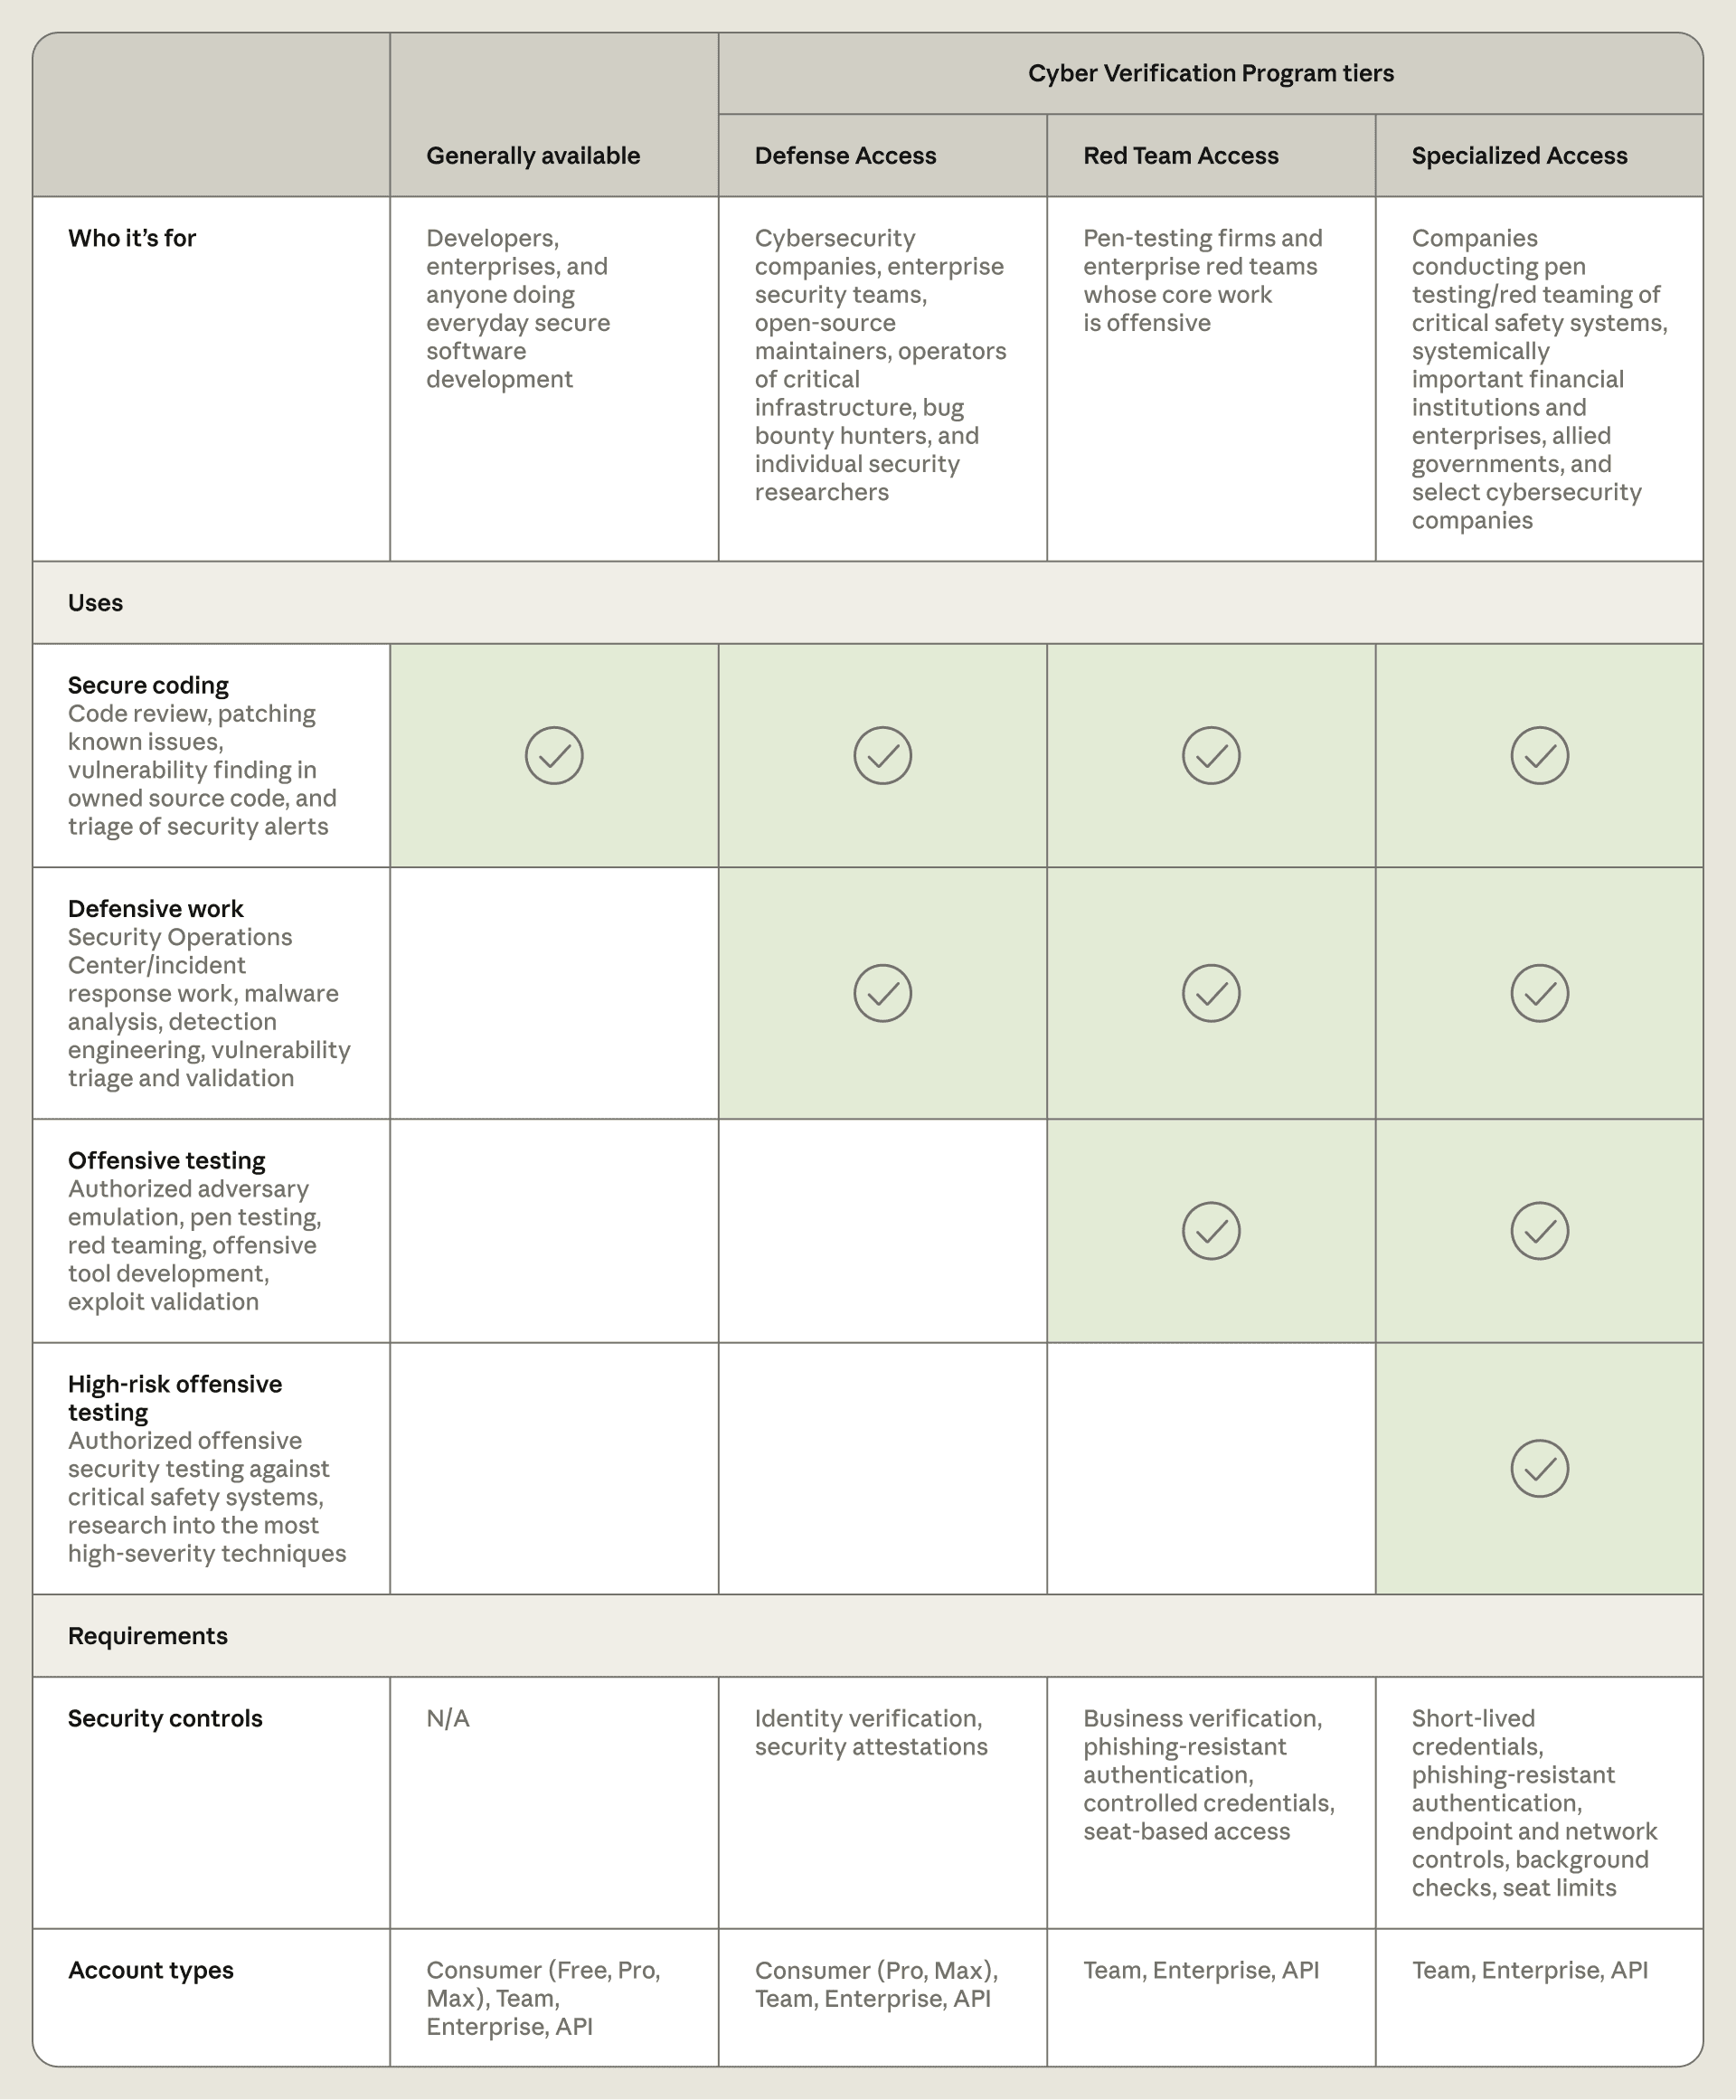
更新されたアクセスティアでは、サイバー業務の範囲に基づいて、セキュリティ専門家に特定のモデル機能を提供します。各ティアには、異なる確認要件とセキュリティ管理が設けられています。
Defense Access は、セキュリティ オペレーション センターおよびインシデント対応タスク、マルウェアのリバースエンジニアリング、脆弱性の分析・検証など、防御目的の業務向けです。対象となる組織の例としては、自社が所有または管理するシステムを防御している企業、非営利団体、大学、政府機関のセキュリティチーム、地域の病院や自治体の公共事業など、あらゆる規模の重要インフラの運営者、小規模なセキュリティ企業、オープンソースのメンテナー、報告済み脆弱性の実績を持つ個人研究者などが含まれます。
防御目的のサイバーセキュリティ業務を行う多くの組織が、このティアの対象になると予想しています。申請には数日以内に回答することを目指しています。
Red Team Access は、上記の防御目的の利用に加えて、許可されたペネトレーションテストおよびレッドチーミングを追加するものです。対象となる組織の例としては、社内レッドチーム、政府のレッドチーム、セキュリティおよびペネトレーションテスト企業が挙げられます。このティアの組織は、重要産業のITシステムを含む、テストの許可を得ているシステムに対してのみ敵対的テストを実施できます。ユーザーは、ランサムウェアの展開、物理システムへの損害、高リスクの安全システムへのペネトレーションテストなど、物理的な危害や大規模な混乱を引き起こす可能性のあるアクションに対するリアルタイムブロックを引き続き経験します。
対象要件とセキュリティ管理が強化されているため、このティアの申請審査には数週間かかると予想しています。審査期間中、対象となる組織は Defense Access ティアに登録されます。現在、このティアは組織のみが対象であり、個人研究者は対象外です。
Specialized Accessは、サイバーブロックが最も少ないティアで、航空機の運航システム、電力網、通信網、銀行間送金インフラ、政府行政ネットワークなど、人々の生命に影響を与えたり市場を混乱させたりする可能性のある安全システムのテストを許可された、限られた数の認証済み組織のために予約されています。
このティアについては、現在、米国政府と連携してすべての組織を詳細に審査しています。Project Glasswing の既存メンバーはこのティアに移行し、現行モデルについては再承認を必要としません。
当社の一般提供中のモデルは、コードレビュー、既知の問題のパッチ適用、所有するソースコード内の脆弱性発見、セキュリティアラートのトリアージなどのタスクに引き続きご利用いただけます。
プログラムに登録した組織には、サイバー悪用を監視できるようデータ保持が義務付けられます。一度 エンタープライズ・フロンティア保護機能 (EFS)—データを一切保持しないプライバシーと堅牢な保護対策を組み合わせた新しいソリューション——が今秋後半に提供開始されると、対象となる組織は自らが管理するクラウドインフラストラクチャにデータを保存できるようになります。EFSが利用可能になるまでの間、Claude Fable 5.1 またはゼロデータリテンション対応の Claude Mythos 5.1 へのアクセス権を持つ組織は、ゼロデータリテンションでの CVP を利用することもできます。EFSへの関心の登録は、 このフォームにご記入ください.
以下では、各CVPアクセスレベルで利用できる内容の概要と、セキュリティおよびプライバシー管理の要件についてご紹介します:
ティアの有効性をテストする
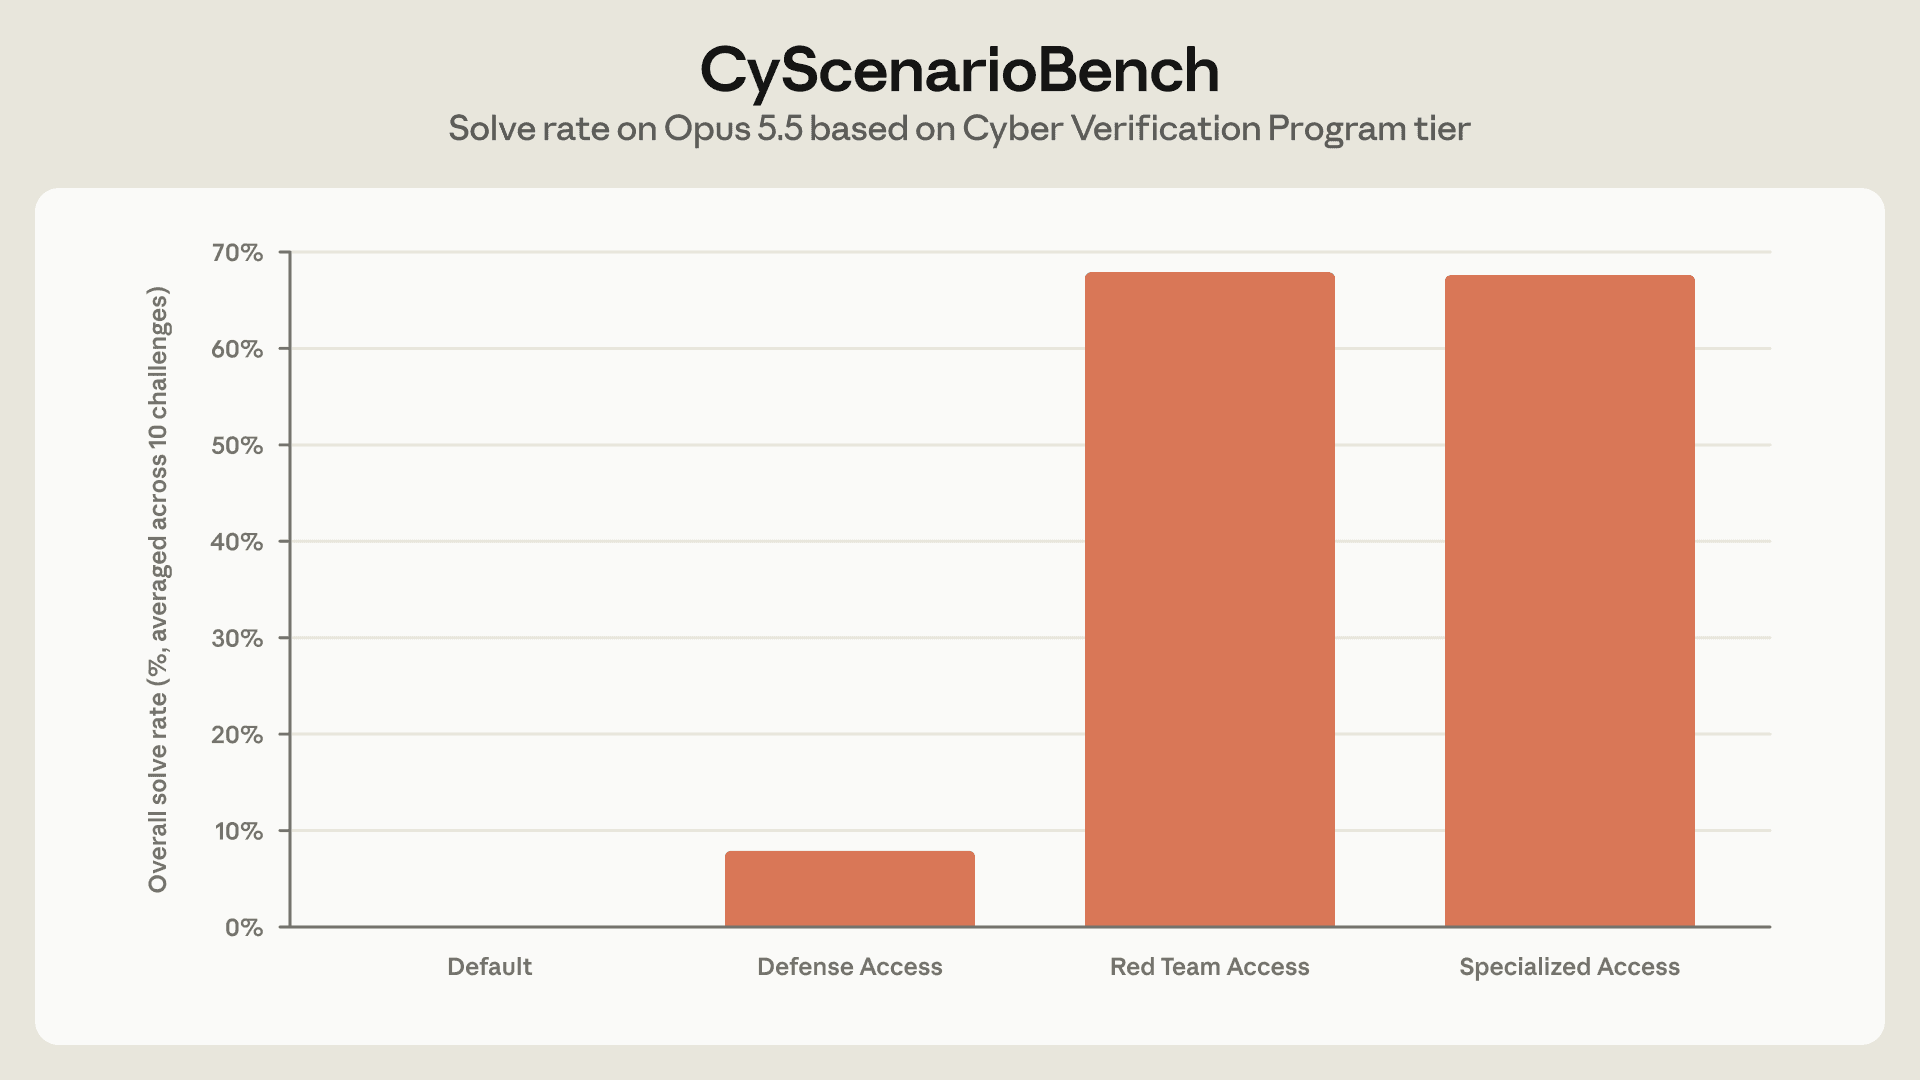
当社のCVP保護の有効性を評価するため、Claude Opus 5.5をCyScenarioBench——現実的な制約の下でモデルが多段階のサイバー作戦を計画・実行できるかを測定する評価——に、それぞれのCVPティア向けに調整した安全策を適用して実施しました。この評価には複雑で双方向の攻撃的シナリオが含まれるため、一般提供モデルおよびDefense AccessティアではClaudeが大幅なブロックを経験する一方、Red Team AccessティアとSpecialized Accessティアではブロックが発生しないことが期待されます。
各アクセス階層における10のCyScenarioBenchチャレンジそれぞれについて5回の試行を行った結果、次のことが分かりました。
- CVP にアクセスできないと、すべてのタスクが最初のプロンプトでブロックされました。
- Defense Accessティアでは、50件の試験のうち46件がチャレンジの途中でブロックされ、残りの4件のタスクは成功しました。そして
- Red Team Accessティアではブロックは発生せず、Claude Opus 5.5は50タスク中34タスクを完了しました。これは、セーフガードなしでこの評価においてモデルが達成した67.6%の成功率(Specialized Accessを代表する数値)と実質的に同等です。
これらの評価により、高度なサイバー能力をより幅広い防御者層に安全に提供できるという自信が得られ、Project Glasswingで開始した防御の取り組みをさらに拡大できます。今後も段階ベースの分類器を継続的に改善していきます。
防衛側に優位をもたらす
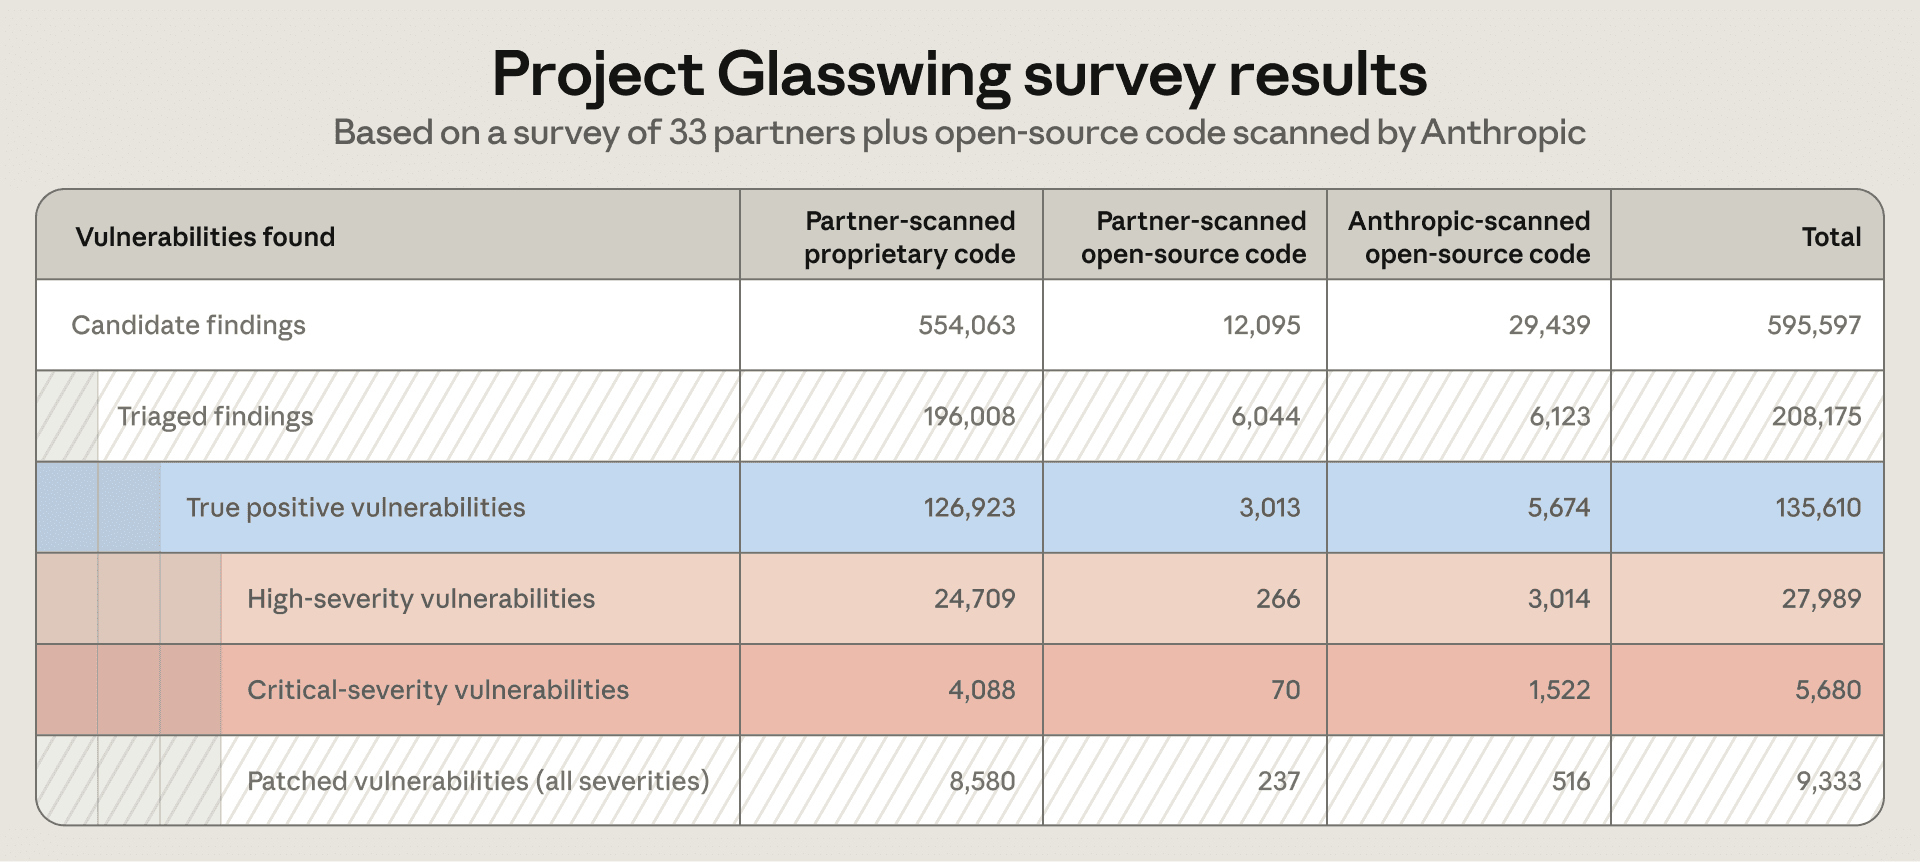
Project Glasswingを通じて、私たちはClaude Mythosモデルが、組織が自社システムの脆弱性を特定できる率を大幅に高めたことを確認しました。このプログラムを通じて、パートナー企業は2026年4月から7月の間に少なくとも129,000件の検証済みソフトウェア脆弱性を発見しました。また、弊社自身のオープンソーススキャン活動を通じて、2026年4月から10月の間にさらに5,500件の検証済みソフトウェア脆弱性を発見しました。これらの検証済み脆弱性のうち、これまでに33,000件以上がクリティカルまたは高深刻度と評価されています。これはGlasswingパートナーの一部のみを対象とした調査データに基づいているため、過小評価である可能性が高く、実際の影響は少なくとも5倍以上になると予想されます。
Claude Mythosモデルを使わずに同じ数の脆弱性を発見するのにどれくらい時間がかかっていたかと尋ねられたところ、複数のパートナーは、これらのモデルによって脆弱性発見のペースが数か月、あるいは数年分も向上したと語りました。パートナーからの詳細は以下をご覧ください: Booz AllenとComcast 彼らの経験について。
今日のCyber Verification Programへの変更は、Project Glasswingの効果をはるかに多くのサイバー防御者へと広げることを意図したものです。また、オープンソースソフトウェアと重要インフラのセキュリティ確保に向けた取り組みも継続しています。今後数週間のうちに、防御者に永続的な優位性をもたらすための取り組みを続けながら、この作業とそこから学んだことについてさらに詳しくお伝えします。
アクセス申請を行う
興味のある団体は こちらからCVPに応募してください。申請プロセスの一環として、当社はすべての申請者を審査し、該当するアクセス階層に必要なセキュリティ管理措置の証明を求めます。既存のCVPメンバーは、以前のモデルについて現在の設定を維持し、更新されたプログラムを通じて、Claude Opus 5.5、Claude Sonnet 5.5、およびClaude Mythos 5.1へのアクセスについて自動的に評価されます。管理者は、以下の手順に従って特定のワークスペースへのアクセスを割り当てる必要があります これらの手順.
CVPはClaude Platform、Google CloudのVertex AI、そしてMicrosoft Foundryで利用可能です。CVPがAmazon Bedrockで利用できるのは、対象となるお客様のみです。 エンタープライズ・フロンティア保護機能.
あなたのティアで許可されるはずの作業でブロックされている場合は、 こちらから報告してください。各ティアの詳細については、当社のをご覧ください。 ヘルプセンター.
関連コンテンツ
Anthropic、1億ドルを投じて10,000人のエンジニアを育成し、企業向けAIの人材不足に取り組む
AnthropicはClaude Frontier Academyに1億ドルを投資し、2027年末までに10,000名のFrontier Deployed Engineersを育成します。Accenture、Bain、CBA、Deloitte、McKinsey、Morgan Stanley、Novo Nordiskの各企業からの研修生はすでに開始しています。
続きを読むバークレイズがClaudeを大規模に導入し、業務の高度化と顧客体験の向上を実現
イギリスの総合銀行であるバークレイズは、セキュアでエンタープライズグレードのAIシステムを全世界の業務に統合するため、Anthropicとの戦略的提携を拡大しています。
続きを読むClaudeがCRISPR様リピート配列を伴う新規酵素システムを発見
Anthropicで新しいライフサイエンス研究グループおよびラボを立ち上げることをお知らせします。この投稿では、この取り組みを担うチームを紹介し、当社の科学者からの高レベルな指示だけで、ClaudeがCRISPRを思わせる特性を持つ新規の酵素システムを発見した初期の成果についても共有します。
続きを読む