

ハッカーを防ぐために設計されたAIガードレールが、今では防御者をブロックしている。Orion-1はそのギャップを埋めることを目指している。
 ジョナサン・ケンパー
のLinkedInプロフィールを表示
Oct 14, 2026
 Nano Banana ProはTHE DECODERによって促された
重要点
- アートミス・セキュリティは、企業ネットワークへのサイバー攻撃を自動的に調査し対応するAIモデル「オリオン-1」を発売した。
- ネットワーク、エンドポイント、クラウドサービスから得られる散在したログデータを結合し、攻撃を単一のアクターにたどり着かせ、対策を開始する。
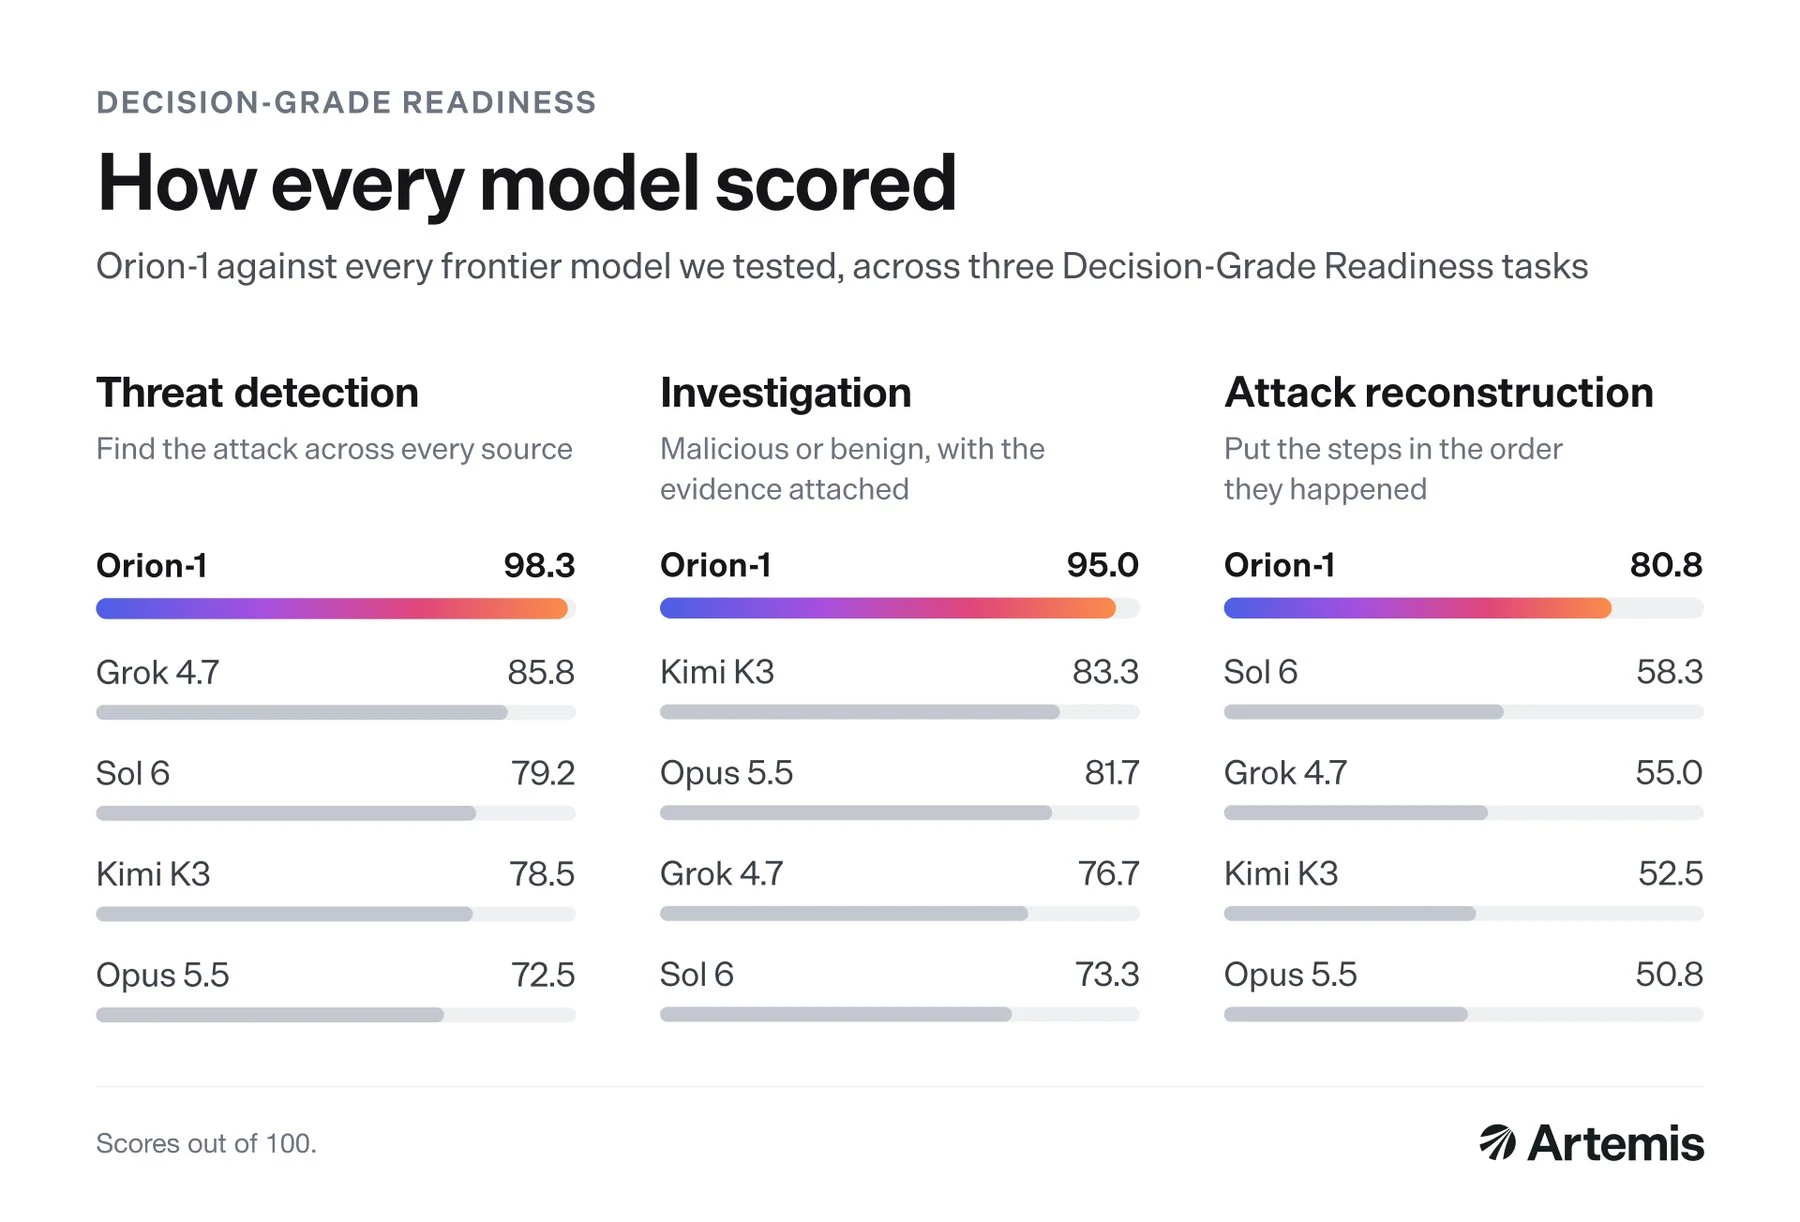
- 会社自身のベンチマークによると、Orion-1はClaude Opus 5.5やGPT-6 Solといった汎用モデルを上回っています。攻撃再構築における最大の差は80.8ポイント対58.3ポイントです。
汎用AIモデルは、攻撃者にとっても同様のスキルを提供するため、セキュリティチームにとって深刻な問題となっている。Artemis Securityは、目的に特化したモデルを開発することでそのギャップを埋めようとしている。
米国のスタートアップであるArtemis Securityが立ち上がりました オリオン-1企業ネットワークへの攻撃を調査し、対応するために設計されたモデルで、優秀な性能を示した クロード・オプス 5.5 そして GPT-6 Sol 企業自身のベンチマーク上で、Orion-1は認証サービス、クラウド設定、企業エンドポイント、SaaSアプリ、ネットワーク機器からログデータを処理し、企業アカウントのログイン、新しいクラウド権限、新しく作成された電子メール受信トレイルールといった個々のシグナルを接続して、単一の攻撃者と結びつけます。何が起こったかの概要が得られた後、モデルは信頼度スコアを割り当て、結論を出し、対応策を提案するか、実行を開始します。
Artemisによると、汎用モデルは数十億件のイベントを処理すると記憶を失うか、無害だが奇妙な活動を攻撃として識別してしまう。ArtemisはOrion-1を、ログデータからの不審なパターンの検出、既知の攻撃手法の探索、新しい検出ルールの作成、ライブ攻撃の抑制など、自身のセキュリティ操作から得られたタスクに基づいて微調整した。訓練中には顧客データは使用されなかったと会社は述べている。ArtemisはOrion-1を「Frontier Foundation Model」と呼んでいるが、この微調整についてはブログ記事でしか説明しておらず、会社が他のプロバイダーが提供する既存モデルを基に構築したかどうかは不明である。
アートメリスは、セキュリティ決定への信頼度を測定するためのベンチマークを自ら作成した
アルテミスは、比較のために「Decision-Grade Readiness」(DGR)というベンチマークを開発した。既存のセキュリティテストのほとんどは、攻撃手法に基づいて問題を出したり、ハッキングパズルを解くことを求めたりしているが、DGRではすべてのモデルに対して同じ初期警告、同じ環境データ、そしてセキュリティチームが持つ同じツールが与えられ、その後、攻撃が進行中かどうかを判断するように求められる。 数千件のタスクにはすべて明確な結果があり、中には全く攻撃が含まれていないものや、悪意あるように見えるように作られた良性データを含むものもあります。モデルは、その判断と提示される証拠の両方によって評価されます。
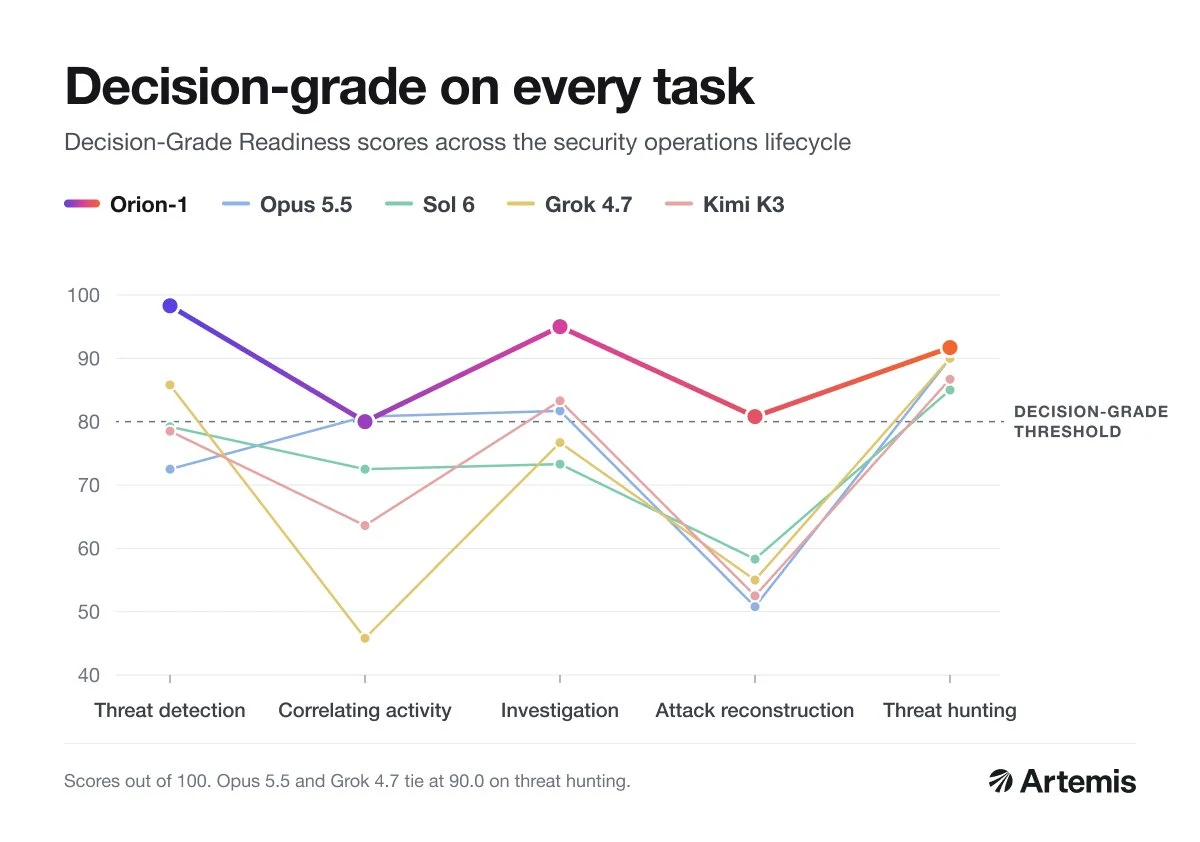
Artemisは5つのタスクにおいて結果を報告し、Grok 4.7およびKimi K3を、Opus 5.5およびGPT-6 Solと共にテストした。最も大きな差は攻撃の再構築において見られ、Orion-1は次に優れたモデルである58.3に対し80.8点を獲得した。
Orion-1は、Artemisプラットフォーム上で特定の顧客向けにプライベートプレビューとして公開されており、顧客は各アクションタイプに対する制限を設定することで、モデルが自動的に決定できる範囲を定める。高影響力のアクションには、デフォルトで人間の承認が必要となる。Artemisは4月にステルス状態から明らかになり、会社設立から約6ヶ月後、7000万ドルをシードラウンドおよびSeries Aラウンドから調達した。
攻撃者向けのガードレールが防御者にも阻害をもたらしている
広範なフロンティアモデルは、プロバイダーが自らのサイバー機能を厳格に制御するため、セキュリティチームが利用するのが困難になっている。OpenAIは、自身のAstraモデルを、最高のサイバーセキュリティリスクレベルに達する最初のモデルと見なしている。このレベルでは、モデルが自らサイバー攻撃を開発し、実行できる。Claude Opus 5.5は、ほとんどのサイバーセキュリティタスクを古いOpus 4.8に委ねており、Hugging Faceが7月に商業的なフロンティアモデルを使用して、自らのインフラに対する完全自動化されたAI攻撃を分析しようとしたとき、その制御機構が攻撃データの分析を完全に阻止した。結局、チームは独自のサーバー上で動作するオープンウェイトモデルGLM 5.2に切り替えた。
防御のため、プロバイダーは制限されたアクセス権を持つ専用モデルを提供している。OpenAIはあまり制限のないもののみを配布する GPT-5.5-Cyber 検証済みの防御者に対しては、Anthropicも最強のモデルで同様のアプローチを取り、Claude Mythos 5を実行する クラウドセキュリティスキャナーおよびパートナー向けセキュリティ製品. 両方 ミトス5 そしてOpenAIの最強モデル GPT-6 アストラはオリオン-1の比較から欠落しており、Opus 5.5のベンチマーク結果は、おそらく古いOpus 4.8の結果を反映しているかもしれない。
AIニュース・ハイパーなしで – 人間が選んだもの
広告のない読書、毎週のAIニュースレター、年に6回の独占的「AIレーダー」フロンティアレポート、完全なアーカイブへのアクセス、コメントセクションへのアクセスなどができるTHE DECODERを購読してください。
出典:Artemis Security