
重要なクラウドリスクの露出は、セキュリティチームが対応できる速度を超えて積み重なっていきます。クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)、クラウドプロバイダー、ポスチャスキャナーは、どのチームにも対応しきれないほどの検出結果を生成し、リスクは「検出された」と「修正された」の間のギャップで蓄積していきます。ほとんどの検出結果は手つかずのまま放置されますが、修正が難しいからではありません。誰かがコンテキストを調査し、オーナーを特定し、修正が本番環境を壊さないことを確認し、さらに人員の数を超えるボリュームでそれを実行する必要があるのです。
この記事では、そのギャップを埋めるために、 Tamnoon が Amazon Bedrock上にエージェント型クラウド修復オーケストレーター「Tami」を構築した方法を紹介します。Tamiは、CNAPPやクラウドネイティブなソースから取り込まれた検出結果を自律的に調査し、修復が安全かどうかを評価します。その後、顧客のクラウドに変更が及ぶすべての場所で、ガードレールとガバナンスを備えて修正を生成・オーケストレーションします。このアプローチは、90日間で本番環境の問題ゼロで、重要なクラウドリスクの露出を 90%以上削減 90日以内に重大なクラウド露出を削減し、本番環境への問題はゼロでした。
Tamnoonについて
Tamnoonは、CNAPPと連携して動作するAIを活用したクラウドセキュリティ修復プラットフォームです。AIアシスタントのTamiは、人間のクラウドセキュリティ専門家が、AWS、Azure、Google Cloud、その他のクラウドプロバイダーの顧客環境全体における設定ミスや問題を調査、優先順位付けし、安全に修復するのを支援します。
Tamnoonは、チームがすでに使用しているCNAPPやクラウドネイティブツールと統合し、それらの検出結果を検証済みの本番環境で安全な修正に変換します。調査、優先順位付け、修復計画を含む作業のほとんどは、ライブ環境に何かが触れる前に実行されます。これこそが、自動修復を大規模に信頼できるものにしている点です。
クラウドセキュリティ修復の課題
セキュリティエンジニアは、1つの検出結果の調査に数時間を費やすことがあります。多くの場合、それは他の数十のアラートと同じ根本原因にたどり着きます。
- アラートの量が人員を圧倒する:CNAPPやスキャナーは数千の検出結果を生成します。チームはすべてをトリアージすることができず、重要なリスク露出が未解決のまま放置され、リスクが数か月にわたって増大します。
- 調査が手作業で反復的:各検出結果には、リソースのオーナーが誰か、何が依存しているか、修正が安全かどうかのコンテキスト収集が必要です。これにより、シニアエンジニアの時間が数時間単位で消費され、バックログのすべての項目で繰り返されます。
- 本番環境への影響への恐れが自動化を妨げる:チームは本番環境をダウンさせるリスクを負えないため、修復の自動化に躊躇します。修正が安全であるという確信がなければ、何も進みません。
- リアクティブな優先順位付け:関連する検出結果をクラスタリングしたり、修復の確信度をスコアリングしたりする方法がなければ、チームは一度に多くの問題を解決する根本原因に取り組むのではなく、アラートを線形的に処理していきます。
Tamnoonのソリューションは、検出結果の取り込みから検証済みの修正まで、パイプライン全体に対応します。このプラットフォームは、これらの課題を個別の問題ではなく、相互に関連する問題として扱います。
ソリューションの概要
Tamnoonは、最初の検出結果から修正の実行までをサポートします。このプラットフォームは、CNAPP、Cloud Security Posture Management(CSPM)プロバイダー、その他のセキュリティツールから検出結果を取り込み、統一されたスキーマに正規化します。その後、アセットと露出のコンテキストでエンリッチし、優先順位を付けます。そこから先はエージェント層が引き継ぎ、特殊化された一連のAIエージェントがそれぞれAWS上のイベント駆動型のサーバーレスアーキテクチャで実行されるため、すべてのステージが独立してスケールし、安全に障害を処理します。
Amazon Bedrock上のエージェントアーキテクチャ
このプラットフォームは、4つの特殊化されたエージェントに作業を委任します。それぞれが修復パイプラインの異なるフェーズを担当します:
- 調査エージェントは、数百万の実際の顧客クラウド環境からのトレーニングを活用してコンテキストを判断し、そのコンテキストをLLM-as-a-judgeによる検証レイヤーでフィルタリングします。修復の目標、運用スコープ、クラウドプロバイダー固有の検証について推論し、読み取り専用の調査ステップと完全な調査計画を作成します。
- 安全性スコアリングエージェントは、アセットごとにエビデンスチェーンを構築し、自動検証の結果とアナリストの調査結果を組み合わせます。各検出結果の修復を、意図的に保守的なバイアスを持たせてSAFE、RISKY、AWAITING DATAに分類します。疑わしい場合はダウングレードします。
- 修復エージェントは、安全性エージェントが安全と判断した検出結果に対してのみ有効化されます。順序、依存関係、条件について推論し、すべてのステップがバックアップ、修復、検証の構造に従い、ロールバックのガイダンスを含む修復計画を作成します。
- コード生成エージェントは、計画のステップを実行可能な修復に変換しますが、入力ガードレールが関連性とプロンプトインジェクションをスクリーニングした後に限られます。すべての成果物は、別個のレビュアーエージェントが出力を承認しなければならない自動化された生成・レビューループを通過します。
なぜAmazon Bedrockなのか
TamnoonチームがTamiの構築に取り掛かったとき、基盤モデル(FM)プラットフォームの選択は、その後のすべてを左右するものでした。Tamnoonの修復エージェントは、すべてが同じ種類の作業を行うわけではありません。一部のエージェントは、セキュリティ上の検知結果の根本原因を理解するための深い調査的推論を行います。別のエージェントは大量の検証を担当し、提案された修正を迅速かつ低コストでチェックします。さらに別のエージェントは生成されたコードをレビューし、タスクごとに品質とコストのバランスを取ります。それぞれのジョブに適切なモデルを、一つひとつ異なる統合を作り込むことなく割り当てることが、中核的な要件でした。
この要件こそが、Amazon Bedrockを自然な選択にしました。単一のAPIを通じて、各エージェントはそのタスクに最適な基盤モデルを呼び出すことができます。最も高性能なモデルは最も難しい推論を担当します。より効率的なモデルは、反復的で高スループットな作業を引き受けます。レビュー特化型のモデルは、出力品質とコストのトレードオフを最適化します。多数ではなく一つの統合であるため、状況の変化に応じてモデルを入れ替えたりアップグレードしたりでき、そのたびにアーキテクチャを作り直す必要はありません。
大規模運用におけるオーバーヘッドも、この決定のもう一つの要因でした。リクエスト量が増えるにつれ、Tamnoonはリージョン間の容量にトラフィックを分散させる独自のロジックを構築・維持することを避けたいと考えていました。Amazon Bedrock Cross-Region inferenceはこれを自動的に処理します。定義された地理的境界内の最適なAWSリージョンへ推論リクエストを自動的にルーティングし、カスタムルーティングコードを一切必要とせずにスループットを維持します。
セキュリティは最後の検討事項であり、クラウドセキュリティ企業にとって譲れないものでした。Bedrockでは、推論はAWS Identity and Access Management(IAM)でスコープされた権限のもと、Tamnoon自身のAWS環境内で実行されます。機密性の高い顧客データが信頼境界の外に出ることはありません。これにより、チームはTamiを支えるプラットフォームが、Tamnoonが自社サービスに課すのと同じ基準を満たしているという確信を得ました。
TamnoonがCNAPPやクラウドセキュリティツールと統合する仕組み
Tamnoonは、セキュリティチームがすでに運用している検知ツールの下流に位置します。Wiz、CrowdStrike、Palo Alto Cortex、Upwind、SentinelOne、Orca、CyeraなどのCNAPPや、AWS Security HubやAmazon GuardDutyなどのクラウドネイティブサービスは、環境における問題点の信頼できる情報源です。TamnoonはAPIベースの統合を通じて接続し、検知結果を共通フォーマットに正規化するため、Wizから来たものでもGuardDutyから来たものでも、設定ミスは同じように扱われます。検知ツールは基盤として残ります。Tamnoonはその後に続くエンドツーエンドの修復を提供します。
扱う検知結果ごとに、TamiはSAFE、RISKY、またはAWAITING DATAのRemediation Confidence Indicator(RCI)を割り当てます。この評価により、チームは何を自動化でき、何を先に人間によるレビューが必要かを把握できます。
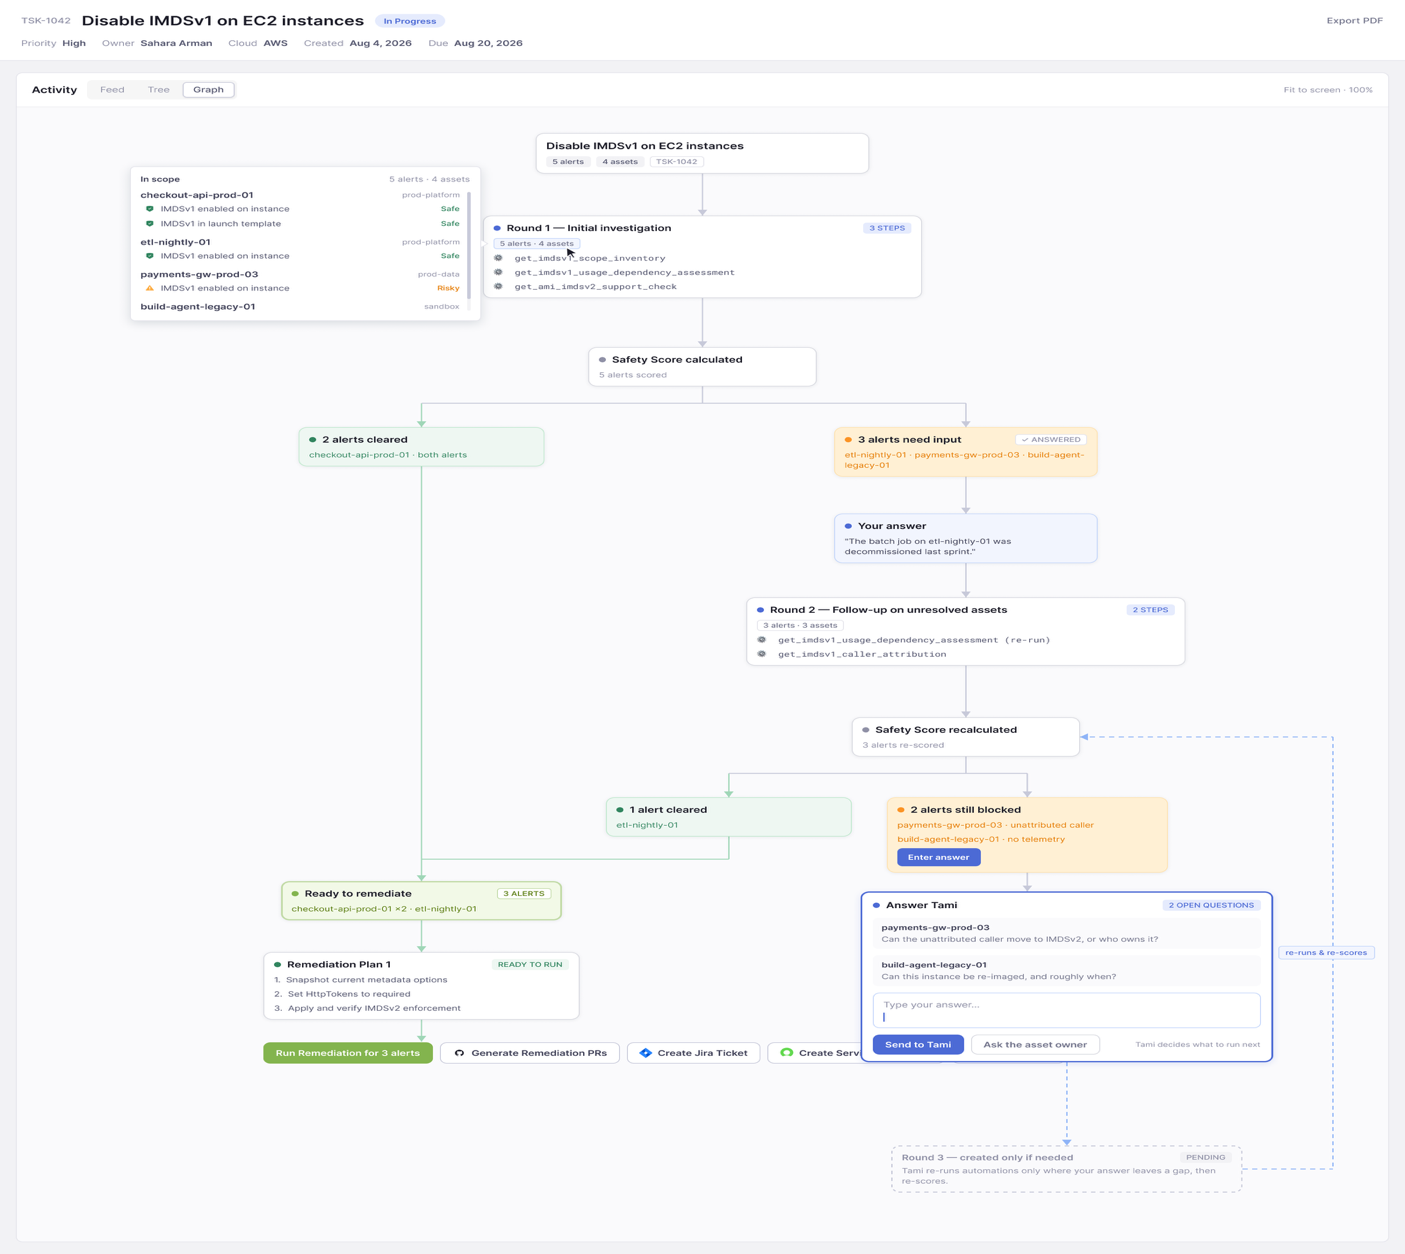
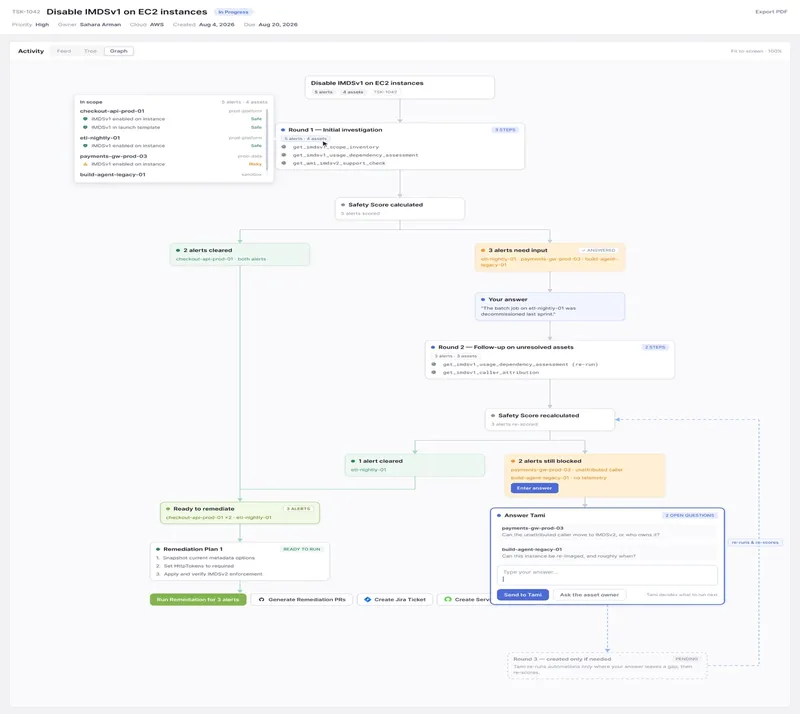
Figure 1: Tamnoonの稼働の様子
TamnoonのAWSアーキテクチャ
Tamnoonは完全に自社のAWSアカウント内で実行され、環境ごとに分離されています。ユーザーはAmazon API Gateway上に構築された単一のセキュアなエントリーポイントを通じてプラットフォームにアクセスし、暗号化はAWS Certificate Managerが管理し、サインインはAmazon Cognitoが処理します。そのエントリーポイントの背後にあるすべては、複数のアベイラビリティーゾーンにわたるプライベートネットワーク内で実行されるため、コアプラットフォームがインターネットに直接公開されることはありません。
その環境内で、Tamnoonは2種類のコンピューティングを組み合わせています。Amazon Elastic Kubernetes Service(Amazon EKS)がダッシュボードの背後にある常時稼働のサービスを実行し、AWS Lambdaが検知結果の収集、分析、修復の実行というイベント駆動の作業を担います。Amazon EventBridge、Amazon Simple Queue Service(Amazon SQS)、AWS Step Functionsを含む一連のAWSメッセージングおよびワークフローサービスがこれらのステップを調整し、大量の検知結果が確実かつ並列に処理され、単一の不良レコードが他の処理を停滞させることがないようにしています。
AIレイヤーはAmazon Bedrock上で実行されます。 Amazon Bedrock AgentCoreは、任意のフレームワークやモデルを使って大規模にエージェントを構築、接続、最適化するプラットフォームであり、Tamnoonのエージェントに無制限のアクセスの代わりに、統制されたアクション実行の手段を提供します。その後、Amazon Bedrock Guardrailsが、何かが実行される前にリクエストと生成されたコードの両方をレビューします。その他のプラットフォーム部分はサポートサービスが担います。状態管理のためのマネージドデータベースとキャッシュ、プレイブックとアーティファクト用のAmazon Simple Storage Service(Amazon S3)、認証情報用のAWS Secrets Managerにより、機密性の高いキーがアプリケーションコード内に置かれることはありません。
顧客側では、AWS Cloud境界の左側にあるすべてが、顧客がTamnoonに接続するものです。顧客は自社のAWS、Azure、Google Cloudアカウントをリンクし、検知結果の供給元となるセキュリティツールを組み込み、Slack、Jira、ServiceNow、GitHubなど、成果物を届けたい宛先を接続できます。
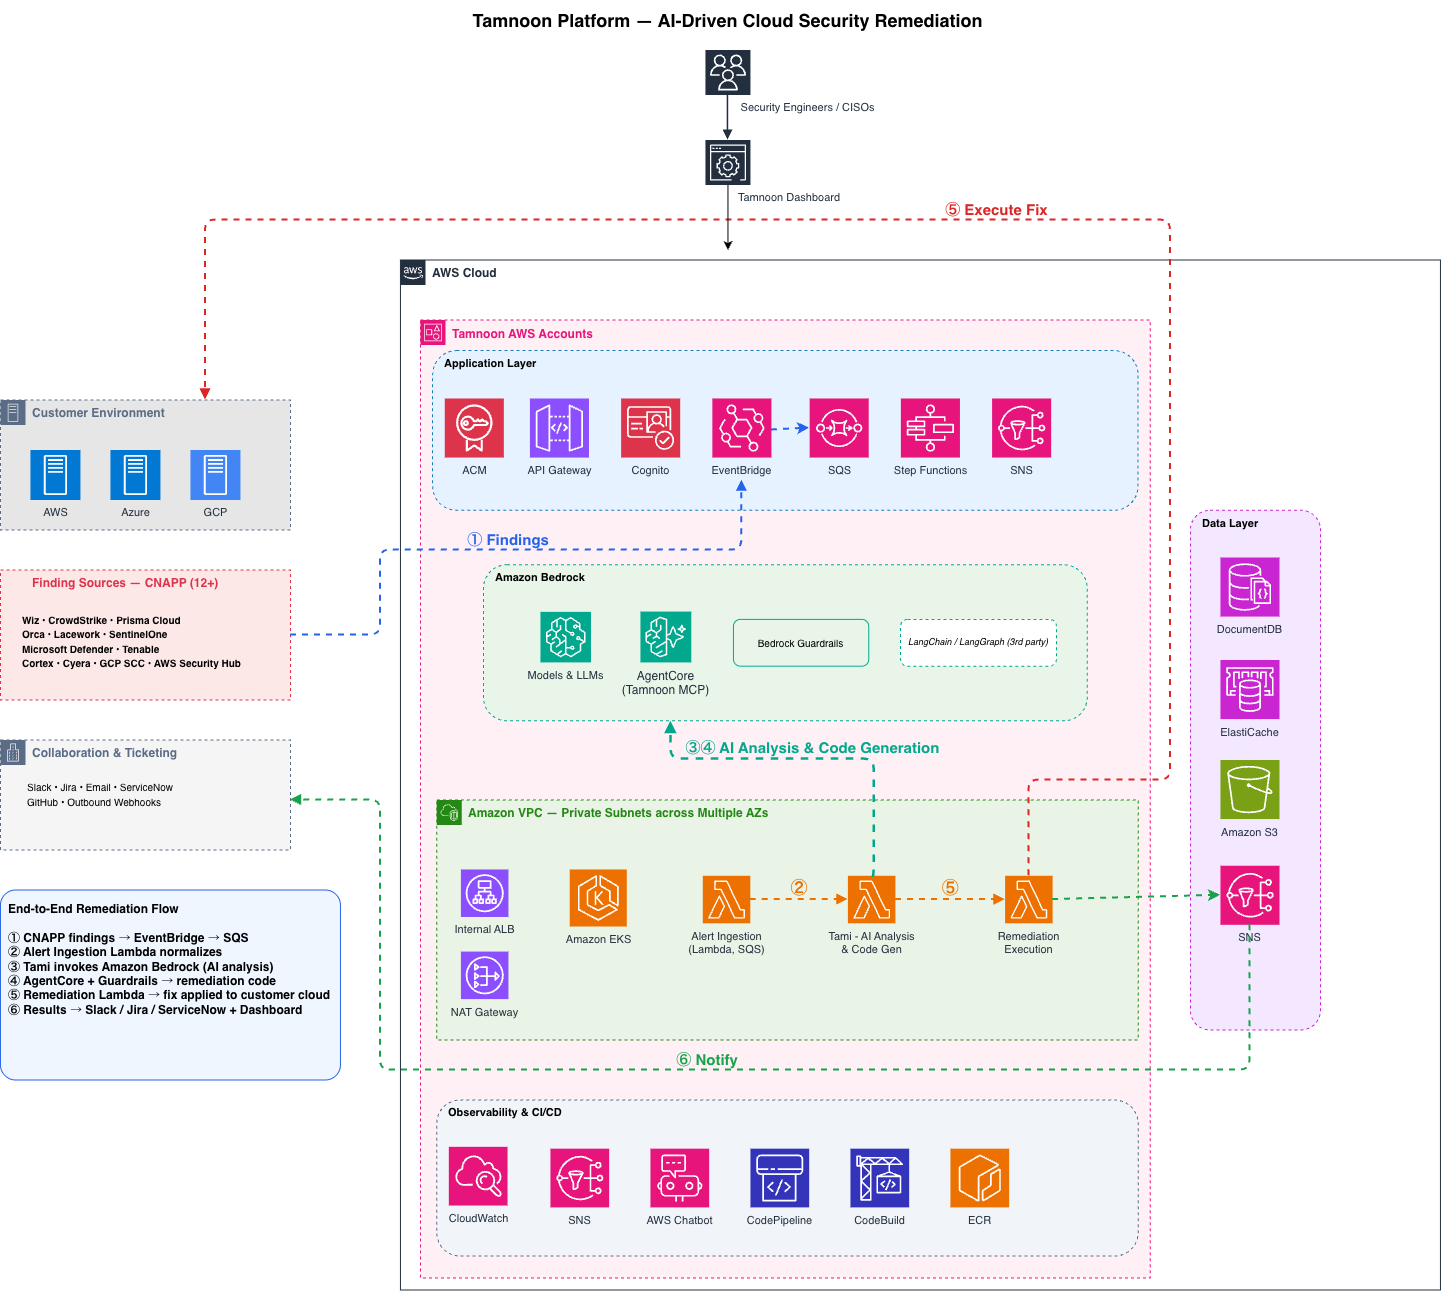
Figure 2: TamnoonのAWSアーキテクチャ
Tamnoonが本番環境での問題ゼロを維持する仕組み
本番環境での問題ゼロは、Tamnoonの顧客にとって現実であり、決して偶然ではありません。Tamnoonにおける自律性は、多層防御の安全アーキテクチャの中にあり、各レイヤーはその前のレイヤーが何かを見逃す可能性があると想定しています。
それは、修正案がドラフトされる前の段階から始まります。スコープに焦点を当て、意図的に慎重側に偏らせた独立した安全性評価が、変更を安全に実行できると結論付けるまで、いかなる修復も書かれません。そこから先、プラットフォームは読み取りと書き込みの間に明確な線を引きます。調査ステップは厳密に読み取り専用として検証されるため、問題を理解する作業が問題を変更することは決してありません。変更を加えられるのは修復パスのみであり、そこで行われるすべての変更には、バックアップ、検証、ロールバックの各ステップが伴います。
その規律は、絶え間ない自己批判によって強化されています。生成の各ステップには、出力を検証し、その批評を再生成にフィードバックするリフレクションのステップが対になっており、システムは常に自分の成果物を見直していて、それを鵜呑みにすることはありません。これらの推奨事項は、現実に即したものに保たれています。エージェントの出力は、自動化の結果、ユーザーのフィードバック、実際に解決済みのアラートから得たトレーニングデータに対して検証され、モデルだけでは正確な結果に到達できない場合には、人間がループに組み込まれます。
最後のセーフガードは実行の時点にあります。AIはクラウドの認証情報を一切保持しません。代わりに、実行は、顧客が管理するトラストの下で、短命かつテナントスコープの認証情報を通じて仲介され、作業を計画するエージェントから分離された隔離環境で実行されます。これらすべてを包み込むのが人間によるガバナンスです。修復処理は完全な監査証跡を備えた承認ワークフローを経て流れ、すべてのAI機能は顧客に届く前に社内で実証されています。
データセキュリティとコンプライアンス
Tamiは、アラートのペイロード、リソース識別子、設定ミス、修復のコンテキストといった機密性の高い顧客データを扱います。このデータはAWSのトラストバウンダリーの内部にとどまり、最小権限で実行され、監査可能である必要があります。Amazon Bedrockへの標準化がこれを可能にしています。
機密コンテンツはAWSの内部にとどまる
Tamiのすべてのワークロードは、サードパーティのLLMエンドポイントを呼び出すのではなく、 ChatBedrockConverse インターフェースを通じてAmazon Bedrock上のAnthropic Claudeを呼び出します。この単一の選択により、AIサプライチェーン全体が1つのAWSネイティブサービスの下に置かれ、顧客データの取り扱いに実際の影響が及びます。推論はTamnoon自身のAWSアカウント内の米国商用リージョンで完全に実行されるため、データがAWSの外に出ることはありません。リージョンごとのモデルの利用可能性については、 Amazon BedrockのAWSリージョン別サポートモデルを参照してください。Bedrockはプロンプトや完了結果を保持したり学習に使用したりしないため、そもそも顧客データが外部ベンダーに届くことはありません。
この境界は、ワークロードがスケールしても維持されます。Bedrockのクロスリージョン推論は、リクエストを米国の地理的境界内のリージョンへ自動的にルーティングし、アプリケーションが利用できるスループットを高めます。その背後にあるコンピュートもプライベートに保たれます。各サービスは、仮想プライベートクラウド (VPC) にアタッチされたAWS Lambda関数として、明示的なセキュリティグループを持ちパブリックなインバウンドアクセスがなく、アウトバウンドが厳しく制限されたプライベートサブネットで実行されます。
モデルに到達する内容の保護
ペイロードには機密性の高い詳細が含まれる可能性があるため、TamiはすべてのリクエストとレスポンスにAmazon Bedrock Guardrailsを適用しています。ポリシーはBedrockレイヤーで強制されるため、3つのサービスすべてを一様にカバーし、個々の関数のプロンプトロジックがこれを回避することはできません。この単一の強制ポイントは、いくつかのことを同時に行います。
第一に、機密データを保護します。PIIやシークレットに類するコンテンツは、保存されたり表示されたりする前にマスクされるため、機密情報が本来あるべきでない場所に残ることはありません。また、プロンプトインジェクションに対する防御にもなり、これは、権限のないユーザーが影響を与えうる信頼できない所見をTamiが扱うため重要です。ガードレイヤーでのフィルタリングにより、細工されたペイロードがモデルを乗っ取ったりコンテキストを持ち出したりすることを防ぎます。最後に、拒否トピックとコンテンツフィルターにより、モデルの出力はセキュリティ修復のみにスコープされ、それ以外には及びません。すべての介入はAWS CloudTrailとともに記録され、エンタープライズ顧客に明確なガバナンス証跡を提供します。
最小権限アクセス
プラットフォーム全体のアクセスは、サービスごとに専用のIAM実行ロールを通じて行われるため、各関数は必要なものにのみアクセスでき、それ以上には及びません。この原則は、TamiがAmazon Bedrockにアクセスする方法に最もよく表れています。Bedrockに関する唯一の権限は bedrock:InvokeModelで、特定の推論プロファイルおよび基盤モデルのARNにスコープされています。モデルの管理、トレーニング、エクスポートを行う能力はありません。
同じ規律が他のすべての依存関係にも及んでいます。AWS Secrets Managerへのアクセスは、関数が実際に使用する2つのシークレットに制限され、SQSアクセスは自身の入力キューに限定され、Amazon CloudWatchへの書き込みは名前空間によって制限されています。設計のどこにも、広範なオールマイティなロールは存在しません。関数はマネージドポリシーの AWSLambdaBasicExecutionRole と AWSLambdaVPCAccessExecutionRole にのみアタッチされ、それより広いものは一切ありません。
マルチテナントの分離とガバナンス
テナントを分離し続けることは基本的な要件であり、最初の呼び出しから強制されています。サービス間呼び出しはCognitoを通じたOAuth2クライアントクレデンシャルを使用してアプリケーションごとにスコープされ、作業はテナントコンテキストが付与されたSQSメッセージを1件ずつ処理します。その結果、1回の呼び出しが触れるのは、常に1つのテナントのデータだけです。
この保証の多くは、プラットフォーム全体をコードとして扱うことから生まれています。IAMポリシー、ネットワーク配置、モデルID、アラームはすべて、バージョン管理されたAWS CloudFormationおよびSAMテンプレートに存在するため、すべての権限とモデルバージョンがソース管理でレビュー可能であり、手動のコンソール変更によって同期がずれることもありません。特にモデルのバージョンは日付付きの識別子に固定されており、例えば claude-sonnet-4-5-20250929のような形になるため、モデルの変更は常に明示的でレビュー済みのコード変更であり、サイレントなアップグレードではありません。
この透明性はランタイムにも及びます。すべての推論呼び出しはAWS CloudTrailに記録され、呼び出し元のロールに帰属します。また、温度をゼロに設定した決定論的なデコーディングにより、スコアリングとプランニングが実行ごとに一貫して保たれます。障害処理も同じ厳格さで管理されています。各サービスには、リドライブ付きの入力キュー、エラーハンドラー関数、デッドレターキュー、およびオンコールにつながるタイムアウトとDLQの深さに対するCloudWatchアラームが備わっています。障害は封じ込められ、観測可能であり、サイレントに失われることはありません。
結果と影響
TamiはTamnoonの顧客基盤全体で1,400万件を超えるクラウドアラートを分析しており、この数値はTamnoonの 2026 State of Cloud Remediationレポートで追跡されています。Tamiが下す判断は、こうした実際の環境から学習されたパターンを反映しています。
典型的な顧客にとって、その成果は早く現れ、通常は90日以内です。
| 指標 | 導入前 | 導入後 |
| 重大なクラウドエクスポージャー | アラートが人員の処理能力を上回り、数か月にわたって増大し続ける | 90日で最大90%削減(ソース) |
| 修復効率 | 優先順位の判断ができない何千もの生アラート | 根本原因のクラスタリングによる最大100倍の効率化(ソース) |
| 本番環境への影響 | リスクを理由にチームが自動化を避けている | 数百万のワークロード全体で本番環境への影響ゼロ |
| エンジニアの時間 | 1件の検出につき数時間、それがバックログ全体で繰り返される | 顧客基盤全体で週に13,000時間以上の削減(ソース) |
圧縮率とゼロ影響の数値はTamnoonの調査に基づくものです。この傾向は一貫しており、未解決のエクスポージャーの減少、手作業の大幅な削減、そして修正自体によるダウンタイムゼロが示されています。
結論
クラウドの検出事項について推論できるエージェントを構築するのは、比較的容易な部分です。本番環境で動作することを信頼できるエージェントを構築することこそが難しい部分です。Amazon Bedrockは、単一のAPIを通じて高性能な基盤モデルへのアクセスと、エージェントアプリケーションを構築するためのツール群(オーケストレーション、ツール使用、ガードレール)を提供するフルマネージドサービスです。この組み合わせがここで重要なのは、明確な理由があります。本番のクラウドインフラストラクチャへのアクションには、強力な推論能力と厳格な安全境界の両方が求められるからです。
それを可能にする4つの要素:
- エクスポージャーが実際に解消される:Tamnoonはチケットやワークフロー自動化ではなく、稼働中のクラウドインフラストラクチャに対して動作します。バックログは脇に移されるのではなく、実際に減っていきます。
- 本番リスクなしで自律性を拡張:提案されたすべてのアクションには信頼度の評価が付きます。SAFEのアクションは自動実行でき、AWAITING DATAやRISKYのアクションはTamnoonの常駐クラウドエンジニアの対応を引き出します。
- 既に購入済みのスタック上で動作:Tamnoonは主要なCNAPPやクラウドセキュリティツールの上で動作します。既に支払っているすべての検出ツールは、その検出結果がついに解消されることで、ようやく投資効果を発揮し始めます。
- 人員を増やさずにチームの処理能力を拡張:フロンティアAIの迅速かつ安全な導入により、ヘッドカウントを増やすことなく、アナリスト1人あたりの解消できるエクスポージャーが増えます。
次のステップ
同様のアーキテクチャを使い始めるには、以下を検討してください:
- 詳しく見る Amazon Bedrock およびそれを通じて利用できるモデルについて。
- 確認してください: Amazon Bedrock ドキュメント を読んでアーキテクチャを計画しましょう。
- Tamnoonとのデモを予約 して、今後90日間でどれほどの重要なクラウドのエクスポージャーを解消できるかを確認しましょう。