
本日、Private Endpointsをリリースしました。OpenRouterはすでに、チームが使用する公開モデルを1つのAPIの背後にまとめています。今回、チーム専用のデプロイも同じAPIで提供できるようになりました。ファインチューニング済みモデル、公開モデルの専用デプロイ、プロバイダーとの予約キャパシティをお持ちの場合、それらをカタログの他のモデルと並んでOpenRouter経由でルーティングできます。チームは現在使用しているAPI、モデルスラッグ、ルーティング設定をそのまま使えます。プライベートエンドポイントは組織内からのみ表示されます。
Private EndpointsはEnterpriseプランのアドオンです。アカウント担当者に組織向けの有効化を依頼するか、 チームに問い合わせてください.
できること
ファインチューニング済みモデルや予約キャパシティは、これまでOpenRouterとは別のセカンド統合を必要としていました。現在はデプロイをプライベートエンドポイントとして登録し、すでに使用しているAPI経由で呼び出せます。ダウン時やレート制限到達時のオプションのバックアップとして公開プロバイダーを設定できます。承認した組織のみがそれを閲覧でき、公開モデルリスト、ランキング、検索、チャート、ベンチマークには一切表示されません。
例えば、組織が DeepSeek V4 Pro の専用Azureデプロイを持っている場合、それを deepseek/deepseek-v4-pro のプライベートエンドポイントとして登録でき、アプリはそのスラッグを呼び出し続けられます。組織内ではデフォルトでプロバイダーリストの先頭に移動し、 Model Fallbacks, Provider Selection をはじめとするルーティング機能は他のプロバイダーと同様に動作します。OpenRouterは BYOKを通じてお客様のAzureキーでアクセスするため、Azureから直接請求されます。
予約キャパシティも同様に扱えます。プライベートエンドポイントを向ければ、組織のトラフィックはデフォルトでまずそこに送られます。レート制限や利用不可の場合、OpenRouterは設定済みのプロバイダー設定とBYOKフォールバック設定の範囲内で、オーバーフローを公開プロバイダーに送信できます。
エンドポイントのセットアップ
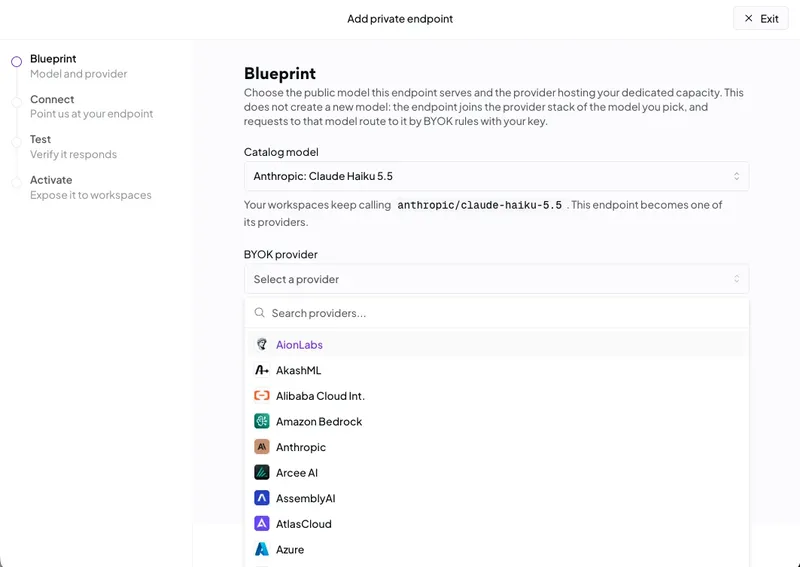
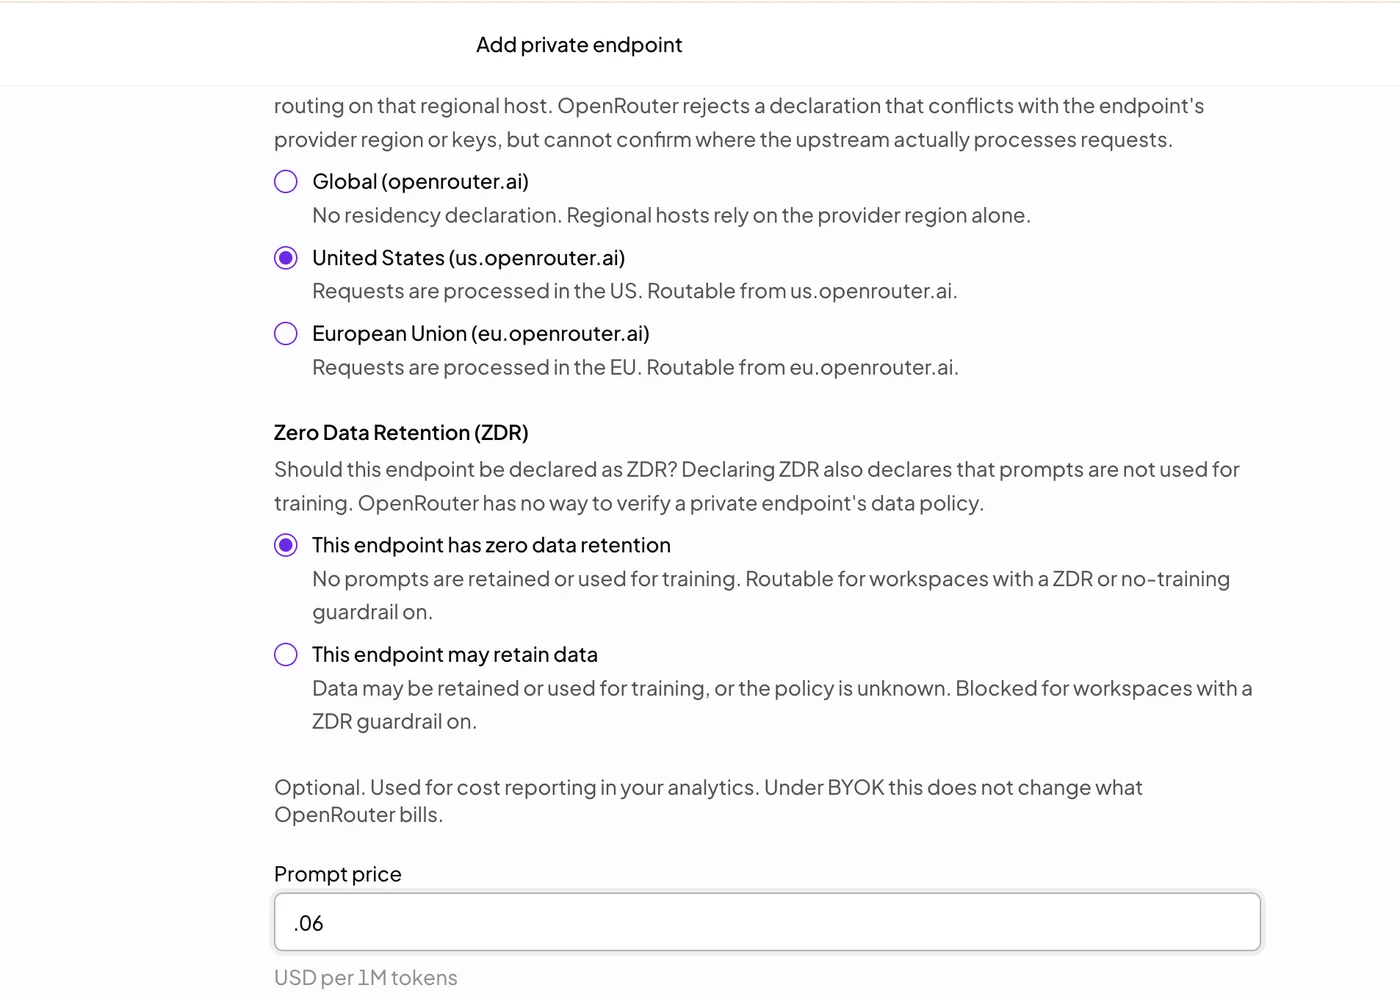
Private Endpointsが有効化されると、組織の管理者がアカウントの Private Endpoints ページからデプロイを登録します。デプロイは、OpenRouterがお客様自身のキーでアクセスするため、 BYOKに対応している当社サポート対象のプロバイダーでホストされている必要があります。また、そのモデルのスラッグと機能を引き継ぐため、OpenRouterカタログにすでに存在するモデルを提供している必要があります。コストレポートに正確に表示されるよう独自の料金を設定でき、デプロイがプロンプトを保持するかどうかを宣言します。
新しいエンドポイントにルーティングされる前に、OpenRouterはワークスペースの1つに保存されたプロバイダーキーを通じて、実際のリクエストを1件送信します。このリクエストにより、キーが受け付けられること、デプロイがOpenAI互換形式に対応していること、ストリーミングが動作すること、課金用のusageが返されること、モデルIDが登録内容と一致することが検証されます。合格すると、エンドポイントを有効化でき、組織内のワークスペースがモデルスラッグで呼び出せるようになります。それまでは非表示のまま呼び出せません。
コードからのエンドポイント管理
複数のエンドポイントを運用している場合や、インフラをコードで管理している場合は、設定ページを使わずに済みます。 Private Endpoints API は、ドラフトの登録とテストチェックの実行から、有効化、料金更新、一時停止、削除まで、ライフサイクル全体をカバーします。組織の Management API keyで認証され、1回のcreate呼び出しでエンドポイントの登録、テスト、有効化が行われます。
curl https://openrouter.ai/api/v1/private-endpoints \
  -H "Authorization: Bearer $OPENROUTER_MANAGEMENT_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: gpt-4o-prod" \
  -d '{
    "model_permaslug": "openai/gpt-4o-2024-08-06",
    "provider_slug": "openai",
    "base_url": "https://api.openai.com/v1",
    "upstream_model_id": "gpt-4o-2024-08-06",
    "pricing": { "prompt": "0.0000025", "completion": "0.00001" },
    "activate": { "workspace_id": "<workspace-id>" }
  }'
テストチェックに失敗した場合、ドラフトは保持され、失敗したチェックとともに返されるため、修正して再試行できます。The Idempotency-Key ヘッダーによりリトライが安全になります(同じキーを繰り返し指定すると、最初のリクエストで作成されたエンドポイントが返されます)。 OpenRouter Terraform provider は、これらすべてを openrouter_private_endpoint リソースにラップします。つまり terraform apply が登録、テスト、エンドポイントの有効化を行い、 terraform destroy がそれを削除します。
知っておくと良い点
- エンドポイントをプライベートに設定しても、それは Zero Data Retention エンドポイントになるわけではありません。プロバイダーはプロンプトを以前とまったく同じように扱い、OpenRouter はデプロイの登録時に宣言されたデータポリシーを記録します。
- プライベートエンドポイントは次のものを利用できます リージョン内ルーティング セットアップ時に地域を宣言した場合、または OpenRouter がアドレスから地域を判定できる場合。へのリクエストは
us.openrouter.aiまたはeu.openrouter.aiそのリージョン内のデプロイメントへルーティングします。The In-Regionルーティングガイド サポートされているプロバイダーの一覧を示します。 - プロバイダーキーは、エンドポイントを呼び出す各ワークスペースの BYOK の下に保存されている必要があり、セットアップ時のテストリクエストでもそこに必要となります。
- 各組織にはデフォルトで最大10のプライベートエンドポイントを設定でき、セットアップ中のエンドポイントもこの上限にカウントされます。
はじめに
プライベートエンドポイントはEnterpriseプランのアドオンです。組織で有効にするには、アカウント担当者にお問い合わせいただくか、 チームに話を聞く.
有効にすると、組織の管理者はそこから最初のエンドポイントを追加できます。 プライベートエンドポイント アカウントのページ、またはManagement APIキーを使って以下から Private Endpoints API.