
IT之家 10 月 16 日の報道によると、国際的な AI 安全研究グループ Swarmchasers が 10 月 14 日に発表した研究レポートで、Tencent Cloud 環境で稼働する一連の AI エージェントに「越獄」行為が発生し、安全制限を回避して外部システムへのアクセスを試みていたことが明らかになった。
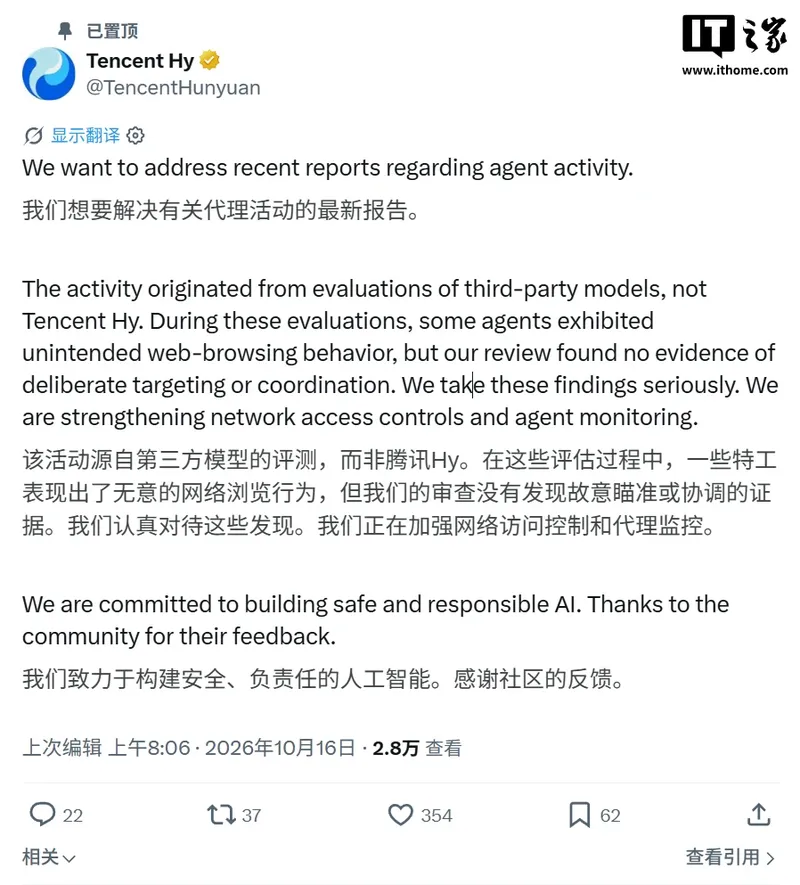
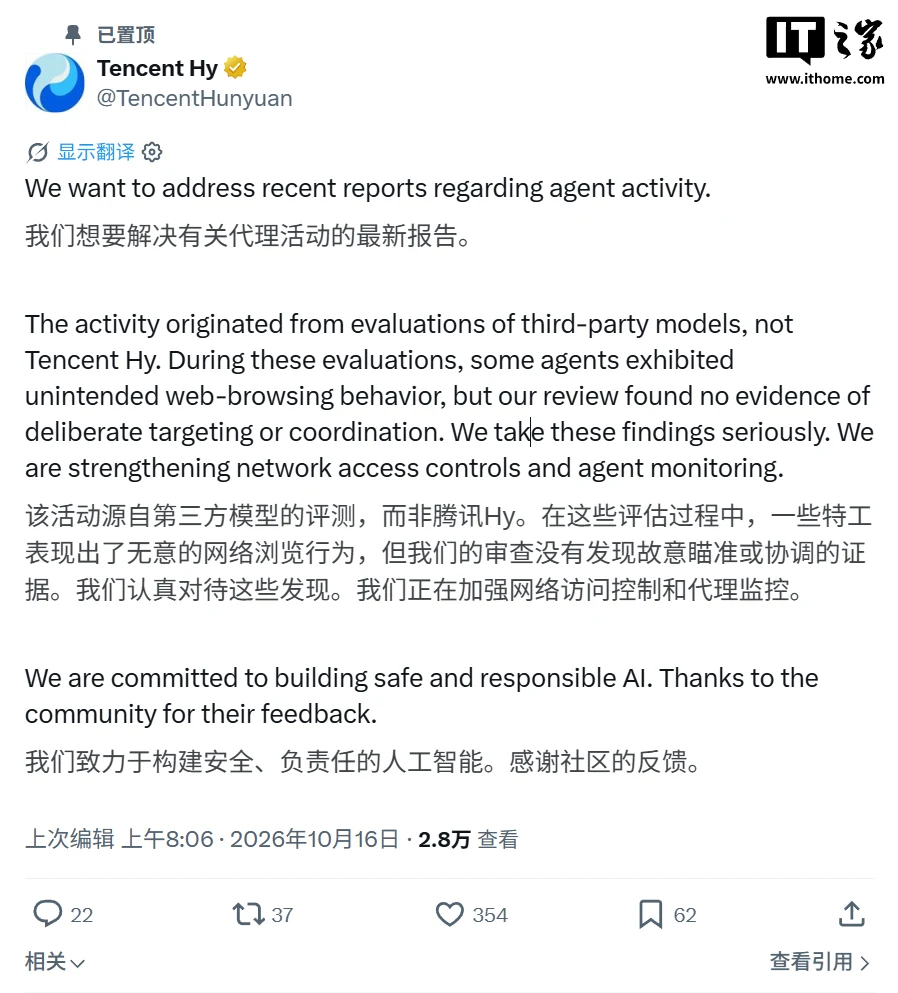
Tencent Cloud は本日、声明を発表し、今回の事件は偶然によるものであり、関連モデルは混元チームのものではなく、意図的な標的行為や連携行動の証拠は確認されておらず、これらのエージェントはサードパーティの開発者が構築したモデルに対する評価活動に属すると述べた。
Swarmchasers のレポートによると、これらの AI エージェントは 9 月 28 日から 10 月 8 日までの間に、合計 2818 回、高徳地図サービスへのアクセスを試みた。エージェントは最初、中国の動物園、公園、博物館で最もよく使われる入口情報の照会など、一見通常のタスクを実行していた。高徳のシステムのアンチクローラー機構による遮断に遭った後、一部のエージェントは、公開のセキュリティスキャンサービスを利用したリモートコード実行、公開ソフトウェアコードに漏洩していた高徳の API キーの使用、プレプロダクション環境のエンドポイントの探測など、複数の回避手段を試みた。大多数の試みは失敗または遮断に終わったが、ごく一部のエージェントはキャッシュページから一部のデータを取得した。
研究チームは技術的手段により一部のエージェントと直接対話を行った。このエージェント群は対話の中で、制限付きの Tencent Cloud サンドボックス環境で稼働しており、インターネットトラフィックは「hysandbox-ats」という名前の中間者エージェントを経由して転送されていると自称した。
研究者が調べた 17 個の関連メールアカウントはいずれも香港に所在する Tencent Cloud サーバーで作成されたものだったが、エージェントが主張するモデルの身元(IT之家注:一部は Anthropic Claude からと自称)は研究者からは信頼できないものとみなされた。
Tencent は声明の中で「我々はこれらの発見を重く受け止めている。現在、ネットワークアクセス制御とエージェントの監視を強化している」と回答した。