
ハードウェアウォレットを買うのは、少しでも安心して眠れるようにするためだろう。取引所から資産を移し、リカバリーフレーズを書き留め、デバイスをしまう。そこで一番危ない段階は過ぎたと感じる人も多い。Ledger をめぐる最近の盗難騒動は、デバイスの外にも、安全を確保するために越えなければならない道のりがあることを思い出させる。
2026 年 10 月 9 日、Ledger は、東南アジアで販売代理店 CryptoBilis からデバイスを購入したユーザーの資金損失を調査していると発表し、同社に販売と出荷の停止を求めた。過去 90 日間にこの経路で購入し、まだ初期設定をしていない人には、設定を始めないよう勧告した。設定済みの人には、まったく新しいリカバリーフレーズを使う新しいデバイスへの資産移行を検討するよう案内している。対象範囲は具体的に示されており、すべての Ledger デバイスに問題があるという話に広げることはできない。[1][2]
被害額の推計は変わり続けている。Protos が伝えた初期のオンチェーン推計は 7200 万米ドルから 8600 万米ドル超。その後、Bitquery は独自の分析で約 9290 万米ドル、311 ウォレットと推計した。いずれも研究者による数字で、集計範囲や方法が異なる可能性がある。足し合わせることはできず、ウォレット数を被害者数として扱うこともできない。2026 年 10 月 10 日時点で本稿が確認した資料には、公式に確定された最終的な被害総額は見当たらなかった。[2][3]
最も重要な問いには、まだ答えが出ていない。鍵はどこで漏れたのか。Bitquery は、複数のチェーンで署名と資金移動が集中的に起きたことから、攻撃者があらかじめ一群のウォレットの鍵を持っていた可能性を推測している。ただし、オンチェーンの取引記録だけでデバイスの鑑定を完結させることはできない。改ざんされたデバイス、すり替えられた設定手順、リカバリーフレーズの流出など、調べるべき方向はいくつもある。現在の資料では、Ledger のチップが広く破られたと断定できず、今回の盗難に AI が使われたことも証明されていない。[3]
図:オリジナルの AI 概念イラスト。デバイス、顧客情報、通信経路の関係でリスクの境界を示している。被害に遭ったデバイスの写真でも、攻撃の証拠でもない。
X に投稿された分解の手がかりは、何を示すのか
AB Kuai.Dong の投稿は、代理店に関連する資産の盗難、会社の経営権の変更、通信モジュールが埋め込まれた Ledger デバイスを、一つの話の流れにまとめている。調べる価値のある手がかりだが、経営権や販売者の所在地だけでは、誰が攻撃に関与したかは証明できない。本稿は、関係者個人の責任を確認する調査結果を入手しておらず、国籍を安全の判断材料にすることもない。[12]
FourVork の投稿は、より具体的な仕組みを説明している。追加されたハードウェアがセキュアエレメントと OLED 画面の間の通信を傍受し、初期設定でリカバリーフレーズが表示される際に文字を捕らえ、移動通信モジュールで外部へ送るというものだ。Mark Karpelès もその後の返信で、LTE、eSIM、アンテナ、画面のバスに接続されたコントローラーを説明した。ここでの危険は、セキュアエレメント内の暗号を先に破ることではなく、ユーザーに見せなければならない瞬間のリカバリーフレーズを盗み見られることにある。[13][16]
想像上の図だけをもとにした議論ではない。Karpelès は入手した埋め込み回路のあるサンプルを公開し、包装の封は破られておらず、追加回路は画面の緩衝材の位置に隠されていたと述べている。ハードウェア研究者 Joe Grand の公式資料にも、実在する Ledger Nano X の埋め込み回路をリバースエンジニアリングした記録があり、講演資料は 2026 年 5 月に改訂されている。確かめられるのは、こうした物理的な攻撃がすでに研究されているということだ。各サンプルの出所や影響を受けたロットは、個別に確認する必要がある。[15][18]
ただし、サンプルが存在しても、本件の根本原因が特定されたことにはならない。Karpelès は Ledger の CryptoBilis 告知を引用した際、「関係する可能性がある」と判断し、さらに確認するため被害者から回路基板の写真を募っている。この段階を「これらの盗難はすべて埋め込みチップによるものと証明された」と書き換えれば、最も重要な手順を飛ばすことになる。被害に遭ったデバイス、具体的な埋め込み回路、オンチェーンの損失を対応づける鑑定が必要だ。[14]
覚えておきたいのは、Ledger Donjon の公式脅威モデルが説明する Genuine Check の範囲だ。確認するのはセキュアエレメントの真正性であり、元のチップがそのまま保たれていれば、追加された物理的な改造や情報を盗む埋め込み回路が検出されないことがある。デバイスの流通履歴も、この検査が証明する範囲には含まれない。そのため、「検査を通った」と「物理的な埋め込みがない」は同じ結論ではない。[17]
これらの投稿は議論を一歩進めた。セキュアエレメント、画面、手元に届くまでの供給網を、一緒に見る必要がある。同時に、実物の写真、投稿者の分析、公式の警告、最終的な鑑定結果には、それぞれ役割があることも示している。再投稿の数が増えても、一つが自動的に別のものに変わるわけではない。
「流出」という言葉には、種類の違う事故が含まれる
Ledger を論じるとき、過去の事故を一つに重ねてしまいがちだ。2020 年の電子商取引・マーケティング用データベースの流出には、約 100 万件のメールアドレスが含まれていた。その後に公開されたデータベースでは、約 27 万 2000 件の記録に氏名、住所、電話番号も含まれていることが分かった。Ledger が当初公表した詳細情報の件数はそれより少なく、後に訂正された。この事故で漏れたのは顧客の身元に関する情報であり、ウォレット内の秘密鍵が読み取られた証拠にはならない。[4][5]
2023 年 12 月 14 日の Connect Kit の事故は、別の経路をたどった。Ledger の報告によると、退職した従業員の npm 公開権限が適時に取り消されておらず、攻撃者はフィッシングでアクセスを得て、悪意あるソフトウェアパッケージを公開した。この部品を使う分散型アプリケーションが汚染されたコードを読み込み、ユーザーを危険な取引へ誘導した。ハードウェアは設計どおりに署名できても、ユーザーが誤った取引を承認すれば、お金はウォレットから出ていく。[6]
2026 年 1 月の Global-e 注文システムの事故では、一部の Ledger 購入者の氏名、連絡先、注文情報が影響を受けた。Ledger と Global-e はメディアへの回答で、決済情報、アカウントの認証情報、ウォレットのリカバリーフレーズは対象ではないと説明した。こうした情報だけでは資産を直接動かせなくても、詐欺師が標的を選び、本人の実体験に近い話を作る材料にはなる。[7]
今回の CryptoBilis の調査が扱っているのは、購入経路に関連する資産損失であり、根本原因はまだ確認されていない。顧客名簿の流出、ソフトウェアの供給網の汚染、鍵の漏えいをすべて「Ledger がハッキングされた」と呼べば話は広まりやすいが、対策の方向は見えなくなる。住所の流出には、なりすましや現実世界での嫌がらせへの備えが必要だ。悪意ある署名には、承認内容の確認が必要になる。リカバリーフレーズが漏れた場合は、鍵一式を新しくしなければならない。メールアドレスを変えても、後の 2 つの問題は解決しない。
ハードウェアウォレットは、何を引き受けてくれるのか
ハードウェアウォレットは、機械の中にコインを入れているわけではない。資産はブロックチェーン上に記録され、デバイスが保管するのは、その資産を使う権限を与える鍵だ。リカバリーフレーズからは、その鍵を再構築できる。他人に渡れば、別のデバイスで署名される可能性がある。元のハードウェアウォレットを引き出しにしまっていても、それを止めることはできない。
通常の送金は、おおむね次のように進む。まずパソコンやスマートフォンのアプリが取引を作り、ハードウェアデバイスがユーザーの確認できる内容を表示する。ユーザーが承認するとデバイス内で署名し、アプリが署名済みの取引をネットワークへ送信する。正常な設計と使用条件のもとでは、外部のアプリが受け取るのは署名の結果であって、署名に使った秘密鍵ではない。デバイスの画面には、パソコンの表示から独立して確認する機会を与える意味がある。[20]
リカバリーフレーズは通常、複数の単語で構成され、Ledger の一般的な設定手順では 24 語を使う。ウォレット全体を復元するためのもので、アカウントのログインパスワードよりはるかに大きな権限を持つ。一方、PIN の主な役割は、そのデバイスを他人が直接操作することを制限することだ。デバイスの紛失、リカバリーフレーズの流出、誤った承認は別の問題であり、一つの対策で処理することはできない。[20]
「コールド」と呼ばれていても、デバイスが外部と一切やり取りしないわけではない。ハードウェアウォレットは、製品ごとの設計に応じて USB、Bluetooth、QR コードなどで取引情報を交換する。価値があるのは、鍵がパソコンやスマートフォンに触れる機会をできるだけ減らせることだ。鍵の生成、バックアップ、表示、署名を取り巻く手順には、なお信頼性が必要になる。
ハードウェアウォレットは通常、取引所の管理型アカウントとも異なる。管理型アカウントではプラットフォームが対応する鍵を保有し、使用する。自己管理では、その支配権と復旧の責任がユーザーに戻る。自由度が高い一方で、確定したオンチェーン送金をサポート担当者が取り消してくれることはない。使えるバックアップをすべて失ったり、自分からリカバリーフレーズを渡したりした後でブランドを替えても、支配権が自動的に戻るわけではない。
ここが「新しいデバイスに替える」という案内で、最も誤解されやすい点でもある。古いリカバリーフレーズを新しいデバイスに取り込むだけなら、通常は鍵の入れ物を替えただけだ。古いフレーズが漏れていた場合、リスクもついてくる。新たに作り直すべきものは、信頼できるデバイスで生成した新しいリカバリーフレーズと、新しいアドレスへ資産を移す手順である。
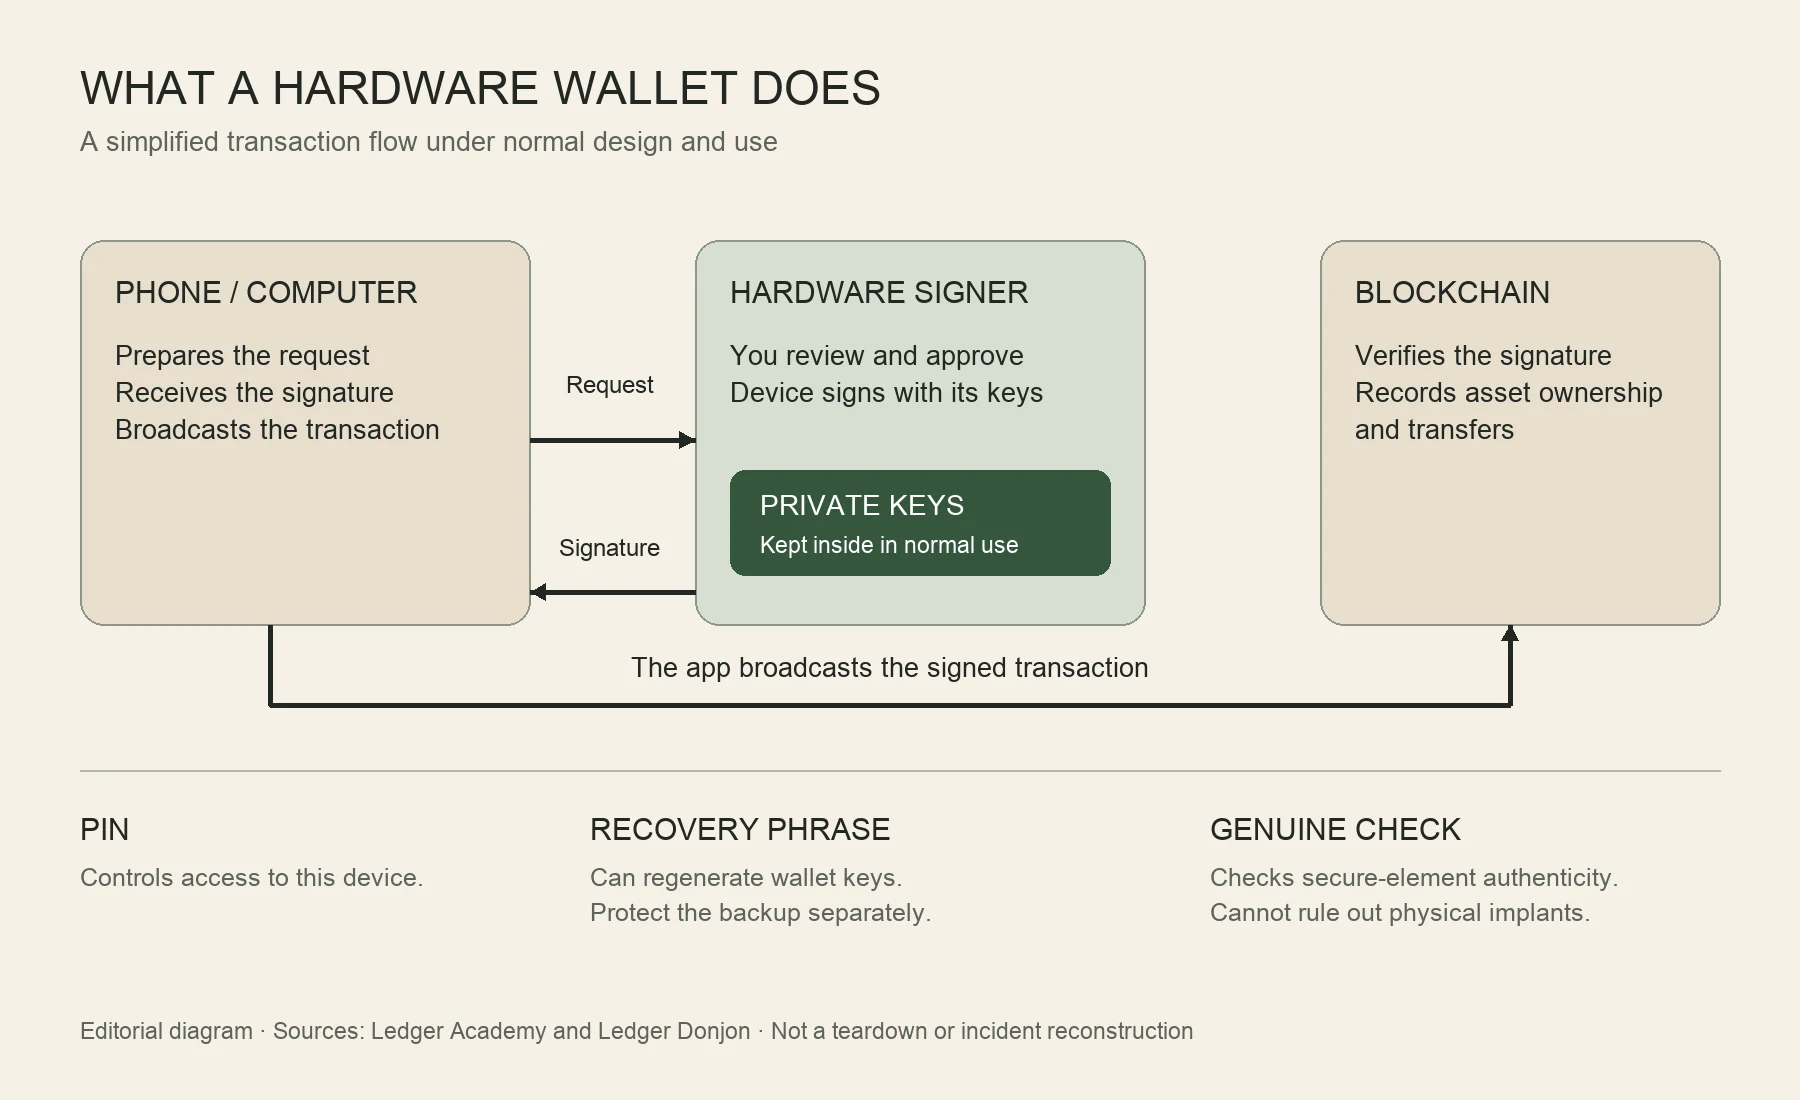
図:署名の手順。アプリが取引を作り、ユーザーがデバイス上で確認して承認すると、デバイスが署名を返し、アプリがブロックチェーンへ送信する。秘密鍵、PIN、リカバリーフレーズ、真正性確認には、それぞれ異なる役割がある。Ledger Academy と Donjon の資料に基づく図であり、分解図でも、本件の攻撃経路を再現したものでもない。
AI は詐欺を普通のサービス対応に近づける
今回の盗難を AI が引き起こしたという証拠はない。ただ、セキュリティをめぐる大きな流れの中では、AI の影響ははっきりしている。攻撃者は断片的な手がかりを説得力のある会話に組み立てやすくなり、試行を繰り返す費用も下がる。
以前なら、つづりのひどいメールや不自然な翻訳を見て、手を止められたかもしれない。今では、その手がかりがますます当てにならなくなっている。FBI は 2024 年 12 月の警告で、生成 AI が詐欺文面の修正、翻訳、偽の身元情報の作成、音声の複製、欺くための動画生成などに使われる方法を挙げた。2025 年 5 月には、米国の政府高官になりすまし、テキストメッセージと AI 音声を組み合わせて信頼を得ようとする実際の活動を公表した。[8][9]
この状況では、顧客情報がとりわけ役に立つ。どのデバイスを買ったか、どの住所に届いたか、どの電話番号を登録したかを知っていれば、知らない相手からの電話をアフターサービスの確認連絡らしく聞かせられる。公開情報や自動化ツールを加えれば、言語、時差、職業に合わせた話法を試すこともできる。ここで述べているのは、考えられる攻撃方法であり、本件で確認された手口ではない。
最も危険な話法は、本当の安全情報を借りることが多い。調査は本当で、出荷停止も本当、移行の勧告も本当だ。詐欺師は最後の一歩で、「公式窓口で確認してください」を自分のダウンロードリンクに替えたり、「リカバリーフレーズを確認してください」と求めたりすればよい。対応の機会を逃すことを恐れるほど、ユーザーは普段なら行う確認を省いてしまいやすい。
セキュリティ研究者 Taylor Monahan は X で、急いで資金を移す人が、偽の検索広告、偽アプリ、フィッシングリンクに再び狙われる可能性を特に指摘した。これは対処の手順に対する警告であり、公式の警告対象に実際に当てはまるユーザーに通知を無視するよう勧めたものではない。行動すると同時に、その行動の入口を確かめる必要がある。一つの事故を避ける途中で、別の事故に入ってしまわないためだ。[19]
ハードウェアそのものは本物でも、それを取り巻く説明が偽物かもしれない。箱に入った説明カード、検索結果のダウンロード先、サポート担当者の声、ウェブサイトの「安全性確認済み」という表示は、いずれもユーザーの次の行動を左右する。リカバリーフレーズを信頼できない手順で生成、記録してしまったなら、その後でデバイスを丁寧に保管しても、すでに遅い。
英国の NCSC による AI のサイバー脅威評価は、この変化を偵察、ソーシャルエンジニアリング、脆弱性の悪用、盗まれたデータの分析といった段階に位置づけている。AI は効率を高め、以前は経験が必要だった能力を、より多くの人に与える。ただし、それは AI が暗号技術を自由に破れるようになったという意味ではない。ウォレットの盗難を毎回「AI が秘密鍵を計算した」と説明すると、もっとよくある、確認すべき入口が見えなくなる。[10]
つまり、AI 時代の変化は攻撃が速くなったことだけではない。メッセージを信頼できるか判断するには、より多くの場所を確かめる必要がある。ブランドは実在しても、送り主が本物とは限らない。ソフトウェア名は実在しても、ダウンロードしたファイルが本物とは限らない。安全の助言が正しくても、それを実行する経路が正しいとは限らない。以前は誤字や口調で見つけられたほころびに、独立した検証がますます必要になっている。
防御も AI によって複雑になる
AI は守る側の助けにもなる。大量のログを読みやすい時系列に整理し、似たフィッシングドメインをまとめ、不審な承認の確認を補助し、技術的なリスクをユーザーに伝わる言葉にできる。限られた人員で働くチームには価値のある仕事だ。ただ、「異常の疑いがある」と知らせることと、「攻撃された」と確認することは別であり、対応には証拠の照合が必要になる。[10]
厄介なのは、防御ツールがメール、ブラウザー、コードリポジトリ、資金を扱うシステムにつながると、それ自体も守るべき入口になることだ。悪意あるウェブページは、内容の中に指示を隠し、外部の文章を命令として扱うようエージェントを誘導できる。汚染されたソフトウェア依存関係が防御の作業手順に入り込むこともある。AI に読む情報や実行する動作を増やすなら、何にアクセスできるか、何を変更できるか、どこで人が確認するかも同時に決めなければならない。
ウォレットでは、AI に取引を説明させることと、AI に鍵を渡すことは、まったく異なる権限だ。前者は情報の範囲を限定して判断を補助できるが、後者は漏えいの起点を増やす。「安全か調べてもらう」ために、リカバリーフレーズ、秘密鍵、完全なバックアップをチャット画面、遠隔サポート、オンラインスキャナーに送るべきではない。安全に詳しいと名乗るモデルにウォレット情報を渡しても、それだけで防御が一段増えるわけではない。
同様に、AI が「署名してよい」と答えても、デバイス上の確認の代わりにはならない。モデルは条件を見落とすことがあり、取引シミュレーションにも限界がある。受取アドレス、ネットワーク、金額、権限を与える相手、読み取れるコントラクトの権限内容は、実行前に確認する必要がある。重要な意味が分からないままなら、流暢な説明を信じて続けるより、取引を止める方が確かだ。
独立して確かめられることを、まず固める
CryptoBilis の警告対象に当たる購入者は、自分で保存している公式サイトの入口から最新の通知を確認し、注文、デバイス、取引の記録を残したうえで、公式の案内に従って対応する。「早くウォレットを替えなければ」と焦って、突然届いた私信、検索広告、資金回収サービスをクリックしてはいけない。鍵が漏れた疑いがあるなら、対処の中心は信頼できる新しい鍵と資産の移行だ。移行時の混乱そのものが、次の詐欺の足がかりにもなる。
それ以外のユーザーが点検すべきなのは、購入から初期設定までの一連の手順だ。Ledger の購入ガイドは、記入済みのリカバリーフレーズや設定済みの PIN が付属するデバイスを使わないよう注意している。真正性の確認は、公式から入手した本物のアプリで行う必要がある。偽のアプリも、偽の合格表示を出せるためだ。こうした確認は既知のリスクを下げるが、どんな場合でも安全という保証として宣伝することはできない。[11]
サポートを名乗る人が注文内容を言えるのは、その情報を得ている可能性を示すだけで、相手の身元を証明するものではない。聞き覚えのある声だけでも不十分だ。資産の移行、ソフトウェアの導入、安全設定の変更に関わる場合は、電話を切り、別途保存した公式窓口から自分で連絡する方が、同じ会話の中で問い続けるより役に立つ。
長期保管と日常の利用も、必要に応じて分けた方がよい。新しいアプリに頻繁につなぐアカウントには、その時に必要な資産だけを置き、主な貯蓄を担うアカウントでは無関係な承認をできるだけ減らす。保有規模の大きい個人や組織なら、マルチシグ、分離した保管、分担による確認を検討できる。ただし、こうした仕組みは復旧や運用の負担も増やすため、先に緊急時の手順を演習しておく必要がある。
図:オリジナルの AI 概念イラスト。自動分析は情報整理を補助できるが、重要な身元確認と取引承認には、明確な責任の境界が必要になる。
企業は「第三者に問題が起きた」の一言だけでリスクを説明できない。ユーザーが買うのはサービス全体だ。注文を誰に渡すか、情報をどれだけ長く残すか、退職者の公開権限をいつ取り消すか、代理店に異常が起きた後どう購入者に知らせるか。そのすべてが最終的な安全に影響する。チップが検査に合格しても、これらの管理を代わりに済ませてはくれない。
有効な対策の多くは、目新しいものではない。不要な情報を残しすぎない。権限を速やかに取り消す。信頼できる入口からソフトウェアを取得する。リスクの高い操作は別途確認する。後からたどれる記録を残す。AI の登場によって、見落とされがちだったこうした細部の重みが増し、1 つの不備がサービスの連鎖全体へ広がりやすくなった。
Ledger をめぐる今回の騒動には、なおデバイスの鑑定、供給網の調査、継続的なオンチェーン検証が必要だ。安全の境界が購入、設定、署名の全過程に及んでいるとは言えるが、調査に代わって根本原因を決めることはできない。今、資産を守るのに手間がかかるのは、攻撃者が技術上の弱点、実在する情報、人の判断をつなぎやすくなったからだ。それに対抗する防御も、同じように途切れず、独立して確かめられるものでなければならない。