
회사의 모든 직원에게 AI 도구 사용 권한을 주는 문제는 사람들이 이를 예상치 못한 방식으로 사용한다는 점입니다. 그리고 이 사실은 기업들이 이제 시스템에 새로운 커다란 보안 구멍이 생겼거나, 적어도 곧 생길 것이라는 두려움을 서서히 키우고 있습니다.
그러한 두려움을 불러일으키는 기업 내 AI 도구 도입 속도를 보여주는 사례로, Shahar Bahat, CEO이자 공동창립자인 Pluto Security새로 발표된 AI 도구는 출시 후 단 2시간 만에 기업 환경에 등장할 수 있다고 말합니다. 그녀의 회사가 고객 기반 전반에서 탐지하는 위험의 약 60%는 비개발자가 바이브 코딩으로 만든 도구에서 발생한다고 합니다. 재무 부서가 이러한 위험의 가장 큰 원천이며, 그다음이 마케팅과 법무팀이라고 그녀는 TechCrunch에 밝혔습니다. 개발자는 네 번째라고 그녀는 말했습니다.
그녀의 스타트업의 도구는 Fortune 500 기업의 금융 직원이 고객 정보와 이탈 관리를 위해 vibe coding으로 만든 앱을 발견했지만, 이 앱이 인터넷에 그대로 노출되어 있었다는 사실도 밝혀졌습니다.
스텔스 모드를 벗어나 4200만 달러의 자금을 확보한 Pluto는 최근 출시된 스타트업 중 하나로, 새로움 자르기 의 보안 스타트업 빠르게 그런 우후죽순처럼 생겨나 기업들이 이러한 문제를 해결하도록 돕기 위해 우려 격차들이 있으며, 그 모든 것이 막대한 자금을 모으다 투자자들은 기존 보안 소프트웨어만으로 AI 도구, 커넥터 및 사용 현황을 모니터링하고 통제하는 것은 어울리지 않는 삐뚤은 못 둥근 구멍식 접근법이라는 확신을 바탕으로 투자하고 있습니다.
Bahat은 TechCrunch에 자신의 스타트업이 4월에야 판매를 시작했지만, 기업들이 직원들의 AI 도구 사용에 대한 맥락 파악, 리스크 분석, 가시성 및 통제를 얻는 데 도움을 주는 이 기술의 고객을 이미 확보했다고 말했습니다. 그녀는 Pluto가 4월에 판매를 시작했으며 Oscar Health, Workato, Sixt, AlphaSense 등 30개 이상의 엔터프라이즈 고객을 확보하여 이미 연간 반복 매출 200만 달러를 넘어섰다고 밝혔습니다.
Pluto의 자금 조달은 TLV Partners가 주도한 850만 달러 시드 라운드를 포함하며, 사이버보안 기업 Armis의 창업자들도 투자에 참여했습니다. 이 회사는 최근 Jump Capital이 주도하고 Skinos(Check Point 공동창업자 Shlomo Kramer의 벤처캐피탈), Ansa Capital 및 기타 엔젤 투자자들이 참여한 3,400만 달러 시리즈 A를 유치했습니다.
젊은 스타트업으로서는 나쁘지 않은 성과지만, 이 AI 시대에 특별한 일은 아닙니다. 하지만 그 위험의 폭이 AI 도입 순위를 주도하는 대형 기술 기업에만 국한되지 않기 때문일 수 있습니다.
Bahat에게 가장 큰 리스크가 어디에서 보이는지 물었을 때, 그녀는 그 문제들이 CISO의 사고방식과 조직이 AI를 도입하려는 의지에 따라 차별화된다고 말했지만, 어쨌든 리스크은 발견된다고 했다.
“일반적으로 말씀드리자면, 저희가 진행했는데 악성 코드를 발견하지 못한 POC는 단 하나도 없었습니다,” 그녀는 말했습니다. “확장 패키지든 스킬이든 — 일부는 POC를 진행하는 동안에도 활성화된 실시간 공격이 진행되고 있었습니다. 다시 말하지만, 저에게는 제품 측면에서 놀라운 일입니다. 하지만 그 기업들에게는 결코 좋은 상황이 아닙니다.”
Pluto의 모든 베팅은 이러한 환경을 보호하려면 직원들이 무엇을, 어떻게 구축하고 배포하는지 추적하는 것 외에도 보안 도구가 AI 에이전트가 실시간으로 하는 일에 주의를 기울여야 한다는 것입니다.
“우리는 사용자 행동에서 에이전트 행동으로 이동하고 있습니다.”라고 Bahat이 말했습니다.
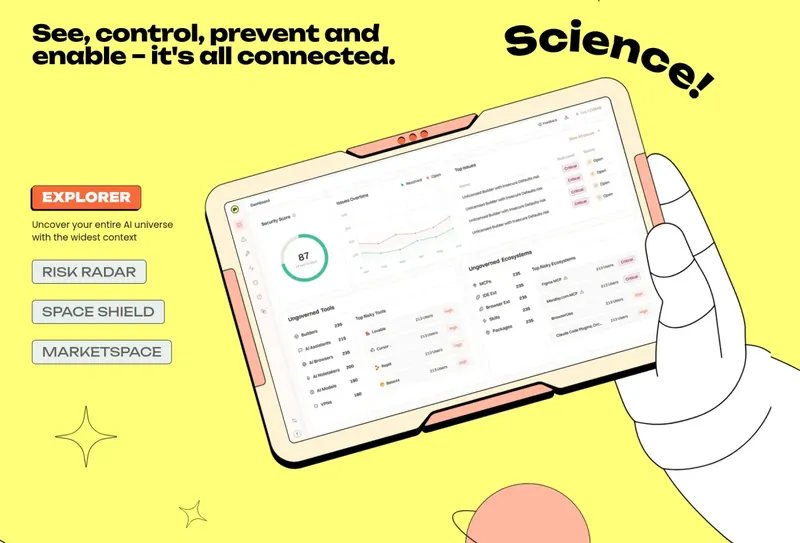
그 비전에 맞춰 이 스타트업의 소프트웨어는 직원들이 사용하는 AI 도구, 해당 도구가 의존하는 스킬, 확장 기능, MCP 서버 및 기타 구성 요소, 그리고 생성되고 있는 앱과 에이전트를 모니터링합니다. 회사 측은 위험한 구성 요소를 식별하고, 잠재적으로 위험한 에이전트 활동을 발견하며, 직원들이 AI 도구를 사용하거나 만드는 것을 막지 않으면서 보안 정책을 시행할 수 있다고 말합니다.
이 모든 것을 수행하기 위해 Pluto는 엔드포인트 보안 및 장치 관리 시스템에 연결되며, 이를 통해 자체 센서를 배포하거나 장치에 직접 배포할 수 있습니다. 프롬프트, 명령, 실행 중인 프로세스, 권한 및 사용자의 이전 활동을 포함한 정보를 수집하고, 엔드포인트에서 자체 '경량' 모델을 사용하여 에이전트가 수행하려는 작업이 무엇인지 평가하는 데 도움을 줍니다.
Bahat에 따르면 주목할 만한 점은 Pluto의 시스템이 에이전트가 작업하는 도중에 개입할 수 있다는 것입니다. 예를 들어 에이전트가 사용자가 의도한 것 이상의 권한을 얻으려고 하면, 시스템은 해당 작업을 중단시키거나 에이전트에게 확인을 요청하도록 유도하는 지시를 세션에 추가할 수 있습니다.
"세션에 컨텍스트를 다시 주입할 수 있고, 이렇게 하면 에이전트의 작동 방식을 바꿀 수 있습니다."라고 Bahat이 설명했다.
이 스타트업은 고객을 찾는 데에도 특이한 접근 방식을 취하고 있다. 4월에 회사는 출시했다 Plutonium은(는) 누구나 공개된 AI 스킬, 커넥터, 애드온과 관련된 위험을 점검할 수 있는 무료 플랫폼입니다. MCP 스캐너와 검증된 구성요소 카탈로그도 제공됩니다. Bahat은 수천 명의 보안 전문가가 Plutonium을 사용하고 있으며, 이를 둘러싼 커뮤니티가 피드백과 잠재 고객의 중요한 원천이 되었다고 주장합니다.
그녀는 Pluto의 판매 파이프라인의 70%가 현재 인바운드 관심에서 비롯된다고 말했지만, 그중 얼마가 Plutonium을 통해 직접 유입되는지는 세분화해 밝히지 않았다.
Pluto는 새로운 자본을 제품 개발, 보안 연구 활동 확장, 미국 내 입지 확대에 투자할 계획이라고 밝혔다. 이 회사는 미국과 이스라엘에 40명의 직원을 두고 있다.