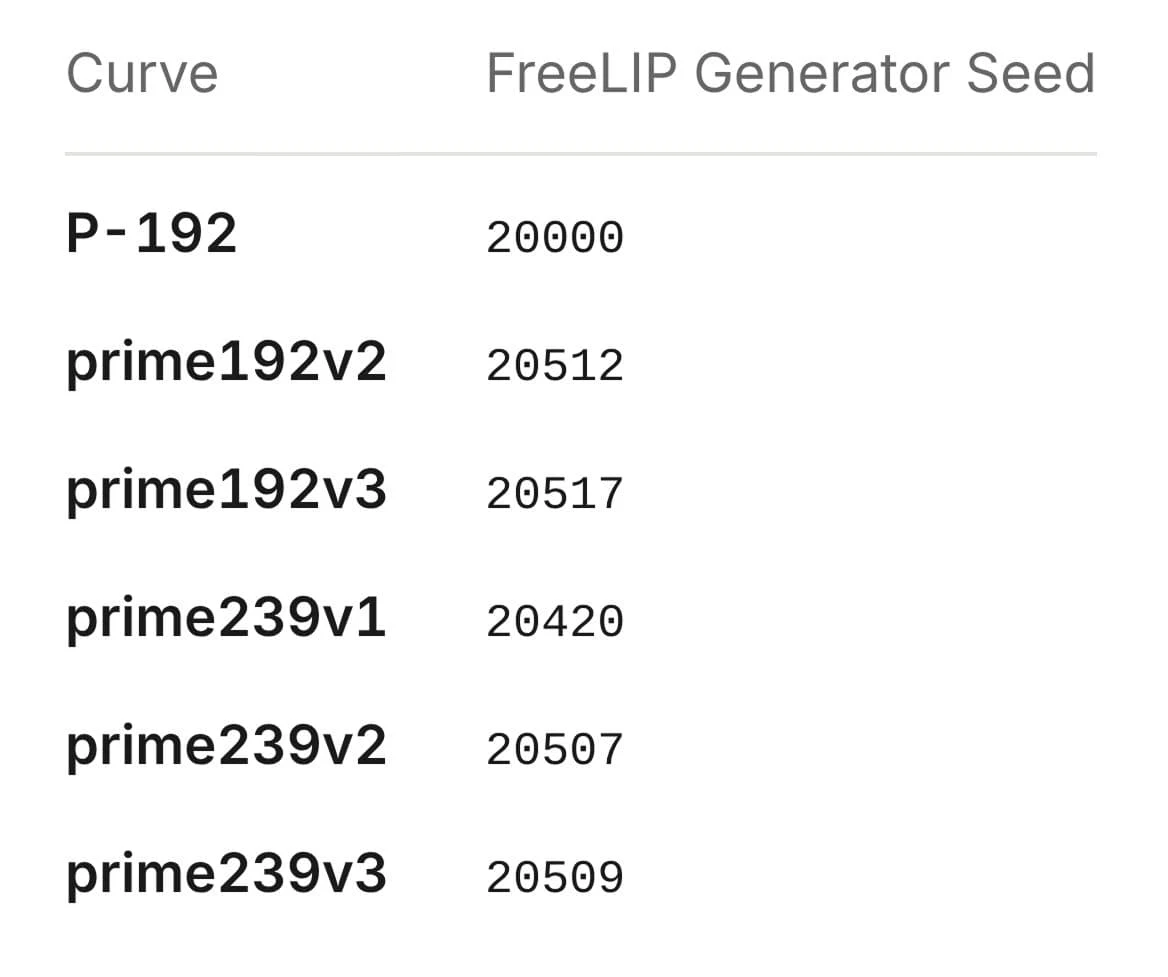
IT之家 10월 17일 소식, Anthropic사는 어제(10월 16일) 블로그 글을 발표하고, 내부 연구용으로 사용한 Claude 모델이 30분도 안 되는 시간 동안미국 국립표준기술연구소(NIST) 표준 타원곡선 5개의 '시드(seed)' 출처를 추적해냈으며, 약 26년간 이어져 온 암호학 미제 사건에 재현 가능한 답을 제공했다고 밝혔습니다.
IT之家 참고: 여기서 시드(seed)는 '타원곡선 파라미터를 생성할 때 사용하는 시작 데이터'로 이해할 수 있으며, 생성 규칙은 고정된 프로그램을 수행하는 기계와 같고 시드는 기계에 투입하는 원료입니다. 같은 원료를 같은 규칙에 따라 처리하면 같은 결과를 얻을 수 있습니다. 시드를 공개하면 다른 사람들이 재계산하여 곡선 파라미터가 실제로 공표된 절차에 따라 생성되었는지 검증할 수 있습니다.
수수께끼는 2000년 미국 디지털 서명 표준에 포함된 일군의 타원곡선에서 비롯되었습니다. 관련 시드는 미국 국가안보국(NSA)이 제공했지만 생성 과정을 설명하지 않아, 뒷문이 숨겨져 있는지에 대한 추측을 오랫동안 불러일으켰습니다. 이 곡선들은 타원곡선 디지털 서명 알고리즘(ECDSA)에 사용되어 디지털 정보의 진위를 검증하는 데 도움을 줍니다.
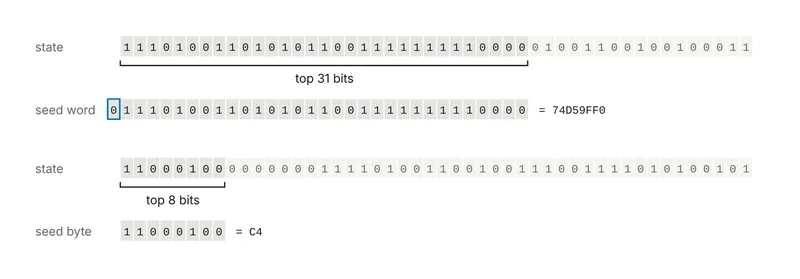
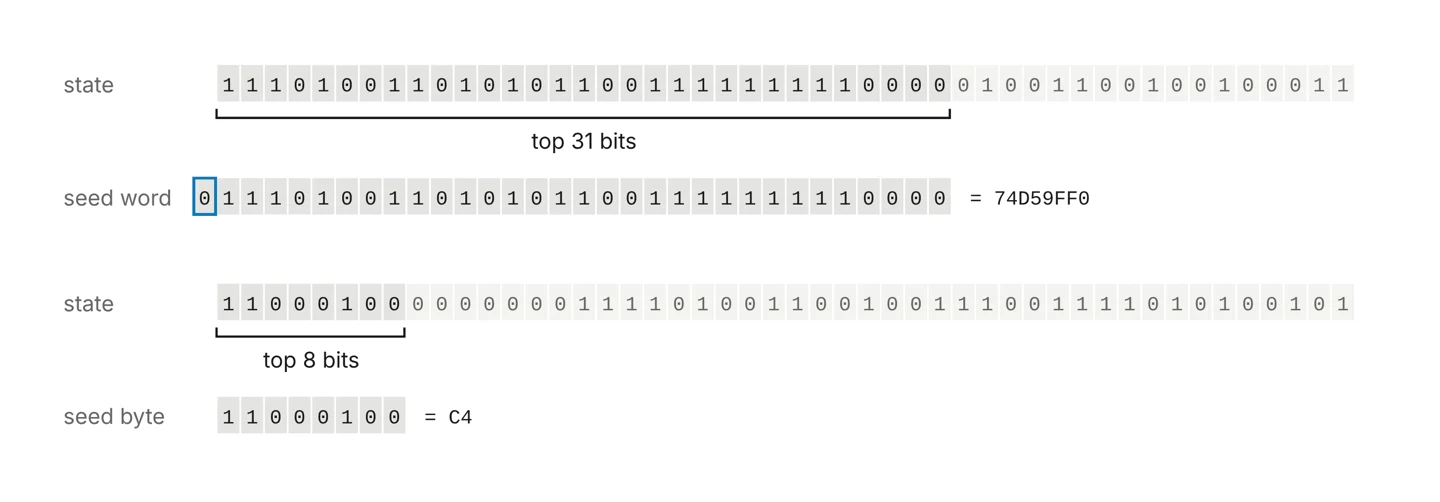
Anthropic에 따르면, Claude는 지난 세기 90년대에 흔했던 소프트웨어 도구를 조사하기로 전환했고, 이 시드들이 실제로는 C 언어 라이브러리의 의사난수 생성기 lrand48에서 나왔으며, 초기화 입력은 Unix 타임스탬프였다는 사실을 발견했습니다.
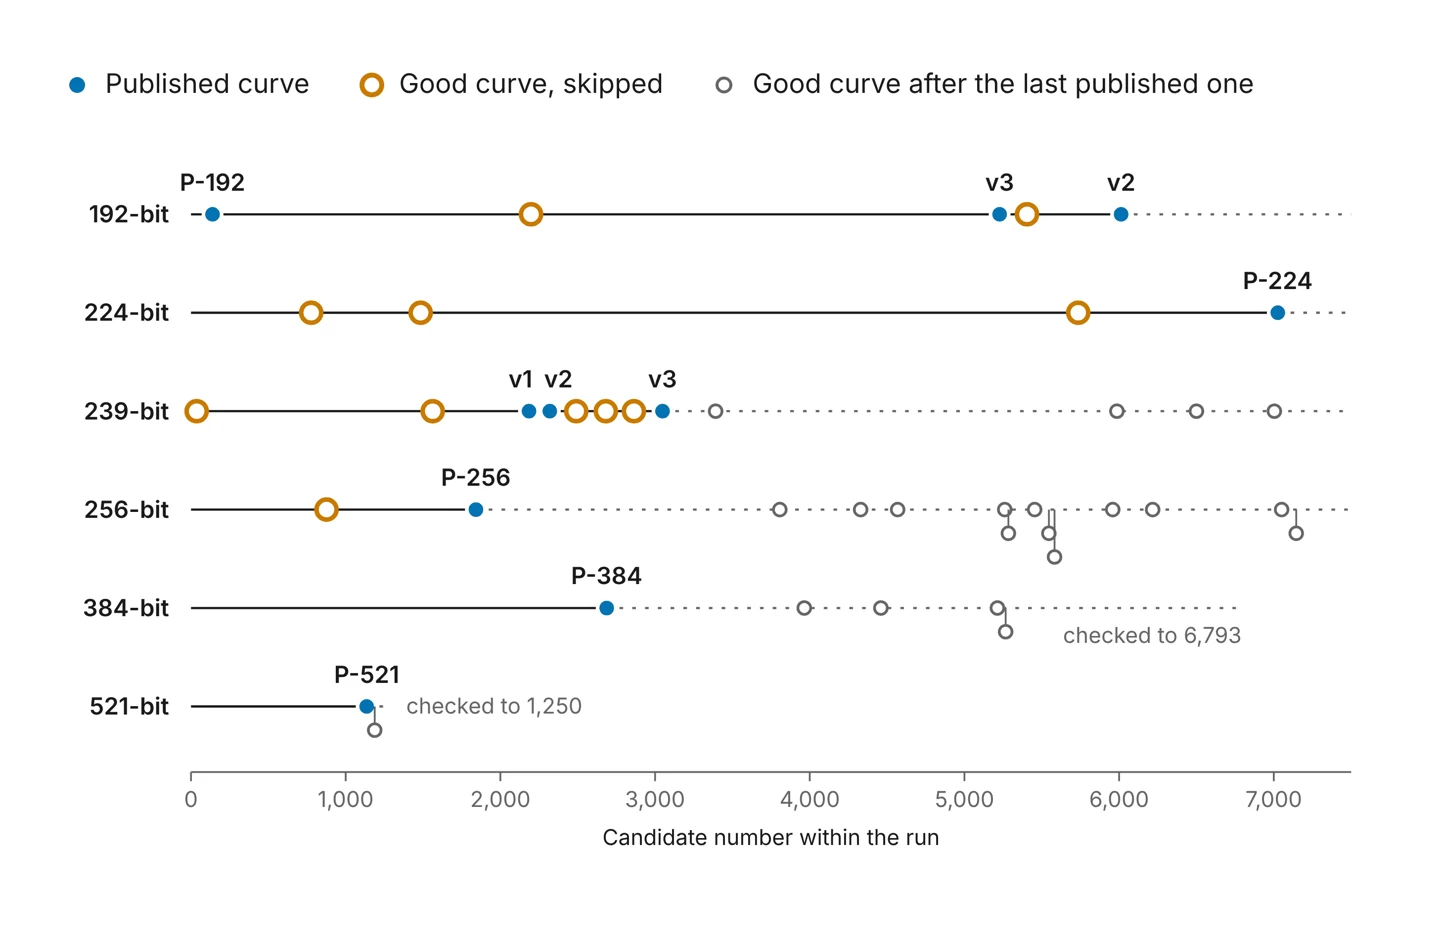
모델은 비트 패턴을 식별하고 생성기 상태를 복원하며 역으로 계산하는 방식으로, 관련 생성 시점을 1997년에서 1998년 사이로 추적했습니다. 그중 P-256의 표준 시드는 한 번의 실행에서 나온 1,842번째 후보값에 해당합니다. 팀은 이미 재현 코드를 공개했습니다.
결과에 따르면 P-192, P-224, P-256, P-384, P-521의 시드는 모두 1997년에서 1998년 사이의 Unix 타임스탬프로 초기화하여 생성할 수 있었습니다. 그중 P-256은 1997년 8월 16일에 해당하며, 1,842라운드의 후보 생성을 거쳐 표준에 수록된 시드를 얻었습니다.
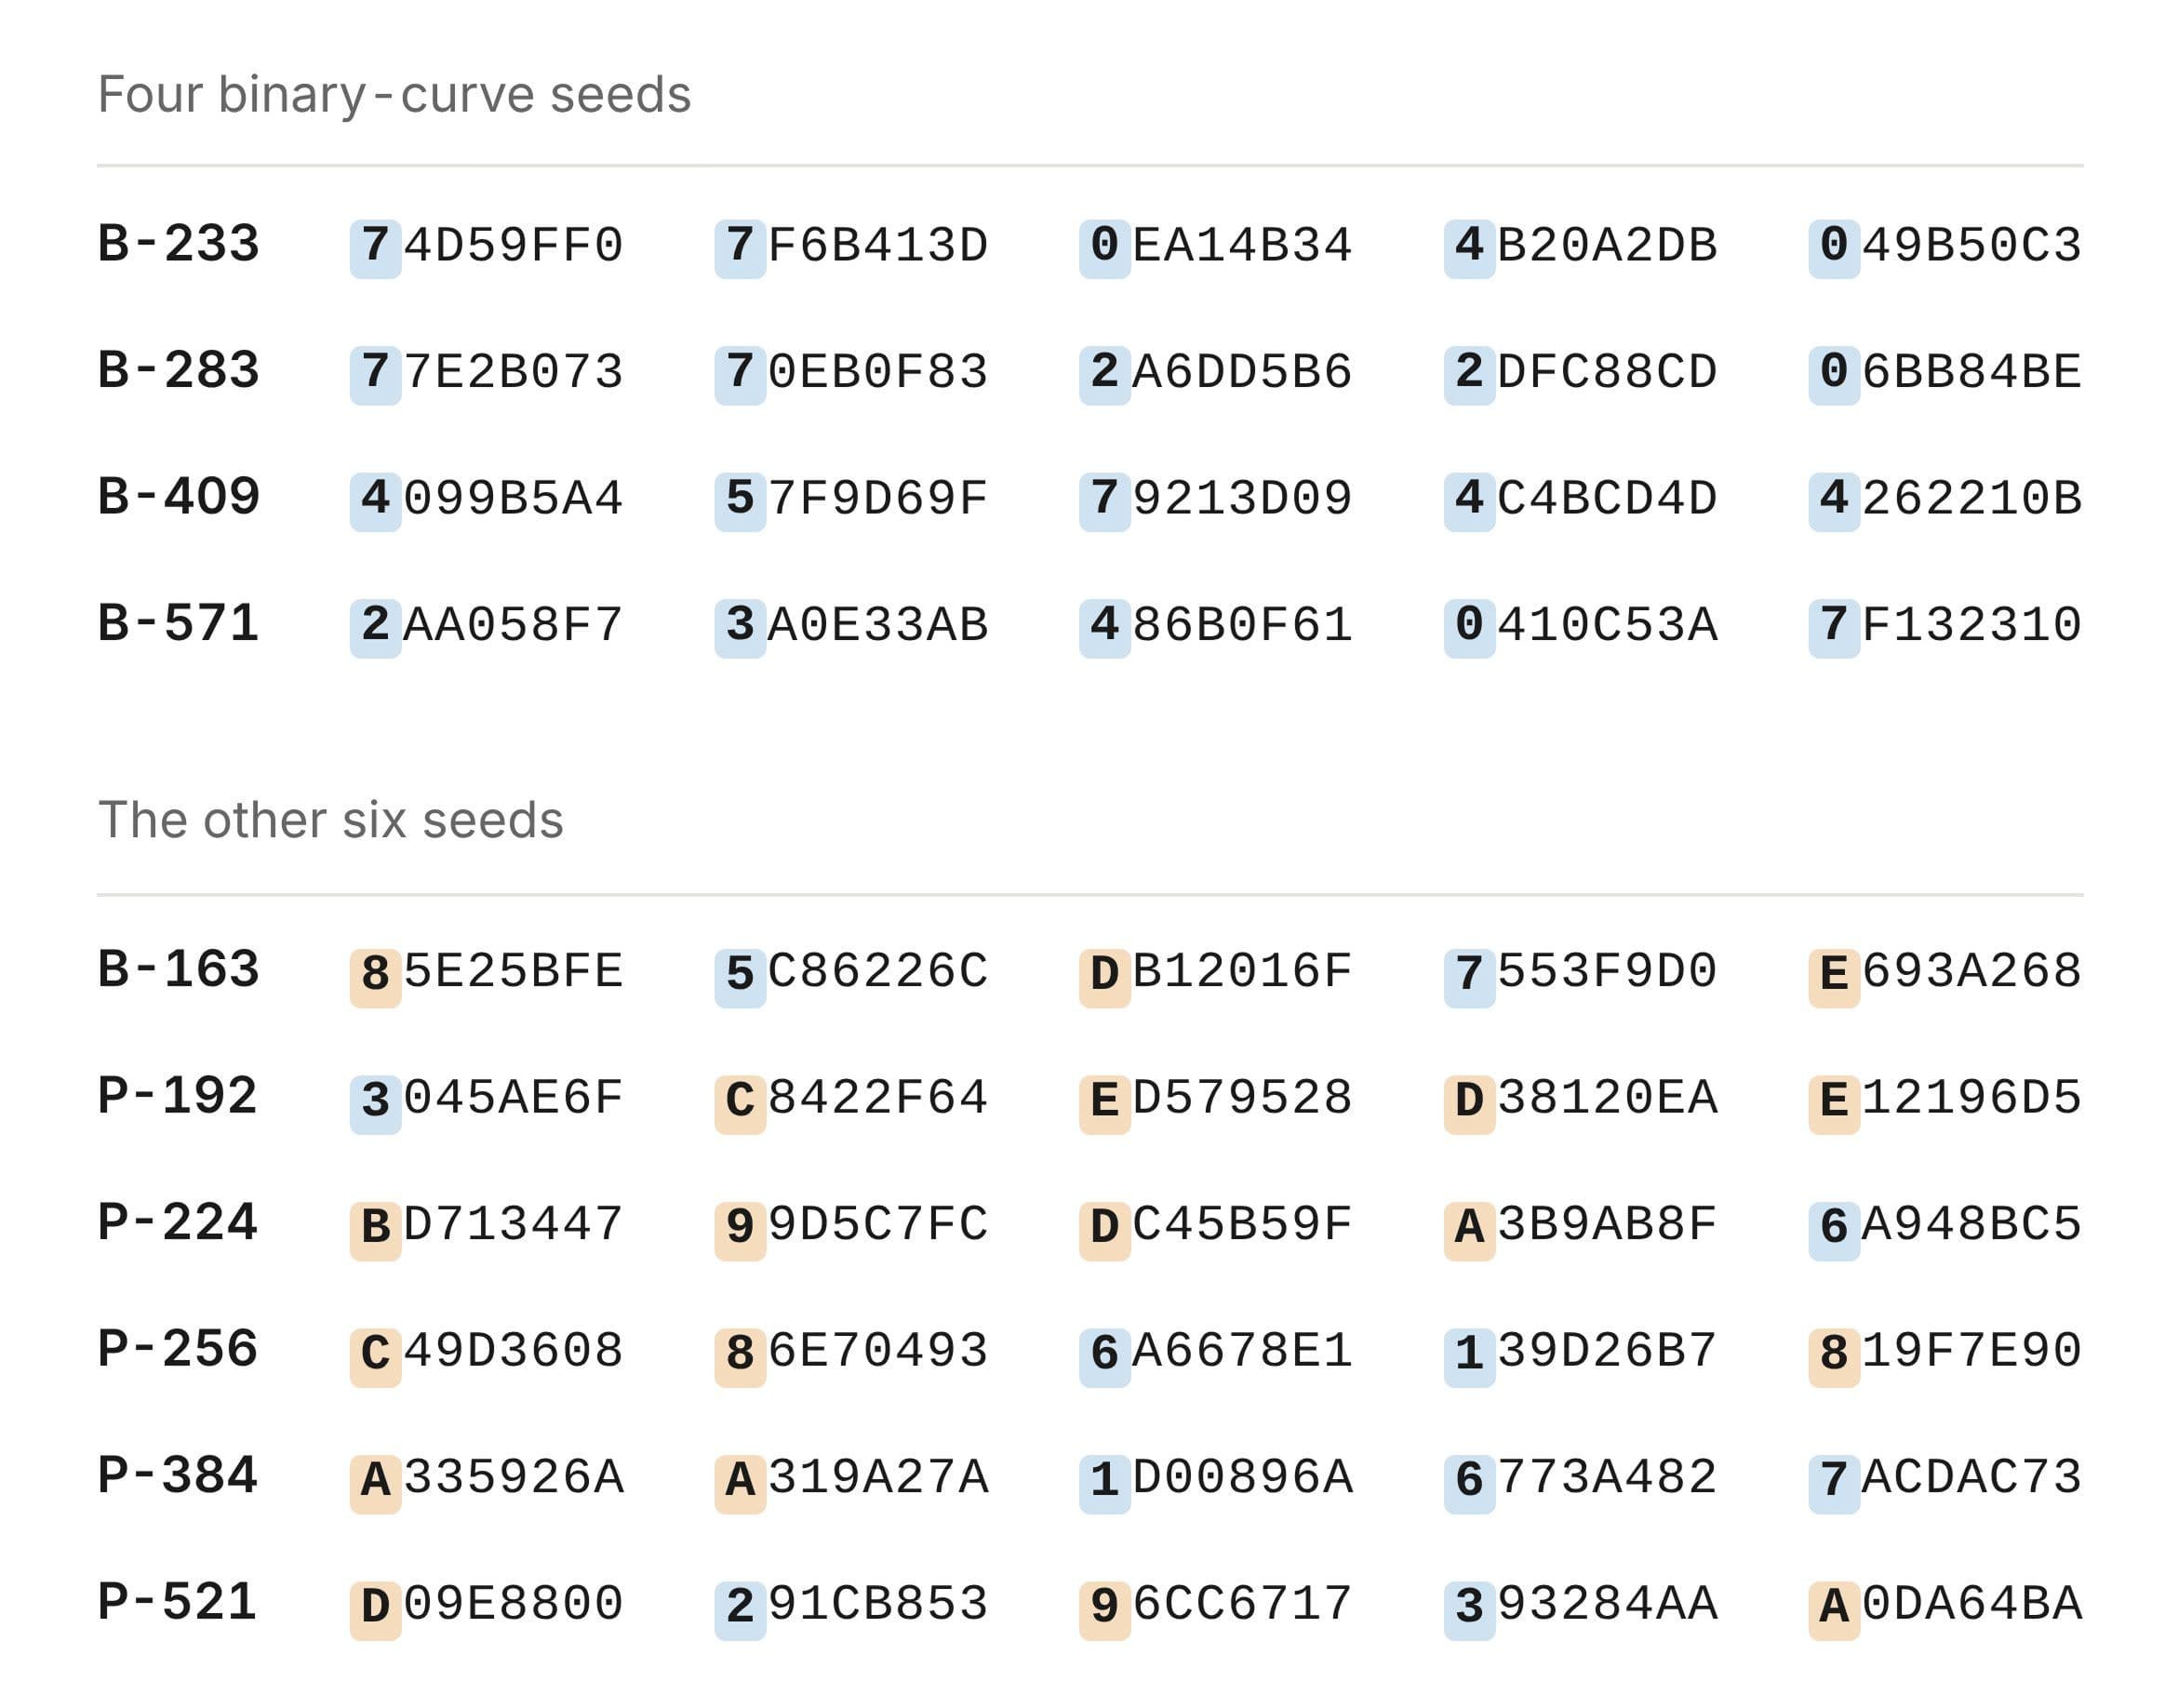
Anthropic은 이것이 ECDSA를 해킹한 것이 아니며 새로운 공격 방식도 발견되지 않았고, 이번 결과는 파라미터에 의도적으로 뒷문이 심어졌다는 의혹을 낮추었으므로 사용자가 별도의 조치를 취할 필요는 없다고 강조했습니다. 다만 이번 연구는 아직 모든 세부 사항을 설명하지 못했으며, 여기에는 B-163 시드의 출처, 일부 곡선의 기저점 생성 방식, 그리고 일부 사용 가능한 후보 곡선을 건너뛴 이유가 포함됩니다.