
Erweiterung des Cyber-Verifizierungsprogramms
6. Oktober 2026Wir starten eine neue, erweiterte Version unseres Cyber Verification Program (CVP), die fortgeschrittene Cyber-Fähigkeiten und reduzierte Blockierungsklassifizierungen für qualifizierte Sicherheitsprofis bereitstellt. Das Programm besteht nun aus drei Zugangstiern, die Sicherheitsteams ermöglichen, den Zugangstyp zu wählen, der am besten zu ihrer Arbeit passt. Jeder Tier bietet Zugang zu unseren leistungsstärksten Modellen, einschließlich Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 sowie neuen Modellen in Zukunft. Interessierte Kunden können hier anmelden.
Die Cybersecurity hat eine intrinsische doppelte Nutzung: Die gleichen Fähigkeiten, die ein Sicherheitsteam ermöglichen, um Schwachstellen zu finden und zu beheben, können auch dazu dienen, dass böswillige Akteure diese ausnutzen. Aus diesem Grund verfügen unsere allgemein verfügbaren Modelle wie Claude Opus 5.5, Claude Fable 5.1 und Claude Sonnet 5.5 über konservative Cyber-Sicherheitsmaßnahmen, die den größten Teil der Cyberaktivitäten blockieren. Dies dient dazu, die schädlichen Aktivitäten zu begrenzen, die böswillige Akteure mit unseren Modellen durchführen können, während wir weiterhin daran arbeiten, falsche Positives bei sicherem Programmieren zu reduzieren.
Aber die Verteidiger benötigen auch Zugang zu den besten Werkzeugen und den leistungsstärksten Funktionen, um ihre Systeme zu schützen. In den letzten sechs Monaten haben wir durch zwei Programme vertrauenswürdigen Zugang ermöglicht: Project Glasswing und das CVP. Das erste Programm gab einer Gruppe von Organisationen den Zugang zu dem kritischsten Softwaremodell Claude Mythos; das zweite Programm gab sorgfältig ausgewählten Sicherheitsteams Zugang zu reduzierten Sicherheitsmaßnahmen für die Modelle Claude Opus und Claude Sonnet.
Nun integrieren wir diese Programme in ein erweitertes Angebot, das dazu dient, Sicherheitsorganisationen die notwendigen Fähigkeiten zu ermöglichen, um ihre Systeme zu schützen.
Neue Zugangstufen
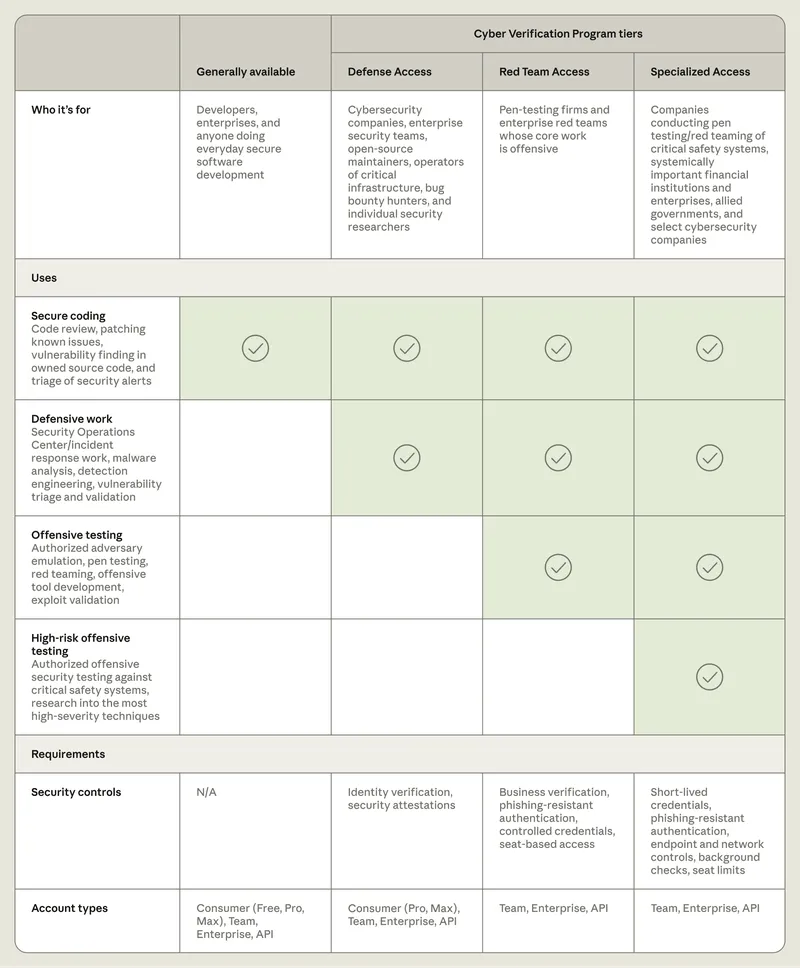
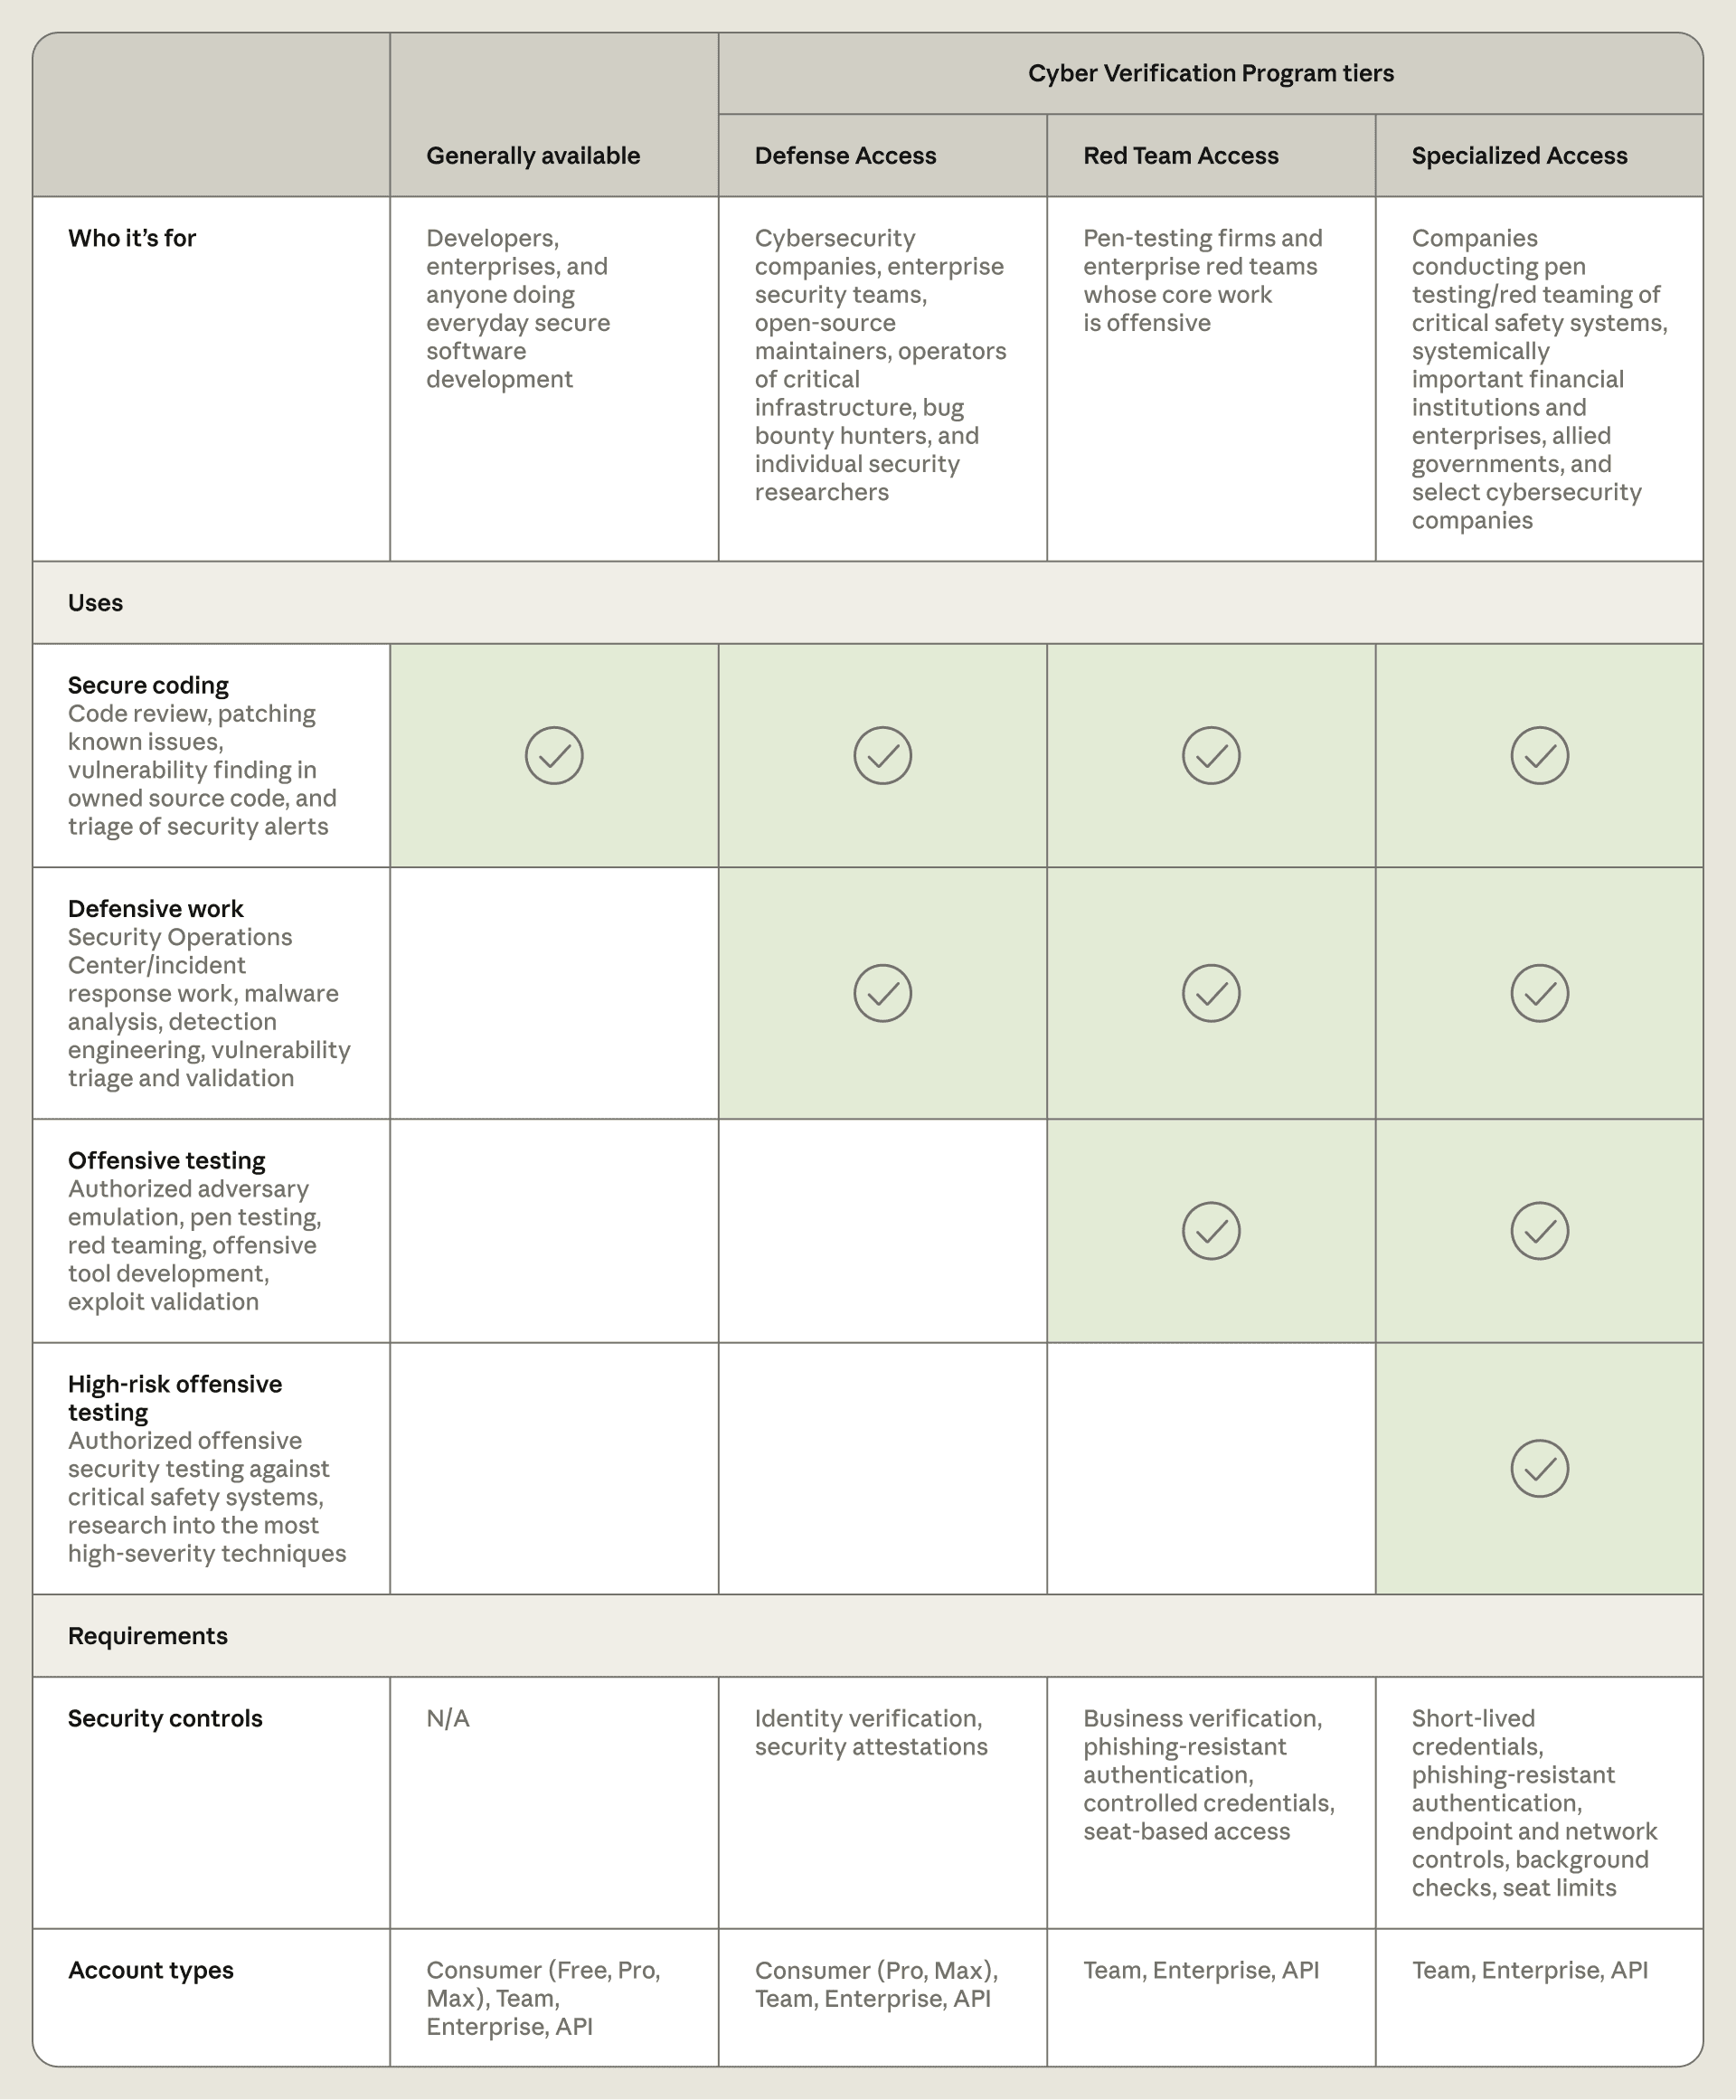
Die aktualisierten Zugangsstufen machen bestimmte Modelleigenschaften für Sicherheitsprofis verfügbar, abhängig von dem Umfang ihrer Cyberarbeit. Jede Stufe hat unterschiedliche Verifizierungsanforderungen und Sicherheitsmaßnahmen.
Defense Access dient für defensiven Arbeiten, einschließlich der Sicherheitszentren und Incident-Response-Tasks, der Rückentwicklung von Malware sowie der Analyse und Validierung von Schwachstellen. Beispiele für qualifizierte Organisationen sind Sicherheitsteams in Unternehmen, gemeinnützigen Organisationen, Universitäten und Regierungsbehörden, die Systeme verteidigen, die sie besitzen oder betreiben; Betreiber kritischer Infrastrukturen jeglicher Größe, wie regionale Krankenhäuser oder städtische Einrichtungen; kleinere Sicherheitsfirmen; Open-Source-Entwickler; sowie einzelne Forscher mit einer Erfolgsbilanz bei der Meldung von Schwachstellen.
Wir erwarten, dass viele Organisationen, die defensive Cybersicherheitsarbeit durchführen, für diese Stufe qualifiziert sind. Unser Ziel ist es, die Anträge innerhalb weniger Tage zu bearbeiten.
Red-Team-Zugriff fügt den oben genannten defensiven Einsatzmöglichkeiten autorisierte Penetrationstests und Red-team-Aktivitäten hinzu. Beispiele für qualifizierte Organisationen sind interne Red-Teams, Regierungsred-Teams sowie Sicherheits- und Penetrationstest-Firmen. Organisationen in diesem Level können nur Angriffe gegen Systeme durchführen, die sie dazu berechtigt sind zu testen – einschließlich IT-Systemen in kritischen Industrien. Die Benutzer werden weiterhin zeitgleich blockiert werden, wenn es um Handlungen geht, die physische Schäden verursachen oder massive Störungen verursachen könnten, wie beispielsweise das Ausführen von Ransomware, Schäden an physischen Systemen oder Penetrationstests an hohen Risiko-Sicherheitssystemen.
Angesichts der erhöhten Eignungsanforderungen und Sicherheitskontrollen erwarten wir, dass die Prüfung von Anwendungen in diesem Level einige Wochen in Anschauen wird. Qualifizierte Organisationen werden in den Defense Access aufgenommen. Tier, während wir ihre Red-Team-Zugang-Anwendungen überprüfen. Derzeit ist dieses Tier nur für Organisationen vorgesehen; Einzelwissenschaftler sind nicht zugelassen.
Specialized Access, das die wenigsten Cyber-Blockaden aufweist, ist für eine begrenzte Anzahl von verifizierten Organisationen reserviert, die autorisiert sind, Sicherheitssysteme zu testen, die die Leben der Menschen beeinflussen oder Märkte stören könnten – wie Flugverkehrssysteme, Stromnetze, Telekommunikationsnetzwerke, Banküberweisungsinfrastruktur und Regierungsverwaltungsnetzwerke.
Für diese Stufe überprüfen wir derzeit jede Organisation im Detail in Zusammenarbeit mit der US-Regierung. Bestehende Mitglieder des Projekts Glasswing werden in diese Stufe übergehen und benötigen keine erneute Genehmigung für die aktuellen Modelle.
Unsere allgemein verfügbaren Modelle können weiterhin für Aufgaben wie Code-Review, Behebung bekannter Probleme, Erkennung von Schwachstellen im eigenen Quellcode und die Priorisierung von Sicherheitswarnungen verwendet werden.
Die Datenspeicherung ist für Organisationen, die am Programm teilnehmen, erforderlich, damit wir auf Cyberverbrechen überwachen können. Sobald Enterprise Frontier Safeguards – eine neue Lösung, die die Privatsphäre mit zero data retention mit robusten Schutzmaßnahmen kombiniert – im Herbst verfügbar ist, werden berechtigte Organisationen die Möglichkeit haben, Daten in einer von ihnen kontrollierten Cloud-Infrastruktur zu speichern. Bis EFS verfügbar ist, können Organisationen mit Zugang zu Claude Fable 5.1 oder Claude Mythos 5.1 mit zero data retention auch CVP mit zero data retention verwenden. Um Interesse an EFS zu zeigen, füllen Sie dieses Formular aus.
Unten teilen wir eine Übersicht über das, was für jeden CVP-Zugriffslevel verfügbar ist, sowie die Anforderungen für Sicherheits- und Datenschutzmaßnahmen:
Testen der Wirksamkeit unserer Tiers
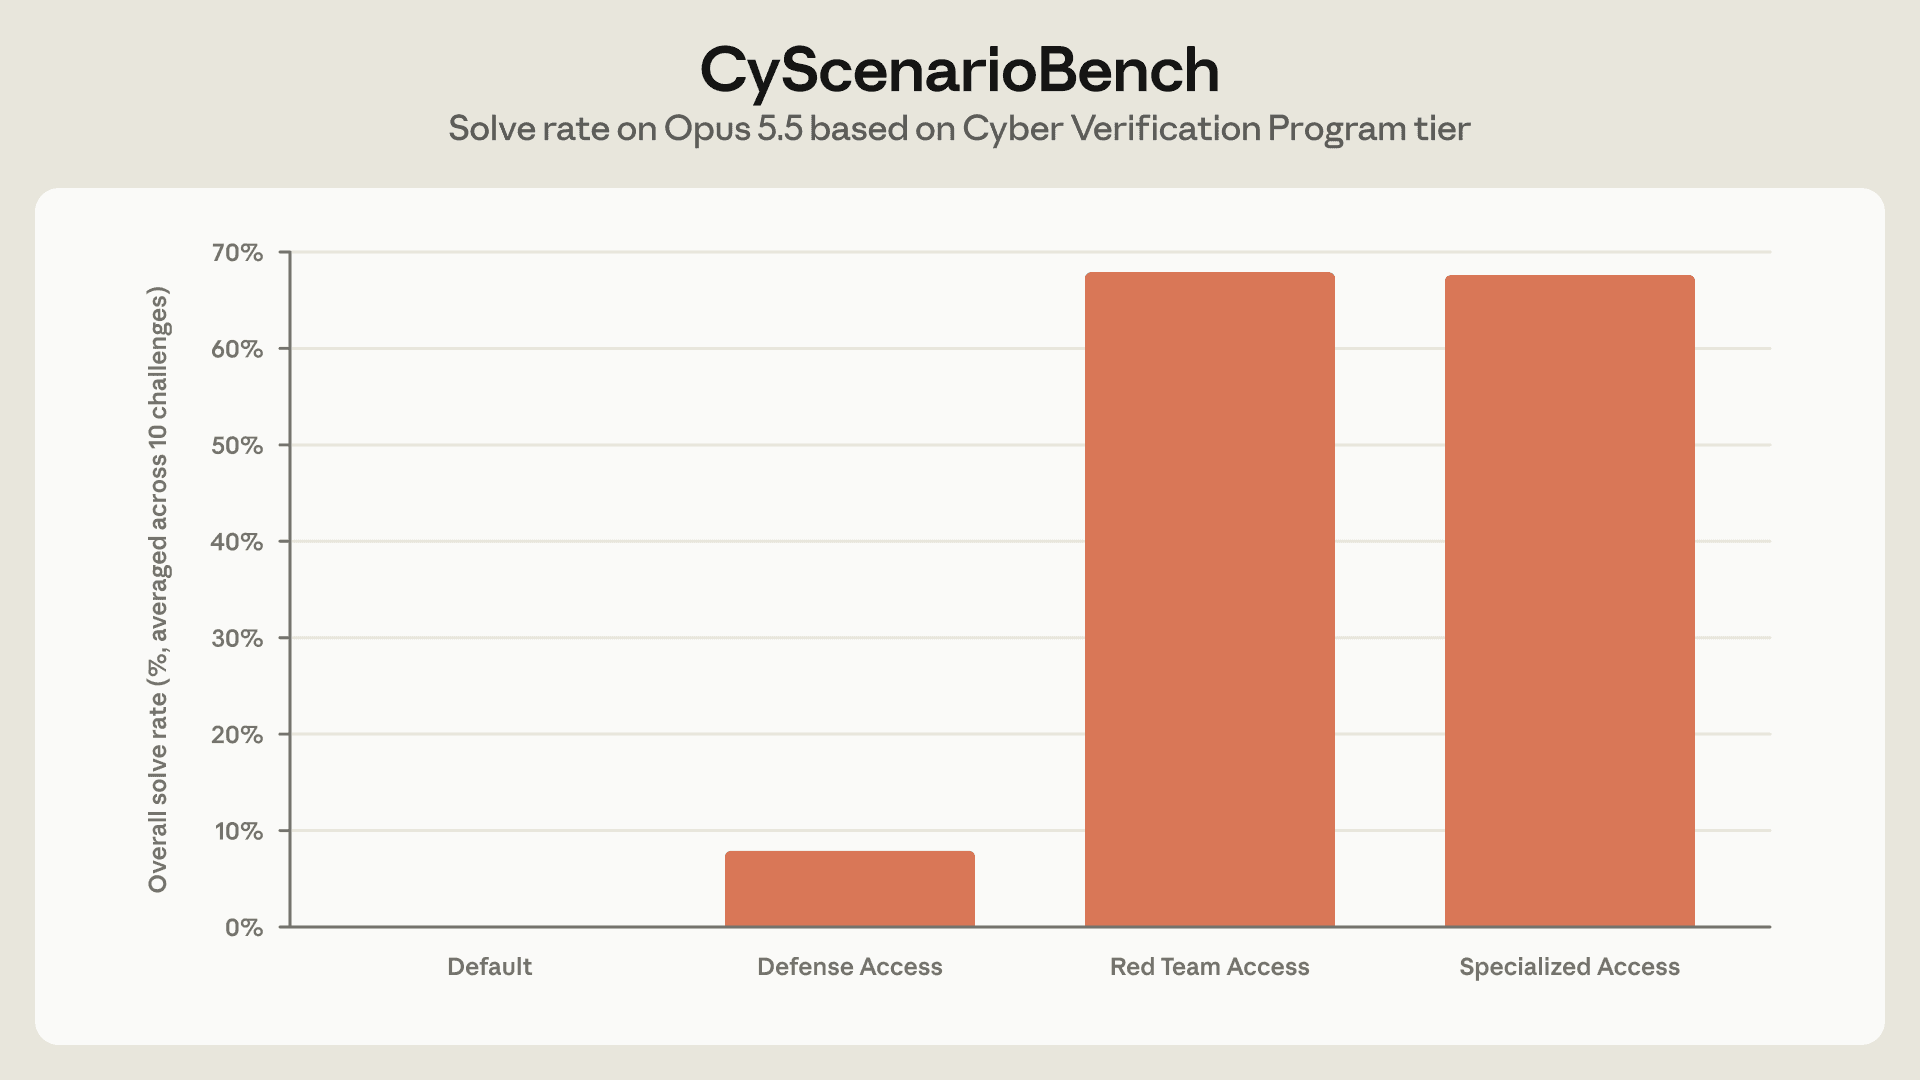
Um die Wirksamkeit unserer CVP-Schutzmaßnahmen zu bewerten, führten wir Claude Opus 5.5 durch CyScenarioBench – eine Bewertung, die überprüft, ob Modelle multi-stadienige Cyberoperationen unter realistischen Einschränkungen planen und ausführen können – mit Sicherheitsmaßnahmen, die für unsere verschiedenen CVP-Tiern angepasst sind. Da diese Bewertung komplexe, interaktive Angriffsscenarien umfasst, erwarten wir, dass Claude sowohl beim allgemein verfügbaren Modell als auch im Defense Access-Tier signifikante Engpässe erlebt, während es in den Red Team Access- und Specialized Access-Tiern keine Engpässe gibt.
In insgesamt fünf Versuchen für jedes der 10 CyScenarioBench-Challenges in jedem Zugriffslevel haben wir festgestellt, dass:
- Ohne Zugang zum CVP wurde jede Aufgabe beim ersten Prompt blockiert;
- Im Defense Access-Tier wurden 46 von 50 Tests zu einem bestimmten Zeitpunkt im Aufgabengeflecht blockiert, während die restlichen vier Aufgaben erfolgreich waren;
- Im Red Team Access-Tier gab es keine Blockaden, und Claude Opus 5.5 erledigte erfolgreich 34 von 50 Aufgaben – was effektiv dem 67,6%-igen Erfolgsgrad des Modells bei dieser Bewertung ohne Anwendung von Schutzmaßnahmen entspricht (repräsentativ für Specialized Access).
Diese Bewertungen geben uns die Zuversicht, dass wir fortschrittliche Cyberfähigkeiten sicher für ein größeres Publikum an Verteidiger zur Verfügung stellen können, und somit die Verteidigungsmaßnahmen, die wir mit dem Project Glasswing-Projekt begonnen haben, erweitern können. Wir werden weiterhin unsere nach Ebenen strukturierten Klassifikatoren im Laufe der Zeit weiterentwickeln.
Den Verteidigern einen Vorteil geben
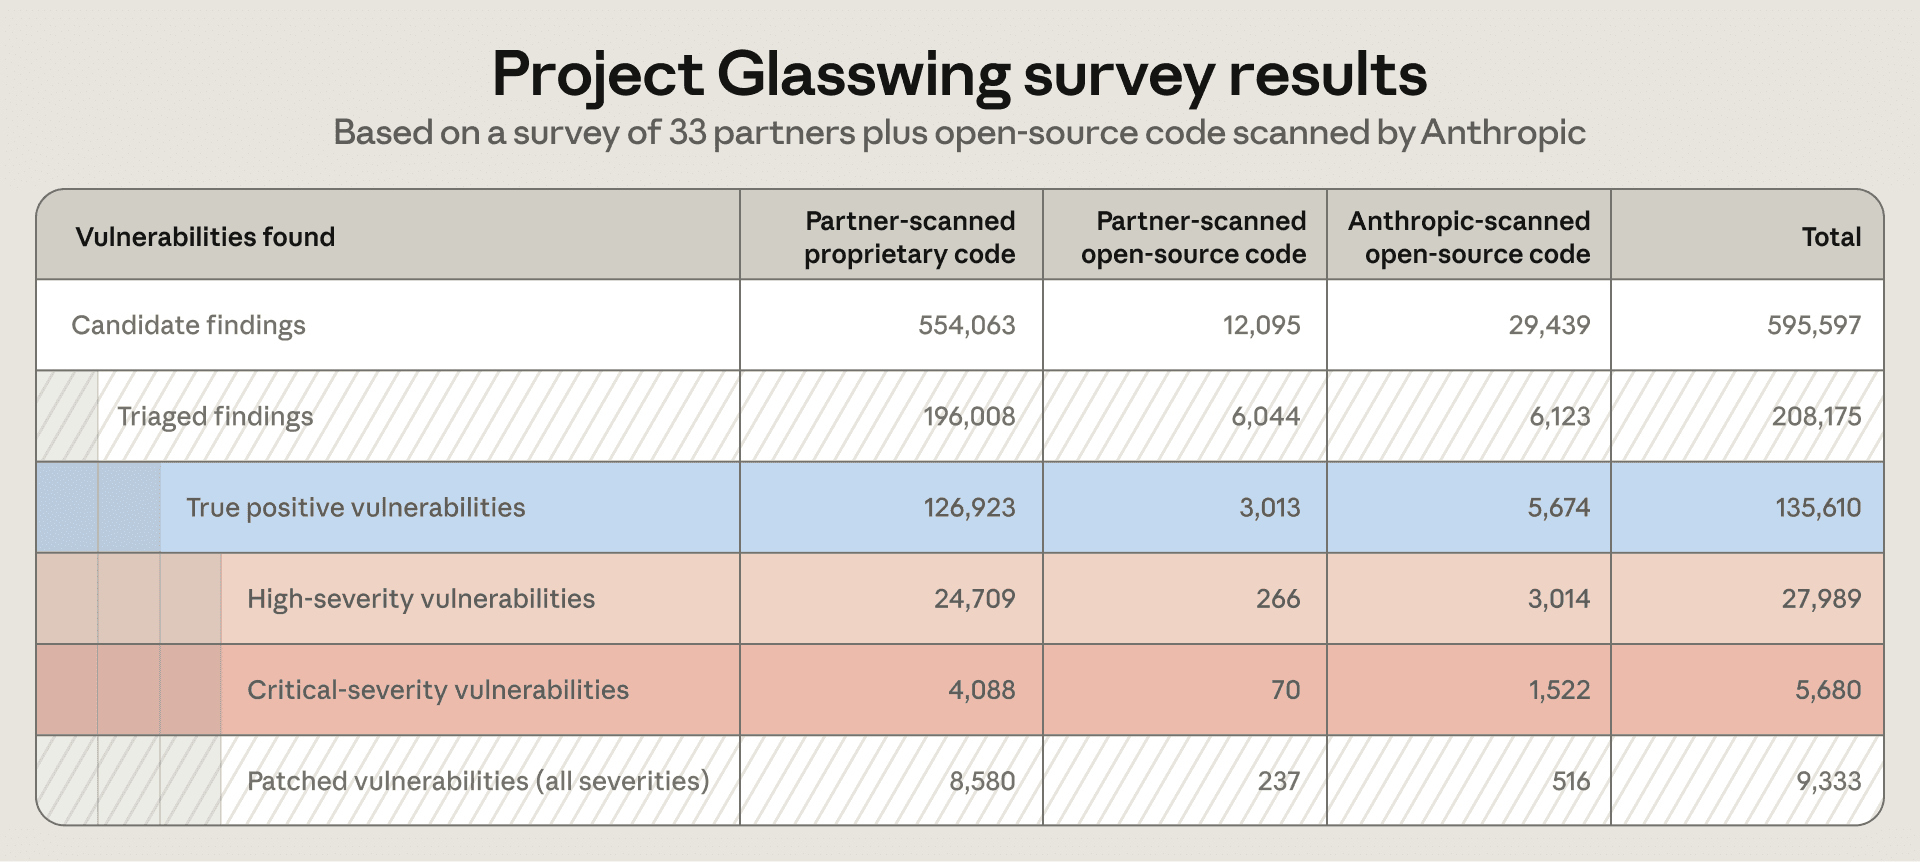
Durch das Project Glasswing-Projekt haben wir festgestellt, dass die Claude Mythos-Modelle die Geschwindigkeit, mit der Organisationen Schwachstellen in ihren Systemen identifizieren können, erheblich erhöhten. Durch das Programm haben unsere Partner zwischen April und Juli 2026 mindestens 129.000 verifizierte Software-Schwachstellen entdeckt. Und durch unsere eigenen Open-Source-Scannungsaktivitäten fanden wir zwischen April und Oktober 2026 weitere 5.500 verifizierte Software-Schwachstellen. Von diesen verifizierten Bedrohungen wurden bisher mehr als 33.000 als kritisch oder hochgradig eingestuft. Dies könnte eine Unterzählung sein, da sie auf Daten aus nur einer Teilgruppe der Glasswing-Partner basiert. Daher erwarten wir, dass der tatsächliche Schaden mindestens fünfmal höher ist.
Als gefragt wurde, wie lange es dauern würde, um die gleiche Anzahl an Sicherheitslücken ohne die Claude Mythos-Modelle zu finden, sagten mehrere Partner, dass die Modelle ihre Rate der Sicherheitslücke-Findung um Monate oder sogar Jahre erhöht hätten. Lesen Sie mehr von unseren Partnern bei Booz Allen und Comcast über ihre Erfahrungen.
Die Änderungen, die wir heute am unserem Cyber-Verifizierungsprogramm vornehmen, haben zum Ziel, den Einfluss des Projekts Glasswing auf eine viel größere Anzahl von Cyber-Sicherheitsexperten auszuweiten. Wir setzen außerdem unser Bemühen fort, open-source-Software und kritische Infrastrukturen zu schützen. In den kommenden Wochen werden wir mehr über diese Arbeit und die Erkenntnisse, die wir gewonnen haben, berichten, während wir weiterhin daran arbeiten, den Verteidigern eine dauerhafte Vorteile zu geben.
Bewerbung um Zugang
Interessierte Organisationen können hier an das CVP beantragen. Im Rahmen des Bewerbungsprozesses werden wir alle Bewerber überprüfen und die Nachweise über die erforderlichen Sicherheitsmaßnahmen für den relevanten Zugriffsstatus einfordern. Bestehende CVP-Mitglieder behalten ihre aktuellen Einstellungen für vorherige Modelle bei und werden automatisch für den Zugriff auf Claude Opus 5.5, Claude Sonnet 5.5 und Claude Mythos 5.1 durch das aktualisierte Programm bewertet. Administratoren müssen den Zugriff auf bestimmte Arbeitsbereiche nach diesen Schritten zuweisen.
CVP ist auf der Claude-Plattform, in Vertex AI von Google Cloud und in Microsoft Foundry verfügbar. CVP ist nur für Kunden, die für Enterprise Frontier Safeguards in Frage kommen, auf Amazon Bedrock verfügbar.
Wenn Sie bei der Arbeit blockiert sind, für die Sie denken, dass Ihr Level es zulassen sollte, können Sie es hier melden. Genaue Informationen zu jedem Level finden Sie in unserem Help Center.
Verwandte Inhalte
Anthropic investiert 100 Millionen US-Dollar, um 10.000 Ingenieure auszubilden und die Lücke im Talent für Unternehmenskünstliche Intelligenz zu überbrücken
Anthropic investiert 100 Millionen Dollar in die Claude Frontier Academy, um bis Ende 2027 10.000 Frontier Deployed Engineers auszubilden. Die Ausbildungsprogramme für die Unternehmen Accenture, Bain, CBA, Deloitte, McKinsey, Morgan Stanley und Novo Nordisk sind bereits im Gange.
Mehr lesenBarclays versetzt Claude in die Rolle, um die Operationen zu modernisieren und das Kundenerlebnis zu verbessern
Barclays, die britische Universalbank, erweitert ihre strategische Zusammenarbeit mit Anthropic, um sichere, Unternehmensklasse-AI-Systeme in allen globalen Betrieben zu integrieren.
Lesen Sie mehrClaude entdeckt ein neues Enzymsystem mit CRISPR-artigen Wiederholungen
Wir veröffentlichen eine neue Forschungsgruppe und Labor für Lebenswissenschaften bei Anthropic. Diese Beiträge stellen das Team hinter dieser Arbeit vor und zeigen frühe Ergebnisse, in denen Claude ein neues Enzymsystem entdeckt hat, das Eigenschaften aufweist, die an CRISPR erinnern, wobei die Wissenschaftler nur eine höhere Richtung geben.
Lesen Sie mehr