
Unternehmen adaptieren Retrieval Augmented Generation (RAG), um Erkenntnisse aus Unternehmenswissensquellen wie Microsoft SharePoint, Google Drive und Atlassian Confluence zu erschließen. Diese Wissensquellen enthalten jedoch vertrauliche Informationen, die von komplexen Berechtigungsstrukturen geregelt werden. Sicherzustellen, dass KI-generierte Antworten diese Berechtigungen respektieren, ist eine der größten Herausforderungen im Enterprise-KI-Bereich.
In diesem Beitrag untersuchen wir, wie Amazon Quick und Amazon Bedrock Knowledge Bases diese Herausforderung durch die Echtzeit-Durchsetzung von Zugriffssteuerungslisten (ACLs) lösen, indem sie Berechtigungen zur Abfragezeit direkt bei autoritativen Quellen überprüfen.
Das Geschäftsproblem
Betrachten Sie folgendes Szenario: Der Besitzer einer SharePoint-Website erstellt eine Wissensbasis für seine Organisation. Teammitglieder aus mehreren Abteilungen nutzen einen KI-Assistenten, um Antworten aus dieser Wissensbasis zu erhalten. Die entscheidende Anforderung ist, dass jedes Teammitglied nur KI-generierte Erkenntnisse aus Dokumenten erhält, für deren Zugriff es autorisiert ist.
Dies ist eine universelle Herausforderung für Unternehmen. Organisationen wollen den Zugang zu KI-gestützten Erkenntnissen demokratisieren, ohne ihre bestehende Sicherheitslage zu gefährden. Ein einziges unbefugtes Dokument, das in einer KI-Antwort auftaucht, könnte vertrauliche Strategiedokumente, unveröffentlichte Finanzdaten oder sensible HR-Informationen offenlegen.
Warum bestehende Ansätze nicht ausreichen
Ein gängiger Ansatz zur RAG-Zugriffskontrolle verwendet ein Replizieren-und-Filtern-Verfahren, um Berechtigungen auf Dokumentebene durchzusetzen. So funktioniert es typischerweise:
- Ein Datenquellen-Connector (z. B. ein SharePoint-Connector) zieht ACLs im Rahmen eines periodischen Synchronisierungsauftrags.
- Die ACLs werden aus der Datenquelle repliziert und als Attribute in einem Index gespeichert.
- Zur Abfragezeit ordnet das KI-System den angemeldeten Benutzer den gespeicherten ACL-Attributen zu und filtert die Ergebnisse entsprechend.
Obwohl dieser Ansatz auf den erstenblick vernünftig erscheint, hat er drei grundlegende Schwächen.
Problem 1: Das KI-System ist nicht die maßgebliche Quelle
In diesem Modell übernimmt das KI-System die alleinige Verantwortung für die Durchsetzung, ohne die autoritative Quelle für Berechtigungen zu sein. Dies erfordert, dass Daten-Connectoren komplexe, quellenspezifische ACL-Logik über verschiedene Datenquellen hinweg genau replizieren. Jede Datenquelle hat ihre eigenen einzigartigen Berechtigungsmodelle. Die Abbildung von Vererbungshierarchien, Gruppenmitgliedschaften, bedingten Zugriffsrichtlinien und Verweigerungsregeln über Dutzende von Connectoren hinweg ist eine fehleranfällige Aufgabe.
Problem 2: Veraltete Berechtigungen schaffen Sicherheitslücken
Im Allgemeinen unterstützen Daten-Connectoren Pull-basierte Synchronisierungen, die auf Abruf oder nach einem kundendefinierten Zeitplan ausgeführt werden. Die ACLs in diesen KI-Lösungen sind ein Momentaufnahme vom Zeitpunkt der letzten Synchronisierung. Einige Lösungen verwenden ereignisbasierte Aktualisierungen, aber das funktioniert nicht universell. Beispielsweise sendet eine Datenquelle wie Confluence kein Ereignis aus, wenn sich eine Gruppenmitgliedschaft ändert. Zwischen Synchronisierungen könnte ein Benutzer, dessen Zugriff entzogen wurde, weiterhin KI-Antworten aus Dokumenten erhalten, die er nicht mehr sehen dürfte.
Problem 3: Sich weiterentwickelnde Fähigkeiten von Datenquellen
Datenquellen ändern regelmäßig bestehende Mechanismen zur Kontrolle des Zugriffs auf Inhalte oder führen neue ein. Eine neue Berechtigungsfunktion in SharePoint oder eine Änderung am Google-Drive-Freigabemodell könnte Lücken in der ACL-Zuordnungslogik schaffen. Dies kann Inhalte offenlegen, bis der Connector aktualisiert wird.
Wie AWS dies löst: Echtzeit-ACL-Durchsetzung
Um diese Herausforderungen zu bewältigen, haben wir Echtzeit-ACL-Prüfungen als zusätzliche Sicherheitsschicht oberhalb der bestehenden ACL-Filterung vor dem Abruf für Amazon Quick und Amazon Bedrock Knowledge Bases implementiert. Dies stellt sicher, dass das System die aktuellsten Zugriffskontrollen durchsetzt, indem es Berechtigungen zur Abfragezeit direkt bei der autoritativen Quelle prüft. Dadurch wird vermieden, sich auf potenziell veraltete oder falsch zugeordnete ACL-Daten zu verlassen.
Architekturübersicht
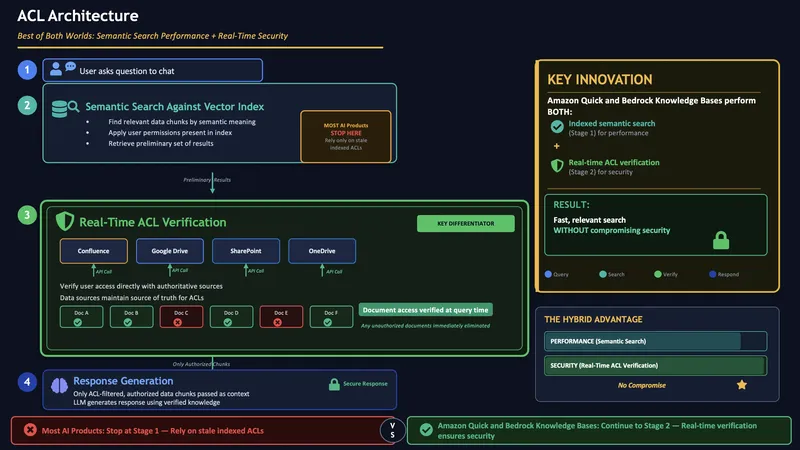
Das folgende Diagramm veranschaulicht unseren hybriden Ansatz, der sowohl semantische Suchleistung als auch Echtzeit-Sicherheitsfunktionen bietet.
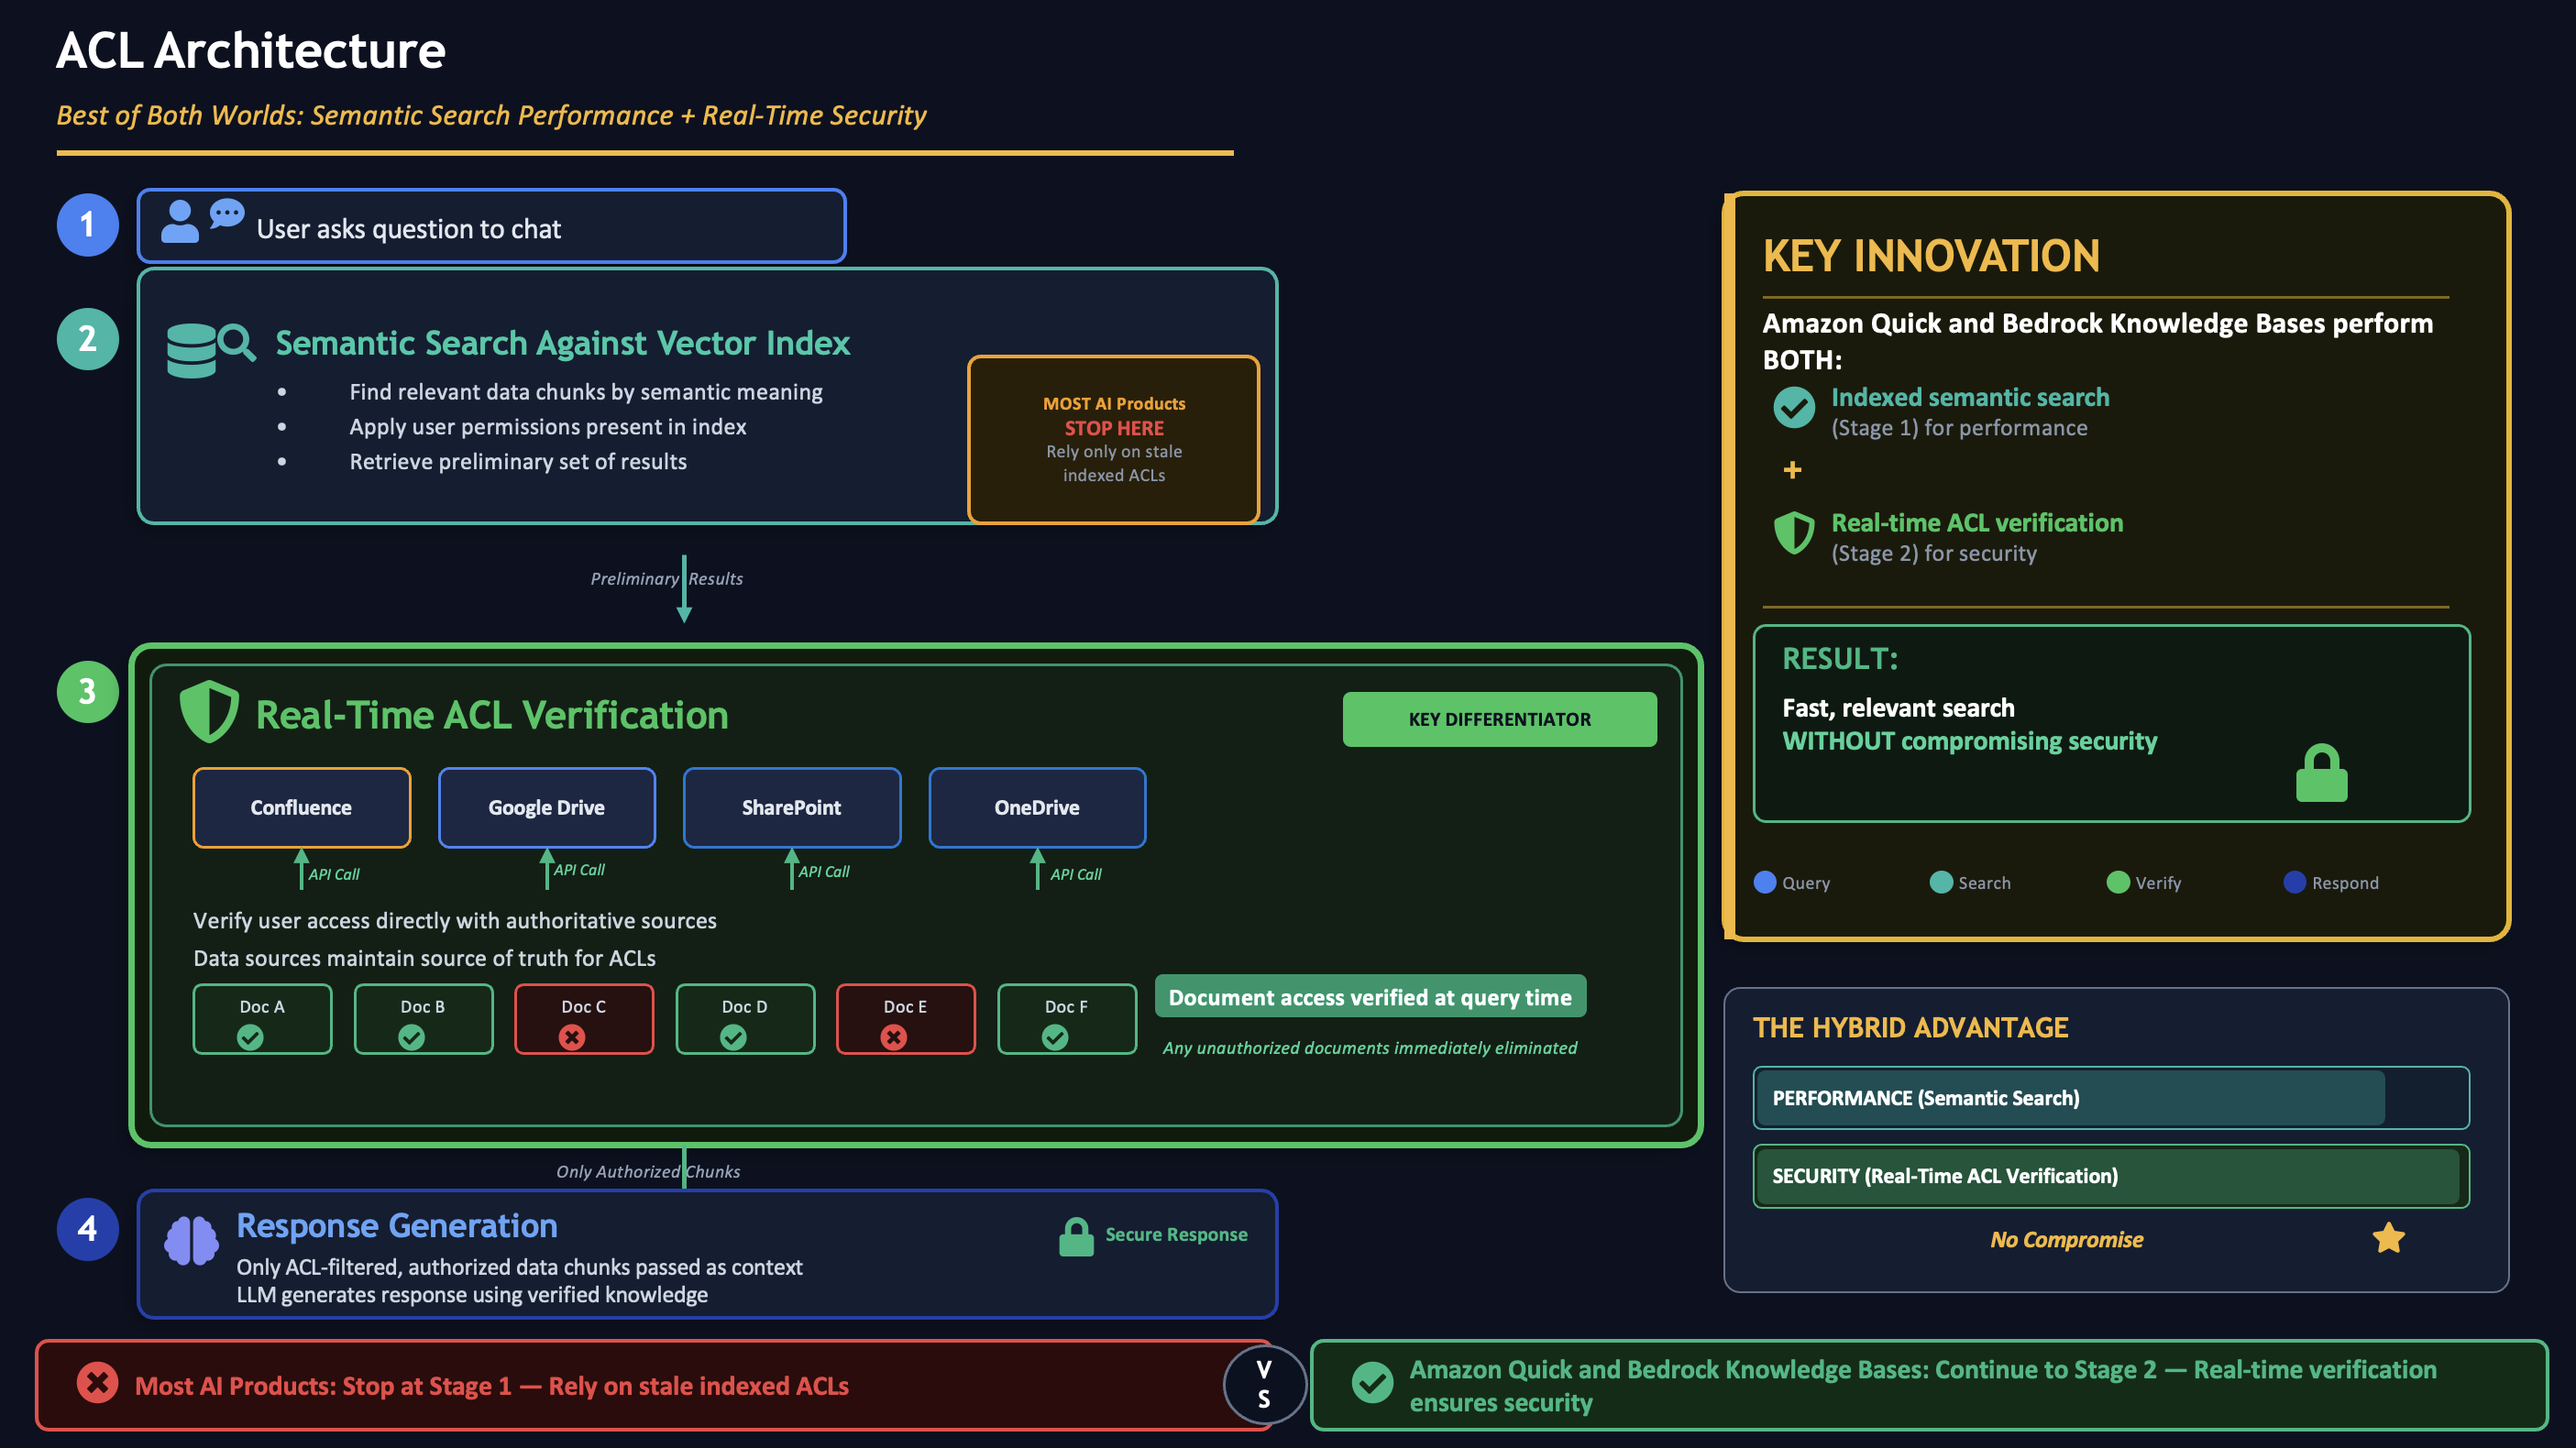
Abbildung 1: Architektur der Echtzeit-ACL-Durchsetzung für Amazon Quick und Amazon Bedrock Knowledge Bases, die Filterung vor dem Abruf (Stufe 1) mit Echtzeit-Verifizierung gegen autoritative Quellen (Stufe 2) kombiniert
Funktionsweise: Ein Google-Drive-Beispiel
Wenn ein Benutzer eine Abfrage an einen Amazon-Quick-Agenten sendet, der eine Google-Drive-Wissensbasis verwendet, setzt das System Zugriffskontrollen in zwei Stufen durch:
Stufe 1: Filterung vor dem Abruf
Amazon Quick führt eine semantische Suche gegen den Vektorindex durch, um die relevantesten Dokumentpassagen zu finden. Das System wendet Zugriffssteuerungslisten (Access Control Lists) an, die bereits im Index gespeichert sind. Dies ergibt eine vorläufige Menge von Kandidatendokumenten. Diese Stufe ist notwendig, da Echtzeit-API-Aufrufe für jedes Dokument im Index bei großem Umfang zu kostenintensiv wären.
Phase 2: Echtzeit-Verifizierung
Amazon Quick verifiziert die Kandidatendokumente in Echtzeit durch Aufrufe der Google Drive APIs. Dabei verwendet es die vom Administrator bereitgestellten Dienstkonto-Anmeldedaten, um durch Impersonation benutzerspezifische Zugriffstoken zu erzeugen. Google Drive führt die verlässliche Quelle für die Zugriffssteuerungslisten, die jedem Dokument zugeordnet sind. Dokumente, auf die der Benutzer nicht zugreifen darf, werden aus dem abgerufenen Ergebnissatz ausgeschlossen. Nur die verifizierten und autorisierten Dokumentpassagen werden dem großen Sprachmodell (LLM) als Kontext übergeben. Das Modell nutzt dieses Wissen, um eine Antwort zu generieren.
Dieser zweistufige Ansatz verbindet Leistung mit Sicherheit. Er nutzt zwischengespeicherte ACLs für Effizienz und stellt gleichzeitig die Korrektheit durch Echtzeitprüfungen sicher. Neben der ACL-Durchsetzung bietet Amazon Bedrock verantwortungsvolle KI-Kontrollen. Dazu gehören Amazon Bedrock Guardrails zur Inhaltsfilterung, Grounding-Checks zur Reduzierung von Halluzinationen sowie konfigurierbare Sicherheitsrichtlinien, die Organisationen dabei helfen, generative KI-Anwendungen verantwortungsvoll einzusetzen.
Warum das für Ihre Organisation wichtig ist
Dieser Ansatz bietet drei zentrale Vorteile:
- Immer aktuelle Berechtigungen – Keine Sicherheitslücken mehr zwischen Synchronisierungszyklen, wenn Sie ein RAG-Produkt verwenden. Wird dem Zugriff eines Mitarbeiters entzogen, wird diese Änderung innerhalb von Augenblicken in KI-Antworten berücksichtigt – nicht erst nach Stunden oder Tagen.
- Vertrauen beim Skalieren – Organisationen können ihre Wissensbasis-Abdeckung erweitern, da Echtzeit-ACL-Prüfungen die Berechtigungen bei jeder Abfrage direkt mit der autoritativen Quelle abgleichen – unabhängig von der Datenquelle.
- Geringerer operativer Aufwand – Sie müssen sich keine Gedanken über die Synchronisierungsfrequenz machen.
Was Kunden dazu sagen
„Als wir uns daran machten, KI-Lösungen für unsere Organisation zu evaluieren, waren unsere Sicherheits- und Compliance-Teams in Bezug auf ihre oberste Priorität eindeutig: sicherzustellen, dass Kollegen ausschließlich Informationen sehen, für deren Zugriff sie autorisiert sind. Das ist eine grundlegende Anforderung, mit der viele Plattformen nur schwer auf sinnvolle Weise umgehen. Der Ansatz von Amazon Quick bei der Echtzeit-Zugriffssteuerung beantwortete diese Frage eindeutig und zeigte ein Maß an Sorgfalt, das sich im gesamten Evaluierungsprozess abhob. Er gab unserem internen Prüfungsgremium das Vertrauen, den nächsten Schritt zu gehen, und legte eine solide Grundlage dafür, wie wir künftig über KI-Governance denken.“
— Jamahl Wiggins, Sr. Specialist – M365 Innovation, Mondelēz International
Mondelēz International hat Amazon Quick für seine über 35,000 Mitarbeiter in vier Regionen eingeführt.
Fazit
In diesem Beitrag haben wir darüber gesprochen, wie Amazon Quick und Amazon Bedrock Knowledge Baces eine Echtzeit-ACL-Durchsetzung implementieren, um eine kritische Sicherheitsfrage für Unternehmen zu lösen. Die zweischichtige ACL-Architektur überprüft Berechtigungen zum Zeitpunkt der Abfrage direkt mit den autoritativen Quellen. Dadurch wird sichergestellt, dass KI-generierte Antworten ausschließlich Inhalte enthalten, auf die ein Nutzer Zugriffsberechtigung hat.
Um loszulegen, besuchen Sie Amazon Quick und Amazon Bedrock Knowledge Bases.