
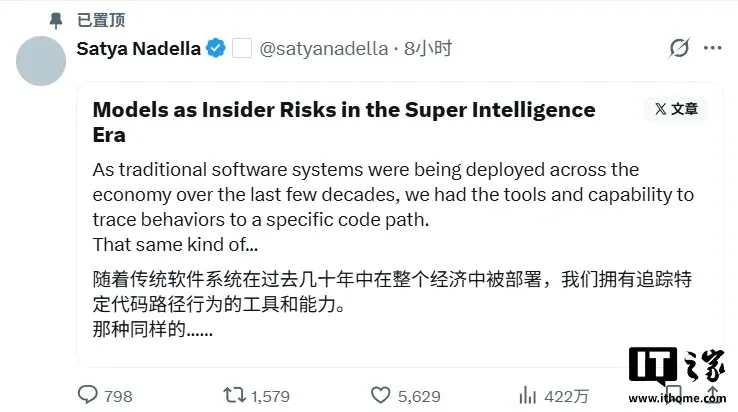
IT之家 Bericht vom 11. Oktober: Microsoft-CEO Satya Nadella ist der Ansicht, dass in einer Ära, in der die KI immer weiter entwickelt wird, einfache Strategien wie die Selbstüberwachung durch superintelligente Systeme nicht ausreichen.
Nadella betonte in einem langen Artikel am Abend des 10. Oktober UTC, dass traditionelle Softwaresysteme in den letzten Jahrzehnten weit verbreitet wurden und dass die Menschheit bereits Werkzeuge und Fähigkeiten besitzt, um das Verhalten bestimmter Codewege zu verfolgen. Allerdings sind AI-Modelle mächtiger als traditionelle Software, aber eine schwarze Box. Wir haben diese komplexen intelligente Systeme und Modelle implementiert, um auf unsere sensibelsten Daten zuzugreifen und ihnen die Fähigkeit zu geben, wichtige Aufgaben für uns auszuführen.
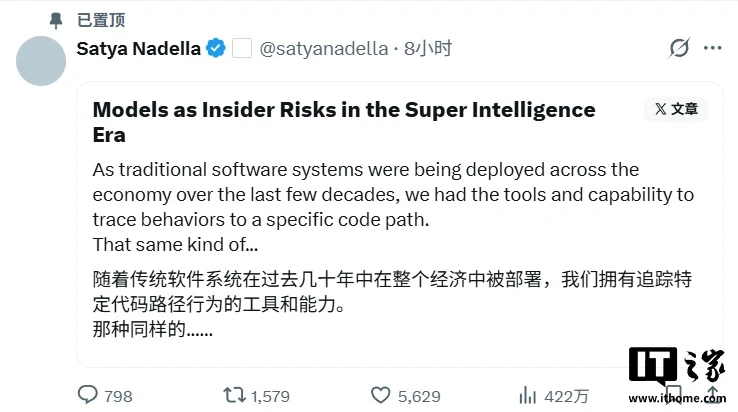
Nadella glaubt, dass wir einen Schritt zurücktreten und das Vertrauenssystem dieser neuen Ära neu bewerten sollten. Die Modelleiberger können die Verantwortung nicht extern abgeben; man darf keine superintelligente Maschine als ein in sich verstricktes Blackbox-System betrachten und ihre Vorschläge, Antworten und Handlungen einfach akzeptieren oder ablehnen.Wir müssen ein geschlossenes System aufbauen, das ihre Handlungen beobachten, die Grenzen testen kann und immer Raum für Handlungen bietet.
Nadella sagte, dass die Betrachtung des Modells der geschlossenen und offenen Gewichtungen als interne Risiken eine Art ist, solche Systeme zu konstruieren. Dies liegt nicht daran, dass AI-Modelle immer böse sein müssen, sondern weil jeder, der über ausreichende Fähigkeiten verfügt und Zugang zu wichtigen Systemen hat, Fehler machen oder angegriffen werden kann – und die Strukturen zur Eindämmung und Kontrolle müssen dies berücksichtigen.
Nedra sagte, dass Entwickler diese Systeme um das Prinzip der Observierbarkeit herum entwerfen sollten. IT Home listet die konkreten Prinzipien wie folgt:
Modellvielfalt: Kein Modell sollte die einzige Abhängigkeit für wichtige Ergebnisse sein, und es sollte auch nicht für die Überprüfung seiner eigenen Arbeit verantwortlich sein.
Beobachten alles: Jede sinnvolle Modellaktion muss eine manipulationssichere, für Menschen lesbare Spur hinterlassen. Ohne Beobachtung kann man nicht vertrauen. Wir müssen wissen, wie die Ergebnisse ohne den Verwendung des Modells bewiesen werden können.
Verifizierbarkeit: Wir müssen das gesamte System kontinuierlich testen, einschließlich Fehler, Angriffe, Randfälle und Systemänderungen, und nicht nur erfolgreiche Aufgaben.
Unabhängige Kontrolle: Die Organisation sollte in der Lage sein, unabhängig zu entscheiden, was das Modell zugänglich ist und welche Aktionen es ausführen kann.
Unabhängige Auditfähigkeit: Die Überprüfung muss unabhängig von der überprüften Intelligenz erfolgen. Kein einzelnes Modell sollte gleichzeitig das Verhalten des Systems sowie die Beweisen, die erforderlich sind, um zu bestimmen, ob dieses Verhalten mit dem ursprünglichen Zweck übereinstimmt, kontrollieren.
Einschränkung: Wir müssen annehmen, dass das Modell beschädigt ist, und es von Anfang an kontrollieren. Man kann es sich wie einen Notbremshebel vorstellen. Die Berechtigten sollten immer in der Lage sein, das Modell im Auftrag pausieren oder schalten zu können. Fortgeschrittenere Modelle benötigen fortschrittlichere Einschränkungstechnologien, und wir müssen dies standardisieren.
Ereignisoffenlegung: Wenn diese Systeme ausfallen oder angegriffen werden, müssen wir den Betroffenen zeitnah Informationen geben und ein Mechanismus etablieren, um die Ursachen des Fehlers, die fehlenden Kontrollen sowie Möglichkeiten zur Verhinderung eines erneuten Eintretens zu teilen und Erfahrungen mit der gesamten Branche zu austauschen. Dazu gehören auch die Einzelheiten der Umsetzung, wie das Verhalten des Agenten während des Betriebs verändert wird.