
Las organizaciones empresariales están adoptando Retrieval Augmented Generation (RAG) para desbloquear información de fuentes de conocimiento de la empresa como Microsoft SharePoint, Google Drive y Atlassian Confluence. Sin embargo, estas fuentes de conocimiento contienen información sensible regida por estructuras de permisos complejas. Garantizar que las respuestas generadas por IA respeten esos permisos es uno de los desafíos más difíciles de la IA empresarial.
En esta publicación, exploramos cómo Amazon Quick y Amazon Bedrock Knowledge Bases resuelven este desafío mediante la aplicación en tiempo real de listas de control de acceso (ACL), verificando los permisos directamente con las fuentes autoritativas en el momento de la consulta.
El problema empresarial
Considere este escenario: el propietario de un sitio de SharePoint crea una base de conocimientos para su organización. Miembros de equipos de varios departamentos usan un asistente de IA para obtener respuestas de esta base de conocimientos. El requisito crítico es que cada miembro del equipo solo reciba información generada por IA de los documentos que está autorizado a consultar.
Este es un desafío empresarial universal. Las organizaciones quieren democratizar el acceso a la información potenciada por IA sin comprometer su postura de seguridad existente. Un solo documento no autorizado que aparezca en una respuesta de IA podría exponer documentos de estrategia confidenciales, datos financieros no publicados o información sensible de RR. HH.
Por qué los enfoques existentes se quedan cortos
Un enfoque común para el control de acceso en RAG utiliza un método de replicar y filtrar para aplicar permisos a nivel de documento. Así funciona típicamente:
- Un conector de fuente de datos (por ejemplo, el conector de SharePoint) extrae las ACL como parte de un trabajo de sincronización periódico.
- Las ACL se replican desde la fuente de datos y se almacenan como atributos en un índice.
- En el momento de la consulta, el sistema de IA asigna al usuario conectado a los atributos de ACL almacenados y filtra los resultados en consecuencia.
Aunque este enfoque parece razonable a simple vista, tiene tres debilidades fundamentales.
Problema 1: el sistema de IA no es la fuente de verdad
En este modelo, el sistema de IA asume la responsabilidad exclusiva de la aplicación de las reglas sin ser la fuente autoritativa de los permisos. Esto requiere que los conectores de datos repliquen con precisión la lógica de ACL compleja y específica de cada fuente a través de diversas fuentes de datos. Cada fuente de datos tiene sus propios modelos de permisos únicos. Mapear jerarquías de herencia, membresías de grupos, políticas de acceso condicional y reglas de denegación a través de decenas de conectores es una tarea propensa a errores.
Problema 2: los permisos obsoletos crean brechas de seguridad
En general, los conectores de datos admiten sincronizaciones basadas en extracción que se ejecutan a demanda o según un calendario definido por el cliente. Las ACL en estas soluciones de IA son una instantánea en el tiempo de cuando se ejecutó la última sincronización. Algunas soluciones usan actualizaciones basadas en eventos, pero esto no funciona de manera universal. Por ejemplo, una fuente de datos como Confluence no emite un evento cuando cambia la membresía de un grupo. Entre sincronizaciones, un usuario al que se le revocó el acceso podría seguir recibiendo respuestas de IA de documentos que ya no debería ver.
Problema 3: capacidades de las fuentes de datos en evolución
Las fuentes de datos cambian regularmente o introducen nuevos mecanismos para controlar el acceso al contenido. Una nueva función de permisos en SharePoint o un cambio en el modelo de uso compartido de Google Drive podría crear brechas en la lógica de mapeo de ACL. Esto puede exponer contenido hasta que el conector se actualice.
Cómo lo resuelve AWS: aplicación de ACL en tiempo real
Para abordar estos desafíos, implementamos verificaciones de ACL en tiempo real como una capa adicional de seguridad sobre el filtrado de ACL previo a la recuperación existente para Amazon Quick y Amazon Bedrock Knowledge Bases. Esto garantiza que el sistema aplique los controles de acceso más actuales al verificar los permisos directamente con la fuente autoritativa en el momento de la consulta. Esto evita depender de datos de ACL potencialmente obsoletos o mapeados incorrectamente.
Descripción general de la arquitectura
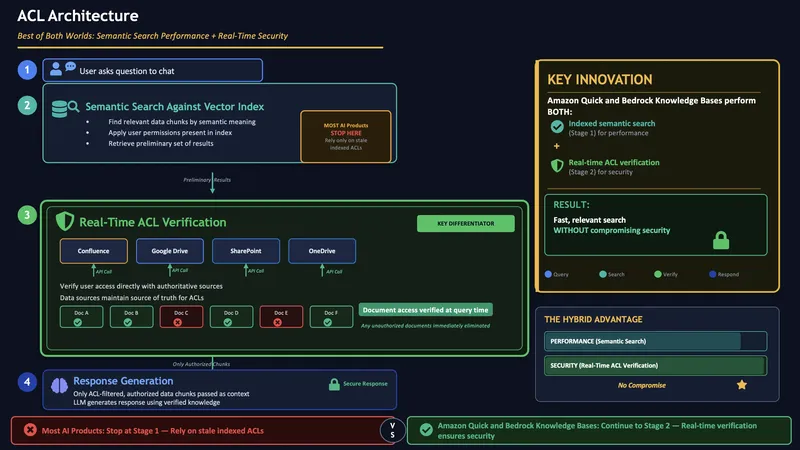
El siguiente diagrama ilustra nuestro enfoque híbrido que ofrece tanto rendimiento de búsqueda semántica como capacidades de seguridad en tiempo real.
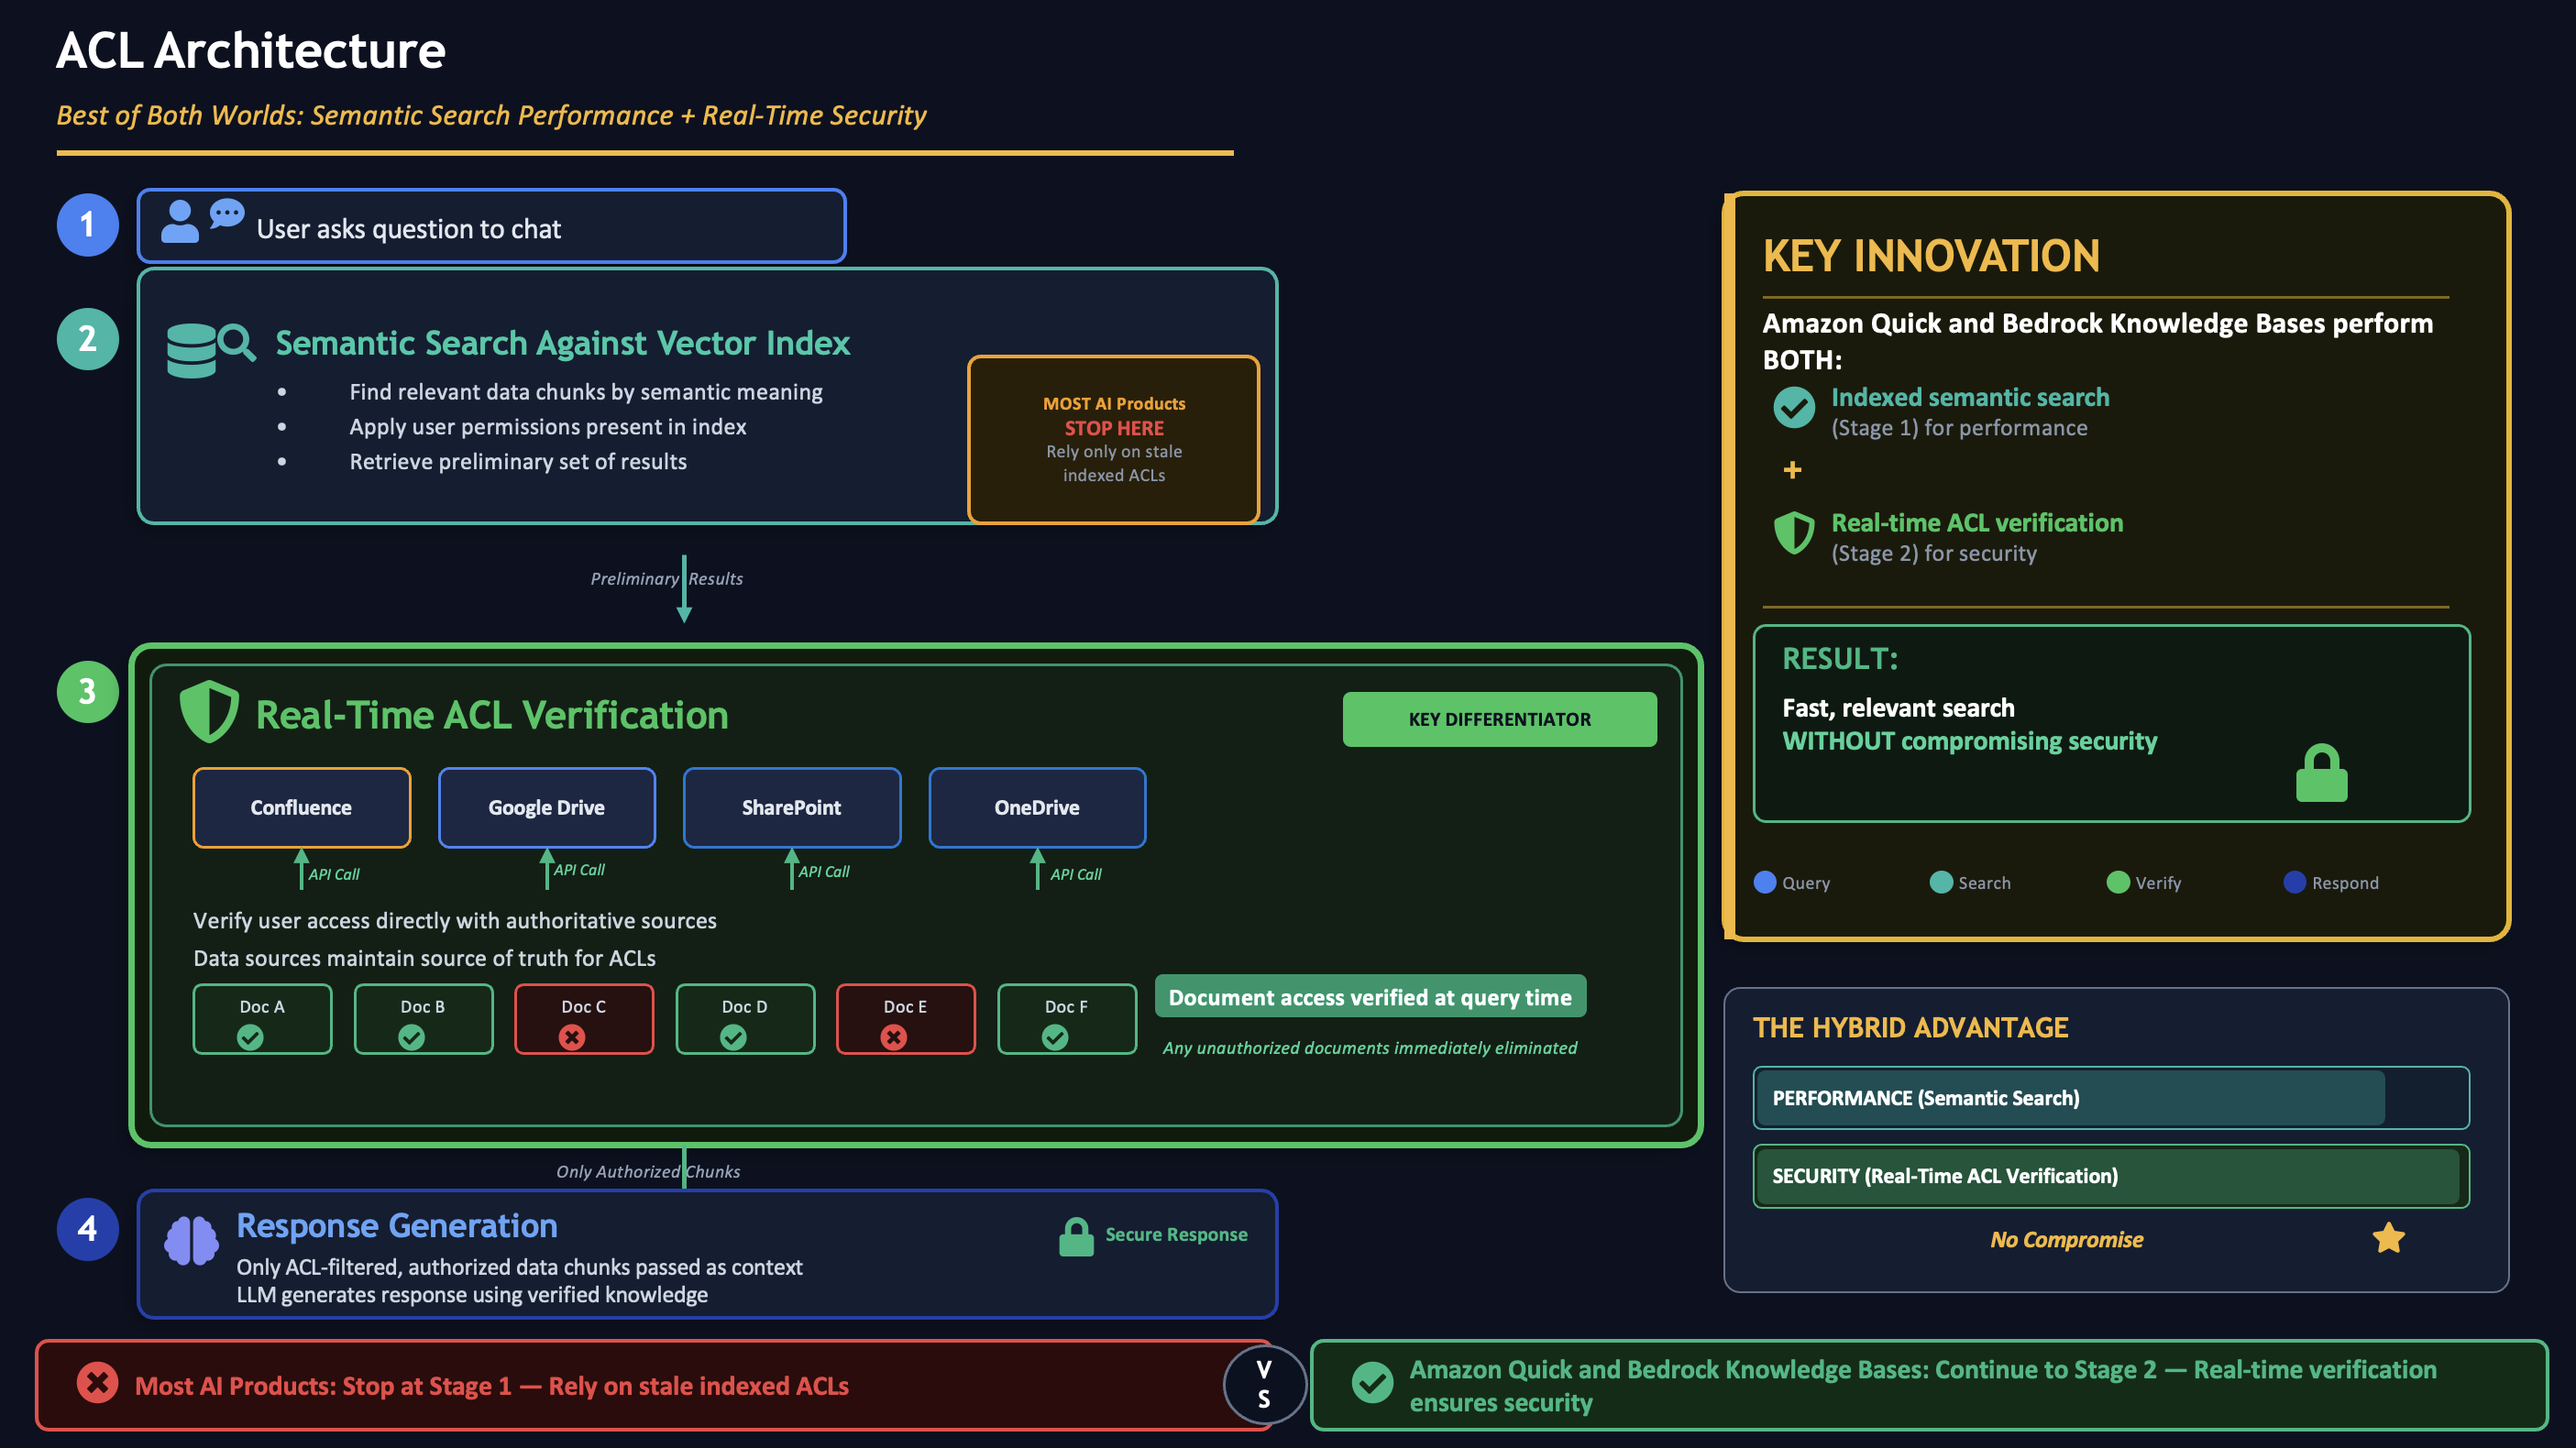
Figura 1: Arquitectura de aplicación de ACL en tiempo real para Amazon Quick y Amazon Bedrock Knowledge Bases, que combina el filtrado previo a la recuperación (Etapa 1) con la verificación en tiempo real contra fuentes autoritativas (Etapa 2)
Cómo funciona: un ejemplo con Google Drive
Cuando un usuario envía una consulta a un agente de Amazon Quick que utiliza una base de conocimientos de Google Drive, el sistema aplica los controles de acceso en dos etapas:
Etapa 1: filtrado previo a la recuperación
Amazon Quick realiza una búsqueda semántica contra el índice vectorial para encontrar los pasajes de documentos más relevantes. El sistema aplica listas de control de acceso que ya están almacenadas en el índice. Esto produce un conjunto preliminar de documentos candidatos. Esta etapa es necesaria porque las llamadas a la API en tiempo real para cada documento del índice serían demasiado costosas a gran escala.
Etapa 2: Verificación en tiempo real
Amazon Quick verifica los documentos candidatos en tiempo real llamando a las API de Google Drive. Utiliza la credencial de la cuenta de servicio que proporcionó el administrador para generar tokens de acceso específicos del usuario mediante suplantación. Google Drive mantiene la fuente de verdad para las listas de control de acceso asociadas con cada documento. Los documentos a los que el usuario no está autorizado a acceder se excluyen del conjunto de resultados recuperado. Solo los pasajes de documentos verificados y autorizados se pasan al modelo de lenguaje extenso (LLM) como contexto. El modelo utiliza este conocimiento para generar una respuesta.
Este enfoque de dos etapas equilibra el rendimiento con la seguridad. Utiliza ACL en caché para mayor eficiencia, al tiempo que facilita la corrección mediante comprobaciones en tiempo real. Además de la aplicación de ACL, Amazon Bedrock ofrece controles de IA responsable. Estos incluyen Amazon Bedrock Guardrails para el filtrado de contenido, comprobaciones de conexión a tierra para reducir las alucinaciones y políticas de seguridad configurables para ayudar a las organizaciones a implementar aplicaciones de IA generativa de manera responsable.
Por qué esto es importante para su organización
Este enfoque ofrece tres beneficios clave:
- Permisos siempre actualizados – No más brechas de seguridad entre ciclos de sincronización cuando utiliza un producto RAG. Si se revoca el acceso de un empleado, el cambio se refleja en las respuestas de la IA en cuestión de momentos, no de horas o días.
- Confianza para escalar – Las organizaciones pueden ampliar la cobertura de su base de conocimientos sabiendo que las comprobaciones de ACL en tiempo real verifican los permisos con la fuente autoritativa para cada consulta, independientemente de la fuente de datos.
- Reducción de la carga operativa – No necesita preocuparse por la frecuencia de sincronización.
Lo que dicen los clientes al respecto
“Cuando nos propusimos evaluar soluciones de IA para nuestra organización, nuestros equipos de seguridad y cumplimiento fueron claros respecto a su prioridad principal: garantizar que los colegas solo vieran información a la que están autorizados a acceder. Es un requisito fundamental, pero uno que muchas plataformas luchan por abordar de manera significativa. El enfoque de Amazon Quick hacia el control de acceso en tiempo real respondió a esa pregunta de manera definitiva y demostró un nivel de rigor que destacó a lo largo de nuestra evaluación. Dio a nuestro comité de revisión interno la confianza para avanzar y estableció una base sólida para cómo pensamos sobre la gobernanza de la IA en el futuro”.
— Jamahl Wiggins, Sr. Specialist – M365 Innovation, Mondelēz International
Mondelēz International ha implementado Amazon Quick para sus más de 35,000 empleados en cuatro regiones.
Conclusión
En esta publicación, hablamos sobre cómo Amazon Quick y Amazon Bedrock Knowledge Bases implementan la aplicación de ACL en tiempo real para resolver un desafío de seguridad crítico para las empresas. La arquitectura de ACL de doble capa verifica los permisos directamente con fuentes autoritativas en el momento de la consulta. Esto garantiza que las respuestas generadas por la IA incluyan únicamente el contenido al que un usuario está autorizado a acceder.
Para empezar, visite Amazon Quick y Amazon Bedrock Knowledge Bases.