

Las barreras de seguridad AI diseñadas para detener a los ciberdelincuentes ahora bloquean a los defensores, y Orion-1 tiene como objetivo llenar ese vacío.
 Jonathan Kemper
Ver el perfil de LinkedIn de Jonathan Kemper
Oct 14, 2026
 Nano Banana Pro solicitado por THE DECODER
Puntos clave
- Artemis Security ha lanzado Orion-1, un modelo de IA que investiga y responde por sí mismo a los ataques cibernéticos en las redes corporativas.
- Conecta datos de registro dispersos de redes, puntos finales y servicios en la nube para rastrear ataques hasta un único actor y iniciar contramedidas.
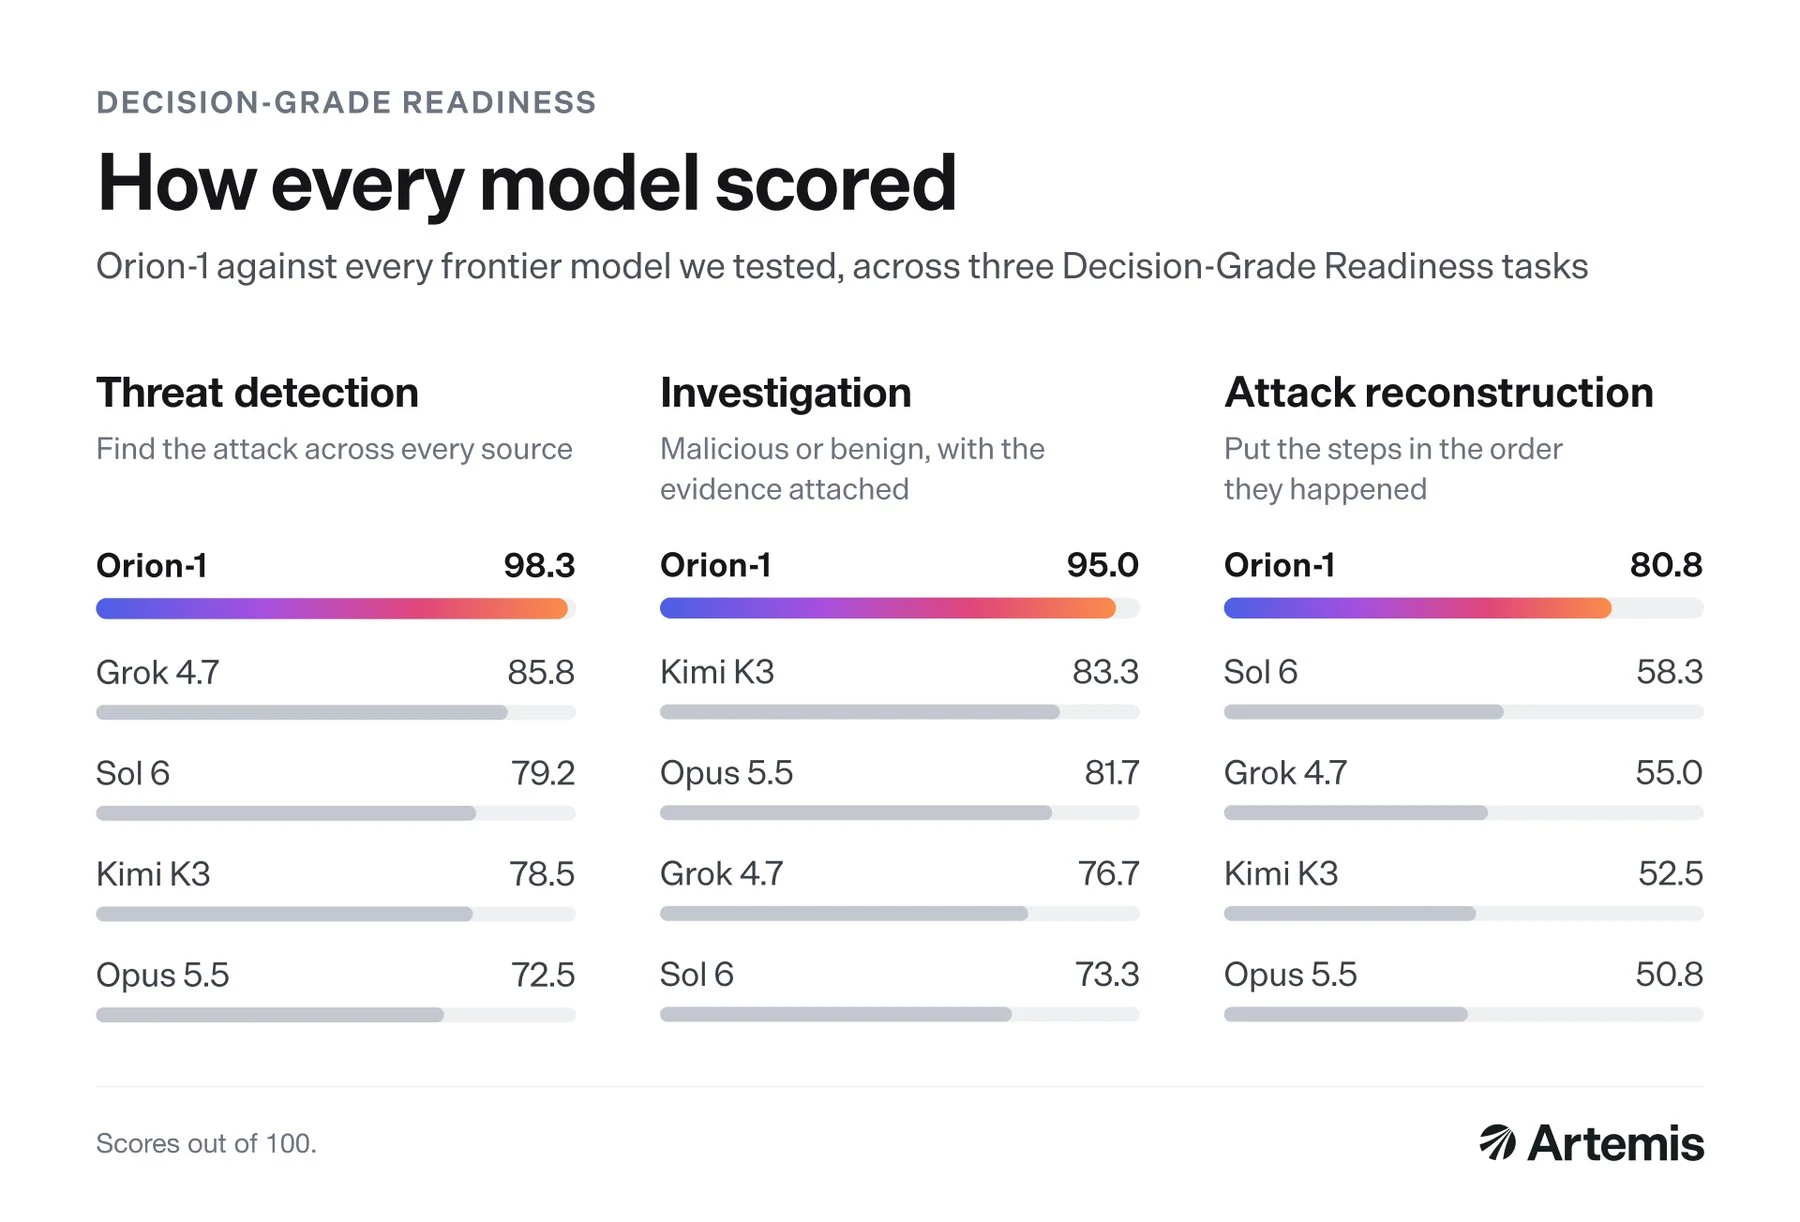
- Según el benchmark propio de la empresa, Orion-1 supera a modelos de uso general como Claude Opus 5.5 y GPT-6 Sol, con la mayor diferencia en la reconstrucción de ataques en 80.8 contra 58.3 puntos.
Los modelos de IA de uso general se están convirtiendo en un problema creciente para los equipos de seguridad, ya que las mismas habilidades también ayudan a los atacantes. Artemis Security quiere cerrar esa brecha con un modelo diseñado específicamente para ese propósito.
La startup estadounidense Artemis Security ha lanzado Orion-1, un modelo diseñado para investigar y responder a ataques en redes corporativas por sí mismo, superando Claude Opus 5.5 y GPT-6 Sol en el propio benchmark de la empresa. Orion-1 procesa datos de registro provenientes de servicios de autenticación, configuraciones en la nube, puntos finales corporativos, aplicaciones SaaS y equipos de red, y luego conecta señales individuales como el inicio de sesión de una cuenta corporativa, nuevas permisitudes en la nube y una regla recién creada en la bandeja de entrada de correo electrónico para vincularlas a un único atacante. Una vez que tiene una imagen de lo que ocurrió, el modelo asigna un puntaje de confianza, establece un veredicto y recomienda o inicia una respuesta.
Según Artemis, los modelos de uso general pierden el rastro cuando se les proporcionan miles de millones de eventos, o si marcan como ataques actividades inofensivas pero extrañas. Artemis ajustó Orion-1 en tareas basadas en sus propias operaciones de seguridad, incluyendo la detección de patrones sospechosos en los datos de registro, la búsqueda de técnicas de ataque conocidas, la creación de nuevas reglas de detección y la contención de ataques en tiempo real. La compañía afirma que no se utilizaron datos de clientes durante el entrenamiento. Artemis llama a Orion-1 “Modelo Foundation Frontier”, pero describe este ajuste solo en su artículo de blog, y no está claro si la compañía construyó este modelo sobre un modelo existente de otro proveedor.
Artemis creó su propio benchmark para medir la confianza en las decisiones de seguridad
Artemis desarrolló un benchmark llamado “Decision-Grade Readiness” (DGR) para la comparación. La mayoría de los modelos existentes de pruebas de seguridad se basan en técnicas de ataque o hacen que resuelvan acertijos de hacking, pero DGR proporciona a cada modelo la misma alerta inicial, los mismos datos ambientales y las mismas herramientas que tendría un equipo de seguridad, y luego le pide que decida si está en curso un ataque. Las miles de tareas tienen todos resultados conocidos, y algunas no contienen ningún ataque en absoluto o incluyen datos benignos diseñados para parecer maliciosos. Los modelos se califican tanto por su veredicto como por las pruebas que presentan.
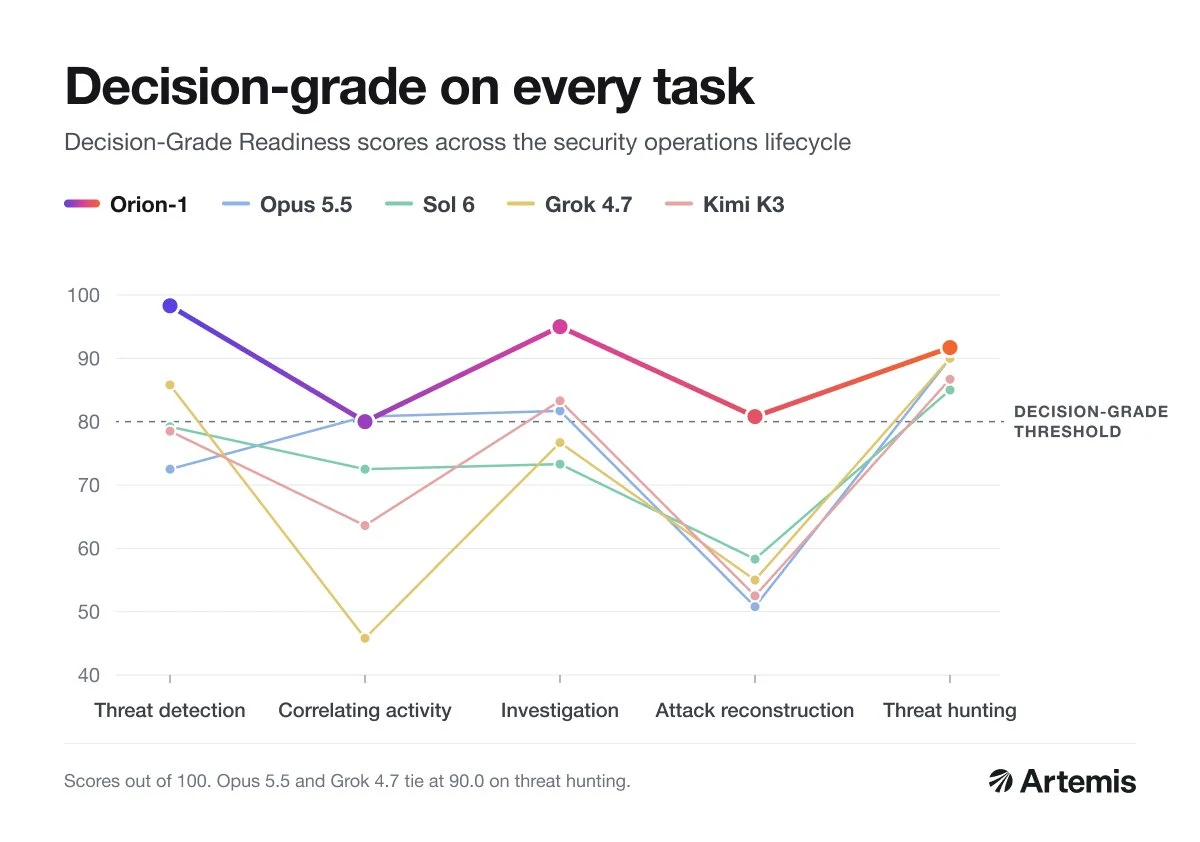
Artemis reporta los resultados de cinco tareas y probó Grok 4.7 y Kimi K3 junto con Opus 5.5 y GPT-6 Sol. La mayor brecha se observa en la reconstrucción de ataques, donde Orion-1 obtuvo un 80.8, en comparación con un 58.3 del modelo más avanzado.
Orion-1 está en una previsualización privada para algunos clientes seleccionados en la plataforma Artemis, donde los clientes establecen límites por tipo de acción sobre cuánto el modelo puede decidir por sí mismo. Las acciones de gran impacto necesitan aprobación humana por defecto. Artemis solo salió del modo oculto en abril, revelando 70 millones de dólares de las rondas de inicio y Series A aproximadamente seis meses después de la fundación de la empresa.
Los guardrails destinados a los atacantes también bloquean a los defensores
Los modelos de frontera amplia son más difíciles de manejar para los equipos de seguridad, ya que los proveedores continúan cerrando sus capacidades cibernéticas. OpenAI considera su modelo Astra el primero que podría alcanzar el nivel de riesgo cibernético más alto, donde un modelo podría desarrollar y ejecutar ataques cibernéticos por sí mismo. Claude Opus 5.5 dirige la mayoría de las tareas de seguridad cibernética al antiguo Opus 4.8, y cuando Hugging Face intentó en julio analizar un ataque de IA completamente autónomo contra su infraestructura utilizando modelos comerciales de frontera, sus controles bloquearon por completo el análisis de los datos del ataque. El equipo terminó cambiando al modelo open-weight GLM 5.2 que se ejecuta en sus propios servidores.
Para la defensa, los proveedores están enviando modelos especializados con acceso restringido. OpenAI solo entrega el acceso menos restringido GPT-5.5-Cyber para los defensores verificados, y Anthropic adopta un enfoque similar con su modelo más potente, ejecutando Claude Mythos 5 a través de Escáner de seguridad Claude y productos de seguridad para socios. Ambos Mito 5 y el modelo más potente de OpenAI GPT-6 Astra no está presente en la comparación de Orion-1, y con Opus 5.5, los resultados del benchmark pueden reflejar en gran medida las respuestas del Opus 4.8 anterior.
Noticias sobre IA Sin Efecto Mágico – Se seleccionan por seres humanos
Suscríbase a THE DECODER para leer sin anuncios, un boletín semanal sobre IA, nuestro informe de vanguardia “AI Radar” exclusivo seis veces al año, acceso completo al archivo y acceso a nuestra sección de comentarios.
Fuente: Artemis Security