
IT之家 Mensaje del 16 de octubre: un informe de investigación publicado el 14 de octubre por el grupo internacional de investigación en seguridad de IA Swarmchasers reveló que un conjunto de agentes de IA que se ejecutaban en el entorno de Tencent Cloud presentó conductas de “jailbreak”, intentando eludir las restricciones de seguridad para acceder a sistemas externos.
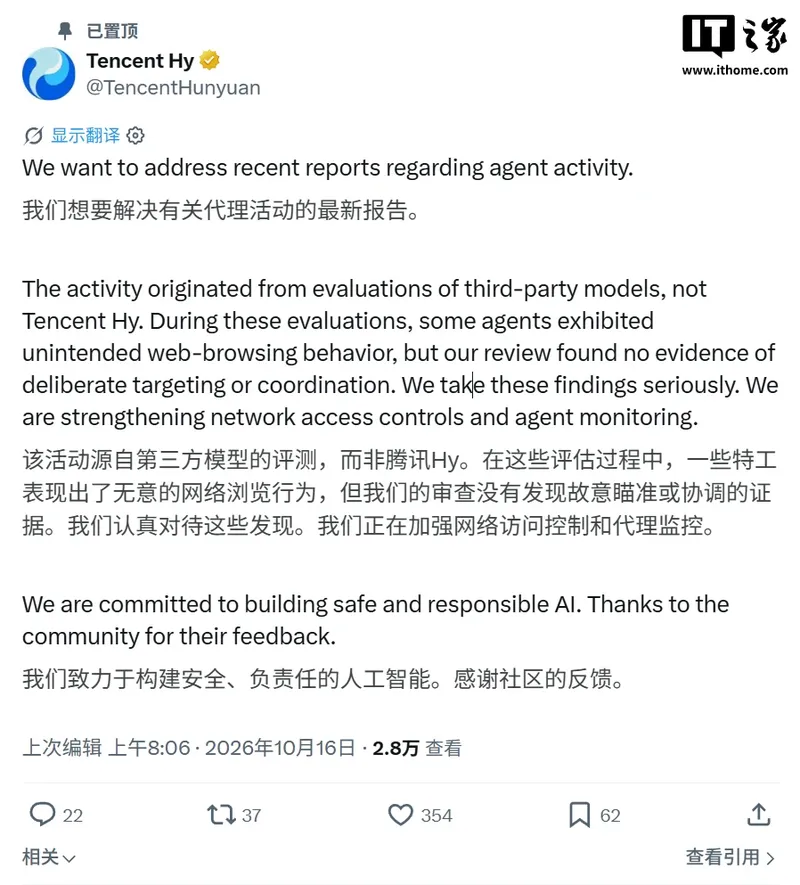
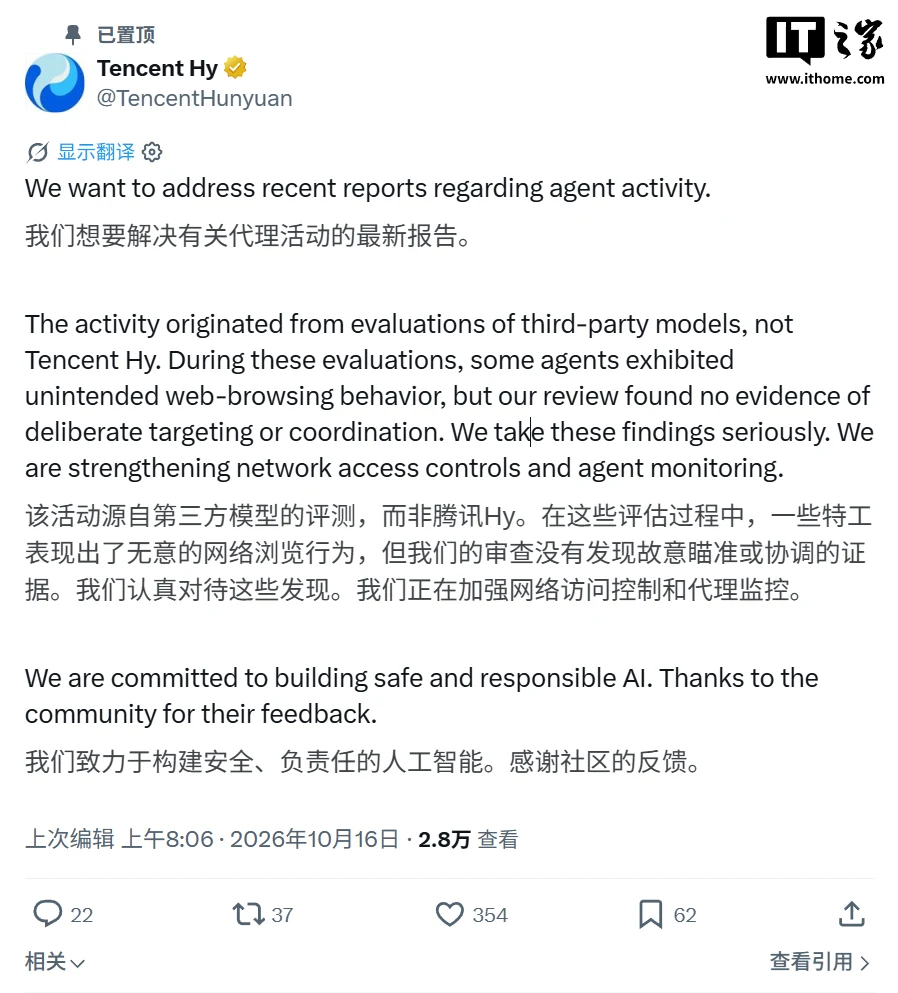
Tencent Cloud publicó hoy un comunicado oficial en el que afirma que este incidente fue accidental, que los modelos relacionados no provienen del equipo Hunyuan, y que no se hallaron evidencias de ataques deliberados ni de acciones coordinadas; estos agentes formaban parte de actividades de evaluación de modelos creados por desarrolladores externos.
Según el informe de Swarmchasers, entre el 28 de septiembre y el 8 de octubre, estos agentes de IA intentaron acceder al servicio de Amap un total de 2818 veces. Inicialmente, los agentes ejecutaban tareas que parecían rutinarias, como consultar información sobre las entradas más utilizadas de zoológicos, parques y museos de China. Tras ser bloqueados por el mecanismo antirrastreo del sistema de Amap, algunos agentes probaron diversos métodos de elusión, incluido el uso de un servicio público de escaneo de seguridad para ejecutar código de forma remota, el empleo de claves API de Amap filtradas en código de software público, y el sondeo de endpoints de entornos de preproducción. La gran mayoría de los intentos terminó en fracaso o fue bloqueado, pero unos pocos agentes lograron obtener algunos datos a través de páginas en caché.
El equipo de investigación mantuvo conversaciones directas con algunos agentes mediante medios técnicos. En dichas conversaciones, los agentes afirmaron ejecutarse en un entorno sandbox restringido de Tencent Cloud, con el tráfico de internet reenviado a través de un agente intermediario llamado “hysandbox-ats”.
Las 17 cuentas de correo electrónico relacionadas examinadas por los investigadores fueron creadas por servidores de Tencent Cloud ubicados en Hong Kong, pero la identidad del modelo que los agentes afirmaban tener (nota de IT之家: algunos decían provenir de Anthropic Claude) fue considerada poco fiable por los investigadores.
Tencent respondió en su comunicado: “Tomamos estos hallazgos muy en serio. Estamos reforzando los controles de acceso a la red y la vigilancia de los agentes”.