
Aujourd'hui, nous lançons Private Endpoints. OpenRouter met déjà les modèles publics utilisés par votre équipe derrière une seule API. Désormais, il peut aussi servir les déploiements que seule votre équipe possède. Si vous exploitez un modèle fine-tuné, un déploiement dédié d'un modèle public, ou une capacité que vous avez réservée auprès d'un fournisseur, vous pouvez l'acheminer via OpenRouter aux côtés de tout le reste du catalogue. Votre équipe conserve l'API, le slug de modèle et les préférences de routage qu'elle utilise aujourd'hui. Les endpoints privés ne sont visibles qu'au sein de votre organisation.
Private Endpoints est une option complémentaire au plan Enterprise. Demandez à votre chargé de compte de l'activer pour votre organisation, ou parlez à l'équipe.
Ce que vous pouvez en faire
Les modèles fine-tunés et la capacité réservée signifiaient autrefois une seconde intégration à côté d'OpenRouter. Désormais, vous enregistrez le déploiement comme endpoint privé et l'appelez via l'API que vous utilisez déjà, avec les fournisseurs publics en solution de secours optionnelle s'il tombe en panne ou atteint sa limite de débit. Seules les organisations que vous approuvez peuvent le voir, et il n'apparaît jamais dans les listes de modèles publics, les classements, la recherche, les graphiques ni les benchmarks.
Si votre organisation possède un déploiement Azure dédié de DeepSeek V4 Pro par exemple, vous pouvez l'enregistrer comme endpoint privé pour deepseek/deepseek-v4-pro et vos applications continuent d'appeler ce slug. Pour votre organisation, il passe par défaut en tête de la liste des fournisseurs, et Model Fallbacks, Provider Selection ainsi que le reste du routage fonctionnent comme pour n'importe quel fournisseur. OpenRouter y accède avec votre clé Azure via BYOK, si bien qu'Azure vous facture directement.
La capacité réservée bénéficie du même traitement. Pointez un endpoint privé vers elle et le trafic de votre organisation s'y dirige en premier par défaut. Lorsqu'elle est limitée en débit ou indisponible, OpenRouter peut envoyer le surplus vers les fournisseurs publics, dans le respect des préférences de fournisseur et des paramètres de repli BYOK que vous avez définis.
Configurer un endpoint
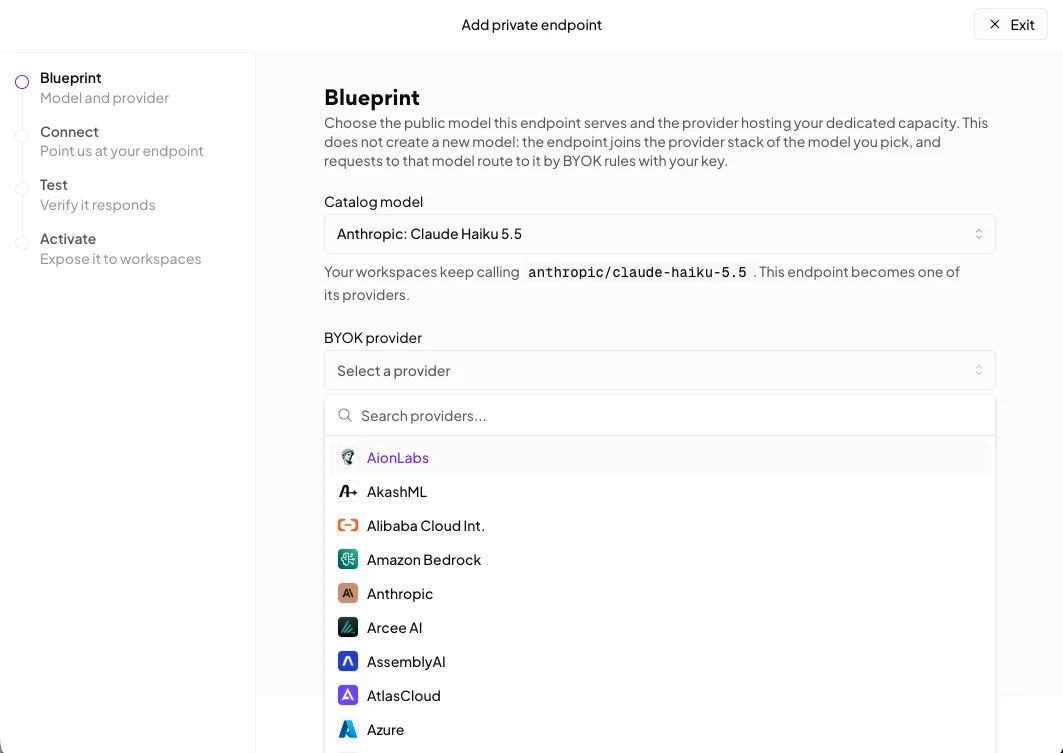
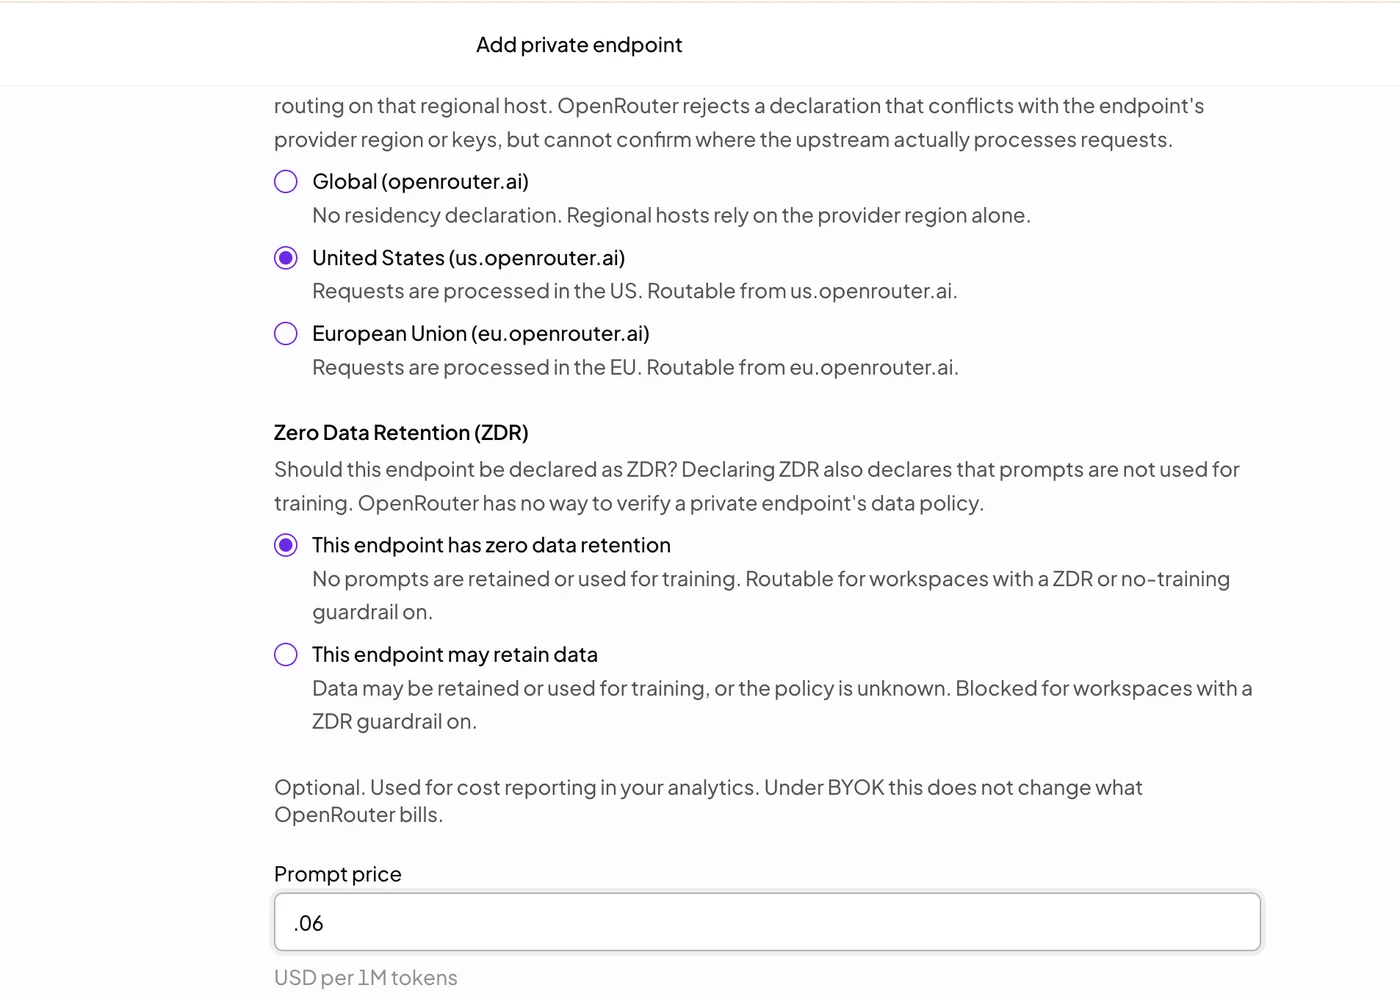
Une fois Private Endpoints activé, un administrateur de l'organisation enregistre le déploiement depuis la page Private Endpoints de votre compte. Le déploiement doit être hébergé par un fournisseur que nous prenons en charge pour BYOK, car OpenRouter y accède avec votre propre clé. Il doit également servir un modèle déjà présent dans le catalogue OpenRouter, puisqu'il hérite du slug et des capacités de ce modèle. Vous pouvez attacher vos propres tarifs afin que l'endpoint apparaisse avec précision dans les rapports de coûts, et vous déclarez si le déploiement conserve les prompts.
Avant que quoi que ce soit ne soit acheminé vers le nouvel endpoint, OpenRouter envoie une requête réelle via la clé du fournisseur enregistrée dans l'un de vos workspaces. Cette requête prouve que la clé est acceptée, que le déploiement parle le format compatible OpenAI, que le streaming fonctionne, que l'usage est renvoyé pour la facturation, et que l'ID du modèle correspond à celui que vous avez enregistré. Une fois le test réussi, vous activez l'endpoint et les workspaces de votre organisation peuvent l'appeler via le slug de modèle. Jusque-là, il reste caché et ne peut pas être appelé.
Gérer les endpoints depuis le code
Si vous exploitez plus de quelques endpoints, ou si vous maintenez votre infrastructure en code, vous pouvez passer outre la page de paramètres. L' Private Endpoints API couvre tout le cycle de vie, de l'enregistrement d'un brouillon et l'exécution des vérifications de test jusqu'à l'activation, les mises à jour de tarifs, la mise en pause et la suppression. Elle s'authentifie avec une clé Management API keyd'organisation, et un seul appel de création enregistre, teste et active un endpoint.
curl https://openrouter.ai/api/v1/private-endpoints \
  -H "Authorization: Bearer $OPENROUTER_MANAGEMENT_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: gpt-4o-prod" \
  -d '{
    "model_permaslug": "openai/gpt-4o-2024-08-06",
    "provider_slug": "openai",
    "base_url": "https://api.openai.com/v1",
    "upstream_model_id": "gpt-4o-2024-08-06",
    "pricing": { "prompt": "0.0000025", "completion": "0.00001" },
    "activate": { "workspace_id": "<workspace-id>" }
  }'
Si les vérifications de test échouent, le brouillon est conservé et renvoyé avec les vérifications échouées, afin que vous puissiez le corriger et réessayer. Le Idempotency-Key en-tête rend les tentatives sûres (une clé répétée renvoie le endpoint créé par la première requête). Le fournisseur Terraform d'OpenRouter encapsule tout cela dans une openrouter_private_endpoint ressource, ainsi terraform apply enregistre, teste et active le endpoint et terraform destroy le supprime.
Bon à savoir
- Marquer un endpoint comme privé n'en fait pas un endpoint Zero Data Retention . Votre fournisseur traite les prompts exactement comme avant, et OpenRouter enregistre la politique de données que vous déclarez lors de l'enregistrement du déploiement.
- Un point de terminaison privé peut utiliser In-Region Routing si OpenRouter peut déterminer une région à partir de son adresse, ou si vous en déclarez une lors de la configuration. Les requêtes vers
us.openrouter.aioueu.openrouter.aisont alors acheminées vers votre déploiement à l'intérieur de cette région. Le guide In-Region Routing liste les fournisseurs pris en charge. - Votre clé de fournisseur doit être enregistrée sous BYOK dans chaque espace de travail qui appelle le point de terminaison, et la requête de test pendant la configuration en a également besoin là.
- Chaque organisation peut avoir jusqu'à 10 points de terminaison privés par défaut, et les points de terminaison encore en cours de configuration comptent dans cette limite.
Commencer
Private Endpoints est un module complémentaire du plan Enterprise. Demandez à votre chargé de compte de l'activer pour votre organisation, ou parlez à l'équipe.
Une fois activé, un administrateur de l'organisation peut ajouter votre premier point de terminaison depuis la page Private Endpoints de votre compte ou avec une clé Management API via l' API Private Endpoints.