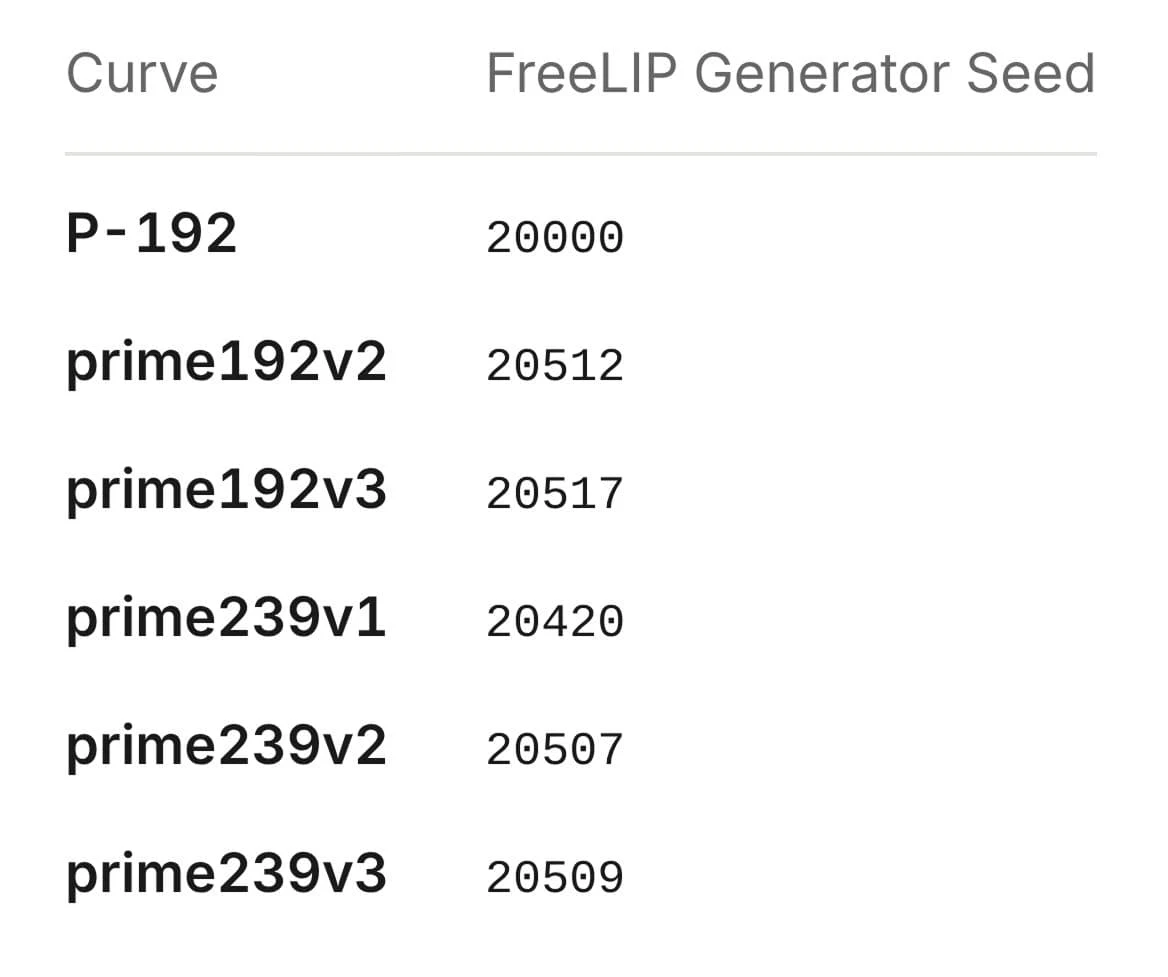
IT之家 – Le 17 octobre, la société Anthropic a publié hier (16 octobre) un post expliquant qu’en moins de 30 minutes, le modèle Claude utilisé dans ses recherches internes a permis de reconnaître les sources du “seed” des courbes elliptiques conformes aux normes du National Institute of Standards and Technology (NIST) américain, ce qui a fourni une réponse réplicable à un mystère cryptographique qui dure depuis environ 26 ans.
IT之家 note : Le « seed » ici peut être compris comme des « données de départ utilisées pour générer les paramètres de courbes elliptiques ». La règle de génération ressemble à une machine programmée fixe ; le seed est la matière première fournie à la machine. Avec la même matière première et selon les mêmes règles, on obtient le même résultat. Une fois le seed rendu public, d’autres personnes peuvent effectuer des calculs de référence pour vérifier si les paramètres de la courbe sont bien générés selon les étapes annoncées.
Le problème provient d’un ensemble de courbes elliptiques intégrées dans la norme de signature numérique américaine en 2000. Les graines correspondantes sont fournies par l’Agence du renseignement national des États-Unis (NSA), mais le processus de génération n’est pas expliqué, ce qui a suscité des spéculations sur la possibilité d’une backdoor cachée. Ces courbes sont utilisées dans l’algorithme de signature numérique par courbes elliptiques (ECDSA) afin de vérifier la véracité des informations numériques.
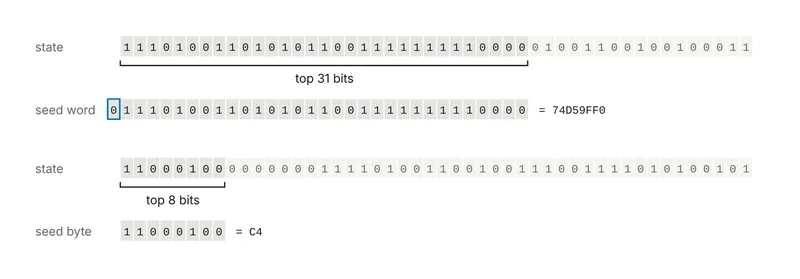
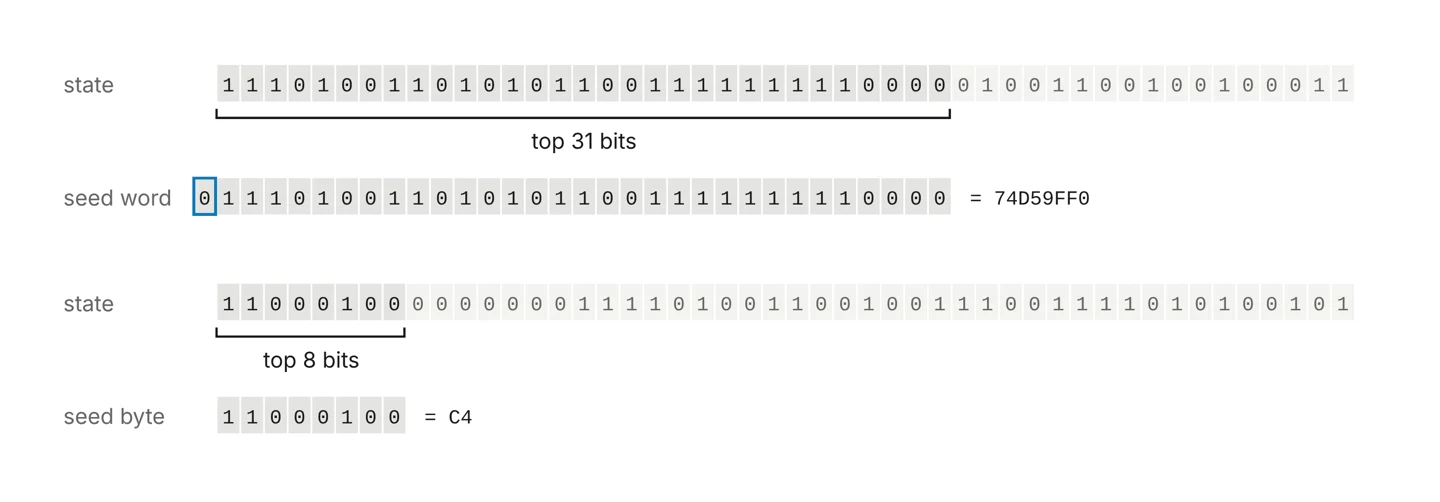
Selon Anthropic, Claude a cherché des outils logiciels courants des années 90 et a découvert que ces graines provenaient en réalité du générateur de nombres aléatoires pseudo-aleatifs lrand48 de la bibliothèque en langage C, tandis que l’initialisation d’entrée était un timestamp Unix.
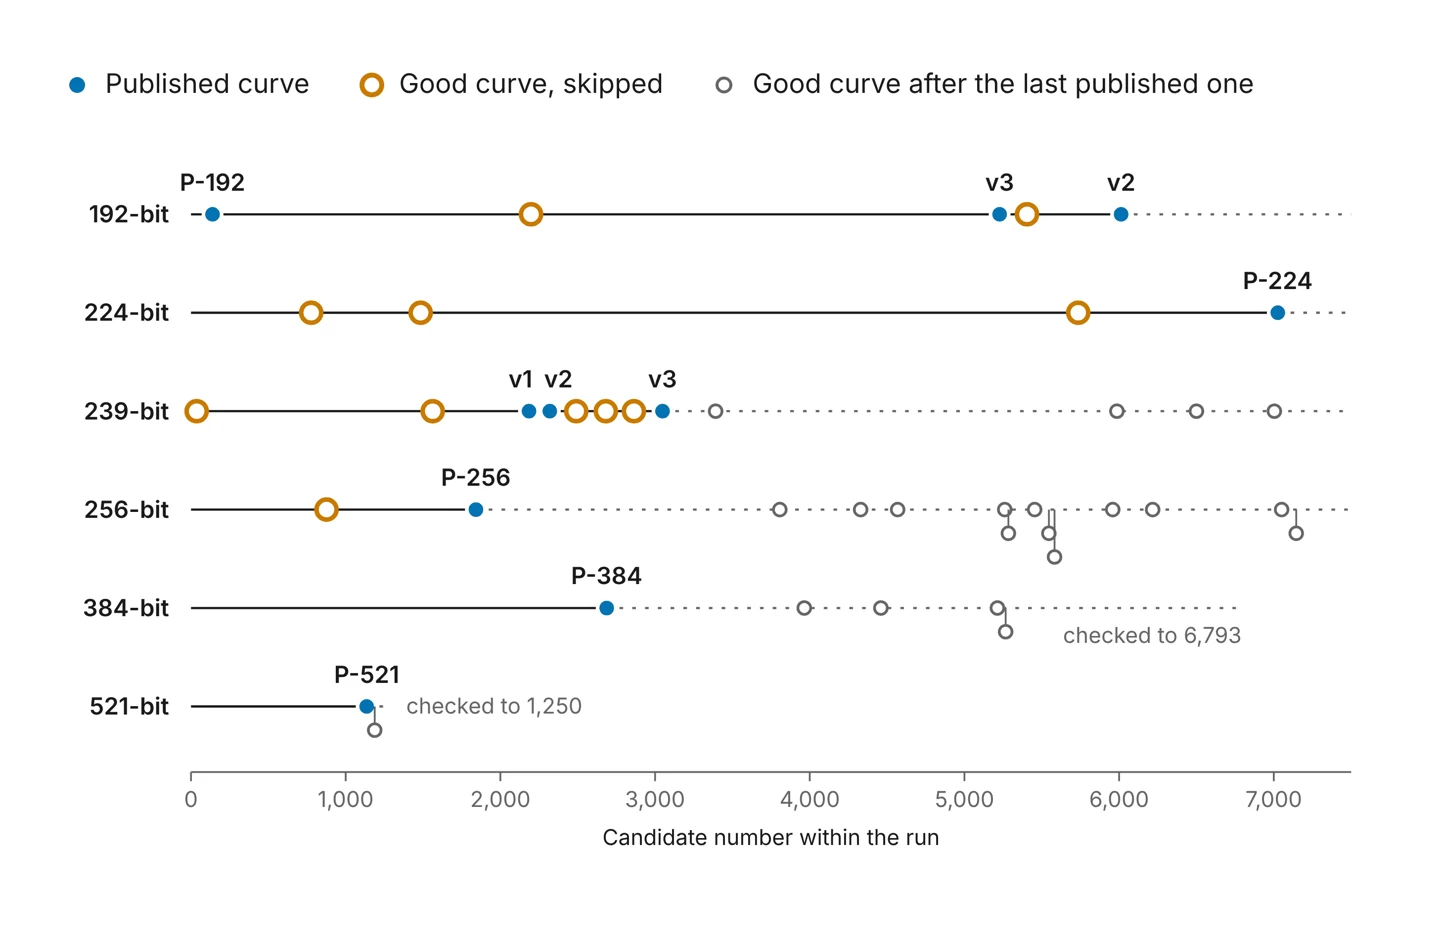
Le modèle, en identifiant les patterns de bits, en restauant à la position du générateur et en effectuant des calculs inverses, permet de remonter le temps de génération correspondant à l’intervalle de 1997 à 1998. Dans ce cas, le seed standard P-256 correspond à la 1 842ème valeur candidate lors d’une exécution. L’équipe a rendu publiques les codes de réplication.
Les résultats montrent que les graines de P-192, P-224, P-256, P-384 et P-521 peuvent être générées à partir des timestamps Unix de 1997 à 1998. Pour le cas de P-256, il s’agit du 16 août 1997 ; après 1 842 tours de génération de candidats, cette graine est obtenue dans les normes.
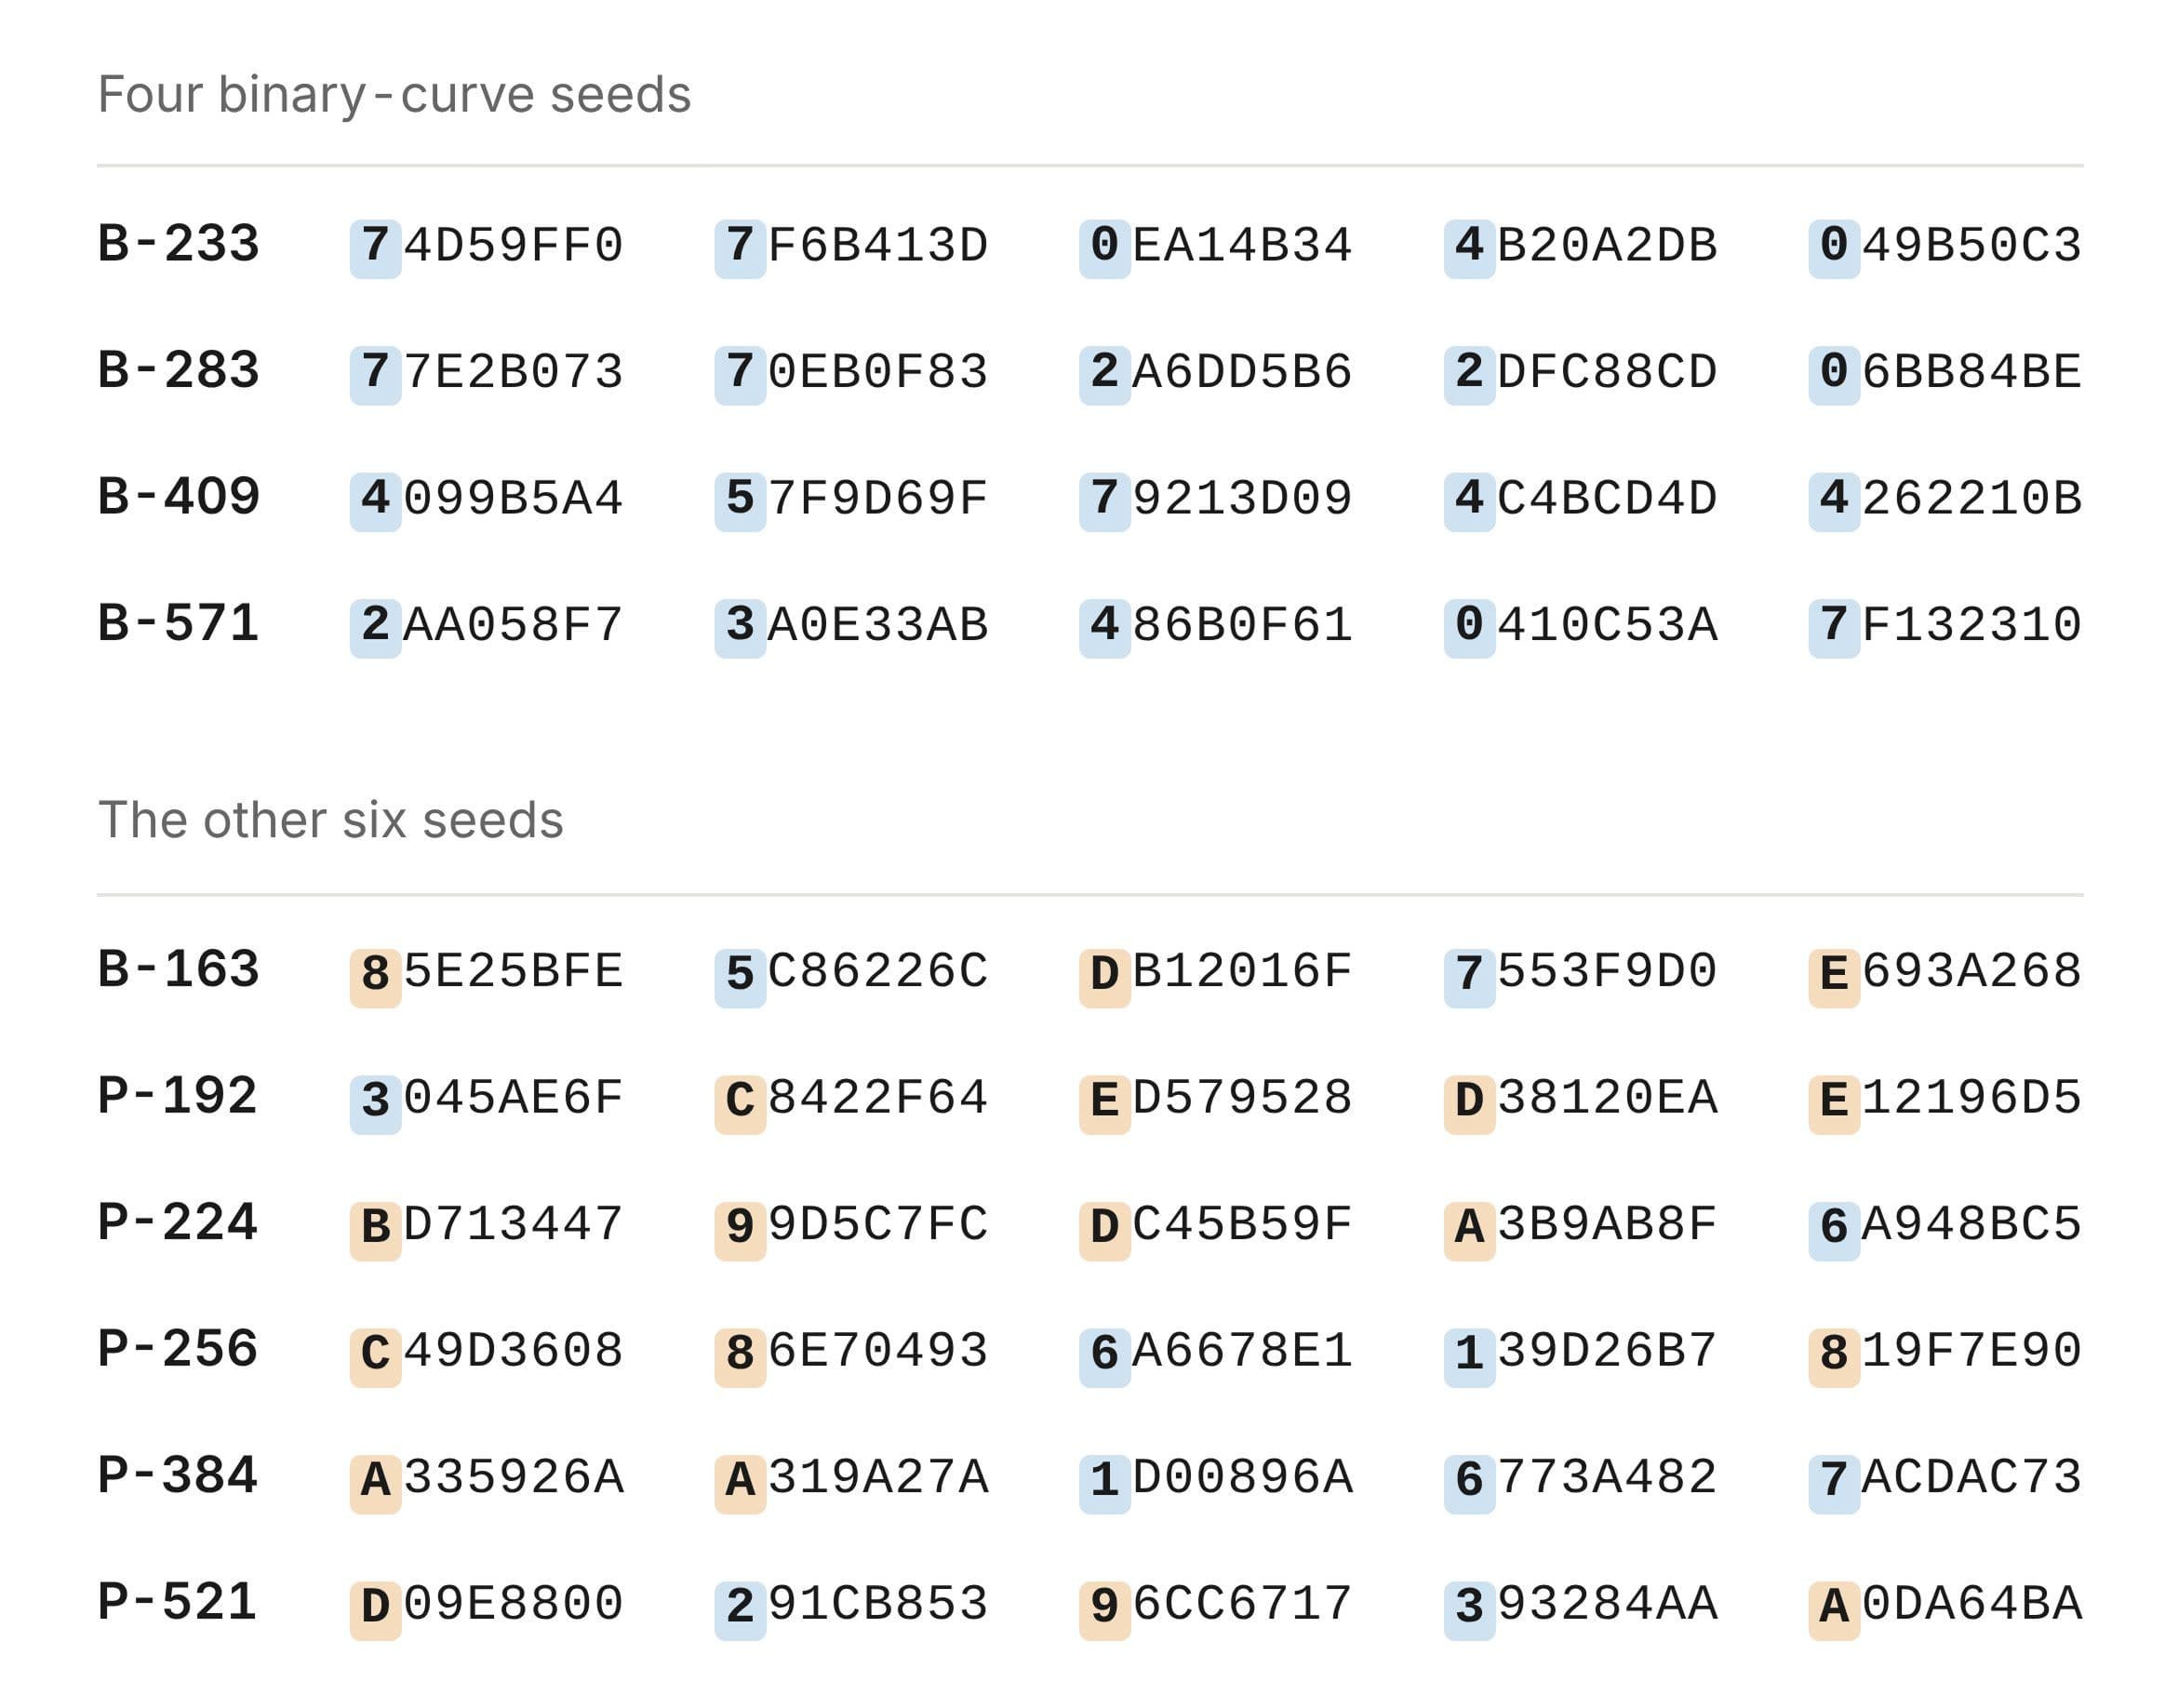
Anthropic souligne que cela ne représente pas une solution pour déchiffrer l’ECDSA, et qu’aucune nouvelle méthode d’attaque n’a été découverte. Par conséquent, les doutes concernant l’introduction intentionnelle de backdoors dans les paramètres ont été diminus, et les utilisateurs n’ont pas besoin de prendre des mesures en conséquence. Cependant, la recherche n’a pas encore expliqué tous les détails, y compris la source du seed B-163, la manière de générer certains points de base de courbe, ainsi que pourquoi certaines courbes candidates disponibles ont été ignorées.