
Beta 阶段的经验教训
在获得超过 500 百万次下载、经过开源社区多年的请求,并成为 Hugging Face 上的顶级产品之后,Unsloth 推出了其 beta 桌面应用 Unsloth Studio。Unsloth 让微调和运行 AI 模型(包括在您自己的硬件上本地运行)变得更快、更简单、更经济。该应用通过 Unsloth Studio 将各种功能集中在一处,因此用户现在可以使用仪表板安装或手动安装。
开源项目依赖于其他代码来源或平台,而作为本地建模早期采用者的 Unsloth,其产品将 Hugging Face 平台的自由性与 Unsloth 各种软件包的微调能力结合在了一起。
Unsloth Studio 推出其产品后,一直在快速更新以适应 AI 领域快速变化的安全环境,同时保持 OSS 的节奏。例如,一起 Compromised 事件:LiteLLM 1.82.7 和 1.82.8 版本 因一台被入侵的 Trivy 扫描器而出现在 PyPI 上,以未固定版本的方式被拉取进 LiteLLM 的 CircleCI 流水线 并暴露了其发布凭证。PyPI 在一小时内迅速隔离了这两个版本,但安全工具本身已成为攻击路径的一部分并已被下游使用。Unsloth 迅速推送了产品更新以应对。
一个月后,另一件事进一步定义了 Unsloth 的桌面安全:一个隐藏在 Hugging Face 仓库中的信息窃取程序。Hugging Face 作为下载和共享模型的主流平台,在不知情的情况下托管了一个包含 信息窃取程序该仓库冒充 OpenAI 的 Privacy Filter 发布版,并几乎逐字复制了其模型卡。其 loader.py 会在 Windows 上获取并运行信息窃取程序。随后该仓库登上趋势榜第 1 位,显示约 244,000 次下载,HiddenLayer 表示这些数字几乎可以肯定是虚高的。
这两个事件帮助确立了 Unsloth 产品安全路线图的基线:快速行动。
Unsloth 如何构建产品安全
这款桌面应用从早期起就处于 OSS 的前沿,并能快速适应不断变化的环境。Unsloth 建立了多项协议,以确保其最终用户获得最佳安全性。在经过多次发布之后,为迎接即将到来的开源 AI 周,Unsloth 发布了一份针对 Unsloth Studio 和 Unsloth Desktop 的 安全概述 ,从高层介绍了其安全机制的工作方式。
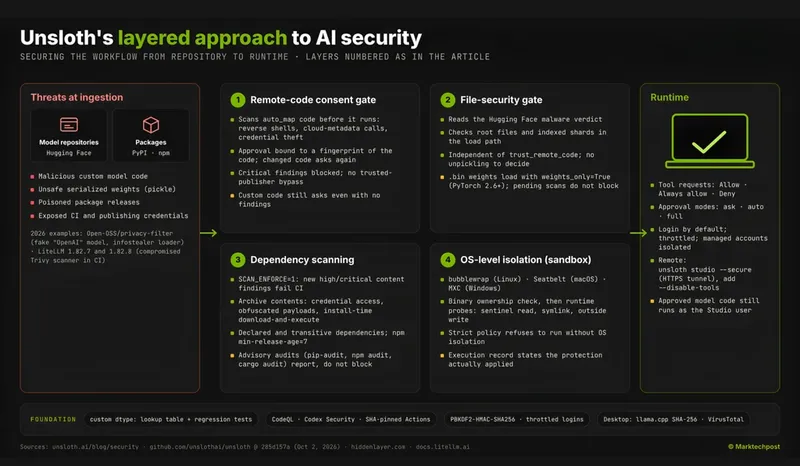
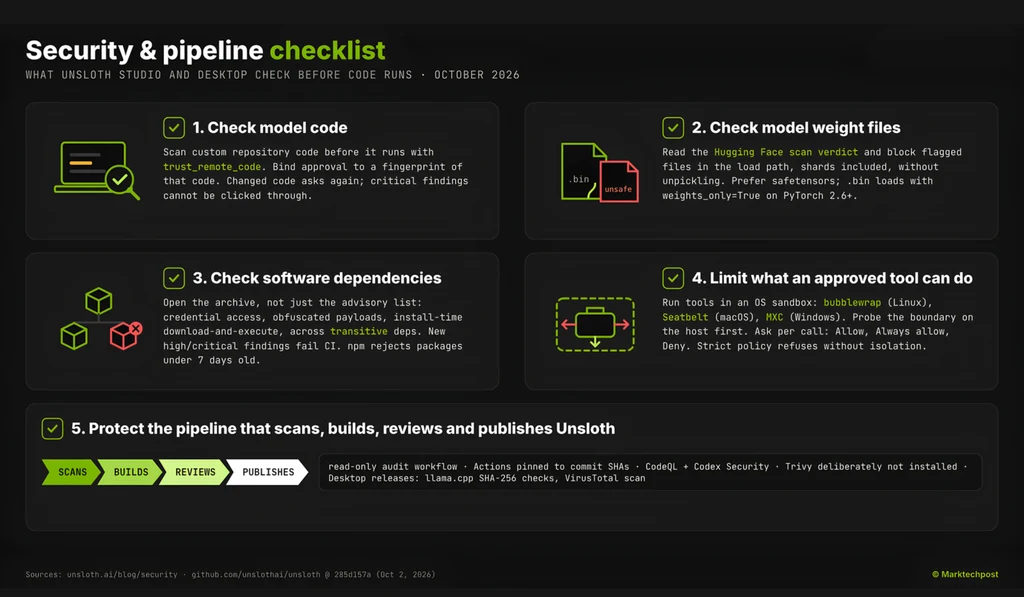
虽然该桌面应用在微调环境中最大化安全性,用户仍然拥有完整的模型选择范围。Unsloth 的安全机制是这样的:当一个工作流从下载进入执行阶段时,会触发一个包含四个检查点的流程:与指纹绑定的代码审批、独立的权重文件门禁、经过探测的操作系统沙箱以及强制的软件包内容扫描。这些协议的确立是为了通过补充现有控制措施来实现保护,而非取代它们;用户可以在保留公告扫描、版本固定、网络限制和范围化凭证的同时利用这些检查。逐一拆开来看,每个任务在安全分层中都服务于不同的目的。
1. 审批跟随代码,而非名称
想象一下,您批准了某个模型的自定义 Python 代码,然后在仓库发生变化后返回。旧的审批还应该算数吗?Unsloth Studio 说不。该仓库显示,它会对扫描过的代码进行 指纹化处理 ,并在每次加载时重新检查该指纹以及扫描器版本。保存的审批可以让重复的对话框静默,并伴随一次全新的扫描继续进行。代码一旦更改,就需要新的同意。对于适配器加基础模型的加载,Studio 会评估两个仓库,包括分词器、处理器和嵌套配置。本质上,只要有什么发生了变化,Unsloth Studio 都会知道。
任何变更都会更新或改变先前的指纹。高严重性和中严重性的发现需要与当前指纹匹配的审批。如果远程代码必须被检查但无法获取,加载将被阻止。受信任的发布者得不到一揽子豁免;第一方仓库同样可能被拦截。扫描器查找的是 具体行为:打开反向 shell、访问云元数据端点或窃取凭证。Studio 会从其推理、训练和导出工作进程调用该门禁。扫描并非沙箱。一旦获得批准,远程模型代码将以 Studio 用户的身份不受限制地运行。资料来源指出,静态模式可以被规避。
该门控 已经会在热门模型上触发。deepseek-ai/deepseek-ocr 会请求批准并显示 exec/eval 发现。moonshotai/Kimi-VL-A3B-Instruct 同样会请求批准,因高级混淆被标记。在做出决定之前,批准对话框会列出所有发现。即使扫描器没有发现可疑之处,自定义代码仍需要你的许可。Unsloth 在其改编的 unsloth/DeepSeek-OCR 和 unsloth/DeepSeek-OCR-2 仓库中移除了 eval 调用及其他问题部分。用户可以在应用内选择自己的模型,并决定是否批准。
2. 当权重文件警告成为加载决策
不安全的序列化权重,包括恶意 pickle 文件,构成另一层风险。Studio 对这些文件的检查独立于远程代码授权。自定义 Python 只是执行的一条途径,Unsloth Studio 从设计上就支持多个访问入口。
自 Hugging Face 扫描仓库中的恶意软件 并在模型页面显示警告以来,studio 会读取这些结果并 在所选加载器将要反序列化的路径中阻止被标记的文件 。这包括权重索引引用的嵌套分片。它读取扫描结果时不会对被标记的工件进行反序列化。该门控并非默认失败。根据仓库说明,当扫描元数据不可用或尚在进行中时,加载仍可继续。普通的本地模型文件夹不在覆盖范围内。Unsloth 的 PyTorch 2.6+ 最低版本要求意味着 .bin 权重以 weights_only=True 方式加载,且该行为可测试。测试仓库 mcpotato/42-eicar-street 被阻止加载,因为警告列出了不安全文件并确认它们从未被下载。虽然只有不到 1% 的 Hugging Face 模型存在潜在安全问题,Unsloth 却为额外的安全防护创建了流程,这凸显了 Unsloth Studio 产品正变得多么稳健,也证明了开源的力量。
3. 深入检查依赖内部
在 LiteLLM 事件的教训之后,很明显仅靠通告检查是不够的,因为一个包可能带着熟悉的名字,并在任何通告存在之前就发布恶意版本。Unsloth 的 包内容扫描器 会检查压缩包本身,寻找凭据访问、混淆的有效载荷、可执行的启动文件以及安装时下载并执行的行为。 Python 扫描 覆盖已声明和传递依赖。npm 扫描器检查下载的 tarball,但不运行其安装生命周期脚本。有效载荷一旦改变就会重新触发发现,而不是继承永久豁免,因此 Unsloth 的通告扫描只报告但不阻止;内容发现才是强制执行的层级,所以 Unsloth 在此之上添加了相关性规则。只有允许列表中的包才可以运行脚本, npm 安装会拒绝发布不足 7 天的包。如果未经审查的包试图运行脚本,CI 将失败。安装使用 lockfile 和 npm ci,且安装器会将用户升级到 npm 11 或更新版本。在任何 npm ci 或 cargo fetch 之前,lockfile_supply_chain_audit.py 会检查 Shai-Hulud 式注入的迹象。代码检查器会检查不安全的加载器和动态执行,并配有基线来跟踪发现。Dependabot 更新带有 3 到 7 天的冷却期。pip-audit、带签名检查的 npm audit、cargo audit、OSV-Scanner、Semgrep 和 TruffleHog 与内容扫描一同运行。审计工作流自身的注释说明它刻意避开 Trivy,原因是早前 2026 年的一次入侵事件。
4. 沙箱必须自证
在 AI 与建模时代,沙箱验证已变得非常现实,因此已安装的沙箱二进制文件只是一个起点,而非保证。Unsloth Studio 在 操作系统级沙箱内运行工具:Linux 上的 bubblewrap、macOS 上的 Seatbelt 以及 Windows 上的 MXC。在 Linux 上,它会检查 bubblewrap 二进制文件及其父目录由系统所有,且非组可写或全局可写。然后,根据仓库说明,它会 探测边界。沙箱中的代码能读取主机哨兵文件吗?能通过工作区符号链接访问它吗?能在工作区之外写入吗?探测还会确认合法的工作区和子进程操作仍然正常工作。
用户仍然有选择,可以挑选一个 批准模式:ask、auto 或 full。在自动模式下,网络和文件系统导入会被标记以待批准,文件路径需要批准。危险的 shell 命令会被直接阻止。工具请求会显示 Allow、Always allow 和 Deny 按钮。严格策略在操作系统隔离不可用或所需的工作区检查未完成时拒绝工具执行。宽松策略可能回退到软件保障措施,并且执行记录中会说明这一点。每 记录 列出后端、隔离状态、限制以及清理结果。HTML 和 MCP 生成物会显示在 沙盒框架 使用其自身的内容安全策略。
Linux 沙箱允许网络访问,具有可写的模型缓存访问权限,并与宿主机共享内核。将其与网络限制和严格限定的凭据配合使用,该进程可作为最后一道门禁检查。
远程访问和桌面应用
在应用中拥有多个用户还可以实现 管理账户:每个用户只能看到自己的文件夹,永远看不到所有者的 Hugging Face token。托管账户需要所有者的授权才能使用模型,并被禁止运行仓库代码。最近 Unsloth 宣布与 Jev 和 自行决策管理模型的用户.
合作。 的工作流程 采用了只读仓库权限和不会持久保存的 checkout 凭据。每个 GitHub Action 都固定到完整的 commit 哈希,出站网络白名单阻止意外的对外访问。CodeQL 覆盖 Python、JavaScript/TypeScript、Rust 和 GitHub Actions。Unsloth 表示其在开发过程中运行 Codex Security 并进行反复的 Codex 审查,以发现安全问题与 bug。
库访问与变更
Unsloth 的核心库也通过 自定义数据类型处理 进行了针对性加固,使用固定的查找表而不是对表达式求值。继承的可执行配置字段会被清理,并有回归测试守护该修复。Studio 的中间件测试会拒绝过大的分块请求,能捕获仅靠 Content-Length 检查会遗漏的情况,同时桌面版发布也有各自的检查。
预构建的 llama.cpp 二进制文件会与 SHA-256 摘要进行核对,Windows 签名则单独审计。每个 Unsloth Desktop 发布都 用 VirusTotal 进行扫描。1 个公开示例在扫描时 70 家厂商中 0 个检出。Unsloth 指出每个结果仅适用于当时检查的文件或 commit。
与更简单方法相比的变化
| 特性 | Unsloth 的解决方案 |
|---|---|
| 仅凭名称信任模型仓库 | 将批准绑定到代码的指纹,包括组合的 adapter 和 base 目标 |
| 将远程代码同意视为唯一的模型加载检查 | 为所选加载路径中被标记的序列化文件添加单独的关卡 |
| 检测沙箱二进制文件并假定处于隔离状态 | 在主机上探测隔离情况并记录有效保护级别 |
| 仅依赖漏洞公告 | 强制执行包内容扫描,并使用针对具体发现的基线以及 7 天的 npm 发布年龄要求 |
| 将本地 AI 作为 1 个隐式可信用户运行 | 受密码保护、限速的多用户账户,并使用加密密钥 |
超越安全性:改善 NPU 体验
Unsloth 创始人分享的反馈呼吁为 NPU 提供更丰富的性能指标,包括每秒令牌数。该应用还请求在启动前配置模型加载设置的能力,正如 GPU 模型已经允许的那样。这些是请求的改进,而非已确认的发布内容,旨在为本地运行模型提供更好的可见性和控制。
在审查了 Unsloth 的概述以及对代码仓库的静态源码审查后,我们涵盖的 commit 285d157a。发布可用性基于为本文提供的信息。审批模式、macOS 和 Windows 沙箱、凭据加密、npm 发布年龄规则以及桌面检查均来自概述。指纹绑定审批、沙箱探测、执行记录和登录阈值来自代码仓库。若干保护措施属于 Unsloth Studio 和 Desktop;依赖扫描和审计限制则存在于开发工作流程中。它们不会自动保护导入独立库的 notebook。
关键要点
- Unsloth Studio 将远程代码审批与所扫描代码的指纹绑定;代码变更需要重新获得同意。
- Hugging Face 的恶意判定会在加载路径中阻止被标记的权重文件,且独立于 trust_remote_code。
- 工具可以在操作系统沙箱(bubblewrap、Seatbelt、MXC)中运行;在 Linux 上,代码仓库显示 Studio 会先探测隔离情况。
- 包内容扫描在发现新的高危或严重漏洞时会使 CI 失败;npm 拒绝发布 7 天内新建的软件包。
- Studio 默认受密码保护并支持多用户,具有受限的登录频率和加密的 API 密钥。
来源
- https://unsloth.ai/blog/security
- https://github.com/unslothai/unsloth/tree/285d157a412fb30c11d223f85df84357d946a00a
- https://www.hiddenlayer.com/insight/在热门 Hugging Face 仓库中发现的恶意软件 open-oss-privacy-filter
- https://www.theregister.com/2026/03/24/trivy_compromise_litellm/
- https://docs.litellm.ai/blog/security-townhall-updates
- https://jfrog.com/press-room/JFrog 报告警告:软件供应链攻击创历史新高,AI 治理失灵
- https://huggingface.co/docs/hub/security-malware
注:感谢 Unsloth 团队为本文提供的前瞻性思路和资源。本文由 Unsloth 支持。
本文 当一个受信任的模型仓库发生变化时会发生什么?Unsloth Studio 在运行前会重新检查 首发于 MarkTechPost.