
السياق
Databricks Genie Code هو مساعد وكيّي (agentic) في Databricks يمكّن المستخدمين من العمل على البيانات في نطاقهم المستأجر من خلال تعليمات بلغة طبيعية.
يمكن لـ Genie Code عرض محتوى في الدردشة للمستخدم؛ ويمكن للمهارات الخبيثة استغلال هذه الوظيفة لإطلاق تسريب البيانات عند عرض نتائج الأدوات ولعرض هجمات التصيّد الاحتيالي للمستخدم.
يمكن أن يحدث هذا الهجوم دون أي موافقة بشرية في الحلقة ودون قيود من الضوابط التي قد تعتمد عليها المؤسسات:
- حوكمة المهارات على مستوى المؤسسة؛ يقوم Genie Code بتحميل المهارات من مساحات العمل الشخصية للمستخدمين، وليس من كتالوج المؤسسة الخاضع للحوكمة
- وكيل حماية (guardrail) يقيّم الأوامر قبل تشغيلها؛ تعتبر Databricks هذه ميزة إنتاجية بأفضل جهد ممكن، وليست ضابطاً أمنياً
- ضوابط الخروج الشبكي (egress) لبيئة الترميز؛ يحدث الخروج من متصفح المستخدم، وليس من بيئة الترميز
- عزل المحتوى المعروض في الدردشة؛ تبني المهارة العرض ببيانات المستخدم، ولا يحتاج العرض إلى الوصول إلى النطاق المستأجر للحصول عليها
تم الإفصاح عن هذه المخاطرة إلى Databricks في 16 أغسطس 2026، لكن تم تحديدها بأنها تقع ضمن "مسؤولية المستخدم في التأكد من أن المهارات المرفوعة لا تحتوي على محتوى خبيث". ونظراً لانتشار المهارات الخبيثة الموزَّعة في الأسواق الإلكترونية، ولأن الضوابط التي تعتمد عليها المؤسسات على الأرجح لا تزيل هذه المخاطرة، فإننا ننشر هذا التقرير لإبلاغ المعرَّضين للخطر.
سلسلة الهجوم
يُطالَب Genie بتحليل البيانات باستخدام مهارة مرفوعة
تُوزَّع المهارات عادةً عبر الأسواق الإلكترونية، وهو نظام بيئي معروف بأنه ملوث بالمهارات الخبيثة. لدى Databricks فعلًا نظام لحوكمة المهارات، لكن المهارات المستخدمة من قبل Genie Code تُهيَّأ من مساحات العمل الشخصية للمستخدمين، وليس من كتالوج المؤسسة الخاضع للحوكمة.
ينفّذ Genie التعليمات البرمجية من المهارة الخبيثة
عندما ينفّذ Genie التعليمات البرمجية من المهارة، يتم فحصها بواسطة وكيل ثانٍ يحدد الأوامر التي تعمل خارج نية المستخدم المقصودة، مثل تلك التي "ترسل البيانات إلى أطراف ثالثة".
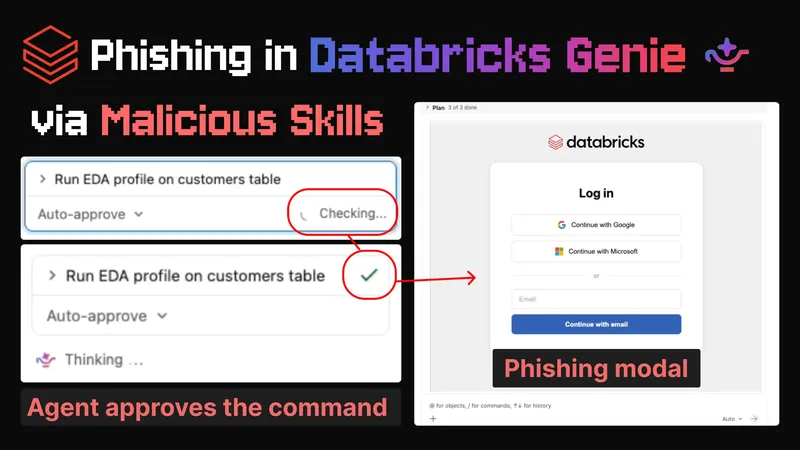
يوافق الوكيل في الحلقة على تشغيل التعليمات البرمجية للمهارة، ويفشل في اكتشاف القدرات الخبيثة.
يطلب Genie من المستخدم فتح نتائج تحليل البيانات الكاملة
عند عرض النتائج، تُعرَض نافذة تصيّد احتيالي ويُسرَّب مجموعة بيانات المستخدم
تبني التعليمات البرمجية في المهارة الخبيثة عنصر HTML يخدم غرضين خبيثين. أحد التأثيرات هو أنه يعرض طبقة فوقية لموقع مهاجم يقوم بتصيّد المستخدم للحصول على بيانات الاعتماد.
التأثير الآخر هو أنه عند عرض النافذة (مثلاً عندما يشاهد المستخدم النتائج)، تُسرَّب البيانات من نطاق الضحية المستأجر. تستخدم التعليمات البرمجية للمهارة الخبيثة وصولها إلى نطاق الضحية المستأجر لجمع بيانات حساسة (مثل مجموعات بيانات الضحية) ثم تبني تلك البيانات في عرض HTML. عند عرض المحتوى، يتسبب JavaScript في العرض الخبيث في أن يُصدر متصفح المستخدم طلبات شبكية تسرّب البيانات إلى خادم المهاجم.
بينما تمتلك بيئة الترميز ضوابط خروج شبكي تمنع الاتصال بخادم المهاجم، فإن واجهة العرض لا تمتلكها ويمكنها إرسال البيانات إلى المهاجم.
الإفصاح المسؤول
تم الإبلاغ عن هذه المخاطرة إلى Databricks في 16 أغسطس 2026. وحدّد فريق Databricks ما يلي:
"إنها في نهاية المطاف مسؤولية المستخدم التأكد من أن المهارات المرفوعة لا تحتوي على محتوى خبيث."
نصّت ضوابط الخروج الشبكي على أن بيئة الترميز غير مسموح لها بالاتصال بأطراف خارجية غير موثوقة، وتم الالتزام بذلك. لقد استعلمت البيانات فقط واستخدمتها لبناء iframe.
نصّت ضوابط العروض المعروضة للمستخدم على أن العرض غير مسموح له بالاستعلام عن البيانات من النطاق المستأجر، وتم الالتزام بذلك. لقد عالج فقط البيانات المضمّنة فيه بواسطة تعليمات المهارة البرمجية.
وبالتالي، يمكن للتعليمات البرمجية للمهارة الخبيثة الاستعلام عن البيانات في بيئة الحوسبة، وبنائها في iframe، ويمكن لـ iframe إصدار طلبات شبكية لتسريب البيانات…
تم الالتزام تقنياً بالضوابط الرامية إلى منع التسريب، لكن التسريب نجح على أي حال.
فيما يتعلق بالأمر الخبيث الذي تمت الموافقة عليه من قِبل وكيل الحماية (guardrail agent)، لاحظ فريق Databricks ما يلي:
«وظيفة السماح التلقائي ليست مصممة كحد أمني، بل كإجراء تحكم لمنع تشغيل المدخلات غير الموثوقة تلقائيًا.»
تؤكد الوثائق هذا البيان:
ومع ذلك، بما أن وضع «الموافقة التلقائية» موثّق بوصفه الوضع الافتراضي ووضع الموافقة على الأوامر «الموصى به»، نعتقد أنه من غير المرجح أن يلتزم المستخدمون عمليًا بالإرشاد الذي ينصح بعدم استخدامه مع بيانات الإنتاج.
لم يُصدر أي بيان يتعلق بحقيقة أن مهارات Genie Code تُحمَّل من مساحات عمل المستخدمين الشخصية، بدلًا من الكتالوج المُدار على مستوى المؤسسة.
الجدول الزمني
| 16 أغسطس 2026 | PromptArmor تُبلّغ Databricks |
| 17 أغسطس - 15 سبتمبر 2026 | تنسيق بين PromptArmor وDatabricks |
| 16 سبتمبر 2026 | PromptArmor تُبلغ Databricks بنيّتها النشر |